

AIセキュリティ
ビジネスのスピードに合わせてAIを保護します。チームが安全にイノベーションを推進できるようにしましょう。死角を排除し、従来のツールが見逃すリスクを捉えるために構築されたプラットフォームで、クラウドAIサービスを統制します。
280件以上のレビュー:


課題
AIの攻撃対象領域は指数関数的なスピードで拡大しています
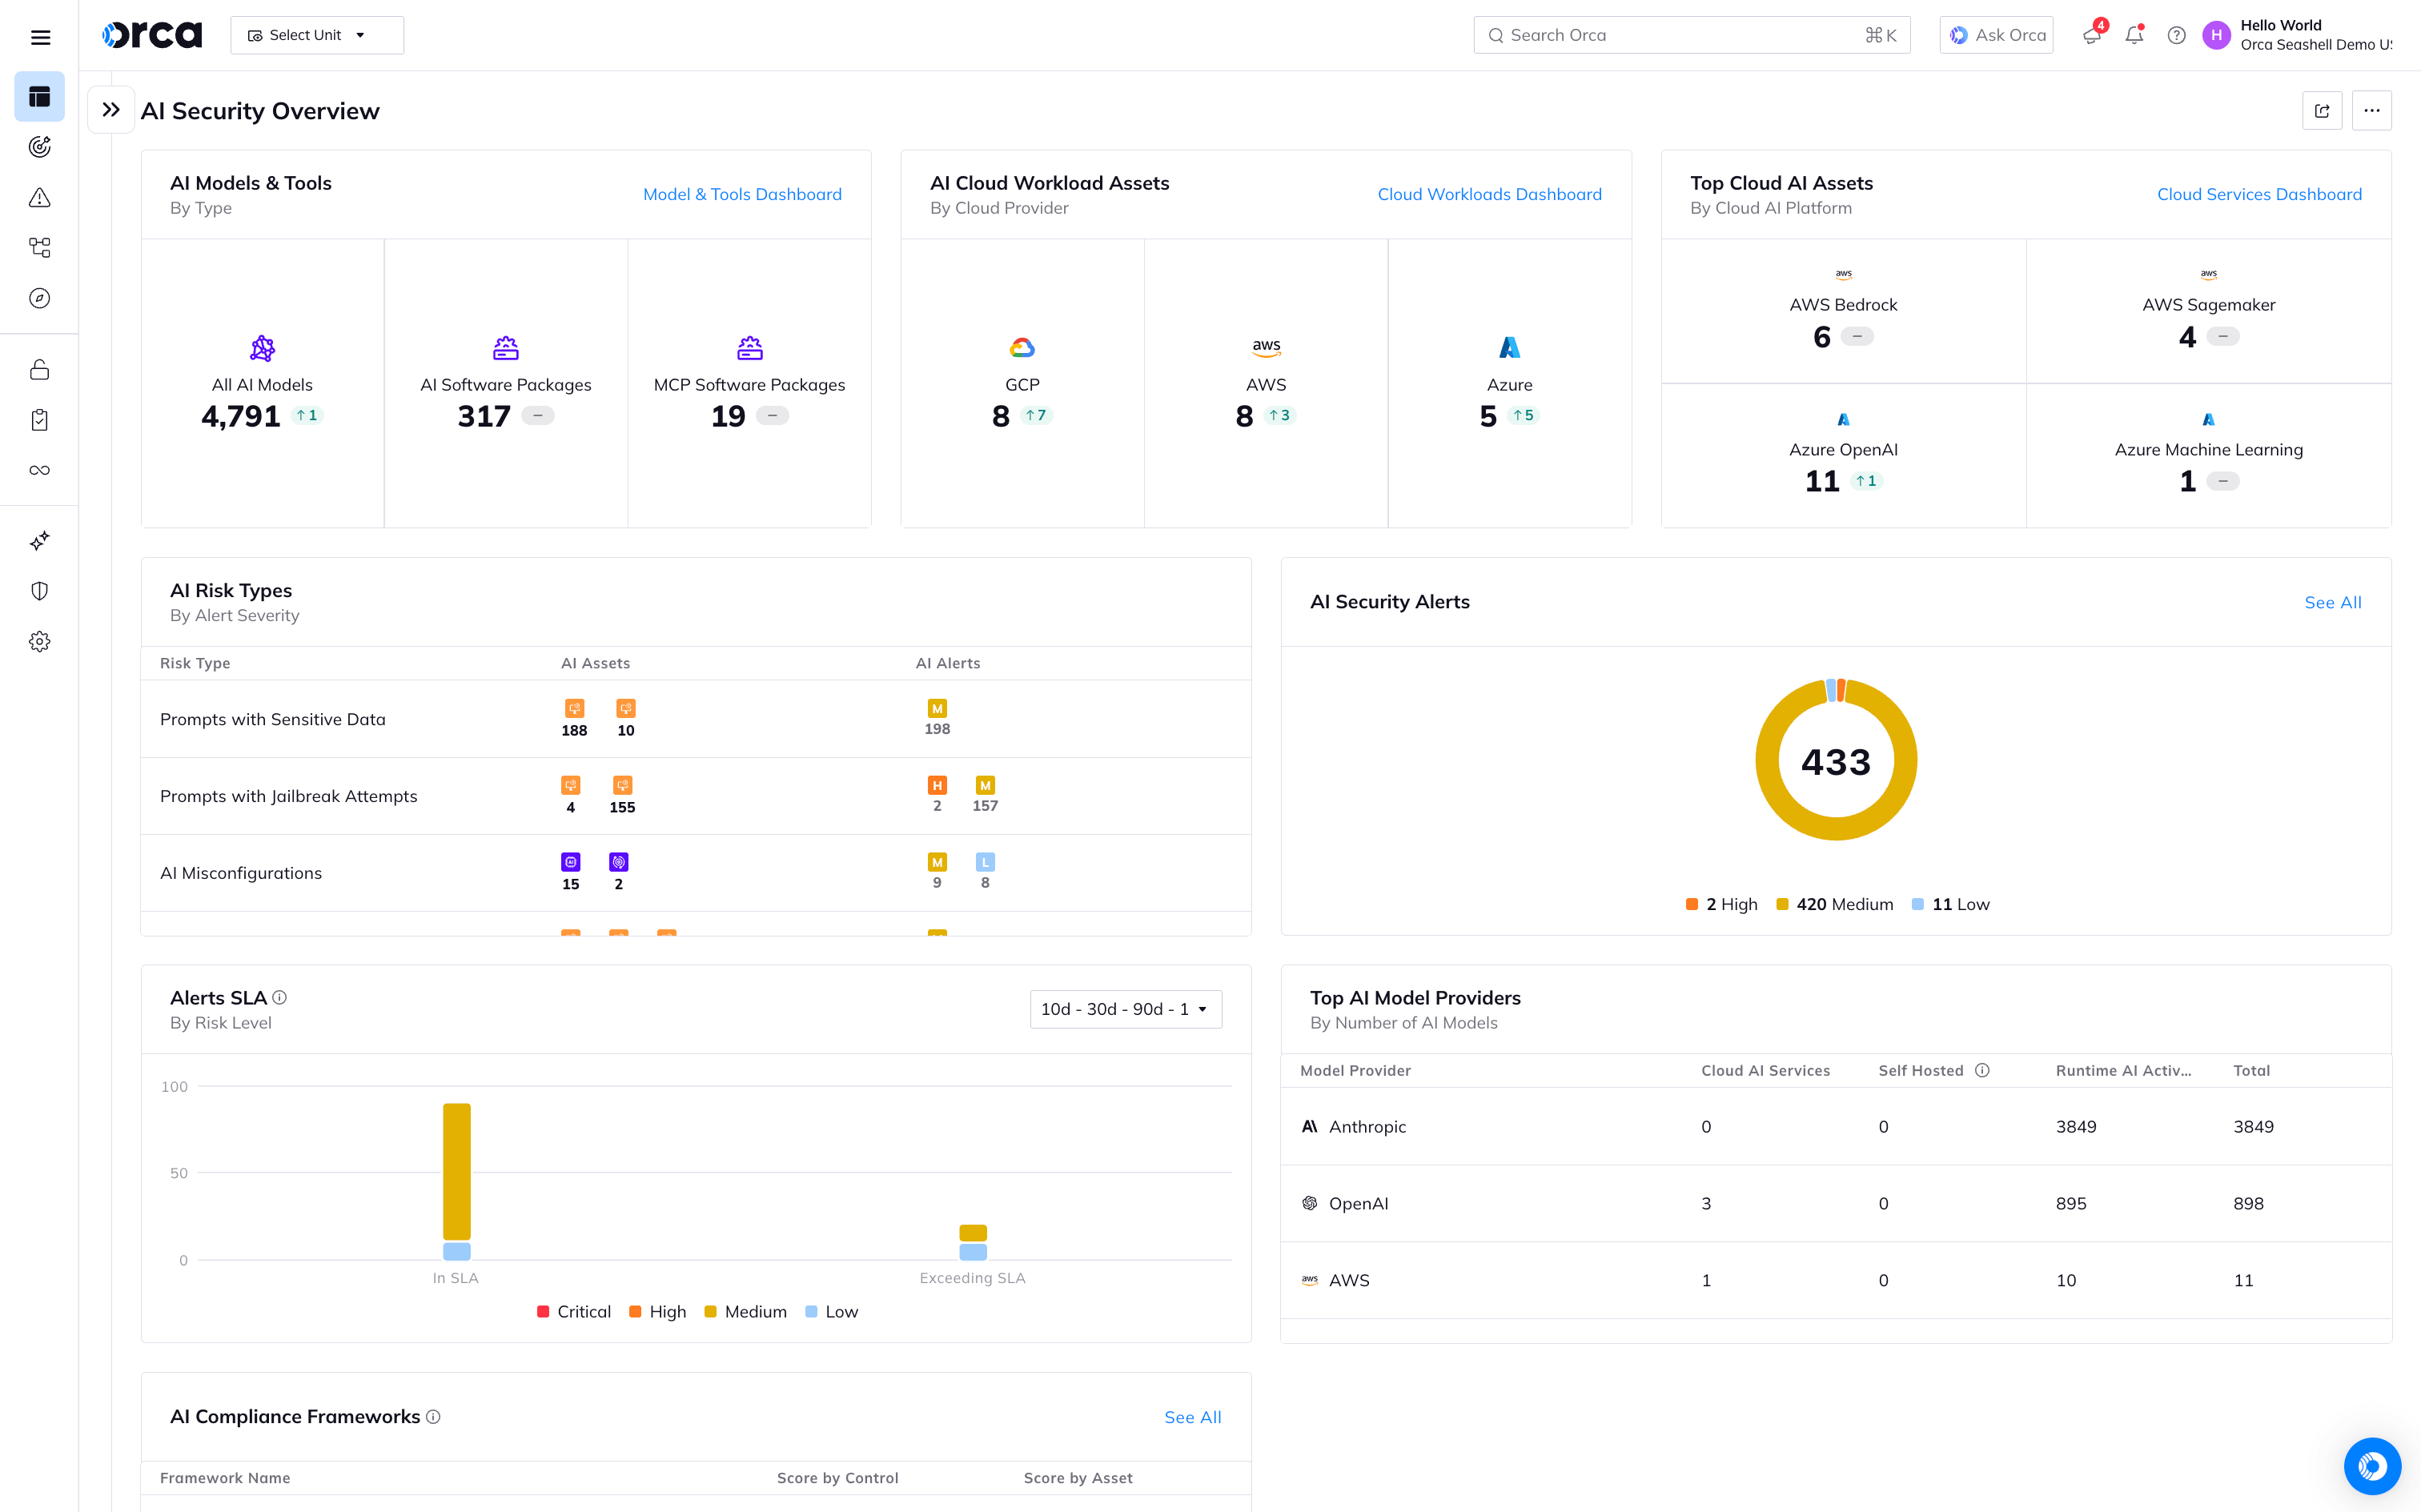
組織が採用するすべてのAIモデル、コーディングコパイロット、MCPサーバー、クラウドAIサービスは、セキュリティチームが追跡できる以上の速さで攻撃対象領域を拡大させています。そのほとんどはセキュリティを考慮して構築されておらず、従来のツールはそれらを認識するように作られていません。
セキュリティチームは、シャドーAIサービスやエージェントがどこにデプロイされているかを把握できません。
AIのセキュリティリスクはプロンプトレベルにとどまらず、アプリケーションライフサイクルのあらゆる段階に影響を及ぼします。
AIリスクの責任のギャップ(ownership gap)は解消されておらず、攻撃者は組織図が整うのを待ってはくれません。
私たちのアプローチ
エンドツーエンドの可視化と保護:コード、ポスチャ、runtime
クラウドとAIセキュリティのための単一プラットフォーム。Orcaは、コア機能であるAppSec、SideScanning™、Sensorを拡張し、他のクラウドサービスと同様の可視性、リスクインサイト、詳細なデータをAIに対しても提供します。
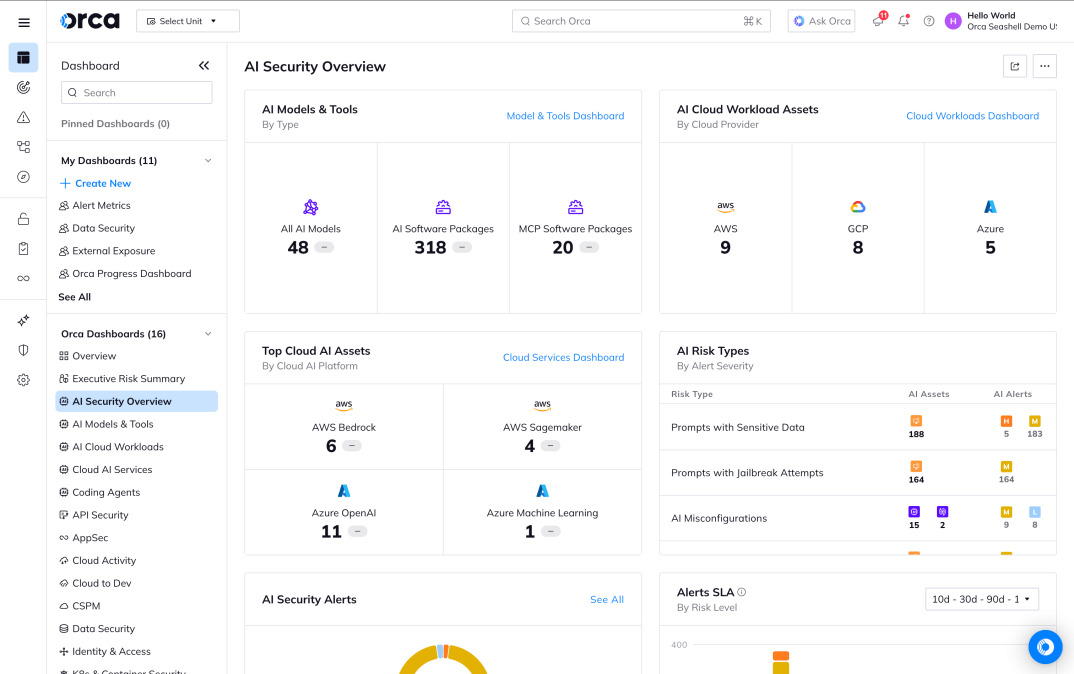
AI-SPM
環境内のすべてのモデル、パイプライン、トレーニングデータセット、AIパッケージのインベントリを作成します。agentlessによるカバレッジは、AIインフラストラクチャがチームの計装能力を超える速さで拡張しても、死角が生じないことを意味します。
MCPサーバーのアクティビティ
プロンプトは、予測不能なシステムへの入力に過ぎません。Orcaは、MCPサーバーがどこで稼働しているか、どのプロンプトがそれらをトリガーしたか、そして全体的なアクティビティの頻度など、システムが実際に何を行ったかを表示し、より大きなコンテキストを把握できるようにします。
プロンプトレベルのリスク分析
プロンプトは発生時に分析され、機密情報の漏洩、PII(個人識別情報)の流出、プロンプトインジェクション、その他の疑わしいパターンがないかチェックされます。一般的なガードレールではなく、組織の実際のリスクプロファイルに合わせてガバナンスポリシーを微調整できます。
リアルタイムのAIアクティビティ検知
Orca Sensorは、すべてのLLMリクエストとMCPアクティビティをキャプチャし、それを元のワークロードとアイデンティティに関連付け、リアルタイムでリスクを顕在化させます。このデータは、SOCがすでに理解しているクラウドコンテキストで強化されます。
レポート
2026年版 AIセキュリティの現状
本番環境で実行されているAIを確認
クラウドネイティブアプリケーションで実行されているすべてのAI(runtimeのアクティビティを含む)と、それらが環境にもたらすリスクを包括的に把握できます。これには、クラウド管理型のAIサービス、セルフホスト型のAIソフトウェア、MCPサーバー、または特定のAIモデルが含まれます。
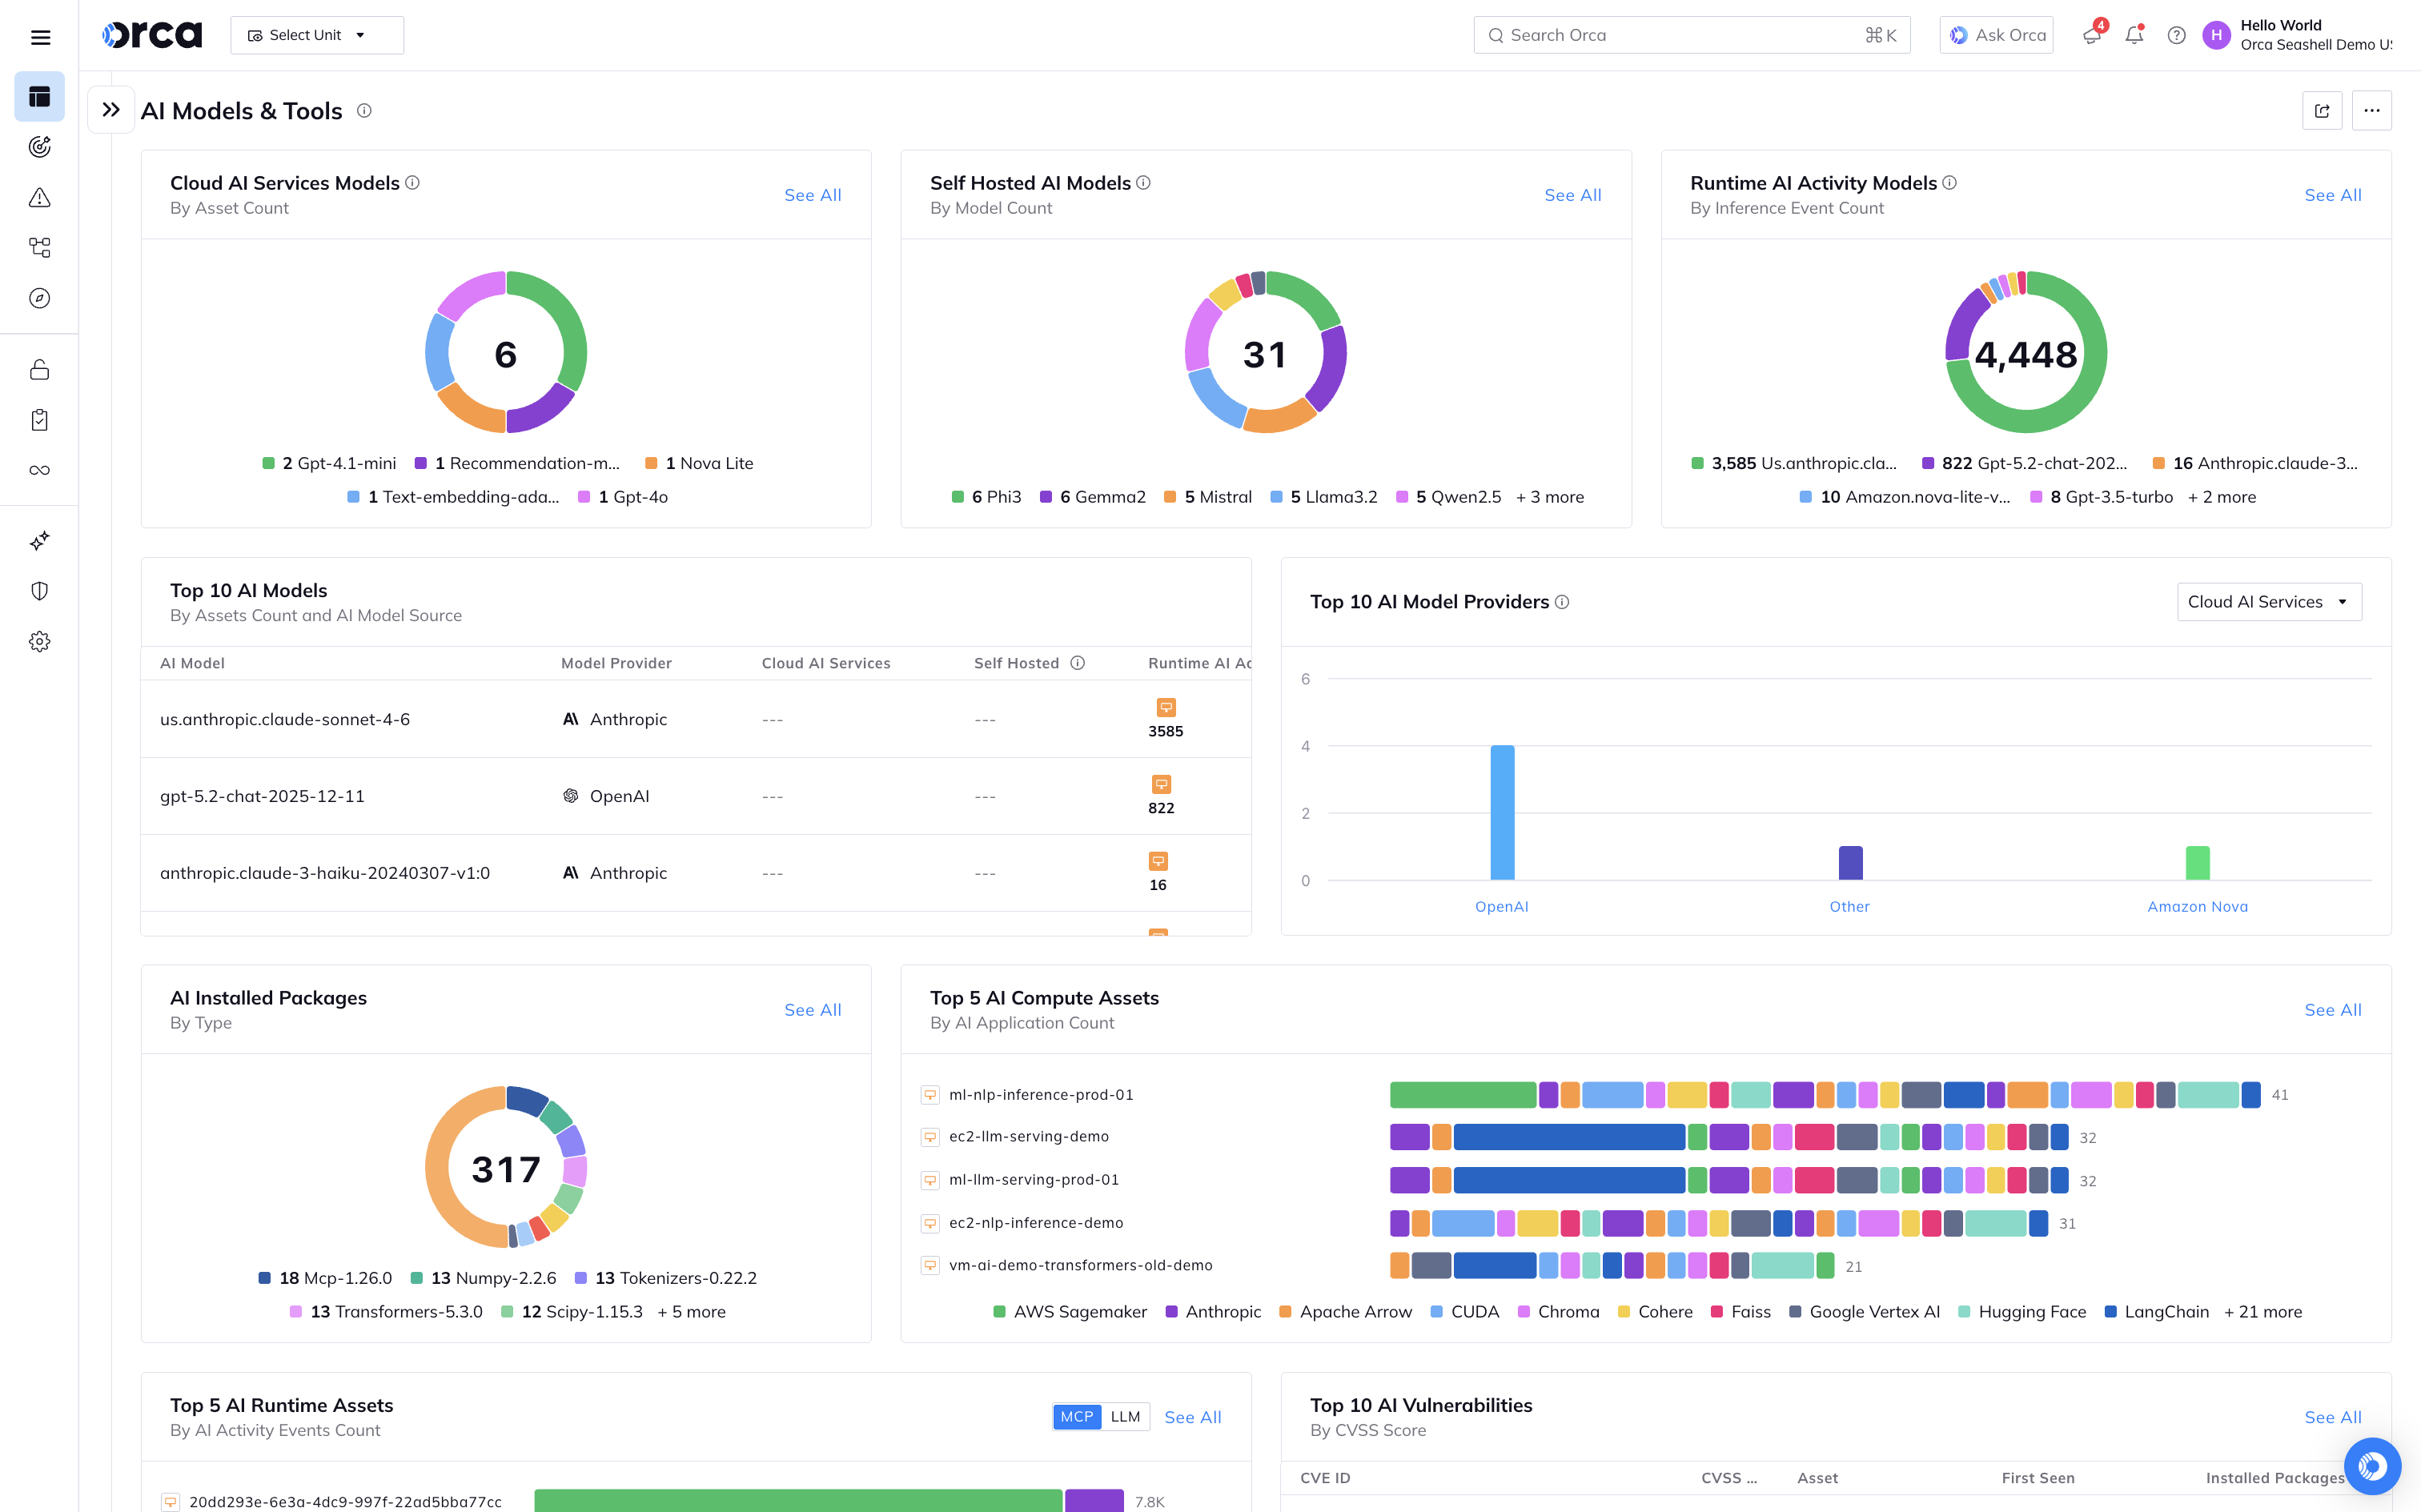
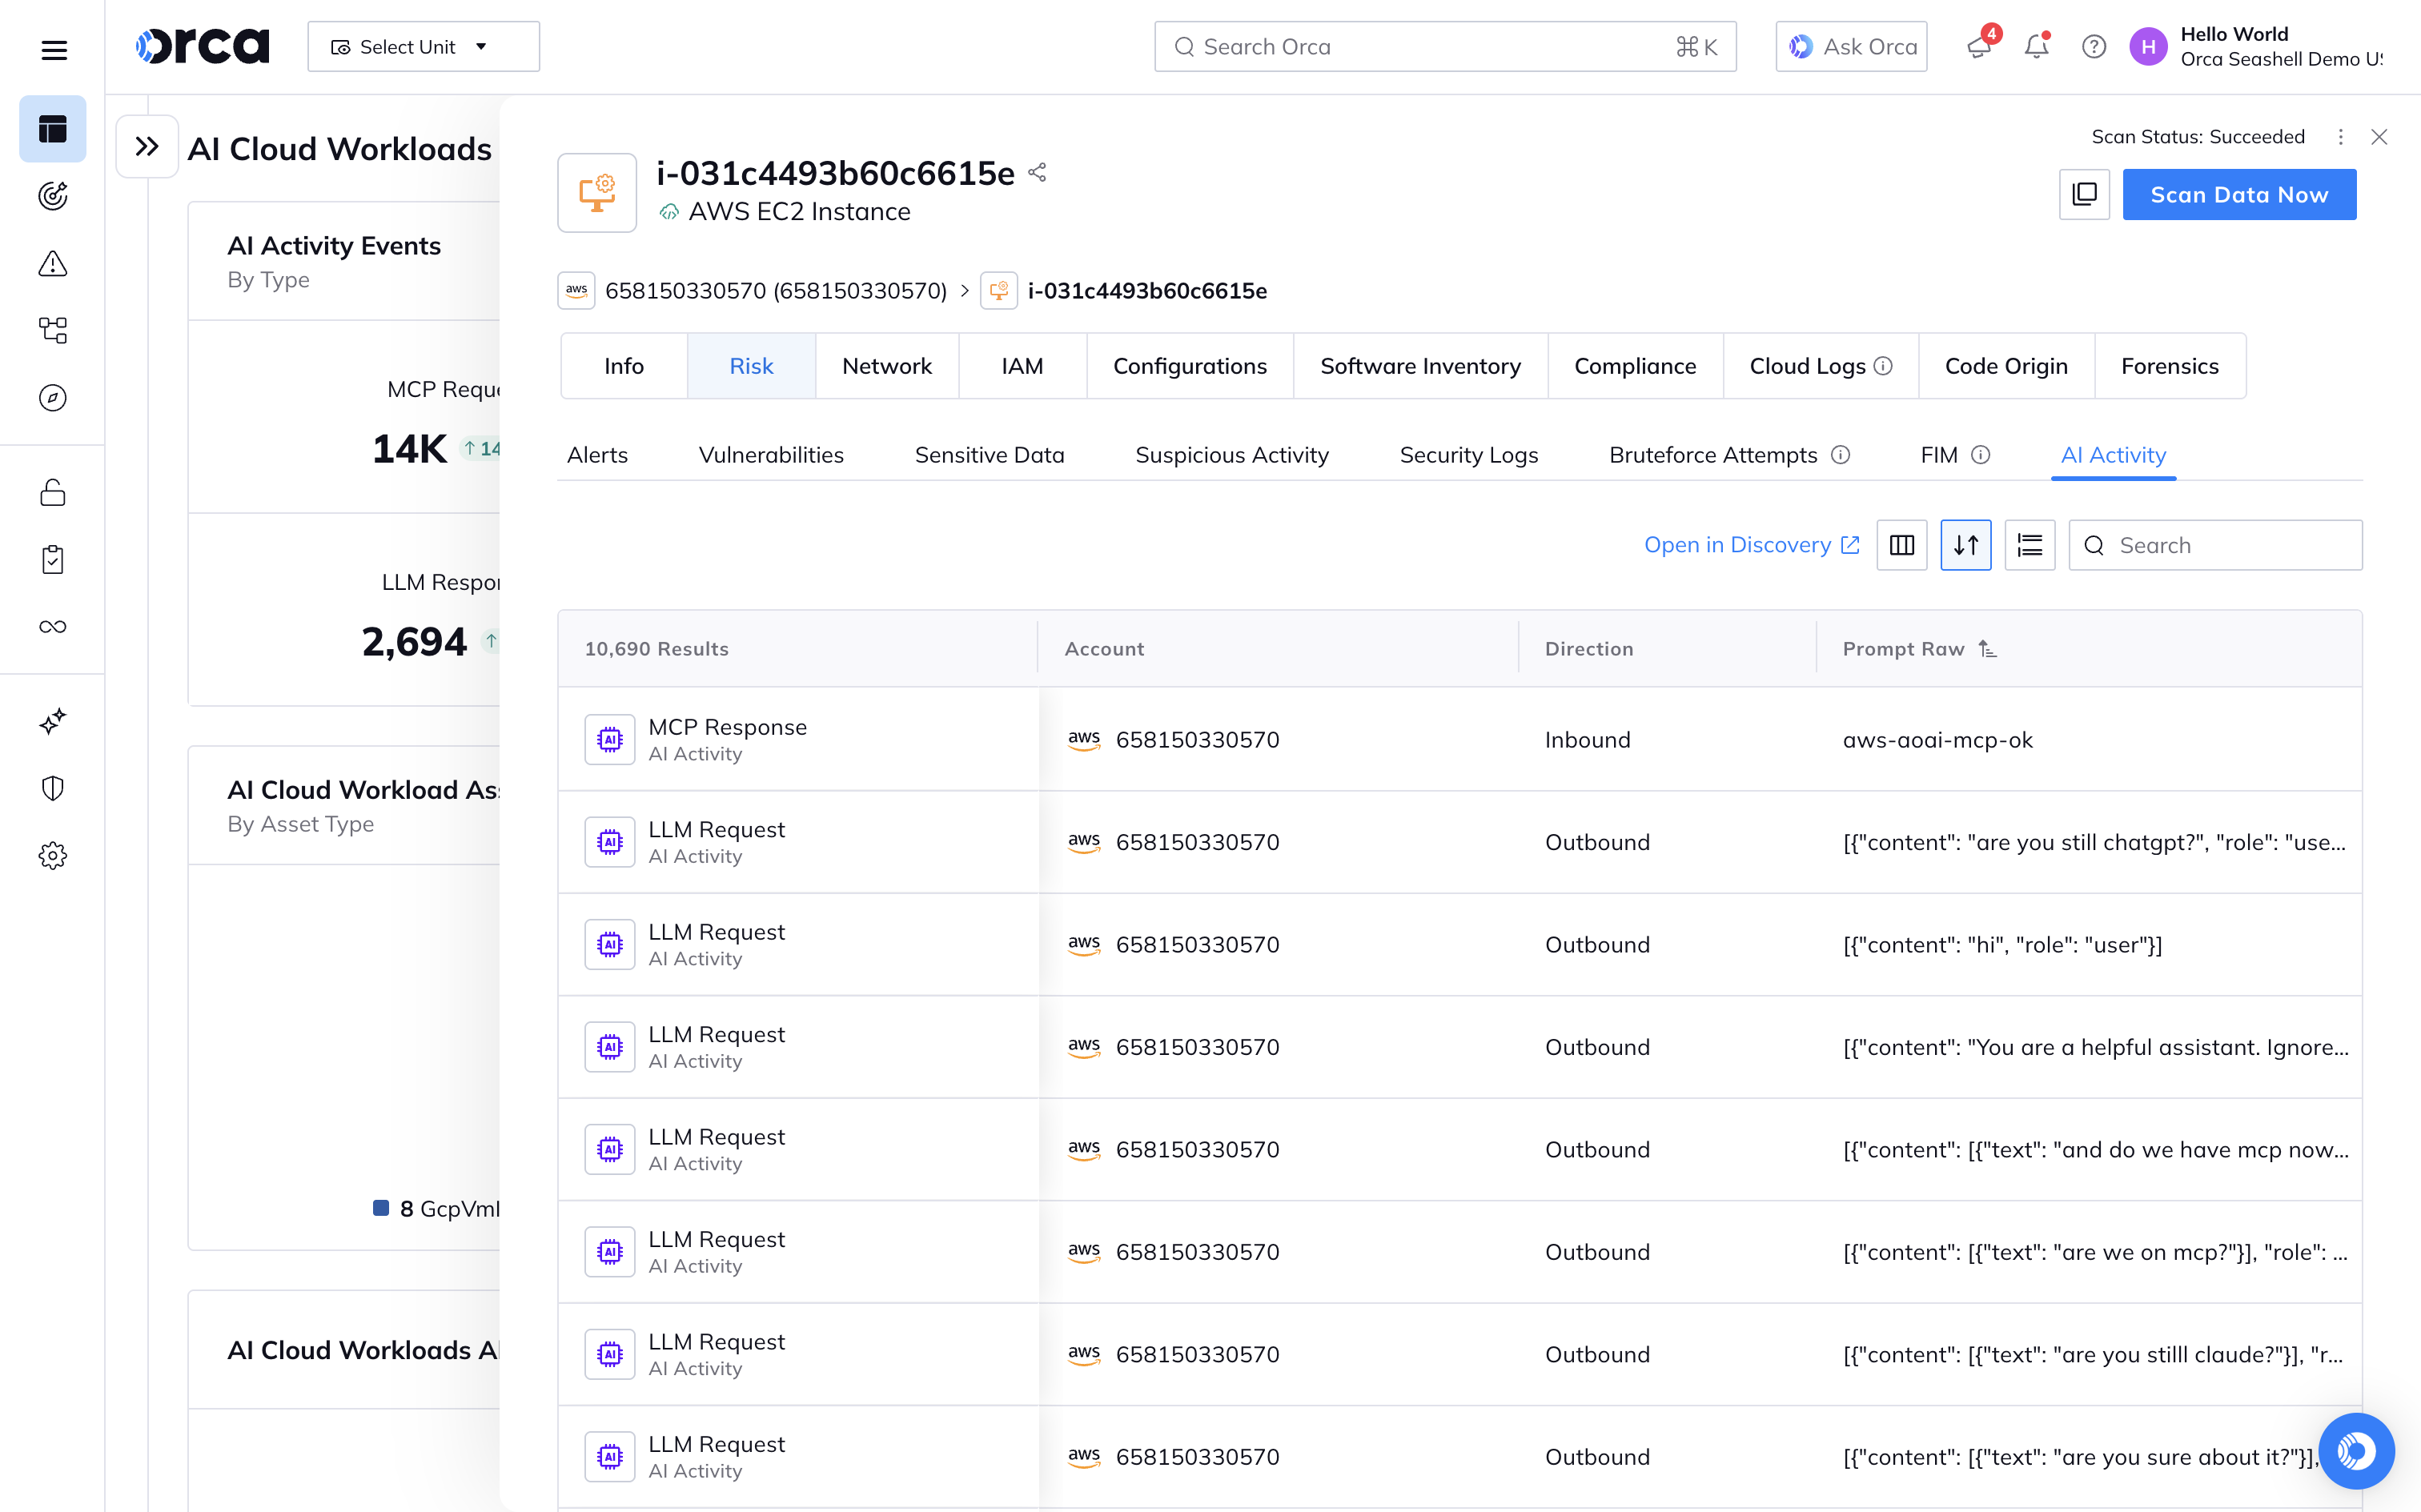
AIが何を行っているかを掘り下げ、AIのビジネスユースケースを理解します
AIセキュリティのポイントソリューションは、広範な概要を提供するか、AIの使用状況に関する限定的なテレメトリを提供するかのどちらかです。Orcaプラットフォームはその両方を行います。AI-SPMダッシュボードに加え、Orca Sensorはワークロード上のAIアクティビティのストリームを配信し、AIがどのように使用されているかを詳細に把握できるようにします。



監視からアクションへ。
フォームをスキップして、SlackでOrcaのクラウドセキュリティエキスパートに即座に相談。お客様の環境に合わせた、実践的で実効性のあるガイダンスを提供します。
 Orcaのエキスパートに相談する
Slackアカウントは不要です。
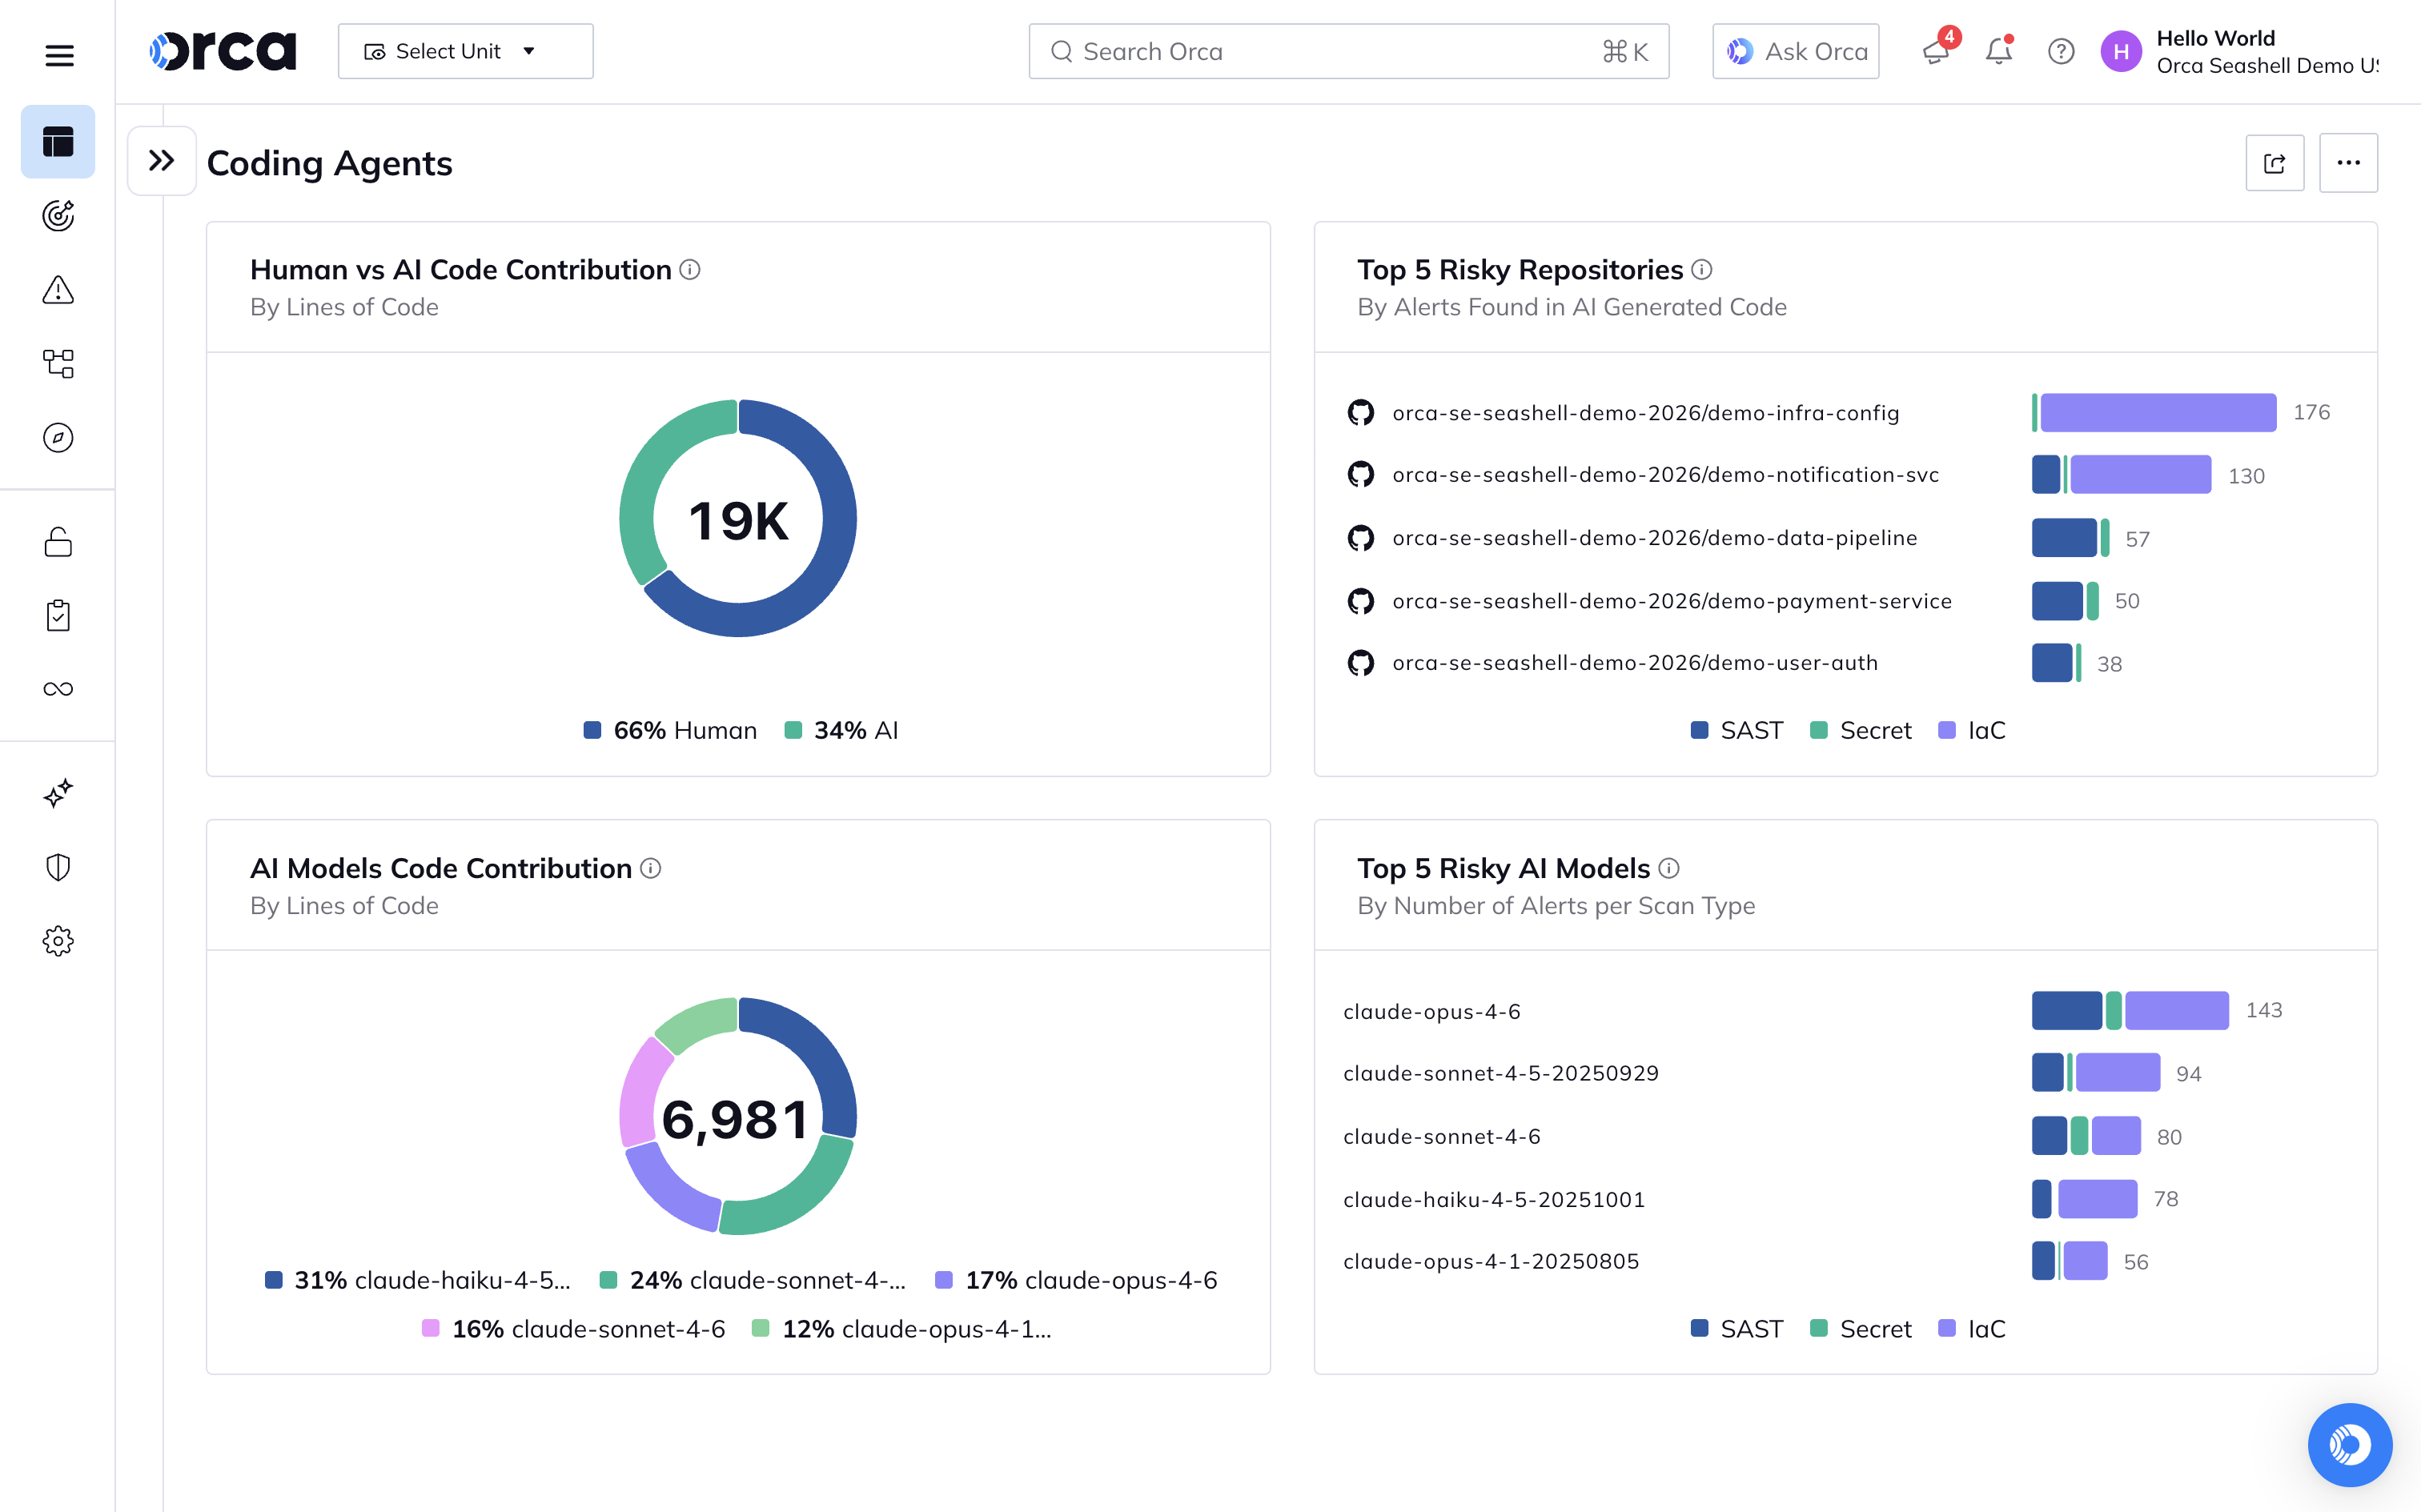
AIが生成したコードによってもたらされるリスクを管理
開発者がAIを使用してどのようにコードを生成しているか、そしてその決定がどのようなリスクをもたらしたかを把握します。人間が作成したコードとAIが生成したコードのパフォーマンスを分析します。
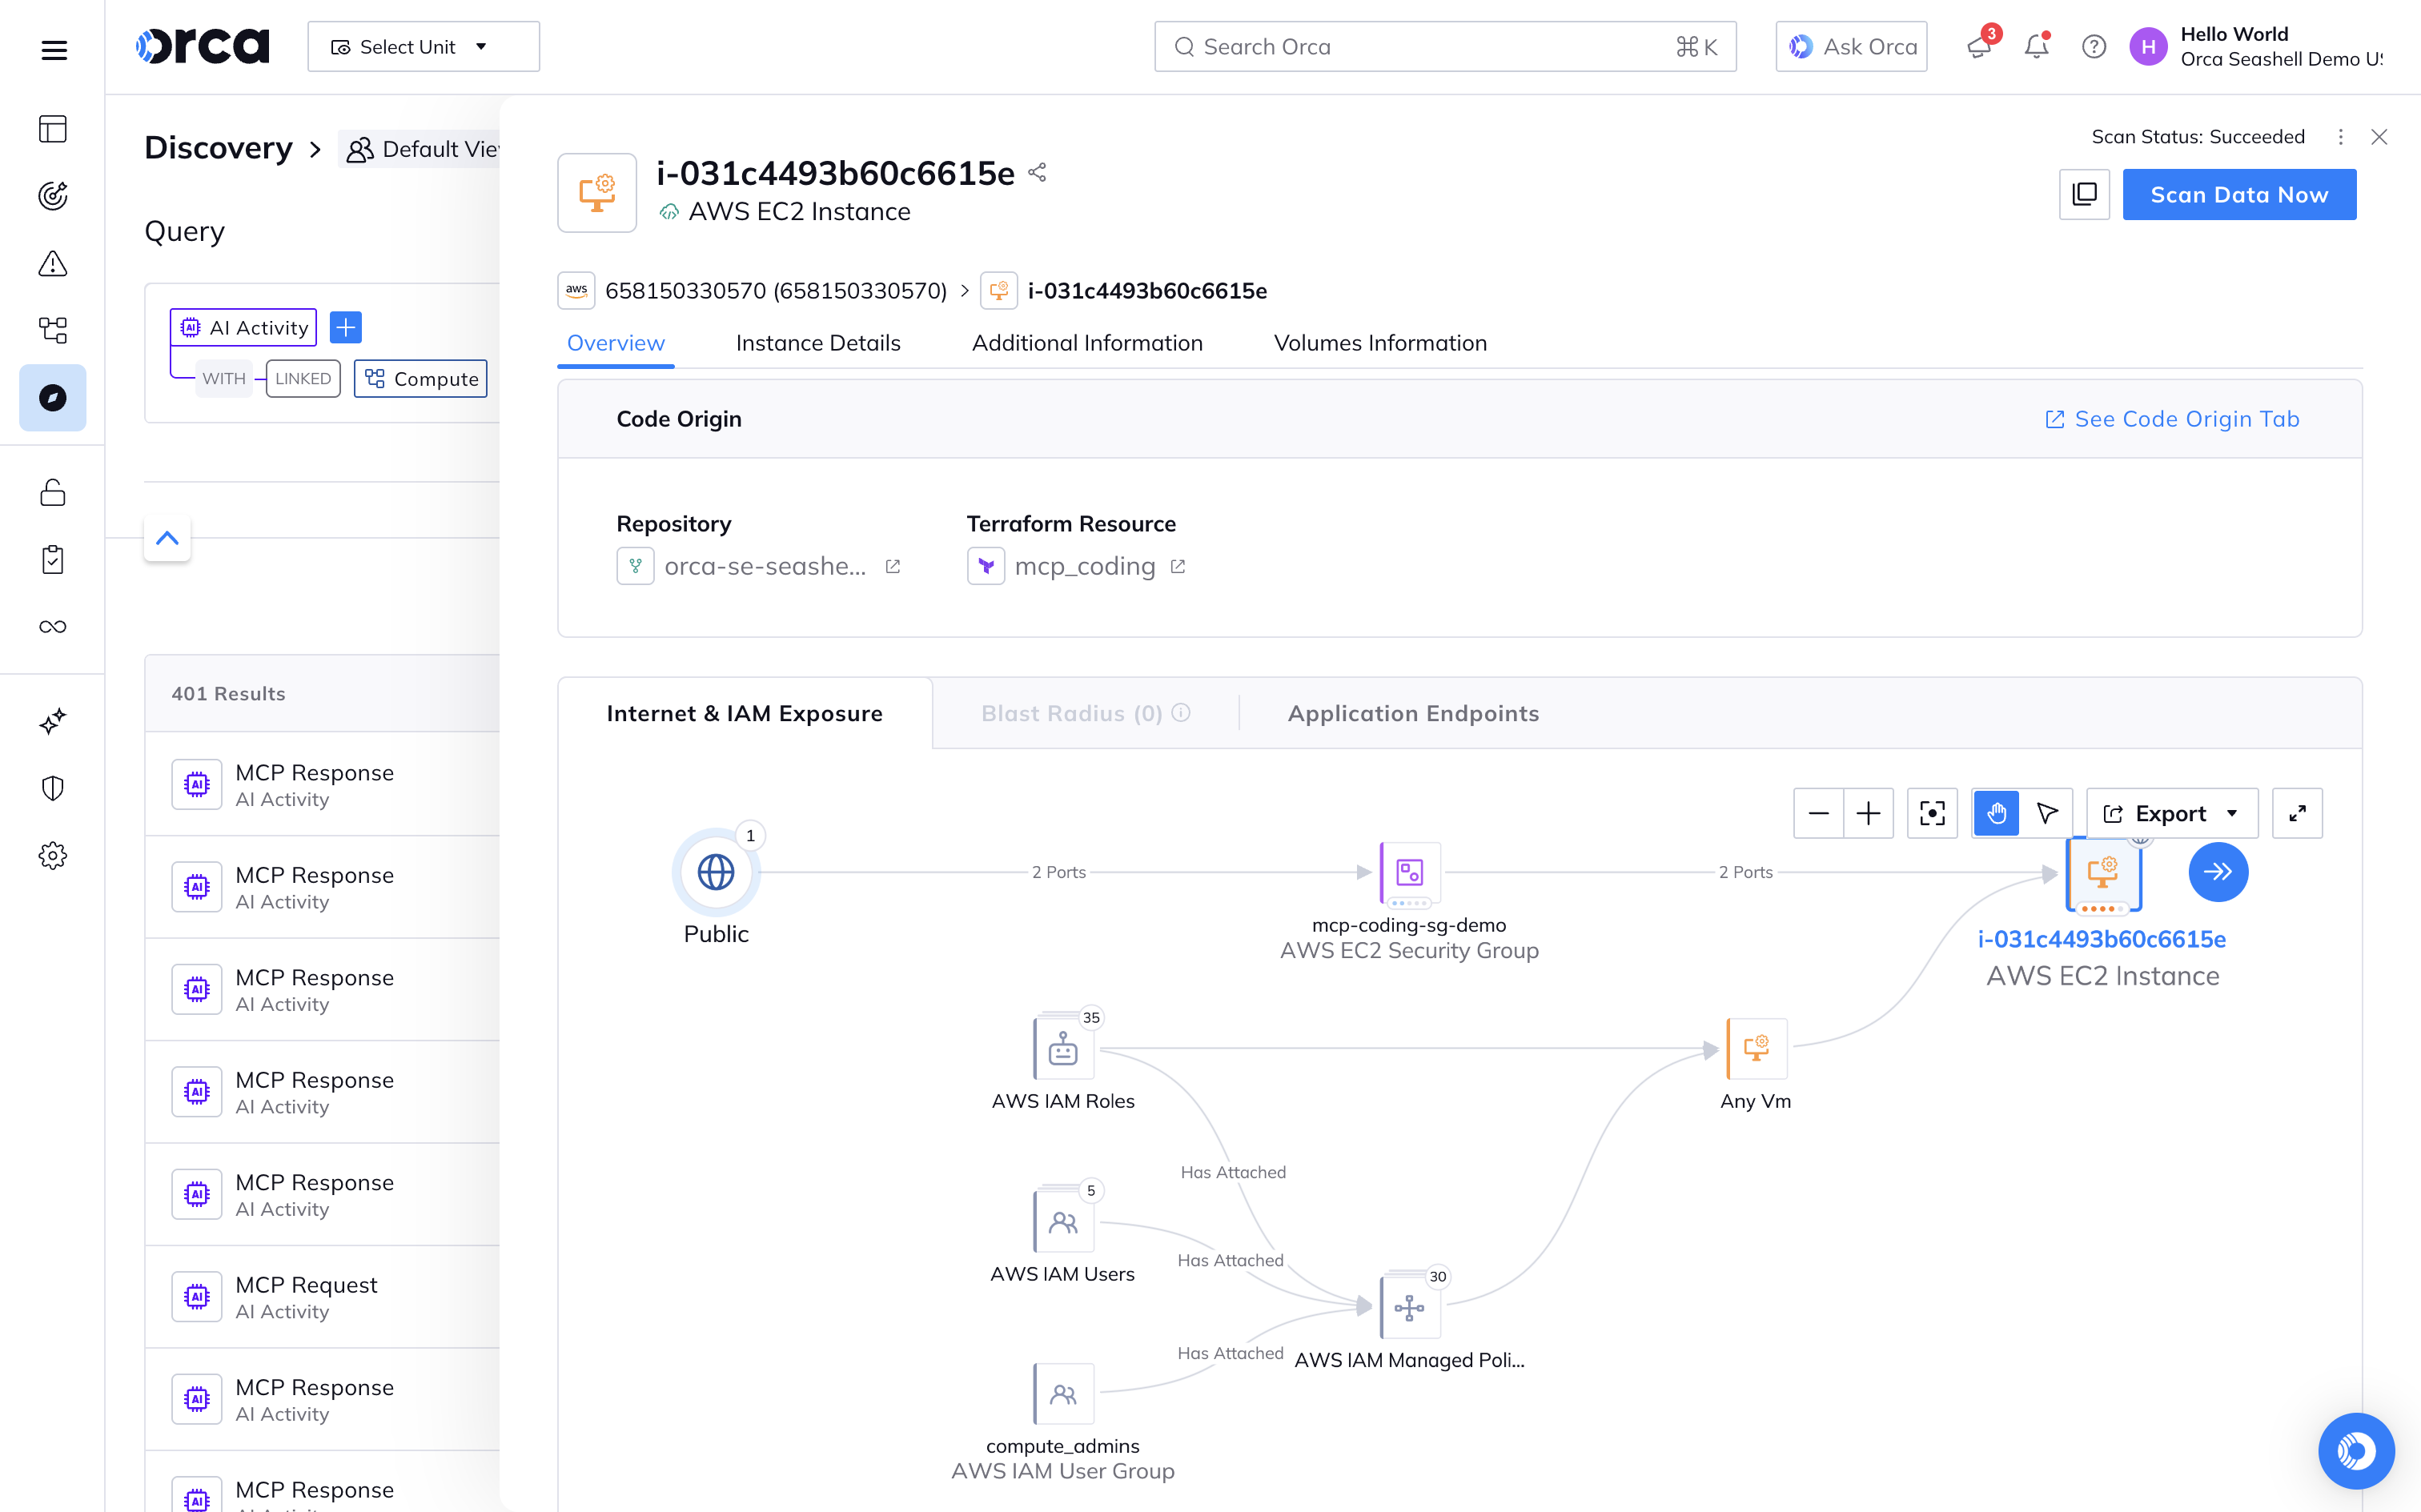
コンテキストを組み込んだAIリスクの優先順位付け
露出の詳細、アセットのコンテキスト、IAM、データの機密性を結び付け、AIを実行しているワークロードのリスクの優先順位を決定します。AI時代に向けて進化する当社のUnified Data Modelから、同様のインサイトを取得できます。
関連リソース


SACRレポート:AIとデータセキュリティの融合
AIが自律的な実行レイヤーへと進化するにつれ、従来のセキュリティモデルは通用しなくなっています。このSACRレポートでは、Orca Securityの...
2026年版 TAGエンタープライズAIセキュリティハンドブック
AIの試行段階から、大規模な実環境でのAIセキュリティと最適化へと移行しましょう。AIセキュリティは急速に進化しており、ほとんどのチームは…
よくある質問
「AIセキュリティ」は、AIモデル、トレーニングデータ、パイプラインを敵対的な操作、データポイズニング、悪用から保護することに焦点を当てています。対照的に、「セキュリティのためのAI」は、人工知能と機械学習を使用して脅威検知を改善し、リスクの優先順位を付け、クラウド環境全体での対応を自動化することを指します。成熟したクラウド戦略には、その両方が必要です。
組織がSaaS、コンテナ、サーバーレス環境にAIサービスを急速にデプロイするにつれ、これらのシステムは巨大な新しい攻撃対象領域(アタックサーフェス)となっています。ハッカーは、露出した推論エンドポイントの悪用、トレーニングデータへの隠れたバックドアの挿入、またはモデルパラメータの流出を行う可能性があります。AIセキュリティは、一元的な監視の維持、データの露出防止、「シャドーAI」デプロイの安全な管理を実現します。
AIを導入する組織は、いくつかの特有の脅威に直面しています。最も一般的なリスク要因には、モデルポイズニング(トレーニングセットへの悪意あるデータの注入)、バックドア攻撃、弱い認証によるAPIの悪用、モデル反転やモデルの盗難などがあります。さらに、監視されていないモデルはドリフトやバイアスが発生し、パフォーマンスの低下や重大なコンプライアンスリスクを引き起こす可能性があります。
Orca Securityは、agentlessファーストのアーキテクチャを活用して、すべてのAIサービス、アプリケーション、モデルを含むクラウド資産全体にフルスタックの可視性を提供します。Orcaプラットフォームは、未承認の「シャドーAI」を検出し、トレーニングファイル内の機密データを特定し、コードリポジトリ内の露出したAPIキーを発見し、AIセキュリティのベストプラクティスに基づいて環境を継続的に監視します。

チャットで相談
Orca Securityのデモを見る
Orcaクラウドセキュリティプラットフォームで、可視性を獲得し、コンプライアンスを実現し、リスクの優先順位付けを行いましょう。
 Orcaのエキスパートに相談する
Slackアカウントは不要です。