

クラウドセキュリティ態勢管理(CSPM)
クラウドの設定ミス、ポリシー違反、コンプライアンスリスクを継続的に監視します。
280件以上のレビュー:


課題
従来のCSPMでは不十分な理由
従来のCSPMソリューションは、組織のコンプライアンス維持や、設定ミス、過剰な権限を持つアイデンティティなどのクラウドリスクへの対処を支援します。しかし、CSPMがカバーするのは攻撃対象領域の一部に過ぎず、クラウドワークロード、イベント監視、機密データの検出は対象外となります。
従来のCSPMはクラウドワークロードへの洞察に欠けています。つまり、脆弱性、マルウェア、リスクにさらされているデータ、露出した機密情報を検出できません。
セキュリティチームは、従来のCSPMを複数のサイロ化したツールで補う必要があります。その結果、コンソールの切り替えが頻発し、作業が重複し、一貫性が損なわれます。
サイロ化されたツールや単に「統合」されただけのツールは、コンテキストが共有されていません。その結果、矛盾したアラートが発生し、効果的な優先順位付けができません。
私たちのアプローチ
Orcaが定義するCSPMの未来
Orcaは、クラウドワークロード、設定、アイデンティティと権限、コンテナ、機密データ検出、検知と対応(CDR)を、SDLC全体にわたって単一のプラットフォームに統合します。この統合アプローチにより、リスクの全コンテキストを把握し、一見無関係な問題がどのように危険な攻撃パスを形成するかを認識できます。これらの洞察を活用して、Orcaはリスクを効果的に優先順位付けし、アラート疲れを軽減。セキュリティチームが最も重要な課題に集中できるようにします。
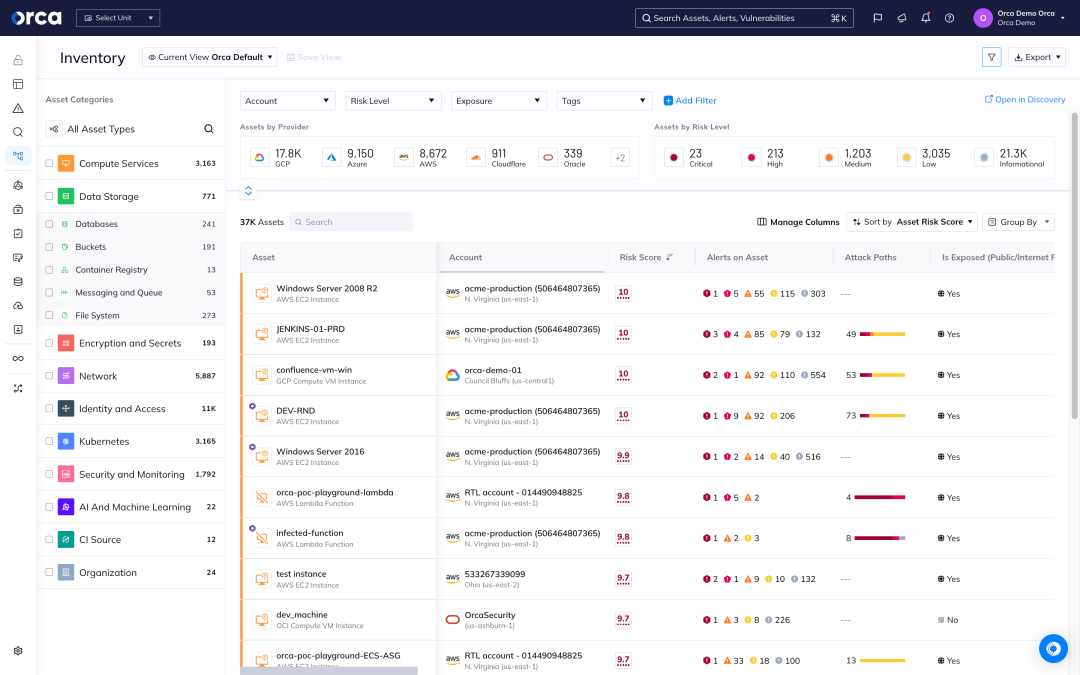
S3バケット、Googleストレージバケット、KMSキー、Elasticsearch、RDSデータベースなどの設定ミスを含む、セキュリティポリシー違反が発生した際にアラートを受け取ります。
認証、データ保護、ロギングと監視、ネットワーク設定、Kubernetes設定、システムの整合性など、10以上のカテゴリにわたる2,500以上の設定コントロールを活用できます。
アラートの氾濫に悩まされることはありません。Orcaは、企業の最も重要な資産を脅かすリスクを優先順位付けするため、セキュリティチームは最優先事項から対処できます。
さらに、Orcaはマルチクラウド環境全体の設定ミスを継続的にチェックし、コントロールが安全に設定され、ベストプラクティスや業界・規制標準に準拠していることを確認します。
技術スタック全体のリスクを把握
他のCSPMとは異なり、Orcaはクラウドワークロードとアイデンティティもスキャンし、技術スタック全体のリスクを完全に可視化します。これにより、どのリスクの組み合わせが最大の脅威となるかを把握し、チームは最優先で対処すべき課題に集中できます。
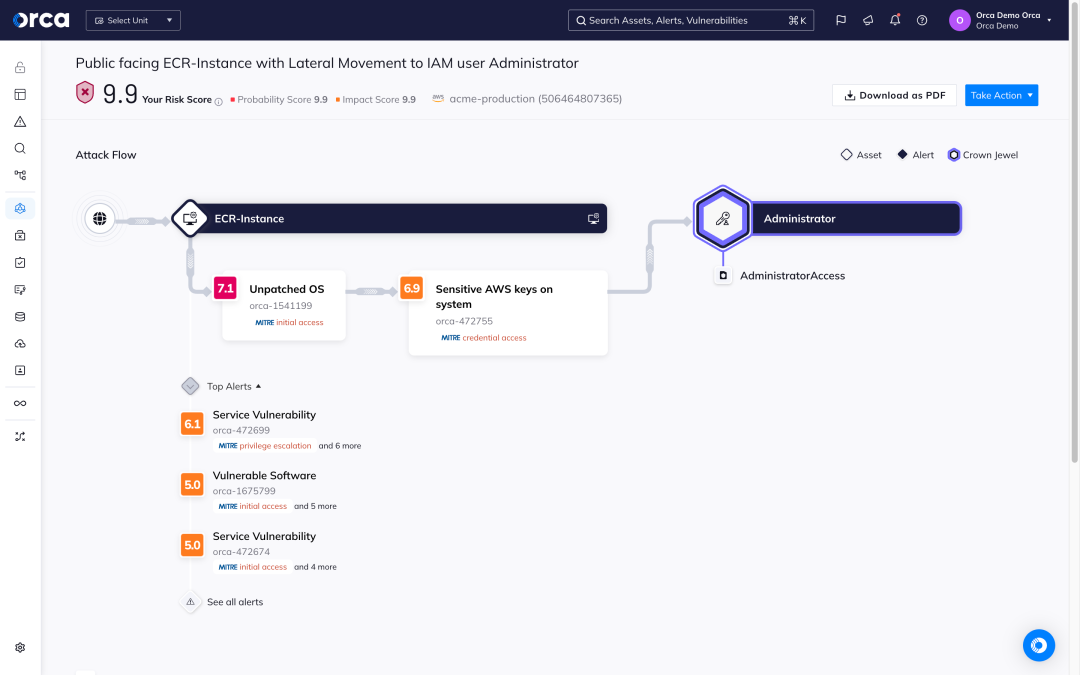
- アタックパスをスコアリングして優先順位を付けることで、セキュリティチームは何百もの孤立したアラートを精査する代わりに、はるかに少数の危険なアタックパスに集中できます。
- Orcaは潜在的な攻撃パスを視覚的なグラフで表示し、最終的なターゲットだけでなく、各ステップの詳細情報も示します。
- 各アタックパスについて、Orcaはアタックパスを遮断するためにどのリスクを修復すべきかを示します。さらに、複数のパスを遮断できる問題には、修復の優先順位をさらに高く設定します。



監視からアクションへ。
フォームをスキップして、SlackでOrcaのクラウドセキュリティエキスパートに即座に相談。お客様の環境に合わせた、実践的で実効性のあるガイダンスを提供します。
 Orcaのエキスパートに相談する
Slackアカウントは不要です。
マルチクラウドのコンプライアンスを確保
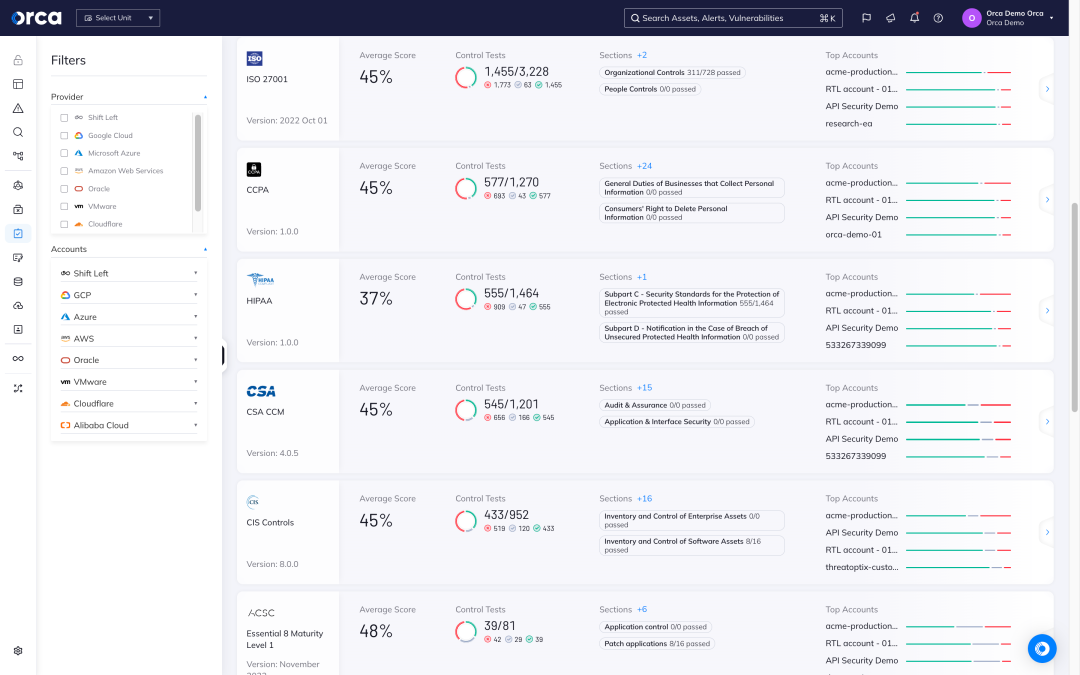
Orcaが提供するもう一つの重要なCSPM機能は、データプライバシー要件を含む規制フレームワークや業界ベンチマークにクラウドソースを確実に準拠させることです。Orcaは、クラウドインフラ、ワークロード、コンテナ、アイデンティティ、データなどのコンプライアンスを単一のダッシュボードで一元管理します。
- Orcaは、Orcaのベストプラクティスや幅広いCISコントロールベンチマークを含む、150以上の業界・規制フレームワークに照らしてクラウドの設定とポリシーをチェックします。
- 他のCSPMとは異なり、Orcaはクラウド環境内の機密データも検出し、PIIなどのデータが潜在的な攻撃パスを通じて脆弱な状態にある場合に通知します。
- この洞察により、Orcaは組織がデータセキュリティの優先順位を付け、PCI-DSS、GDPR、HIPAA、CCPAなどの基準への準拠を証明できるよう支援します。
クラウドのスピードでリスクを修復
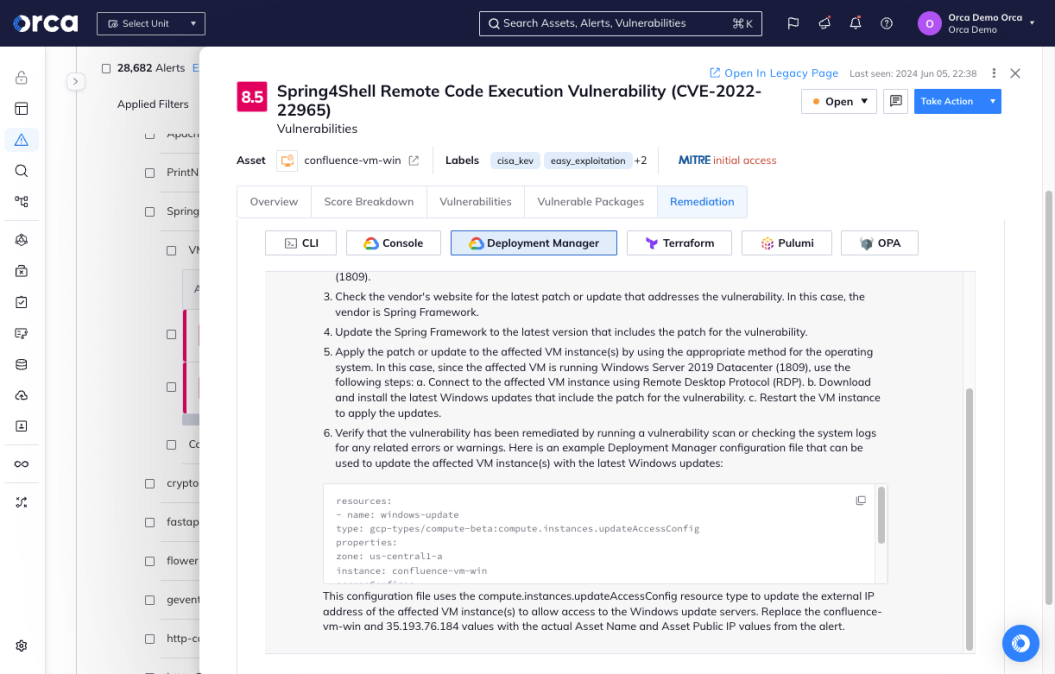
Orcaは自動修復とガイド付き修復のオプションを提供し、検出されたリスクへの迅速な対処を可能にします。これにより、平均修復時間(MTTR)を短縮し、クラウドセキュリティ態勢を向上させます。
- 手動での介入を必要とせず、検出と同時にアラートを修復する自動化ルールを設定できます。
- Orcaプラットフォームに組み込まれた生成AI を活用し、各アラートに対して高品質な修復手順を生成します。
- 修復コードをコマンドラインインターフェースやIaCプロビジョニングツールにコピー&ペーストするか、コンソール内の手順に従います。
クラウド環境を簡単に検索
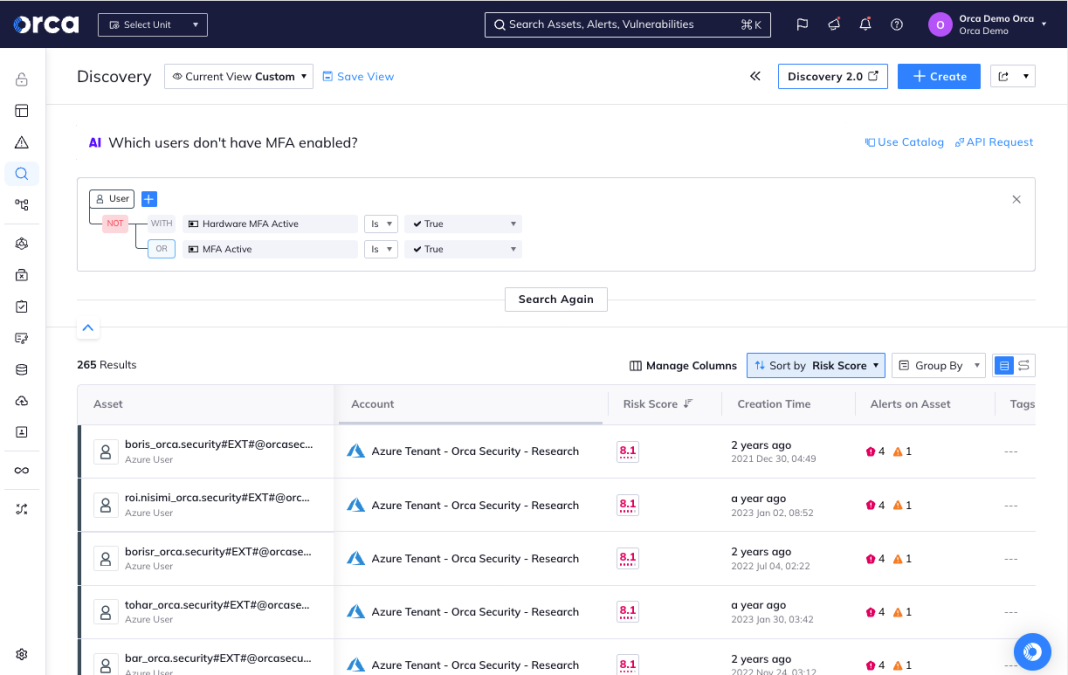
AIを活用することで、Orcaは自然言語での質問を可能にし、検索を大幅に簡素化します。これにより発見までの時間を劇的に短縮し、コンプライアンスを向上させます。
- 「外部公開されている脆弱性はありますか?」や「インターネットに露出した機密データを含む、暗号化されていないデータベースはありますか?」といった自然言語で質問できます。
- スキルのレベルに関係なく、Orcaを使用すれば組織全体のユーザーがクラウド環境内の状況を正確に把握できます。
- 高度なスキルを持つユーザーは、独自のクエリ言語でコードを書くよりもはるかに速く、複雑で詳細なクエリを作成できます。
ケーススタディ


よくある質問
クラウドセキュリティ態勢管理(CSPM)は、組織がクラウドインフラのリスクや設定ミスを特定・修復し、攻撃対象領域を削減できるようにするクラウドセキュリティソリューションです。
Gartnerは2014年、初めてCSPMをクラウドセキュリティのカテゴリとして定義しました。AWS、Azure、Google Cloudなどの主要なパブリッククラウド環境への移行に伴い、組織がクラウドサービスの適切な設定を維持するための不可欠なソリューションとして、CSPMが登場しました。
CSPMは依然として普及しているクラウドセキュリティソリューションです。Gartnerによると、CSPM市場は今後数年で成長が見込まれ、2027年までに年間収益は33.2億ドルに達すると予測されています。一方で、Gartnerのその後の分析では、2025年までに新しいCSPMの購入の75%はCNAPPによるものになると推定されています。
クラウドの設定ミスは、セキュリティ上の大きな懸念事項です。不十分な監視、制限のないアクセス制御、管理不備の機密情報、未確認のデフォルト値など、さまざまな要因がそのリスクを高めています。Gartnerの調査によると、データセキュリティ侵害の80%が設定ミスに起因しており、2025年までにクラウド環境の障害の99%が人的ミスによるものになると予測されています。
クラウドセキュリティツールの一分野として、CSPMはセキュリティポリシーの適用状況を継続的に監視する重要な役割を担っています。クラウドインフラ全体の設定ミスを自動的に特定し、場合によっては修復も行います。その結果、CSPMは組織のコスト削減、セキュリティリスクの特定、チームの教育に貢献します。
CSPMは、クラウドのコントロールプレーンを監視し、定義されたセキュリティポリシーに準拠させることで、セキュリティチームが設定ミスを修復し、コンプライアンスを維持できるよう支援します。具体的には、CSPMは以下の役割を果たします。
- クラウド資産インベントリの維持:すべてのクラウドインフラの整理されたインベントリを作成・維持します。
- クラウドコンプライアンスを確保:クラウド資産を継続的に追跡し、関連する規制フレームワークや業界ベンチマークへの準拠状況を確認します。
- ポリシーの定義と適用:データアクセスとコンプライアンス報告に関するポリシーを特定し、適用します。
- クラウドの脅威を検出:クラウドインフラ内のリスクを特定し、修復のためのアラートを作成します。
- インシデント対応の促進: リスクやコンプライアンスの問題を修正するために必要な関連情報とガイダンスを提示。インシデント対応を支援します。
CSPMはクラウドセキュリティに不可欠ですが、従来のCSPMソリューションには以下のような重要な制限があります。
- コントロールプレーンのみをカバー:CSPMはクラウド設定(コントロールプレーン)の可視性を提供しますが、クラウドワークロード(データプレーン)の可視性は提供しません。その結果、脆弱性、マルウェア、公開されたシークレットに関する洞察は得られません。
- アラート疲れ:ワークロードへの可視性がないCSPMソリューションは、リスクを完全にコンテキスト化し、すべての文脈に基づいてアラートを優先順位付けするための統合された洞察を欠いています。
- アイデンティティおよび権限管理の欠如:CSPMツールはアクセス制御、権限、エンタイトルメントを管理しません。最小権限の原則(PoLP)をサポートし、強制するために、組織はクラウドインフラエンタイトルメント管理(CIEM)ソリューションを必要とします。
このため、サイロ化された従来のクラウドセキュリティソリューションを使用する課題に対処するために、CNAPP(クラウドネイティブ・アプリケーション保護プラットフォーム)が登場しました。CNAPPは、クラウド設定のミス、管理不備なアイデンティティアクセス、脆弱性、マルウェア、リスクのあるデータなど、テクノロジースタック全体(コントロールプレーンおよびデータプレーン)にわたるリスクを検出するクラウドセキュリティソリューションです。
従来のCSPMツールは、クラウドプロバイダーのAPIからメタデータを取得してインフラを可視化します。しかし、コントロールプレーンの単純な設定ミスを特定するにとどまり、ワークロード全体のリスク状況の把握には限界があります。インフラレイヤーのマルウェアや脆弱性しか検出できないため、OS、アプリケーション、データといったクラウド資産の大部分が保護されず、リスクにさらされたままになります。さらに、データリスクの視点が欠けているため、機密データの保存場所や漏洩の可能性も把握できません。
対照的に、OrcaはCNAPPとして、CSPM、CWPP、CIEMなどを単一のプラットフォームに統合しています。クラウドインフラ、OS、アプリケーション、データレイヤーを網羅するフルスタックな可視性を提供。完全なセキュリティとコンプライアンス対応を実現します。

チャットで相談
Orca Securityのデモを見る
Orcaクラウドセキュリティプラットフォームで、可視性を獲得し、コンプライアンスを実現し、リスクの優先順位付けを行いましょう。
 Orcaのエキスパートに相談する
Slackアカウントは不要です。