

統合データモデル
ついに、ツールがリスクの明確な全体像を提示
すべてのクラウドおよびAIアセット、設定、アイデンティティ、リスクを1つのライブモデルに集約。あらゆるセキュリティの意思決定に必要なコンテキストは、問いを立てる前にすでに接続されています。
課題
断片化したツールがもたらす、矛盾したリスク状況
ほとんどのチームにおいて、セキュリティツールが不足しているわけではありません。不足しているのは、ツール間での一貫した最終判断です。各スキャナーは断片のみを捉え、異なるスコアを付けます。その結果、セキュリティチームは同じアセットに関する6つの矛盾する状況を手作業で調整する羽目になります。
バラバラのツールはそれぞれ部分的な情報しか持たないため、単一のシステムでアセットの全リスクを把握することはできません。
ポスチャ、アイデンティティ、データ、ランタイムにわたる検出結果の関連付けは、拡張性のない手作業になってしまいます。
AIワークロードは、断片化したツールが検出やコンテキスト化を行うよりも速いスピードで環境に導入されます。
私たちのアプローチ
意思決定を促すコンテキストへと変換される、あなたのデータ
1つのモデルがクラウドとAI環境全体のシグナルを統合するため、リスクを孤立した事象ではなく完全なコンテキストで理解できます。この共有されたコンテキストこそが、正確な優先順位付けと信頼できるエージェンティック・ワークフローを実現します。

クラウドの真の露出状況を把握し、リスクが制御下にあることを取締役会に証明しましょう。

監視中に負債となる前に、クラウド内のすべてのAIシステムをガバナンス下に置きます。

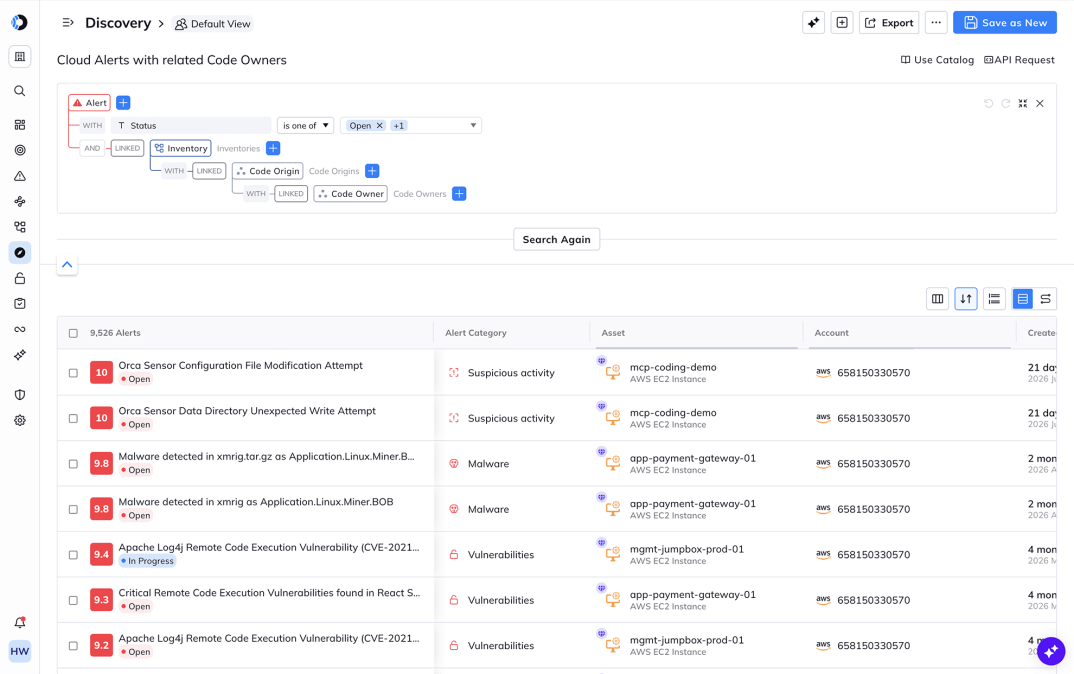
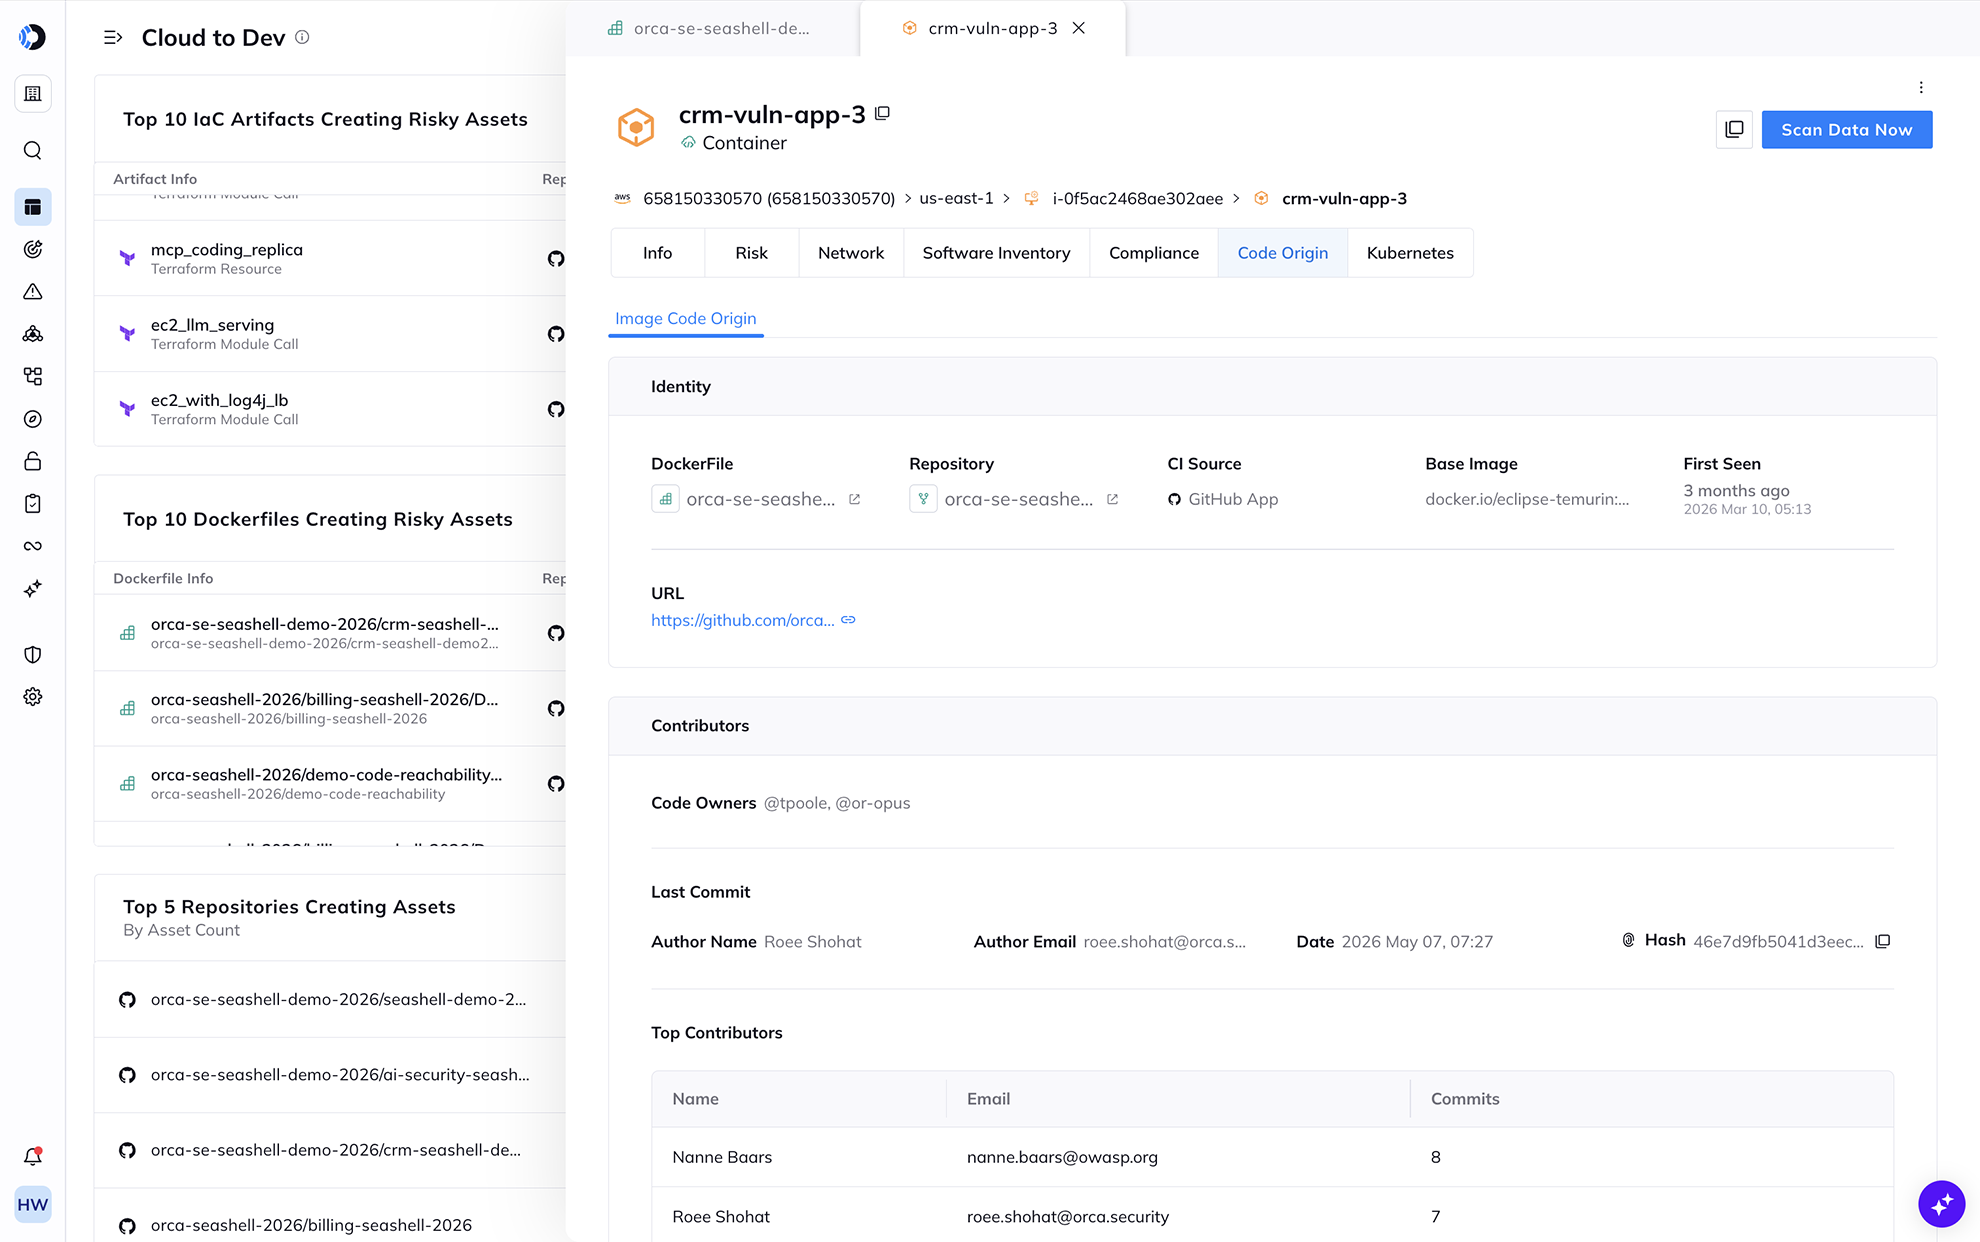
本番環境に到達する前に、リスクのあるコードを検知します。


すべてのチームが、あらゆるクラウドおよびAI環境で同じコンテキストを共有
クラウドサービスプロバイダー間のデータを容易に正規化。
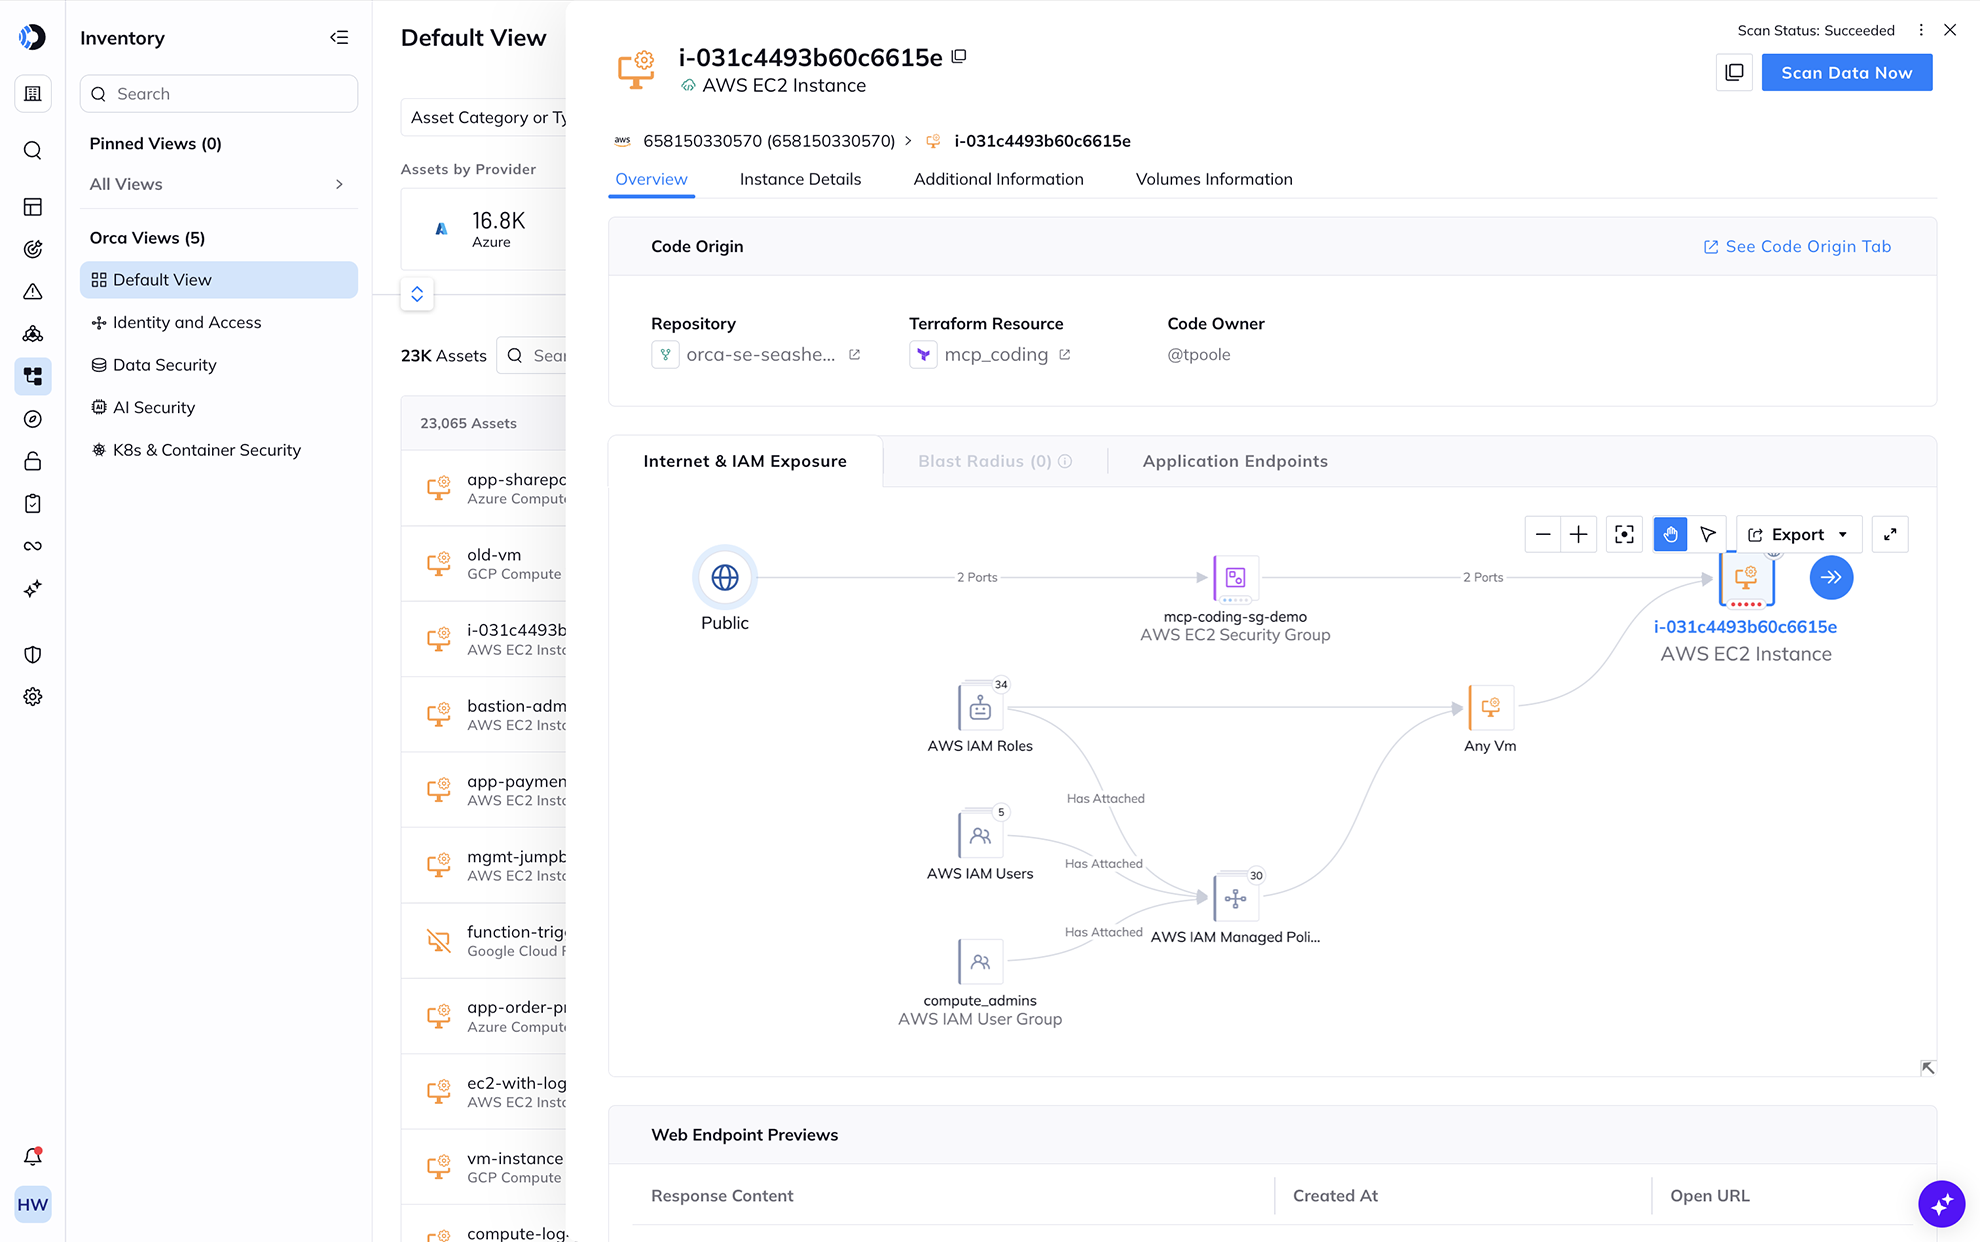
OrcaのUnified Data Modelは、AWS、Azure、GCP、Alibaba、Oracle、Tencentなどにわたるすべてのアセット、設定、アイデンティティ、ネットワークパス、データストアを継続的に単一のモデルにマッピングします。完全なカバレッジにより、ツール間の隙間に隠れるアセットやリスクは存在しません。
アラート数だけでなく、意思決定を変えるコンテキスト
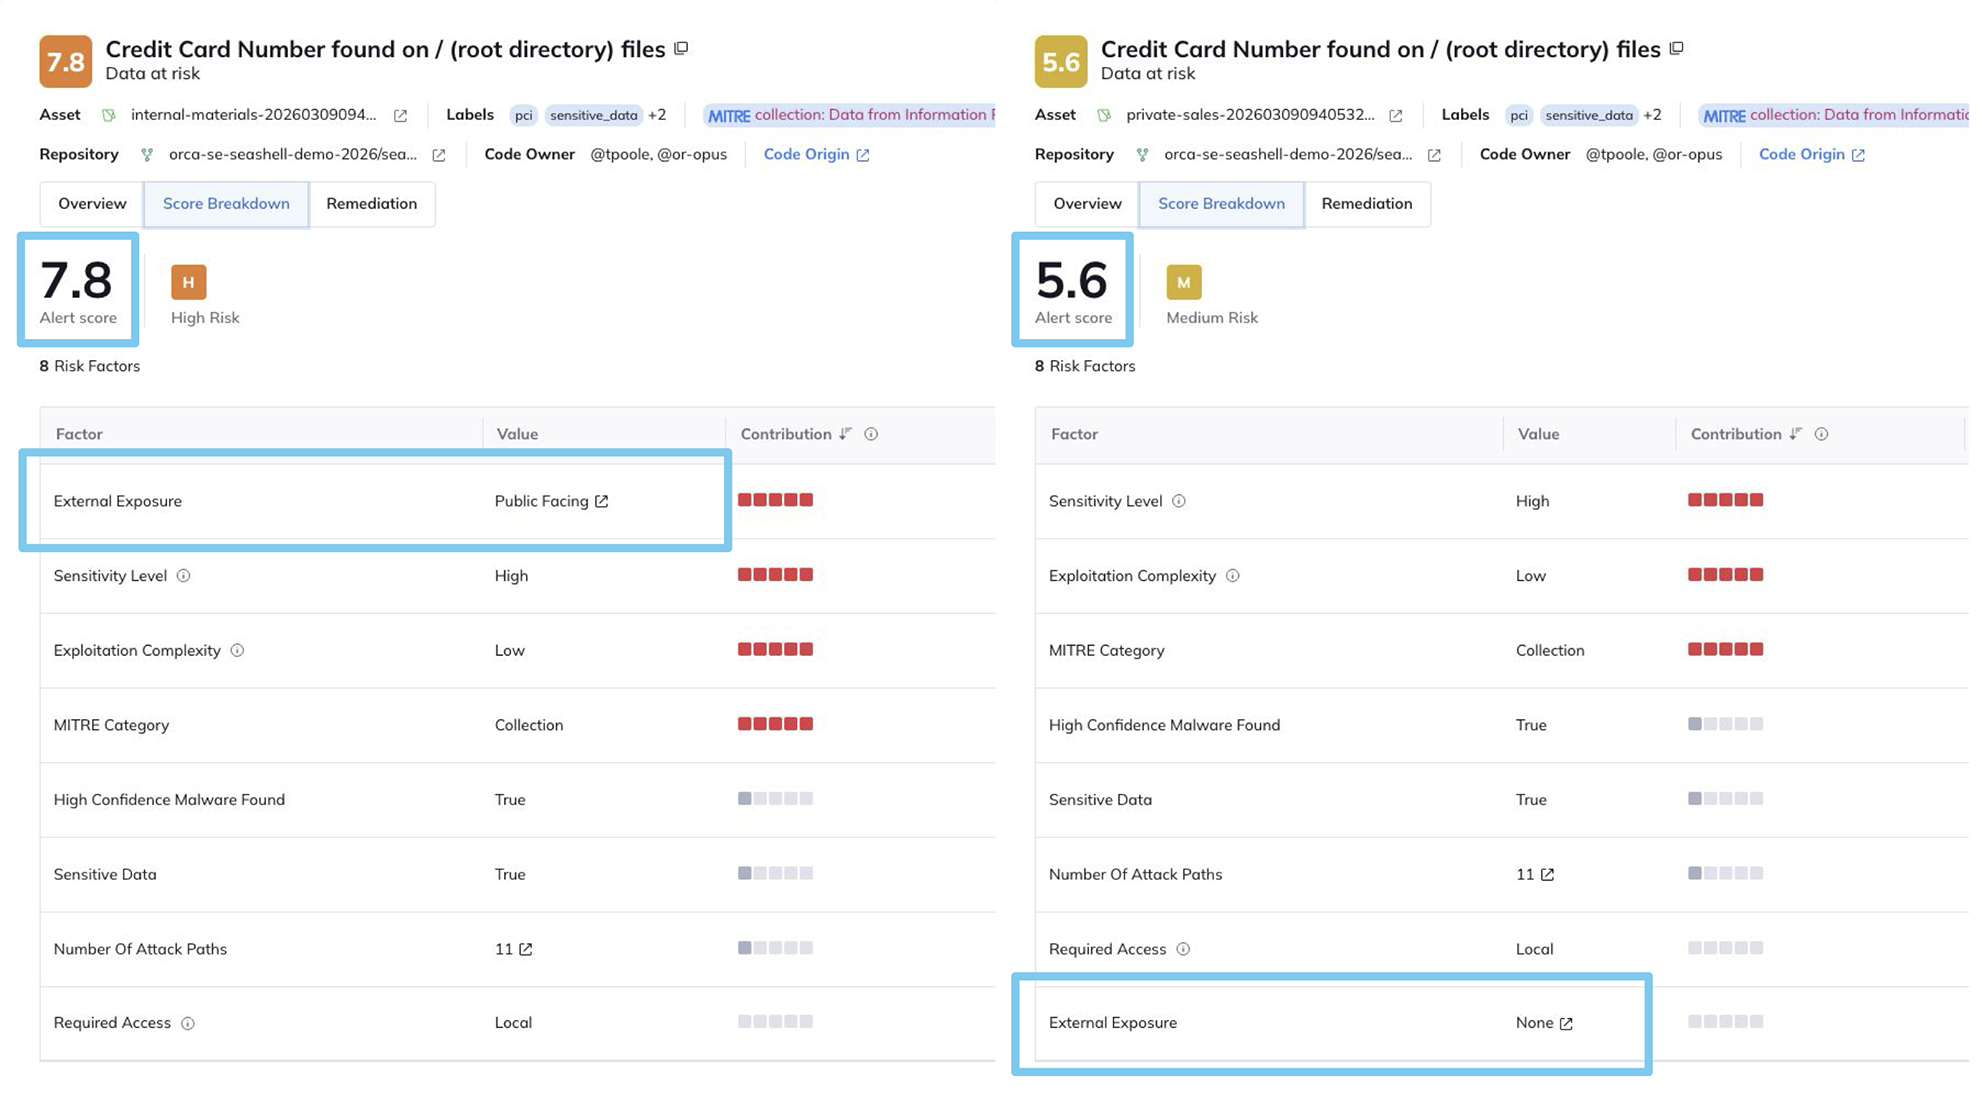
重要なリスクをエスカレーション。
隔離された開発環境での重大なCVEはノイズに過ぎませんが、機密データにアクセス可能なインターネットに公開されたワークロード上の同じCVEは、真のリスクとなります。モデルがアセット間のあらゆる関係を保持しているため、Orcaは深刻度、アセットの露出、影響範囲、データの機密性などを評価して優先順位を決定します。
チームの既存のワークフローに適合するセキュリティ
コンテキストが役立つのは、実際に作業が行われる場所においてのみです。
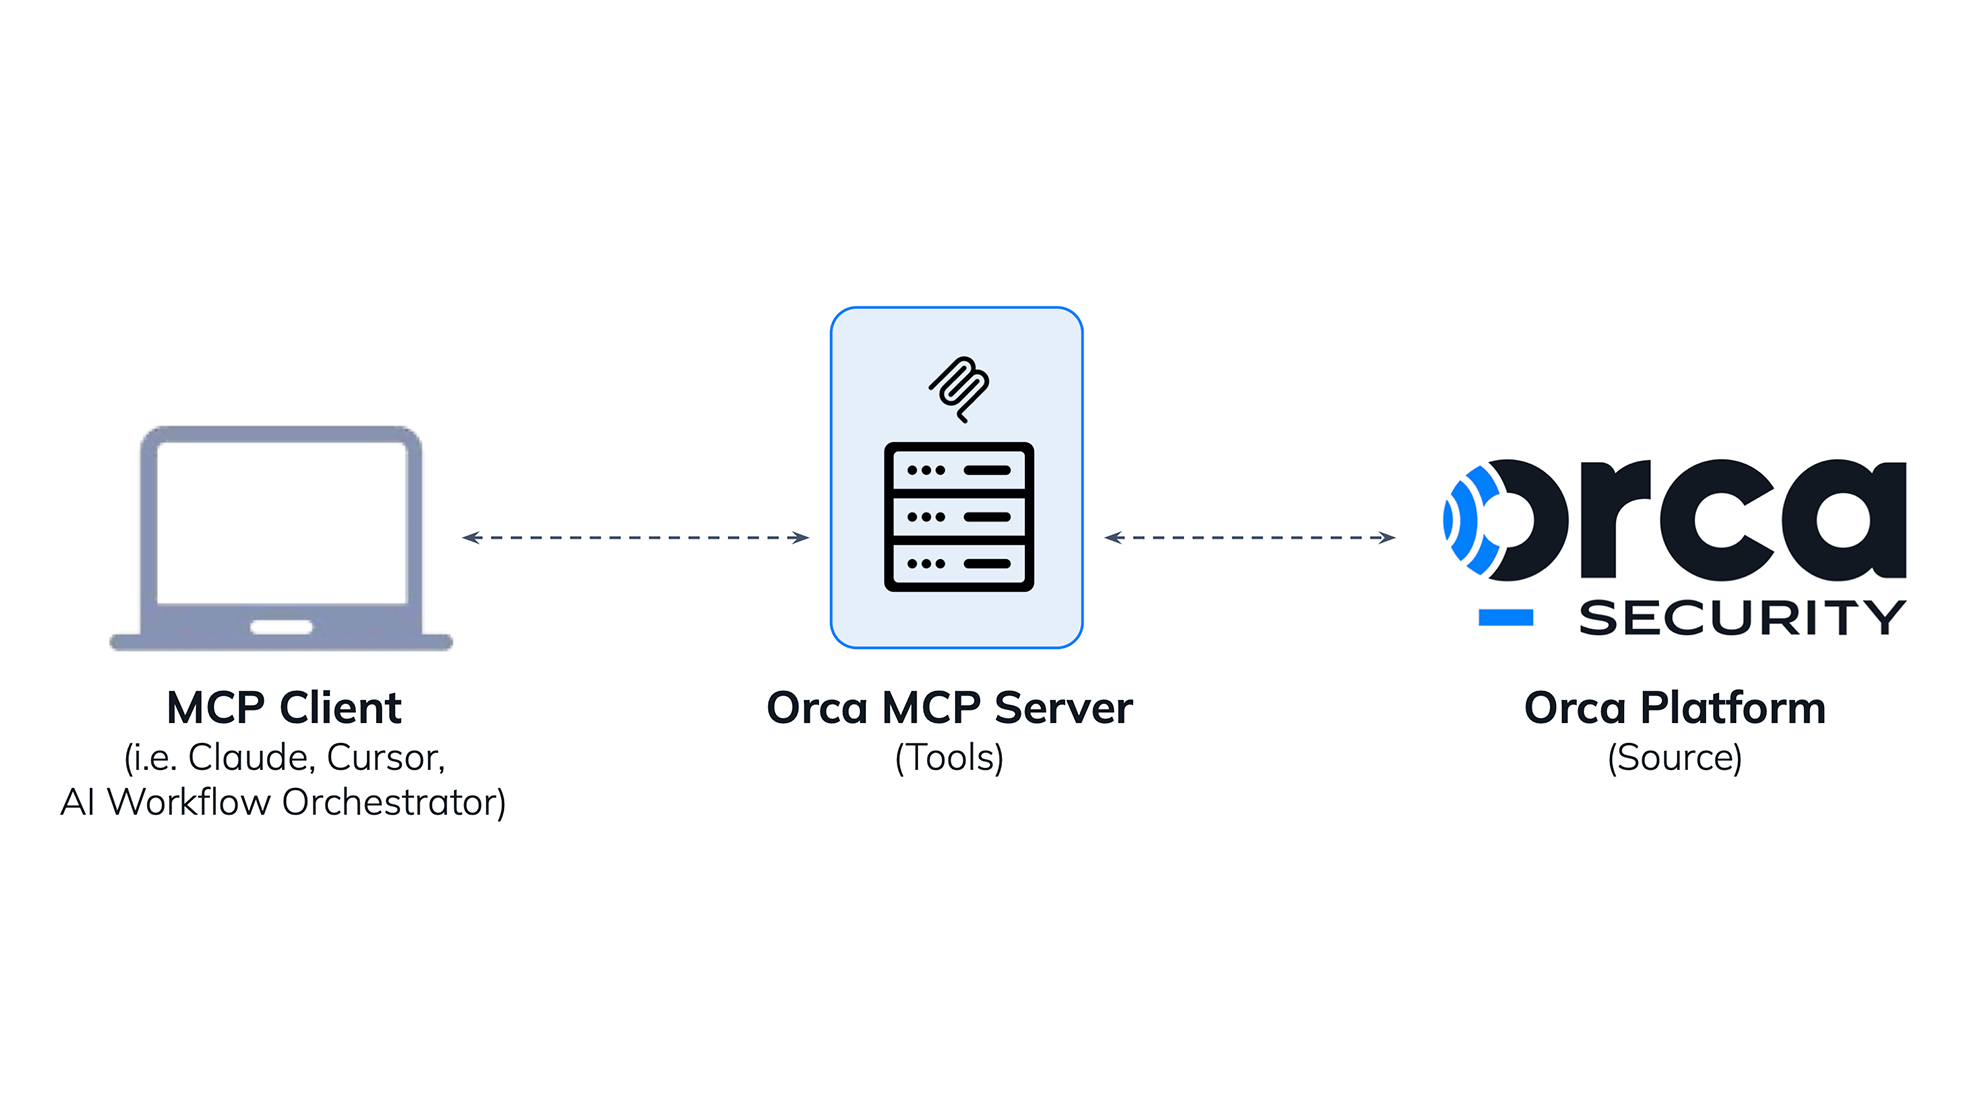
Orcaはネイティブ統合とMCPサーバーを介して接続するため、Unified Data Modelがチームの既存のワークフローやCopilotにデータを提供します。リスクのコンテキストは、別のコンソールへの移動を強いることなく、開発者、パイプライン、または独自のLLMへと直接届きます。
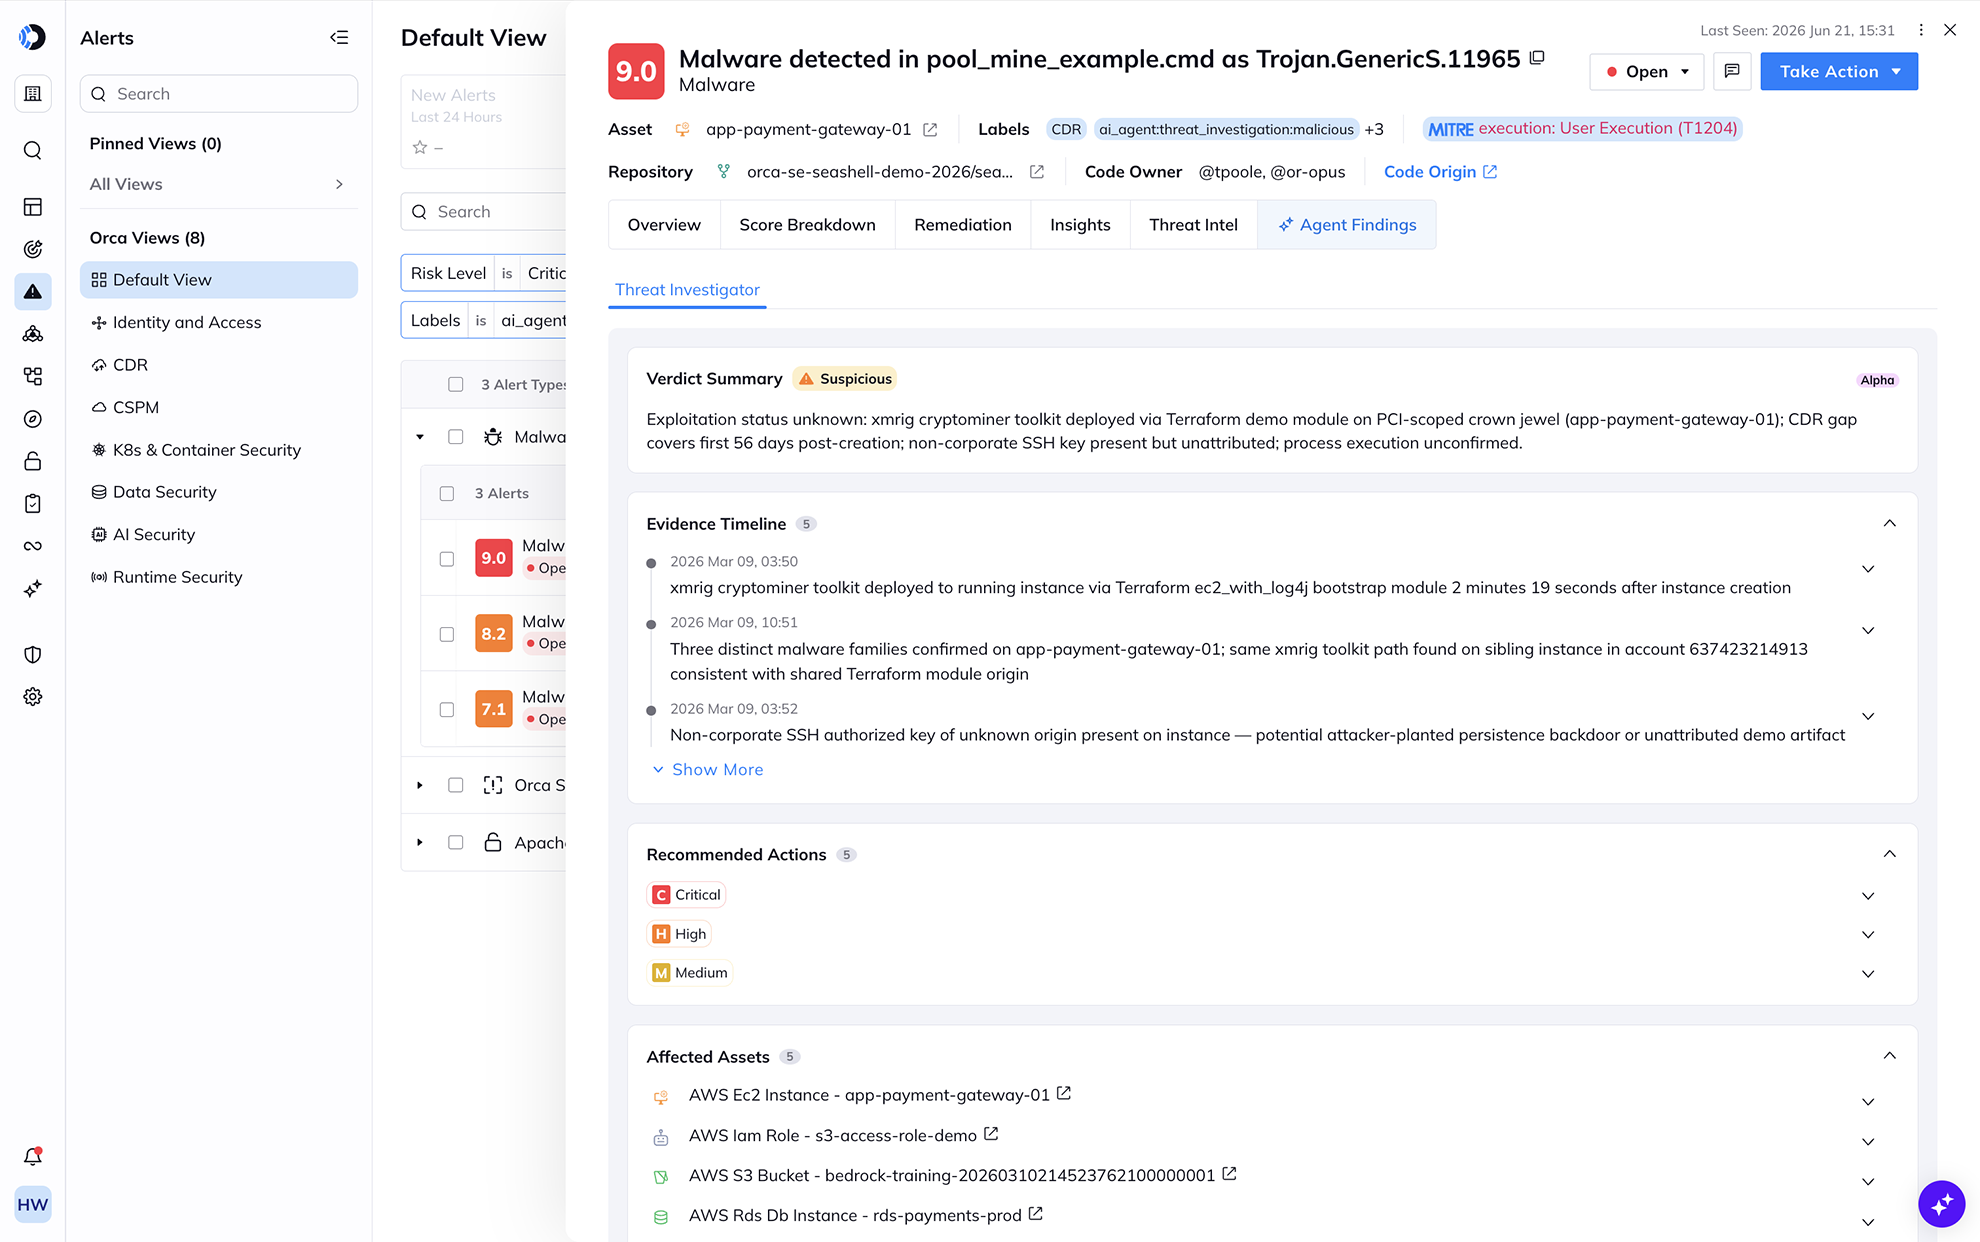
実際に信頼できるエージェンティックな結論
すべての結論は、その背景にある関連事実まで遡ることができます。
散在し矛盾するデータではなく、Orca AIと外部エージェントを1つのUnified Data Modelに基づかせることで、調査と修復を一貫した基盤上で行えます。その結果、推測ではなく全体像を把握した上で、適切な修正案を提示する自動化が実現します。
関連リソース


2025年 Gartner® CNAPP向けマーケット・ガイド
2025年 Gartner® クラウドネイティブ・アプリケーション保護プラットフォーム(CNAPP)マーケットガイド:Gartnerが推奨する理由についてはレポートをご覧ください...
Orcaクラウドセキュリティプラットフォームが198%のROIを実現
レポート:Orcaクラウドセキュリティプラットフォームが198%のROIを実現。この最新の2026年投資利益率(ROI)分析において、TAGのアナリストは次のように評価しました…
よくある質問
単に個々のサイロ化したセキュリティ問題の深刻度を報告するソリューションとは異なり、Orcaの多次元的なアプローチは、複数の要因に対する統合的な評価に基づいてリスクの優先順位を決定します。
- 深刻度: どのような種類の脅威ですか?CVSSおよびEPSSスコアはいくつですか?
- 悪用可能性: このリスクはどの程度容易に悪用される可能性があるか?
- アクセシビリティ: その資産は外部に公開されていますか?ラテラルムーブメント(横展開)のリスクはありますか?
- ビジネスへの影響: その資産はビジネスにおいて重要ですか?PII(個人識別情報)が含まれていますか?または、それらを含む資産に隣接していますか?
主なメリット:
- リスク検出の向上: 一見無関係な低優先度の問題が組み合わさって危険なアタックパスが形成されるケースを認識することで、組織は重大なリスクの見落としを防ぐことができます。
- アラート疲れの軽減: 何百ものアラートを優先順位付けされた少数のアタックパスに絞り込むことで、セキュリティチームの負担を大幅に軽減し、アラートに対する感度の低下を防ぎます。
- 最重要資産(クラウンジュエル)への注力: 最重要資産を重視することで、セキュリティチームは、すべての脅威を同等の重要度として扱うのではなく、甚大な被害をもたらす侵害につながる可能性のある脅威を優先的に処理できます。
- 効率の向上: 優先度の低いアラートの選別に時間を浪費する代わりに、チームは組織のクラウドセキュリティ体制をさらに改善するための、より価値の高い活動に集中できます。
- より戦略的な修復: アタックパス上のすべてのアラートを修正しようとするのではなく、チェーンを遮断するものを優先的に修正することで、最も差し迫った危険を迅速に阻止できます。
CNAPPは、実際にはCSPM(設定ミスとコンプライアンスの検出)、CWPP(仮想マシン(VM)、コンテナ、サーバーレス関数にわたるクラウドベースのワークロードにおける脆弱性、マルウェア、公開されたシークレットの検出)、CIEM(クラウドリソースのアクセス権と権限の管理)、Data Security Posture Management (DSPM)、Kubernetesとコンテナのセキュリティ、APIセキュリティなどの機能を組み合わせています。
Orcaクラウドセキュリティプラットフォームは、真に統合されたクラウドネイティブプラットフォームとしてゼロから構築されました。100%のカバレッジを提供し、クラウド資産のあらゆるレイヤーでリスクを検出し、全体像を把握することで、セキュリティチームが注力すべき最も重要なリスクを効果的に特定する単一のプラットフォームです。
Orcaはagentless-firstであるため、ダウンタイムなしで数分以内に導入でき、ワークロードのパフォーマンスやDevOpsワークフローに影響を与えません。また、クラウド資産の拡大に合わせて完全な可視性を維持します。コンテナ、サーバーレス、クラウドインフラに加え、Orcaはアイドル状態、一時停止中、停止中のワークロード、オーファン(孤立)システム、およびエージェントをサポートできないデバイスを検出し監視します。
SideScanningを例えるなら、医療用MRIスキャナーです。針やメスを使った侵襲的な検査手術の代わりに、MRIは非侵襲的なスキャンによって健康状態を診断し、すべての臓器や組織の詳細な画像を取得します。処置中、医師が患者に直接触れることはありません。
SideScanningも同様に、すべてのクラウド資産と接続性を可視化して、クラウド環境の完全なモデルを構築します。そして、このモデルを使用して、クラウド資産やその機能に一切影響を与えることなく、適切なコンテキストでリスクを特定します。
Orca SideScanningはワークロード上で実行されないため、パフォーマンスに影響を与えることなく、クラウド環境を100%スキャンできます。また、SideScanningプロセスはインストールが必要なエージェントを使用しないため、いつでもデプロイ可能で、ITチームやDevOpsチームに負担をかけません。

チャットで相談
Orca Securityのデモを見る
Orcaクラウドセキュリティプラットフォームで、可視性を獲得し、コンプライアンスを実現し、リスクの優先順位付けを行いましょう。
 Orcaのエキスパートに相談する
Slackアカウントは不要です。