

クラウドワークロード保護プラットフォーム (CWPP)
agentless-firstのアプローチで提供されるVM、コンテナ、Kubernetes向けのセキュリティ。
280件以上のレビュー:


課題
モダンなアプリケーションが従来のCWPPアプローチにもたらす課題
エージェント型およびEDRベースのCWPPは、ワークロードごとの面倒な導入と管理が必要で、セキュリティチームの可視性が制限され、運用オーバーヘッドが増大します。ベンダーはエージェントとagentlessのアプローチの「選択」を提示しようとしますが、複雑さが増すだけで、多くの場合「agentless」機能に隠れた制限があります。さらに、CWPPはクラウドワークロードのみをカバーし、設定ミスや過剰な権限を持つアイデンティティなど、クラウドコントロールプレーンのリスクを見逃します。
エージェントの部分的な導入は、深刻な死角を生みます。
ITチームは、エージェントのインストール、設定、メンテナンスに膨大な時間を費やす必要があります。
エージェントやネットワークスキャナーは、パフォーマンスに大きな影響を与え、セキュリティリスクになる可能性があります。
セキュリティチームは、開発チームやDevOpsチームにエージェントのインストールを依頼しなければならないことが多く、組織内の摩擦が生じます。
CWPPはクラウドの設定やアイデンティティを把握できないため、重要なセキュリティギャップが残ります。
私たちのアプローチ
フルスタック保護を実現する完全なクラウドセキュリティ
他のCWPPとは異なり、Orcaはagentless-firstのアプローチにより、数分で完全に導入でき、100%のカバレッジを実現します。また、ワークロードだけでなくクラウド設定など、クラウド環境のあらゆるレイヤーのリスクを幅広く深く可視化します。Orcaはすべてのクラウドセキュリティテレメトリを統合し、ワークロードやクラウドネイティブアプリケーションのリスクに優先順位を付けるために必要なコンテキストを提供します。
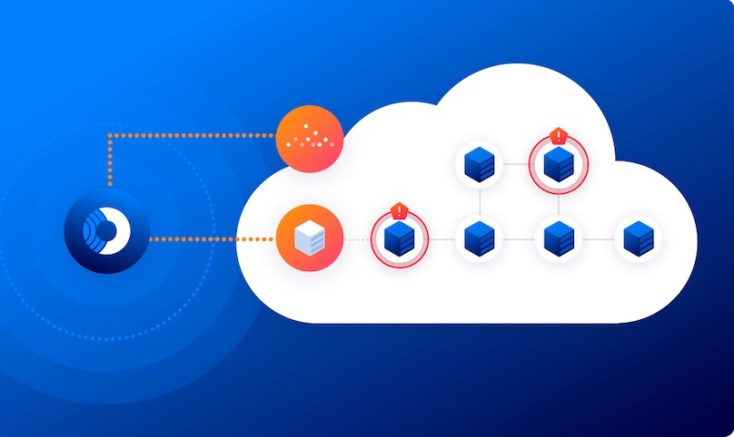
Orcaは、クラウド設定およびワークロードのランタイムブロックストレージから、アウトオブバンドでデータを直接収集します。
Orcaは、脆弱性、マルウェア、設定ミス、横展開のリスク、IAMリスク、リスクにさらされている機密データなど、最も重要なクラウドリスクを迅速に特定し、優先順位を付けます。
他のアプローチとは異なり、Orcaはワークロードに関するテレメトリとクラウド設定のメタデータをすべて1つのプラットフォームに統合します。
Orcaの特許取得済みSideScanning™テクノロジーは、従来のエージェント優先のクラウドセキュリティソリューションの欠点を解決する、画期的な新しいアプローチです。
SideScanning™がクラウドセキュリティに革命を起こす
クラウドワークロード保護は、リスクの優先順位付けから始まります。
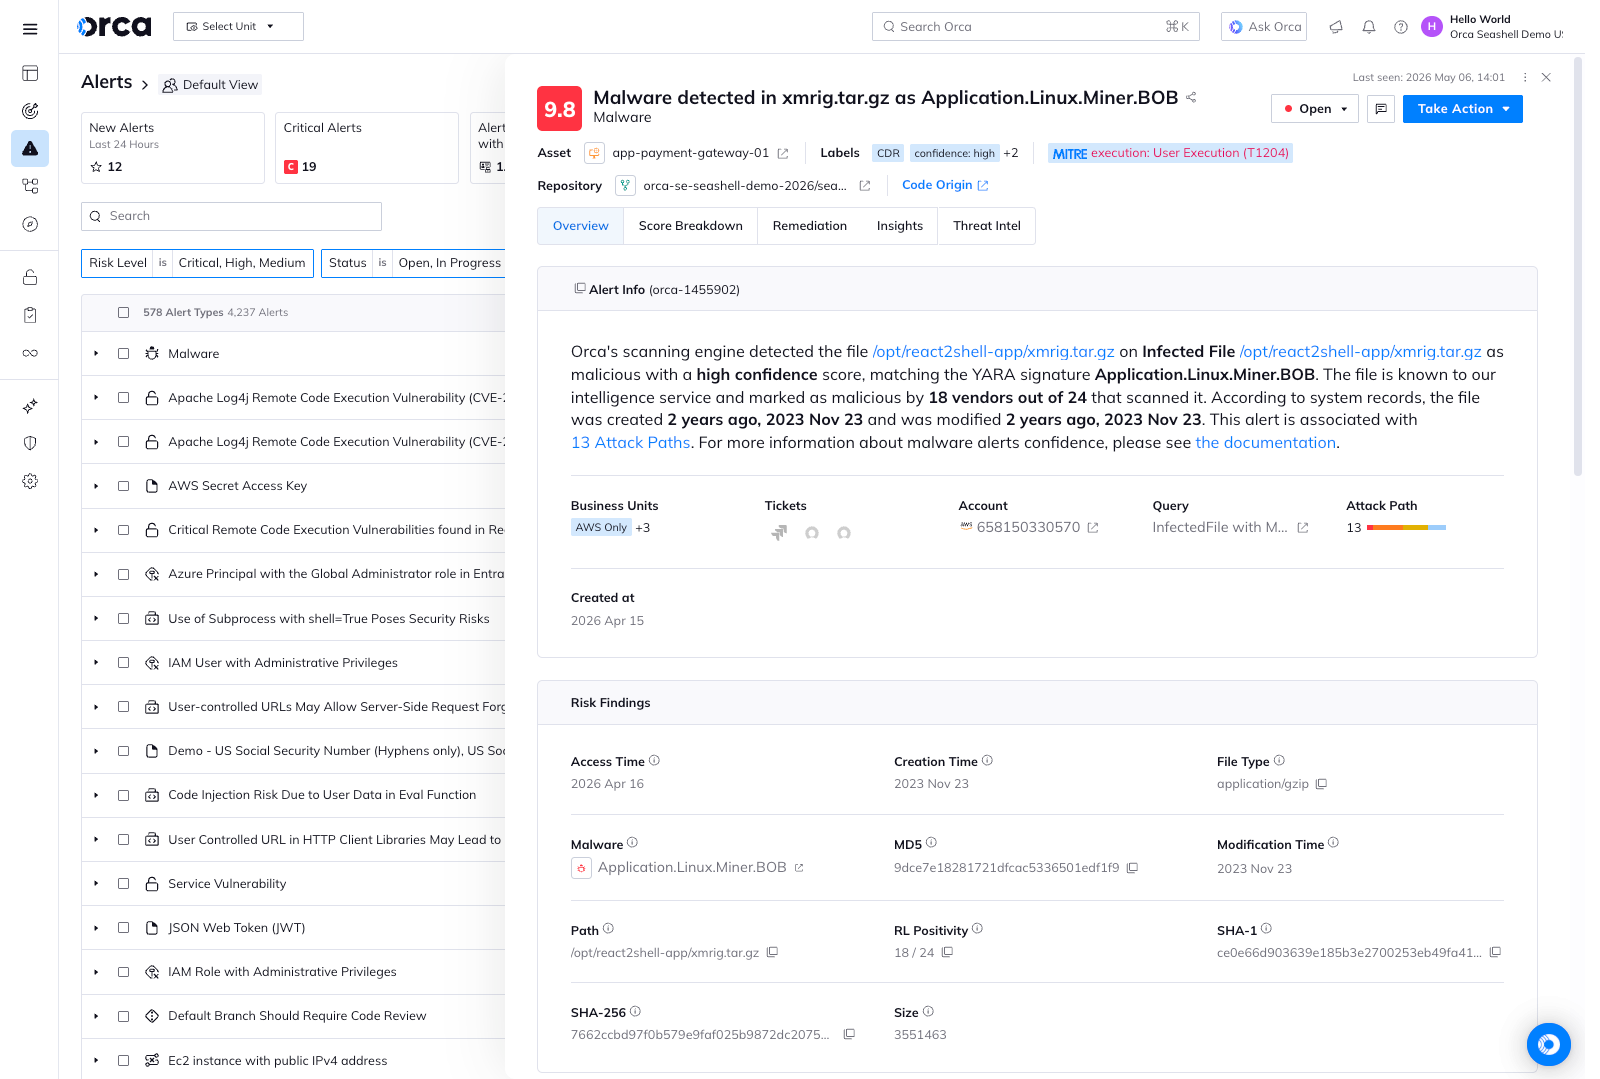
OrcaはすべてのVM、コンテナ、Kubernetesクラスター、サーバーレス関数を識別し、20以上の脆弱性データソースを活用して、クラウド環境全体で脆弱性を発見し、優先順位を付けます。
- Orcaのワークロードインベントリには、OSパッケージ、アプリケーション、ライブラリの情報、およびバージョンやその他の識別特性が含まれます。
- Orcaは単なるCVSSスコアにとどまらず、クラウド資産のコンテキスト、接続性、リスクを考慮し、どの脆弱性に優先的に対処すべきかを判断します。
- Log4Shellのような迅速な対応が求められる状況において、Orcaは脆弱なクラウド資産を素早く特定し、ビジネスに最大のリスクをもたらす資産のパッチ適用を優先順位付けすることを可能にします。
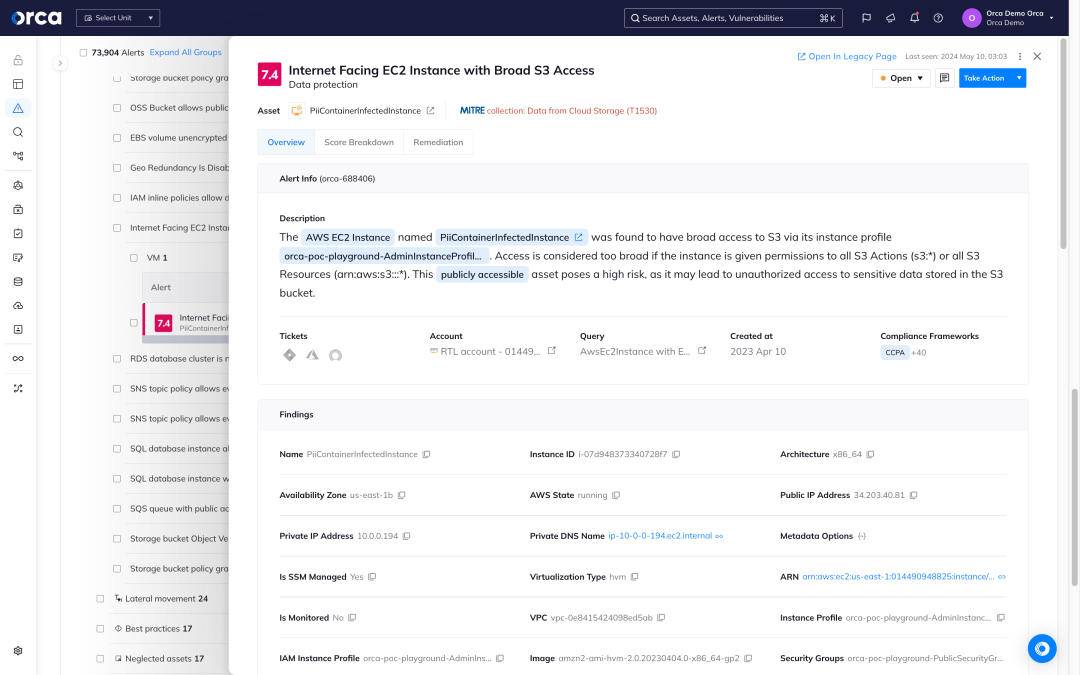
CWPPのカバレッジで機密データを保護
Orcaはクラウド環境の隅々までスキャンし、個人識別情報(PII)から保護対象保健情報(PHI)まで、リスクにさらされている機密データを探索します。
- 資産が実行中、アイドル状態、一時停止中、停止中のいずれであっても、クラウド環境のあらゆるワークロードでリスクにさらされている機密データを検出します。
- 機密データの検出には、住所、メールアドレス、クレジットカード番号、社会保障番号(SSN)などのPII(個人識別情報)が含まれます。
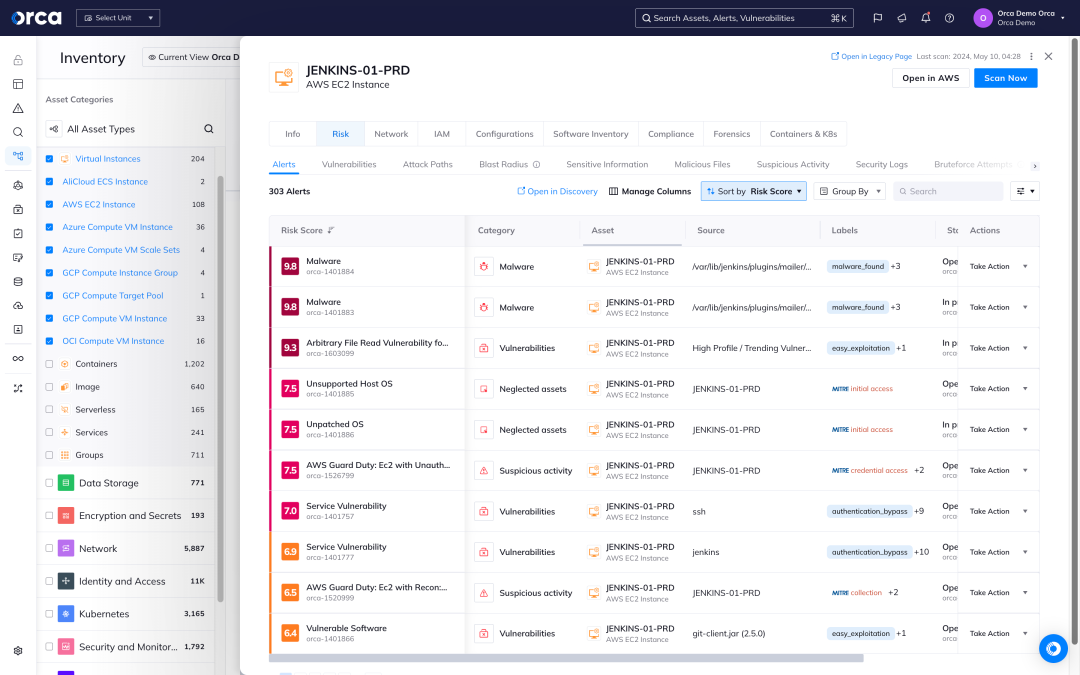
- どのリスクの組み合わせが「重要資産(Crown Jewels)」への直接的な攻撃経路になるかを把握します。
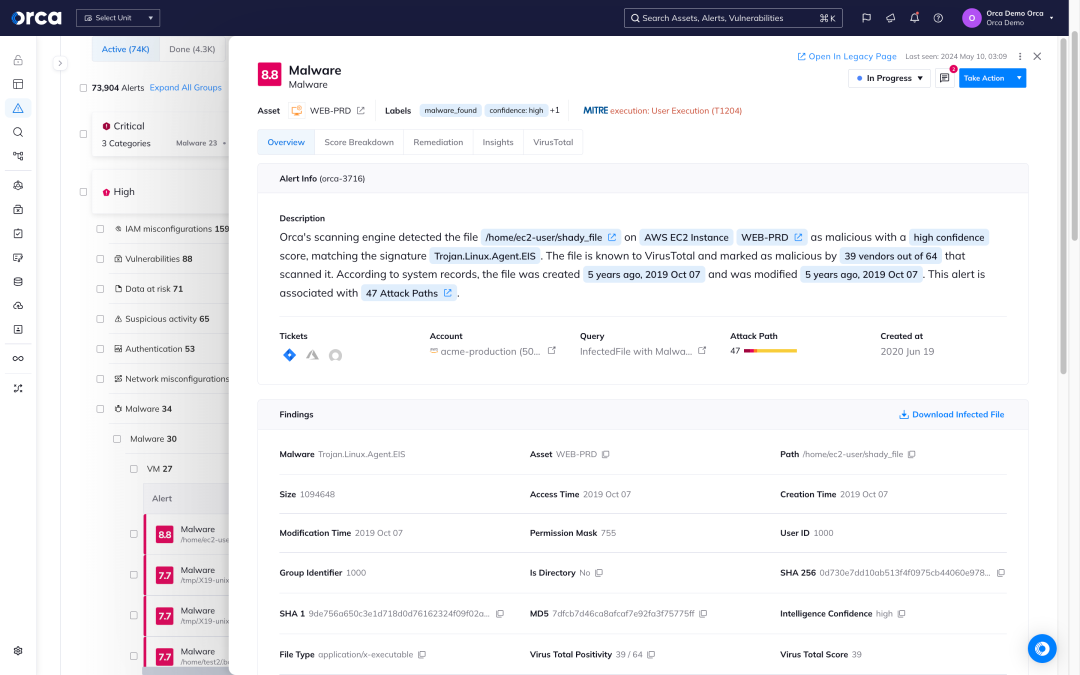
既知および未知のマルウェアを検出
Orcaは広範なマルウェア検出技術を使用して、クラウドワークロードやリソース内の既知および潜在的に悪意のあるコードを特定します。
- シグネチャベースのスキャンは、既知のマルウェアのファイルハッシュをチェックします。
- ヒューリスティック・ファイル分析は、ファイルを詳細に検査し、その目的、送信先、意図を特定します。
- 動的スキャンは、制御された仮想環境でファイルを実行し、その動作を監視します。
- ジェネティック・シグネチャ検出は、以前のマルウェア定義を使用して、同じファミリー内のマルウェアを発見します。
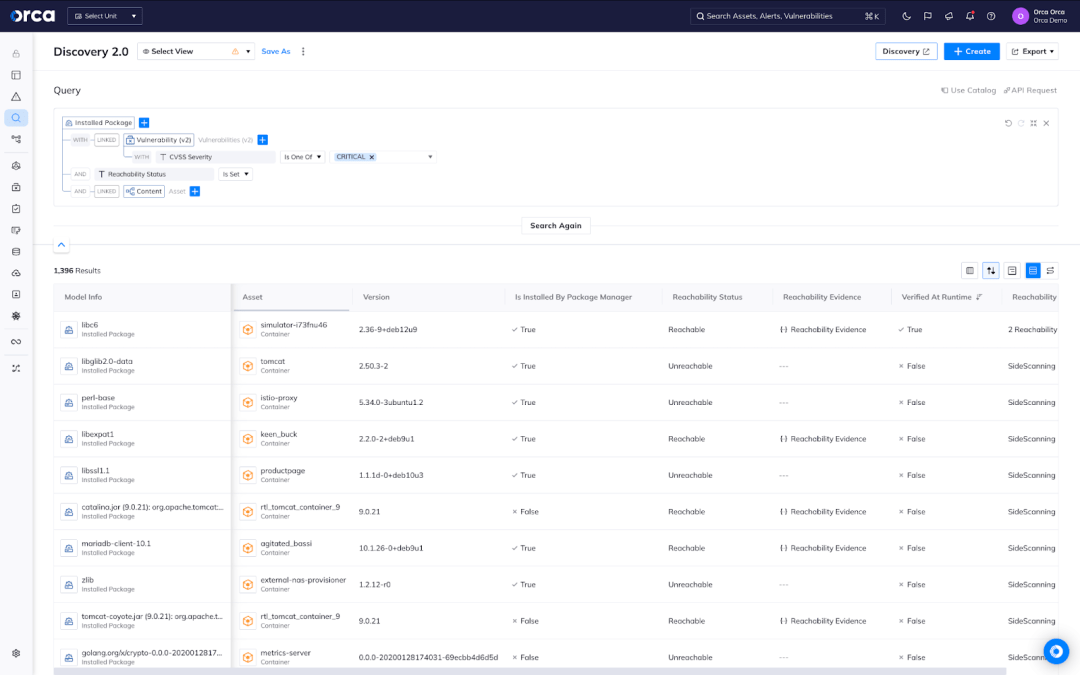
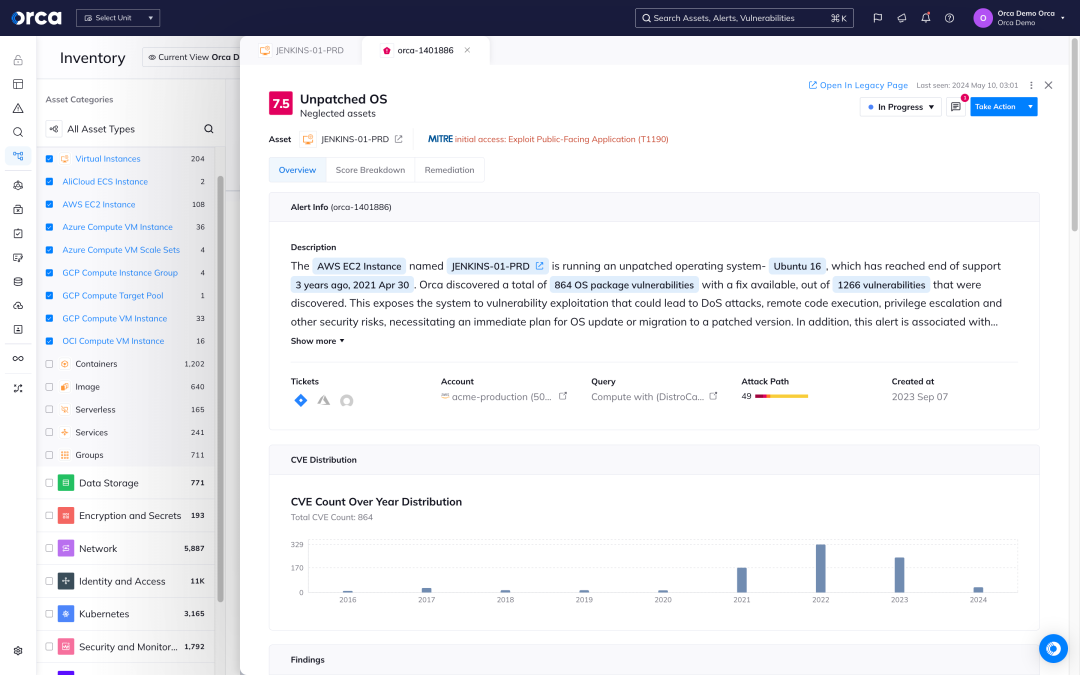
どの脆弱なパッケージを最初に修正すべきかを把握
Reachability analysisは、コンテナの脆弱性を90%削減するための新たなフロンティアです。
- Agentless Reachability Analysis(標準機能) – OrcaのSideScanning™テクノロジーで検出されたコンテナにおいて、攻撃者が到達可能な脆弱なソフトウェアパッケージを特定します。
- Dynamic Runtime Reachability Analysis – Orca Sensorを使用して、Agentless Reachability Analysisの結果を検証し、実際にruntimeで実行されている脆弱なパッケージを特定します。
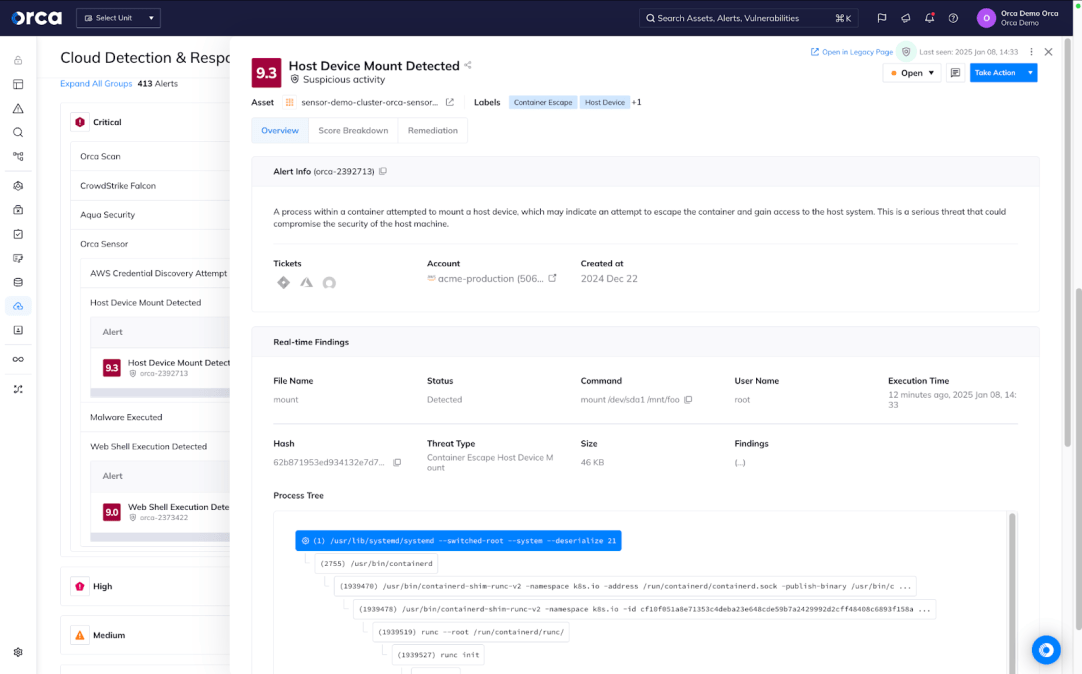
VMとコンテナに軽量なruntime保護を活用
Orca Sensorは、Orcaプラットフォームと深く統合された軽量なeBPFベースのテクノロジーにより、重要なワークロードに対して強力なruntime保護を実現します。
- 迅速かつシンプルな導入、自動アップデート、最小限のメンテナンスにより、チームに負担をかけないruntimeセキュリティで、高度で信頼性の高い保護を実現します。
- Orcaプラットフォームから直接、アクティビティ、脅威、悪意のある動作フローをリアルタイムに把握できます。
- Orcaの包括的なリスク発見を強化する広範なruntime検出を活用し、必要に応じてカスタム検出を構築できます。
ケーススタディ

よくある質問
Cloud Workload Protection Platform (CWPP)とは、パブリッククラウド内のサーバーワークロードを保護するためのクラウドセキュリティソリューションです。CWPPソリューションは、脆弱性、マルウェア、リスクにさらされている機密データなど、クラウドワークロードにおけるリスクを特定し検出します。CWPP機能は、スタンドアロンソリューション、またはCNAPPの一部として提供されます。
パブリッククラウドサービスは、クラウドサービスプロバイダーと顧客の合意事項である責任共有モデルに基づいて運用されます。このモデルにより、各当事者がクラウドセキュリティの特定の側面に対して責任を負います。
- クラウドサービスプロバイダーは、サービスの物理的なアクセスとインフラストラクチャに対して責任を負います。
- 組織は、クラウドインスタンス上で実行・保存されるアプリケーション、サービス、データの保護に責任を負います。
CWPPツール(単独ソリューションまたはより包括的なCNAPPの一部として)は、ワークロードの可視化とセキュリティ確保に必要であり、責任共有モデルの義務を果たすために不可欠です。
CWPPは、クラウドネイティブなワークロードの保護に不可欠です。従来のCWPPは監視対象の全資産にエージェントのインストールを必要とし、不完全なカバレッジ、高いTCO、パフォーマンス低下を招いていました。一方、Orca Platformなどの最新のCWPPソリューションは、エージェントを一切必要とせずに、ワークロードの100%をカバーします。
CWPPツールは重要なクラウドセキュリティソリューションですが、以下のような重大な限界があります。
- コントロールプレーンへの可視性なし:CWPPはワークロードの可視化とセキュリティのみを提供し、公開設定になっているストレージバケットなどの設定ミスを含むクラウドコントロールプレーンは対象外です。
- リスクのコンテキスト化が不可能:CWPPソリューションはクラウドコントロールプレーンを可視化できないため、リスクの深刻度を左右するコンテキスト要因を考慮できません。その結果、チームに効果的にアラートを通知し、最も重要なリスクに集中できるよう優先順位を付けることができません。
- 限定的なカバレッジ:従来のCWPPはエージェントベースであるため、すべてのクラウド資産に個別のエージェントをインストールして保守する必要があります。これがクラウドセキュリティの死角を生みます。しかし、Orcaプラットフォームのような最新のCWPPは、即座に100%のワークロードカバレッジを提供し、CWPPをCSPM、CIEM、DSPMなどの他のクラウドセキュリティ機能と統合します。
- ラテラルムーブメント(横方向の移動)の検出不可:追加のソリューションがなければ、CWPPツールはハッカーが悪用して横方向に移動し、他の資産にアクセスするための鍵を特定できません。
エージェントベースのCWPPは、ワークロードごとの煩雑な導入と管理が必要であり、TCOの高騰を招きます。エージェント型とagentless型を選択できると謳うベンダーは複雑さを増すだけで、その「agentless」機能には隠れた制限があることが少なくありません。さらに、CWPPはクラウドワークロードのみを対象とするため、設定ミスや過剰な権限を持つアイデンティティなど、クラウドコントロールプレーンのリスクを見逃してしまいます。
この限定的な可視性は、ツールの完全なセキュリティカバレッジの提供や、効果的なアラート優先順位付けの能力に影響を与えます。クラウドの設定ミス(「root」ユーザーアカウントでMFAが有効になっていない、KMS暗号化キーがローテーションされていないなど)に起因するリスクは、CWPPでは検出できません。また、可視性の欠如は、CWPPにセキュリティ問題の全体像を理解するために必要なコンテキストが不足していることを意味し、環境のコンテキストに基づいたアラートの優先順位付けができません。これにより「スィーベルチェア」式のアラート選別が発生し、アラート疲れを招きます。
Orcaプラットフォームは、単一のエージェントも必要とせずに、クラウドインフラ、OS、アプリケーション、データレイヤーにわたるクラウド資産のフルスタックな可視性を提供し、即座かつ継続的な100%のクラウド資産カバレッジを実現します。

チャットで相談
Orca Securityのデモを見る
Orcaクラウドセキュリティプラットフォームで、可視性を獲得し、コンプライアンスを実現し、リスクの優先順位付けを行いましょう。
 Orcaのエキスパートに相談する
Slackアカウントは不要です。