

agentlessなマルウェア検出
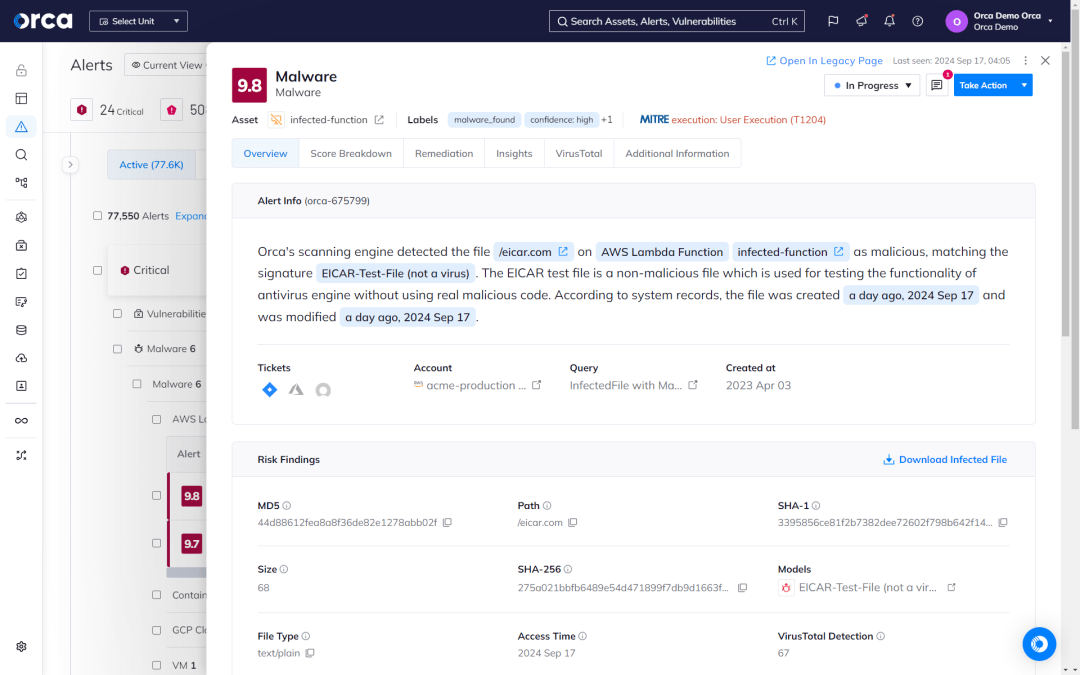
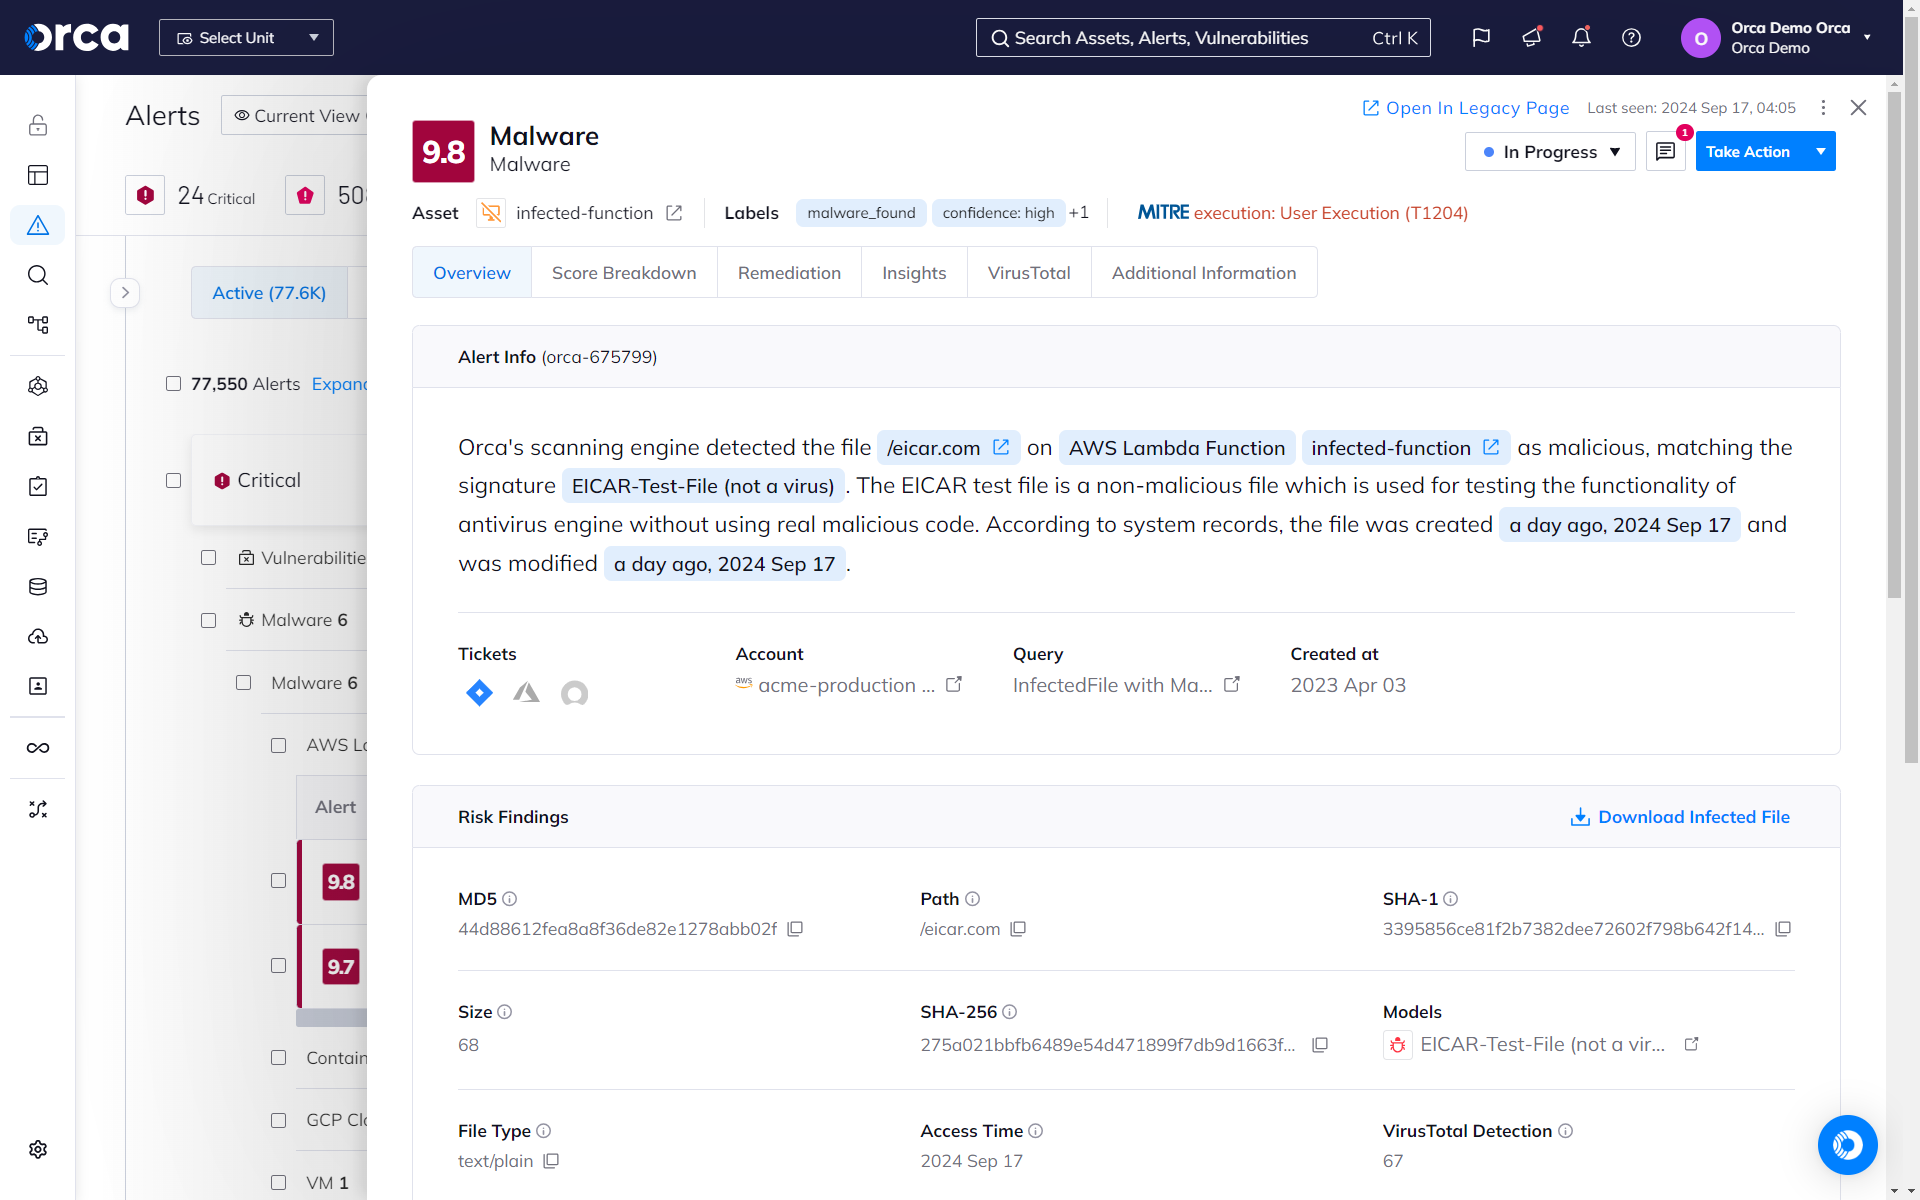
OrcaのagentlessなSideScanning™テクノロジーは、クラウドのワークロードに影響を与えずにシグネチャベースおよびヒューリスティックなマルウェアスキャンを実行し、AWS、Azure、GCP上のマルウェアを効果的に検出し、優先順位を付けます。
課題
エージェントによるクラウドマルウェア検出は機能しません
マルウェア検出を効果的に行うには、パフォーマンスに影響を与えずにクラウド資産を完全かつ定期的にスキャンする必要があります。エージェントベースのソリューションはリソースを大量に消費し、クラウドでの拡張性が低いため、脅威の検出漏れにつながります。
- エージェントベースのマルウェアスキャンは、クラウドワークロードのパフォーマンスに影響を与えます。
- レガシーなセキュリティソリューションでカバーされているクラウド資産は50%未満です。
- マルウェア検出をエージェントベースのツールに依存すると、クラウドにデプロイされたすべての資産に対して継続的なメンテナンスが必要になります。
私たちのアプローチ
Orcaはクラウドにおけるマルウェア検出の課題を解決します
Orcaのagentlessなクラウドマルウェア検出アプローチは、パフォーマンスに影響を与えることなく、クラウド資産全体の100%を完全かつ継続的にカバーします。
一度のデプロイで、
永続的なセキュリティを
Orcaは、パフォーマンスに影響を与えることなく、クラウド資産に対して包括的かつ継続的なマルウェア対策を提供します。アイドル状態、一時停止中、または孤立したシステムもカバーします。
- OrcaのagentlessなSideScanningテクノロジーは、アウトオブバンドでクラウドワークロードのマルウェアを検査し、エージェントによるパフォーマンスへの影響や運用オーバーヘッドを排除します。
- Orcaは実行環境の外からスナップショットを取得し、クラウド資産のマルウェアをスキャンします。そのため、ダウンタイムのスケジュール設定は不要で、運用へのリスクもなく、データへの影響もありません。
- マルウェア検出を必要とする規制や標準への継続的なコンプライアンスを確保します。
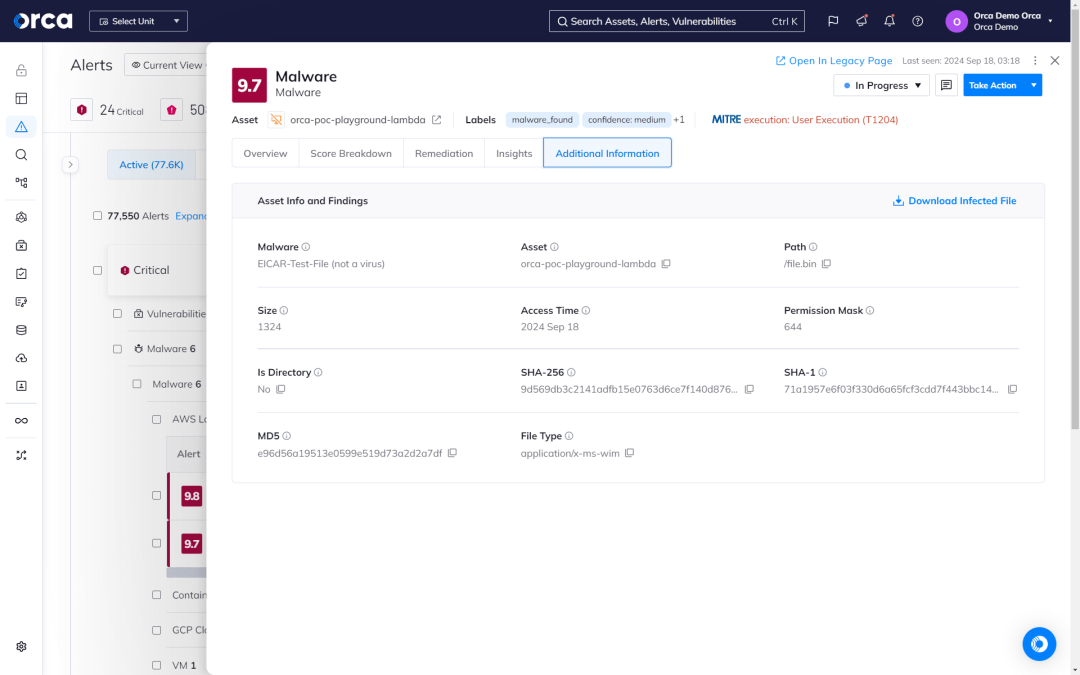
多角的なマルウェア検出アプローチ
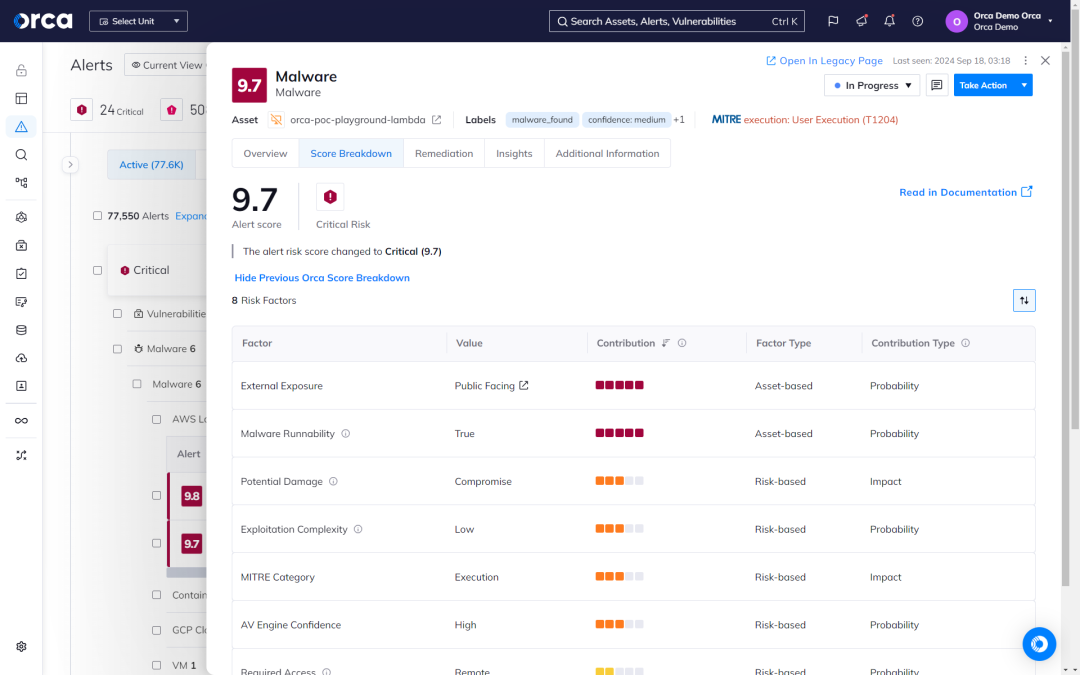
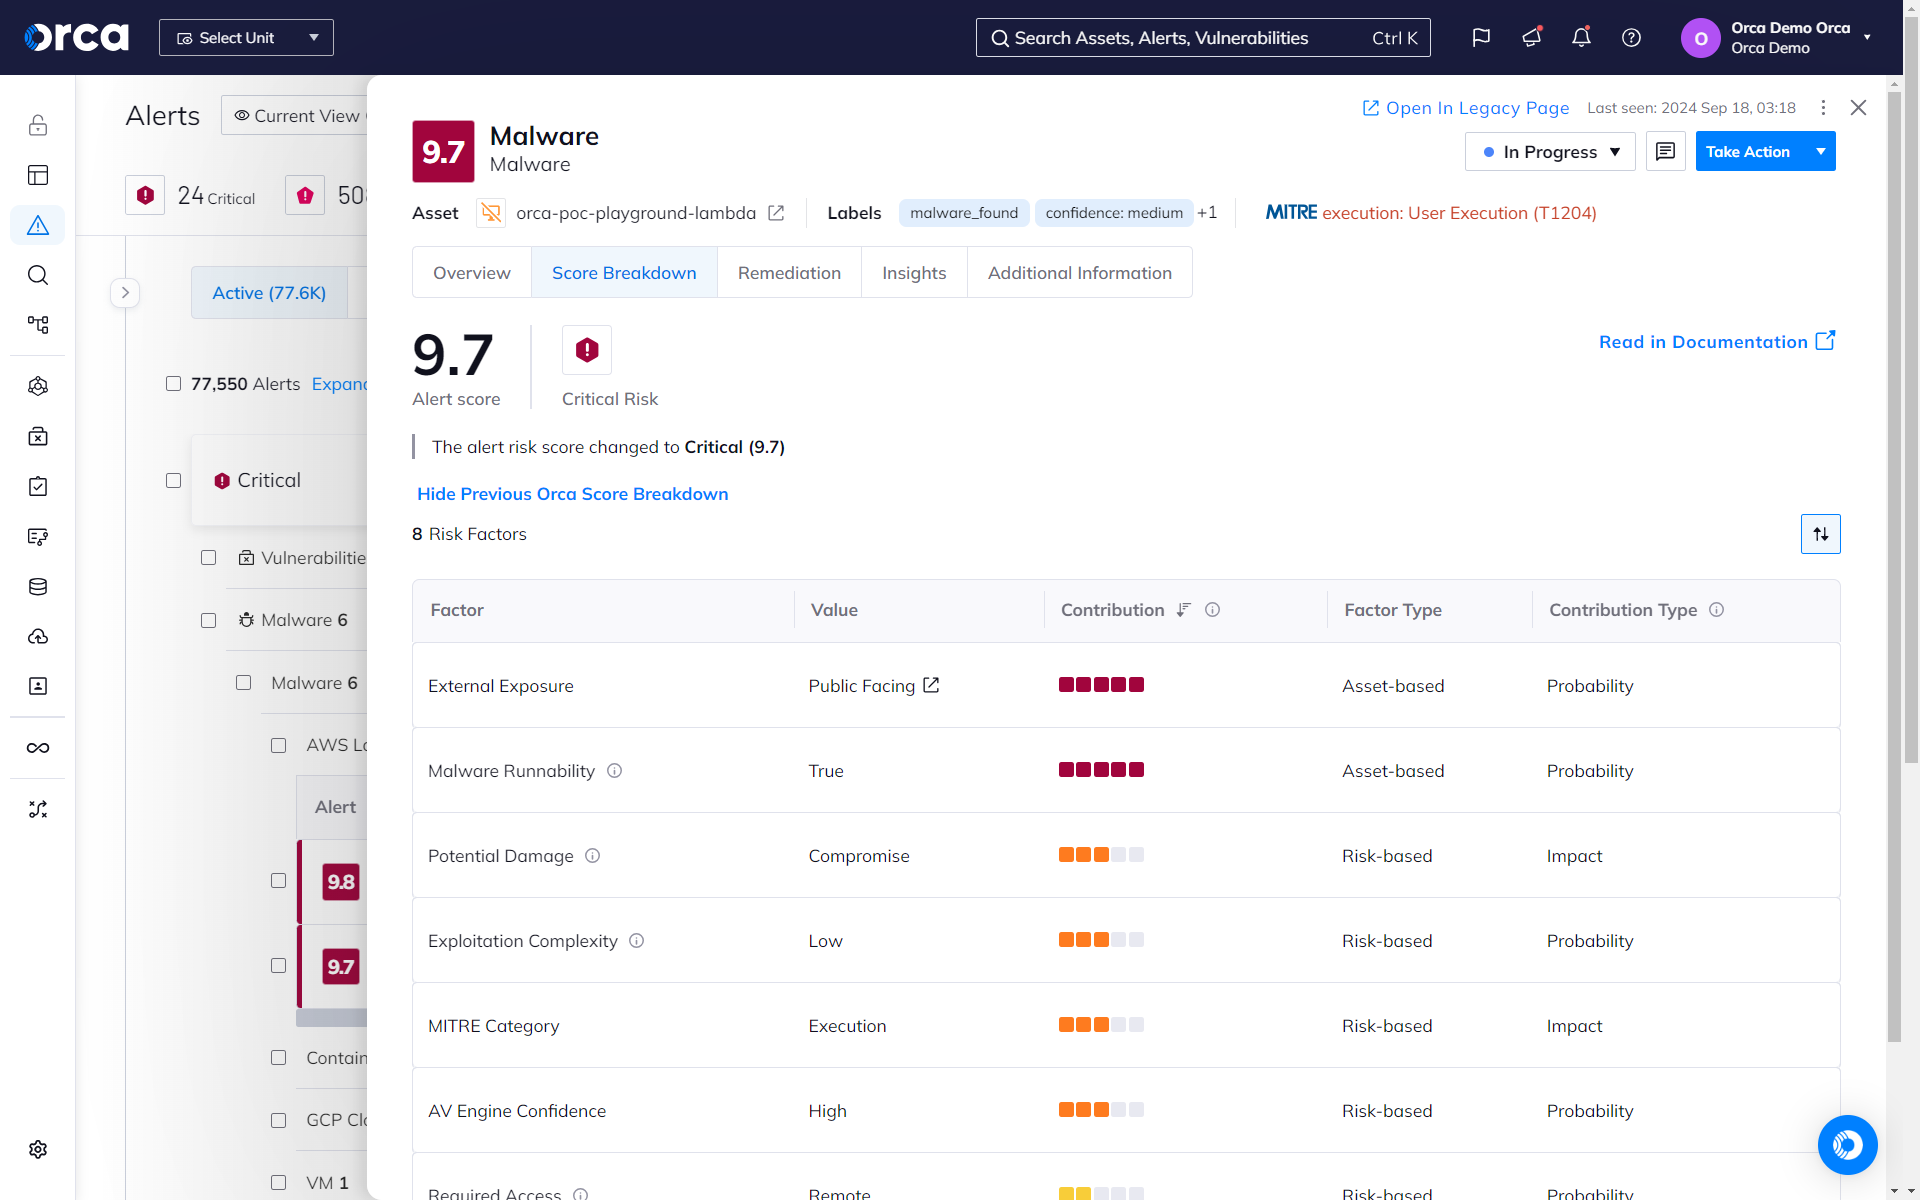
OrcaはSideScanningをさまざまなマルウェア検出技術と組み合わせて、クラウドワークロードやストレージバケットなどのリソース内にある既知、未知、および潜在的に悪意のあるコードを特定します。
- シグネチャベースのスキャンは、既知のマルウェアのファイルハッシュ(シグネチャ)を検索します。
- ヒューリスティックファイル分析は、ファイルを詳細に検査して疑わしいプロパティや挙動を探し、ポリモーフィック型やメタモーフィック型を含む、既知および未知のマルウェアを検出します。
- 動的スキャンは、制御された仮想環境でファイルを実行し、その挙動を観察します。
- 遺伝的シグネチャ検出とYARAルールは、過去のマルウェア定義とパターンを使用して、同じファミリー内のマルウェアを発見します。
Orcaはクラウド内の高度なマルウェアを検出します


チャットで相談
Orca Securityのデモを見る
Orcaクラウドセキュリティプラットフォームで、可視性を獲得し、コンプライアンスを実現し、リスクの優先順位付けを行いましょう。
 Orcaのエキスパートに相談する
Slackアカウントは不要です。