

Agentless Malware-Erkennung
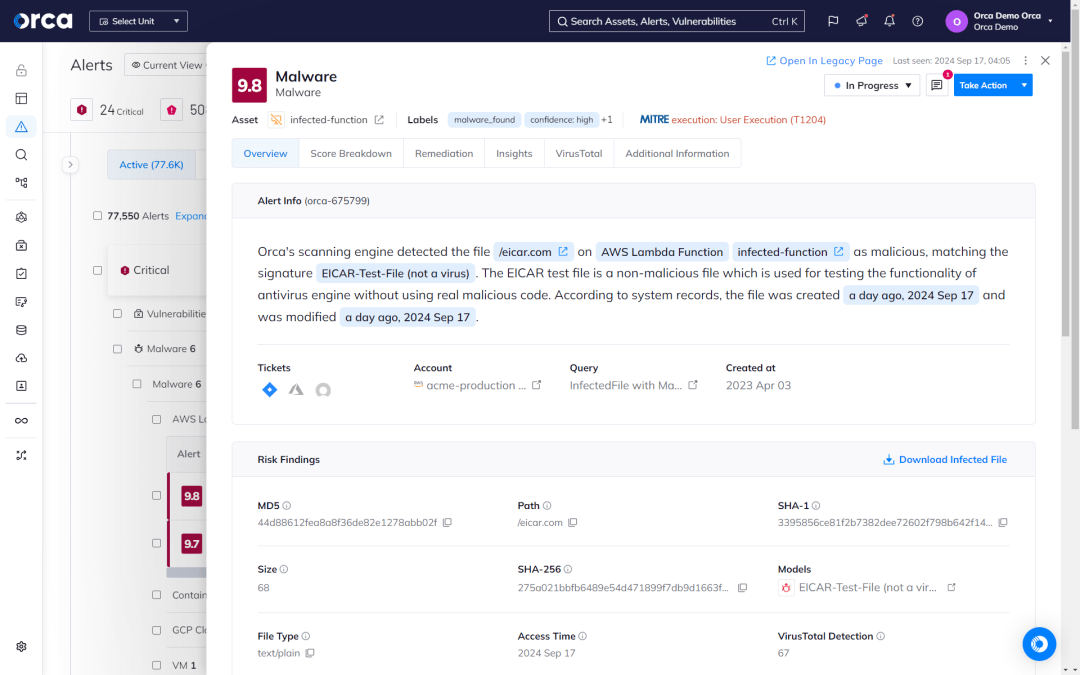
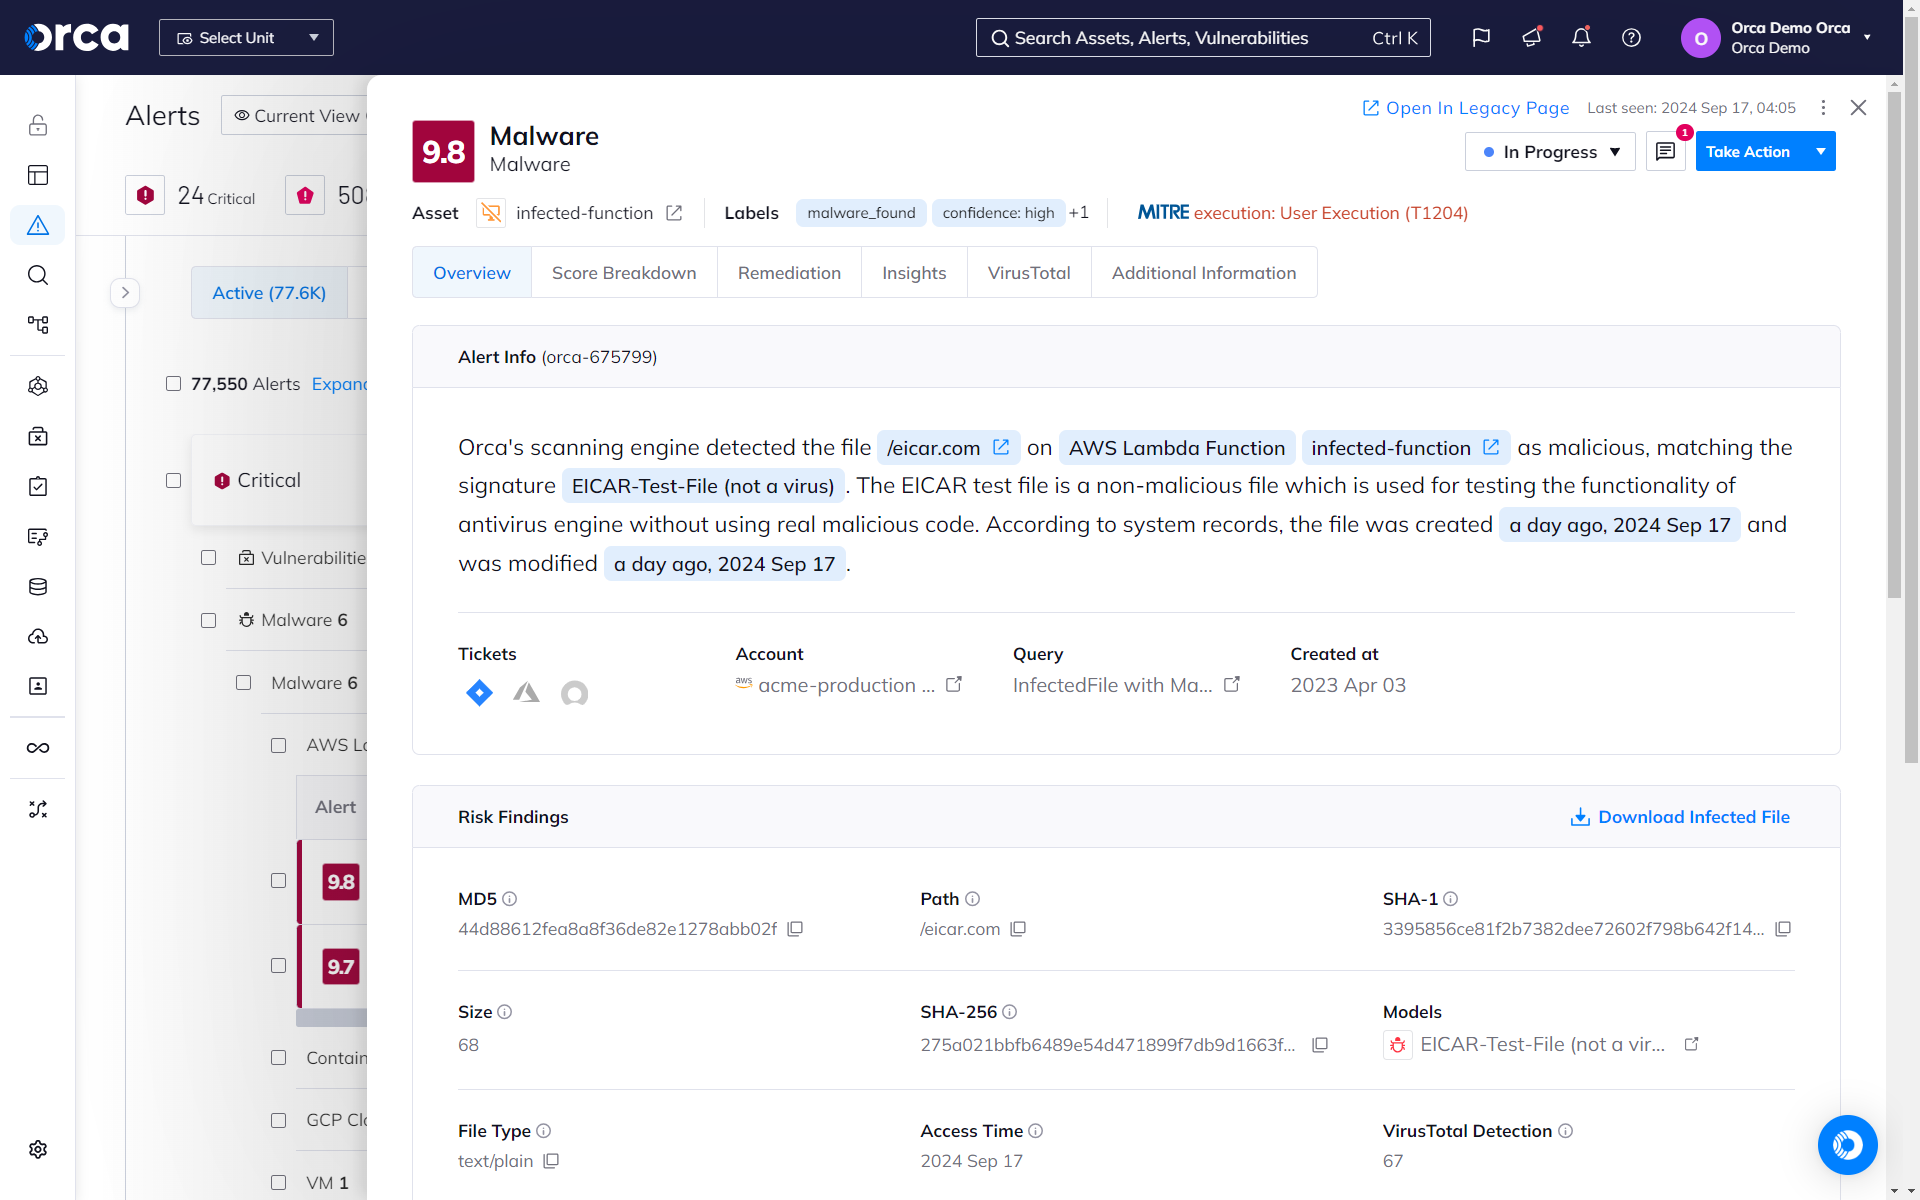
Orcas agentless SideScanning™-Technologie führt signaturbasierte und heuristische Malware-Scans ohne Auswirkungen auf Cloud-Workloads durch, um Malware auf AWS, Azure und GCP effektiv zu erkennen und zu priorisieren.
Die Herausforderung
Cloud-Malware-Erkennung mit Agenten funktioniert nicht
Damit die Malware-Erkennung effektiv ist, müssen Cloud-Assets vollständig und regelmäßig gescannt werden, ohne die Performance zu beeinträchtigen. Agentenbasierte Lösungen sind ressourcenintensiv und lassen sich in der Cloud schlecht skalieren, wodurch Bedrohungen unentdeckt bleiben können.
- Agentenbasiertes Malware-Scanning beeinträchtigt die Performance von Cloud-Workloads.
- Weniger als 50 % der Cloud-Assets werden von herkömmlichen Sicherheitslösungen abgedeckt.
- Sich auf agentenbasierte Tools zur Malware-Erkennung zu verlassen, erfordert eine laufende Wartung für jedes in Ihrer Cloud bereitgestellte Asset.
Unser Ansatz
Orca löst das Problem der Malware-Erkennung in der Cloud
Orcas agentless Ansatz zur Cloud-Malware-Erkennung gewährleistet eine vollständige und kontinuierliche Abdeckung von 100 % Ihres Cloud-Bestands ohne Auswirkungen auf die Performance.
Einmal bereitstellen –
für immer sicher
Orca bietet eine umfassende und kontinuierliche Malware-Abdeckung für Ihre Cloud-Assets ohne Auswirkungen auf die Performance – selbst für inaktive, pausierte und verwaiste Systeme.
- Orcas agentless SideScanning-Technologie untersucht Cloud-Workloads out-of-band auf Malware und eliminiert so die Performance-Auswirkungen und den operativen Aufwand von Agenten.
- Orca erstellt Snapshots von außerhalb Ihrer laufenden Umgebung und scannt Cloud-Assets auf Malware. So sind keine Wartungsfenster nötig, es gibt kein Risiko für den Betrieb und keine Auswirkungen auf die Daten.
- Gewährleisten Sie kontinuierliche Compliance mit Vorschriften und Standards, die eine Malware-Erkennung erfordern.
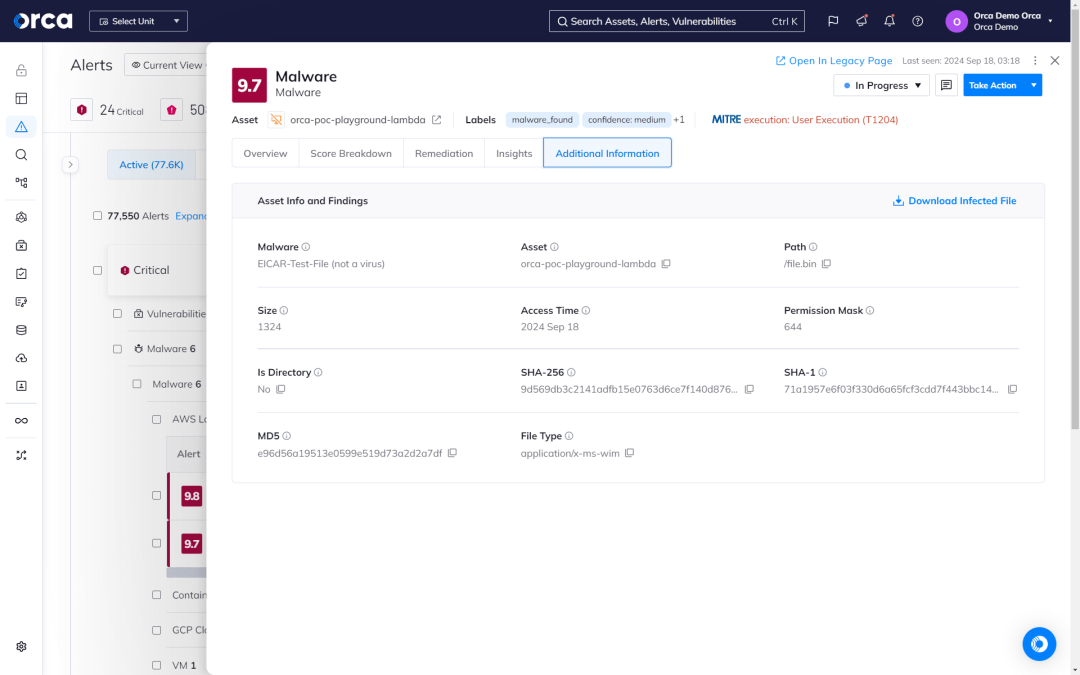
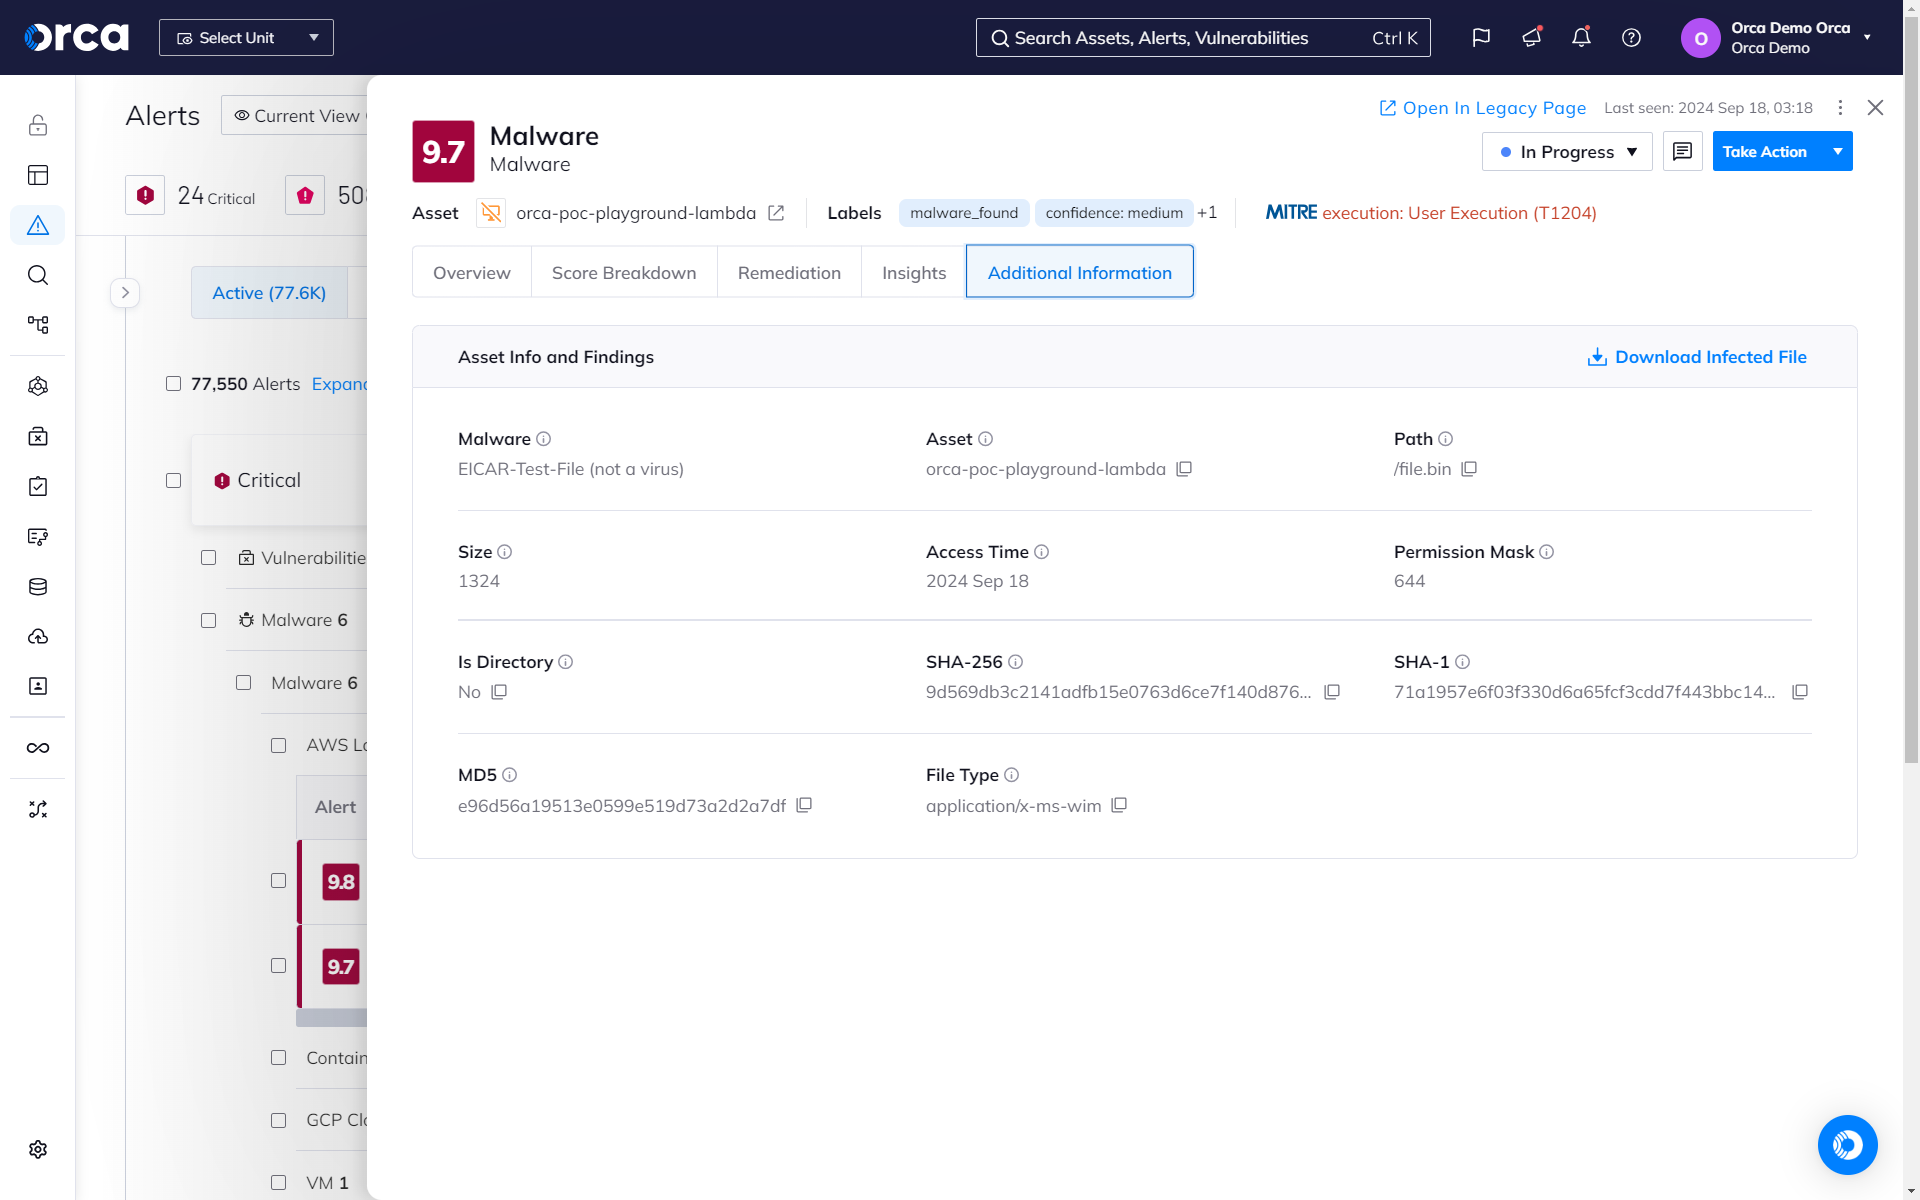
Ein mehrstufiger Ansatz zur Malware-Erkennung
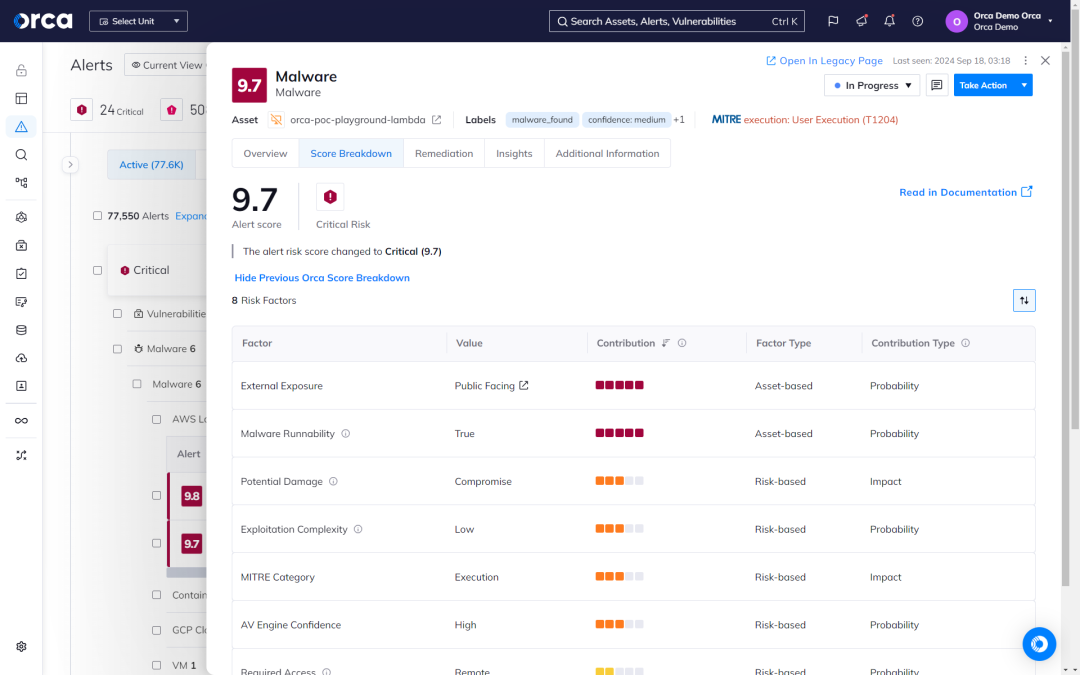
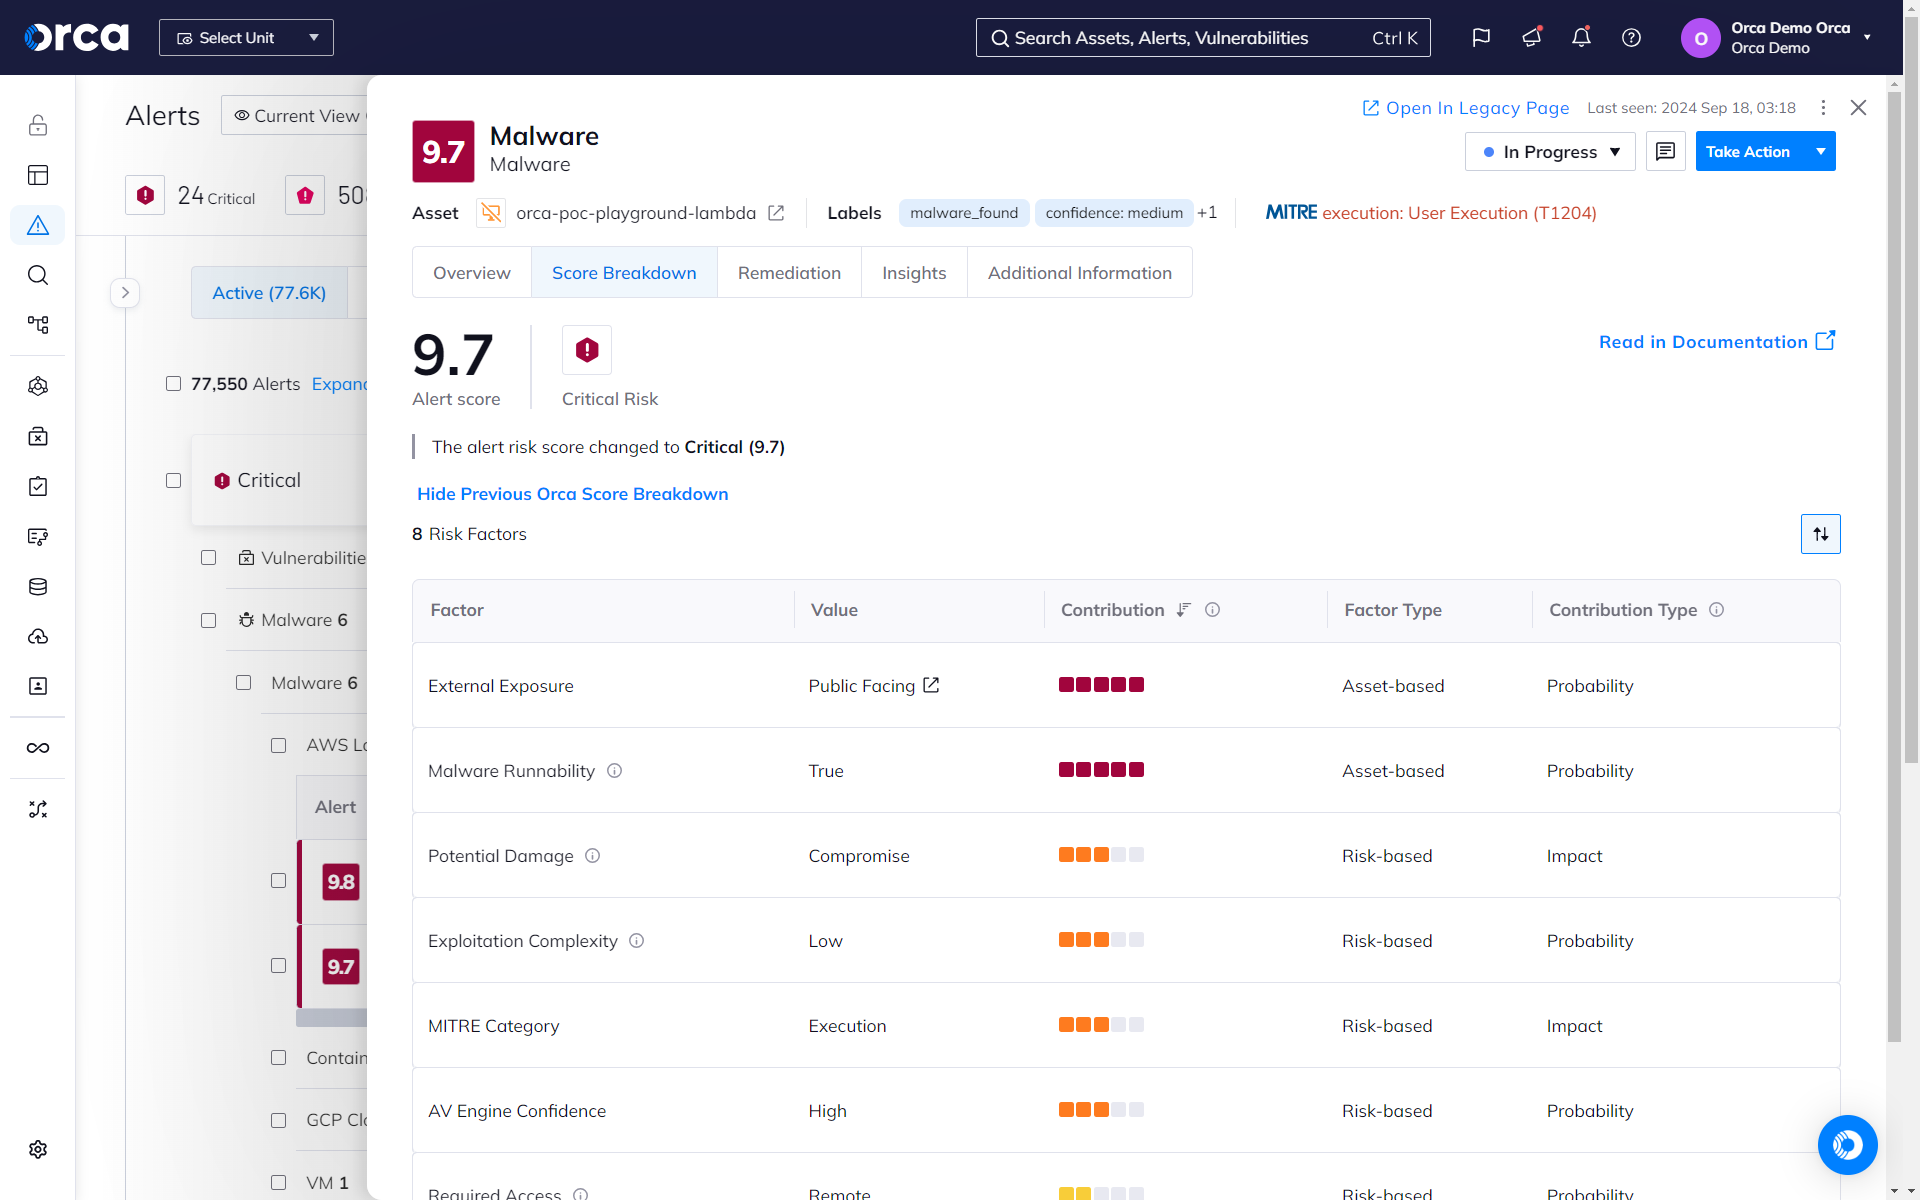
Orca nutzt SideScanning in Verbindung mit verschiedenen Malware-Erkennungstechniken, um bekannten, unbekannten und potenziell bösartigen Code in Ihren Cloud-Workloads und -Ressourcen, wie z. B. Storage Buckets, zu lokalisieren.
- Signaturbasierter Scan sucht nach Datei-Hashes (Signaturen) bekannter Malware.
- Die heuristische Dateianalyse prüft Dateien genau auf verdächtige Eigenschaften und Verhaltensweisen und erkennt bekannte sowie unbekannte Malware, einschließlich polymorpher und metamorpher Varianten.
- Dynamisches Scannen führt eine Datei in einer kontrollierten virtuellen Umgebung aus, um ihr Verhalten zu beobachten.
- Genetische Signaturerkennung und YARA-Regeln nutzen frühere Malware-Definitionen und Muster, um Malware derselben Familie zu entdecken.
Orca erkennt hochentwickelte Malware in der Cloud

Paris, Frankreich
Software as a Service
Azure, AWS, GCP
„Wenn Sie Transparenz darüber haben wollen, wer was in Ihrer Cloud-Infrastruktur tut, und Ihren Sicherheitsreifegrad verstehen möchten, holen Sie sich Orca.“


Chatten Sie mit uns
Orca Security in Aktion erleben
Erhalten Sie Sichtbarkeit, erzielen Sie Compliance und priorisieren Sie Risiken mit der Orca Cloud Security Platform.
 Mit einem Orca-Experten chatten
Kein Slack-Konto erforderlich.