

API-Sicherheit
Sofortige API-Sicherheit zur Inventarisierung von APIs, zum Verständnis der Exposition und zur Einhaltung von Compliance-Vorgaben.
Über 280 Bewertungen von


Die Herausforderung
Lückenhafte Transparenz
Die Überwachung von APIs und damit verbundenen Sicherheitsrisiken in Multi-Cloud-Umgebungen erfordert umfassende Transparenz und kontinuierliche API-Discovery. Bestehende Lösungen zum Schutz von Web-Traffic und APIs erfordern jedoch in der Regel agentenbasierte oder netzwerkbasierte Kontrollen, um eine tiefe Sichtbarkeit zu erhalten. Die Folge sind hohe Wartungskosten, lückenhafte Abdeckung, ein begrenztes API-Inventar, Skalierungsschwierigkeiten und ein fehlender Kontext für die allgemeine Cloud-Sicherheit.
Lösungen, die Agenten erfordern, führen zu Sicherheitslücken, einem unvollständigen API-Inventar, Skalierbarkeitsproblemen, Leistungseinbußen und hohen TCO.
Punktlösungen für API-Sicherheit fehlt der umfassendere Kontext zu Cloud-Fehlkonfigurationen, Workload-Schwachstellen, Malware, Lateral-Movement-Gefahren oder anderen Risiken.
Die Wartung mehrerer Sicherheitslösungen und die Korrelation von Daten führen zu Alert Fatigue und übersehenen Warnmeldungen.
Unser Ansatz
Vollständige API-Discovery, Posture Management und Drift-Erkennung
Im Gegensatz zu anderen Lösungen bietet die Orca Cloud Security Platform Sicherheitsteams ein vollständiges Inventar der APIs und zugehörigen Web-Domains in ihrer Cloud-Umgebung sowie API-bezogene Sicherheits- und Compliance-Risiken – ganz ohne einen einzigen Agenten. Anstatt isolierte API-Risiken zu betrachten, berücksichtigt Orca auch andere Risiken, einschließlich Schwachstellen, Fehlkonfigurationen, Malware, den Standort sensibler Daten und Risiken durch Lateral Movement, um API-Risiken mit der größten Gefahr für Ihre Cloud-Umgebung effektiv zu priorisieren.
Umfassende Abdeckung
Erhalten Sie einen umfassenden Überblick über die API-Angriffsfläche in Ihrer gesamten Cloud-Umgebung, einschließlich neu hinzugefügter Assets, ohne blinde Flecken.
Schnell und präzise
Schnelle und reibungslose Bereitstellung – erhalten Sie in wenigen Minuten ein präzises API-Inventar, ohne Agenten, Edge-Worker oder die Hinzuziehung eines Anbieters zur Analyse Ihrer Logs.
Risiko-Priorisierung
Orca priorisiert Risiken effektiv, indem es seine Erkenntnisse über APIs sowie Risiken in Cloud-Workloads, Konfigurationen und Identitäten nutzt, um die Risikokombinationen zu verstehen, die die größte Gefahr darstellen.
Orca nutzt seine SideScanning™-Technologie und umfassende Einblicke in Cloud-Workloads und -Konfigurationen, um Sicherheitsteams eine 360-Grad-Sicht auf APIs und damit verbundene Risiken zu bieten – und lässt sich mühelos mit dem Wachstum Ihrer Cloud-Umgebung skalieren.
Video
Orca Security bietet reibungslose API-Sicherheit in der Cloud
Kontinuierliche API-Discovery und Inventarisierung
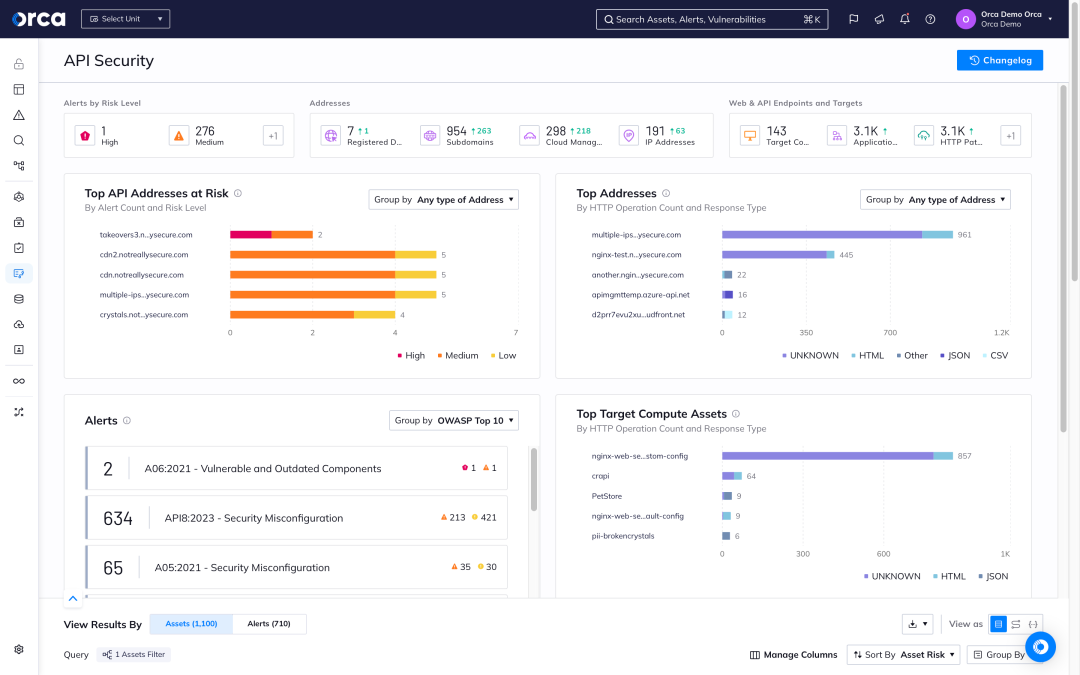
Das API-Dashboard von Orca bietet Cloud- und AppSec-Teams einen Überblick über alle übergeordneten API-Daten und Alerts. Die API-Discovery von Orca erfolgt automatisch und kontinuierlich und bietet vollständige Transparenz über alle in Ihrer Cloud bereitgestellten APIs.
- Überwachen und analysieren Sie Ihre verwalteten und nicht verwalteten API-Assets, einschließlich Anwendungen, Domains, Subdomains, Pfadgruppen, Benutzer und API-Endpunkte.
- Nutzen Sie interaktive API-Maps, die alle API-Endpunkte, Anfragen und Server-Antworten anzeigen.
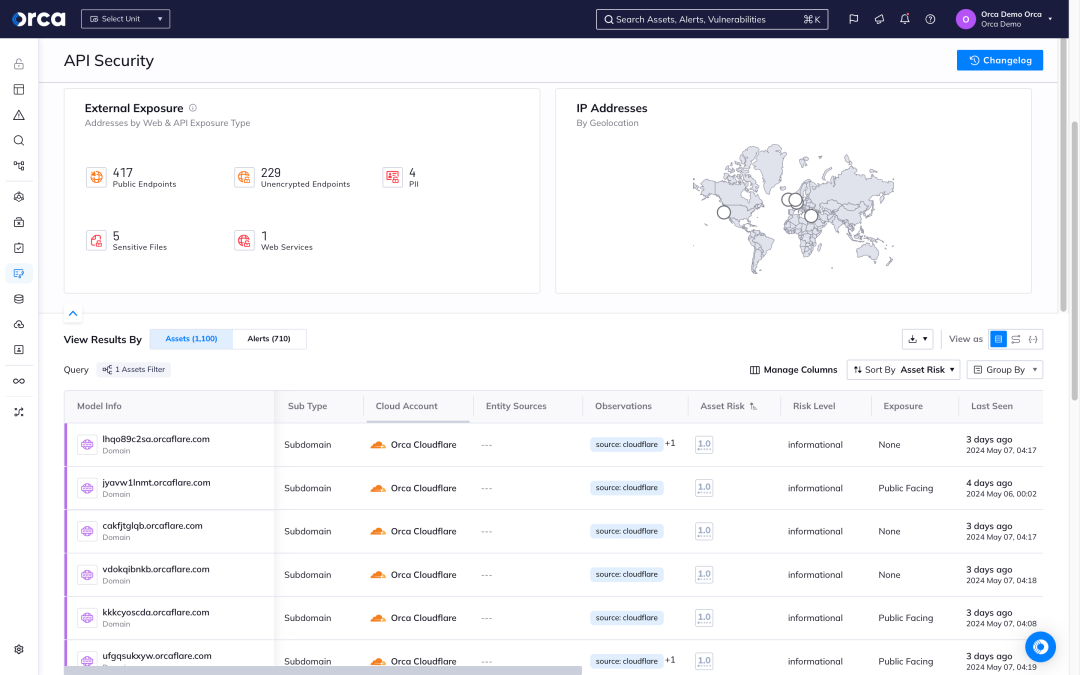
- Erhalten Sie ein realistisches Bild von öffentlich exponierten APIs mit Screenshots für eine schnelle In-App-Ansicht.
- Erhalten Sie Antworten auf Fragen wie: „Welche Assets sind über das Internet zugänglich und was legen sie offen?“ oder „Wie viele API-Endpunkte enthalten Zugriff auf personenbezogene Daten (PII)?“



Von der Beobachtung zum Handeln.
Überspringen Sie das Formular und treten Sie in Slack sofort mit einem Orca Cloud-Sicherheitsexperten in Kontakt. Erhalten Sie praktische und umsetzbare Anleitungen, die auf Ihre spezifische Umgebung zugeschnitten sind.
 Mit einem Orca-Experten chatten
Kein Slack-Konto erforderlich.
API-Sicherheitsrisiko-Priorisierung und Compliance
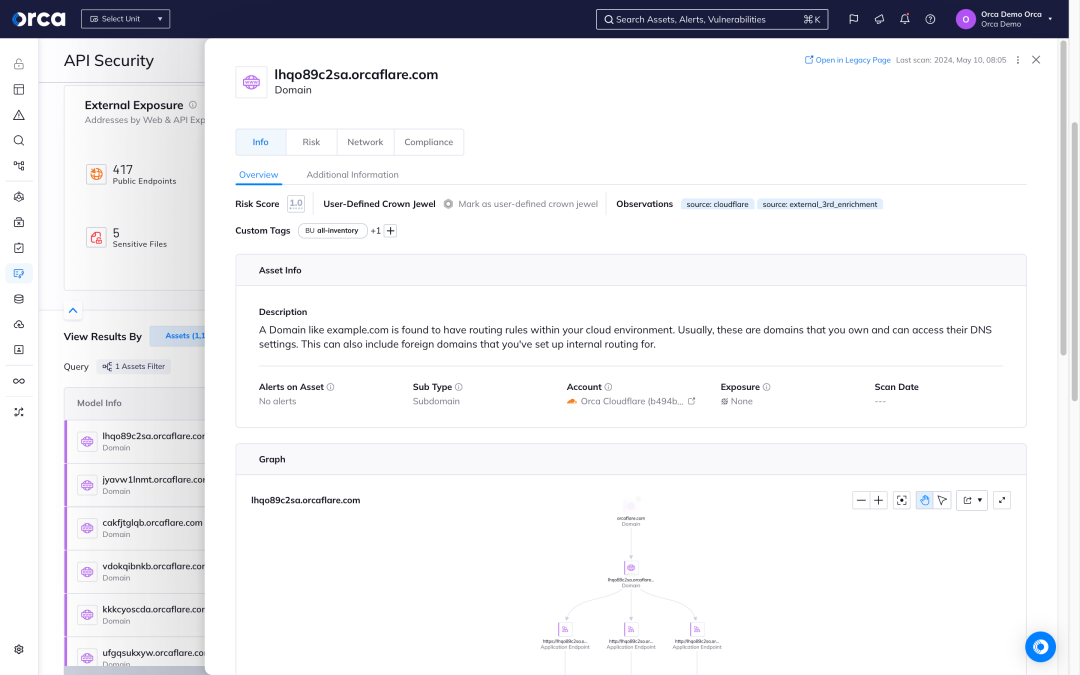
Orca scannt Ihre gesamte Cloud-Umgebung und deckt potenzielle API-Sicherheitsrisiken auf – einschließlich Alerts aus den OWASP API Security Top 10 – und liefert umsetzbare Daten sowie Vorschläge zur Behebung.
- Priorisieren Sie Risiken und beschleunigen Sie Abhilfemaßnahmen mit Severity-Scores und wertvollen kontextbasierten Daten wie dem Standort von PII, öffentlicher API-Exposition und mehr.
- Identifizieren Sie mit automatischen Vorschlägen ganz einfach, „was nach außen hin exponiert ist, es aber nicht sein sollte“.
- Ergreifen Sie präventive Maßnahmen, um die API-Angriffsfläche zu verkleinern. Suchen Sie nach Risiken, die mit einer bestimmten Domain oder Subdomain verbunden sind, oder nach Alerts über einen bestimmten Zeitraum.
- Bleiben Sie Audits einen Schritt voraus und halten Sie gängige Compliance-Frameworks wie PCI-DSS mit den von Orca bereitgestellten verknüpften Alerts ein.
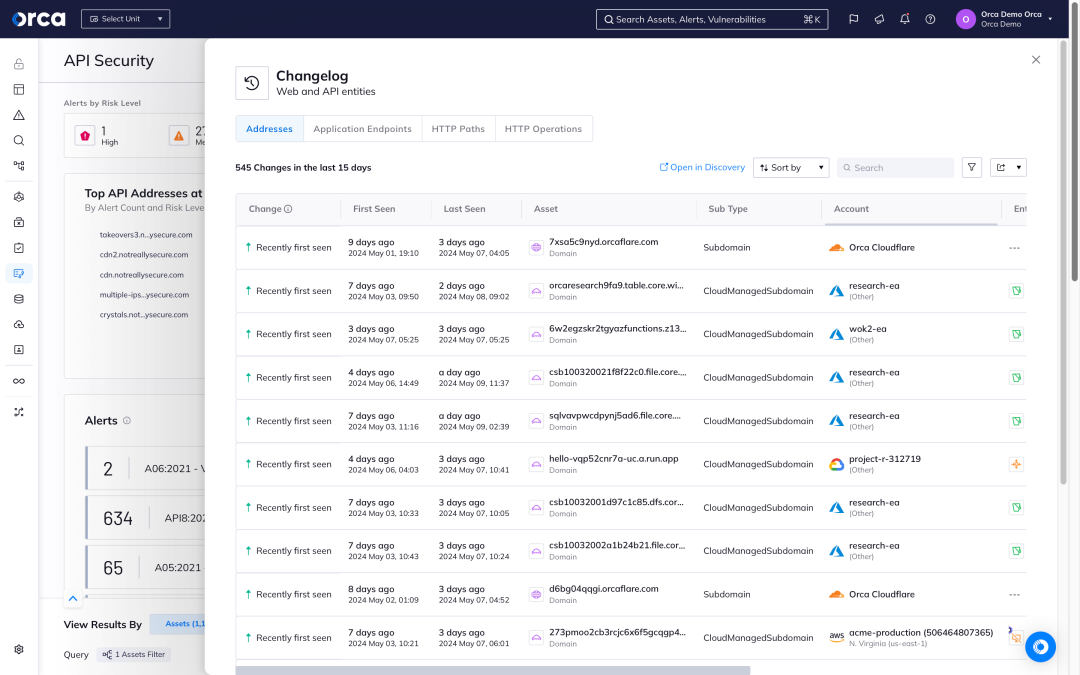
Erkennung und Management von API-Security-Drift
Orca stellt sicher, dass potenziell riskante API-Änderungen und -Verhaltensweisen von Sicherheits- und Governance-Teams nicht übersehen werden.
- Überwachen Sie kontinuierlich das API-Verhalten und die Nutzung und alarmieren Sie Teams bei potenziell unerwünschtem API-Drift.
- Verfolgen Sie mühelos neu hinzugefügte und entfernte Anwendungen, Domains, Subdomains, API-Pfade und API-Operationen auf diesen Pfaden.
- Greifen Sie auf eine Swagger-Dokumentationsansicht zu, mit der Sie die beabsichtigte API-Richtlinie einfach mit der aktuellen Nutzung vergleichen können.
Fallstudien

„Orca ist die einzige Plattform, die einen Gesamt-Security-Score berechnet, den ich unserem Vorstand vorlegen kann, um die Fortschritte bei unserer Sicherheitslage aufzuzeigen.“

Häufig gestellte Fragen
API-Sicherheit schützt APIs vor Bedrohungen, Schwachstellen, Fehlkonfigurationen, Offenlegungen und anderen Risiken. Die Disziplin kombiniert Strategien, Lösungen und Praktiken zur kontinuierlichen Erkennung und Inventarisierung von APIs (einschließlich Shadow-APIs), zur Erkennung und Behebung von API-Risiken sowie zur Identifizierung hinzugefügter und gelöschter APIs sowie von API-Drift.
Cloud-native Application Protection Platforms (CNAPPs) haben sich als gängige Lösung für API-Security in der Cloud etabliert, da sie diese mit anderen notwendigen Cloud-Sicherheitsfunktionen integrieren.
Die Nachfrage nach Programmierschnittstellen (APIs) steigt rasant, da täglich Hunderttausende neue Anwendungen eingeföhrt werden. Die Beliebtheit von APIs bei Entwicklern und Unternehmern macht sie zu attraktiven Zielen für Hacker.
APIs sind ein Hauptangriffsvektor für Datenschutzverletzungen in Webanwendungen von Unternehmen. API-Risiken können die Geschäftskontinuität stören oder unterbrechen und haben operative, finanzielle, regulatorische sowie Reputationsfolgen.
API-Security erfordert Technologien, mit denen Unternehmen ein starkes API-Management-Framework implementieren und aufrechterhalten können. Einmal eingeföhrt, konzentriert sich API-Security auf verschiedene wichtige Praktiken, darunter:
- APIs identifizieren und inventarisieren
- API-Risiken erkennen und beheben
- API-Security zur runtime unterstützen
- API-Anfragen und -Antworten verschlüsseln
- API-Gateways implementieren
- Zugriffskontrollen implementieren
- Schwachstellen identifizieren
- Kontingente und Throttling nutzen
- API-Parameter validieren
- Bedrohungsmodelle erstellen
Traditionelle API-Security-Tools bringen verschiedene Herausforderungen mit sich, darunter:
- API-Wildwuchs: Die Unfähigkeit, APIs effektiv zu inventarisieren, was Unternehmen daran hindert, Rogue Endpoints zu entdecken.
- Mangelnde Sichtbarkeit nicht verwalteter APIs: Nicht verwaltete APIs verursachen Schwachstellen, die zu Sicherheitsvorfällen föhren können.
- Unterscheidung zwischen API-Risiken mit hoher und niedriger Priorität: API-Security-Tools fehlt die Sichtbarkeit in die Cloud-Ebene oder Workload-Daten. Daher können sie API-Risiken nicht effektiv kommunizieren oder kontextualisieren.
- APIs ändern sich schnell und häufig: Die Geschwindigkeit der Cloud-Entwicklung und CI/CD-Prozesse machen eine manuelle Verfolgung von API-Änderungen unrealistisch. Jede Änderung erfordert die manuelle Rekonfiguration herkömmlicher Security-Tools.
- Schwierige Einschätzung der API-Risikoexposition: Aufgrund unvollständiger Inventare, mangelnder Nachverfolgung von Änderungen und fehlendem Kontext können Unternehmen Fragen zu ihrer API-Exposition nur schwer beantworten.
Die Orca Cloud Security Platform löst diese Probleme jedoch durch agentless API-Security kombiniert mit umfassenden Einblicken in Cloud-Workloads und -Konfigurationen. Dies bietet Security-Teams eine 360-Grad-Sicht auf APIs und Risiken, die mit Ihrer Cloud-Umgebung mitwächst.
Die Orca Cloud Security Platform bietet API-Security, die Unternehmen dabei unterstützt, API-Fehlkonfigurationen und Sicherheitsrisiken in ihrer gesamten Cloud-Umgebung sofort zu identifizieren, zu priorisieren und zu beheben – ohne Agents oder Netzwerkänderungen. Innerhalb weniger Minuten nach der Bereitstellung liefert Orca ein vollständiges, laufend aktualisiertes Inventar verwalteter und nicht verwalteter APIs, kontextbezogene Warnungen zu riskanten API-Drifts sowie Einblicke in Schwachstellen mit konkreten Schritten zur Behebung.
Orca kombiniert erkannte API-Schwachstellen mit anderen identifizierten Cloud-Risiken zur effektiven Priorisierung. So können sich Security-Teams auf die wichtigsten zeitkritischen Alarme konzentrieren, was Zeit spart, die Reaktion beschleunigt und Alarmmüdigkeit verhindert.

Chatten Sie mit uns
Orca Security in Aktion erleben
Erhalten Sie Sichtbarkeit, erzielen Sie Compliance und priorisieren Sie Risiken mit der Orca Cloud Security Platform.
 Mit einem Orca-Experten chatten
Kein Slack-Konto erforderlich.