

Container- und Kubernetes-Sicherheit
Führen Sie umfassende Sicherheitsprüfungen auf jeder Cloud-Ebene durch – ganz ohne Agenten.
Über 280 Bewertungen von


Die Herausforderung
Agenten wurden nicht für Cloud-native Anwendungen entwickelt
Agent-basierte Container- und Kubernetes-Sicherheitslösungen decken nur Cloud-Workloads ab, auf denen ein Agent installiert ist. Angesichts der Schnelllebigkeit Cloud-nativer Anwendungen ist es schlicht unmöglich, Agenten auf jedem Asset zu installieren, was unweigerlich zu Sicherheitslücken führt. Anbieter, die die Wahl zwischen Agenten und agentless Ansätzen lassen, erhöhen nur die Komplexität und haben oft versteckte Einschränkungen bei ihren „agentless“ Funktionen. Zudem decken Legacy-Lösungen nur Cloud-Workloads ab und übersehen Risiken in der Cloud-Control-Plane, wie etwa Fehlkonfigurationen und überprivilegierte Identitäten.
Eine teilweise Bereitstellung von Agenten verursacht gravierende tote Winkel, und Agenten können die Performance von Anwendungen erheblich beeinträchtigen.
Security- und DevOps-Teams müssen zahllose Stunden mit der Installation, Konfiguration und Wartung von Agenten verbringen, was zu organisatorischen Reibungsverlusten führt.
Fehlende Einblicke in Cloud-Konfigurationen und Identitäten hinterlassen wichtige Sicherheitslücken.
Unser Ansatz
Skalierbare Sicherheit für Container und Kubernetes
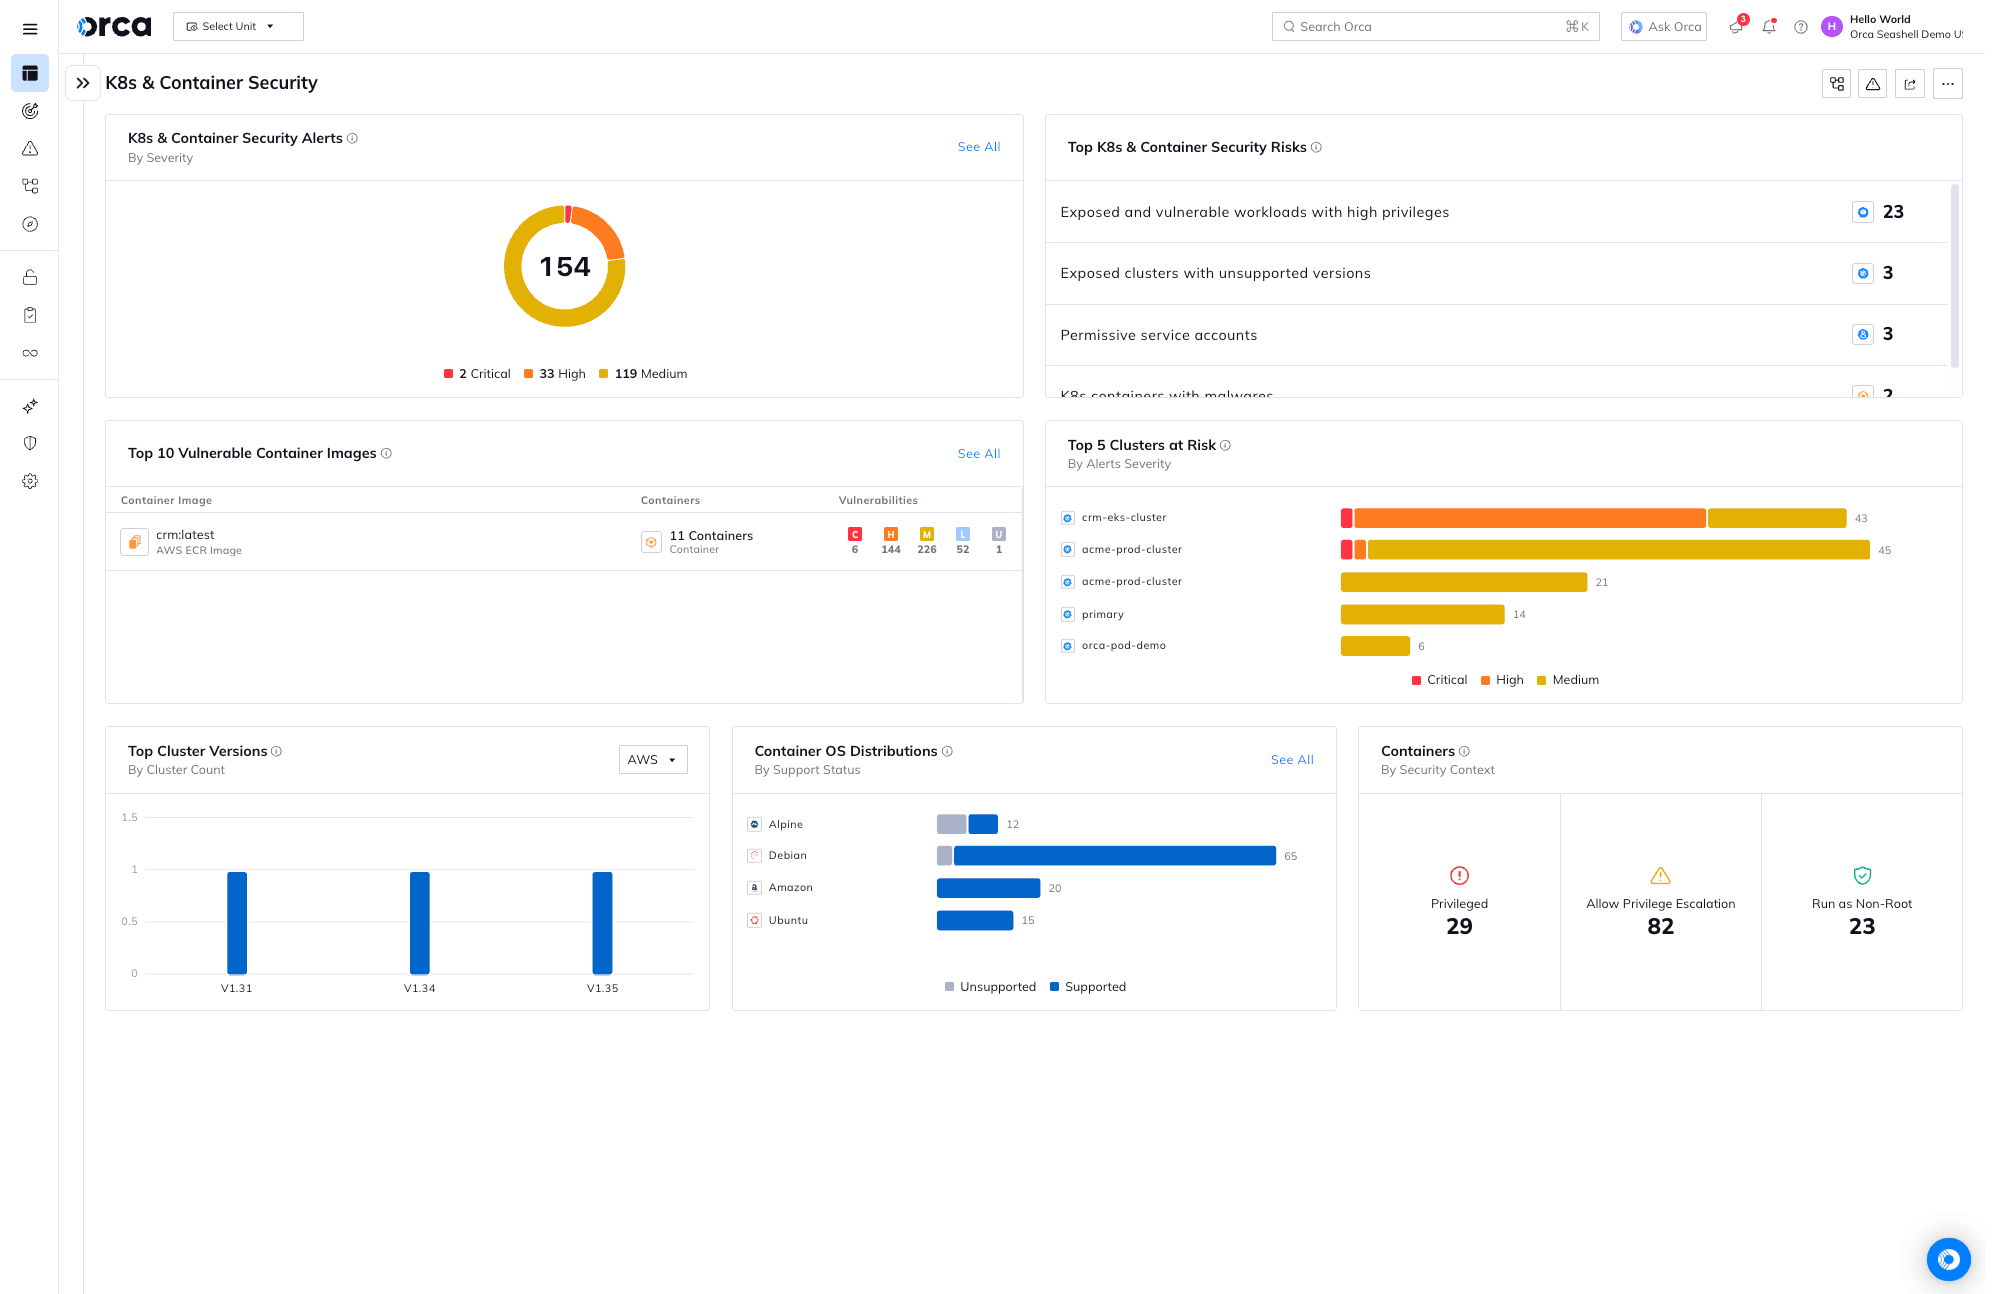
Im Gegensatz zu anderen Lösungen ist Orca vollständig agentless, in wenigen Minuten einsatzbereit und bietet 100 % Abdeckung. Sie erhalten umfassende und tiefgehende Transparenz über Risiken auf jeder Ebene Ihrer Cloud-Umgebung – einschließlich Cloud-Konfigurationen, Container-Images, der Kubernetes-Control-Plane sowie Ihrer Anwendungen. Orca bündelt all diese Informationen in einem Unified Data Model, um Risiken effektiv zu priorisieren und zu erkennen, wann scheinbar unabhängige Probleme zusammen gefährliche Angriffspfade bilden können.
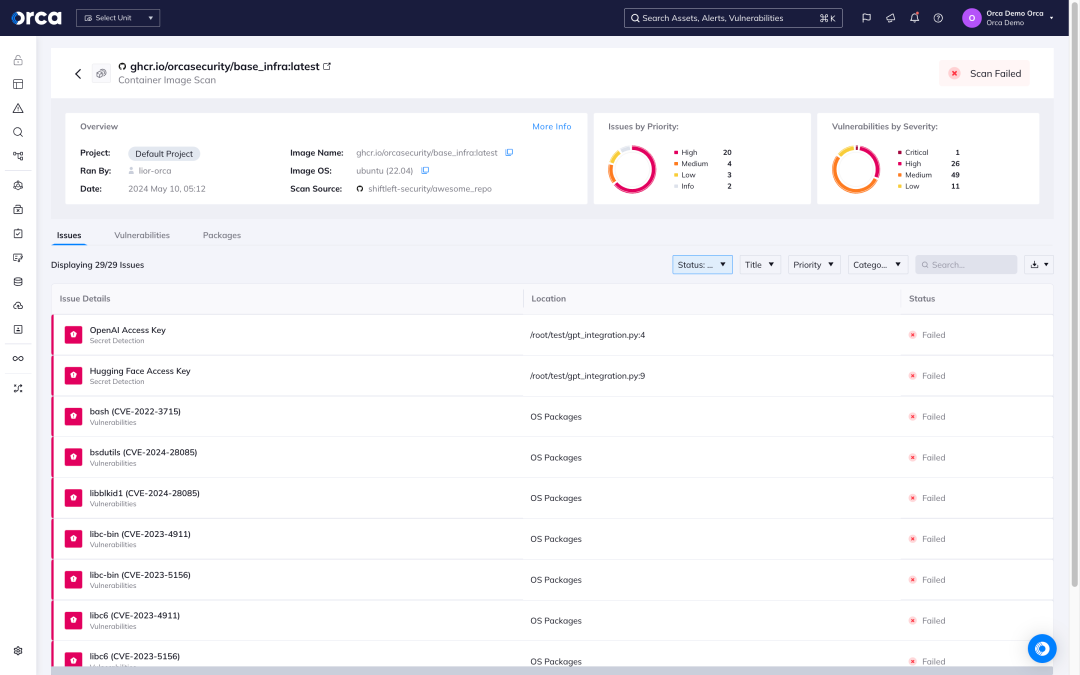
Erstellen
Container-Images und IaC-Templates werden auf dem Desktop der Entwickler oder als Teil regulärer CI/CD-Workflows (Continuous Integration / Continuous Delivery) gescannt.
Deploy
Registries werden kontinuierlich überwacht, um sicherzustellen, dass Anwendungs-Images vor dem Deployment sicher sind. Guardrail-Richtlinien verhindern dabei unsichere Deployments.
Run
Produktionsumgebungen werden durch kontextbasierte Warnmeldungen und Risikopriorisierung sowie Integrationen mit Ticketing- und Benachrichtigungstools auf Risiken überwacht.
Zusätzlich prüft Orca kontinuierlich auf Fehlkonfigurationen in Multi-Cloud-Umgebungen, um sicherzustellen, dass Kontrollen sicher eingerichtet sind und Best Practices sowie Branchen- und Regulierungsstandards entsprechen.
Skalierbare Kubernetes-Sicherheit: Bereitstellung unknackbarer Cluster
Agentless Container- und Kubernetes-Sicherheit
Orcas patentierte SideScanning™-Technologie ist ein radikal neuer Ansatz, der die Unzulänglichkeiten Agent-basierter Cloud-Sicherheitslösungen behebt.
- Orca erfasst Daten direkt aus Ihrer Cloud-Konfiguration und dem runtime-Block-Storage der Workloads – und zwar Out-of-Band.
- Innerhalb weniger Minuten findet und priorisiert Orca Ihre kritischsten Cloud-Risiken, darunter Schwachstellen, Malware, Fehlkonfigurationen, Risiken durch Lateral Movement, IAM-Risiken und gefährdete sensible Daten.
- Im Gegensatz zu anderen Lösungen vereint Orca tiefgehende Workload-Intelligence mit Cloud-Konfigurations-Metadaten auf einer einzigen Plattform.



Von der Beobachtung zum Handeln.
Überspringen Sie das Formular und treten Sie in Slack sofort mit einem Orca Cloud-Sicherheitsexperten in Kontakt. Erhalten Sie praktische und umsetzbare Anleitungen, die auf Ihre spezifische Umgebung zugeschnitten sind.
 Mit einem Orca-Experten chatten
Kein Slack-Konto erforderlich.
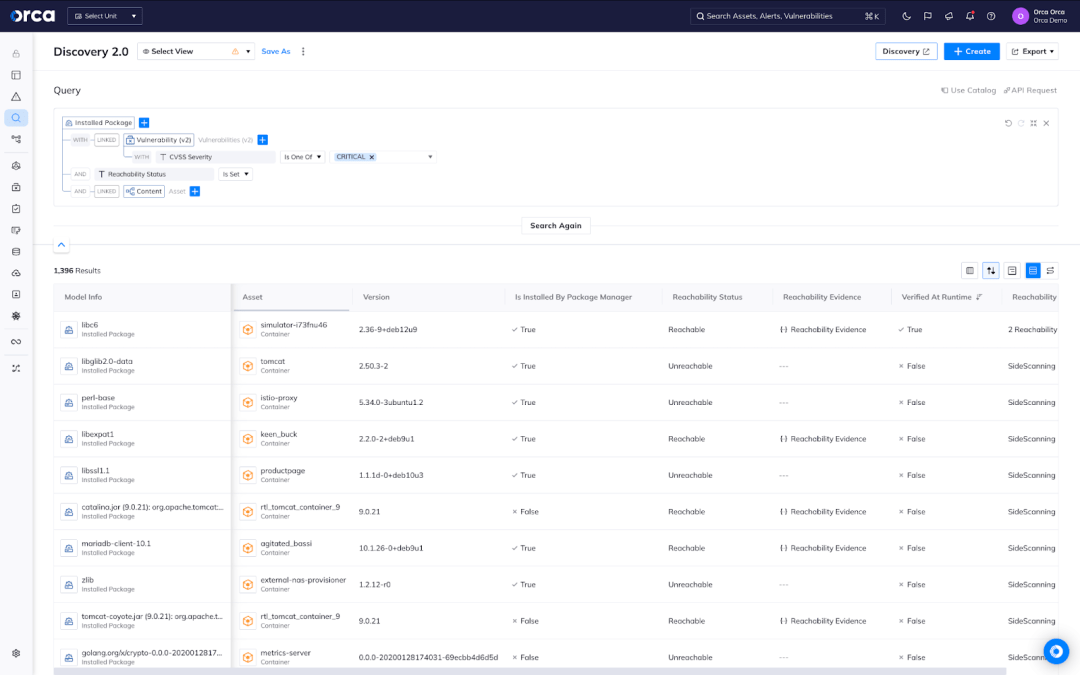
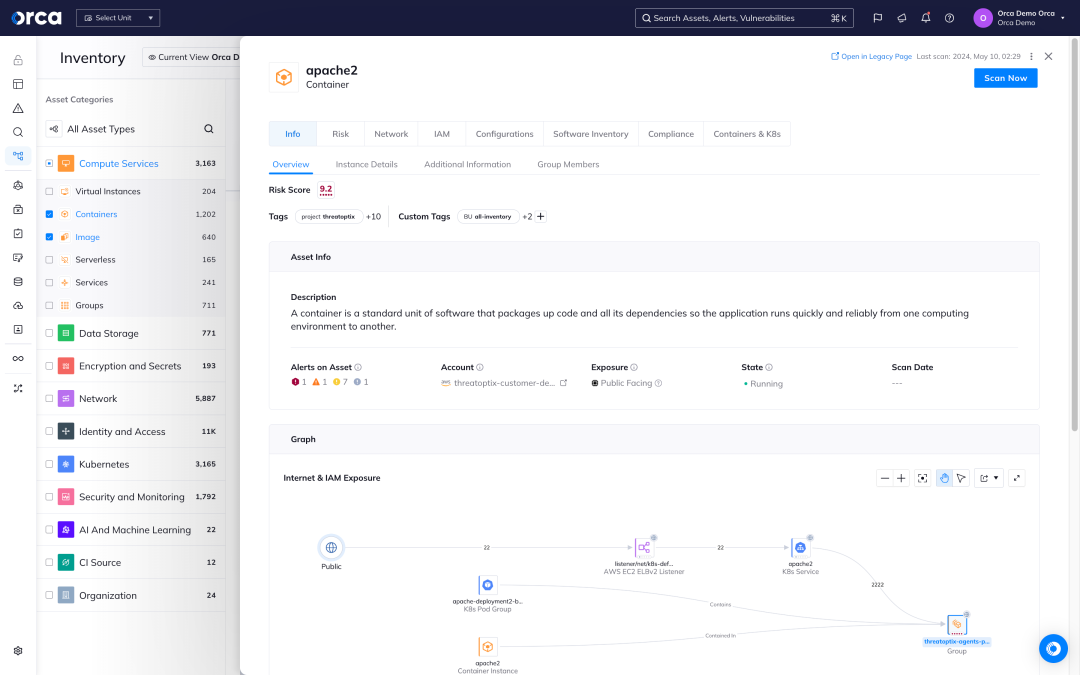
Schwachstellenmanagement für Hosts und Images
Orca erstellt ein vollständiges Inventar Ihrer Cloud-Umgebung und nutzt über 20 Datenquellen für Schwachstellen, um Sicherheitslücken in Ihrer gesamten Cloud-Infrastruktur zu entdecken und zu priorisieren.
- Das Workload-Inventar von Orca umfasst Informationen zu OS-Paketen, Anwendungen, Bibliotheken sowie Versionen und weiteren Identifikationsmerkmalen.
- Im Gegensatz zu anderen Lösungen, die lediglich den CVSS-Score melden, berücksichtigt Orca den Kontext der Cloud-Assets, deren Verbindungen und Risiken. Durch die Agentless Reachability Analysis wird zudem ermittelt, welche Schwachstellen zuerst behoben werden müssen.
- In Situationen, die eine schnelle Reaktion erfordern, wie etwa bei Log4Shell, ermöglicht Orca die schnelle Identifizierung gefährdeter Cloud-Assets und die Priorisierung des Patchings derer, die das größte Risiko für das Unternehmen darstellen.
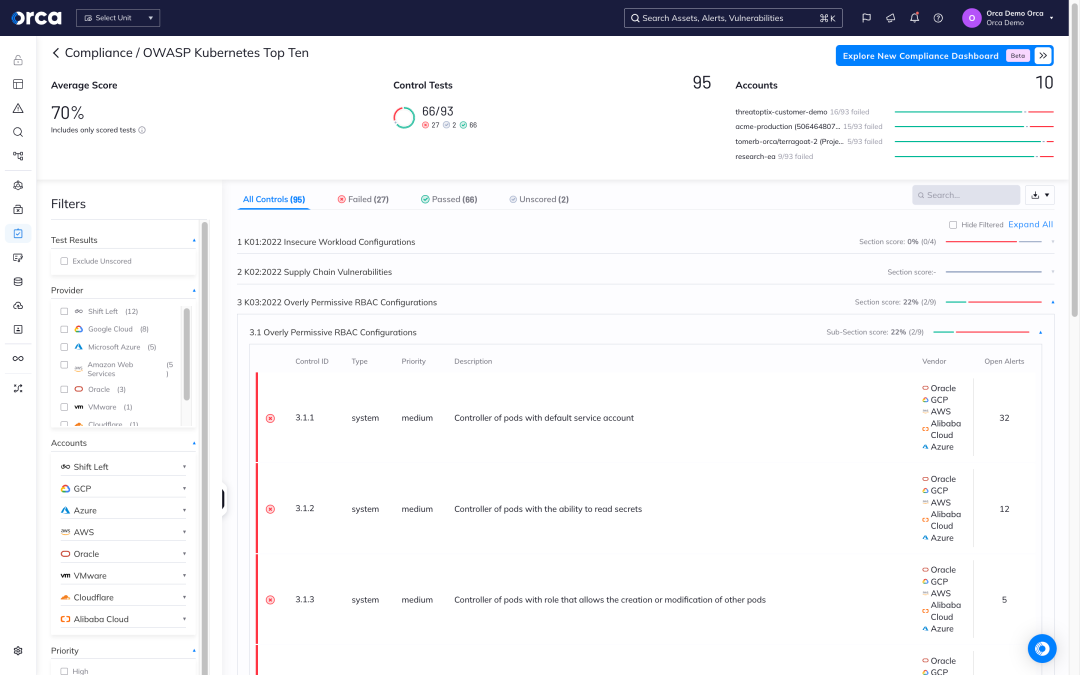
Full-Stack-Compliance für Ihre gesamte Anwendung
Orca unterstützt über 100 sofort einsatzbereite Compliance-Vorlagen für schnelles, effektives Compliance-Management und Reporting. Nutzen und passen Sie CIS-Benchmarks (Center for Internet Security) für moderne Cloud-native Anwendungen an, einschließlich Docker, Kubernetes, Linux und mehr.
- Nutzen Sie vorkonfigurierte Compliance-Vorlagen für wichtige Branchen-Frameworks, wie PCI-DSS, HIPAA, DSGVO, SOC 2 und mehr
- Aktivieren Sie schnell und effektiv CIS-Benchmarks für Linux- und Windows-Hosts, Docker, Kubernetes und andere Cloud-native Technologien
- Integrieren Sie Compliance-Prüfungen in den CI/CD-Lebenszyklus, um Compliance-Richtlinien und Best Practices durchzusetzen.
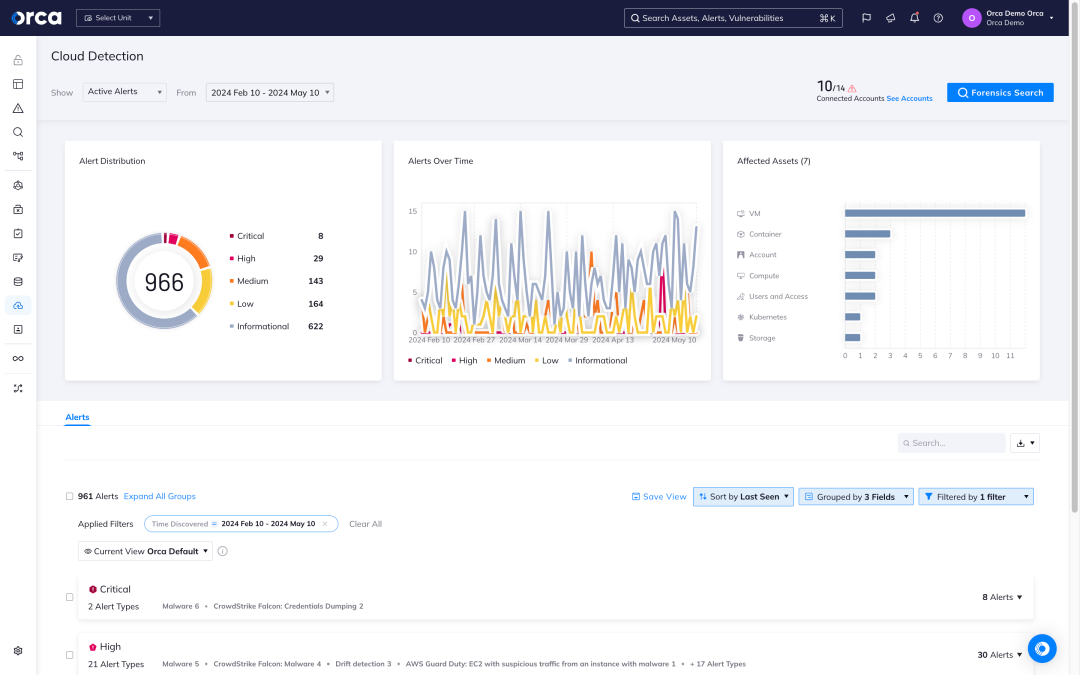
Cloud-Angriffe erkennen und darauf reagieren
Mit den CDR-Funktionen von Orca können Unternehmen laufende Cloud-Angriffe erkennen, untersuchen und darauf reagieren:
- Erkennen: Erhalten Sie Warnmeldungen bei Änderungen und Anomalien, die auf mögliche böswillige Absichten im Vergleich zu normalem Verhalten hindeuten, und priorisieren Sie automatisch Ereignisse, die die kritischsten Assets des Unternehmens gefährden.
- Untersuchen: Erforschen Sie bösartige Aktivitäten, um schnell Erkenntnisse darüber zu gewinnen, ob Ereignisse schädlich sind und ob kritische Assets des Unternehmens in Gefahr sind.
- Reagieren: Fangen Sie Cloud-Angriffe ab, indem Sie Behebungsschritte nutzen und Probleme automatisch über die mehr als 20 technischen Drittanbieter-Integrationen von Orca (einschließlich SOAR, Benachrichtigungs- und Ticketing-Systeme) zuweisen.
Fallstudien

Nordamerika
Versicherung
AWS, GCP, Azure
„Alles, was die Entwicklung beeinträchtigt, stößt auf Widerstand. Aber mit Orca SideScanning gibt es keinerlei Auswirkungen auf die Systeme. Zudem ist es einfach zu bedienen.“
Nordamerika, EMEA und Asien-Pazifik
Cloud
AWS

Chatten Sie mit uns
Orca Security in Aktion erleben
Erhalten Sie Sichtbarkeit, erzielen Sie Compliance und priorisieren Sie Risiken mit der Orca Cloud Security Platform.
 Mit einem Orca-Experten chatten
Kein Slack-Konto erforderlich.