

Cloud Detection & Response
Erfassen Sie Cloud- und KI-Angriffe in Echtzeit
Orca erkennt aktive Bedrohungen in Ihren Cloud- und KI-Workloads in Echtzeit, verknüpft jedes Signal zu einer Angriffsgeschichte und liefert Ihrem Team den Kontext, um den Explosionsradius einzudämmen, bevor er sich ausbreitet.
Die Herausforderung
Erkennung ohne Kontext ist nur noch mehr Rauschen
Cloud- und KI-Umgebungen erzeugen Alarme schneller, als ein Team sie sichten kann. Die Schwierigkeit bestand nie darin zu erkennen, dass etwas passiert ist – sondern zu wissen, welche Signale ein echter Angriff sind, wie weit er gereicht hat und was zu tun ist, bevor er sich ausbreitet.
Erkennungstools lösen Tausende unzusammenhängender Alarme aus, sodass Analysten manuell rekonstruieren müssen, was tatsächlich passiert ist.
Runtime-Bedrohungen verbergen sich in Workloads, Containern und KI-Systemen, in die Einzellösungen nie Einblick hatten.
Bis ein Vorfall verstanden ist, ist der Angreifer bereits weitergezogen – die Untersuchung hinkt der Sicherheitsverletzung hinterher.
„Orca Security hat uns geholfen, unser gesamtes Sicherheitsrisiko durch verbessertes Schwachstellenmanagement und Bedrohungserkennung um 35 % zu senken. Außerdem konnten wir einen Rückgang der kritischen Schwachstellen um 20 % verzeichnen.“
Barak Blima
Chief Information Security Officer bei CHEQ
Validierter Geschäftswert
Abgelöste Legacy-Tools
Reduzierung des Alarmvolumens
Jährliche Betriebseinsparungen
Return on Investment
Durchschnittliche Bereitstellung
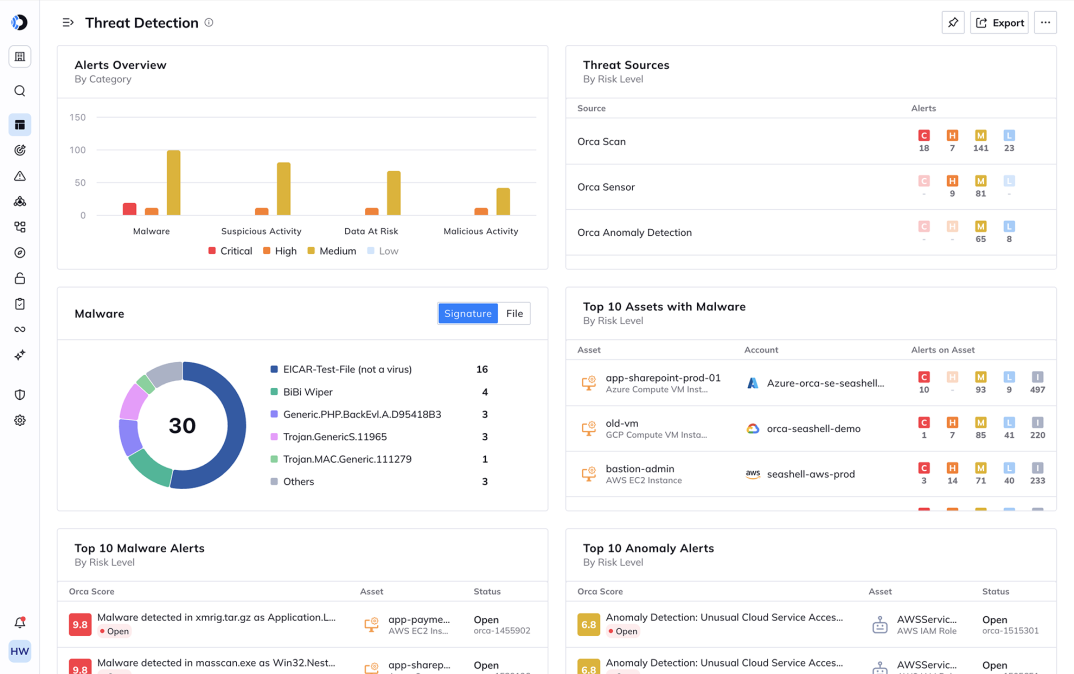
Erfassen Sie aktive Bedrohungen im Moment ihrer Ausführung
Hören Sie auf, Sicherheitsverletzungen erst im Post-Mortem der nächsten Woche zu entdecken. Orca überwacht Ihre laufenden Workloads, Container und KI-Systeme in Echtzeit über den Orca Sensor und macht aktive Bedrohungen – verdächtige Prozesse, Lateral Movement, Versuche des Datendiebstahls – sofort sichtbar. Da jede Erkennung im Unified Data Model landet, sieht Ihr Team nicht nur, dass etwas ausgelöst wurde, sondern auch, was es erreichen kann.
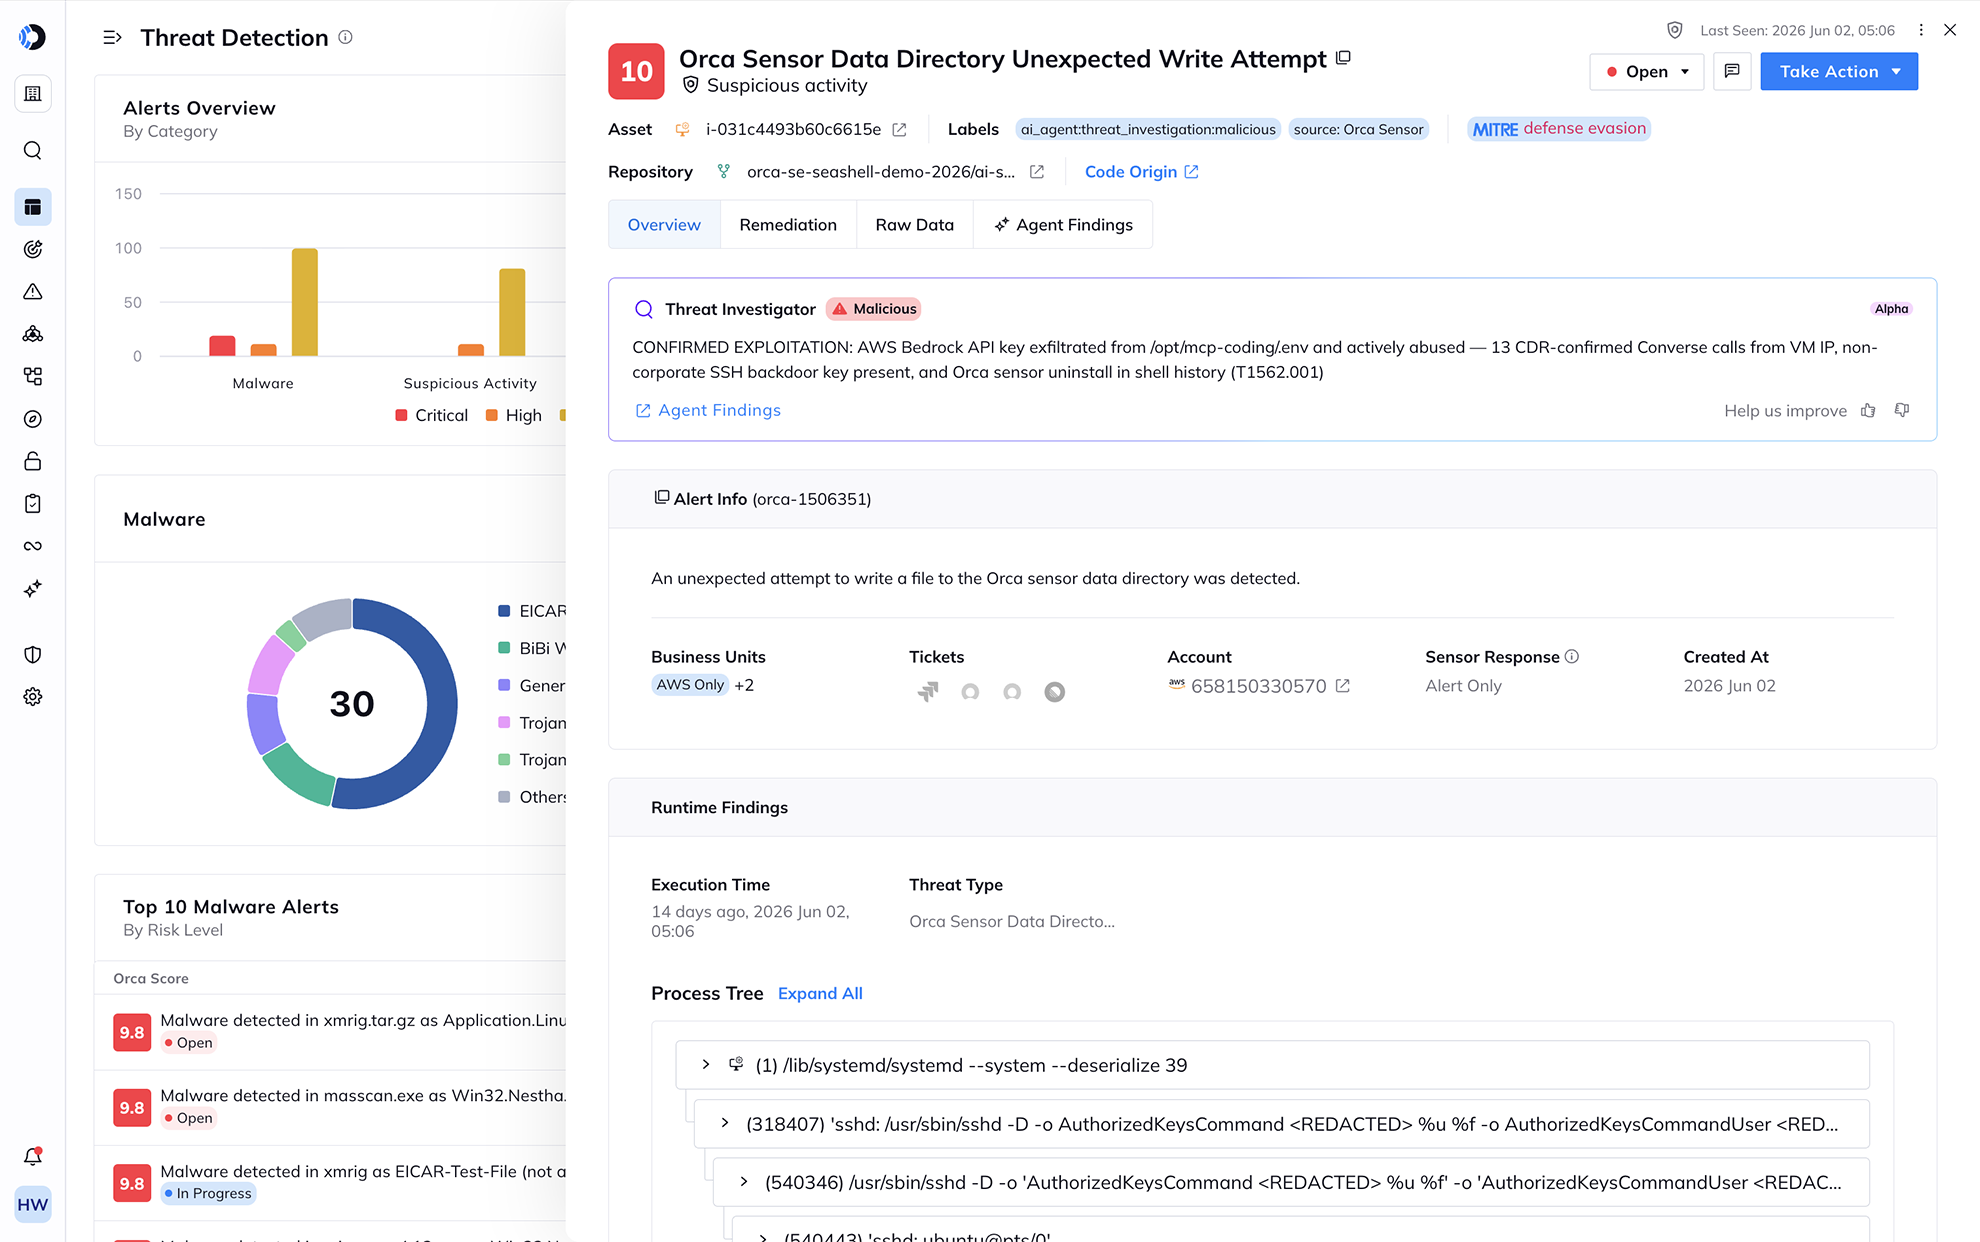
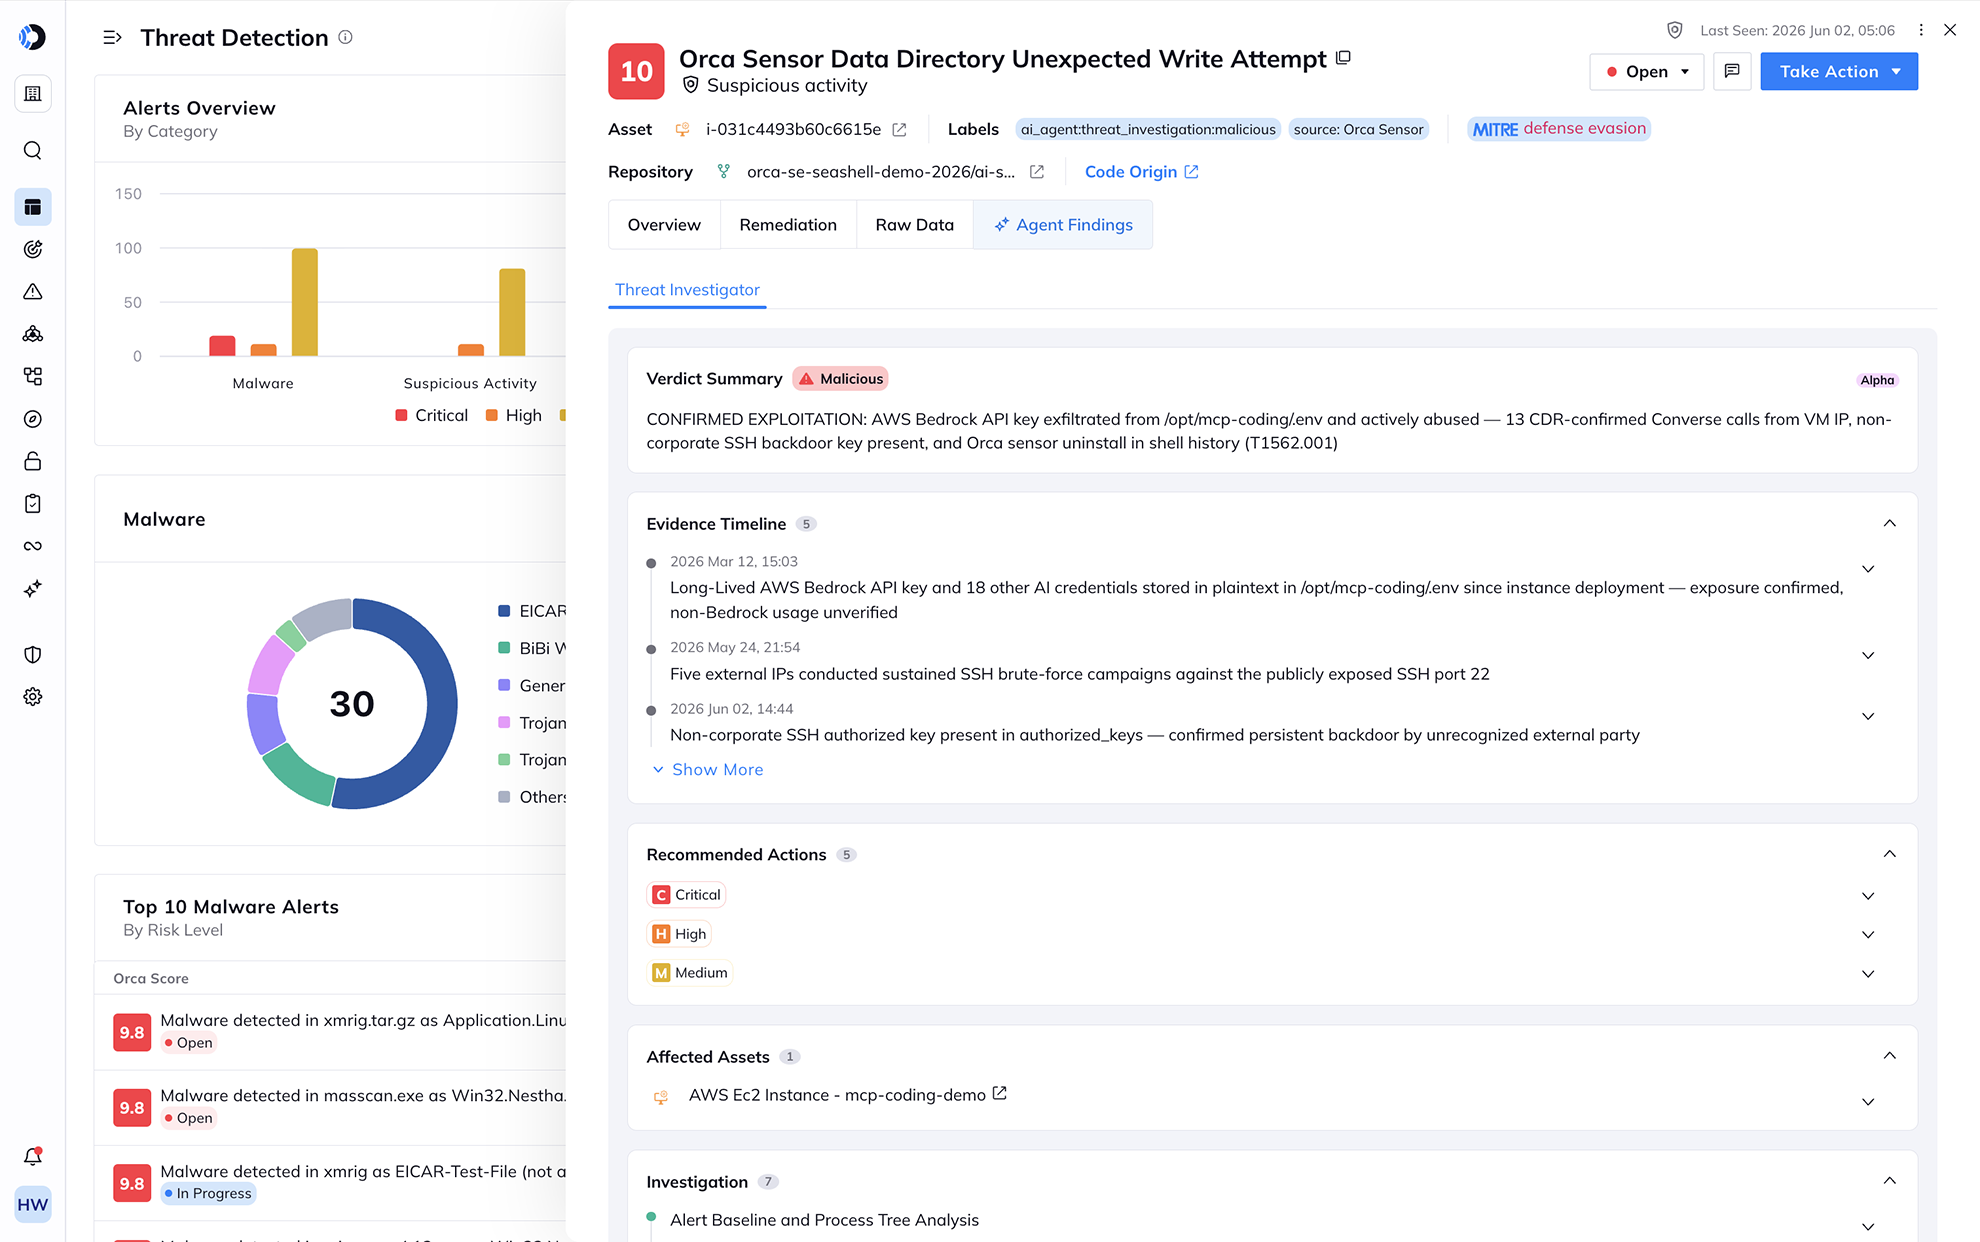
Untersuchung in Minuten mit einem KI-Analysten im Team
Schlanke Teams können nicht jeden Alarm manuell sichten, und die echten können nicht warten. Der Threat Investigation Agent kontextualisiert Erkennungen automatisch, rekonstruiert die Abfolge der Ereignisse und schlägt die wahrscheinliche Ursache vor – so wird aus stundenlanger manueller Korrelation ein Ausgangspunkt, auf den Ihre Analysten sofort reagieren können. Er vervielfacht die Kapazität Ihres bestehenden Teams.
Powered By Orca
Der Risikokontext, um Cloud-Sicherheit mit Vertrauen zu skalieren
Verstehen Sie den Kern der Orca Platform, damit Ihr Team sieht, wie Erkenntnisse zusammenhängen, welche ein echtes Risiko darstellen und wo zuerst gehandelt werden muss.

Agentless-Scanning über jeden Workload hinweg.

Runtime-Observability & Schutz.

Die Reasoning-Engine für KI-Agenten, Workflows und Assistenten.

Risikokorrelation für fundierte Maßnahmen mit Kontext, statt nur isolierter Datenpunkte.

Dynamisches Scoring & Angriffspfadanalyse.
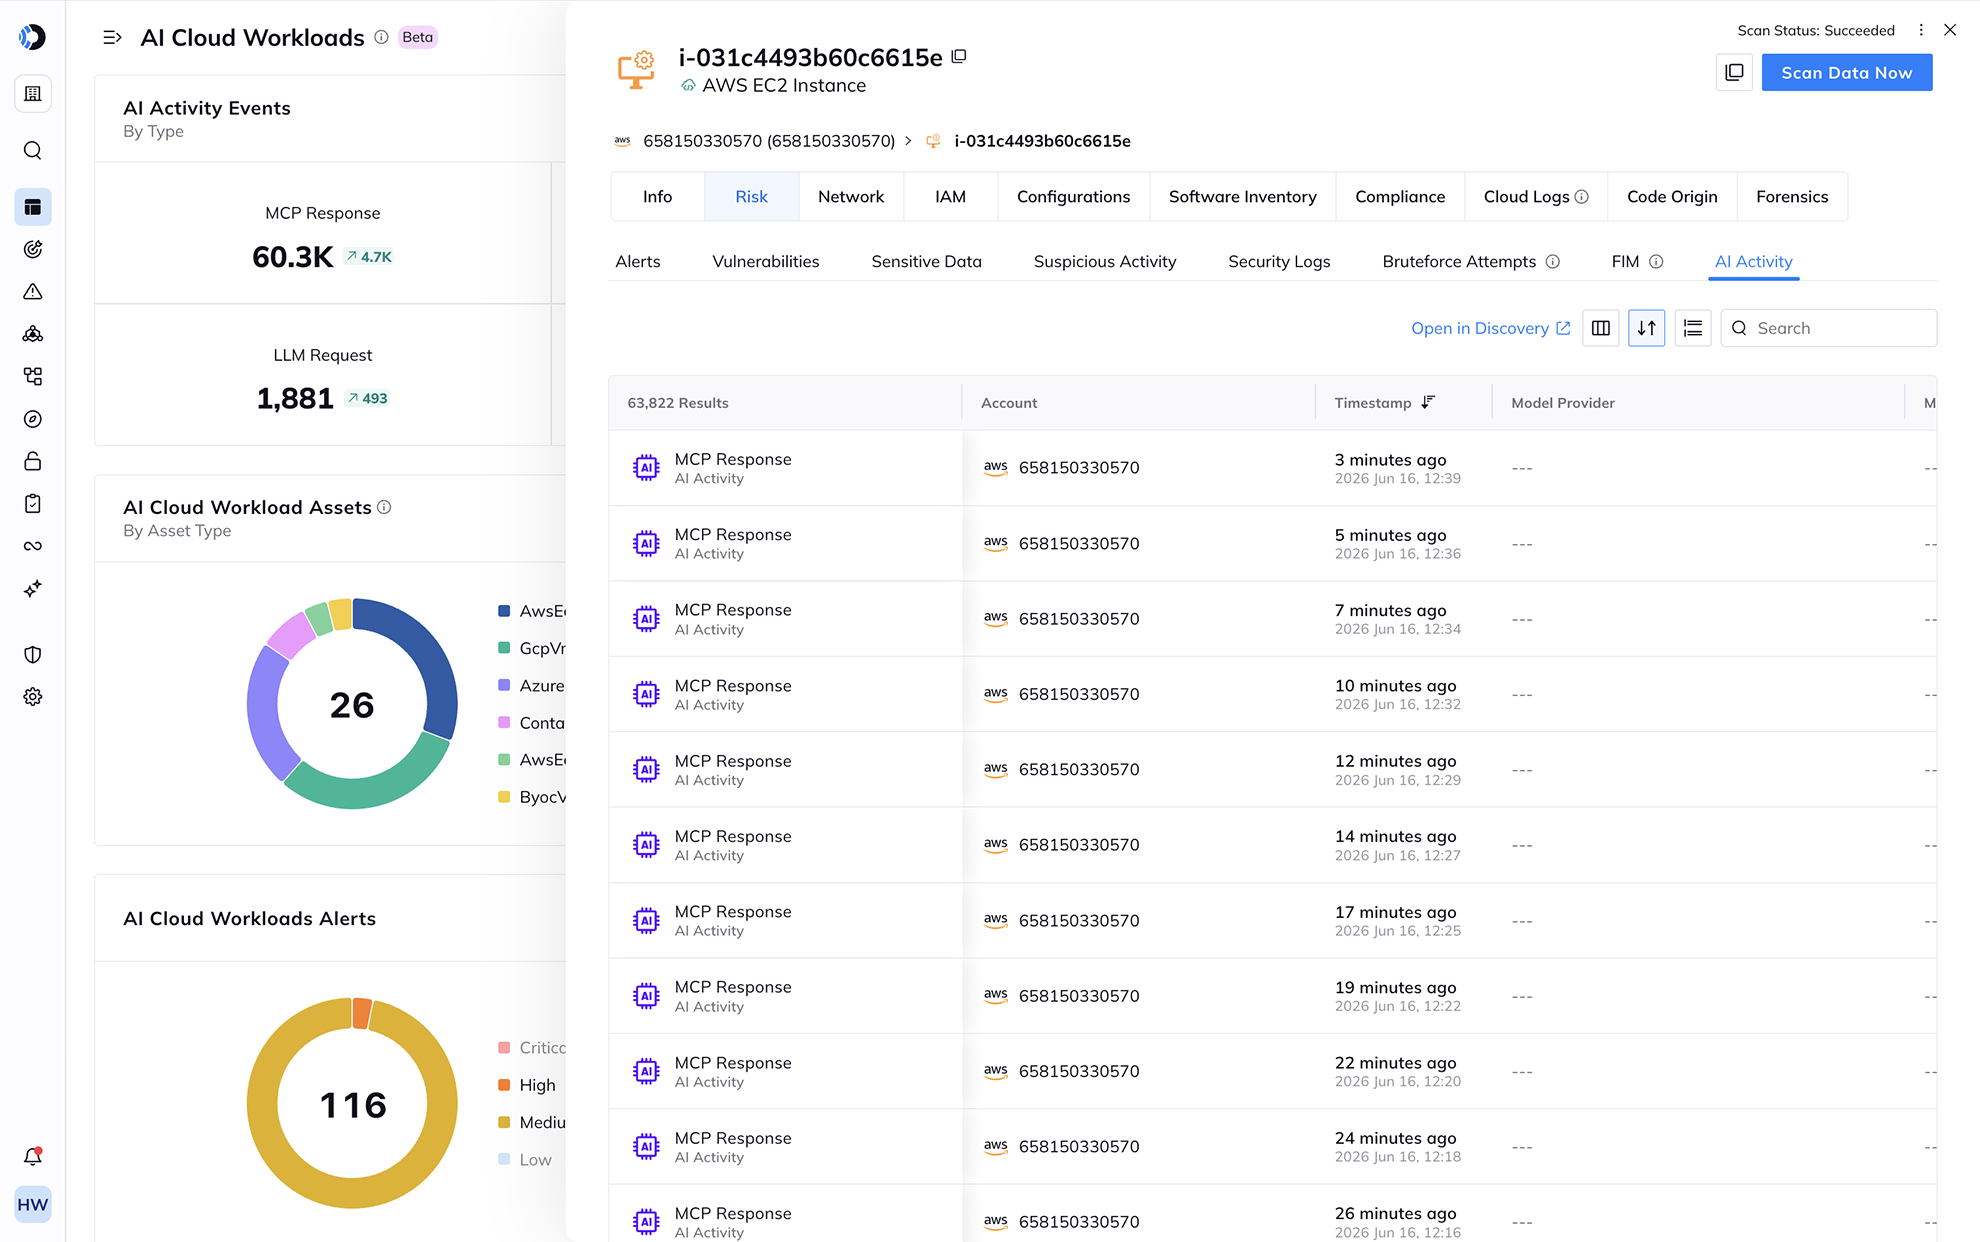
Überwachen Sie, was Angreifer berühren, einschließlich KI-Workloads
Orca überwacht kontinuierlich Cloud-Logs und Runtime-Aktivitäten in Ihrer gesamten Umgebung und kennzeichnet Malware, anomales Verhalten und bekannte Bedrohungsindikatoren, wo immer sie auftreten. Agentless SideScanning bietet vollständige Transparenz über den Sicherheitszustand; der Orca Sensor fügt das Echtzeit-Runtime-Signal hinzu, wo aktive Erkennung erforderlich ist.
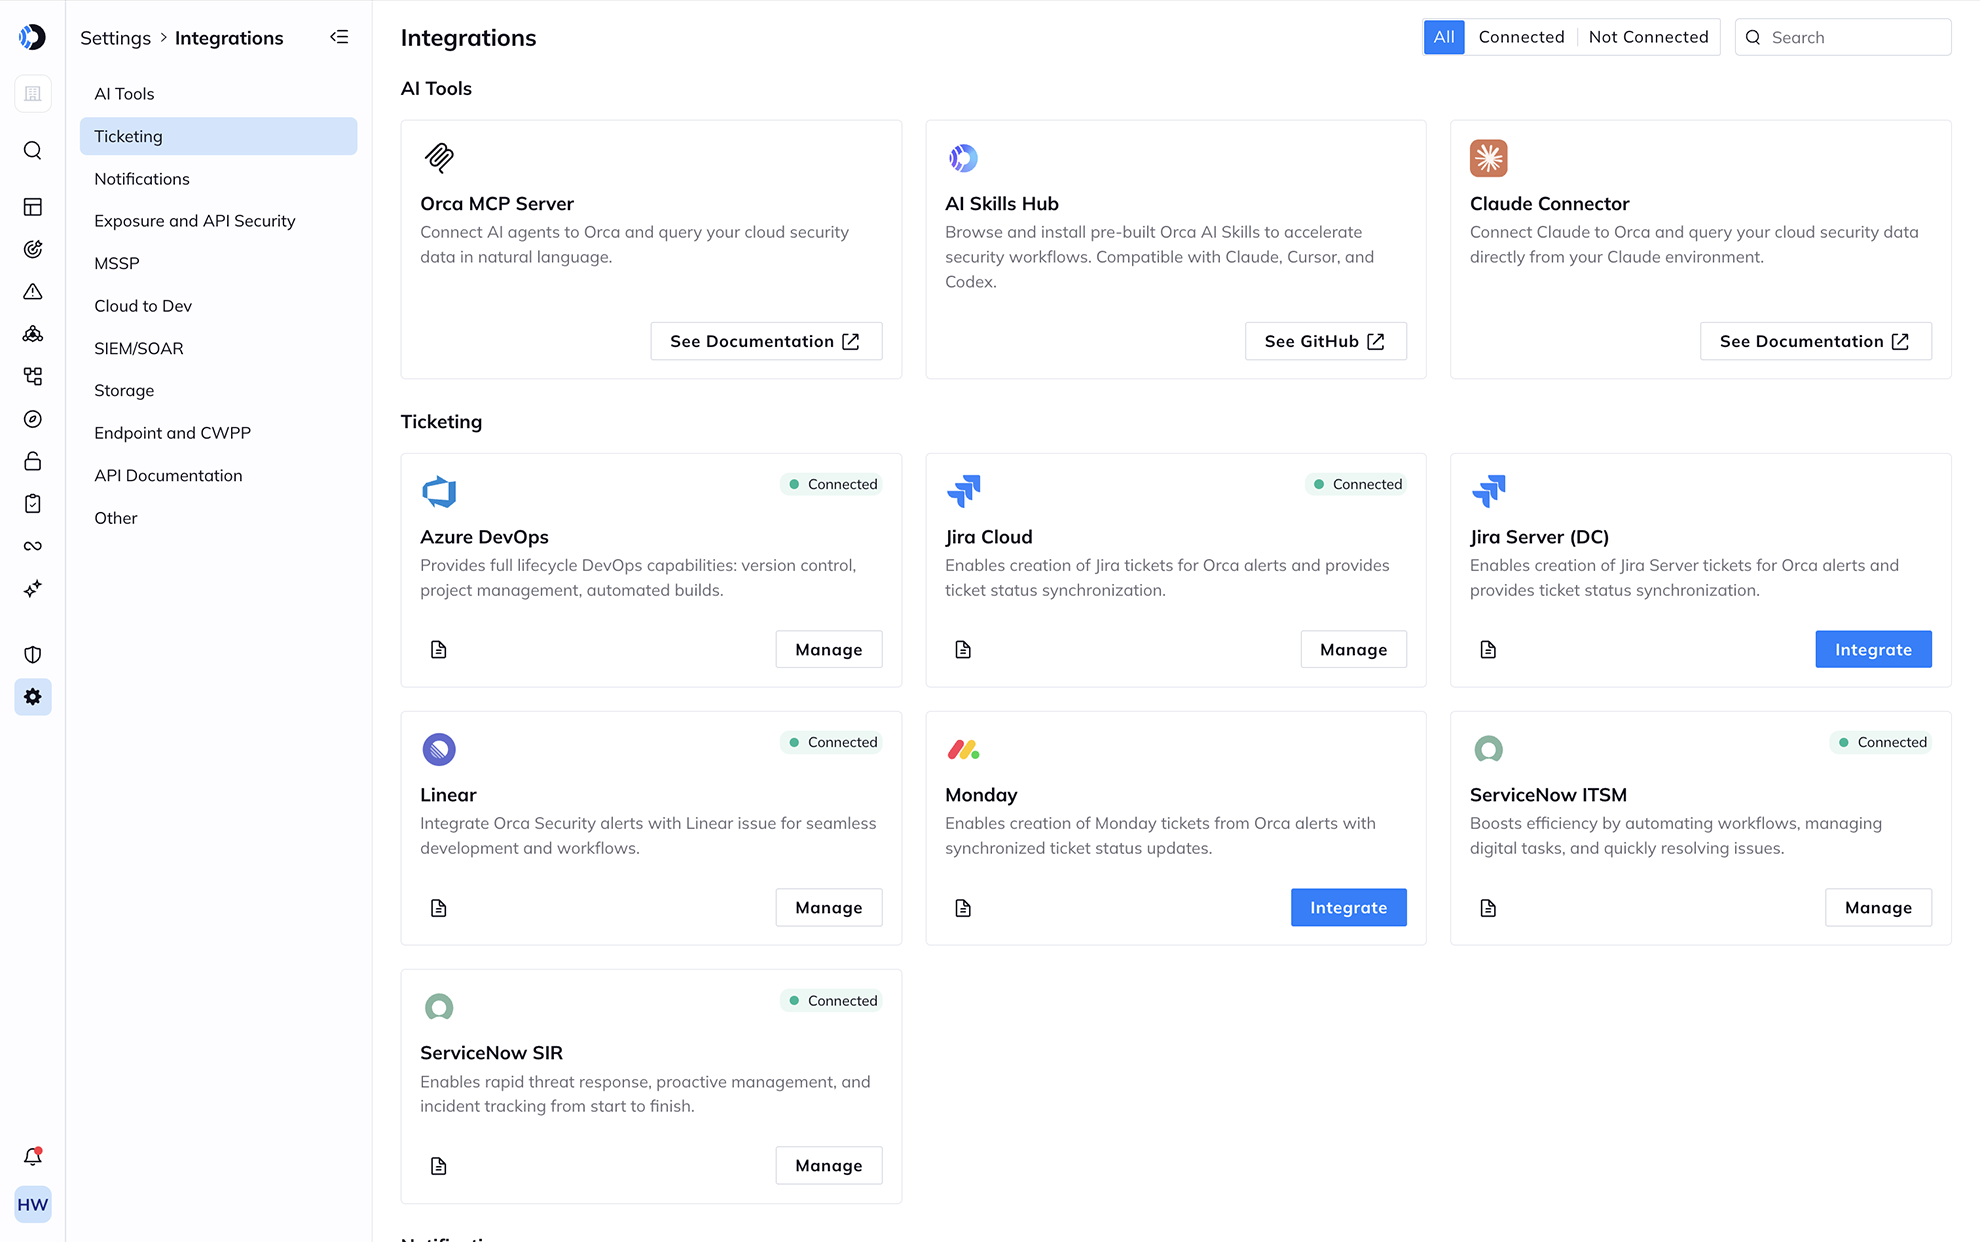
Reagieren Sie innerhalb der Workflows, die Sie bereits nutzen
Eine Erkennung in einem Dashboard ist noch keine Reaktion. Orca leitet Ergebnisse direkt in Ihre bestehenden Remediation- und Ticketing-Workflows weiter und unterstützt Auto-Remediation für definierte Szenarien – damit die Eindämmung in dem Moment beginnt, in dem eine Bedrohung bestätigt wird, ohne Kontextwechsel oder Copy-Paste-Übergaben. Die Reaktion wird Teil des Prozesses, den Ihr Team bereits nutzt.
Zugehörige Ressourcen


2025 State of Cloud Security Report
Tiefgehende Forschung: 2025 State of Cloud Security Report. Bedrohungssuche im Zeitalter unaufhörlicher Risiken. Zum Bericht. Milliarden…
Häufig gestellte Fragen
Die Orca Security Platform bietet eine Rund-um-die-Uhr-Überwachung von Cloud-Provider-Logs und Threat-Intelligence-Feeds. Orca erfasst diese Informationen und integriert sie mit unseren Erkenntnissen über bestehende Risiken in der gesamten Cloud-Umgebung und dem Standort der kritischsten Assets eines Unternehmens. Dies ermöglicht Orca die schnelle Erkennung potenziell gefährlicher Ereignisse, die sofortige Aufmerksamkeit erfordern.
Mit der CDR-Lösung von Orca können Sie laufende Cloud-Angriffe erkennen, untersuchen und darauf reagieren:
- Erkennen: Erhalten Sie priorisierte Alarme zu Ereignissen, die Ihre kritischsten Assets gefährden.
- Untersuchen: Erhalten Sie schnelle Einblicke in Sicherheitsereignisse, einschließlich der Frage, ob sie böswillig sind und ob sie Ihre kritischen Assets gefährden.
- Reagieren: Beheben Sie laufende Cloud-Angriffe schnell mit automatisierten Remediation-Schritten und Integrationen.
Orca erkennt und priorisiert eine breite Palette von Cloud-Sicherheitsrisiken, einschließlich Schwachstellen, Fehlkonfigurationen, Malware, Risiken durch Lateral Movement, gefährdeter sensibler Daten, API-Risiken, KI-Risiken, überprivilegierter Identitäten und mehr.
Im Gegensatz zu Lösungen, die lediglich den Schweregrad isolierter Sicherheitsprobleme melden, priorisiert der multidimensionale Ansatz von Orca Risiken basierend auf einer konsolidierten Bewertung mehrerer Faktoren:
- Schweregrad: Um welche Art von Bedrohung handelt es sich? Wie hoch ist der CVSS- und EPSS-Score?
- Exploitierbarkeit: Wie einfach ist es für jemanden, dieses Risiko auszunutzen?
- Erreichbarkeit: Ist das Asset öffentlich zugänglich? Besteht das Risiko einer lateralen Bewegung?
- Geschäftliche Auswirkungen: Ist das Asset geschäftskritisch? Enthält es PII oder befindet es sich in der Nähe von Assets, die dies tun?
Alternative Lösungen zu CDR sind unter anderem:
- Endpoint Detection and Response (EDR): EDR-Lösungen betrachten Endpunkte als potenzielle Angriffsvektoren. Sie nutzen Agenten, um Endpunktaktivitäten aufzuzeichnen und potenzielle Bedrohungen zu identifizieren, und stützen sich auf Anomalieerkennung, maschinelles Lernen und andere Ansätze.
- Network Detection and Response (NDR): NDR erkennt Bedrohungen durch die Analyse des Netzwerkverkehrs im Unternehmen. NDR-Lösungen suchen nach potenziellen Bedrohungen basierend auf anomalen oder unbefugten Protokollen, Port-Nutzung, ungewöhnlichem Timing, Übertragungsgrößen und mehr.
- Threat Detection & Response (TDR): TDR sammelt in der Regel Informationen, die für eine aktuelle Bedrohung am relevantesten sind. Endpunkt-TDR-Tools zeichnen Daten über eine identifizierte Bedrohung auf oder analysieren, ob ein Ereignis oder Prozess eine Bedrohung darstellt. Analytische TDRs nutzen vorhandene Daten und wenden Analysen an, um Bedrohungen zu identifizieren.
- Extended Detection & Response (XDR): XDR-Plattformen erkennen Bedrohungen durch die Erfassung von Endpunkt-Agenten-Daten, Informationen auf Netzwerkebene und Geräteprotokollen.
Diese Lösungen bieten jedoch keine echte Cloud-Telemetrie wie CDR und sind isolierte Tools ohne kontextbezogene Einblicke in bestehende Risiken der Cloud-Umgebung. Daher neigen diese Tools zu einer höheren Rate an False Positives, da sie die Gefahr bestimmter Aktionen nicht genau einschätzen können.
Die meisten Unternehmen setzen fünf oder mehr isolierte Security-Tools ein, viele davon agentenbasiert. Dies führt zu Alert Fatigue durch einen ständigen Strom von (teils doppelten) Warnungen ohne Kontext. Sie bieten kaum Erkenntnisse darüber, wie und wo auf die kritischsten Bedrohungen zu reagieren ist. Agentenbasierte Lösungen sind mühsam zu implementieren und zu warten und bieten nur eine lückenhafte Abdeckung. Mit wachsender Cloud-Umgebung sind ständig neue Agenten-Installationen nötig, was es für Security-Teams praktisch unmöglich macht, mit DevOps Schritt zu halten.
Im Gegensatz zu anderen Lösungen ist die agentless-first Orca-Plattform in wenigen Minuten in Ihrer gesamten Cloud-Umgebung einsatzbereit, erkennt automatisch neue Assets bei Erweiterung der Umgebung und beeinträchtigt Ihre Workloads nicht. Die kontextsensitive Engine von Orca trennt das 1 % der Alarme, die sofortiges Handeln erfordern, von den 99 %, bei denen dies nicht der Fall ist. So vermeiden Security-Teams Alert Fatigue und beheben die wirklich kritischen Sicherheitsprobleme, bevor Angreifer sie ausnutzen können.

Chatten Sie mit uns
Orca Security in Aktion erleben
Erhalten Sie Sichtbarkeit, erzielen Sie Compliance und priorisieren Sie Risiken mit der Orca Cloud Security Platform.
 Mit einem Orca-Experten chatten
Kein Slack-Konto erforderlich.