

Detecção e Resposta em Nuvem
Identifique ataques à nuvem e à IA conforme eles acontecem
A Orca detecta ameaças ativas em suas cargas de trabalho de nuvem e IA em tempo real, conecta cada sinal em uma única história de ataque e fornece à sua equipe o contexto para conter o raio de explosão antes que ele se espalhe.
O Desafio
Detecção sem contexto é apenas mais ruído
Ambientes de nuvem e IA geram alertas mais rápido do que qualquer equipe pode triá-los. O difícil nunca foi detectar que algo aconteceu — é saber quais sinais são um ataque real, até onde ele chegou e o que fazer antes que se espalhe.
As ferramentas de detecção disparam milhares de alertas desconectados, deixando para os analistas a tarefa de reconstruir manualmente o que realmente aconteceu.
Ameaças de runtime escondem-se em cargas de trabalho, containers e sistemas de IA nos quais as ferramentas de nicho nunca tiveram visibilidade.
No momento em que um incidente é compreendido, o invasor já se moveu — a investigação fica atrás da violação.
A Orca Security nos ajudou a reduzir nosso risco de segurança geral em 35% por meio de uma melhor gestão de vulnerabilidades e detecção de ameaças. Também vimos uma redução de 20% em vulnerabilidades críticas.”
Barak Blima
Chief Information Security Officer na CHEQ
Valor de negócio validado
ferramentas legadas substituídas
Redução do volume de alertas
Economia operacional anual
Retorno sobre o investimento
Implantação média
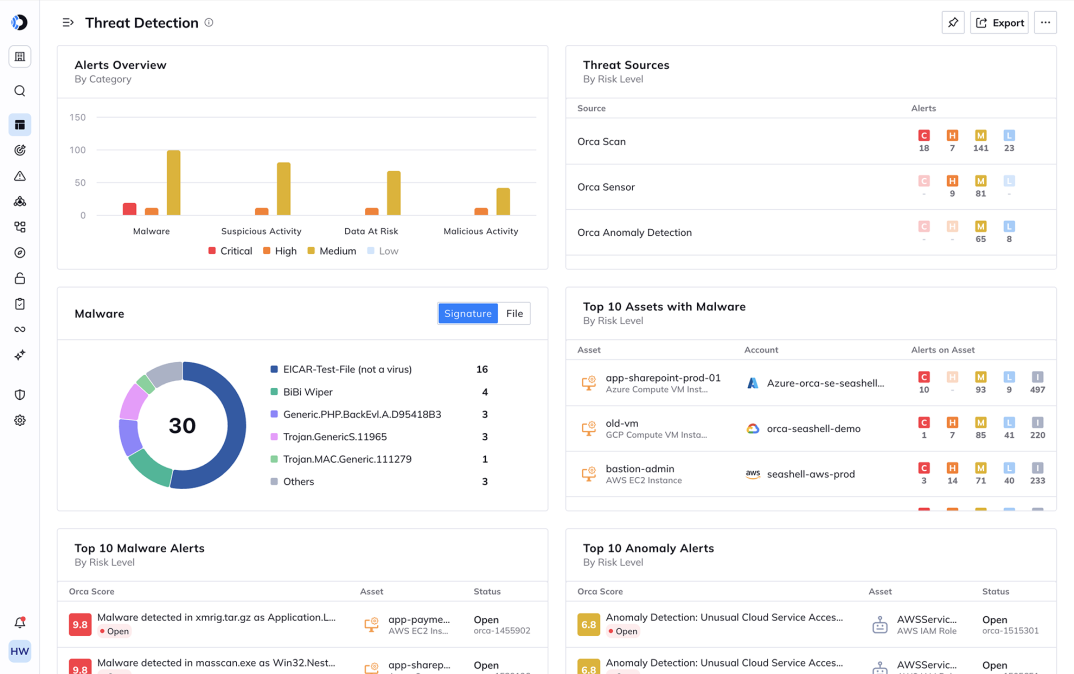
Identifique ameaças ativas no momento em que são executadas
Pare de descobrir violações no post-mortem da próxima semana. A Orca monitora suas cargas de trabalho em execução, containers e sistemas de IA em tempo real através do Orca Sensor, expondo ameaças ativas — processos suspeitos, movimentação lateral e tentativas de exfiltração de dados — à medida que ocorrem. Como cada detecção vai para o Modelo de Dados Unificado, sua equipe vê não apenas que algo disparou, mas o que ele pode alcançar.
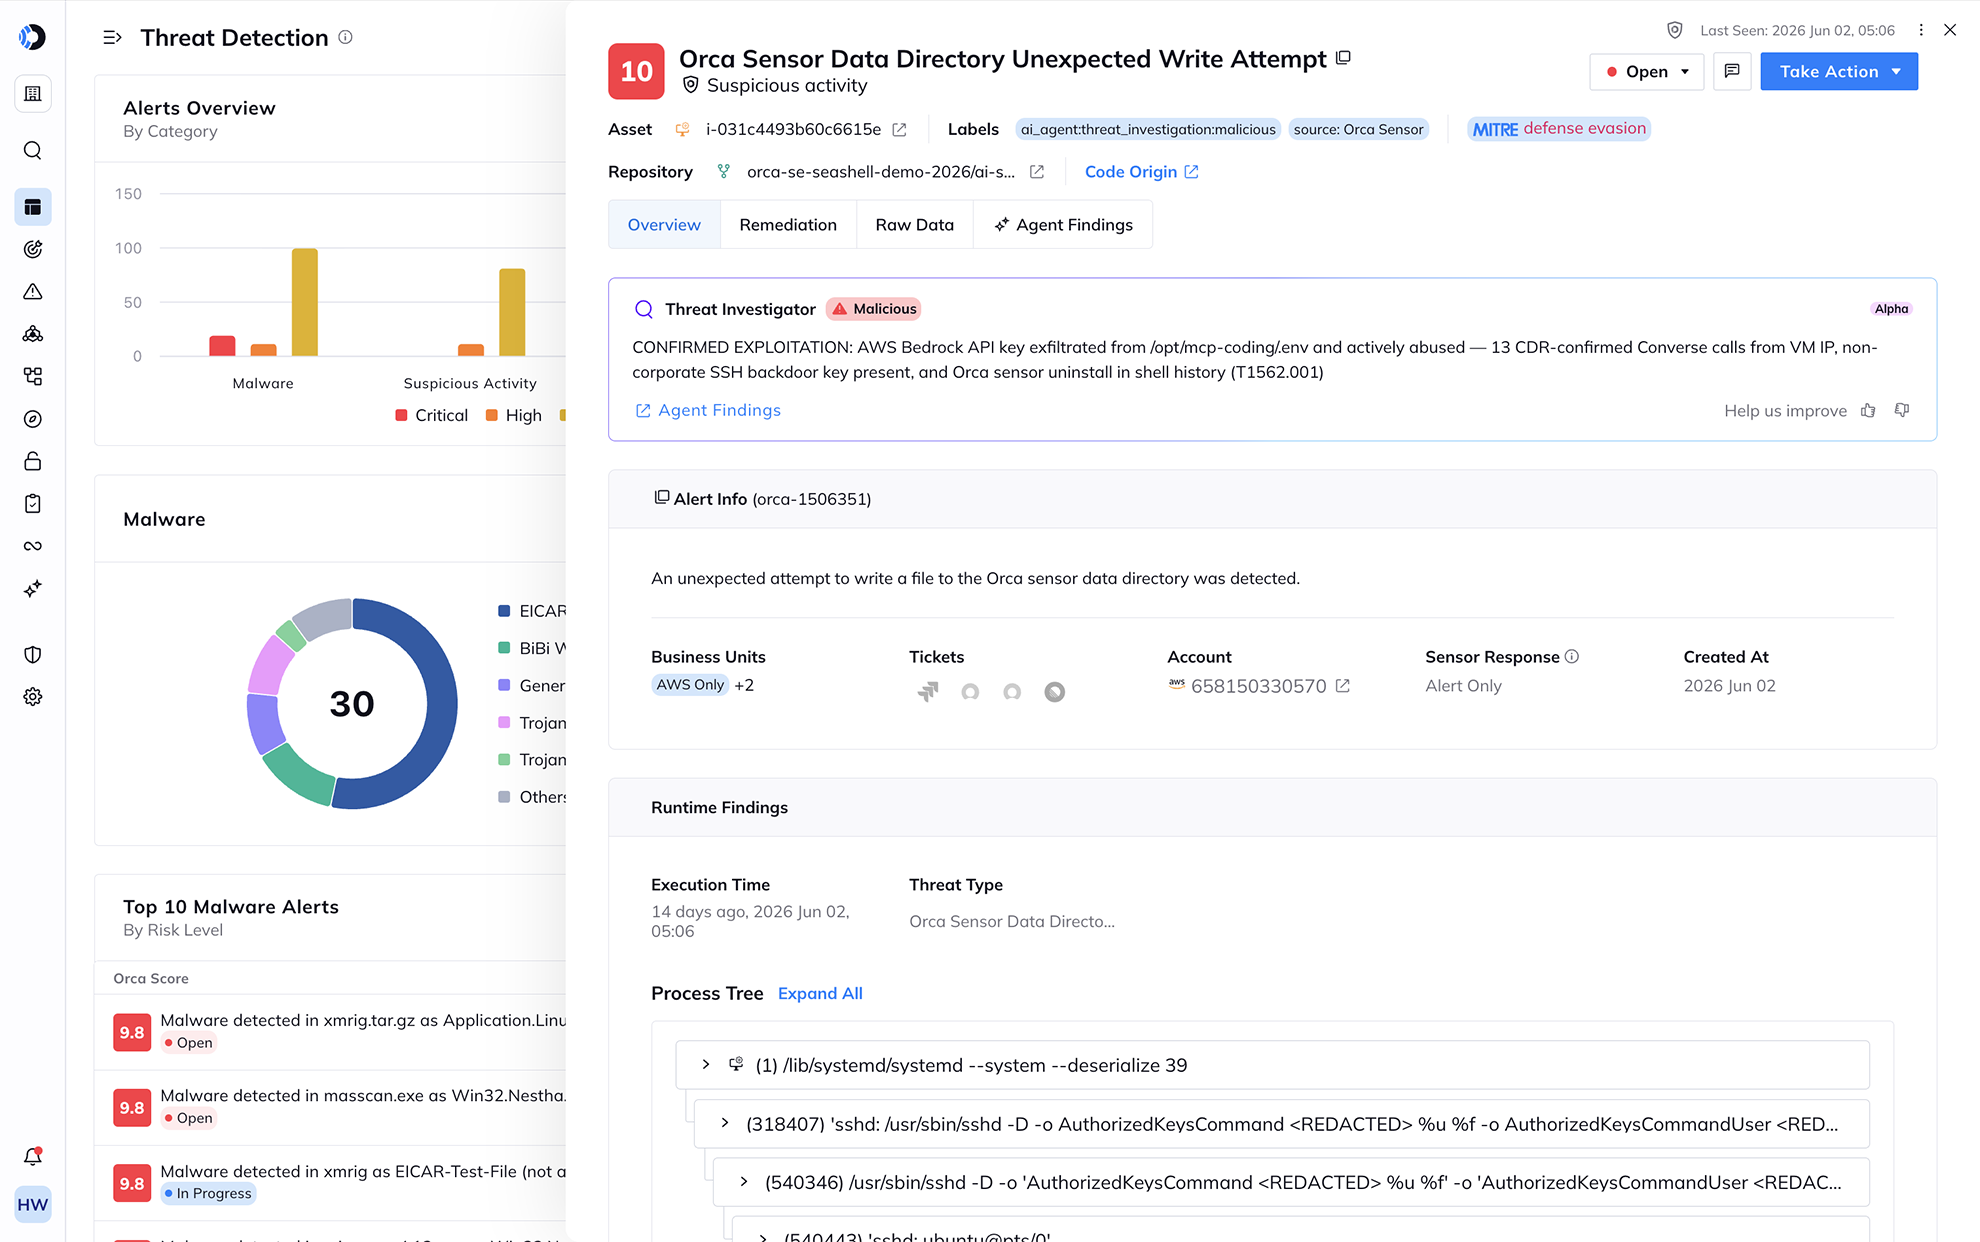
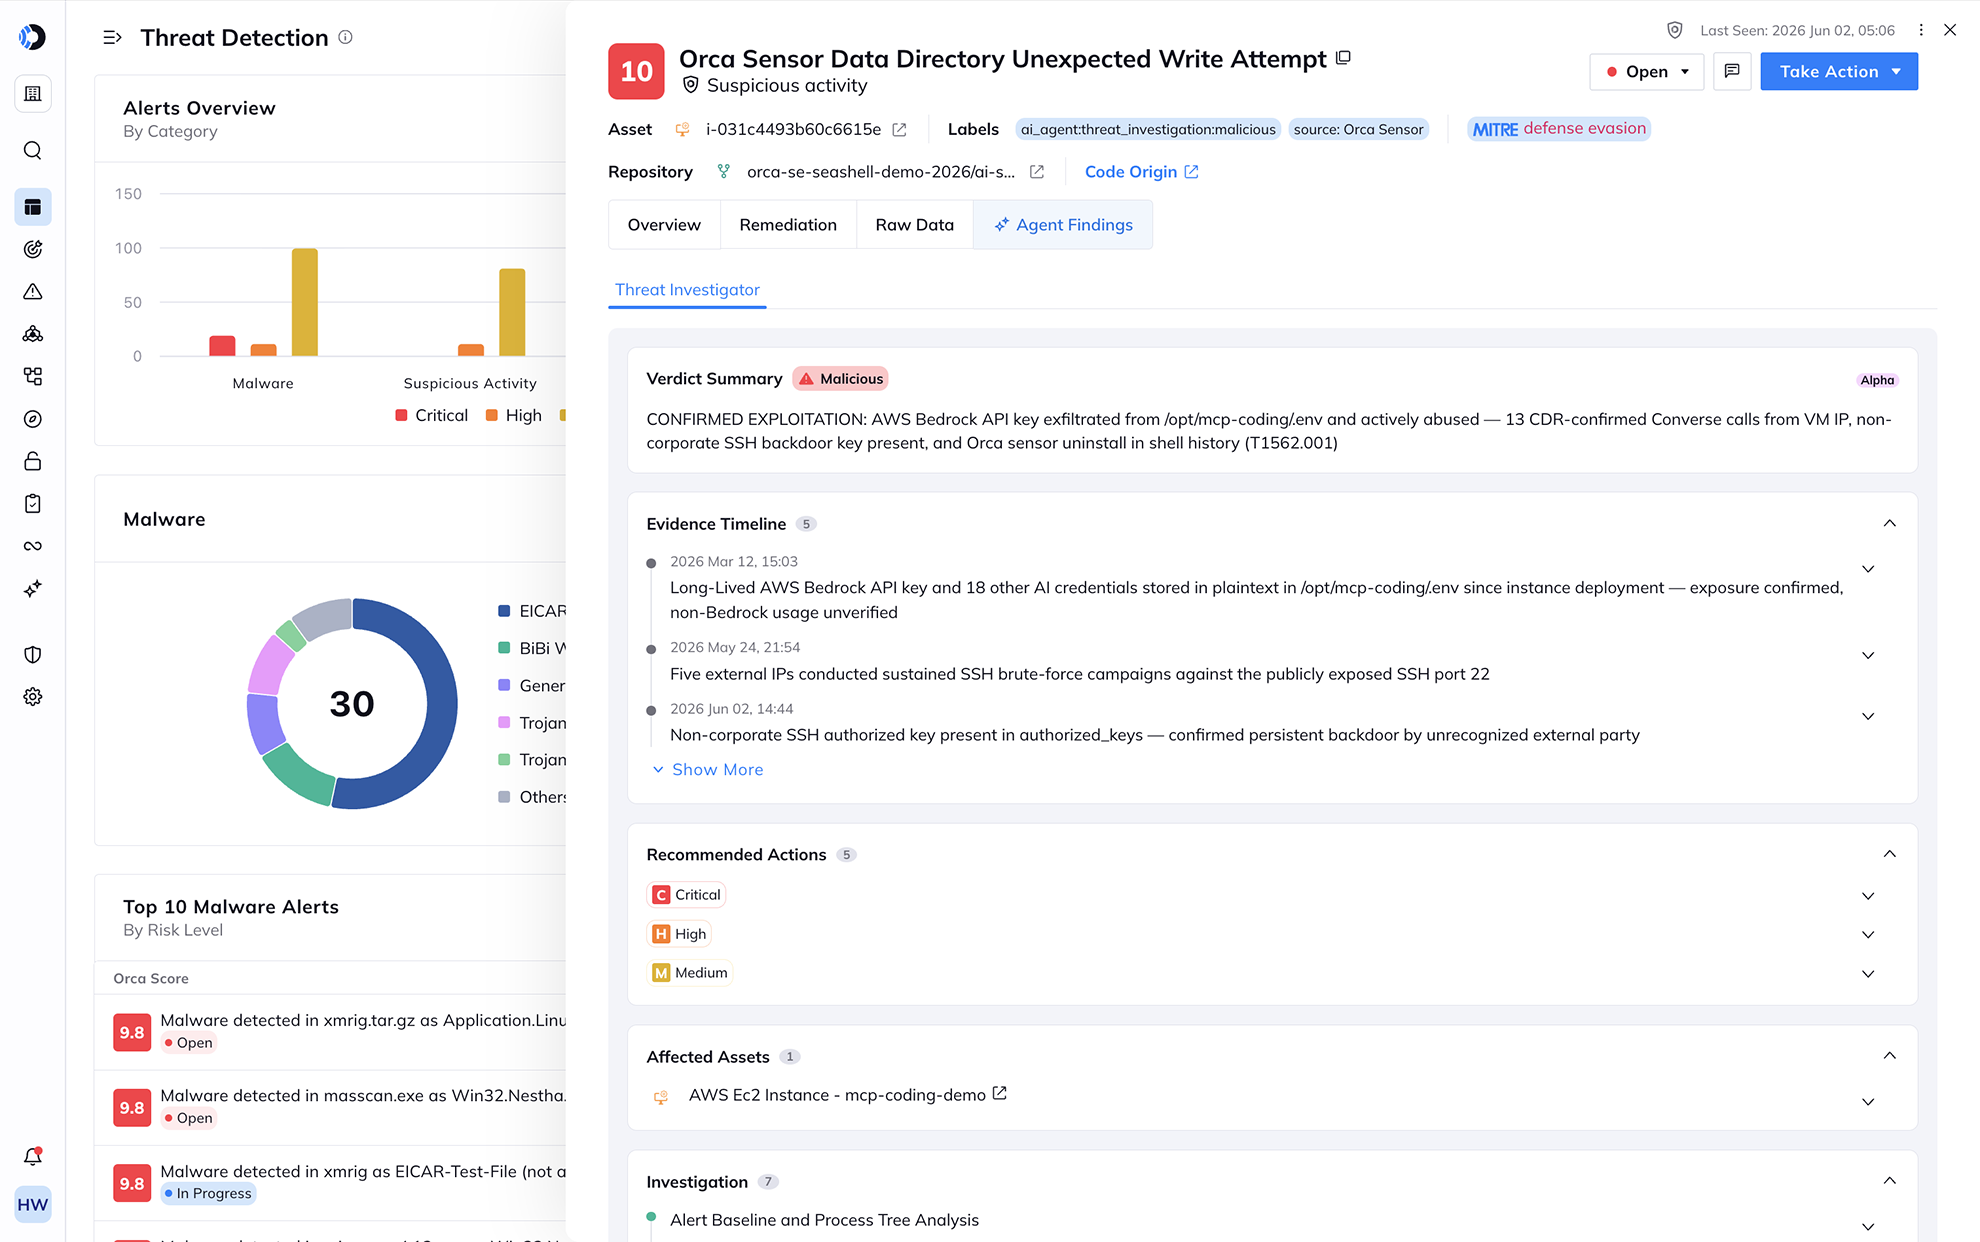
Investigue em minutos com um analista de IA na equipe
Equipes enxutas não conseguem triar manualmente cada alerta, e os reais não podem esperar. O Threat Investigation Agent contextualiza automaticamente as detecções, reconstrói a sequência de eventos e propõe a provável causa raiz — transformando horas de correlação manual em um ponto de partida sobre o qual seus analistas podem agir imediatamente. Ele multiplica a capacidade da equipe que você já tem.
Powered By Orca
O contexto de risco para escalar a segurança na nuvem com confiança
Entenda o que está no núcleo da Plataforma Orca para que sua equipe possa ver como as descobertas se conectam, quais criam exposição real e onde agir primeiro.

Escaneamento agentless em todas as cargas de trabalho.

Observabilidade e proteção em runtime.

O mecanismo de raciocínio para agentes de IA, fluxos de trabalho e assistentes.

Correlação de riscos para informar a ação com contexto, não apenas pontos de dados isolados.

Pontuação dinâmica e análise de caminhos de ataque.
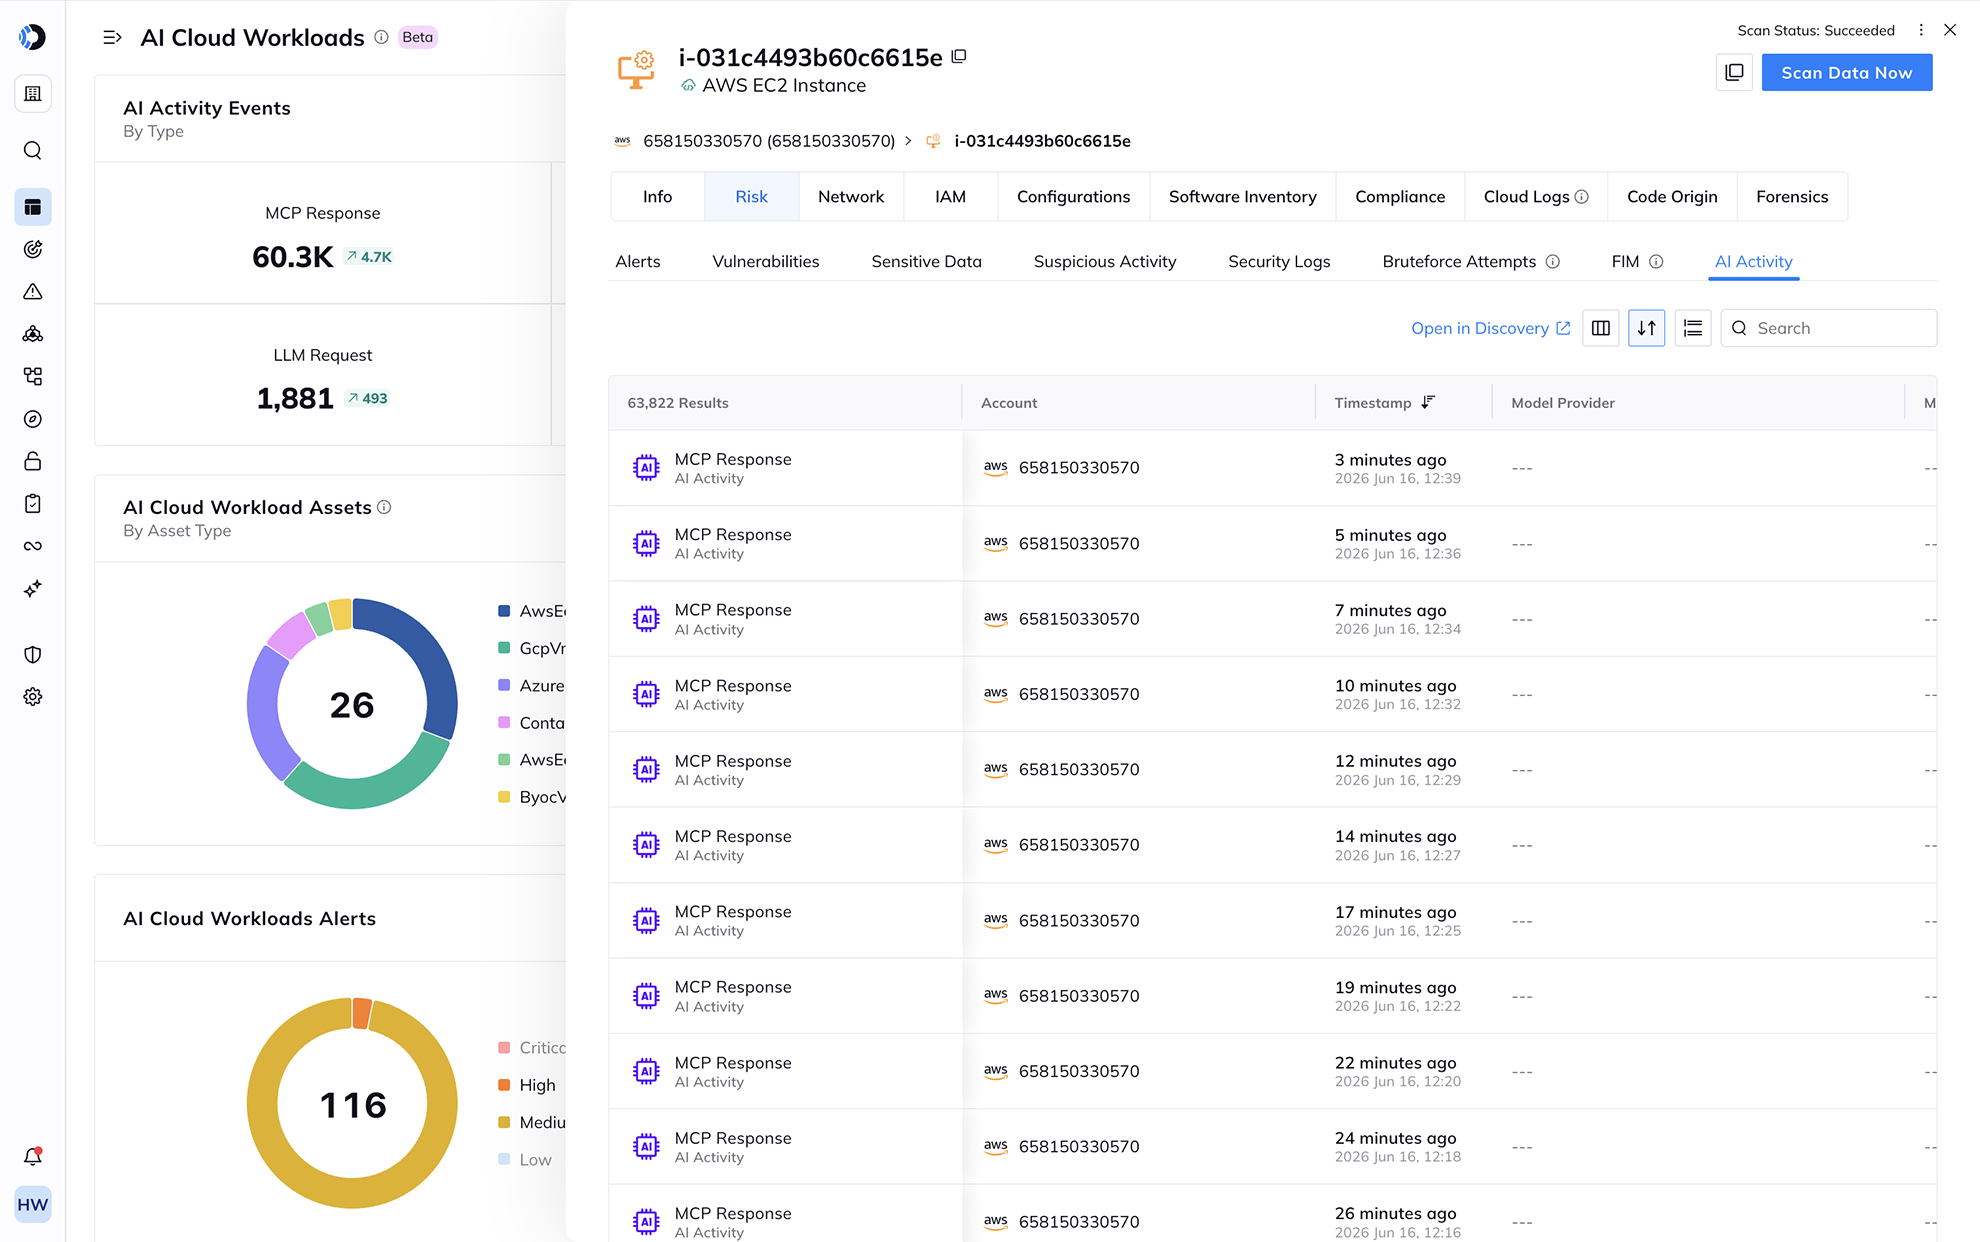
Monitore o que os invasores tocam, incluindo cargas de trabalho de IA
A Orca monitora continuamente logs de nuvem e atividade em runtime em todo o seu ambiente e sinaliza malware, comportamento anômalo e indicadores de ameaças conhecidos onde quer que apareçam. O Agentless SideScanning oferece visibilidade total da postura; o Orca Sensor adiciona o sinal de runtime em tempo real onde a detecção ativa o exige.
Responda dentro dos fluxos de trabalho que você já usa
Uma detecção que fica em um painel não é uma resposta. A Orca direciona as descobertas diretamente para seus fluxos de trabalho de correção e tickets existentes e oferece suporte à autocorreção para cenários definidos — assim, a contenção começa no momento em que uma ameaça é confirmada, sem troca de contexto ou transferências manuais. A resposta torna-se parte do processo que sua equipe já executa.
Recursos Relacionados


Relatório do Estado da Segurança em Nuvem 2025
Pesquisa Detalhada: Relatório do Estado da Segurança na Nuvem 2025. Caçando ameaças na era do risco implacável. Obtenha o Relatório. Bilhões…
Perguntas Frequentes
A Orca Security Platform oferece monitoramento ininterrupto de logs de provedores de nuvem e feeds de inteligência de ameaças. A Orca ingere essas informações e as integra com nossos insights sobre riscos existentes em todo o ambiente de nuvem e a localização dos ativos mais críticos de uma organização. Isso permite que a Orca detecte rapidamente eventos potencialmente perigosos que exigem atenção imediata.
Com a solução CDR da Orca, você pode detectar, investigar e responder a ataques na nuvem em andamento:
- Detectar: Receba alertas priorizados sobre eventos que colocam em risco seus ativos mais críticos.
- Investigar: Obtenha insights rápidos sobre eventos de segurança, incluindo se são maliciosos e se ameaçam seus ativos críticos.
- Responder: Corrija ataques na nuvem em andamento rapidamente com etapas de correção automatizadas e integrações.
A Orca detecta e prioriza uma ampla gama de riscos de segurança na nuvem, incluindo vulnerabilidades, erros de configuração, malware, risco de movimentação lateral, dados confidenciais em risco, riscos de API, riscos de IA, identidades com excesso de privilégios e muito mais.
Ao contrário de soluções que simplesmente relatam a gravidade de cada problema de segurança isolado, a abordagem multidimensional da Orca prioriza riscos com base em uma avaliação consolidada em relação a múltiplos fatores:
- Gravidade: Que tipo de ameaça é esta? Qual é a pontuação CVSS e EPSS?
- Exploitability: Qual a facilidade de alguém explorar esse risco?
- Acessibilidade: O ativo está voltado para o público? Existe risco de movimento lateral?
- Impacto nos negócios: O ativo é crítico para os negócios? Ele contém PII ou está adjacente a ativos que contêm?
Soluções alternativas ao CDR incluem:
- Endpoint Detection and Response (EDR): As soluções de EDR tratam os endpoints como vetores de ataque potenciais. Elas usam agentes para registrar a atividade do endpoint e identificar ameaças potenciais, baseando-se em detecção de anomalias, machine learning e outras abordagens.
- Network Detection and Response (NDR): O NDR detecta ameaças analisando o tráfego de rede organizacional. Os NDRs buscam ameaças potenciais com base em protocolos anômalos ou não autorizados, utilização de portas, horários e tamanhos de transferência estranhos e muito mais.
- Threat Detection & Response (TDR): O TDR geralmente reúne as informações mais relevantes para uma ameaça atual. As ferramentas de TDR de endpoint registram dados sobre uma ameaça identificada ou analisam se um evento ou processo constitui uma ameaça. Os TDRs analíticos aproveitam os dados existentes e aplicam análises para identificar ameaças.
- Extended Detection & Response (XDR): As plataformas de XDR detectam ameaças ao ingerir dados de agentes de endpoint, informações de nível de rede e logs de dispositivos.
No entanto, essas soluções não oferecem telemetria de nuvem real como o CDR e são ferramentas isoladas, sem visão contextual dos riscos existentes no ambiente de nuvem. Portanto, essas ferramentas tendem a ter uma taxa maior de falsos positivos, pois não conseguem avaliar com precisão o perigo de certas ações.
A maioria das organizações implementa cinco ou mais ferramentas de segurança isoladas, muitas delas baseadas em agentes. Isso leva à fadiga de alertas, com um fluxo constante de alertas (possivelmente duplicados) que carecem de contexto e fornecem poucos insights sobre como e onde responder às ameaças mais críticas. Soluções de segurança baseadas em agentes são complexas de implementar e manter, oferecendo apenas cobertura parcial. Novas instalações de agentes são continuamente necessárias à medida que o ambiente em nuvem cresce, tornando virtualmente impossível para as equipes de segurança acompanharem o DevOps.
Ao contrário de outras soluções, a Plataforma Orca (prioritariamente agentless) é implementada em seu ambiente de nuvem em minutos, descobre automaticamente novos ativos conforme seu ambiente se expande e tem impacto zero em suas cargas de trabalho. E o mecanismo sensível ao contexto da Orca separa o 1% de alertas que exigem ação rápida dos 99% que não exigem, permitindo que as equipes de segurança evitem a fadiga de alertas e corrijam os problemas de segurança verdadeiramente críticos antes que os invasores possam explorá-los.

Converse conosco
Veja a Orca Security em ação
Ganhe visibilidade, alcance conformidade e priorize riscos com a Orca Cloud Security Platform.
 Converse com um especialista da Orca
Não requer conta no Slack.