

Gestão de Vulnerabilidades na Nuvem
Detecte e corrija vulnerabilidades em sua nuvem com contexto unificado.
Mais de 280 avaliações de


O Desafio
Abordagens tradicionais carecem de contexto moderno
Soluções focadas em agentes e scanners de avaliação de vulnerabilidades exigem implantações e gerenciamento tediosos para cada carga de trabalho, levando a um alto TCO. Fornecedores que oferecem uma escolha entre abordagens com e sem agentes apenas aumentam a complexidade e, muitas vezes, têm limites ocultos em suas capacidades 'agentless'. Além disso, as soluções tradicionais de avaliação de vulnerabilidades carecem de contexto unificado entre as cargas de trabalho na nuvem e os riscos no plano de controle da nuvem, como configurações incorretas e identidades excessivamente permissivas.
As soluções tradicionais carecem de contexto, sem insights sobre configurações e identidades de nuvem, deixando lacunas de segurança importantes.
As equipes de TI precisam gastar inúmeras horas instalando, configurando e mantendo software, e a implantação parcial de agentes e scanners causa pontos cegos graves.
As equipes de segurança geralmente precisam sobrecarregar as equipes de desenvolvimento e DevOps para instalar agentes, criando atrito organizacional.
Nossa Abordagem
Segurança Agentless-First reinventa a gestão de vulnerabilidades na nuvem com contexto
Diferente das soluções tradicionais de avaliação de vulnerabilidades, a Orca cobre todas as camadas do seu ambiente de nuvem, incluindo cargas de trabalho e configurações. A Orca combina todas essas informações em um Unified Data Model para priorizar riscos com eficácia e reconhecer quando problemas aparentemente não relacionados podem se combinar para criar caminhos de ataque perigosos.
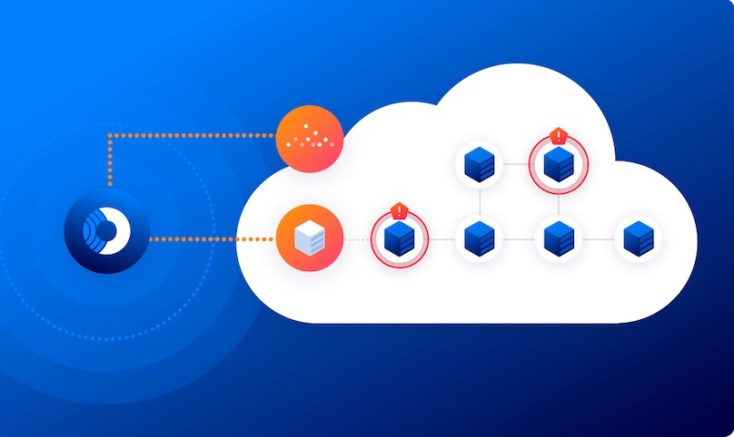
A Orca coleta dados diretamente da sua configuração de nuvem e do armazenamento em bloco do runtime do workload de forma out-of-band.
Em poucos minutos, a Orca encontra e prioriza seus riscos de nuvem mais críticos, incluindo vulnerabilidades, malware, configurações incorretas, riscos de movimentação lateral, riscos de IAM e dados sensíveis em risco.
Diferente de outras soluções, a Orca combina inteligência profunda de workload com metadados de configuração de nuvem em uma única plataforma.
A tecnologia patenteada SideScanning™ da Orca é uma nova abordagem radical que aborda as deficiências da avaliação de vulnerabilidades tradicional e das soluções de segurança em nuvem focadas em agentes.
SideScanning™ está revolucionando a segurança na nuvem
Gestão de vulnerabilidades nativa da nuvem
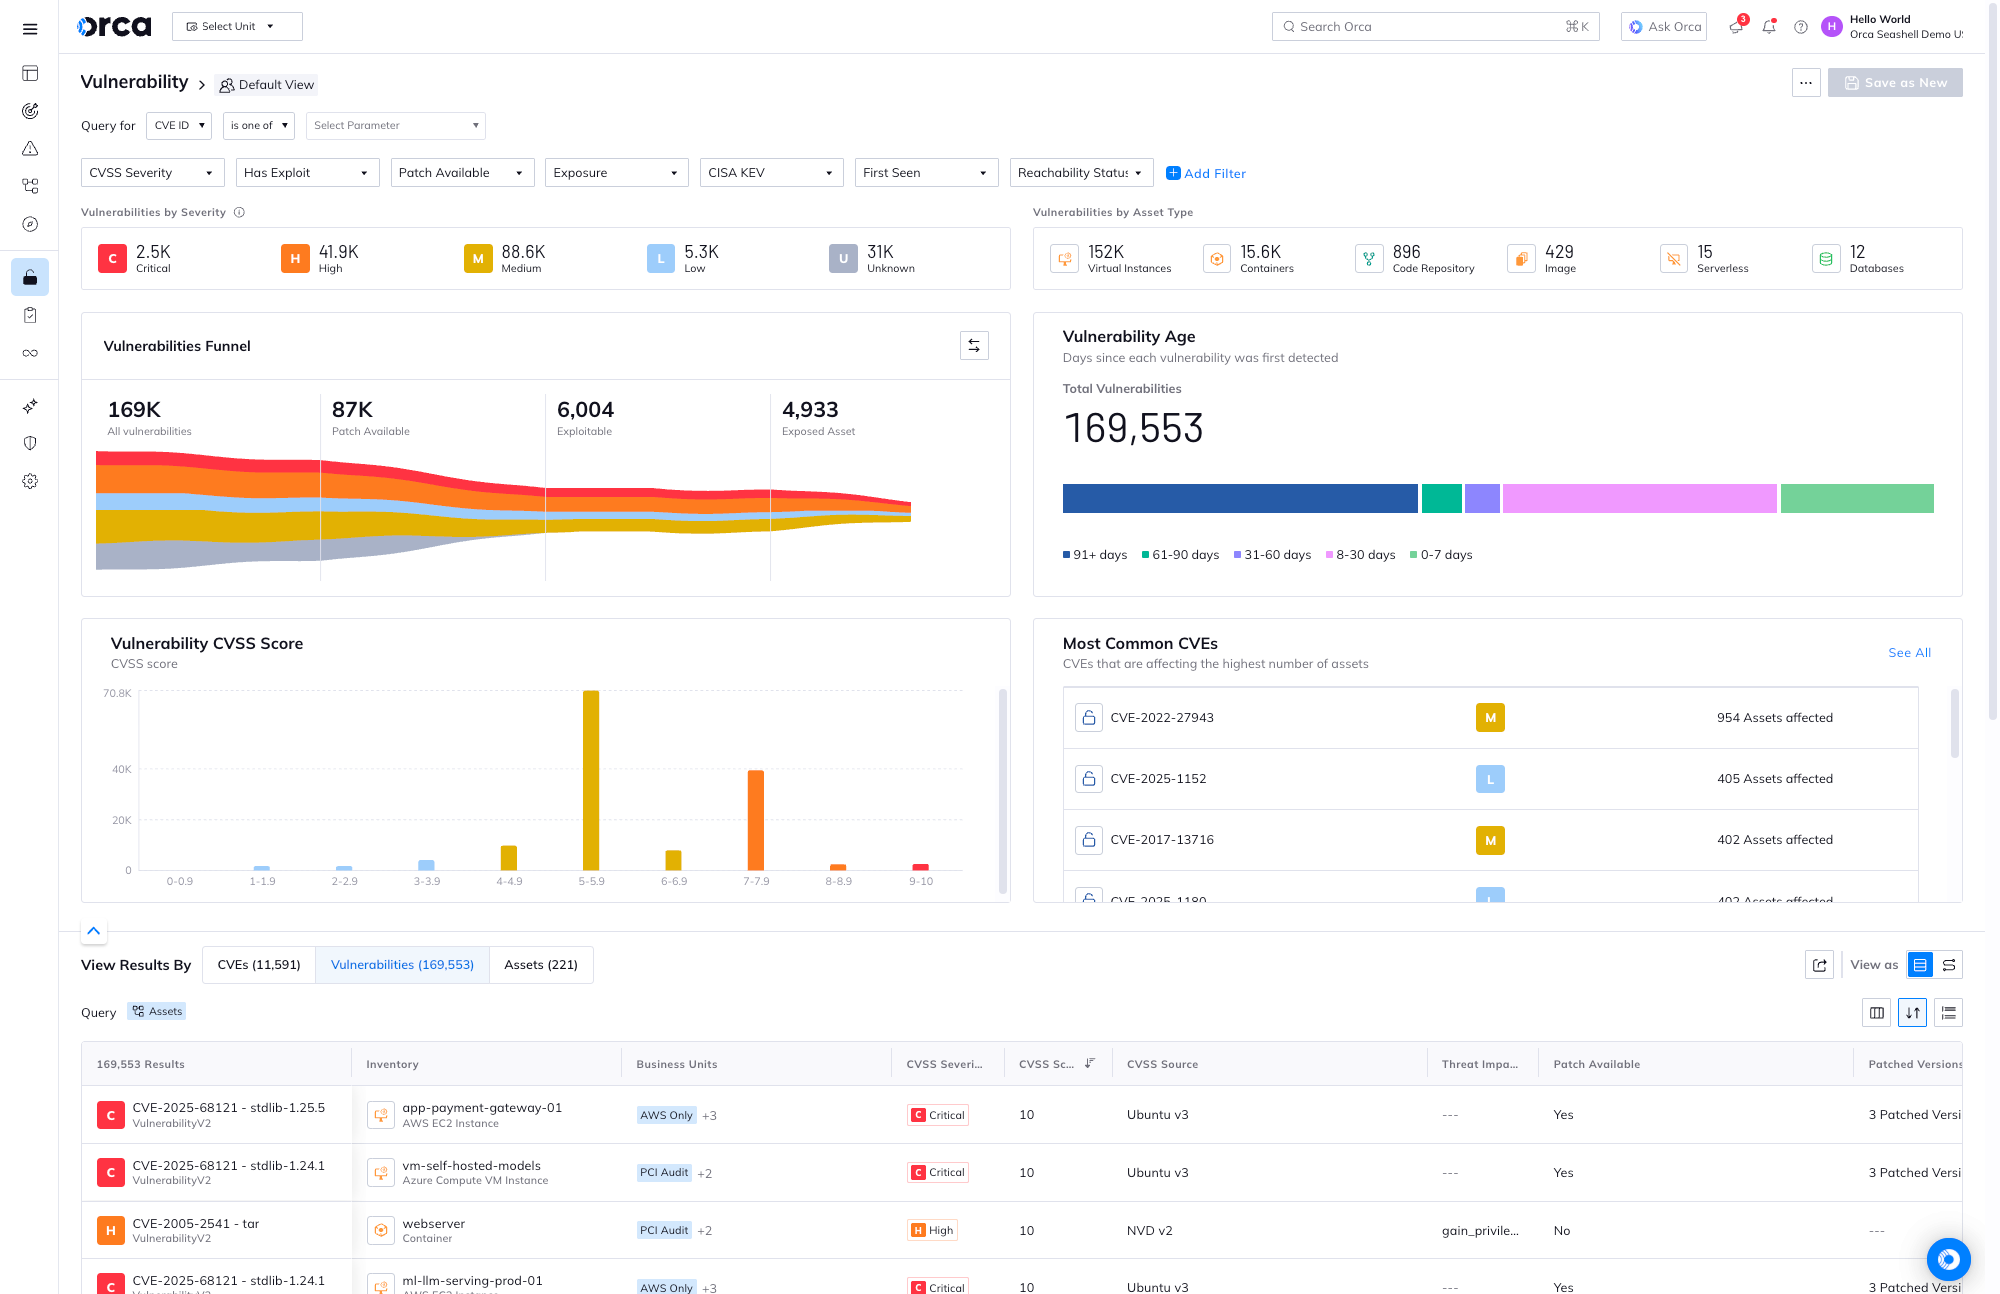
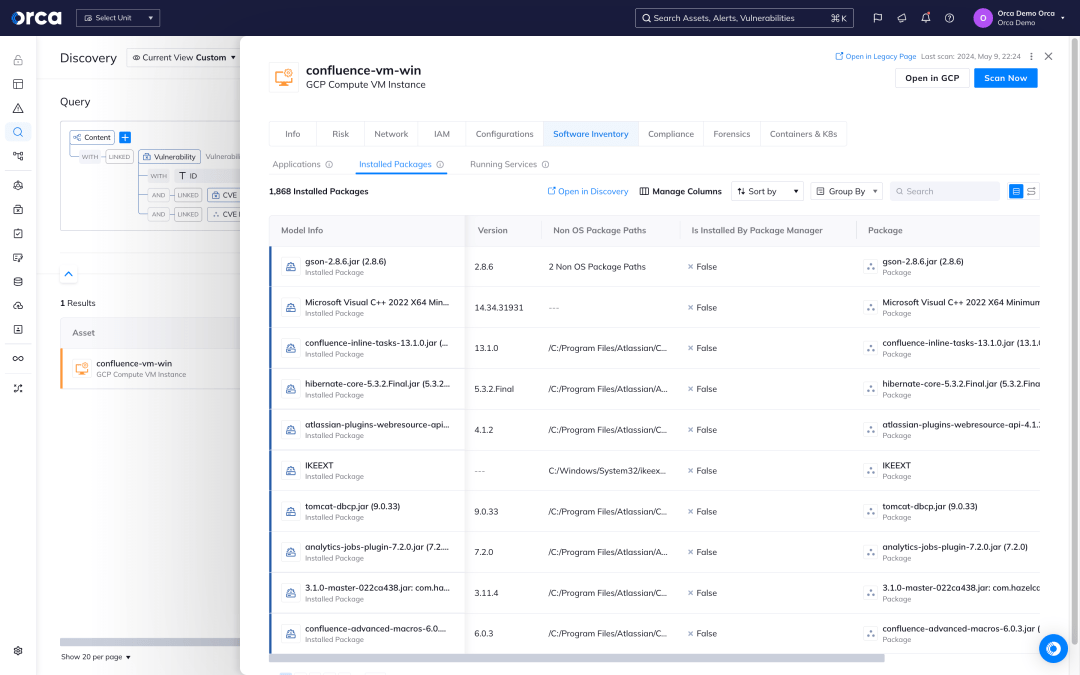
A Orca cria um inventário completo do seu ambiente de nuvem e utiliza mais de 20 fontes de dados de vulnerabilidade para descobrir e priorizar vulnerabilidades em todo o seu patrimônio de nuvem.
- O inventário de workloads da Orca inclui informações sobre pacotes de SO, aplicações, bibliotecas, bem como versões e outras características de identificação.
- Diferente de outras soluções que apenas relatam a pontuação CVSS, a Orca considera o contexto dos ativos de nuvem, suas conexões e riscos, para entender quais vulnerabilidades precisam ser tratadas primeiro.
- Em situações de resposta rápida, como Log4Shell, a Orca permite identificar rapidamente ativos de nuvem vulneráveis e priorizar a correção daqueles que representam o maior risco para o negócio.
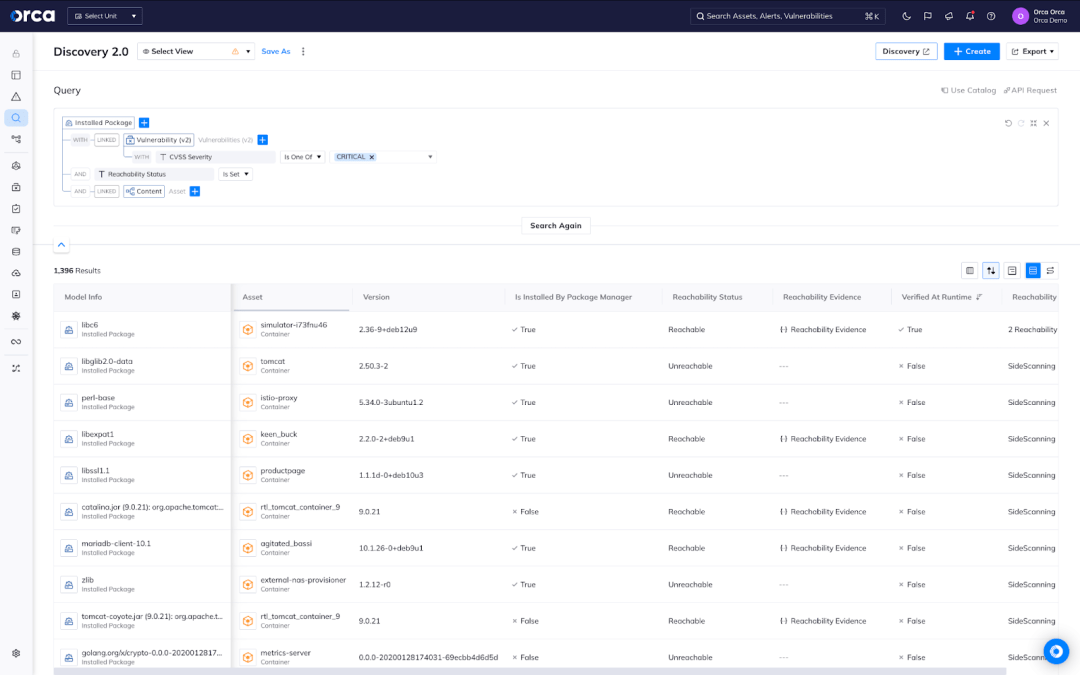
- Com a Orca, você pode consultar facilmente todo o seu ambiente usando nosso moderno construtor de consultas para entender vulnerabilidades, nível de risco e contexto.



Da observação à ação.
Pule o formulário e conecte-se instantaneamente com um especialista em segurança em nuvem da Orca no Slack. Receba orientações práticas e acionáveis adaptadas ao seu ambiente específico.
 Converse com um especialista da Orca
Não requer conta no Slack.
Pense em vulnerabilidades em termos de riscos interconectados
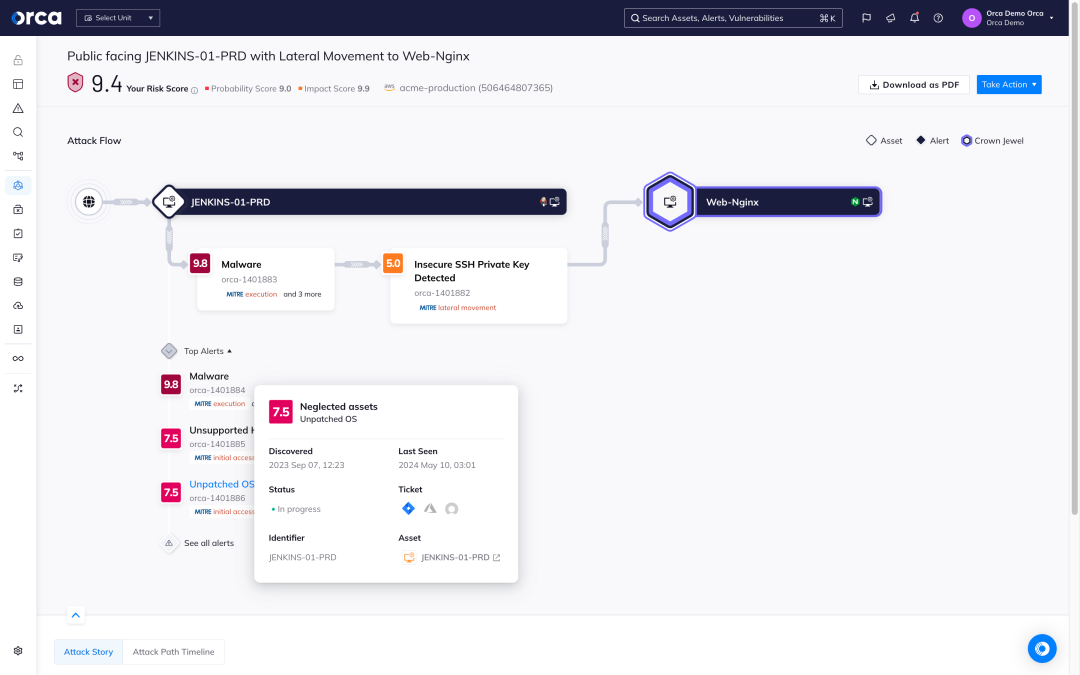
A Orca usa Attack Path Analysis para identificar combinações perigosas de riscos que podem expor os ativos mais valiosos da empresa e utiliza um algoritmo avançado para atribuir pontuações de impacto nos negócios a cada caminho.
- Ao pontuar e priorizar caminhos de ataque, as equipes de segurança podem se concentrar em um número muito menor de caminhos de ataque perigosos, em vez de filtrar centenas de alertas isolados.
- Cada caminho de ataque é apresentado em um gráfico visual com dados contextuais sobre as entidades de nuvem relevantes (IAM, computação, armazenamento, etc.) e as relações entre elas.
- Para cada caminho de ataque, a Orca mostra quais riscos precisam ser remediados para interromper o caminho de ataque, priorizando ainda mais os problemas para remediação se eles interromperem vários caminhos.
Entenda facilmente como uma nova CVE impacta todo o seu ambiente
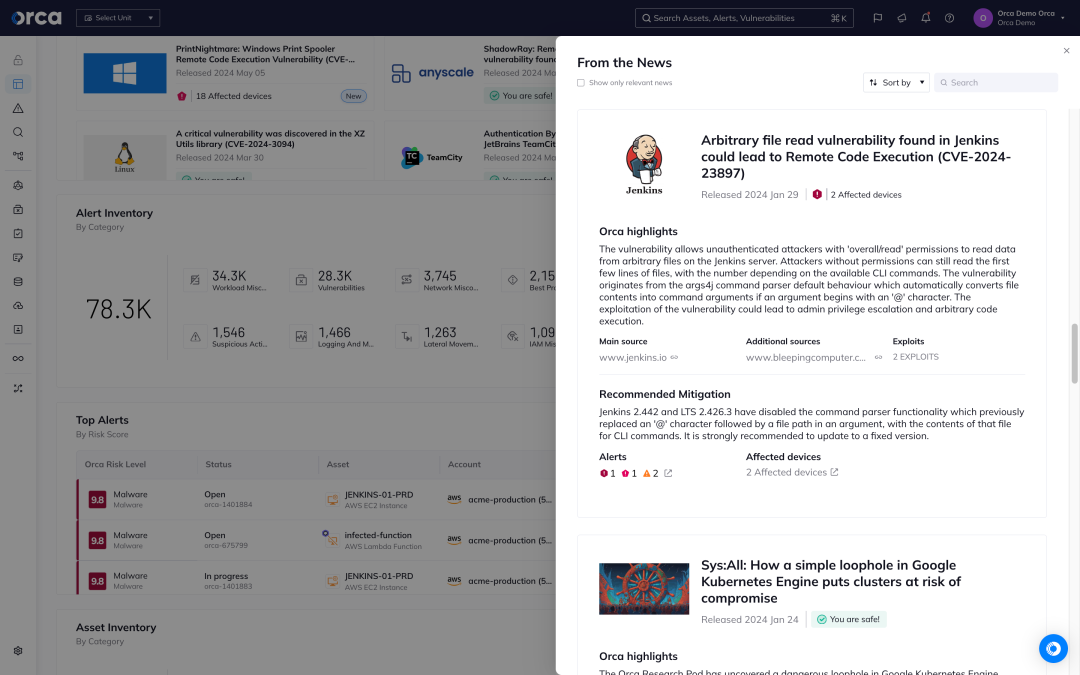
Como a Orca tem uma visão completa de todos os seus ativos, cargas de trabalho, identidades, dados e muito mais, você pode localizar facilmente uma nova CVE e seu impacto no seu ambiente.
- Com o widget From the News, o Orca’s Research Pod faz a curadoria de CVEs recentes e em alta, com análise instantânea de sua presença e impacto em seu ambiente.
- Faça consultas facilmente em seu ambiente para revelar detalhes de CVE, bem como o contexto interconectado que aumenta o risco, como exposição à Internet ou status de configuração.
- Veja como as vulnerabilidades se coordenam com outros riscos tóxicos usando nosso painel de Attack Path Analysis.
Saiba o que corrigir primeiro com Agentless Reachability Analysis
Reduza milhões de vulnerabilidades de contêineres para as poucas que realmente importam com reachability analysis.
- Agentless Reachability Analysis: Impulsionado por nossa tecnologia com patente pendente e disponível imediatamente, detecte quais pacotes de software vulneráveis são potencialmente executáveis em runtime e precisam ser corrigidos primeiro.
- Dynamic Runtime Reachability Analysis: Usando o Orca Sensor, detecte quais pacotes vulneráveis são realmente executados em runtime e capture até as ameaças mais sofisticadas, incluindo aquelas executadas em memória.
Estudos de Caso
América do Norte, EMEA e Ásia-Pacífico
Nuvem
AWS

Converse conosco
Veja a Orca Security em ação
Ganhe visibilidade, alcance conformidade e priorize riscos com a Orca Cloud Security Platform.
 Converse com um especialista da Orca
Não requer conta no Slack.