

Gestion des vulnérabilités cloud
Détectez et corrigez les vulnérabilités de votre cloud avec un contexte unifié.
Plus de 280 avis de


Le défi
Les approches traditionnelles manquent de contexte moderne
Les solutions basées sur des agents et les scanners d'évaluation des vulnérabilités nécessitent des déploiements et une gestion fastidieux pour chaque workload, entraînant un TCO élevé. Les fournisseurs proposant le choix entre agents et approches agentless ne font qu'ajouter de la complexité et imposent souvent des limites cachées à leurs capacités « agentless ». De plus, les solutions traditionnelles manquent d'un contexte unifié entre les workloads cloud et les risques du plan de contrôle, tels que les mauvaises configurations et les identités trop permissives.
Les solutions traditionnelles manquent de contexte et de visibilité sur les configurations et identités cloud, laissant d'importantes failles de sécurité.
Les équipes IT passent des heures innombrables à installer, configurer et maintenir des logiciels, et le déploiement partiel d'agents et de scanners crée d'importants angles morts.
Les équipes de sécurité doivent souvent solliciter les équipes de développement et DevOps pour installer des agents, ce qui crée des frictions organisationnelles.
Notre approche
La sécurité Agentless-First réinvente la gestion des vulnérabilités cloud grâce au contexte
Contrairement aux solutions traditionnelles d'évaluation des vulnérabilités, Orca couvre chaque couche de votre environnement cloud, y compris les workloads et les configurations. Orca combine toutes ces informations dans un Unified Data Model pour prioriser efficacement les risques et identifier quand des problèmes apparemment sans lien peuvent se combiner pour créer des chemins d'attaque dangereux.
Orca collecte les données directement à partir de votre configuration cloud et du stockage par blocs au runtime du workload, de manière hors bande.
En quelques minutes, Orca détecte et priorise vos risques cloud les plus critiques, notamment les vulnérabilités, les malwares, les erreurs de configuration, les risques de mouvement latéral, les risques IAM et les données sensibles exposées.
Contrairement aux autres solutions, Orca combine une intelligence approfondie des workloads avec les métadonnées de configuration cloud sur une seule plateforme.
La technologie brevetée SideScanning™ d'Orca est une approche radicalement nouvelle qui remédie aux lacunes de l'évaluation traditionnelle des vulnérabilités et des solutions de sécurité cloud basées sur des agents.
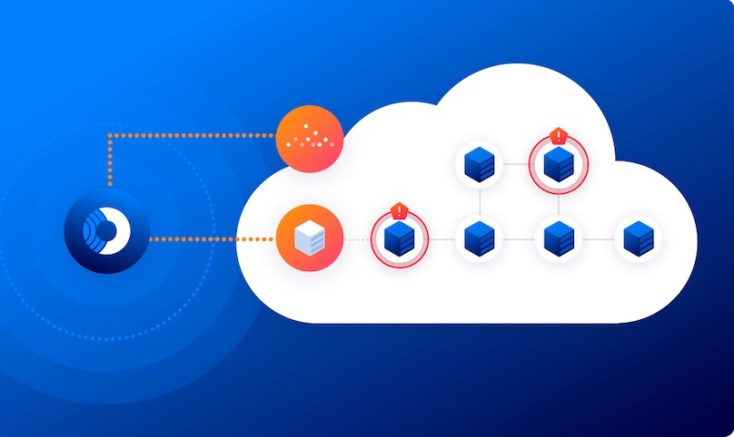
SideScanning™ révolutionne la sécurité cloud
Gestion des vulnérabilités cloud native
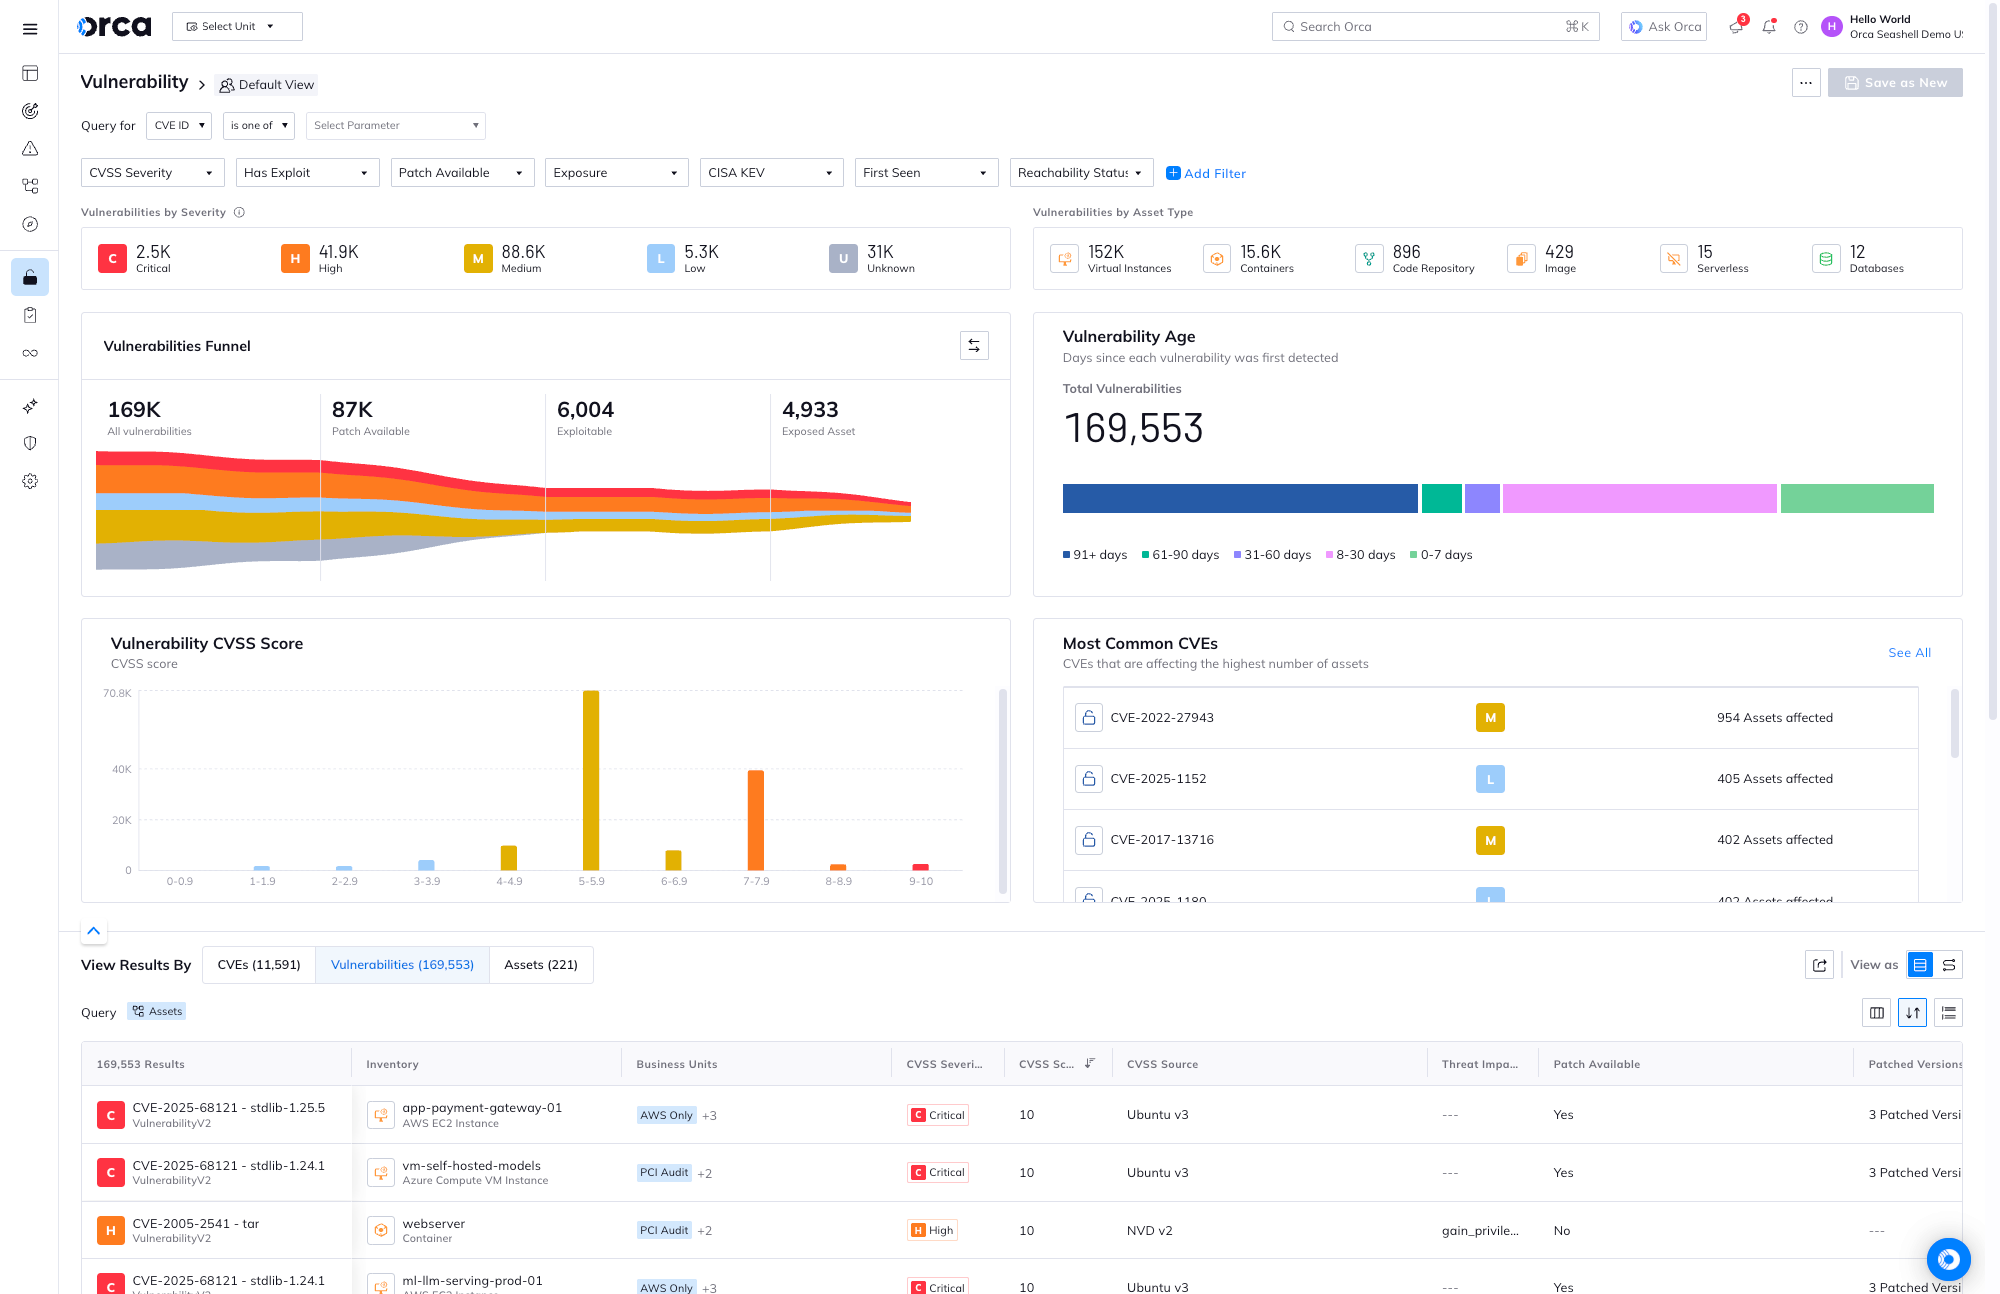
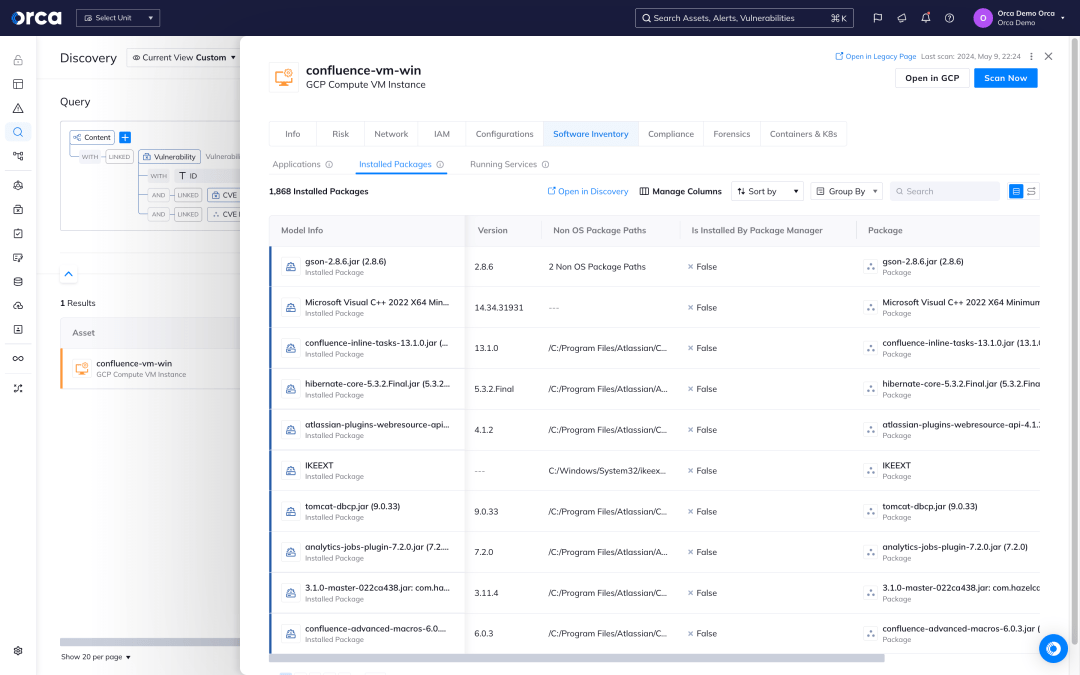
Orca crée un inventaire complet de votre environnement cloud et exploite plus de 20 sources de données sur les vulnérabilités pour découvrir et prioriser les vulnérabilités dans l'ensemble de votre parc cloud.
- L'inventaire des workloads d'Orca comprend des informations sur les packages OS, les applications, les bibliothèques, ainsi que les versions et d'autres caractéristiques d'identification.
- Contrairement aux autres solutions qui se contentent de rapporter le score CVSS, Orca prend en compte le contexte des actifs cloud, leurs connexions et leurs risques pour identifier les vulnérabilités à traiter en priorité.
- Lors de situations de réponse rapide comme Log4Shell, Orca vous permet d'identifier rapidement les actifs cloud vulnérables et de prioriser les correctifs pour ceux qui présentent le plus grand risque pour l'entreprise.
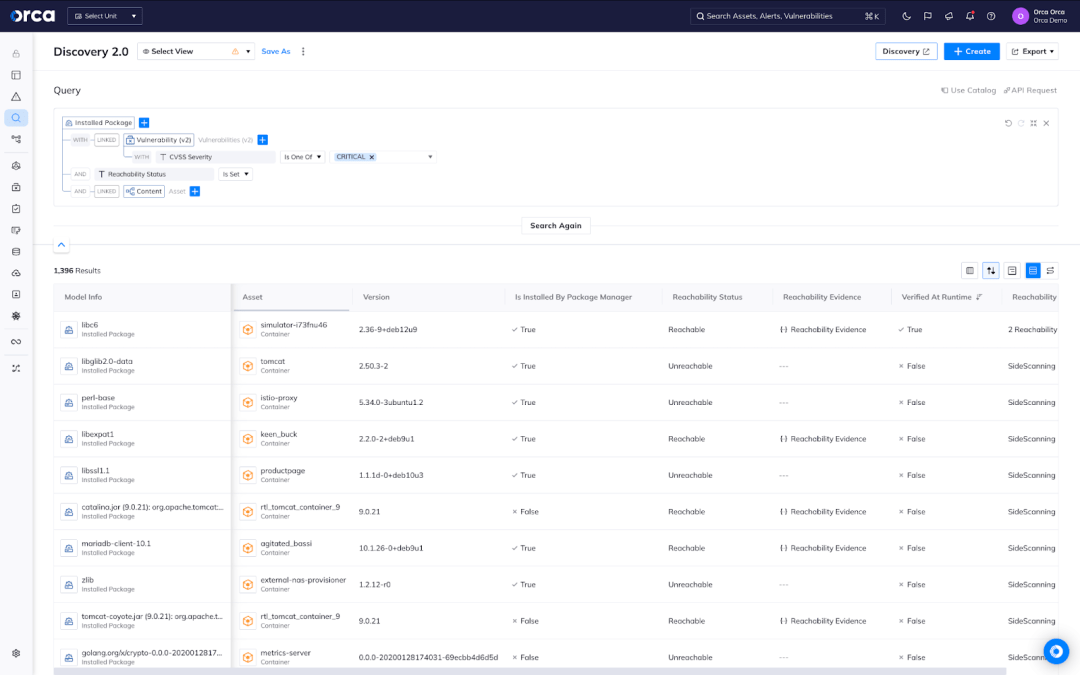
- Avec Orca, interrogez facilement l'ensemble de votre environnement via notre query builder moderne pour comprendre les vulnérabilités, le niveau de risque et le contexte.



Passez de l'observation à l'action.
Passez le formulaire et connectez-vous instantanément avec un expert en sécurité cloud Orca dans Slack. Obtenez des conseils pratiques et exploitables adaptés à votre environnement spécifique.
 Discutez avec un expert Orca
Aucun compte Slack requis.
Envisagez les vulnérabilités sous l'angle des risques interconnectés
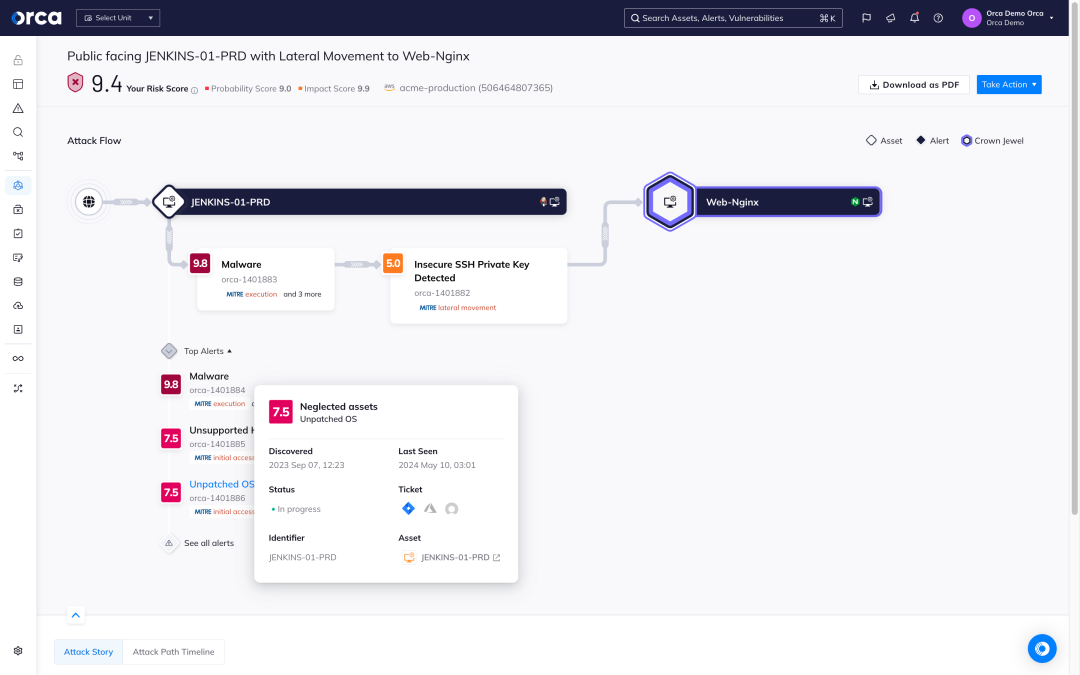
Orca utilise l'Attack Path Analysis pour identifier les combinaisons de risques dangereuses exposant potentiellement les actifs les plus précieux de l'entreprise et s'appuie sur un algorithme avancé pour attribuer des scores d'impact métier à chaque chemin.
- En scorant et en priorisant les chemins d'attaque, les équipes de sécurité se concentrent sur un nombre réduit de chemins dangereux au lieu de trier des centaines d'alertes silotées.
- Chaque chemin d'attaque est présenté sous forme de graphique visuel avec des données contextuelles sur les entités cloud concernées (IAM, calcul, stockage, etc.) et les relations entre elles.
- Pour chaque chemin d'attaque, Orca indique quels risques doivent être corrigés pour briser le chemin, priorisant davantage les problèmes dont la résolution interrompt plusieurs chemins.
Comprenez facilement l'impact d'une nouvelle CVE sur l'ensemble de votre environnement
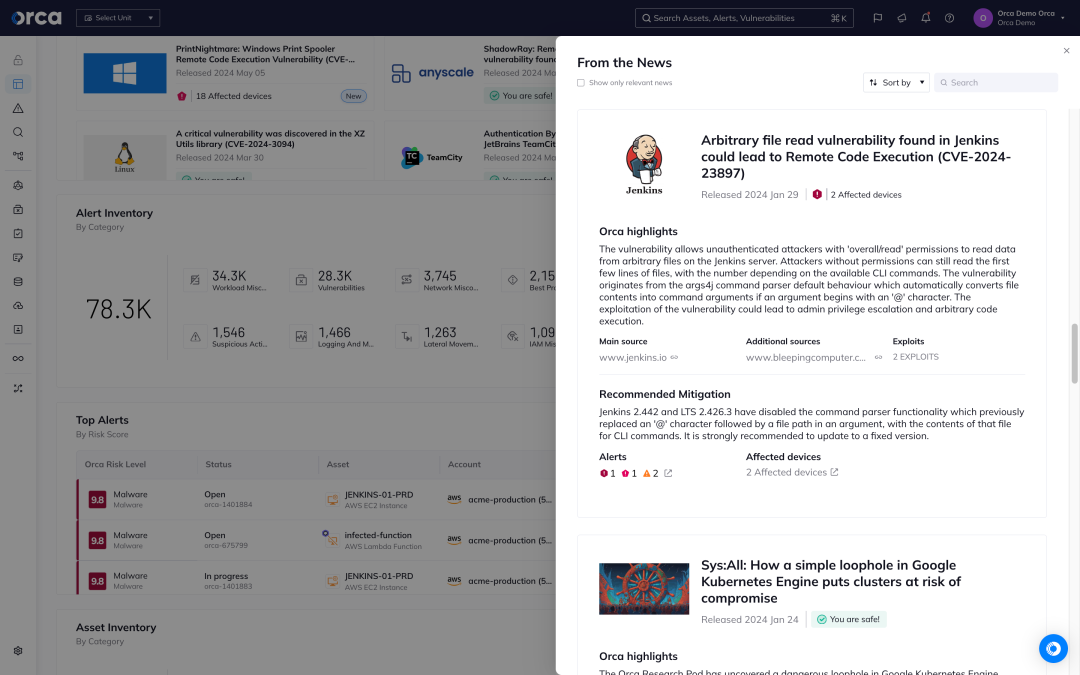
Grâce à sa vue complète sur tous vos actifs, workloads, identités et données, Orca vous permet de localiser facilement une nouvelle CVE et son impact sur votre environnement.
- Grâce au widget From the News, l'Orca’s Research Pod sélectionne les CVE récentes et tendances avec une analyse instantanée de leur présence et de leur impact sur votre environnement.
- Interrogez facilement votre environnement pour afficher les détails des CVE, ainsi que le contexte interconnecté qui aggrave le risque, comme l'exposition à Internet ou l'état de configuration.
- Visualisez comment les vulnérabilités se coordonnent avec d'autres risques toxiques via notre tableau de bord Attack Path Analysis.
Identifiez les correctifs prioritaires grâce à l'Agentless Reachability Analysis
Réduisez des millions de vulnérabilités de conteneurs aux quelques-unes qui comptent vraiment grâce à l'analyse de l'accessibilité.
- Agentless Reachability Analysis : Propulsé par notre technologie en attente de brevet et disponible immédiatement, détectez quels packages logiciels vulnérables sont potentiellement exécutables au runtime et doivent être corrigés en priorité.
- Dynamic Runtime Reachability Analysis : Grâce à l'Orca Sensor, détectez quels packages vulnérables sont réellement exécutés au runtime et interceptez les menaces les plus sophistiquées, y compris celles exécutées en mémoire.
Études de cas
Amérique du Nord, EMEA et Asie-Pacifique
Cloud
AWS

Discutez avec nous
Découvrez Orca Security en action
Gagnez en visibilité, assurez la conformité et priorisez les risques avec la plateforme de sécurité cloud Orca.
 Discutez avec un expert Orca
Aucun compte Slack requis.