

Plateforme de protection des workloads cloud (CWPP)
Sécurité pour les VM, conteneurs et Kubernetes, avec une approche agentless-first.
Plus de 280 avis de


Le défi
Les applications modernes posent des défis aux approches CWPP traditionnelles
Les CWPP basées sur des agents et sur l'EDR nécessitent des déploiements et une gestion fastidieux pour chaque workload, ce qui entraîne une visibilité limitée pour les équipes de sécurité et une charge opérationnelle élevée. Les fournisseurs ont tenté de proposer un « choix » entre les approches avec agents et agentless, mais cela ne fait qu'ajouter de la complexité et comporte souvent des limites cachées sur leurs capacités « agentless ». De plus, les CWPP ne couvrent que les workloads cloud et ignorent les risques du plan de contrôle cloud, tels que les erreurs de configuration et les identités trop permissives.
Le déploiement partiel d'agents entraîne d'importants angles morts.
Les équipes informatiques doivent passer d'innombrables heures à installer, configurer et maintenir des agents.
Les agents et les scanners réseau ont un impact significatif sur les performances et peuvent constituer un risque pour la sécurité.
Les équipes de sécurité doivent souvent solliciter les équipes de développement et DevOps pour installer des agents, ce qui crée des frictions organisationnelles.
Les CWPP n'ont aucune visibilité sur les configurations et les identités cloud, laissant d'importantes failles de sécurité.
Notre approche
Une sécurité cloud complète pour une protection full stack
Contrairement aux autres CWPP, Orca propose une approche agentless-first pour un déploiement complet en quelques minutes avec une couverture de 100 %, et inclut une visibilité large et profonde sur les risques à chaque couche de votre patrimoine cloud, y compris les configurations cloud et les workloads. Orca unifie toute votre télémétrie de sécurité cloud, vous garantissant ainsi le contexte nécessaire pour prioriser les risques liés à vos workloads et à vos applications cloud natives.
Orca collecte les données directement à partir de votre configuration cloud et du stockage par blocs au runtime du workload, de manière hors bande.
Orca détecte et priorise rapidement vos risques cloud les plus critiques, notamment les vulnérabilités, les malwares, les erreurs de configuration, les risques de mouvement latéral, les risques IAM et les données sensibles à risque.
Contrairement à d'autres approches, Orca combine la télémétrie de vos workloads avec les métadonnées de configuration cloud sur une seule et même plateforme.
La technologie brevetée SideScanning™ d'Orca lit votre configuration cloud et les disques des charges de travail actives, hors de la production, sans nécessiter le moindre agent ni aucune ligne de code dans votre environnement.
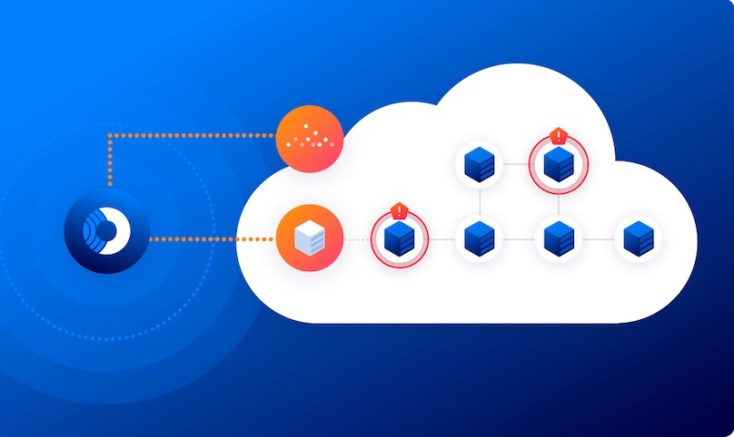
SideScanning™ révolutionne la sécurité cloud
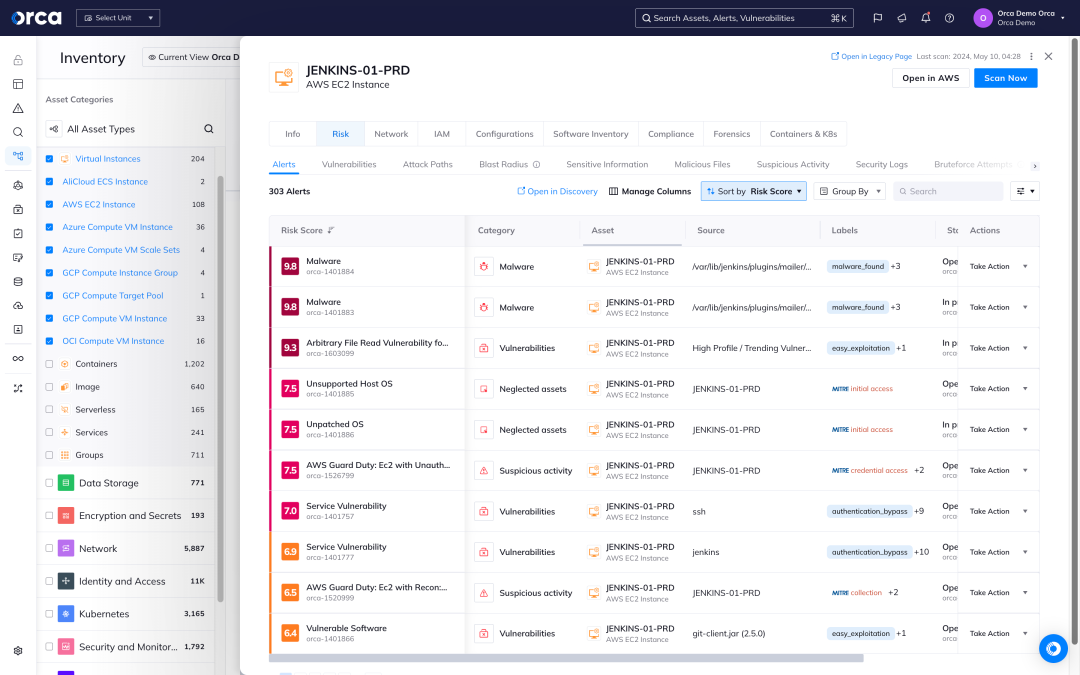
La protection des workloads cloud commence par la priorisation des risques
Orca identifie tous vos VM, conteneurs, clusters Kubernetes et fonctions serverless, et exploite plus de 20 sources de données sur les vulnérabilités pour découvrir et prioriser les vulnérabilités sur l'ensemble de votre patrimoine cloud.
- L'inventaire des workloads d'Orca comprend des informations sur les packages OS, les applications, les bibliothèques, ainsi que les versions et d'autres caractéristiques d'identification.
- Orca va au-delà du simple score CVSS pour prendre en compte le contexte des actifs cloud, leurs connexions et leurs risques, afin de comprendre quelles vulnérabilités doivent être traitées en priorité.
- Dans des situations de réponse rapide telles que Log4Shell, Orca vous permet d'identifier rapidement les actifs cloud vulnérables et de prioriser les correctifs pour ceux qui présentent le plus grand risque pour l'entreprise.
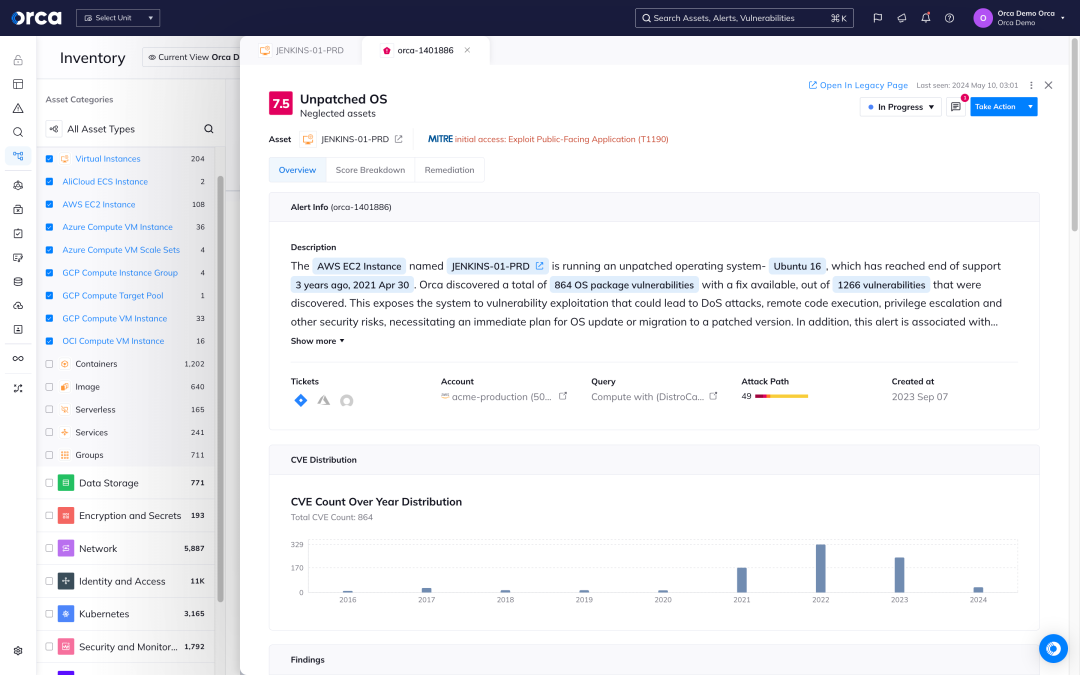
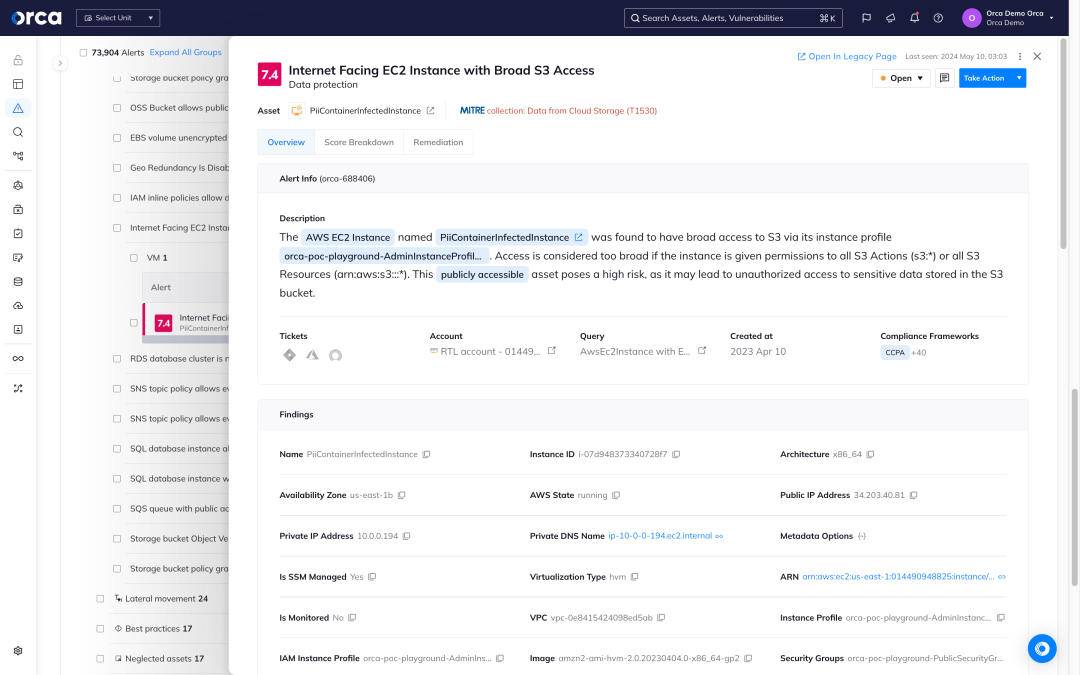
Protégez vos données sensibles avec la couverture CWPP
Orca scanne les recoins cachés de votre patrimoine cloud, à la recherche de données sensibles à risque, des informations personnelles identifiables (PII) aux informations de santé protégées, et plus encore.
- Détectez les données sensibles à risque sur chaque workload de votre patrimoine cloud, que les actifs soient en cours d'exécution, inactifs, en pause ou arrêtés.
- La détection des données sensibles inclut les PII, notamment les adresses physiques, les adresses e-mail, les numéros de carte de crédit et les identifiants de sécurité sociale.
- Comprenez quelles combinaisons de risques constituent un chemin d'attaque direct vers vos actifs les plus critiques.
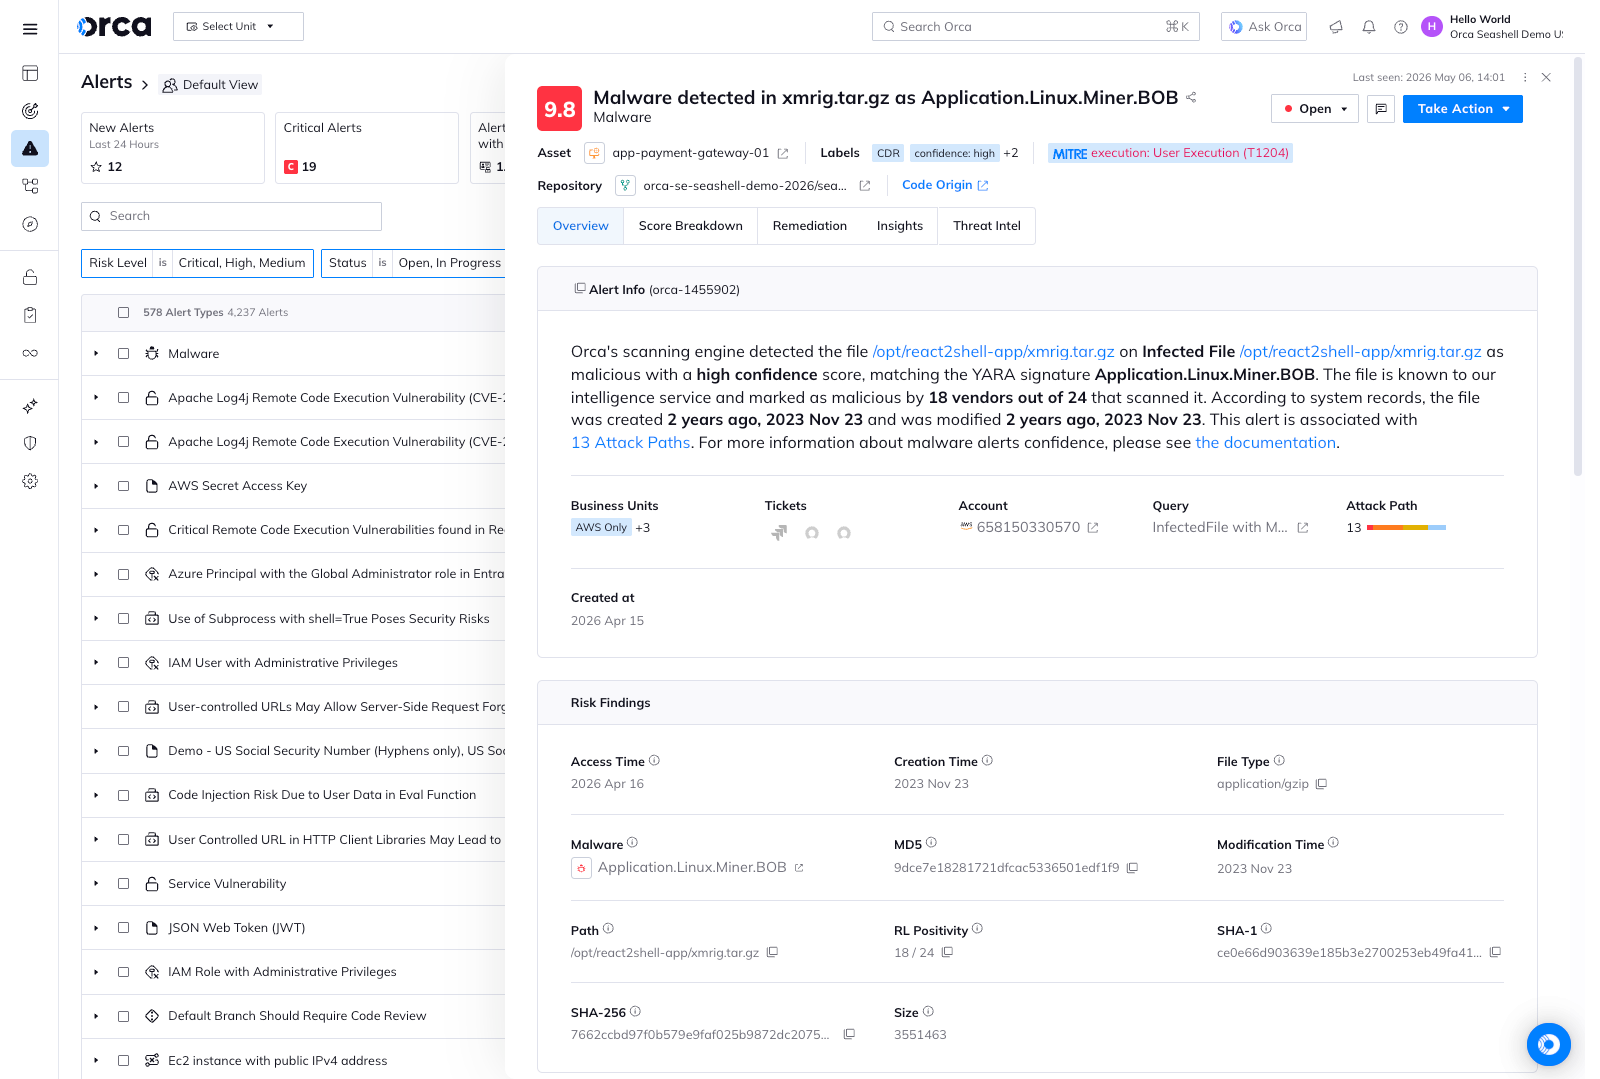
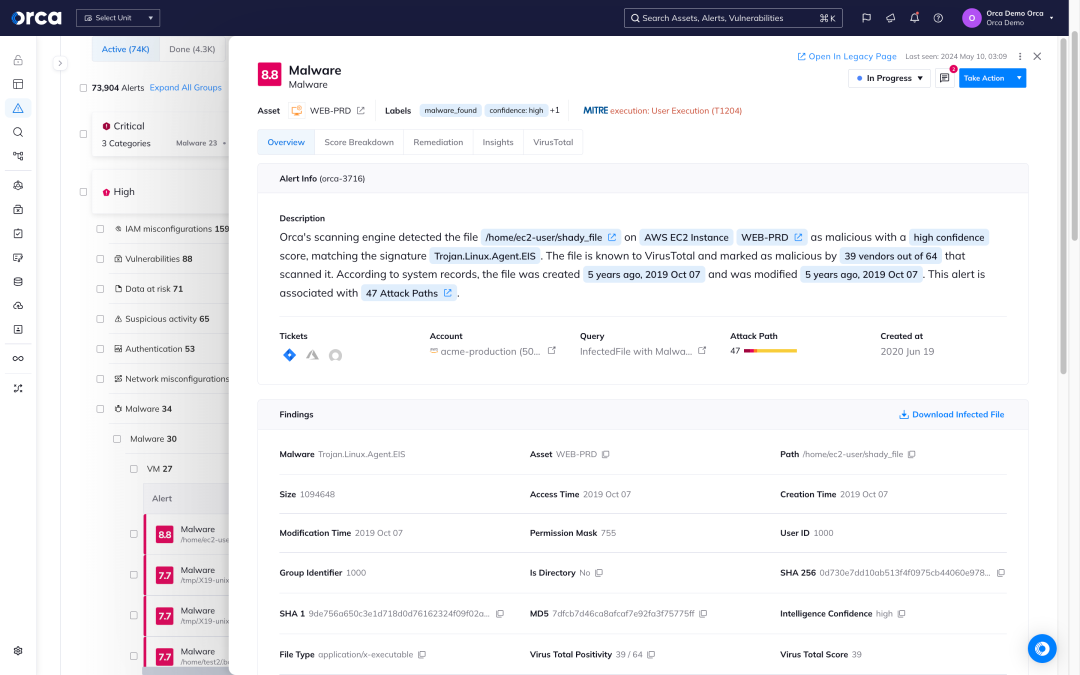
Détectez les malwares connus et inconnus
Orca utilise des techniques de détection de malwares étendues pour localiser les codes connus et potentiellement malveillants dans vos workloads et ressources cloud.
- L'analyse basée sur les signatures vérifie les hachages de fichiers des malwares connus.
- L'analyse heuristique de fichiers inspecte minutieusement les fichiers pour déterminer leur but, leur destination et leur intention.
- L'analyse dynamique exécute un fichier dans un environnement virtuel contrôlé pour observer ses actions.
- La détection de signatures génétiques utilise les définitions de malwares précédents pour découvrir les malwares d'une même famille.
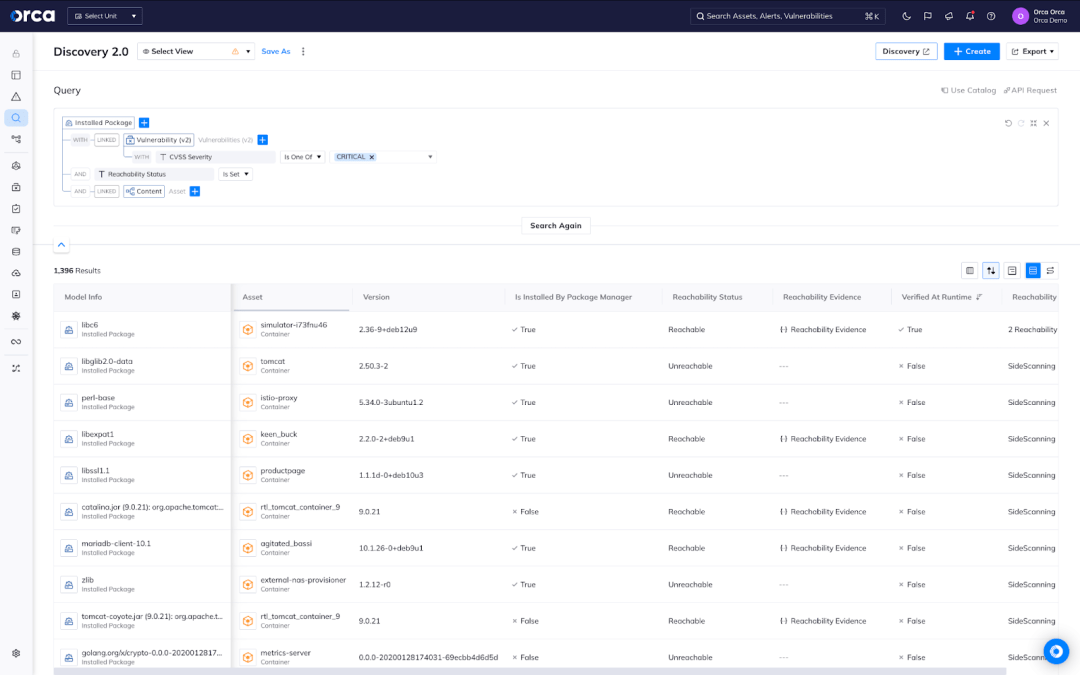
Sachez quels packages vulnérables corriger en priorité
L'analyse de l'accessibilité est la nouvelle frontière pour réduire de 90 % les vulnérabilités des conteneurs.
- Agentless Reachability Analysis prête à l'emploi – Détectez quels packages logiciels vulnérables sont accessibles aux attaquants dans les conteneurs détectés par la technologie SideScanning™ d'Orca.
- Dynamic Runtime Reachability Analysis – Vérifiez les conclusions de notre Agentless Reachability Analysis à l'aide de l'Orca Sensor pour découvrir quels packages vulnérables sont réellement exécutés au runtime.
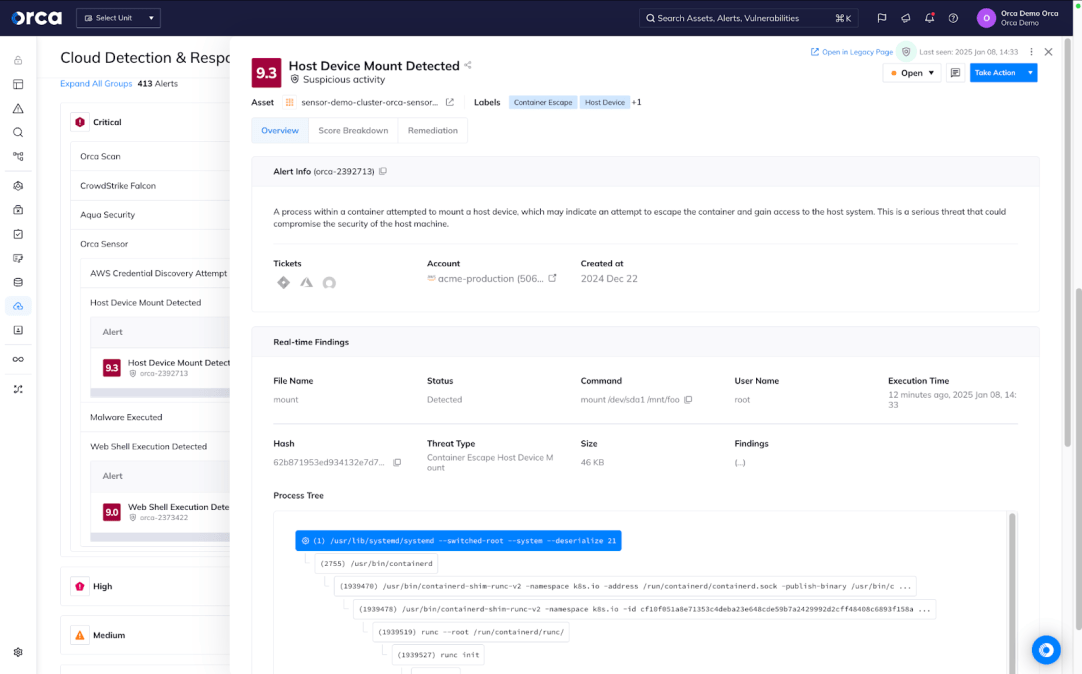
Exploitez une protection légère au runtime pour les machines virtuelles et les conteneurs
Orca Sensor vous permet de bénéficier d'une protection puissante au runtime pour vos workloads critiques, le tout à partir d'une technologie légère basée sur eBPF et profondément intégrée à la plateforme Orca.
- Bénéficiez d'une protection avancée et fiable grâce à des déploiements simples et rapides, des mises à jour automatiques et une maintenance minimale pour une sécurité au runtime qui ne surcharge pas vos équipes.
- Obtenez une vue en temps réel de l'activité, des menaces et des flux de comportements malveillants directement depuis la plateforme Orca.
- Tirez parti d'une vaste gamme de détections au runtime qui renforcent la découverte complète des risques d'Orca, avec la possibilité de créer des détections personnalisées selon les besoins.
Études de cas

« Nous avons 12 comptes AWS. Nous ne savions pas ce qu'ils contenaient tous, alors nous les avons connectés à Orca. En moins de 30 minutes, nous avions une bonne idée de ce qui tournait sur tous les comptes. Nous n'aurions jamais pu le faire aussi rapidement autrement. »
Questions fréquentes
Une Cloud Workload Protection Platform (CWPP) est une solution de sécurité cloud dédiée à la sécurisation des workloads serveurs dans le cloud public. Les solutions CWPP découvrent et détectent les risques dans les workloads cloud, notamment les vulnérabilités, les malwares et les données sensibles à risque. Les fonctionnalités CWPP sont proposées via des solutions autonomes ou dans le cadre de plateformes de protection des applications cloud natives (CNAPP).
Les services de cloud public fonctionnent selon ce qu'on appelle le modèle de responsabilité partagée, un accord entre les fournisseurs de services cloud et leurs clients. Le modèle rend chaque partie responsable de certains aspects de la sécurité du cloud :
- Les fournisseurs de services cloud sont responsables de l'accès physique et de l'infrastructure de leurs services.
- Les organisations sont responsables de la sécurisation des applications, des services et des données qu'elles exécutent et stockent sur leurs instances cloud.
Les outils CWPP (en tant que solutions autonomes ou intégrés à une CNAPP plus complète) sont nécessaires pour assurer la visibilité et la sécurité des workloads, ce qui est indispensable pour respecter les obligations du modèle de responsabilité partagée.
Les solutions CWPP sont essentielles pour sécuriser les workloads cloud-native. Les CWPP traditionnels nécessitent l'installation d'un agent sur chaque actif à surveiller, ce qui entraîne une couverture incomplète, un TCO élevé et une dégradation des performances. Cependant, les solutions CWPP modernes telles que la plateforme Orca offrent une couverture à 100 % des workloads sans nécessiter le moindre agent.
Bien qu'ils constituent une solution de sécurité cloud cruciale, les outils CWPP présentent des limites importantes, notamment :
- Aucune visibilité sur le plan de contrôle : les CWPP n'offrent une visibilité et une sécurité que pour les workloads, pas pour le plan de contrôle cloud, incluant les erreurs de configuration telles que les compartiments de stockage exposés publiquement.
- Incapacité à contextualiser les risques : parce que les solutions CWPP ne voient pas le plan de contrôle cloud, elles ne peuvent pas non plus tenir compte des facteurs contextuels qui peuvent rendre un risque plus ou moins grave. Par conséquent, elles ne peuvent pas alerter efficacement les équipes ni prioriser leurs efforts sur les risques les plus critiques.
- Couverture limitée : les CWPP traditionnelles sont basées sur des agents et nécessitent donc l'installation et la maintenance d'agents individuels pour chaque actif cloud. Cela crée des angles morts dans la sécurité du cloud. Cependant, les CWPP modernes, telles que la plateforme Orca, offrent une couverture instantanée de 100 % des workloads et combinent la CWPP avec d'autres capacités de sécurité cloud telles que le CSPM, le CIEM, le DSPM, et plus encore.
- Aucune détection des mouvements latéraux : sans solution supplémentaire, les outils CWPP ne peuvent pas identifier les clés que les pirates pourraient exploiter pour se déplacer latéralement et accéder à d'autres actifs.
Les CWPP basées sur des agents nécessitent des déploiements et une gestion fastidieux pour chaque workload, ce qui entraîne un TCO élevé. Les fournisseurs qui proposent le choix entre des approches avec ou sans agent ne font qu'ajouter de la complexité et imposent souvent des limites cachées à leurs capacités ‘agentless’. De plus, les CWPP ne couvrent que les workloads cloud et ignorent les risques du plan de contrôle cloud, tels que les erreurs de configuration et les identités trop permissives.
Cette visibilité limitée impacte la capacité de l'outil à fournir une couverture de sécurité complète et une priorisation efficace des alertes. Aucun risque dû à une erreur de configuration cloud (comme le fait que le MFA ne soit pas activé pour le compte utilisateur ‘root’ ou que les clés de chiffrement KMS ne fassent pas l'objet d'une rotation) ne peut être détecté par une CWPP. Ce manque de visibilité signifie également que les CWPP manquent du contexte nécessaire pour comprendre les implications complètes d'un problème de sécurité et sont donc incapables de prioriser les alertes en fonction du contexte environnemental. Cela provoque un triage d'alertes 'swivel chair', ce qui mène à une fatigue liée aux alertes.
La plateforme Orca offre une visibilité full-stack de votre patrimoine cloud, couvrant l'infrastructure cloud, l'OS, l'application et les couches de données, sans nécessiter un seul agent et en fournissant une couverture instantanée et continue de 100 % de vos actifs cloud.

Discutez avec nous
Découvrez Orca Security en action
Gagnez en visibilité, assurez la conformité et priorisez les risques avec la plateforme de sécurité cloud Orca.
 Discutez avec un expert Orca
Aucun compte Slack requis.