

Détection de malwares agentless
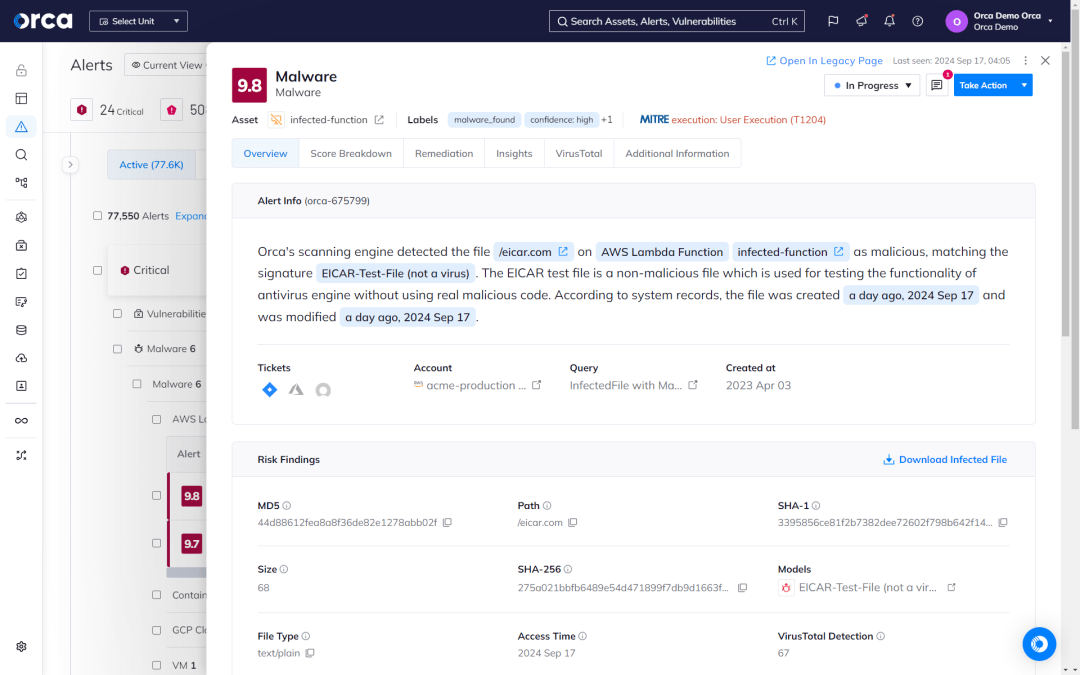
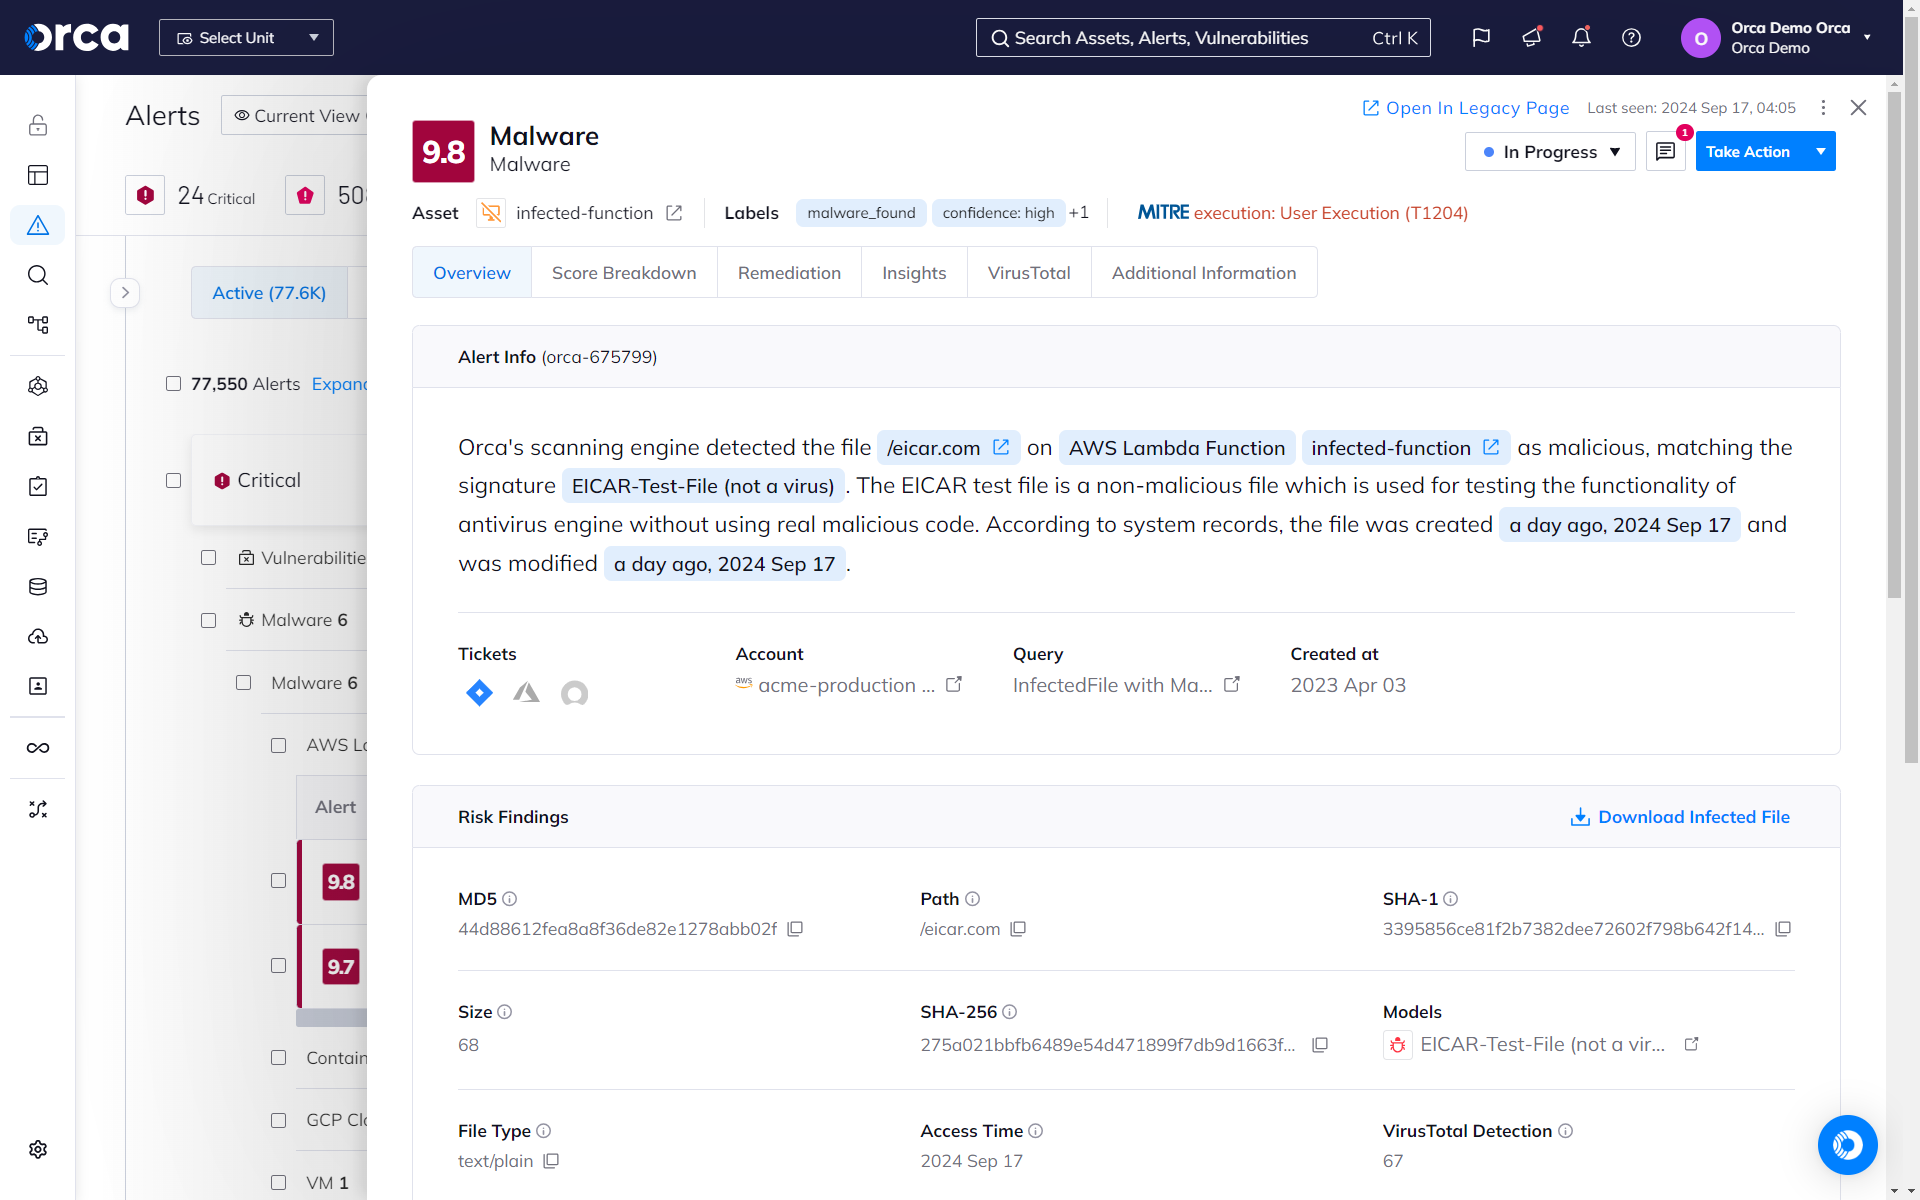
La technologie SideScanning™ agentless d'Orca effectue des analyses de malwares par signature et heuristiques sans impact sur les workloads cloud pour détecter et prioriser efficacement les malwares sur AWS, Azure et GCP.
Le défi
La détection de malwares dans le cloud avec des agents ne fonctionne pas
Pour que la détection de malwares soit efficace, les ressources cloud doivent être analysées intégralement et régulièrement sans impact sur les performances. Les solutions basées sur des agents sont gourmandes en ressources et ne passent pas bien à l'échelle dans le cloud, laissant les menaces passer inaperçues.
- L'analyse de malwares basée sur des agents impacte les performances des workloads cloud.
- Moins de 50 % des ressources cloud sont couvertes par les solutions de sécurité traditionnelles.
- S'appuyer sur des outils basés sur des agents pour détecter les malwares nécessite une maintenance continue pour chaque ressource déployée dans votre cloud.
Notre approche
Orca résout la détection de malwares dans le cloud
L'approche agentless d'Orca pour la détection de malwares dans le cloud garantit une couverture complète et continue de 100 % de votre parc cloud sans impact sur les performances.
Déployez une fois—
sécurisez pour toujours
Orca fournit une couverture complète et continue contre les malwares pour vos ressources cloud sans impact sur les performances, couvrant même vos systèmes inactifs, en pause ou orphelins.
- La technologie SideScanning agentless d'Orca examine les workloads cloud pour détecter les malwares hors bande, éliminant l'impact sur les performances et la charge opérationnelle des agents.
- Orca prend des instantanés en dehors de votre environnement d'exécution et analyse les ressources cloud à la recherche de malwares : pas besoin d'interruption, pas de risque pour les opérations et pas d'impact sur les données.
- Assurez une conformité continue aux réglementations et normes exigeant la détection de malwares.
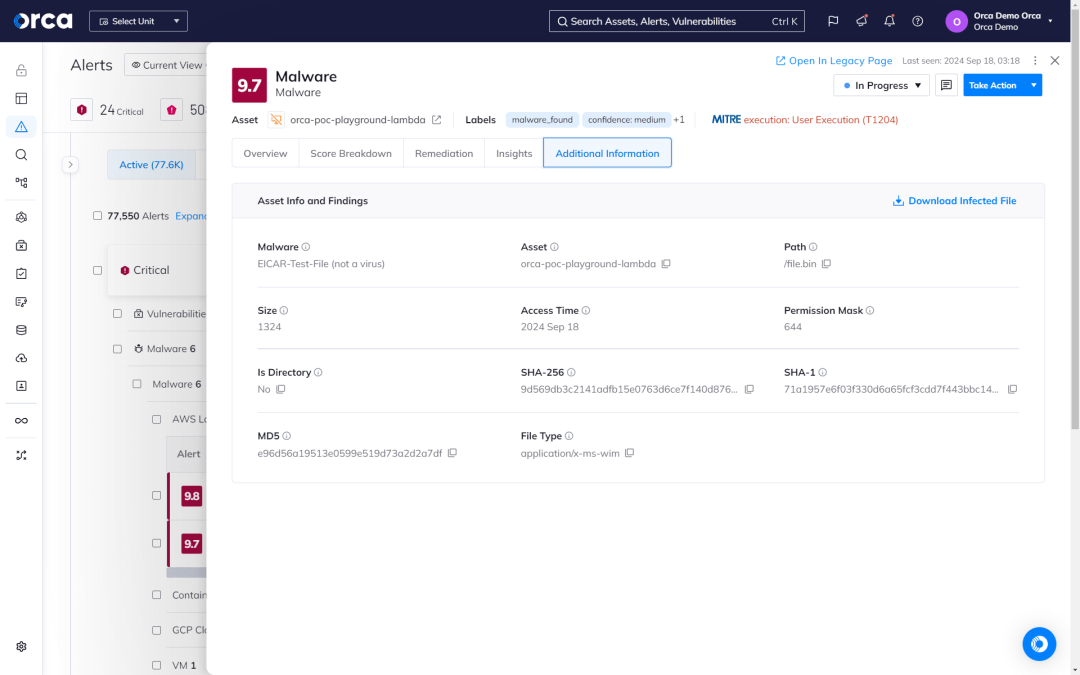
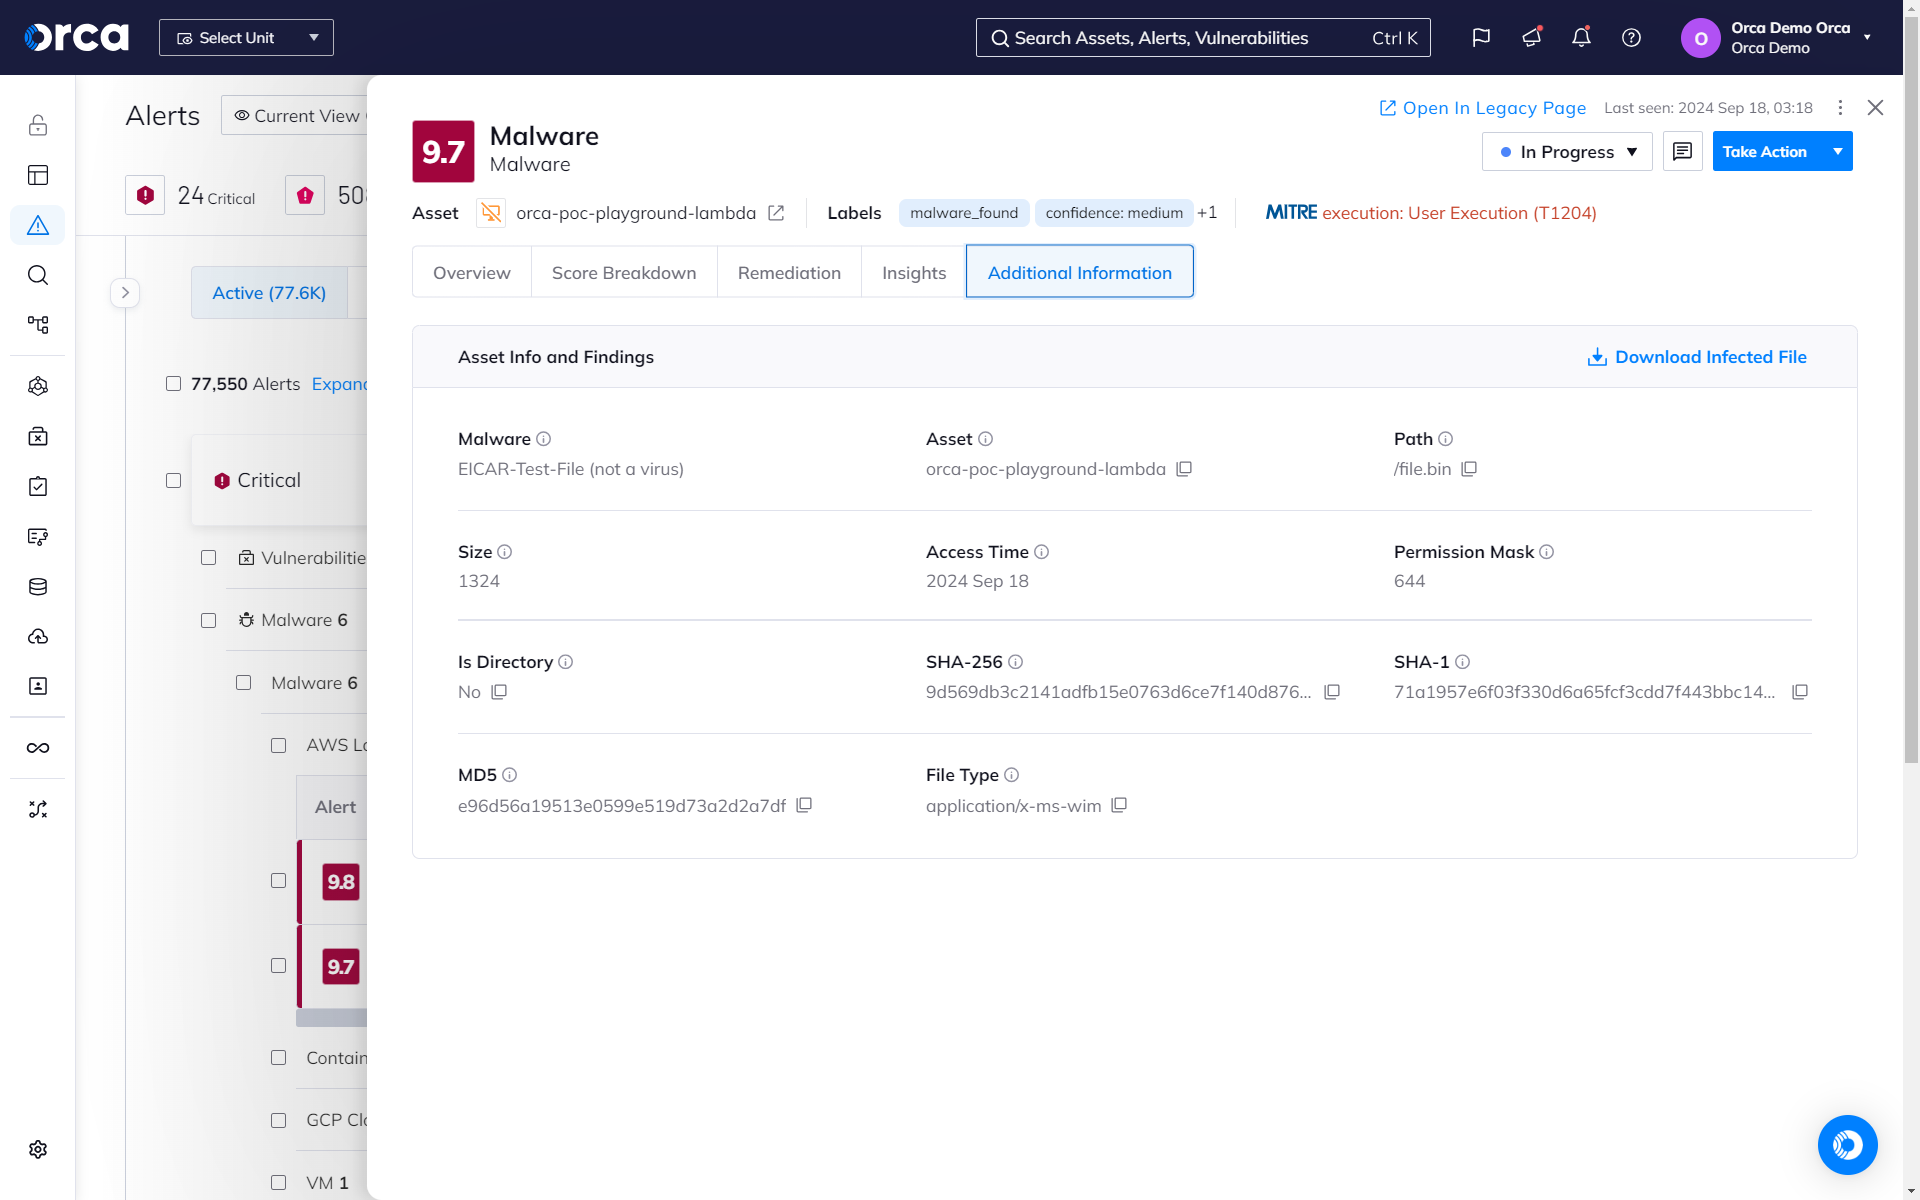
Une approche multi-niveaux de la détection de malwares
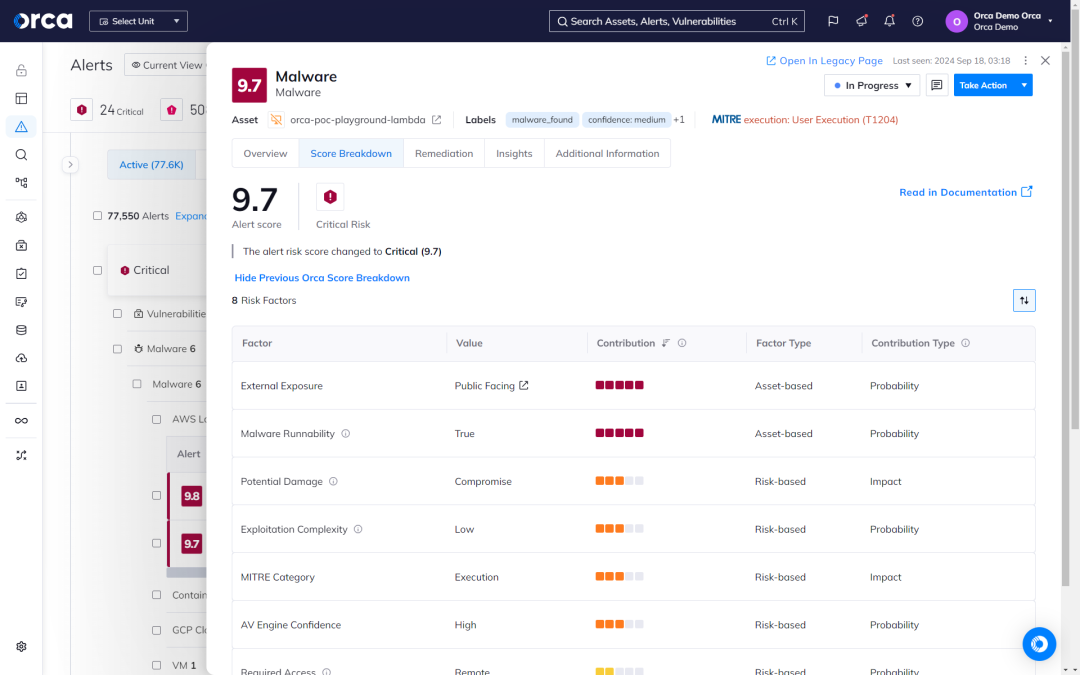
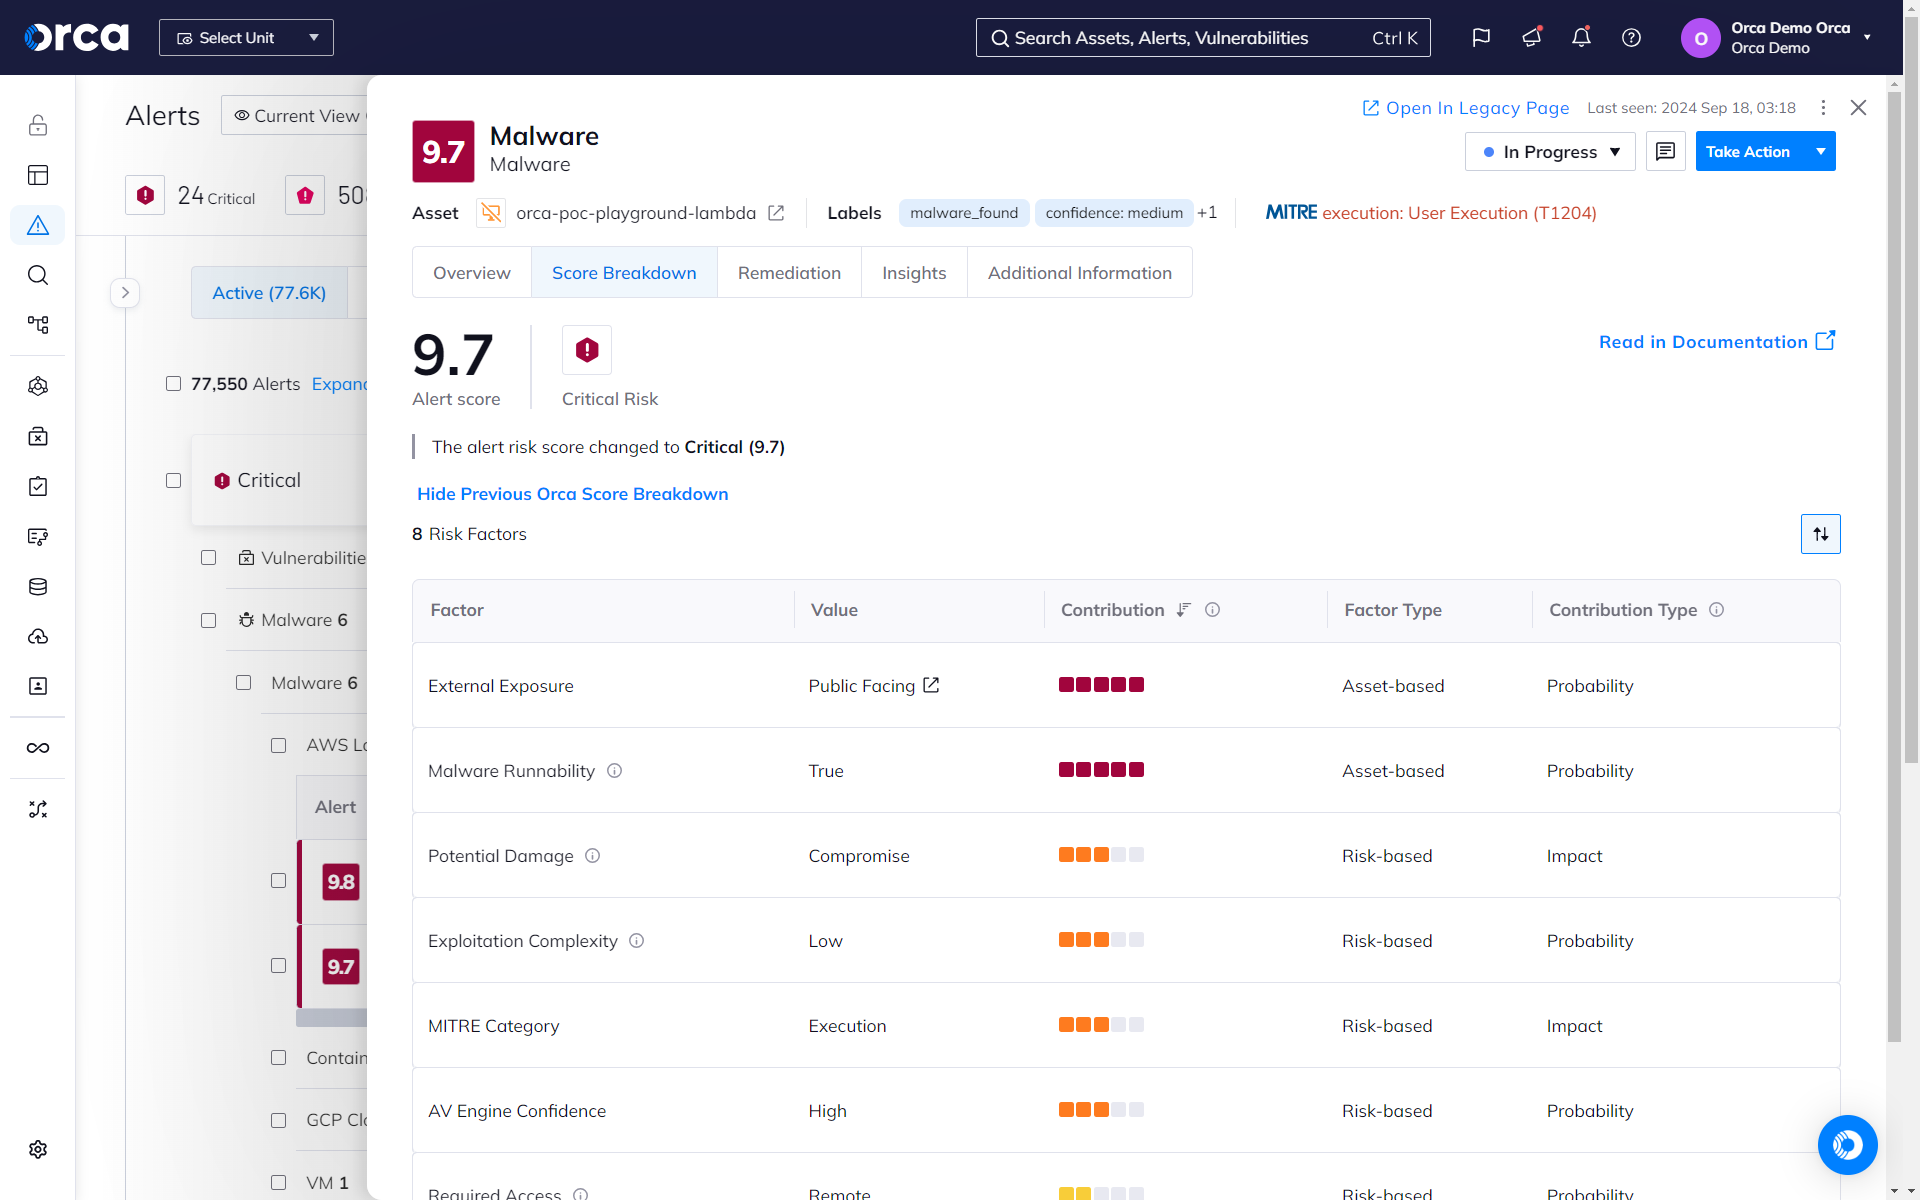
Orca utilise SideScanning en conjonction avec diverses techniques de détection de malwares pour localiser le code connu, inconnu et potentiellement malveillant dans vos workloads et ressources cloud, comme les compartiments de stockage.
- L'analyse par signature recherche les hachages de fichiers (signatures) de malwares connus.
- L'analyse heuristique des fichiers inspecte minutieusement les fichiers à la recherche de propriétés et de comportements suspects, détectant les malwares connus et inconnus, y compris les variantes polymorphes et métamorphes.
- L'analyse dynamique exécute un fichier dans un environnement virtuel contrôlé pour observer son comportement.
- La détection par signature génétique et les règles YARA utilisent des définitions et des schémas de malwares existants pour découvrir des malwares au sein d'une même famille.
Orca détecte les malwares sophistiqués dans le cloud

Paris, France
Software as a Service
Azure, AWS, GCP
« Si vous voulez bénéficier de la visibilité sur qui fait quoi dans votre infrastructure cloud et comprendre votre niveau de maturité en matière de sécurité, adoptez Orca. »


Discutez avec nous
Découvrez Orca Security en action
Gagnez en visibilité, assurez la conformité et priorisez les risques avec la plateforme de sécurité cloud Orca.
 Discutez avec un expert Orca
Aucun compte Slack requis.