

Sécurité du cloud
Réduisez les risques liés au cloud avec une plateforme unifiée
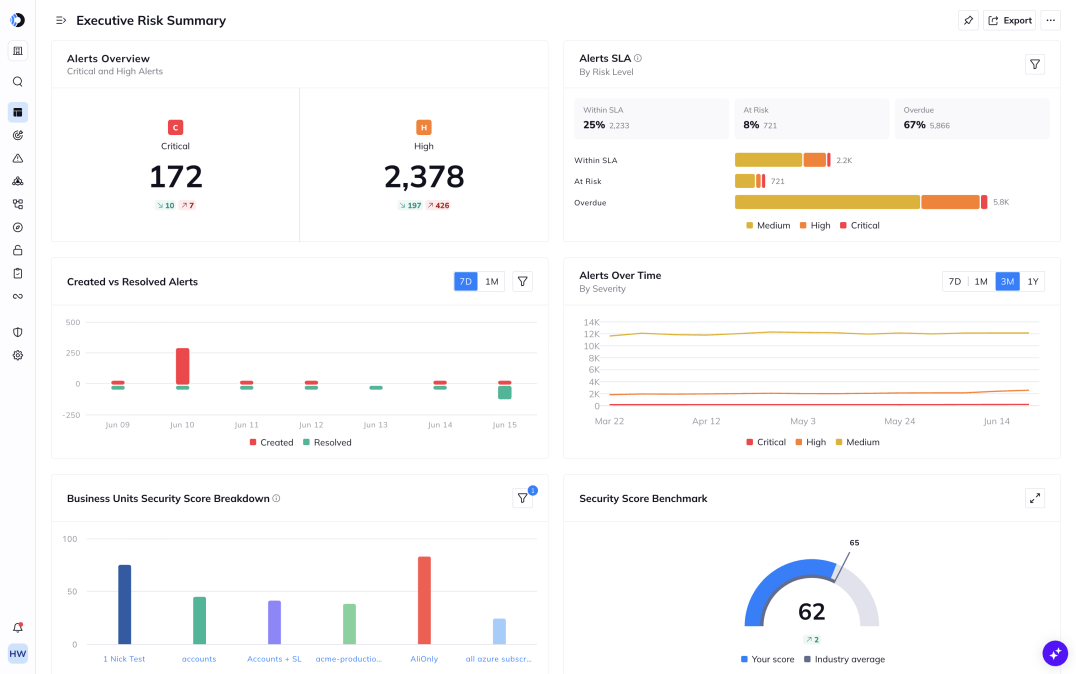
Une vue connectée de l'infrastructure multi-cloud, des charges de travail, des identités, des données, de l'IA et du code. Sachez ce qui compte vraiment, présentez une posture de sécurité claire à votre conseil d'administration et agissez à l'échelle qu'exige votre entreprise.
Le défi
Votre cloud se développe plus vite que votre capacité à voir les risques
Les environnements cloud englobent désormais les charges de travail, les identités, les API, les stockages de données et les systèmes d'IA. L'IA accélère le développement plus vite que la sécurité ne peut le suivre. Les outils ponctuels voient leur segment, mais aucun ne voit comment les pièces se connectent, ce qui est précisément là où les attaquants opèrent.
Jongler avec 6 sources de données ou plus laisse les équipes de sécurité avec des zones d'ombre entre les outils et moins de temps pour corriger les risques importants.
Le volume d'alertes a dépassé les effectifs, sans moyen fiable de savoir quel résultat mène à une faille.
Sans corrélation automatisée des risques, les expositions critiques touchant l'identité, les charges de travail et les données ressemblent à des résultats de faible gravité dans des tableaux de bord séparés.
« Je peux présenter cela à un PDG et il comprend, puis un ingénieur peut y remédier. »
Erika Voss
Vice-présidente principale, Chief Security Officer chez Blue Yonder
Valeur commerciale validée
outils hérités remplacés
Réduction du volume d'alertes
Économies opérationnelles annuelles
Retour sur investissement
Déploiement moyen
Obtenez une vue de la posture prête pour le conseil d'administration et des détails de configuration précis pour agir
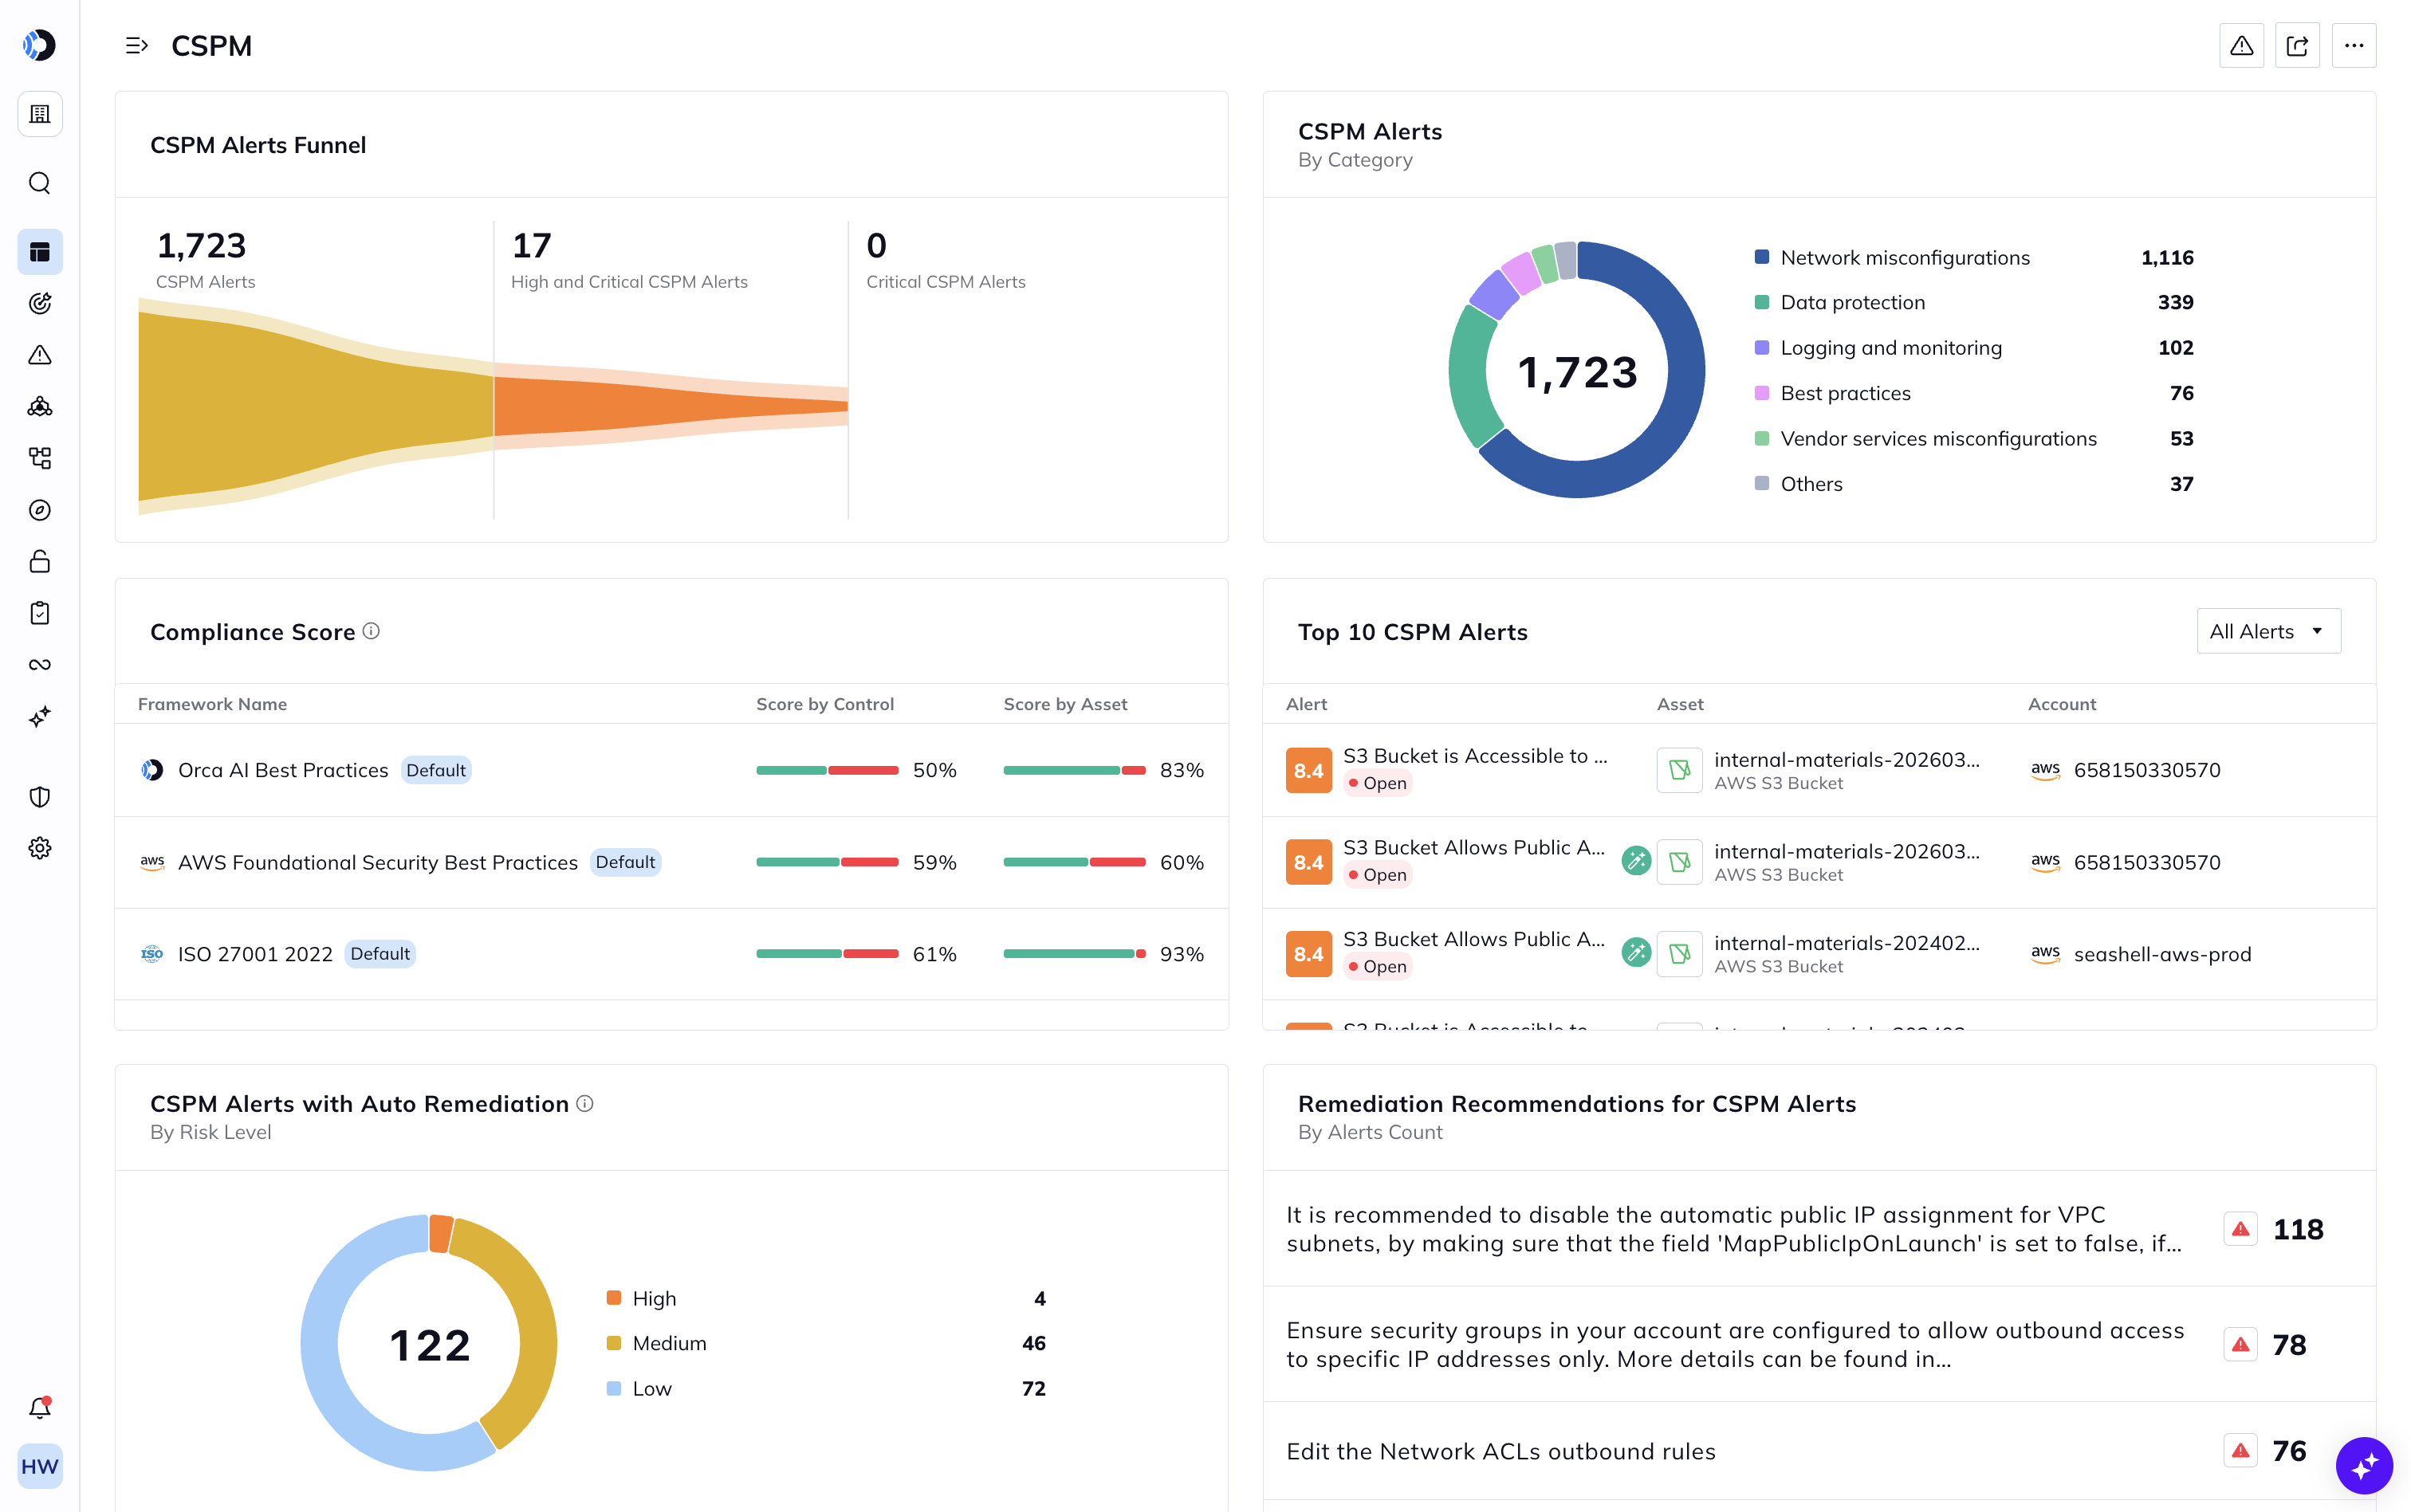
Comblez les failles de sécurité avant que les attaquants ne les trouvent.
La Cloud Native Application Protection Platform (CNAPP) d'Orca vous offre une visibilité continue et agentless sur les mauvaises configurations, les violations de politiques et les paramètres de posture risqués dans chaque compte et service cloud. Les risques sont signalés avec le contexte du chemin d'attaque afin que vous ne traitiez pas les résultats de manière isolée. À la place, vous fermez les portes que les attaquants utilisent réellement.
Arrêtez les risques liés à l'identité avant qu'ils ne deviennent une faille
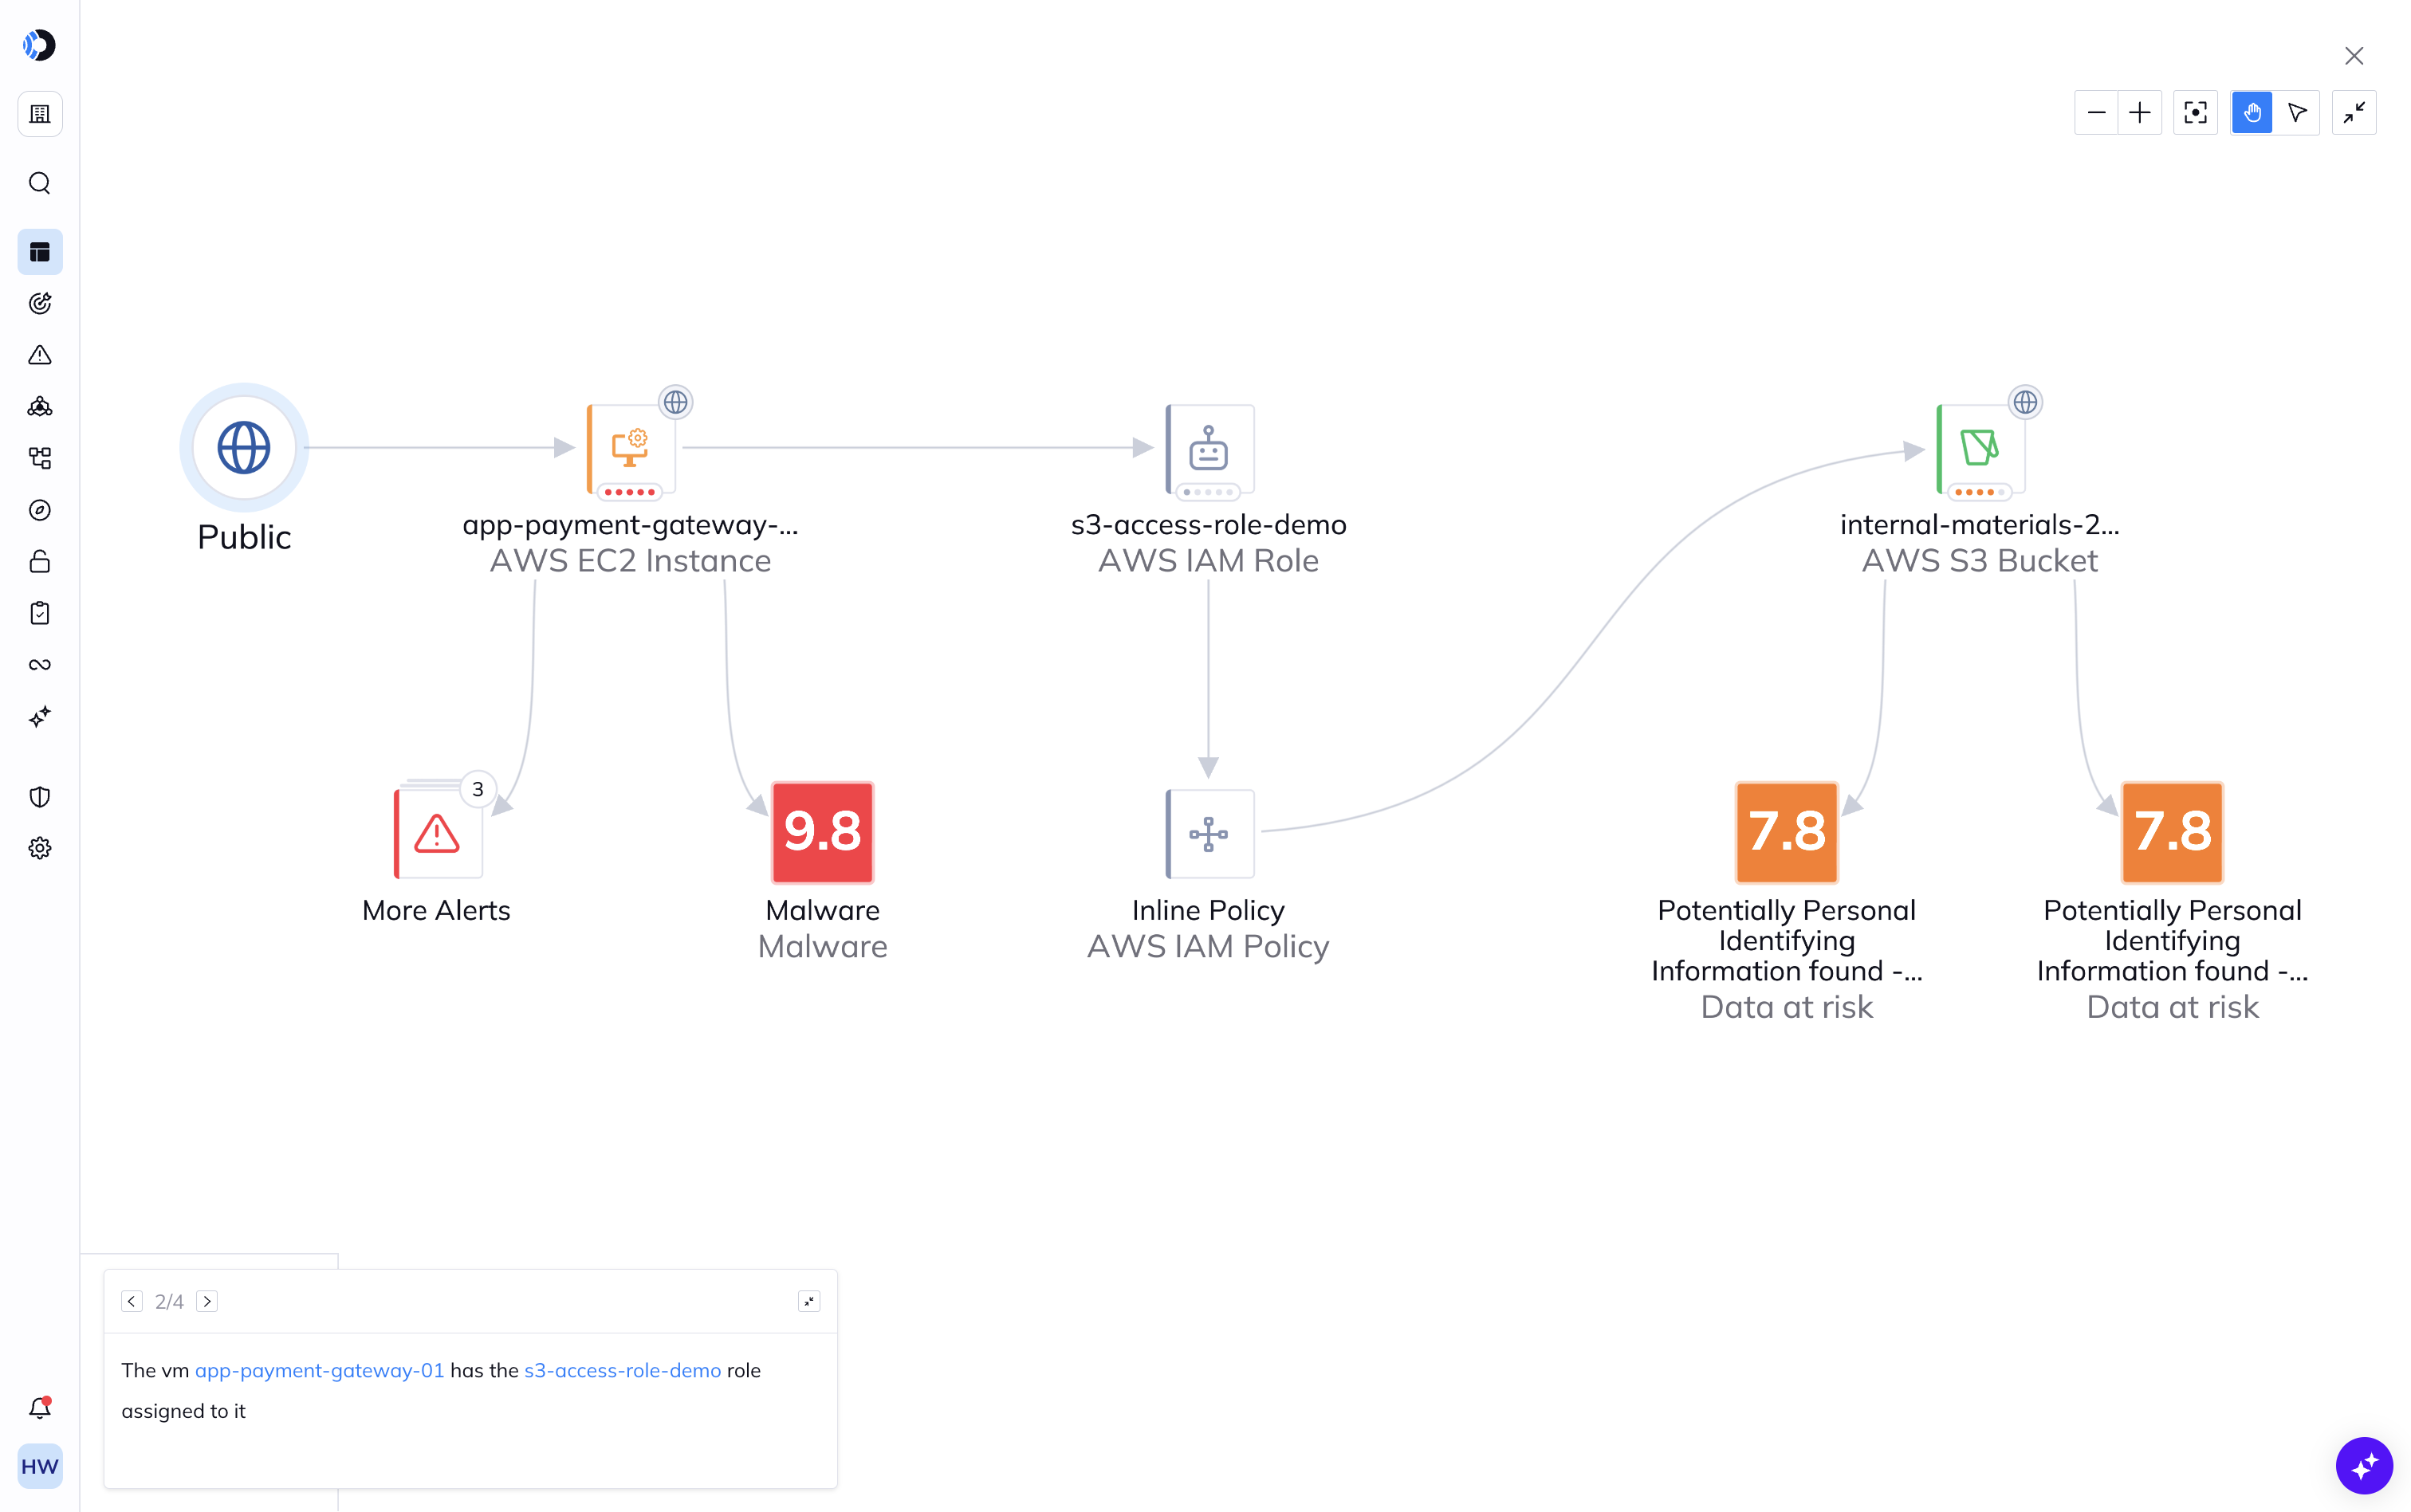
Bénéficiez d'une vue priorisée des risques d'identité menant à une situation critique.
Les identités surprivilégiées — humaines et non humaines — sont désormais le vecteur d'accès initial le plus courant lors des failles de sécurité cloud. Orca cartographie chaque identité, permission et relation d'accès dans votre environnement cloud et fait ressortir celles qui créent une exposition réelle : rôles d'administrateur inutilisés, mauvaises configurations de confiance inter-comptes et identifiants laissés dans les environnements de charge de travail.
Propulsé par Orca
Le contexte du risque pour faire évoluer la sécurité du cloud en toute confiance
Comprenez ce qui est au cœur de la plateforme Orca pour que votre équipe puisse voir comment les résultats se connectent, lesquels créent une exposition réelle et où agir en priorité.

Analyse agentless sur chaque charge de travail.

Observabilité et protection du runtime.

Le moteur de raisonnement pour les agents d'IA, les workflows et les assistants.

Corrélation des risques pour guider l'action avec du contexte, pas seulement des points de données disparates.

Score dynamique et analyse du chemin d'attaque.
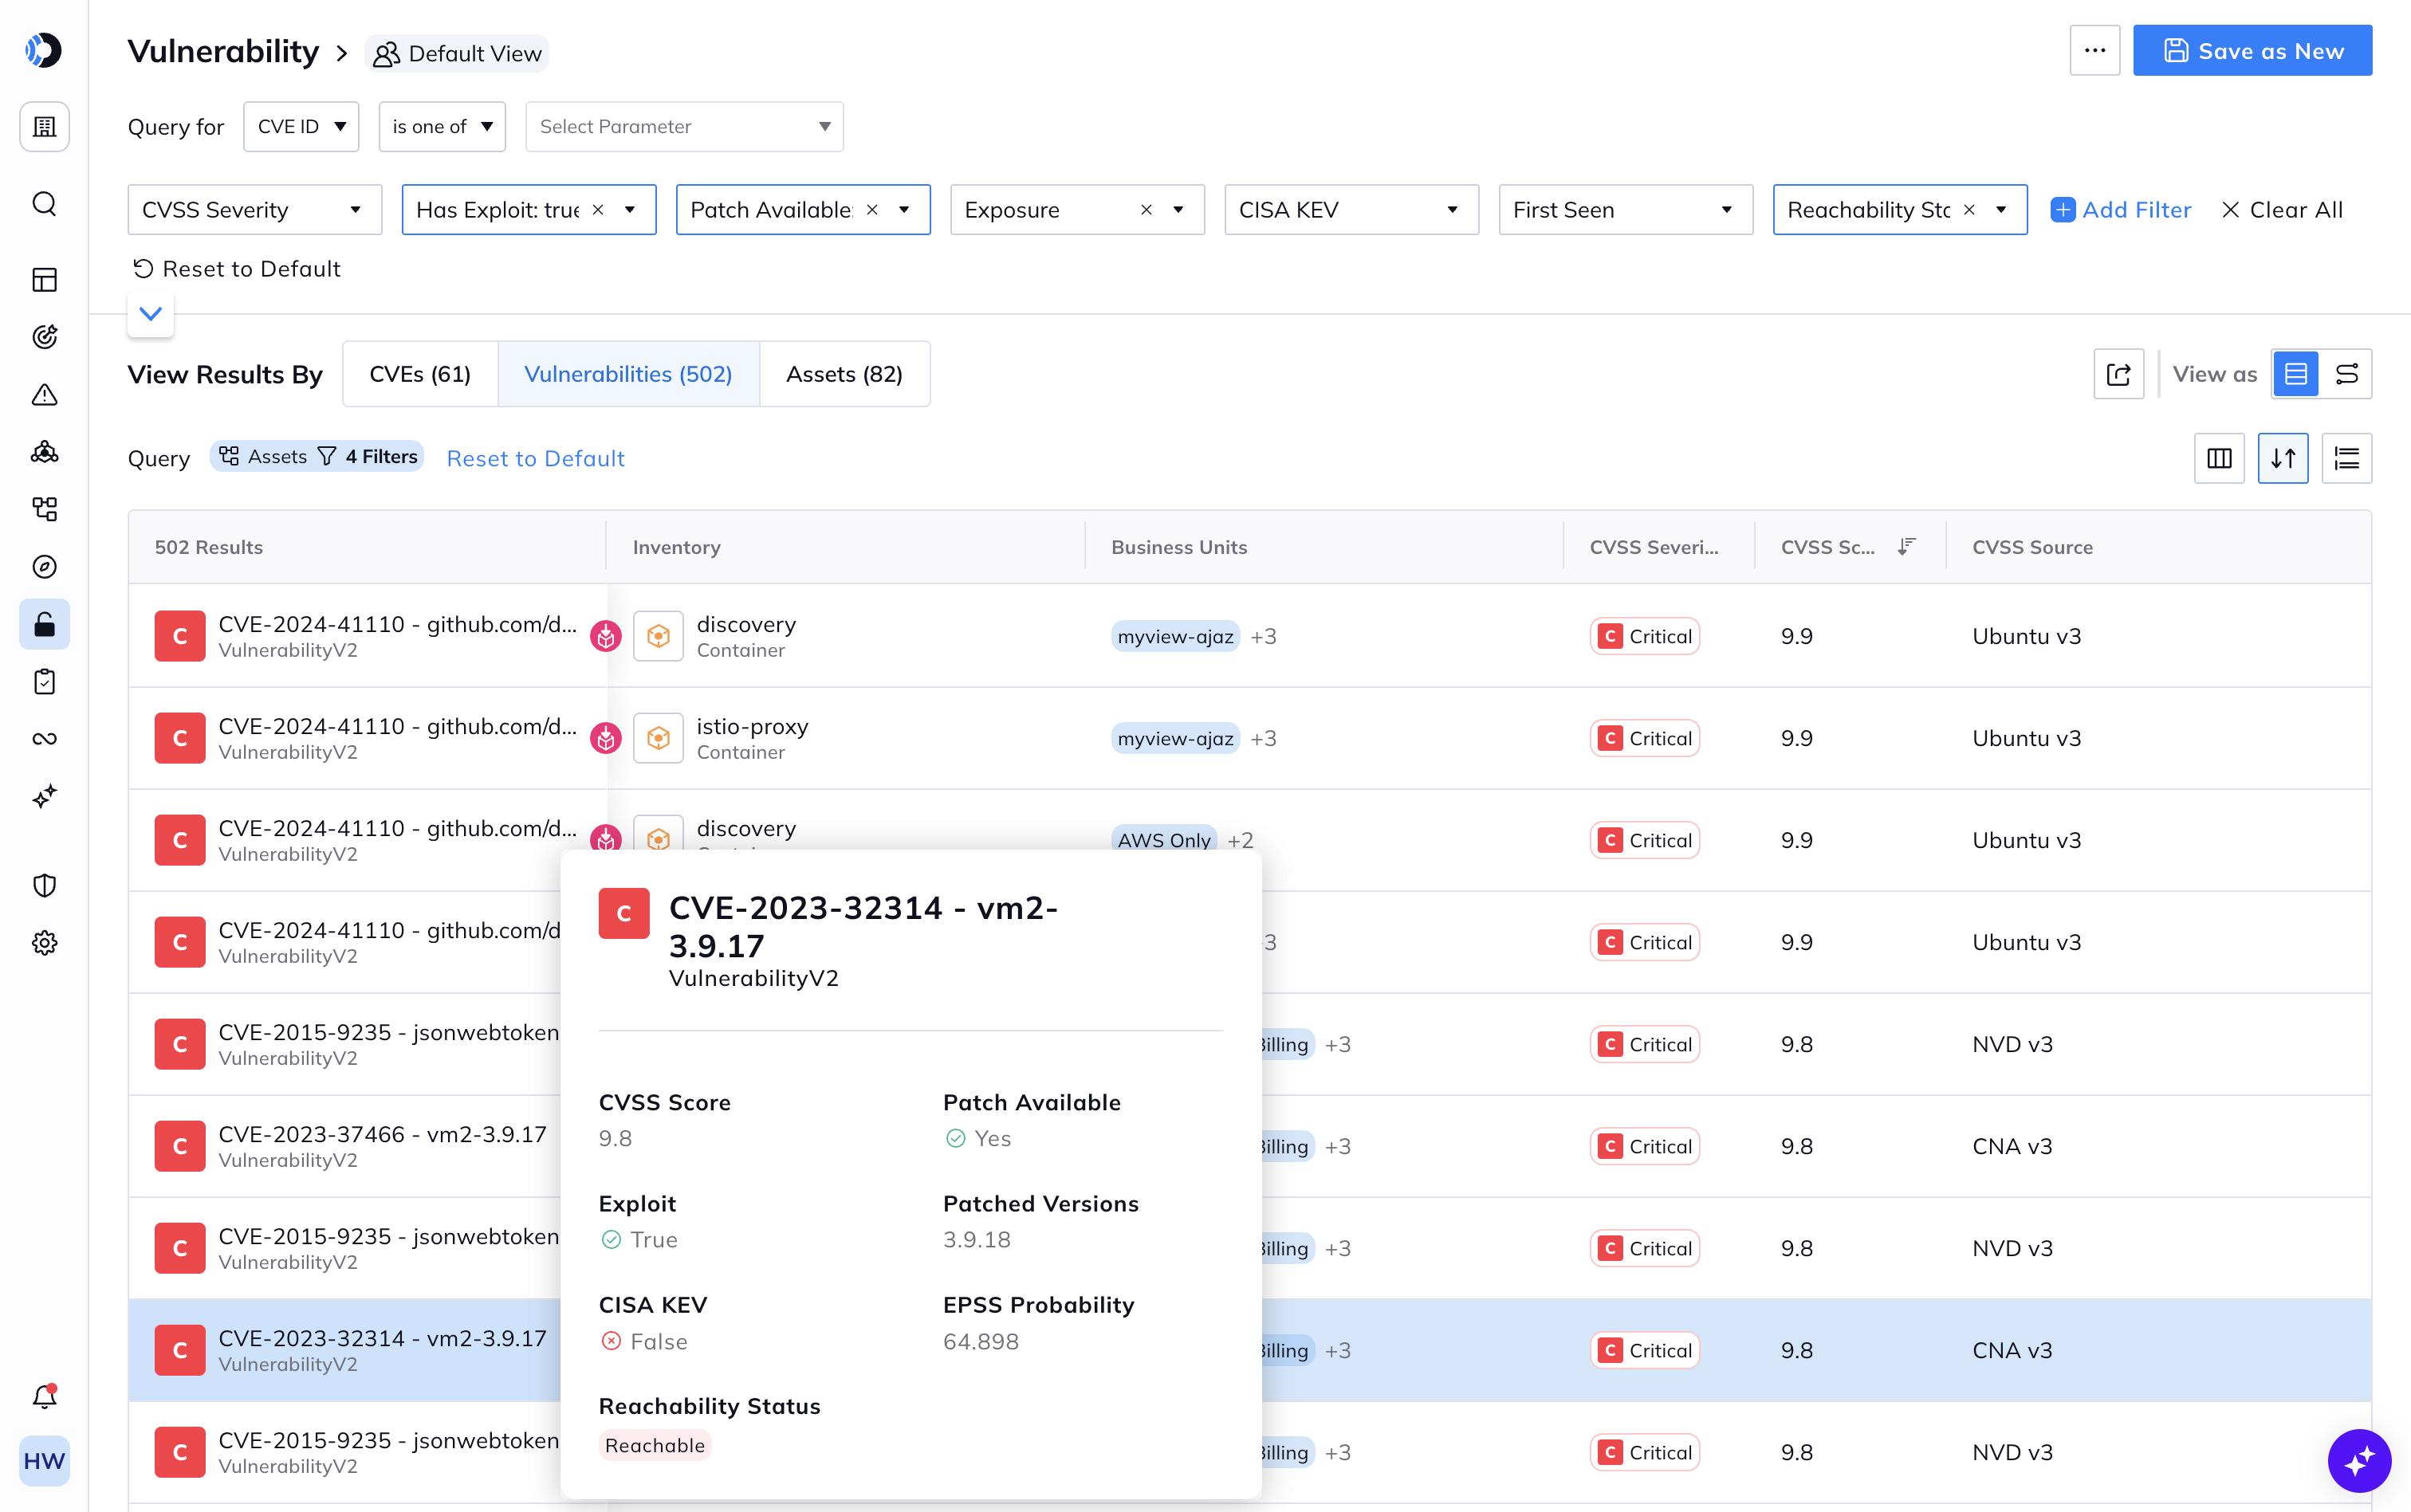
Corrigez les vulnérabilités en fonction du risque réel, pas de la gravité brute
Accélérez les cycles de correction sur les résultats qui comptent. Justifiez pourquoi les autres restent non corrigés.
La gestion traditionnelle des vulnérabilités noie les équipes de sécurité sous des CVE classées par des scores CVSS qui ne tiennent pas compte de votre environnement. Orca ajoute une analyse de l'accessibilité afin que les vulnérabilités puissent être filtrées selon qu'un attaquant peut réellement atteindre l'actif vulnérable. En combinant le contexte d'exposition (exposition Internet, données sensibles, chemins d'accès), votre équipe traite les vulnérabilités susceptibles de mener à une faille, pas seulement celles ayant un score de gravité élevé.
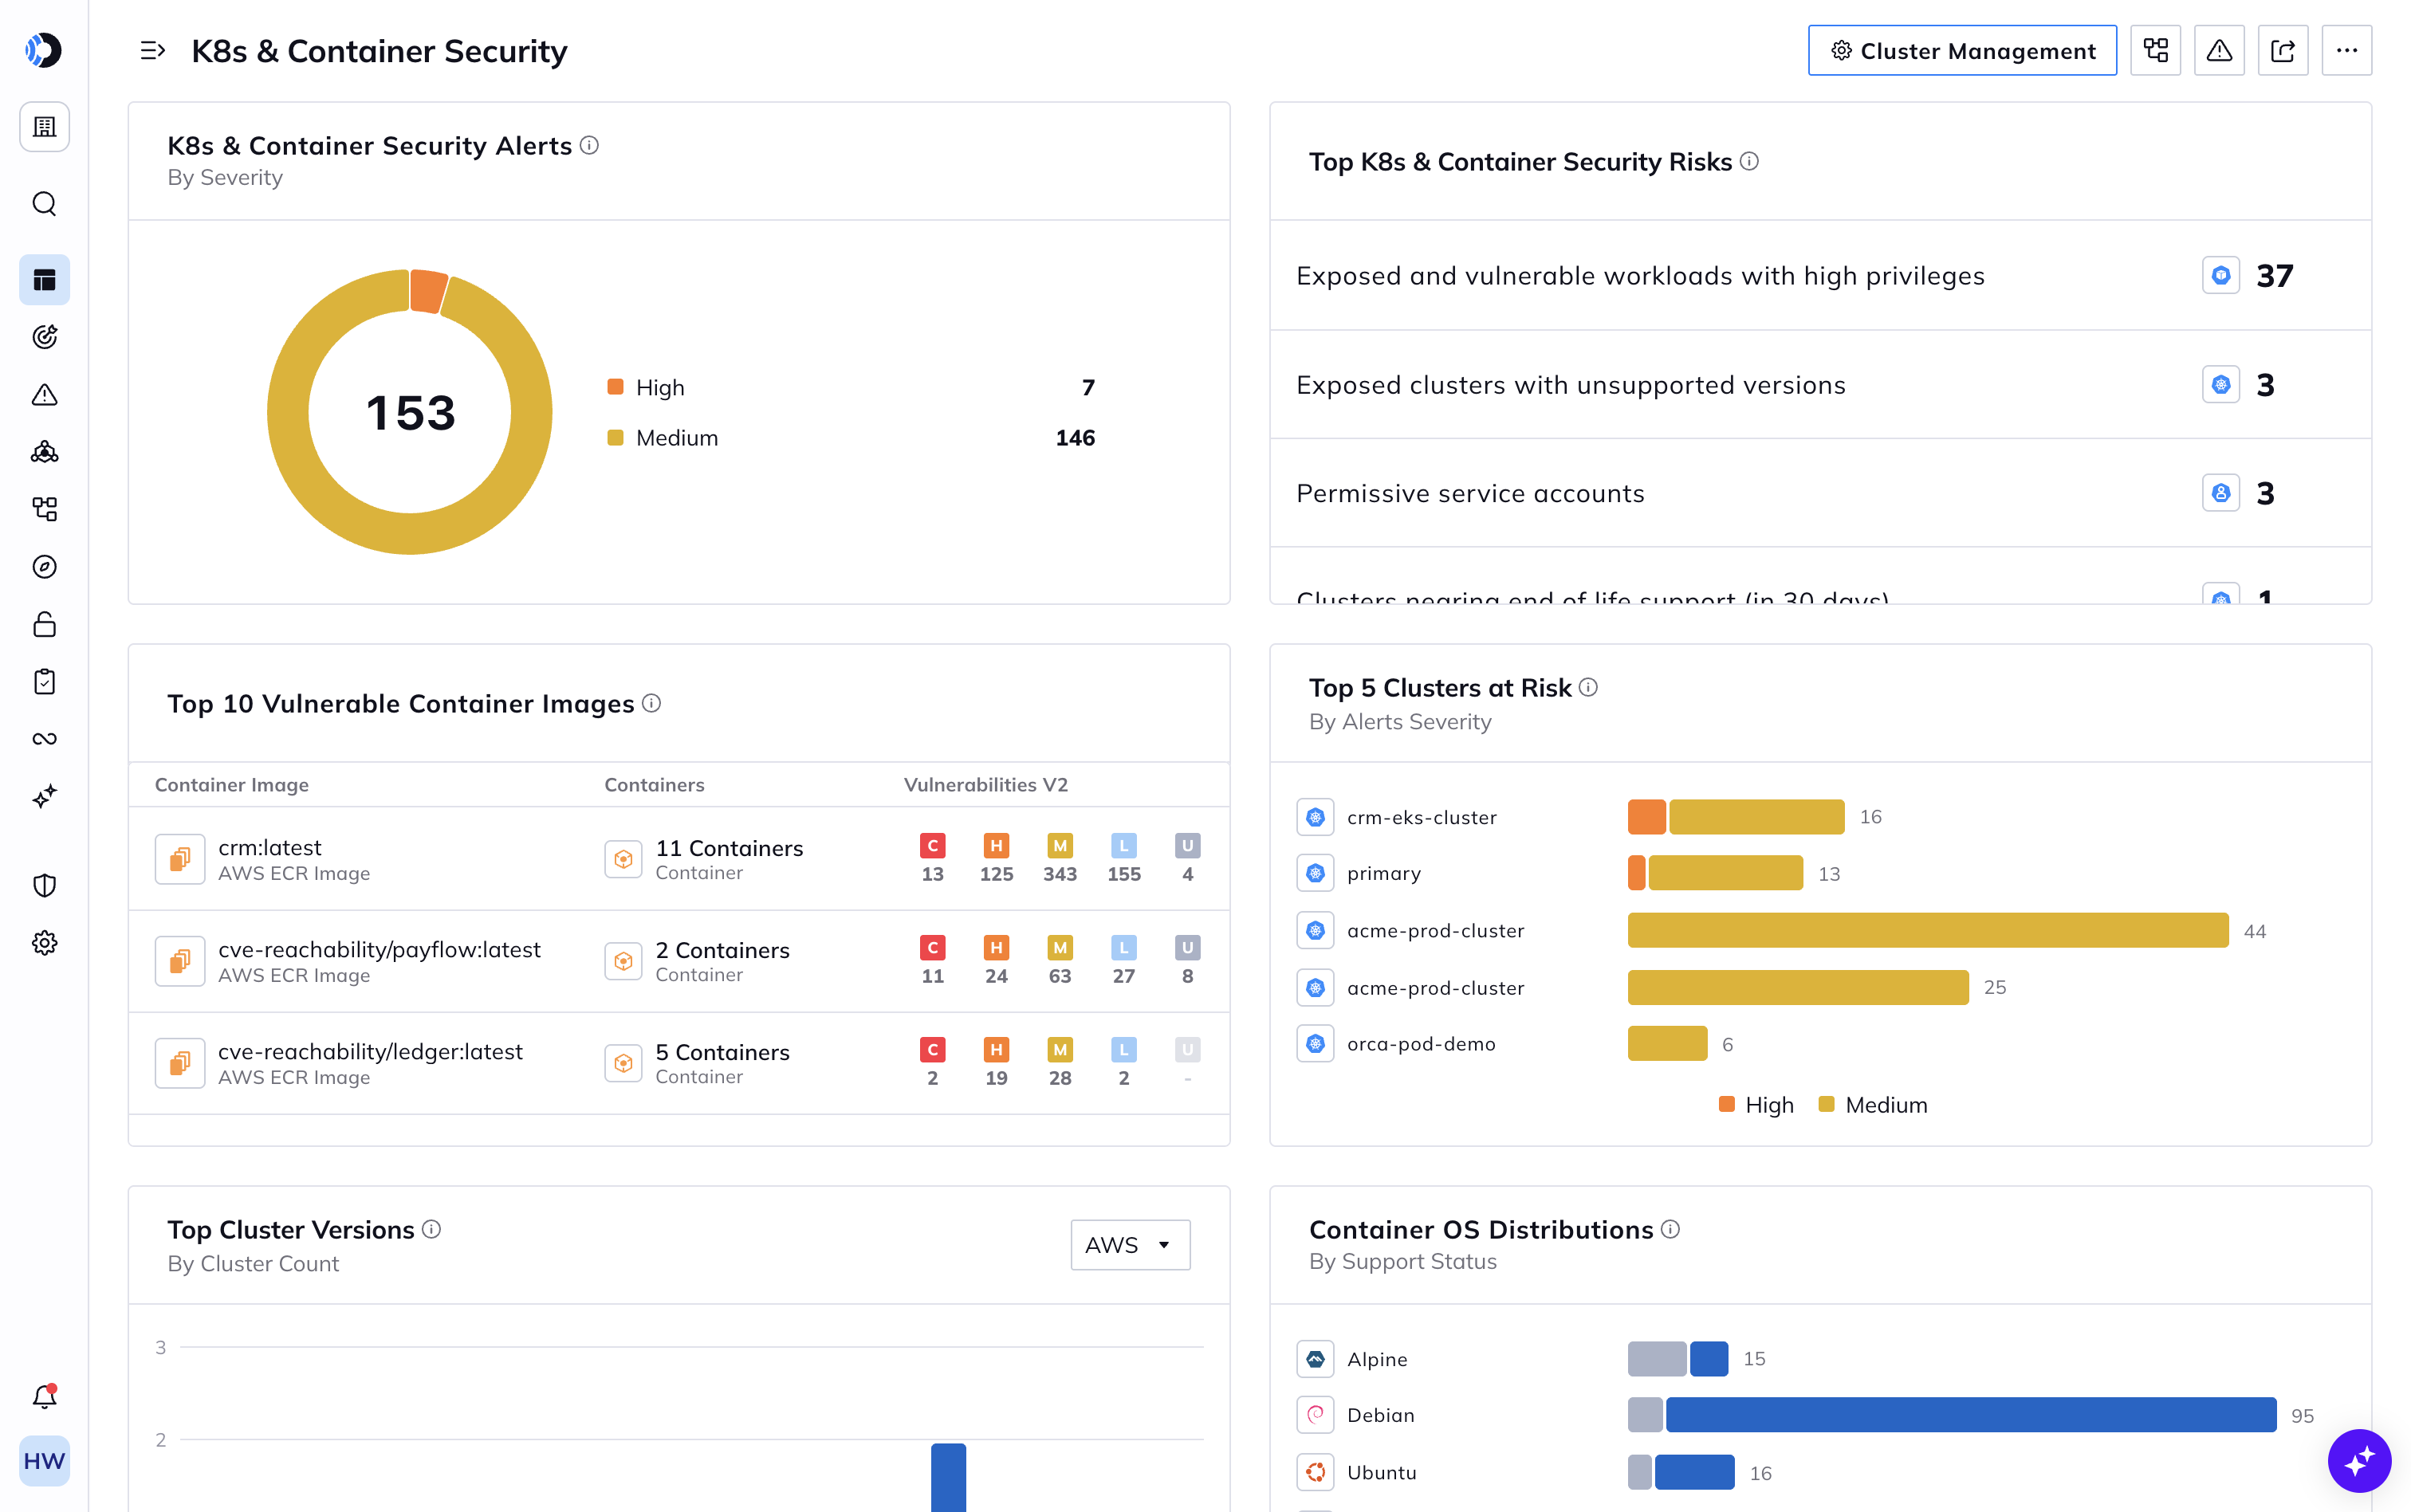
Protégez les charges de travail sans ralentir le DevOps
Obtenez l'assurance d'être protégé et étendez la couverture en mode agentless avec l'environnement.
Les capacités Cloud Workload Protection Platform (CWPP), de sécurité des conteneurs et de sécurité des API d'Orca vous offrent une visibilité au niveau runtime sur les conteneurs, les VM, les fonctions serverless et les API, sans l'impact sur les performances ni la charge de gestion des agents. Pour une détection et une réponse cloud avancées, Orca Sensor peut être déployé sur les charges de travail.
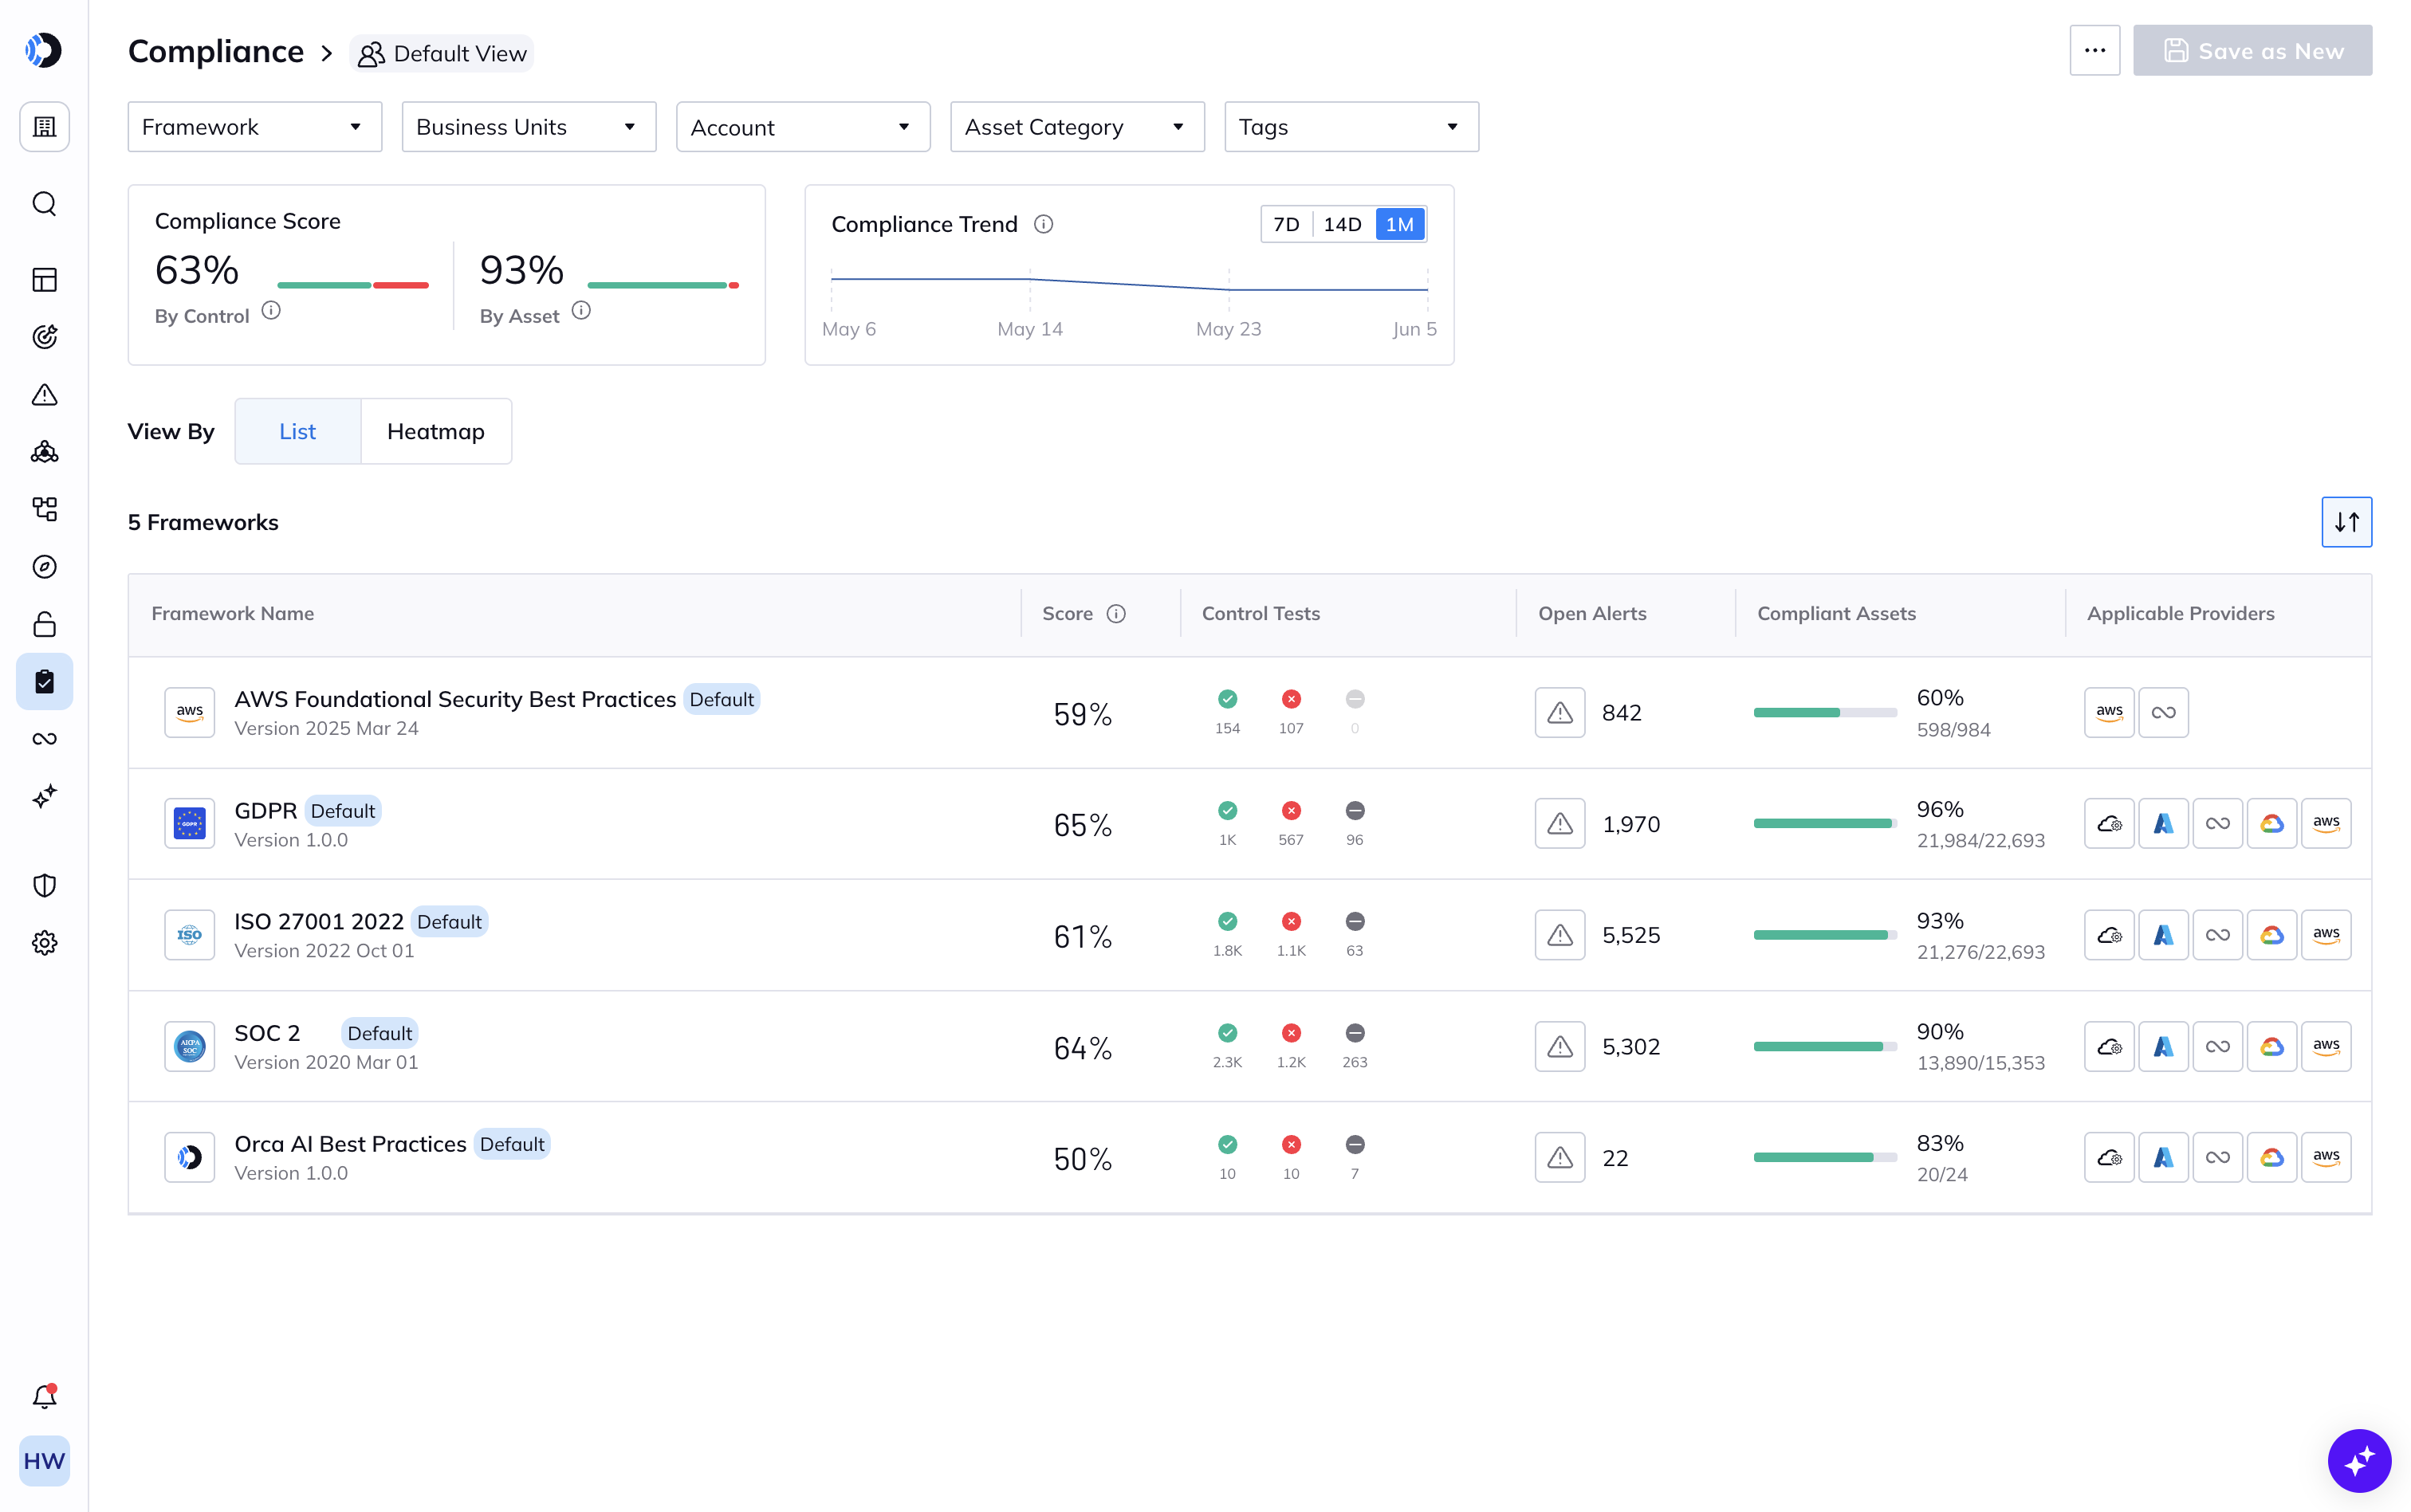
Sachez exactement ce que les auditeurs trouveront, avant l'audit
Profitez de la flexibilité de contrôles personnalisables. Téléchargez votre rapport en un seul clic.
Orca mappe votre environnement multi-cloud par rapport aux frameworks qui comptent pour votre entreprise — PCI DSS, HIPAA, SOC 2, CIS, NIST, ISO 27001, et plus encore — de manière native, sans configuration personnalisée requise. Les résultats sont associés à des exigences de contrôle spécifiques afin que votre équipe sache exactement quoi corriger.
Ressources associées


La plateforme de sécurité cloud Orca offre un ROI de 198 %
Rapport : La plateforme Orca Cloud Security offre un ROI de 198 %. Dans cette analyse actualisée du retour sur investissement (ROI) 2026, les analystes de TAG ont évalué…
Guide du marché Gartner® 2025 pour CNAPP
Guide du marché Gartner® 2025 pour les plateformes de protection des applications cloud-native (CNAPP). Lisez le rapport pour découvrir pourquoi Gartner recommande que…
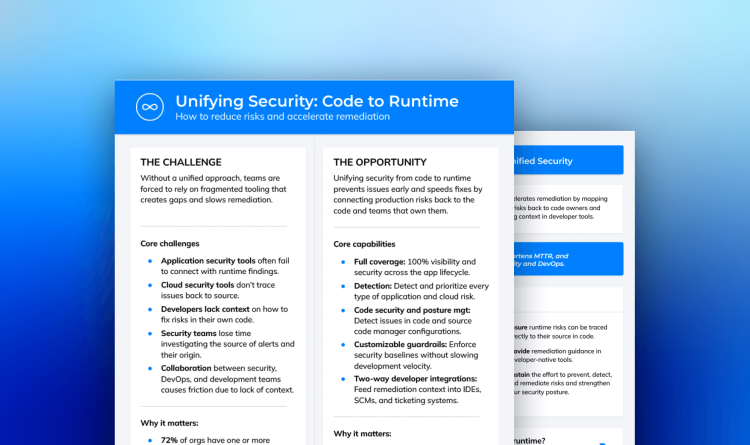
Unifier la sécurité, du code au runtime
AIDE-MÉMOIRE : Unifier la sécurité du code au runtime. Les problèmes de sécurité commencent souvent dans le code, pourtant la plupart des équipes s'appuient sur des solutions fragmentées…
Questions fréquentes
La plupart des entreprises déploient au moins cinq outils de sécurité silotés, dont beaucoup sont basés sur des agents. Cela entraîne une fatigue des alertes, avec un flux constant d'alertes (parfois en double) qui manquent de contexte et n'offrent que peu de visibilité sur comment et où répondre aux menaces les plus critiques. Les solutions de sécurité basées sur des agents sont fastidieuses à déployer et à maintenir, et n'offrent qu'une couverture partielle. De nouvelles installations d'agents sont continuellement nécessaires à mesure que l'environnement cloud s'étend, ce qui rend pratiquement impossible pour les équipes de sécurité de suivre le rythme du DevOps.
Contrairement à d'autres solutions, la plateforme Orca, priorisant l'agentless, se déploie sur votre parc cloud en quelques minutes, découvre automatiquement les nouveaux actifs à mesure que votre environnement s'étend et n'a aucun impact sur vos workloads. De plus, le moteur contextuel d'Orca sépare le 1 % d'alertes nécessitant une action rapide des 99 % restants, permettant aux équipes de sécurité d'éviter la fatigue des alertes et de corriger les problèmes de sécurité réellement critiques avant que les attaquants ne puissent les exploiter.
Les CSPM sont essentiels pour la sécurité du cloud, mais les solutions CSPM traditionnelles présentent des limites importantes, notamment :
- Couvrent uniquement le plan de contrôle : les CSPM offrent une visibilité sur les configurations cloud (plan de contrôle) mais pas sur les workloads cloud (plan de données). Par conséquent, ils n'ont aucune visibilité sur les vulnérabilités, les malwares ou les secrets exposés.
- Fatigue des alertes : sans visibilité sur les workloads, les solutions CSPM manquent de la vision unifiée nécessaire pour contextualiser pleinement les risques et prioriser les alertes sur la base du contexte complet.
- Pas de gestion des identités et des permissions : les outils CSPM ne gèrent pas non plus les contrôles d'accès, les permissions ou les droits. Pour soutenir et appliquer le principe du moindre privilège (PoLP), les entreprises ont besoin d'une solution de gestion des droits d'infrastructure cloud (CIEM).
C'est pourquoi les CNAPP (Cloud-Native Application Protection Platforms) ont vu le jour pour répondre aux défis liés à l'utilisation de solutions de sécurité cloud traditionnelles et silotées. Un CNAPP est une solution de sécurité cloud qui détecte les risques sur l'ensemble de la pile technologique (plan de contrôle et plan de données), incluant les mauvaises configurations cloud, les accès d'identité mal gérés, les vulnérabilités, les malwares et les données à risque.
Orca assure le Cloud Infrastructure Entitlements Management (CIEM) en :
- Promotion de l'hygiène des identités, y compris l'application du principe du moindre privilège (PoLP).
- Détection des écarts par rapport aux meilleures pratiques d'identité.
- Utilisation des données d'identité pour aider à comprendre et prioriser les risques détectés dans votre système.
- Calcul des configurations de politiques optimales basées sur l'utilisation des rôles au cours des 90 derniers jours, à l'aide de l'outil IAM Policy Optimizer d'Orca.
Bien qu'indispensables à la sécurité du cloud, les solutions de gestion des vulnérabilités peuvent présenter plusieurs défis, notamment :
- Le manque de visibilité sur l'ensemble du parc cloud augmente la probabilité qu'une vulnérabilité passe inaperçue.
- Le manque de priorisation des vulnérabilités oblige les équipes de sécurité à passer du temps à diagnostiquer les alertes et à déterminer celles qui méritent une attention immédiate.
- Les faux positifs exacerbent la fatigue des alertes et retardent le temps de réponse aux vulnérabilités réelles.
- La croissance des vulnérabilités fait de la gestion des vulnérabilités un défi permanent, nécessitant une approche durable pour garantir une protection continue.
La plateforme Orca Cloud Security simplifie la conformité multi-cloud sur AWS, Azure, Google Cloud, Alibaba Cloud et Oracle Cloud. Orca effectue des contrôles de conformité prêts à l'emploi sur les workloads, les configurations, les identités et les données cloud, garantissant ainsi l'alignement des politiques de sécurité et de conformité sur toutes les plateformes de fournisseurs cloud. Orca permet aux entreprises d'atteindre une conformité continue en priorisant efficacement les risques les plus critiques et en proposant des options de remédiation automatisées et guidées.
Orca renforce également la conformité en permettant aux entreprises de créer facilement des frameworks personnalisés, de gérer et d'adapter les rapports internes et externes, et de tirer parti des workflows d'automatisation et des intégrations.

Discutez avec nous
Découvrez Orca Security en action
Gagnez en visibilité, assurez la conformité et priorisez les risques avec la plateforme de sécurité cloud Orca.
 Discutez avec un expert Orca
Aucun compte Slack requis.