

Sécurité et conformité cloud pour le secteur public
Développez votre cloud gouvernemental en toute confiance tout en sécurisant votre mission grâce à une plateforme de sécurité cloud autorisée FedRAMPⓇ Moderate et GovRAMPⓇ, offrant des options de déploiement rapides et flexibles.


Orca Security bénéficie de l'autorisation FedRAMP® Moderate et GovRAMP®. Nous sommes également certifiés TX-RAMP.
Le défi
Le secteur public nécessite une solution de sécurité cloud complète sans aucun angle mort
La plupart des solutions de sécurité cloud laissent des angles morts, ont une portée trop restreinte et n'offrent aucune visibilité sur la sécurité des données.
Stratégie à 360 degrés : le secteur public exige une attention particulière aux stratégies de transformation numérique, intégrant la sécurité à toutes les opérations pour répondre aux défis évolutifs.
Besoins en sécurité des données : une sécurité des données robuste est essentielle. Elle doit être adaptée aux exigences uniques de chaque agence gouvernementale tout en garantissant la conformité réglementaire.
Mise en œuvre du Zero Trust : l'adoption d'une approche Zero Trust peut s'avérer complexe en présence d'angles morts, d'où l'importance d'adopter une solution de sécurité unifiée offrant une visibilité totale.
Fiche solution
Sécurité et conformité multi-cloud pour le secteur public
Conformité cloud et reporting rapides, optimisés pour le secteur public
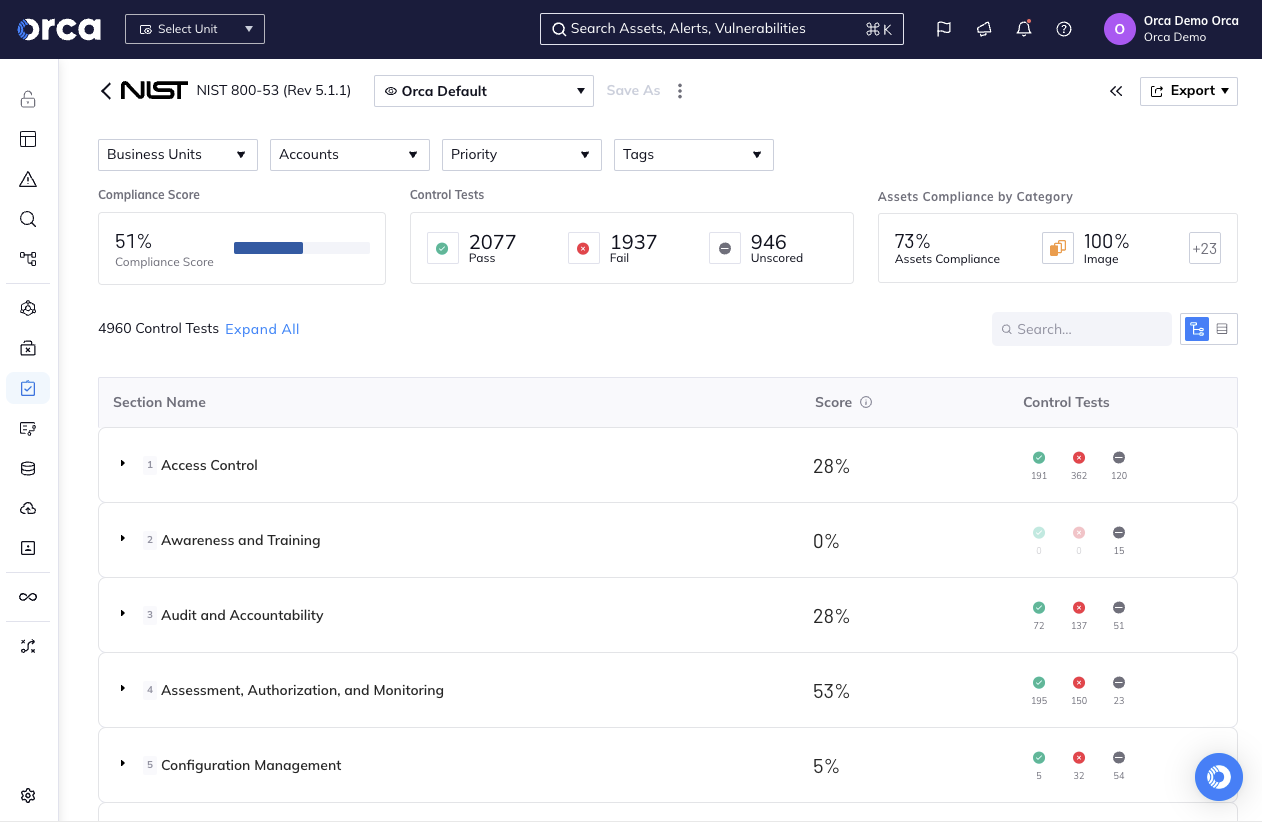
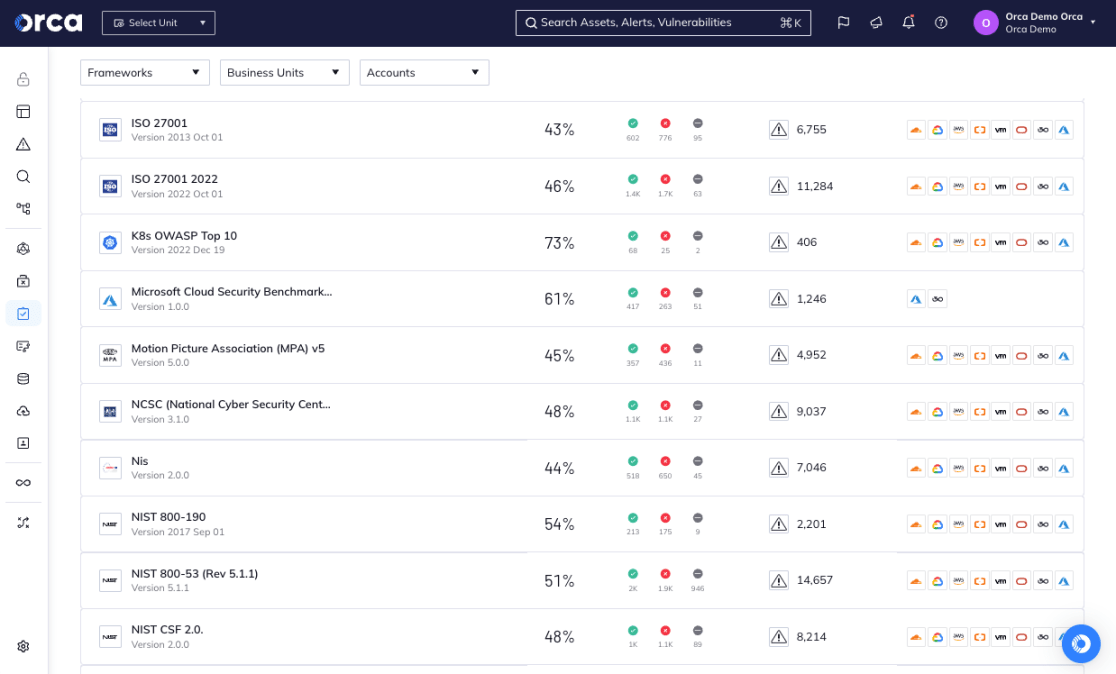
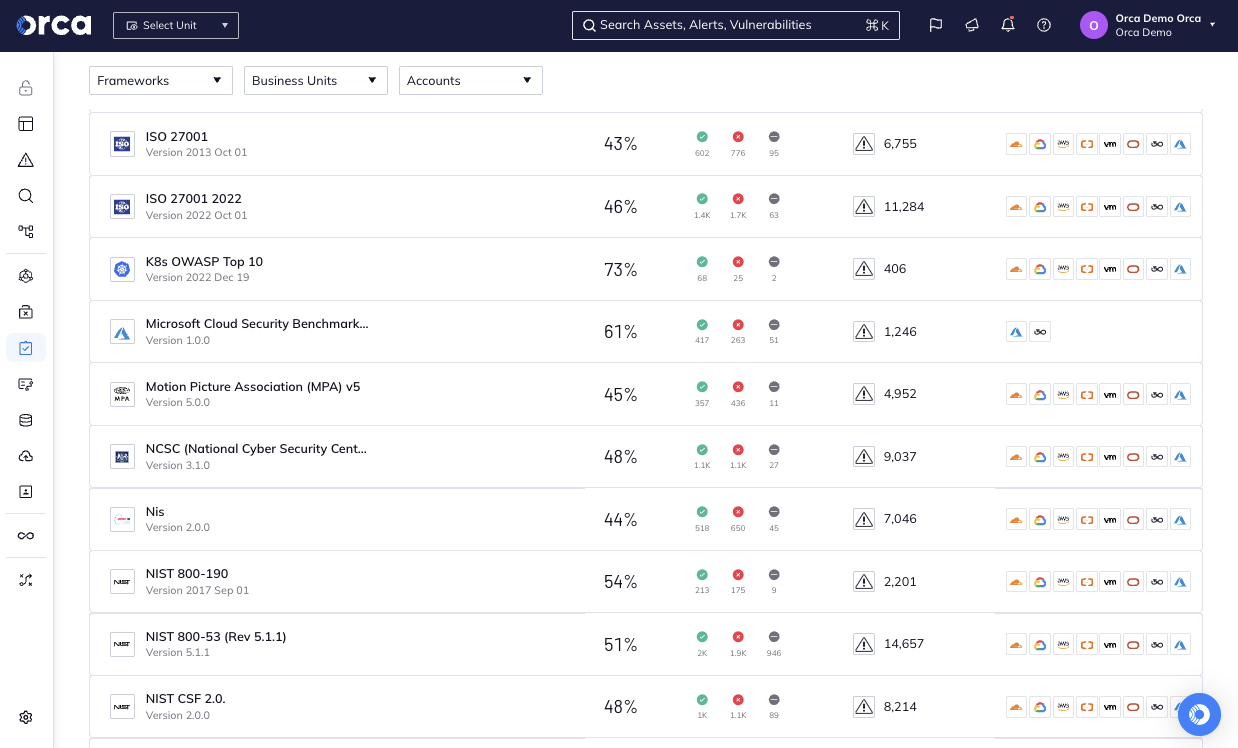
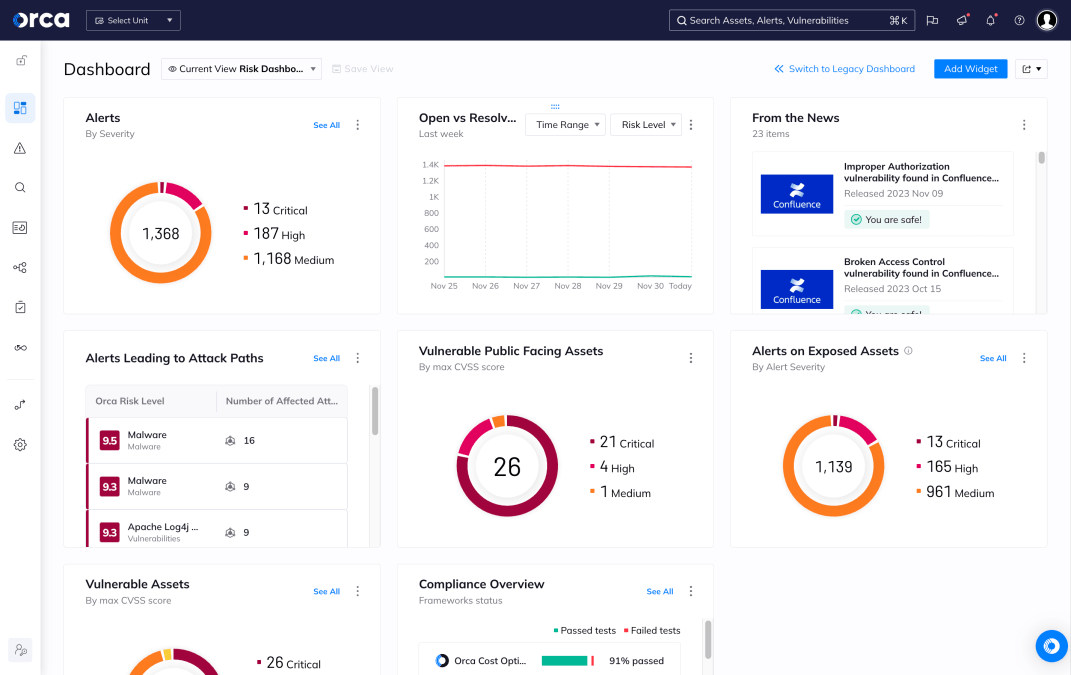
Prouvez facilement votre Authority to Operate (ATO) lors des audits gouvernementaux. Orca exécute automatiquement les contrôles de conformité critiques et identifie les données à risque.
- Orca permet aux équipes de maintenir une conformité continue avec les principaux cadres de sécurité et de confidentialité des données gouvernementaux tels que NIST SP 800-53, NIST CSF, DISA STIG et ISO 27001.
- Orca prend en charge un large éventail de benchmarks CIS, notamment Apache CIS, AWS CIS, Azure CIS, Docker CIS, GCP CIS, Linux CIS et Windows CIS.
- Tirez parti des modèles de conformité intégrés d'Orca ou personnalisez-les pour répondre à vos besoins spécifiques.
Le saviez-vous ?
Orca Security est disponible sur le GSA Multiple Schedule via notre partenaire de confiance, Guidepoint Federal. Demandez une démo !
Atteignez vos objectifs Zero Trust grâce à une couverture complète de la sécurité cloud
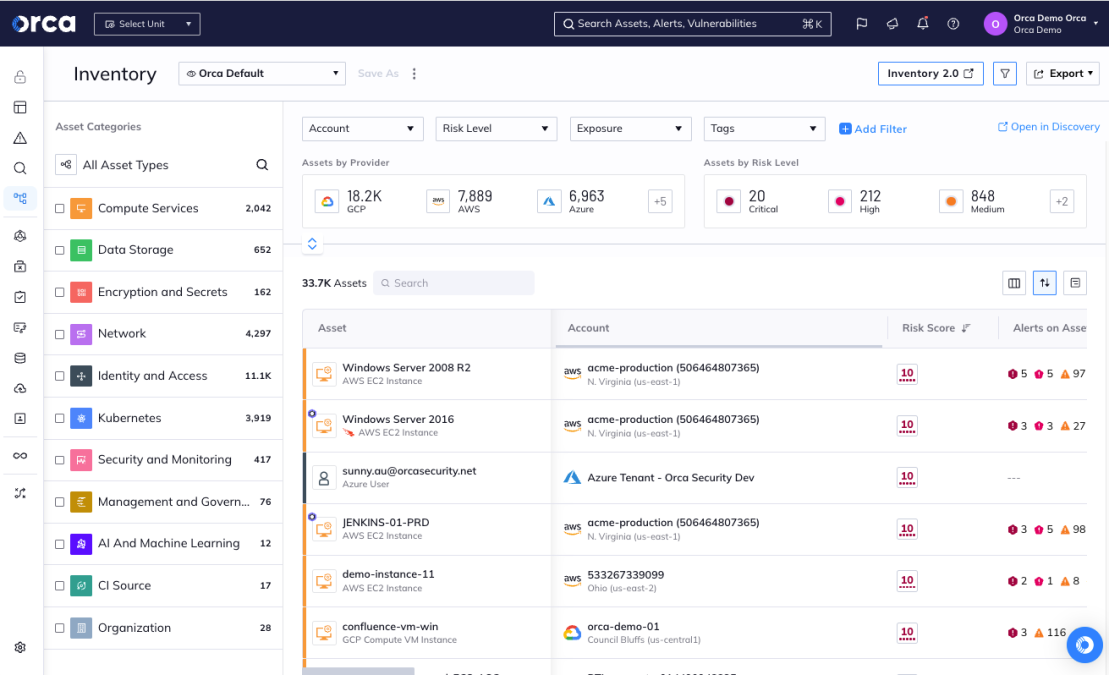
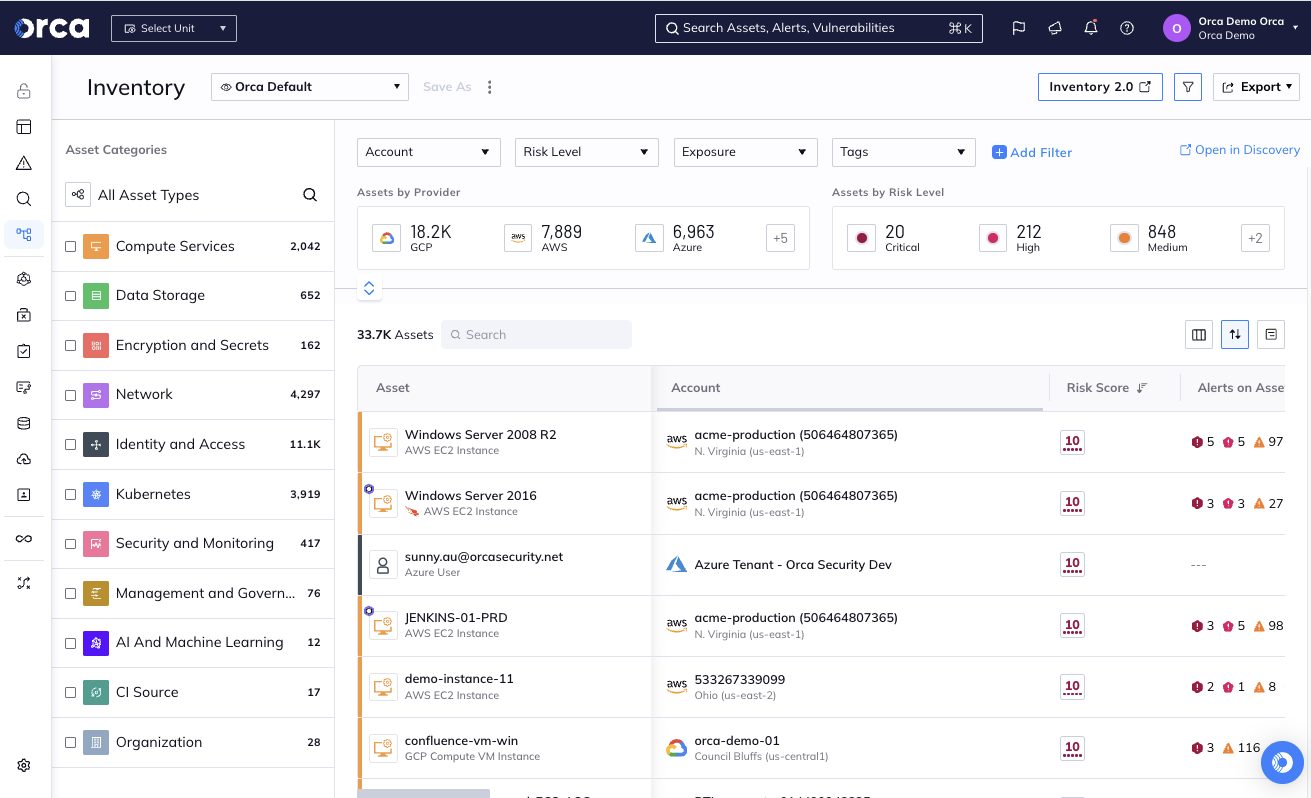
La technologie brevetée SideScanning™ d'Orca offre une couverture complète de tous les actifs, y compris les VM, les conteneurs et le serverless, ainsi que les ressources d'infrastructure cloud telles que les buckets de stockage, les VPC et les clés KMS.
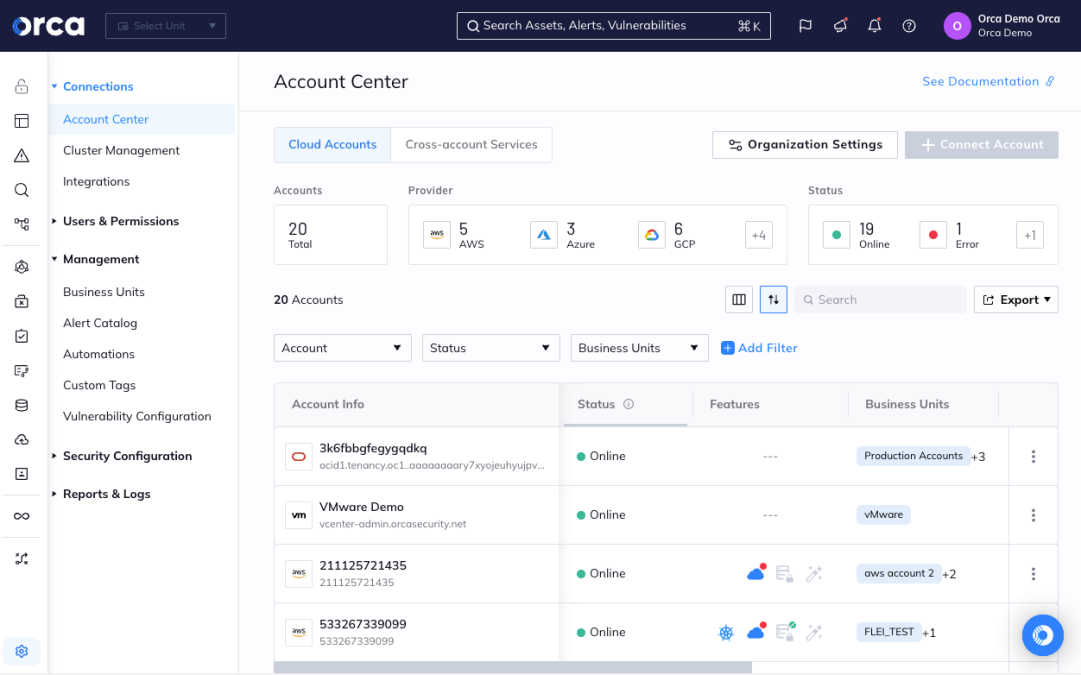
- Visualisez un inventaire complet des actifs — y compris les workloads inactifs, en pause et arrêtés — via une console unique afin d'améliorer la collaboration des équipes réparties dans le monde entier.
- En quelques minutes, Orca identifie les risques cloud critiques et prioritaires, notamment les malwares, les erreurs de configuration, les risques de mouvement latéral, les risques liés aux API, les risques IAM, les risques liés à l'IA et les données sensibles non sécurisées.
- Sécurisez votre supply chain logicielle et vos artefacts de build — Orca prend en charge l'analyse des images de conteneurs et des modèles d'Infrastructure as Code (IaC) en s'intégrant tout au long du pipeline applicatif.
Hiérarchisation granulaire des risques pour simplifier la remédiation
Contrairement aux autres outils fonctionnant en silos, Orca offre une vision globale et hiérarchise les risques en fonction du contexte, vous permettant de vous concentrer sur les problèmes réellement critiques — directement depuis vos outils habituels.
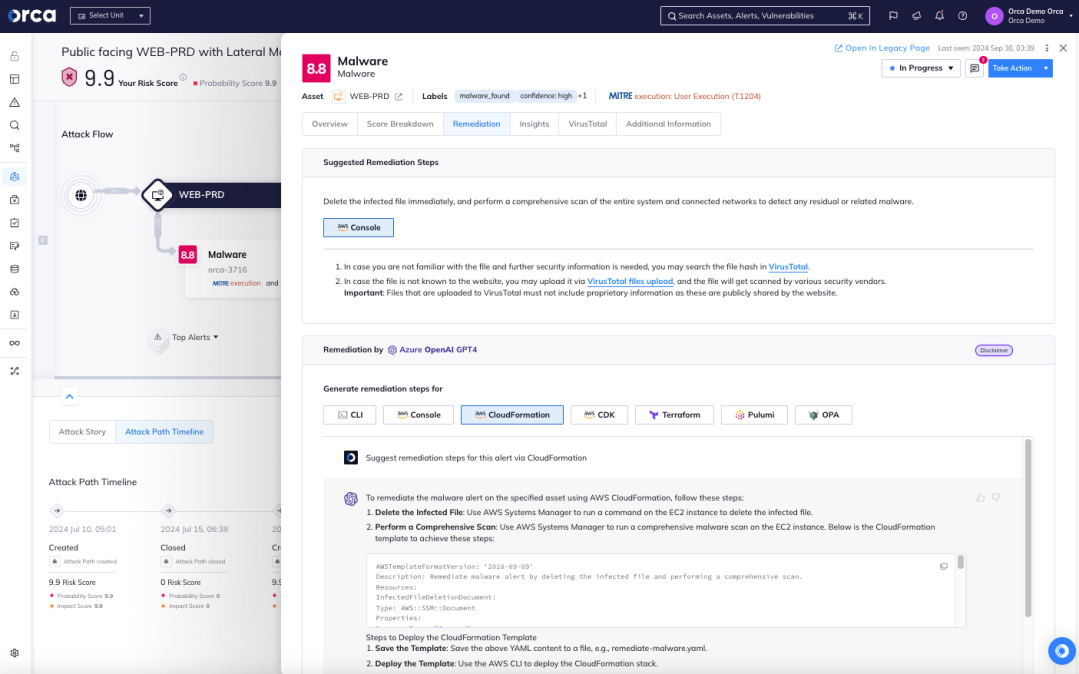
- Orca applique un score de risque granulaire à chaque alerte, en tenant compte de facteurs tels que la gravité, l'accessibilité, l'exploitabilité et l'impact métier, afin que les équipes sachent exactement quels risques traiter en priorité.
- Orca fournit une remédiation automatisée et guidée, permettant aux équipes de sécurité de traiter rapidement les risques de sécurité cloud.
- En plus de présenter les conclusions de sécurité dans la plateforme Orca, Orca propose des intégrations avec de nombreux outils tels que GitHub, GitLab, des plateformes SIEM, des outils SOAR et des systèmes de tickets comme JIRA, ServiceNow.

Modèles de déploiement flexibles
Chez Orca, nous comprenons l'importance des exigences de déploiement du secteur public. C'est pourquoi nous offrons la plus large gamme de possibilités pour répondre à tous vos besoins.
- Orca propose les options de déploiement suivantes : (1) plateforme SaaS, (2) hébergement dans votre propre périmètre, (3) exécution depuis un cloud gouvernemental, tel que FedRAMP.
- Tous les déploiements sont rapides à mettre en place. Puisque Orca est agentless-first, l'analyse peut commencer dès la connexion des comptes des fournisseurs cloud, sans installation d'agents, tout en supportant les charges de travail dynamiques.
- Pour plus d'informations, veuillez planifier une démo. L'un de nos experts du secteur public répondra à vos questions.
Orca s'associe à des fournisseurs de solutions gouvernementales de confiance.


« En collaborant avec Orca Security et nos partenaires revendeurs, nous offrons aux agences visibilité et conformité au sein d'environnements multi-cloud complexes, tout en soutenant les efforts du gouvernement pour acquérir et déployer les solutions de cybersécurité les plus avancées du marché. »
Alex Whitworth
Responsable vertical des solutions de cybersécurité
Carahsoft
« Orca Security est un partenaire stratégique pour SAIC, offrant une visibilité de sécurité cloud de premier plan pour l'écosystème cloud de nos clients. »
Joe Denardi
Vice-président
SAIC
Études de cas du secteur public
Le département d'État des services sociaux élimine les coûts indirects et les angles morts générés par une solution cloud héritée basée sur des agents.

Un centre de recherche et développement financé par l'État fédéral unifie le risque cloud et la conformité sur plus de 300 abonnements Azure.
Une agence fédérale majeure protège son programme de migration vers le cloud avec Orca.
Questions fréquentes
L'accès à la plateforme Orca peut être obtenu auprès de nos partenaires de confiance, notamment Carahsoft, SAIC, GuidePoint Security, Lumen technologies, Braxton Grant technologies et Optiv+Clearshark.
Oui, Orca dispose d'une équipe de support technique dédiée à plein temps basée aux États-Unis.
La plateforme Orca est autorisée FedRAMP Moderate et StateRAMP, et certifiée SOC 2 TYPE II, ISO/IEC 27001, ISO/IEC 27017 et ISO/IEC 27018.
Orca supporte plus de 150 cadres de conformité et benchmarks CIS, y compris les cadres de sécurité gouvernementale et de confidentialité des données tels que NIST SP 800-53, NIST CSF, DISA STIG et ISO 27001. Orca supporte également une large gamme de benchmarks CIS, notamment Apache CIS, AWS CIS, Azure CIS, Docker CIS, GCP CIS, Linux CIS et Windows CIS. Orca propose des modèles prêts à l'emploi ainsi que des contrôles de conformité personnalisables pour vos charges de travail, configurations, identités et données cloud.
Démo personnalisée
Parler à un expert du secteur public
Planifiez une démo pour échanger avec l'un de nos experts du secteur public. Découvrez comment Orca vous aide à relever des défis de sécurité complexes et à respecter les cadres de conformité requis par le secteur public.