

Gestion de la posture de sécurité de l'IA (AI-SPM)
Obtenez une visibilité totale sur les modèles et outils d'IA déployés pour vous protéger contre l'altération et la fuite de données.
Plus de 280 avis de


Le défi
Les déploiements d'IA introduisent rapidement des risques de sécurité cloud
L'IA présente une multitude d'avantages commerciaux. Pourtant, sans une sécurité de l'IA adéquate, les organisations font face à de nouveaux risques cloud, certains familiers et d'autres propres aux modèles d'IA. Les produits AI-SPM cloisonnés ne font que multiplier les défis existants pour les équipes de sécurité — fatigue liée aux alertes, angles morts et incapacité à voir l'ensemble de la situation — tout en laissant les organisations exposées à des risques critiques.
Les équipes de sécurité ne savent pas quels modèles d'IA sont utilisés et ne sont pas en mesure de découvrir le shadow AI.
Des paramètres d'accès public mal configurés, des clés exposées et des données non chiffrées peuvent entraîner le vol de modèles.
Si des données sensibles sont incluses (accidentellement) dans les données d'entraînement, cela peut amener les modèles d'IA à exposer des données sensibles et des informations personnelles identifiables (PII).
Notre approche
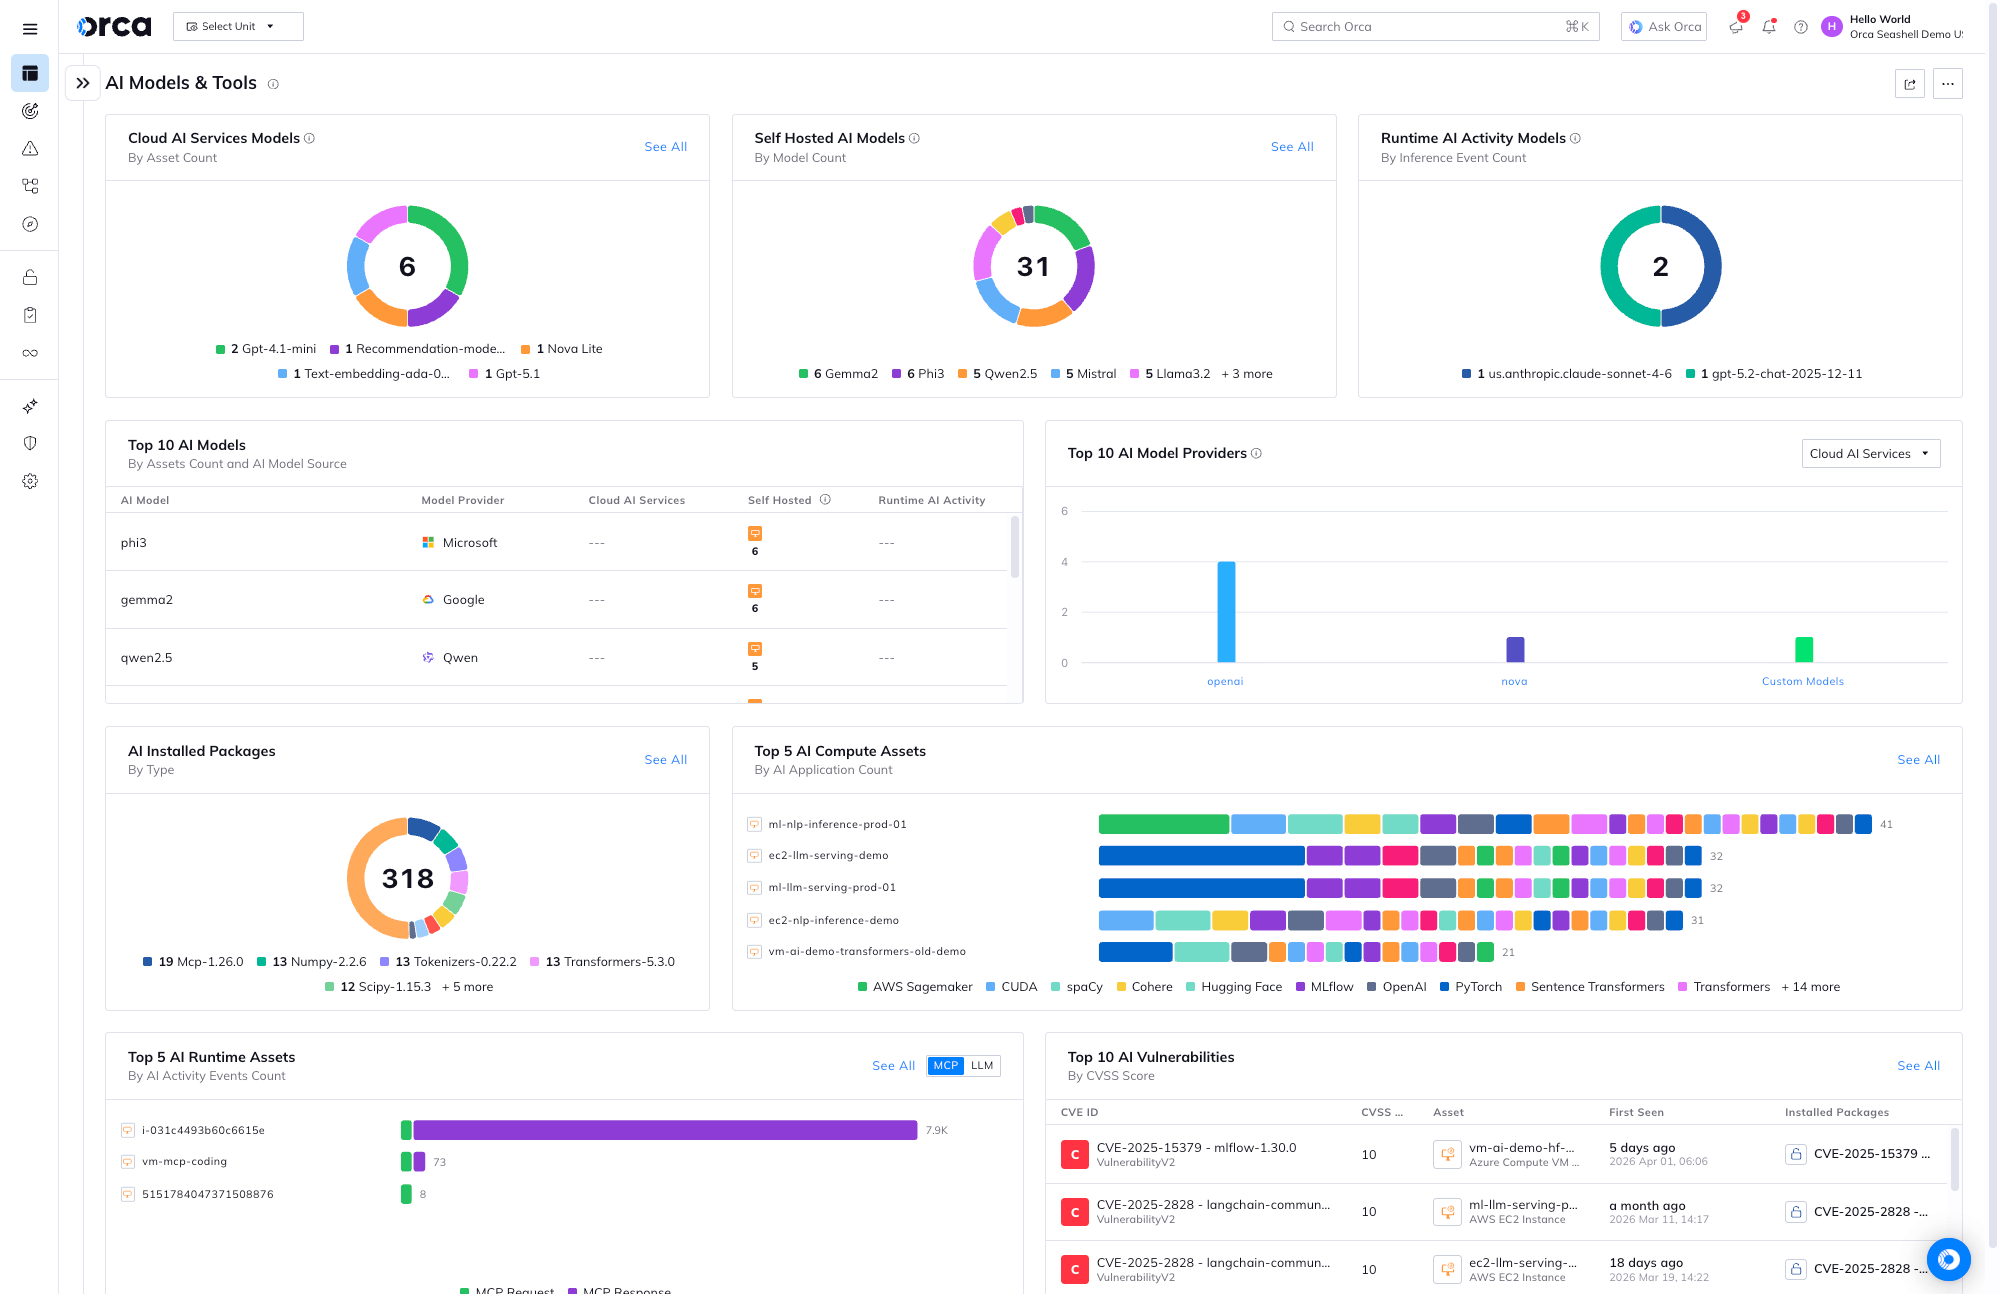
Une solution AI-SPM complète de bout en bout avec une visibilité à 100 %
L'AI-SPM d'Orca s'appuie sur notre technologie SideScanning™ brevetée et agentless pour offrir la même visibilité, la même connaissance des risques et les mêmes données approfondies pour les modèles d'IA que pour les autres ressources cloud, tout en répondant aux cas d'utilisation spécifiques de l'IA. La solution AI-SPM d'Orca couvre plus de 50 modèles et packages logiciels d'IA, vous permettant d'adopter des outils d'IA en toute confiance tout en maintenant la visibilité et la sécurité de l'ensemble de votre pile technique — sans avoir besoin de solutions ponctuelles.

Inventaire complet de l'IA et du ML et nomenclature (BOM)
Orca vous donne une vue complète de tous les modèles d'IA déployés dans votre environnement — qu'ils soient gérés ou non, y compris tout shadow AI.
Corrigez les erreurs de configuration de l'IA
Orca garantit que les modèles d'IA sont configurés de manière sécurisée, couvrant la sécurité réseau, la protection des données, les contrôles d'accès et l'IAM.
Détectez les données sensibles
Orca vous alerte si des modèles d'IA ou des données d'entraînement contiennent des informations sensibles afin que vous puissiez prendre les mesures appropriées pour éviter toute exposition involontaire.
Découvrez les clés d'accès exposées
Orca détecte quand les clés et les jetons des services et packages logiciels d'IA sont exposés de manière non sécurisée dans les dépôts de code.
Rapport
État de la sécurité de l'IA 2026
Obtenez une visibilité totale sur vos projets d'IA déployés
À l'instar des autres ressources dans le cloud, le shadow AI et les LLM constituent une préoccupation majeure en matière de sécurité. Orca scanne en permanence l'ensemble de votre environnement cloud et détecte tous les modèles d'IA déployés, tenant les équipes de sécurité informées de chaque projet d'IA, qu'il contienne des données sensibles ou non, et de son niveau de sécurité.
- Obtenez un inventaire complet de l'IA et une nomenclature (BOM) pour chaque modèle d'IA déployé dans votre cloud, vous offrant une visibilité sur tout shadow AI.
- Orca couvre les principaux services d'IA des fournisseurs cloud, tels qu'Azure OpenAI, Amazon Bedrock & Sagemaker, et Google Vertex AI.
- Orca répertorie également plus de 50 packages logiciels d'IA parmi les plus couramment utilisés, notamment Pytorch, TensorFlow, OpenAI, Hugging Face, scikit-learn, et bien d'autres.




Passez de l'observation à l'action.
Passez le formulaire et connectez-vous instantanément avec un expert en sécurité cloud Orca dans Slack. Obtenez des conseils pratiques et exploitables adaptés à votre environnement spécifique.
 Discutez avec un expert Orca
Aucun compte Slack requis.

Mettez en œuvre les meilleures pratiques pour sécuriser l'IA
L'AI-SPM d'Orca alerte lorsque les modèles d'IA sont menacés par des erreurs de configuration, des permissions excessives, une exposition à Internet, et plus encore, et fournit une remédiation automatisée et guidée pour corriger rapidement tout problème.
- Le cadre de conformité d'Orca pour les meilleures pratiques d'IA comprend des dizaines de règles pour la maintenance appropriée des modèles d'IA, la sécurité réseau, la protection des données, les contrôles d'accès, l'IAM, et plus encore.
- Protégez-vous contre les fuites de données et les risques d'empoisonnement des données provenant des modèles d'IA et des données d'entraînement.
Détectez les données sensibles dans les modèles d'IA et les données d'entraînement
Orca utilise les fonctionnalités de Data Security Posture Management (DSPM) pour scanner et classifier les données stockées dans les projets d'IA, et émet des alertes si des données sensibles sont détectées. En informant les équipes de sécurité de l'emplacement des données sensibles, Orca leur permet de s'assurer qu'elles sont supprimées, car les modèles d'IA peuvent être manipulés pour « déverser » leurs données d'entraînement.
- Orca scanne et classifie toutes les données stockées dans les projets d'IA, ainsi que les données utilisées pour entraîner ou affiner les modèles d'IA.
- Recevez une alerte lorsque des données sensibles sont détectées, comme des numéros de téléphone, des adresses e-mail, des numéros de sécurité sociale ou des informations de santé personnelles.
- Assurez-vous que vos modèles d'IA sont pleinement conformes aux cadres réglementaires et aux benchmarks CIS.


Détectez les clés d'accès d'IA exposées pour éviter toute altération
Orca détecte lorsque des clés et des jetons d'IA sont laissés dans les dépôts de code et envoie des alertes afin que les équipes de sécurité puissent rapidement supprimer les clés et limiter les dommages.
- Orca scanne vos dépôts de code (tels que GitHub et GitLab) et détecte toute fuite de clés d'accès d'IA, comme les jetons pour OpenAI ou Hugging Face.
- La fuite de clés d'accès pourrait permettre à des acteurs malveillants d'accéder aux modèles d'IA et à leurs données d'entraînement, leur permettant ainsi d'effectuer des requêtes API, d'altérer le modèle d'IA et d'exfiltrer des données.
Études de cas

Amérique du Nord, EMEA et Asie-Pacifique
Services aux entreprises
AWS
« Nous ne pouvons pas demander aux développeurs des choses comme : "Avez-vous pensé à la sécurité ? Quand vous lancez une nouvelle VM sur AWS, pouvez-vous me le faire savoir pour que je puisse la scanner ? Pouvez-vous déployer un agent sur cette machine pour moi ?" Nous avons besoin d'une meilleure façon de travailler. Orca offre cette meilleure approche en éliminant les frictions organisationnelles. »

Amérique du Nord
Assurance
AWS, GCP, Azure
« Tout ce qui impacte le développement se heurtera à une résistance. Mais avec SideScanning d'Orca, l'impact sur les systèmes est nul. C'est également facile à utiliser. »
Questions fréquentes
L'AI Security Posture Management est un domaine émergent de la sécurité cloud qui consiste à traiter les risques de sécurité et les problèmes de conformité associés à l'utilisation des modèles d'IA. Il s'agit d'un ensemble de stratégies, de solutions et de pratiques conçues pour permettre aux organisations d'exploiter en toute sécurité les modèles d'IA et les LLM dans leurs activités.
Comme les autres actifs cloud, les modèles d'IA et les LLM présentent des risques de sécurité inhérents, notamment une visibilité limitée, un accès public accidentel, le shadow data, des données non chiffrées, des clés non sécurisées, et plus encore.
Ces dernières années, l'usage de l'IA a augmenté de manière spectaculaire. Plus de la moitié des organisations l'utilisent déjà dans le cadre de leurs activités. L'adoption massive de l'IA, associée aux risques de sécurité liés aux services et packages d'IA, expose les organisations à un risque accru d'incidents. Les chiffres ci-dessous illustrent ce risque :
- 94 % des organisations utilisant OpenAI possèdent au moins un compte accessible publiquement sans restriction.
- 97 % des organisations utilisant les notebooks Amazon Sagemaker en possèdent au moins un avec un accès direct à Internet.
Malgré ses avantages, l'IA présente des risques de sécurité importants que les organisations doivent prendre en compte et traiter, notamment :
- Manque de visibilité : les équipes de sécurité ne savent pas toujours quels modèles d'IA sont utilisés et ne sont pas en mesure de découvrir le shadow AI.
- Exposition des données : des paramètres d'accès public mal configurés, des clés exposées et des données sensibles non chiffrées peuvent provoquer des fuites de données.
- Empoisonnement des données : des acteurs malveillants peuvent potentiellement altérer les données et insérer du contenu malveillant.
- Exposition de clés dans les dépôts : ces clés permettent à des acteurs malveillants d'effectuer des requêtes API, d'altérer le modèle d'IA et d'exfiltrer des données.
L'AI Security Posture Management implique plusieurs activités importantes pour couvrir les risques liés à l'IA de bout en bout, notamment :
- Scan et inventaire du cloud : L'ensemble du patrimoine cloud est scanné pour générer un inventaire complet de tous les modèles d'IA déployés dans l'environnement (ou les environnements) cloud.
- Gestion de la posture de sécurité : La configuration sécurisée des modèles d'IA est garantie, incluant la sécurité réseau, la protection des données, les contrôles d'accès et l'IAM.
- Détection de données sensibles : Les informations sensibles dans les modèles d'IA ou les données d'entraînement sont identifiées et des alertes sont générées afin que des mesures appropriées puissent être prises.
- Détection des accès tiers : les équipes sont alertées lorsque des clés et jetons sensibles pour les services d'IA sont exposés dans les dépôts de code.
La plateforme Orca Cloud Security sécurise vos modèles d'IA de bout en bout — de l'entraînement et du fine-tuning au déploiement en production et à l'inférence.
- Inventaire et BOM IA/ML : Obtenez une vue complète de tous les modèles d'IA déployés dans votre environnement – qu'ils soient gérés ou non.
- Gestion de la posture de sécurité : assurez-vous que les modèles d'IA sont configurés de manière sécurisée, y compris la sécurité réseau, la protection des données, les contrôles d'accès et l'IAM.
- Détection des données sensibles : Soyez alerté si des modèles d'IA ou des données d'entraînement contiennent des informations sensibles afin de prendre les mesures appropriées.
- Détection des accès tiers : Détectez quand des clés et des jetons d'accès aux services d'IA — tels qu'OpenAI ou Hugging Face — sont exposés de manière non sécurisée dans les dépôts de code.

Discutez avec nous
Découvrez Orca Security en action
Gagnez en visibilité, assurez la conformité et priorisez les risques avec la plateforme de sécurité cloud Orca.
 Discutez avec un expert Orca
Aucun compte Slack requis.