

Cloud-Sicherheit und Compliance für Behörden
Skalieren Sie Ihre Cloud im Behördensektor mit Zuversicht und sichern Sie Ihren Auftrag mit einer für FedRAMPⓇ Moderate und GovRAMPⓇ autorisierten Cloud-Sicherheitsplattform mit schnellen und flexiblen Bereitstellungsoptionen.


Orca Security ist für FedRAMP® Moderate und GovRAMP® autorisiert. Wir sind außerdem TX-RAMP-zertifiziert.
Die Herausforderung
Behörden benötigen eine umfassende Cloud-Sicherheitslösung ohne blinde Flecken
Die meisten Cloud-Sicherheitslösungen hinterlassen blinde Flecken, sind zu eng gefasst und bieten keine Einblicke in die Datensicherheit.
360-Grad-Strategie: Der öffentliche Sektor benötigt eine umfassende Berücksichtigung digitaler Transformationsstrategien, wobei die Sicherheit in alle Abläufe integriert werden muss, um auf neue Herausforderungen zu reagieren.
Anforderungen an die Datensicherheit: Eine robuste Datensicherheit ist unerlässlich, abgestimmt auf die spezifischen Anforderungen jeder Behörde und unter Einhaltung gesetzlicher Vorschriften.
Zero-Trust-Implementierung: Die Umsetzung eines Zero-Trust-Ansatzes kann schwierig sein, wenn blinde Flecken vorhanden sind. Daher ist eine einheitliche Sicherheitslösung mit vollständiger Transparenz entscheidend.
Solution Brief
Multi-Cloud-Sicherheit und Compliance für Behörden
Schnelle Cloud-Compliance und Berichterstellung, optimiert für den Behördensektor
Weisen Sie die Betriebsgenehmigung (Authority to Operate, ATO) bei Behörden-Audits problemlos nach. Orca führt automatisch kritische Compliance-Prüfungen für Behörden durch und findet gefährdete Daten.
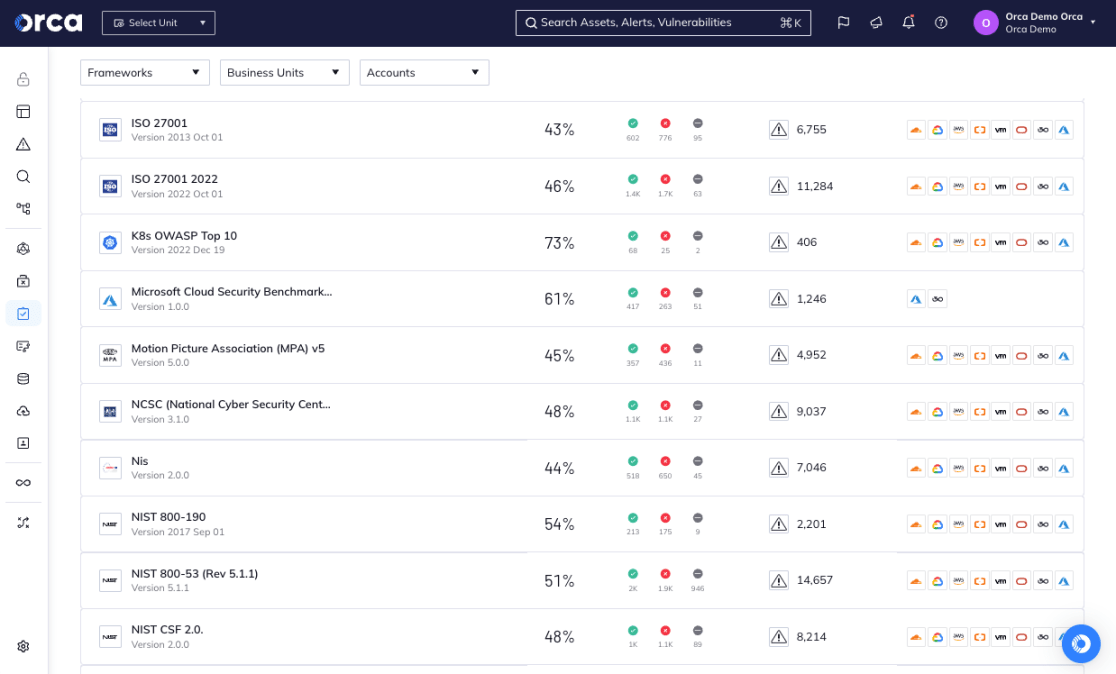
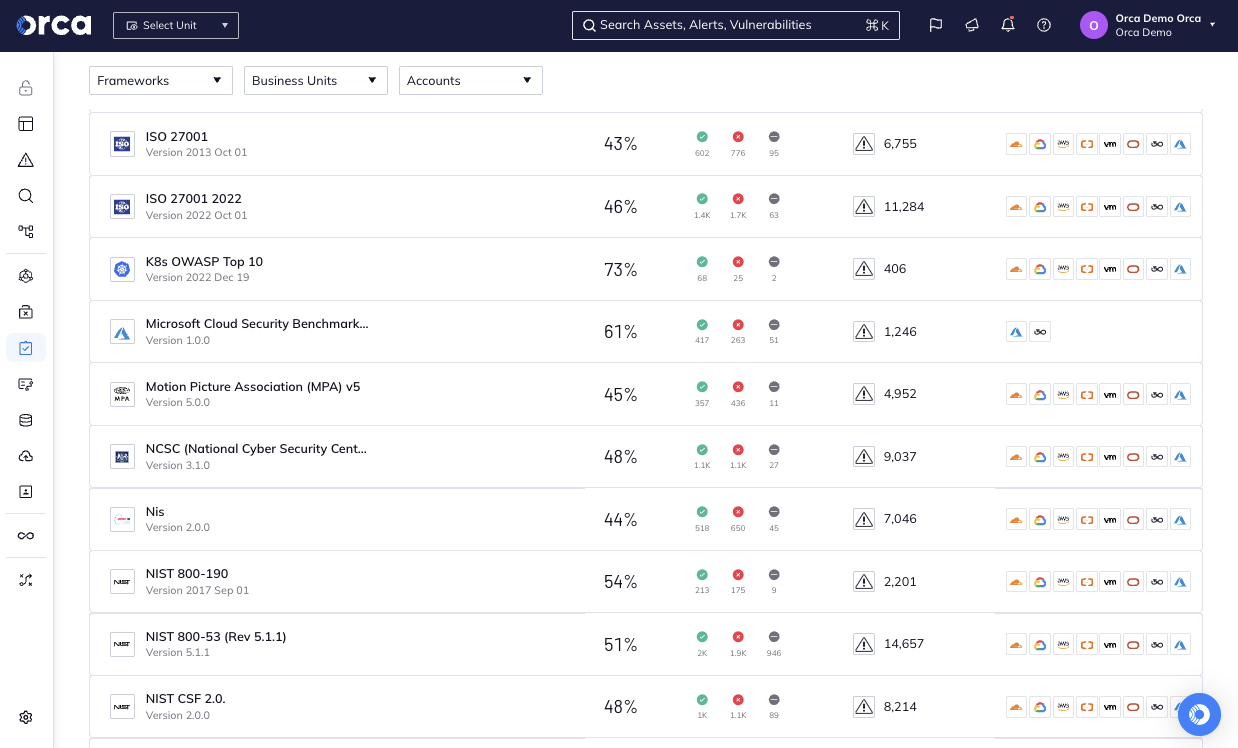
- Orca ermöglicht es Teams, eine kontinuierliche Compliance mit wichtigen Sicherheits- und Datenschutzrahmenwerken für Behörden wie NIST SP 800-53, NIST CSF, DISA STIG und ISO 27001.
- Orca unterstützt eine Vielzahl von CIS-Benchmarks, darunter Apache CIS, AWS CIS, Azure CIS, Docker CIS, GCP CIS, Linux CIS und Windows CIS.
- Nutzen Sie die integrierten Compliance-Vorlagen von Orca oder passen Sie diese an Ihre spezifischen Anforderungen an.
Wussten Sie schon?
Orca Security ist über unseren vertrauenswürdigen Partner Guidepoint Federal auf dem GSA Multiple Schedule verfügbar. Demo anfordern!
Erreichen Sie Ihre Zero-Trust-Ziele mit lückenloser Cloud-Sicherheitsabdeckung
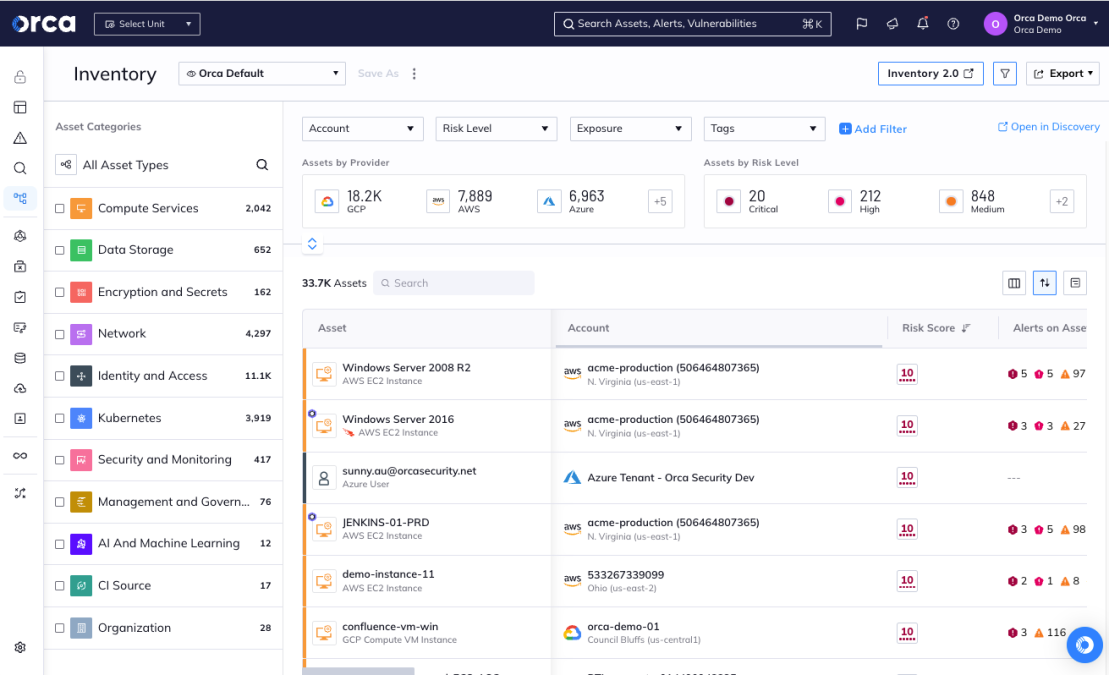
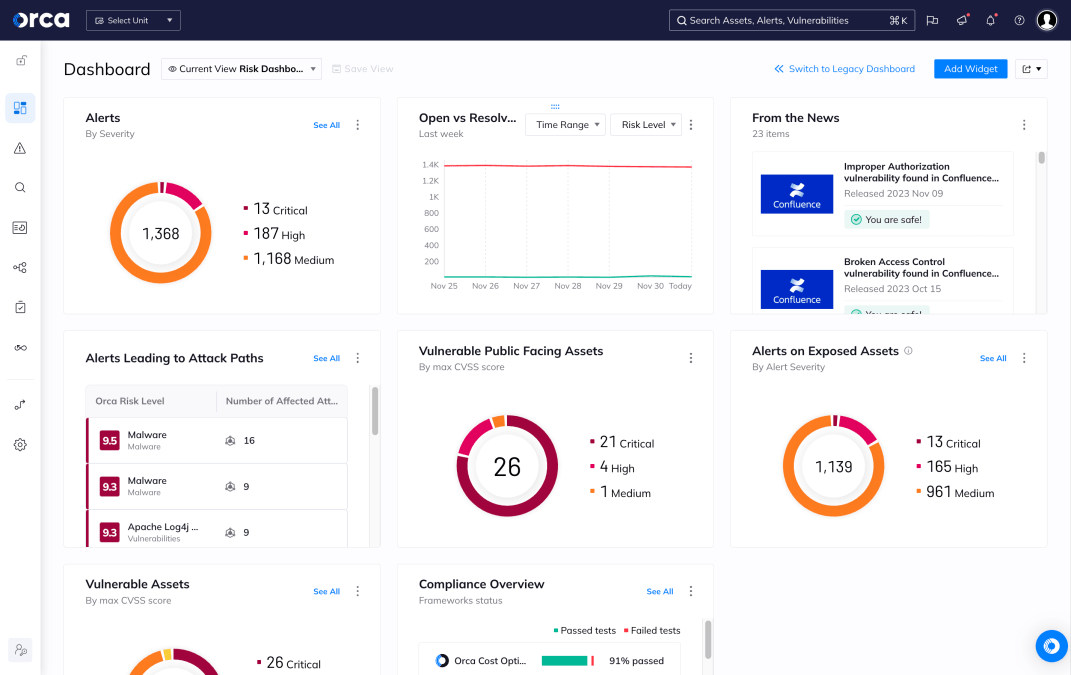
Orcas patentierte SideScanning™-Technologie bietet eine umfassende Abdeckung aller Assets, einschließlich VMs, Containern und Serverless, sowie Cloud-Infrastrukturressourcen wie Storage Buckets, VPCs und KMS-Keys.
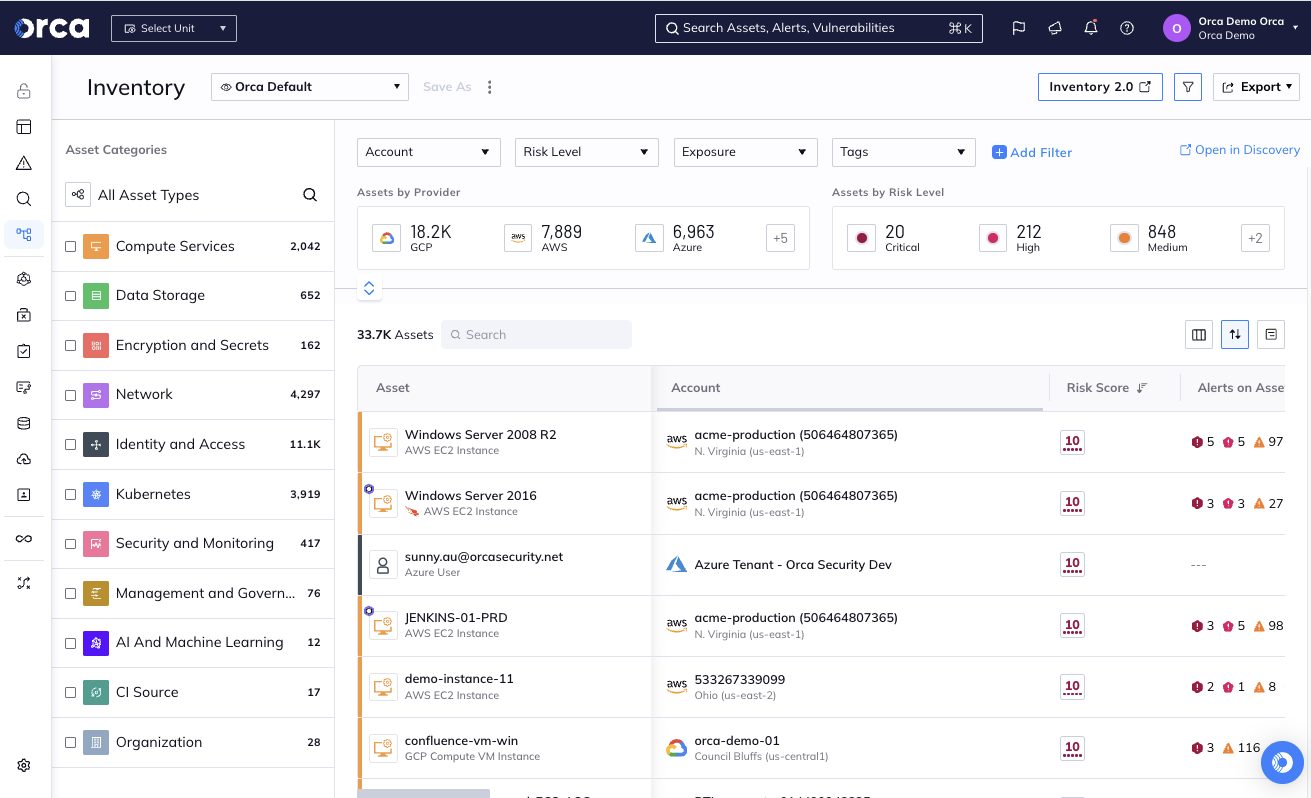
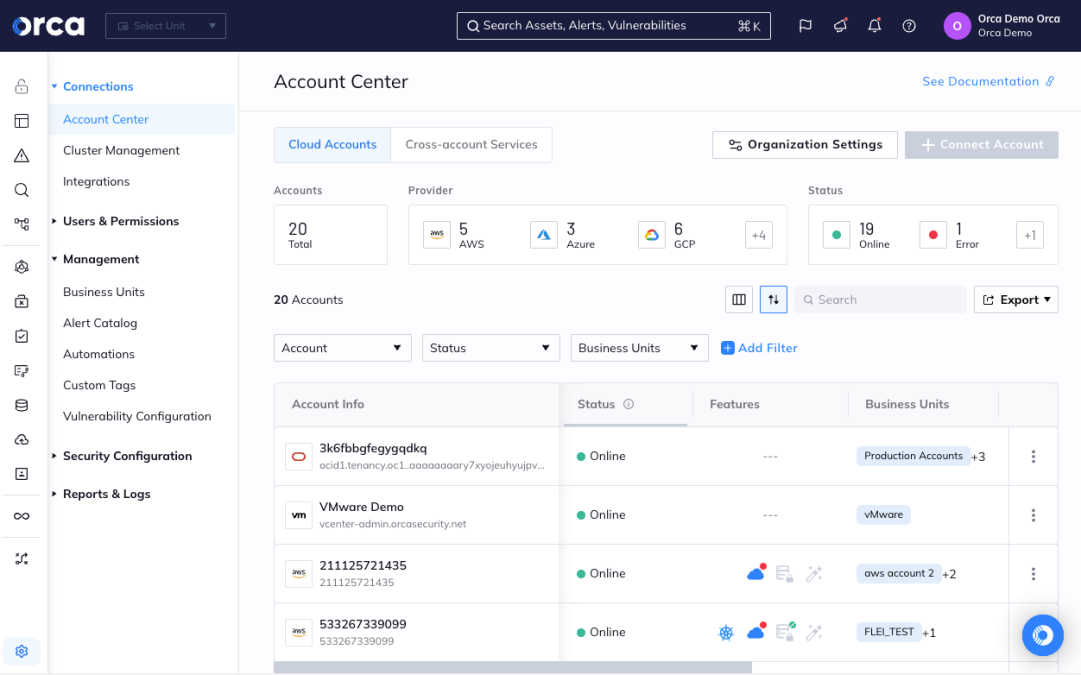
- Sehen Sie ein vollständiges Asset-Inventar – einschließlich inaktiver, pausierter und gestoppter Workloads – über eine zentrale Konsole („Single Pane of Glass“), um die Zusammenarbeit global verteilter Teams zu verbessern.
- Innerhalb weniger Minuten deckt Orca kritische und priorisierte Cloud-Risiken auf, darunter Malware, Fehlkonfigurationen, Risiken durch Seitwärtsbewegungen (Lateral Movement), API-Risiken, IAM-Risiken, KI-Risiken und ungesicherte sensible Daten.
- Sichern Sie Ihre Software-Lieferkette und Build-Artefakte – Orca unterstützt das Scannen von Container-Images und Infrastructure-as-Code-Vorlagen (IaC) durch die Integration in die gesamte Application-Pipeline.
Granulare Risikopriorisierung zur Optimierung der Behebung
Im Gegensatz zu anderen Tools, die in Silos arbeiten, sieht Orca das große Ganze und priorisiert Risiken basierend auf dem Kontext, sodass Sie sich auf wirklich kritische Probleme konzentrieren können – direkt aus den Tools heraus, die Sie bereits verwenden.
- Orca weist jedem Alarm einen granularen Risiko-Score zu, wobei Faktoren wie Schweregrad, Erreichbarkeit, Ausnutzbarkeit und geschäftliche Auswirkungen berücksichtigt werden, damit Teams genau wissen, welche Risiken priorisiert werden müssen.
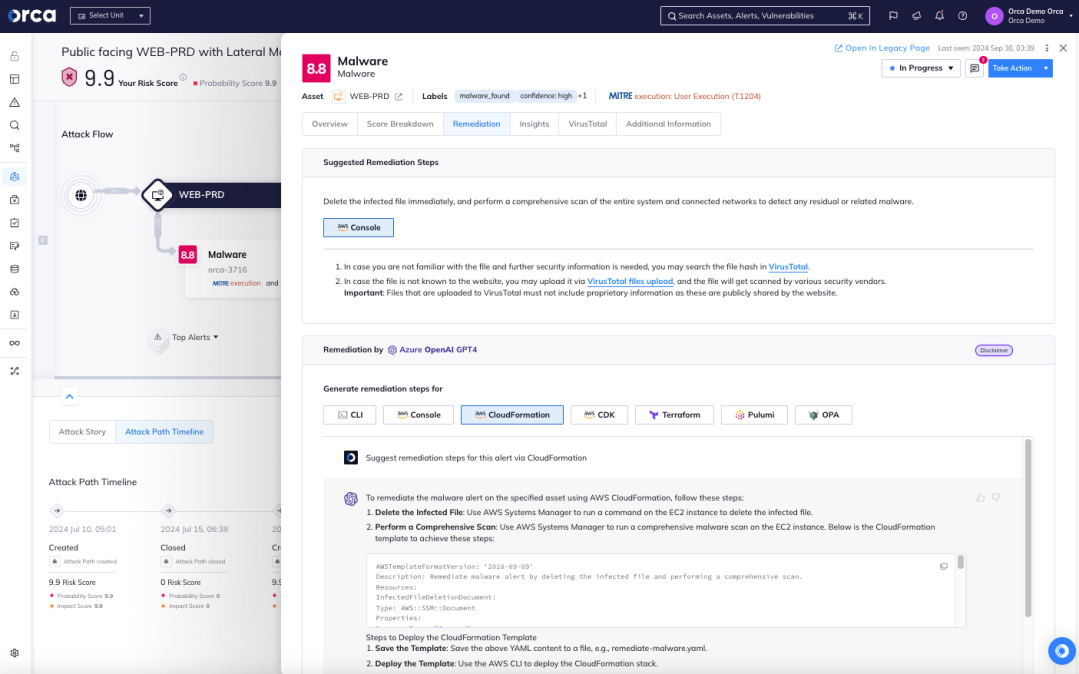
- Orca bietet automatisierte und geführte Behebungsschritte, die Sicherheitsteams in die Lage versetzen, Cloud-Sicherheitsrisiken schnell zu adressieren.
- Zusätzlich zur Darstellung von Sicherheitserkenntnissen in der Plattform bietet Orca Integrationen mit vielen Tools wie GitHub, GitLab, SIEM, SOAR und Ticketing-Systemen wie JIRA oder ServiceNow.

Flexible Deployment-Modelle
Orca versteht die Deployment-Anforderungen des öffentlichen Sektors. Wir bieten die größtmögliche Auswahl an Optionen, um all Ihre Anforderungen zu erfüllen.
- Orca bietet folgende Deployment-Optionen: (1) SaaS-Plattform, (2) Hosting in Ihrer eigenen Umgebung, (3) Betrieb in einer Government Cloud, wie z. B. FedRAMP.
- Alle Deployments sind schnell eingerichtet. Da Orca agentless-first ist, startet das Scanning sofort nach der Verknüpfung der Cloud-Accounts – ohne Agenten-Installation und mit Unterstützung für dynamische Workloads.
- Für weitere Informationen vereinbaren Sie bitte eine Demo. Unsere Experten für den öffentlichen Sektor beantworten gerne Ihre Fragen.
Orca arbeitet mit vertrauenswürdigen Lösungsanbietern für Behörden zusammen.


„Durch die Zusammenarbeit mit Orca Security und unseren Reseller-Partnern bieten wir Behörden Sichtbarkeit und Compliance in komplexen Multi-Cloud-Umgebungen. Wir unterstützen die Regierung dabei, die modernsten verfügbaren Cybersicherheitslösungen zu beschaffen und einzusetzen.“
Alex Whitworth
Cybersecurity Solutions Vertical Executive
Carahsoft
„Orca Security ist ein strategischer Partner für SAIC und bietet erstklassige Sichtbarkeit der Cloud-Sicherheit für das Cloud-Ökosystem unserer Kunden.“
Joe Denardi
Vice President
SAIC
Fallstudien aus dem öffentlichen Sektor
State Department of Human Services eliminiert Overhead und tote Winkel einer veralteten agentenbasierten Cloud-Lösung.

Federally Funded Research and Development Center vereinheitlicht Cloud-Risiko und Compliance über mehr als 300 Azure-Subscriptions hinweg.
Große Bundesbehörde schützt Cloud-Migrationsprogramm mit Orca
Häufig gestellte Fragen
Der Zugang zur Orca-Plattform erfolgt über unsere Partner: Carahsoft, SAIC, GuidePoint Security, Lumen Technologies, Braxton Grant Technologies und Optiv+Clearshark.
Ja, Orca verfügt über dediziertes technisches Support-Personal in Vollzeit mit Sitz in den USA.
Die Orca-Plattform verfügt über die Autorisierungen FedRAMP Moderate und StateRAMP sowie Zertifizierungen nach SOC 2 Typ II, ISO/IEC 27001, ISO/IEC 27017 und ISO/IEC 27018.
Orca unterstützt über 150 Compliance-Frameworks und CIS-Benchmarks. Dazu gehören Vorgaben für Behörden wie NIST SP 800-53, NIST CSF, DISA STIG und ISO 27001. Auch CIS-Benchmarks für Apache, AWS, Azure, Docker, GCP, Linux und Windows werden unterstützt. Orca bietet Standard-Templates sowie anpassbare Prüfungen für Ihre Workloads, Konfigurationen, Identitäten und Daten.
Personalisierte Demo
Sprechen Sie mit einem Experten für den öffentlichen Sektor
Vereinbaren Sie eine Demo. Sprechen Sie mit unseren Experten für den öffentlichen Sektor und erfahren Sie, wie Orca komplexe Sicherheitsherausforderungen löst und Compliance-Frameworks für Behörden erfüllt.