

AI Security Posture Management (AI-SPM)
Erhalten Sie volle Transparenz über bereitgestellte KI-Modelle und Tools zum Schutz vor Datenmanipulation und Datenabfluss.
Über 280 Bewertungen von


Die Herausforderung
KI-Bereitstellungen führen schnell zu Cloud-Sicherheitsrisiken
KI bietet eine Vielzahl von geschäftlichen Vorteilen. Doch ohne die richtige KI-Sicherheit sind Unternehmen neuen Cloud-Risiken ausgesetzt – einige bekannt, andere spezifisch für KI-Modelle. Isolierte AI-SPM-Produkte verstärken nur die bestehenden Herausforderungen für Sicherheitsteams – Alarmmüdigkeit, blinde Flecken und die Unfähigkeit, das Gesamtbild zu sehen – während Unternehmen kritischen Risiken ausgesetzt bleiben.
Sicherheitsteams wissen nicht, welche KI-Modelle im Einsatz sind, und können Shadow AI nicht aufspüren.
Fehlkonfigurierte Einstellungen für den öffentlichen Zugriff, offenliegende Schlüssel und unverschlüsselte Daten können zum Diebstahl von Modellen führen.
Wenn sensible Daten (versehentlich) in Trainingsdaten enthalten sind, kann dies dazu führen, dass KI-Modelle sensible Informationen und personenbezogene Daten (PII) offenlegen.
Unser Ansatz
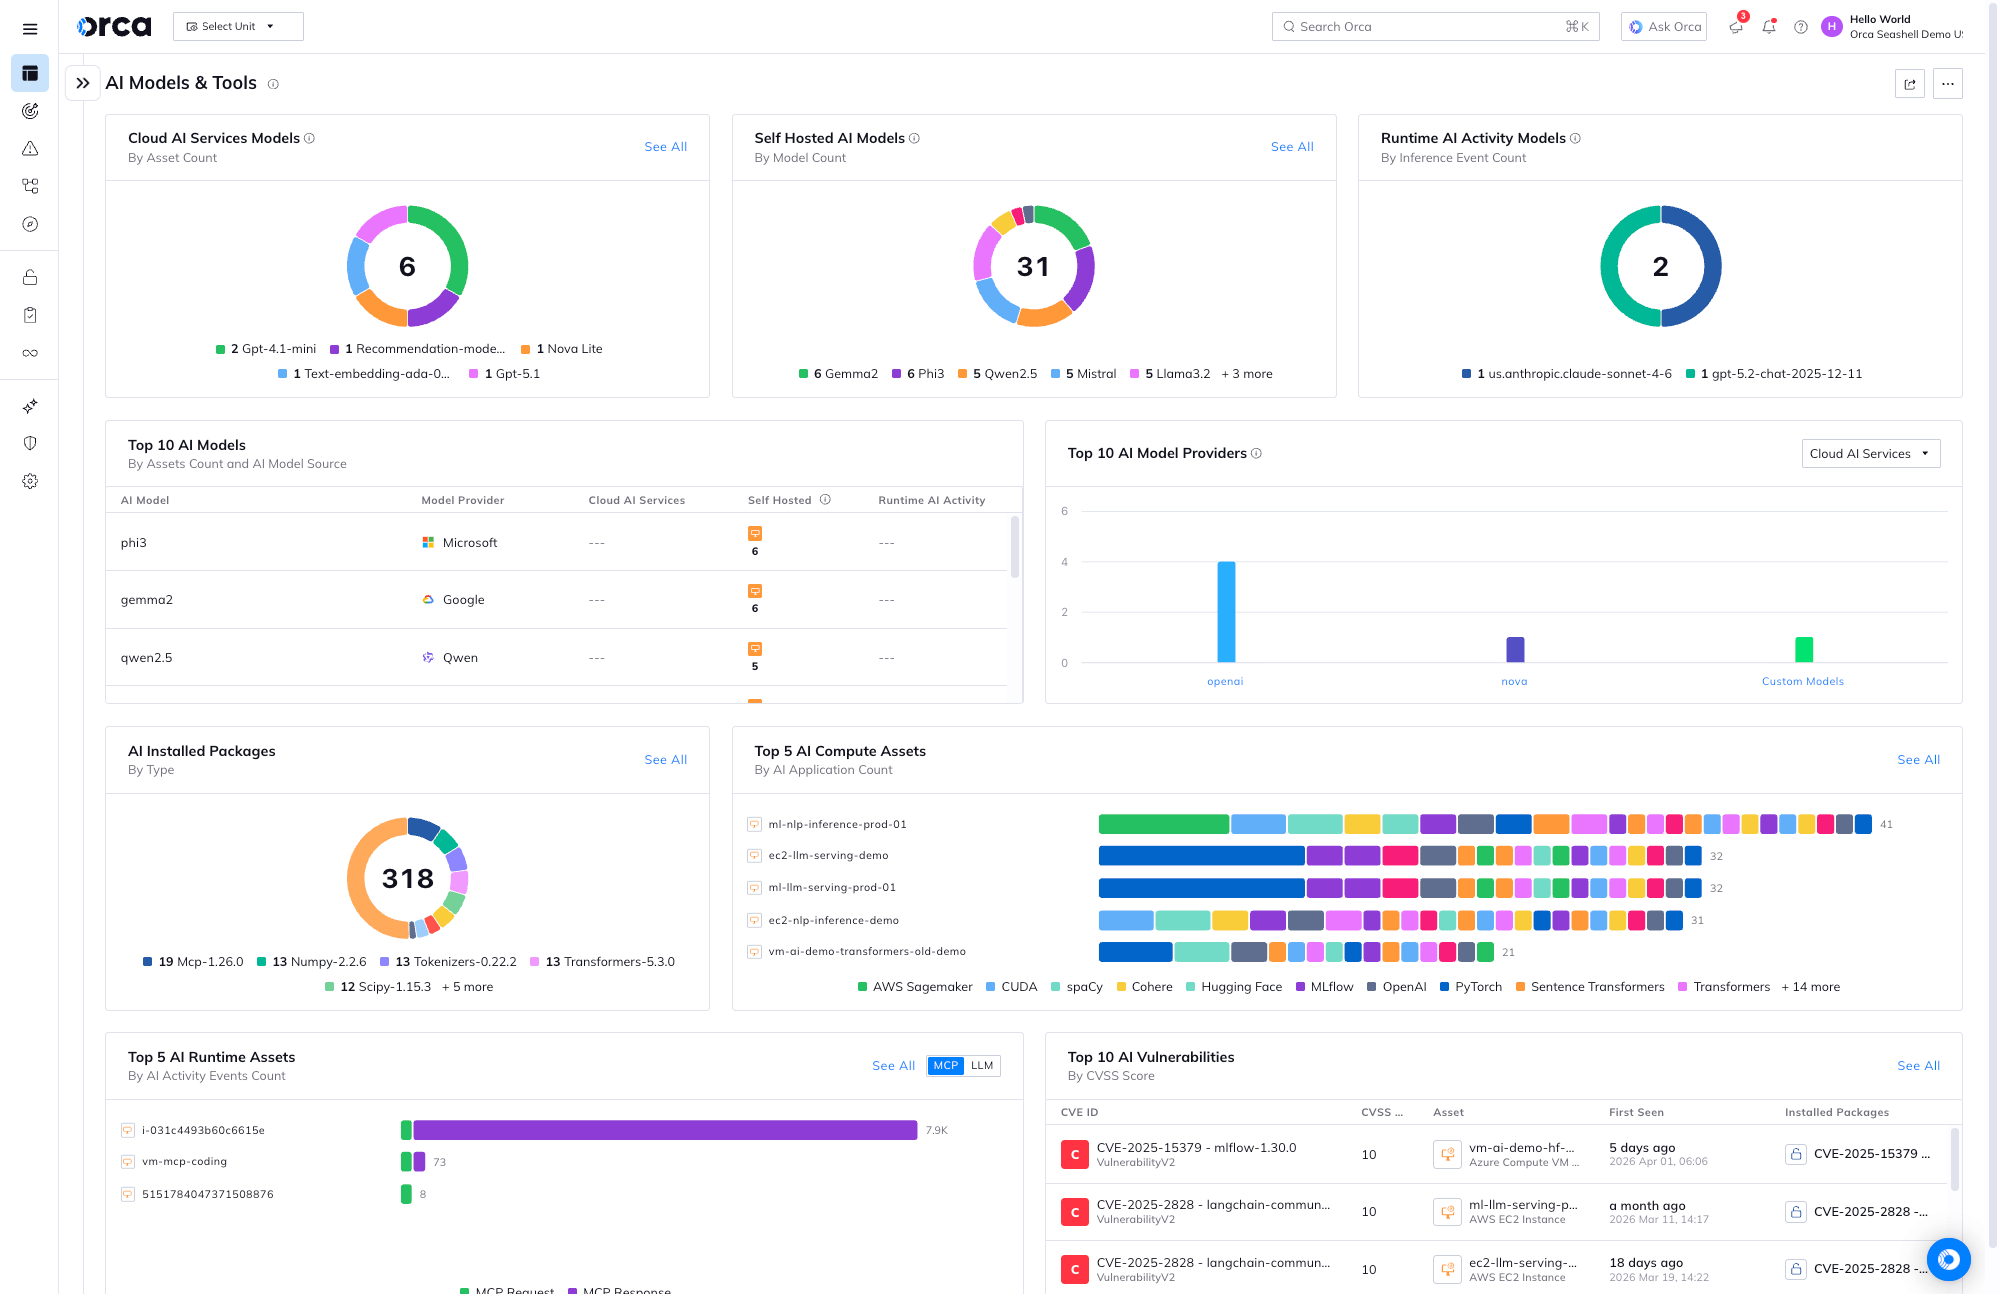
Vollständiges End-to-End AI-SPM mit 100 % Transparenz
Das AI-SPM von Orca nutzt unsere patentierte, agentless SideScanning™-Technologie, um für KI-Modelle dieselbe Transparenz, Risikoeinblicke und tiefgehende Daten wie für andere Cloud-Ressourcen zu liefern und gleichzeitig spezifische KI-Anwendungsfälle abzudecken. Die AISPM-Lösung von Orca deckt über 50 KI-Modelle und Softwarepakete ab. So können Sie KI-Tools sicher einführen und gleichzeitig die Transparenz und Sicherheit für Ihren gesamten Tech-Stack beibehalten – ohne Einzellösungen.

Vollständiges KI- und ML-Inventar und Bill of Materials (BOM)
Orca bietet Ihnen einen vollständigen Überblick über alle in Ihrer Umgebung bereitgestellten KI-Modelle – sowohl verwaltete als auch nicht verwaltete, einschließlich jeglicher Shadow AI.
KI-Fehlkonfigurationen beheben
Orca stellt sicher, dass KI-Modelle sicher konfiguriert sind, einschließlich Netzwerksicherheit, Datenschutz, Zugriffskontrollen und IAM.
Sensible Daten erkennen
Orca schlägt Alarm, wenn KI-Modelle oder Trainingsdaten sensible Informationen enthalten, damit Sie geeignete Maßnahmen ergreifen können, um eine unbeabsichtigte Offenlegung zu verhindern.
Offengelegte Zugriffsschlüssel aufspüren
Orca erkennt, wenn Schlüssel und Token für KI-Dienste und Softwarepakete unsicher in Code-Repositories offengelegt werden.
Bericht
State of AI Security 2026
Erhalten Sie volle Transparenz über Ihre bereitgestellten KI-Projekte.
Wie andere Ressourcen in der Cloud sind auch Shadow AI und LLMs ein großes Sicherheitsrisiko. Orca scannt kontinuierlich Ihre gesamte Cloud-Umgebung und erkennt alle bereitgestellten KI-Modelle. So bleiben Sicherheitsteams über jedes KI-Projekt informiert, wissen, ob es sensible Daten enthält und ob es sicher ist.
- Erhalten Sie ein vollständiges KI-Inventar und eine Bill of Materials (BOM) für jedes in Ihrer Cloud bereitgestellte KI-Modell, was Ihnen Transparenz über jegliche Shadow AI verschafft.
- Orca deckt die KI-Dienste der wichtigsten Cloud-Anbieter ab, wie z. B. Azure OpenAI, Amazon Bedrock & SageMaker und Google Vertex AI.
- Orca inventarisiert zudem die über 50 am häufigsten verwendeten KI-Softwarepakete, darunter Pytorch, TensorFlow, OpenAI, Hugging Face, scikit-learn und viele mehr.




Von der Beobachtung zum Handeln.
Überspringen Sie das Formular und treten Sie in Slack sofort mit einem Orca Cloud-Sicherheitsexperten in Kontakt. Erhalten Sie praktische und umsetzbare Anleitungen, die auf Ihre spezifische Umgebung zugeschnitten sind.
 Mit einem Orca-Experten chatten
Kein Slack-Konto erforderlich.

Best Practices zur Sicherung von KI implementieren
Das AISPM von Orca warnt, wenn KI-Modelle durch Fehlkonfigurationen, zu weitreichende Berechtigungen, Internet-Exposition und mehr gefährdet sind, und bietet automatisierte und geführte Fehlerbehebung, um Probleme schnell zu lösen.
- Das Compliance-Framework von Orca für KI-Best-Practices umfasst Dutzende von Regeln für die ordnungsgemäße Wartung von KI-Modellen, Netzwerksicherheit, Datenschutz, Zugriffskontrollen, IAM und mehr.
- Schutz vor Datenabfluss und dem Risiko von Data Poisoning bei KI-Modellen und Trainingsdaten.
Sensible Daten in KI-Modellen und Trainingsdaten erkennen
Orca nutzt Data Security Posture Management (DSPM)-Funktionen, um in KI-Projekten gespeicherte Daten zu scannen und zu klassifizieren, und warnt, falls sensible Daten gefunden werden. Durch den Hinweis an die Sicherheitsteams, wo sich sensible Daten befinden, können diese sicherstellen, dass sie entfernt werden, da KI-Modelle dazu manipuliert werden können, ihre Trainingsdaten „preiszugeben“.
- Orca scannt und klassifiziert alle in KI-Projekten gespeicherten Daten sowie Daten, die zum Trainieren oder Fine-Tuning von KI-Modellen verwendet werden.
- Erhalten Sie eine Warnmeldung, wenn sensible Daten gefunden werden, wie z. B. Telefonnummern, E-Mail-Adressen, Sozialversicherungsnummern oder persönliche Gesundheitsdaten.
- Stellen Sie sicher, dass Ihre KI-Modelle vollständig konform mit regulatorischen Rahmenbedingungen und CIS-Benchmarks sind.


Offengelegte KI-Zugriffsschlüssel erkennen, um Manipulationen zu verhindern
Orca erkennt, wenn KI-Schlüssel und -Token in Code-Repositories hinterlassen werden, und sendet Warnmeldungen, damit Sicherheitsteams die Schlüssel umgehend entfernen und Schäden begrenzen können.
- Orca scannt Ihre Code-Repositories (wie GitHub und GitLab) und findet jegliche Leaks von KI-Zugriffsschlüsseln – wie z. B. Token für OpenAI oder Hugging Face.
- Geleakte Zugriffsschlüssel könnten böswilligen Akteuren Zugriff auf KI-Modelle und deren Trainingsdaten gewähren, sodass sie API-Anfragen stellen, das KI-Modell manipulieren und Daten exfiltrieren können.
Fallstudien

Nordamerika, EMEA und Asien-Pazifik
Business Services
AWS
„Wir können Entwickler nicht Dinge fragen wie: ‚Hast du an die Sicherheit gedacht? Wenn du eine neue VM auf AWS startest, kannst du mir bitte Bescheid geben, damit ich sie scannen kann? Kannst du bitte einen Agenten auf dieser Maschine für mich installieren?‘ Wir brauchen eine bessere Arbeitsweise. Orca bietet diesen besseren Weg, indem es organisatorische Reibungsverluste beseitigt.“

Nordamerika
Versicherung
AWS, GCP, Azure
„Alles, was die Entwicklung beeinträchtigt, stößt auf Widerstand. Aber mit Orca SideScanning gibt es keinerlei Auswirkungen auf die Systeme. Zudem ist es einfach zu bedienen.“
Häufig gestellte Fragen
AI Security Posture Management ist ein aufstrebender Bereich der Cloud-Sicherheit, der sich mit Sicherheitsrisiken und Compliance-Fragen im Zusammenhang mit der Nutzung von KI-Modellen befasst. Es umfasst eine Sammlung von Strategien, Lösungen und Praktiken, die es Unternehmen ermöglichen sollen, KI-Modelle und LLMs sicher in ihrem Geschäft einzusetzen.
Wie andere Cloud-Assets bergen AI-Modelle und LLMs inhärente Sicherheitsrisiken, darunter eingeschränkte Transparenz, versehentlicher öffentlicher Zugriff, Schatten-Daten, unverschlüsselte Daten, ungesicherte Keys und mehr.
In den letzten Jahren ist die KI-Nutzung dramatisch gestiegen. Mehr als die Hälfte aller Unternehmen setzt KI bereits im Geschäftsbetrieb ein. Die weitreichende Einführung von KI, kombiniert mit den Sicherheitsrisiken von KI-Diensten und -Paketen, erhöht die Gefahr von Sicherheitsvorfällen für Unternehmen. Die folgenden Zahlen verdeutlichen dieses Risiko:
- 94 % der Unternehmen, die OpenAI nutzen, haben mindestens ein Konto, das ohne Einschränkungen öffentlich zugänglich ist.
- 97 % der Unternehmen, die Amazon Sagemaker Notebooks nutzen, haben mindestens eines mit direktem Internetzugang.
Trotz ihrer Vorteile birgt AI erhebliche Sicherheitsrisiken, die Unternehmen berücksichtigen und angehen müssen, darunter:
- Mangelnde Transparenz: Security-Teams wissen nicht immer, welche AI-Modelle aktuell im Einsatz sind, und können Shadow AI nicht identifizieren.
- Datenexposition: Fehlkonfigurierte öffentliche Zugriffseinstellungen, exponierte Keys und unverschlüsselte sensible Daten können zu Datenlecks führen.
- Data Poisoning: Böswillige Akteure können potenziell Daten manipulieren und schädliche Inhalte einschleusen.
- Exponierte Keys in Repositories: Diese Keys ermöglichen es böswilligen Akteuren, API-Anfragen zu stellen, das AI-Modell zu manipulieren und Daten zu exfiltrieren.
AI Security Posture Management umfasst mehrere wichtige Aktivitäten zur Abdeckung von End-to-End-KI-Risiken, darunter:
- Cloud-Scanning und Inventarisierung: Die gesamte Cloud-Umgebung wird gescannt, um ein vollständiges Inventar aller in den Cloud-Umgebungen bereitgestellten KI-Modelle zu erstellen.
- Security Posture Management: Die sichere Konfiguration von KI-Modellen wird gewährleistet, einschließlich Netzwerksicherheit, Datenschutz, Zugriffskontrollen und IAM.
- Erkennung sensibler Daten: Sensible Informationen in KI-Modellen oder Trainingsdaten werden identifiziert und Warnmeldungen generiert, damit entsprechende Maßnahmen ergriffen werden können.
- Erkennung von Drittanbieter-Zugriffen: Teams werden alarmiert, wenn sensible Schlüssel und Token für KI-Dienste in Code-Repositories offengelegt werden.
Die Orca Cloud Security Platform sichert Ihre KI-Modelle Ende-zu-Ende ab – vom Training und Fine-Tuning bis hin zum Produktiveinsatz und der Inferenz.
- KI- und ML-Inventar und BOM: Erhalten Sie eine vollständige Übersicht über alle in Ihrer Umgebung bereitgestellten KI-Modelle – sowohl verwaltete als auch nicht verwaltete.
- Security Posture Management: Stellen Sie sicher, dass KI-Modelle sicher konfiguriert sind, einschließlich Netzwerksicherheit, Datenschutz, Zugriffskontrollen und IAM.
- Erkennung sensibler Daten: Lassen Sie sich benachrichtigen, wenn KI-Modelle oder Trainingsdaten sensible Informationen enthalten, damit Sie entsprechende Maßnahmen ergreifen können.
- Erkennung von Drittanbieter-Zugriffen: Erkennen Sie, wenn Schlüssel und Token für KI-Dienste – wie OpenAI oder Hugging Face – unsicher in Code-Repositories exponiert sind.

Chatten Sie mit uns
Orca Security in Aktion erleben
Erhalten Sie Sichtbarkeit, erzielen Sie Compliance und priorisieren Sie Risiken mit der Orca Cloud Security Platform.
 Mit einem Orca-Experten chatten
Kein Slack-Konto erforderlich.