

Cloud Detection and Response
Überwachen Sie verdächtige Cloud-Aktivitäten, um eine schnelle Reaktion auf aktive Bedrohungen zu ermöglichen.
Über 280 Bewertungen von


Die Herausforderung
Unvollständige Erkenntnisse bedeuten unvollständige Sicherheit
Bestehende Lösungen zur Bedrohungserkennung wurden nicht für die Cloud entwickelt und verlassen sich auf Agenten, um Workload-Telemetrie zu erhalten. Es fehlt ihnen der Einblick in die gesamte Cloud-Angriffsfläche, die Workloads, Cloud-Konfigurationen, Ereignisse und Identitäten umfasst.
EDR-, TDR- und XDR-Lösungen erkennen Risiken nur auf Cloud-Workload-Ebene, nicht auf der Control Plane. Beispielsweise wird eine gestohlene Identität, die von einem externen Angreifer verwendet wird, von Workload-fokussierten Tools nicht erkannt.
Viele bestehende CDR-Tools wurden von On-Premises-TDR-, EDR- oder XDR-Lösungen adaptiert, die keine Cloud-Telemetrie bieten oder aufgrund mangelnder kontextueller Einblicke blinde Flecken aufweisen.
Detection & Response-Tools erfordern die Installation von Security-Agenten für jedes Asset.
Unser Ansatz
CDR – für die Cloud entwickelt
Orca bietet eine 24/7-Überwachung von Cloud-Provider-Logs und Threat-Intelligence-Feeds. Durch die einzigartige Kombination dieser Informationen mit Orcas Erkenntnissen über bestehende Risiken in Cloud-Workloads und Konfigurationen sowie dem Standort der kritischsten Assets des Unternehmens erkennt Orca schnell, welche Ereignisse potenziell gefährlich sind und sofortige Aufmerksamkeit erfordern.
Erkennen
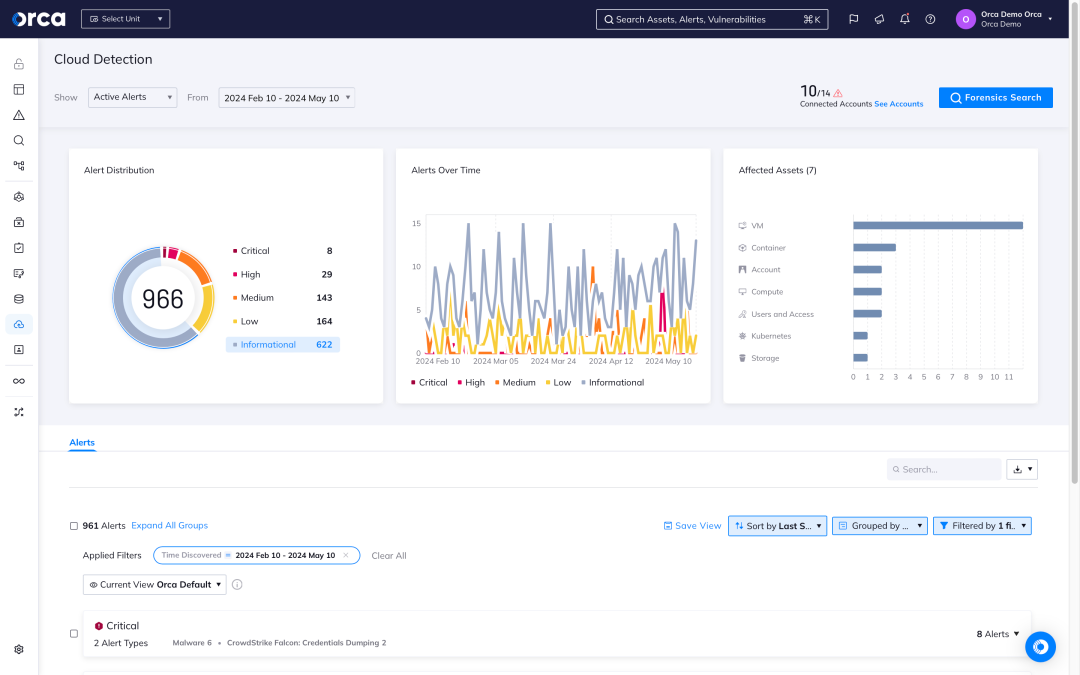
Erhalten Sie Alerts bei Änderungen und Anomalien, die auf mögliche bösartige Absichten im Vergleich zu normalem Verhalten hindeuten, und priorisieren Sie automatisch Ereignisse, die die kritischsten Assets des Unternehmens gefährden.
Untersuchen
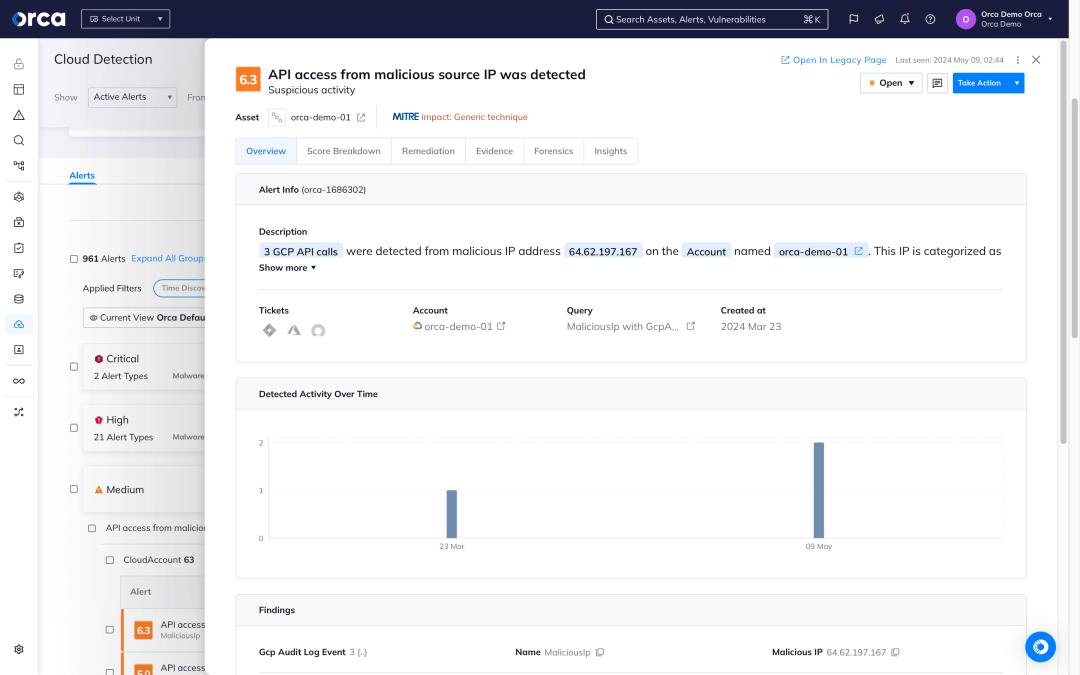
Recherchieren Sie bösartige Aktivitäten, um schnell zu erfahren, ob die Ereignisse bösartig sind und ob kritische Assets des Unternehmens in Gefahr sind.
Reagieren
Fangen Sie Cloud-Angriffe ab, indem Sie Remediation-Schritte nutzen und Probleme mithilfe der mehr als 50 technischen Integrationen von Drittanbietern (einschließlich SOAR, Benachrichtigungen und Ticketing-Systemen) automatisch zuweisen.
Mit den CDR-Funktionen von Orca können Unternehmen laufende Cloud-Angriffe erkennen, untersuchen und darauf reagieren.
Vier Beispiele, wie Orca CDR laufende Cloud-Angriffe erkennt
Kontinuierliche Analyse ohne Agenten
Die SideScanning™-Technologie von Orca sammelt tiefgehende Workload-Informationen und Cloud-Konfigurations-Metadaten ohne die blinden Flecken, organisatorischen Reibungsverluste, hohen TCO und Performance-Einbußen agentenbasierter Lösungen.
- Decken Sie automatisch 100 % Ihrer Assets ab, einschließlich neu hinzugefügter Assets.
- Orca kombiniert Cloud-Ereignisse und Threat Intelligence mit Risiken in Cloud-Workloads, Konfigurationen und Identitäten, um zu verstehen, wann Anomalien potenziell gefährlich sein könnten.
- Bei Malware-basierten Bedrohungen ergänzt die Orca-Plattform ihre CDR-Funktionen durch signatur- und heuristikbasierte Malware-Erkennung für alle Workloads.
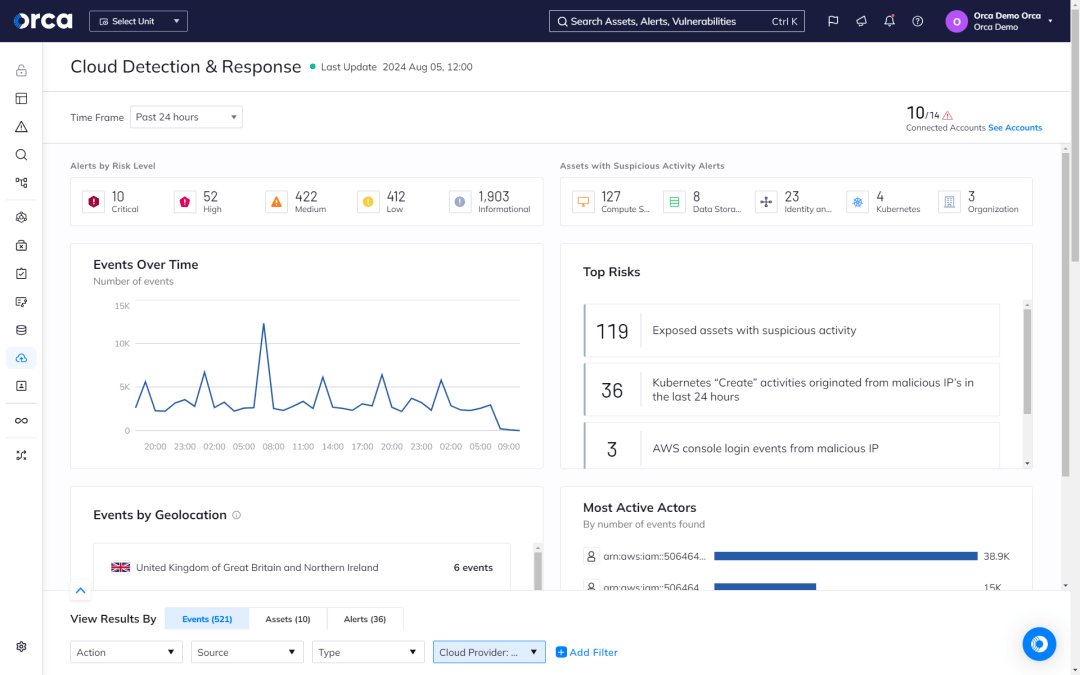
Stärkung des SOC- und IR-Teams
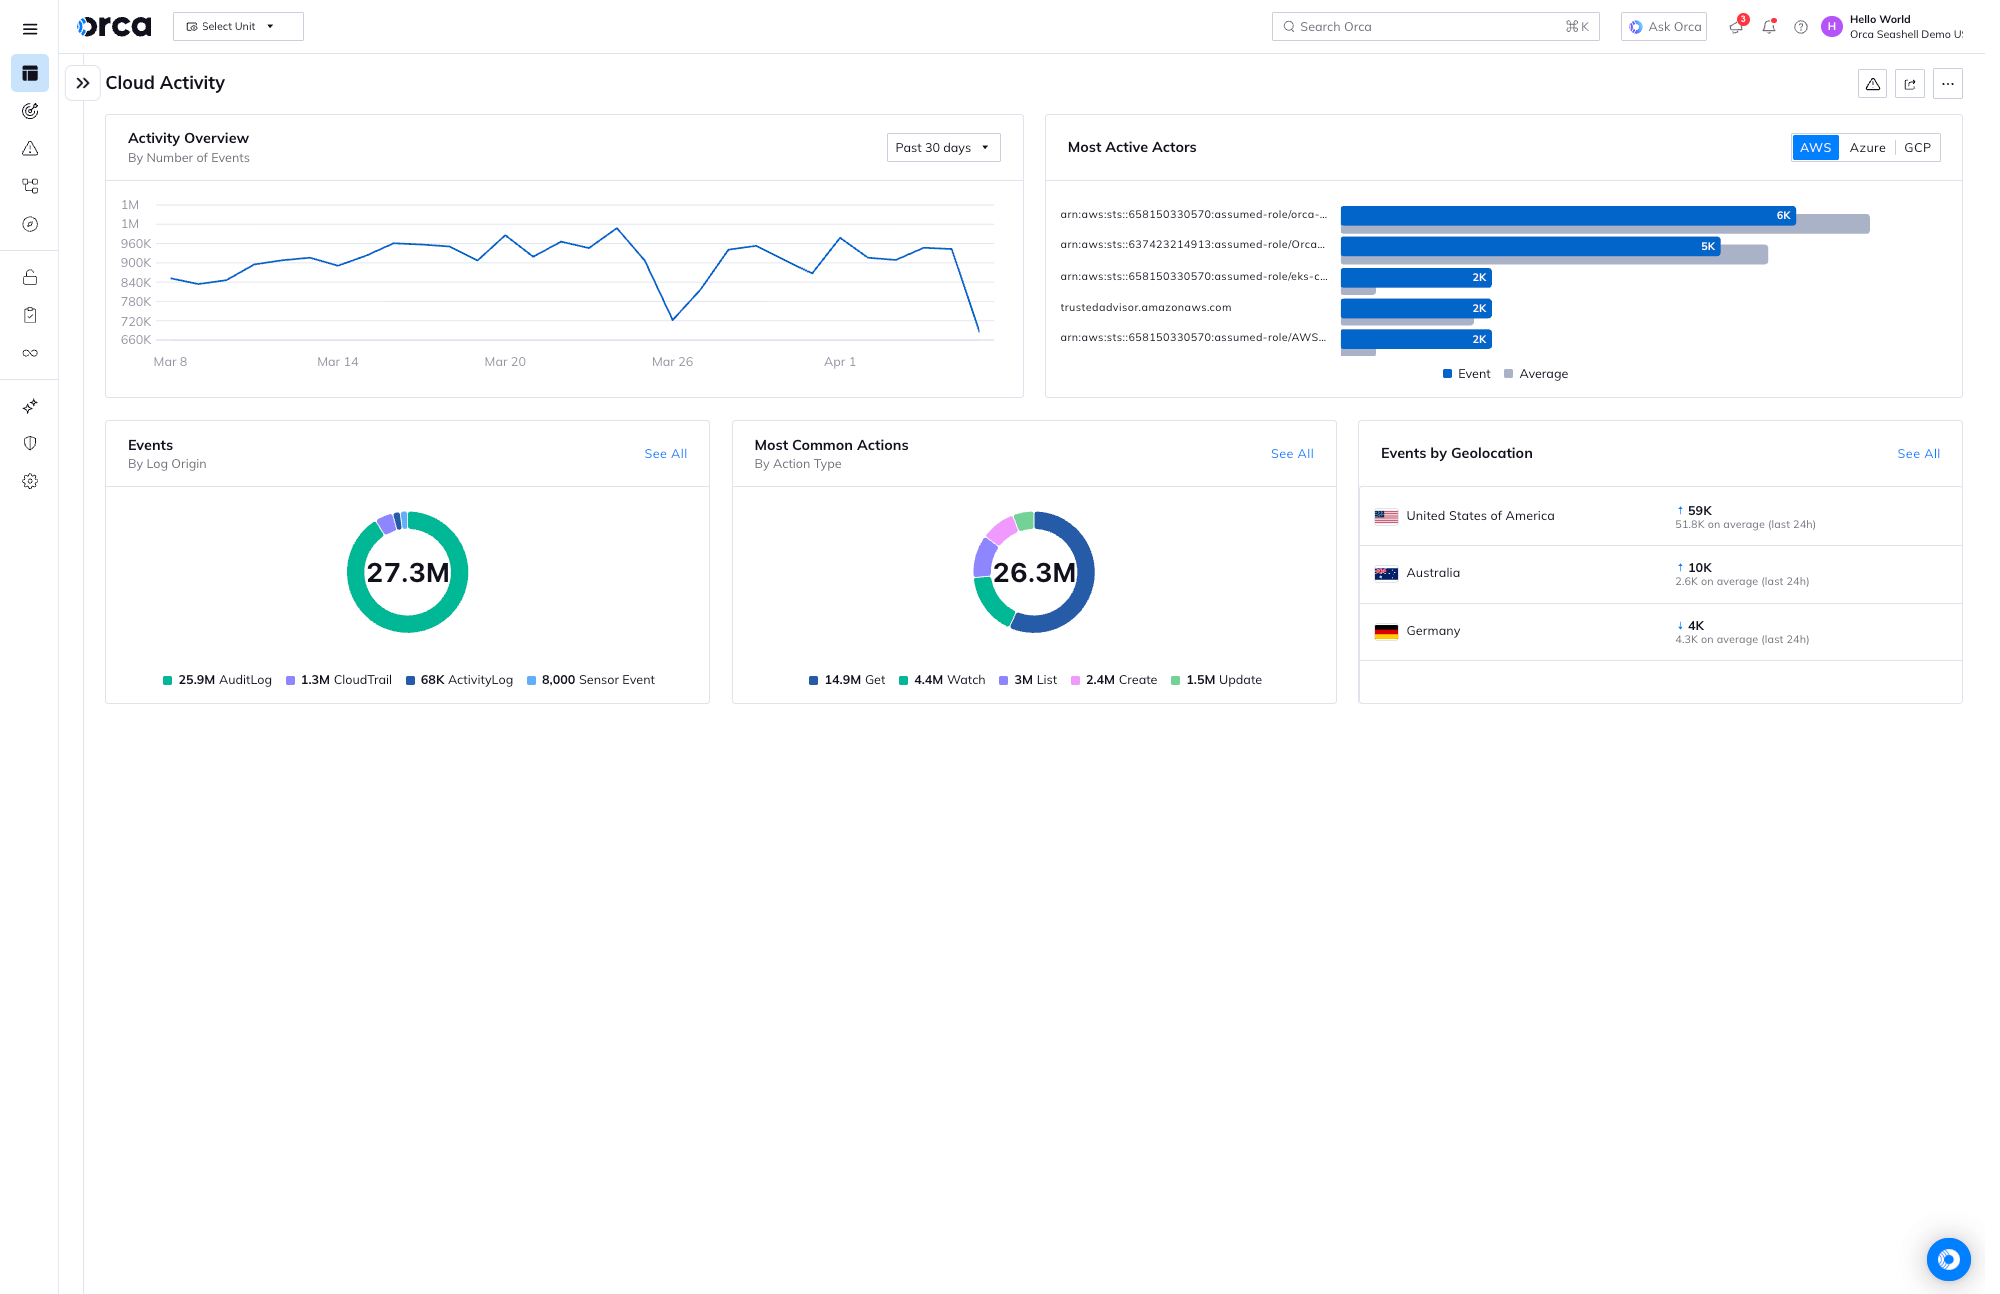
Mit CDR können Teams wichtige Telemetriedaten nutzen, um ihre Cloud-Umgebung genau zu überwachen und schnell auf verdächtige Aktivitäten, Ereignisse oder Änderungen zu reagieren, die sofortiges Handeln erfordern.
- Nutzen Sie zeitnahe, umsetzbare Erkenntnisse aus dem ereignisgesteuerten Sicherheits-Dashboard von Orca, um Untersuchungen und Reaktionen zu beschleunigen.
- Nutzen Sie Cloud-agnostische Ereignisparameter mit universeller Terminologie, damit schlanke Teams Untersuchungen ohne Spezialisierung oder Kenntnisse der Cloud-Provider rationalisieren können.
- Suchen und filtern Sie alle Cloud-Logs dynamisch an einem zentralen Ort unter Verwendung beliebiger Ereignisparameter, SQL-Abfragen oder vordefinierter Untersuchungen aus dem Orca-Katalog.
Schnelle Remediation zum Stoppen von Angriffen
Orca hilft Teams, Risiken schnell zu erkennen und zu entschärfen, wodurch der potenzielle Schaden eines laufenden Angriffs begrenzt wird.
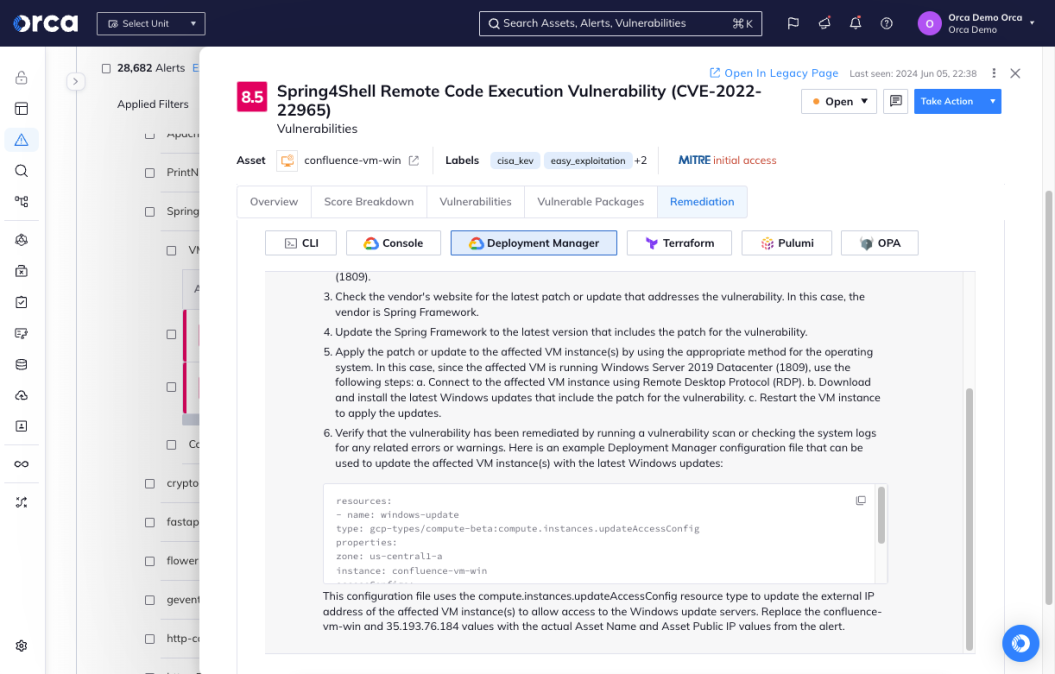
- Automatisieren Sie Untersuchung und Reaktion mit den priorisierten Alerts von Orca, die alle CDR-Anwendungsfälle abdecken, forensische Erkenntnisse vollständig kontextualisieren und flexible Remediation-Optionen bieten.
- Beschleunigen Sie die Reaktion mit automatisierten Workflows, die spezifische Risiken sofort nach ihrer Erkennung ohne manuelles Eingreifen beheben.
- Nutzen Sie die KI-gestützte Remediation-Funktion von Orca, um hochwertige Anweisungen zur Behebung jedes Alerts zu generieren.
Reibungslose Workflow-Integration
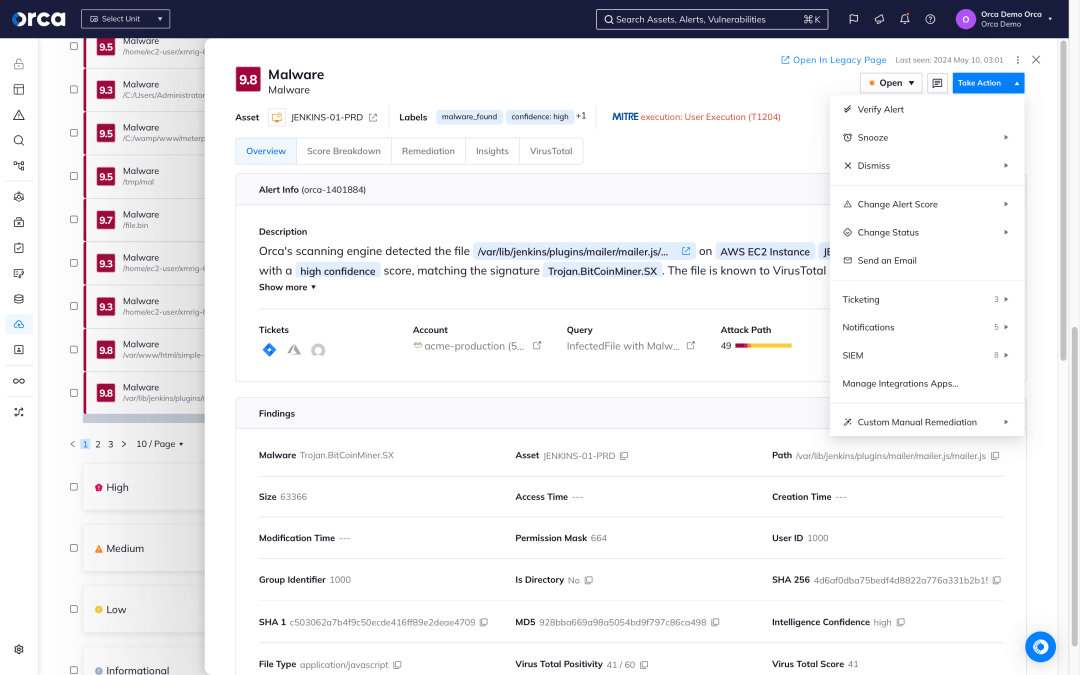
Orca bietet über 50 Integrationen von Drittanbietern, die sich nahtlos in Ihre bestehenden Tools und Workflows einfügen:
- Integrieren Sie CDR-Alerts aus AWS GuardDuty, Azure Defender for Cloud und GCP Security Command Center in Orca für eine umfassende Erkennung.
- Erstellen und überwachen Sie Jira- oder ServiceNow-Tickets direkt aus Orca-Alerts und verbessern Sie so die funktionsübergreifende Zusammenarbeit.
- Integrieren Sie Orca-Alerts in SIEM-Lösungen (z. B. Splunk, Sumo Logic, IBM QRadar) für eine schnelle Untersuchung und Behebung.
Erhalten Sie integrierte Runtime-Transparenz und Sicherheit für kritische Workloads.
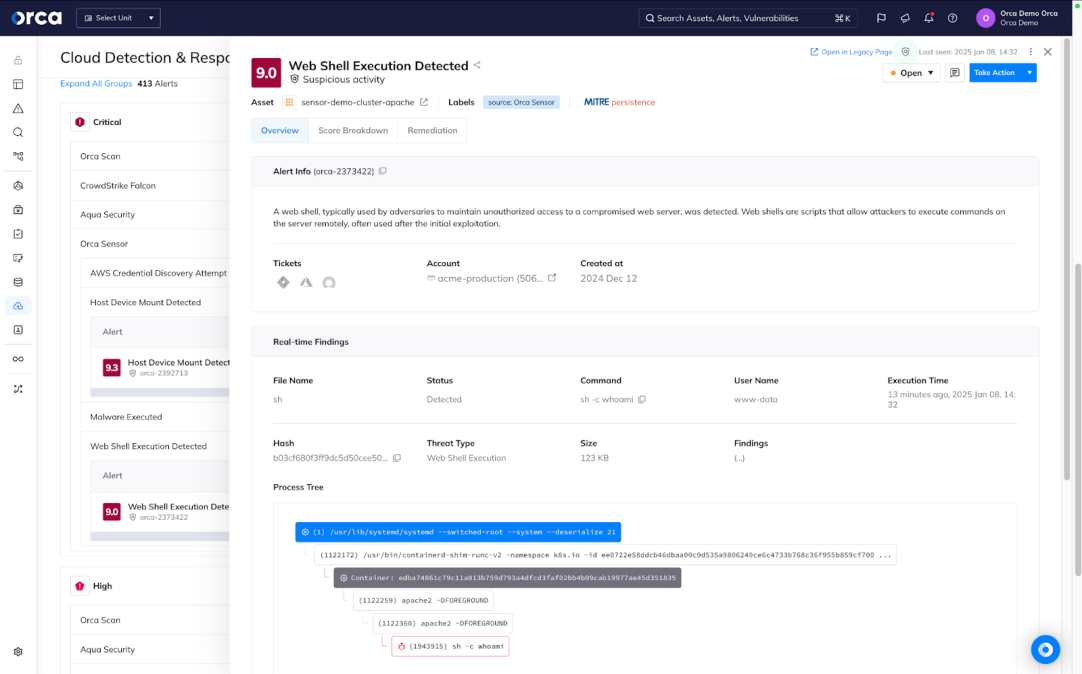
Integriert in die Orca-Plattform ermöglicht der Orca Sensor leistungsstarke Runtime-Transparenz, Erkennung, Untersuchung und Prävention für Ihre kritischen Workloads.
- Nutzen Sie umfangreiche Telemetrie, die die Transparenz der Orca-Plattform durch eine Echtzeitansicht von Aktivitäten, aktiven Bedrohungen, bösartigen und verdächtigen Verhaltensabläufen und mehr vertieft.
- Nutzen Sie unsere umfangreiche Bibliothek integrierter Erkennungen, um eine Vielzahl von Bedrohungen zu identifizieren und zu verhindern, einschließlich Memory Persistence und Ausführung selbst bei dateilosen Angriffen.
- Nutzen Sie einen für Cloud-native Anwendungen optimierten runtime-Schutz mit einer flexiblen, leichtgewichtigen Lösung, die für die Zukunft präventiver und proaktiver Sicherheit entwickelt wurde.
Häufig gestellte Fragen
Cloud Detection and Response (CDR) ist ein Bereich der Cloud-Sicherheit, der sich auf die Erkennung aktiver Angriffe in Cloud-Umgebungen konzentriert und Unternehmen die Informationen und Tools bereitstellt, die Sicherheitsteams zur Untersuchung und Reaktion auf diese Angriffe benötigen.
Das Hauptziel von CDR ist die Erkennung von Cloud-Angreifern, die die Perimeter-Kontrollen von Cloud-Ressourcen und -Anwendungen durchbrochen haben. Durch die kontinuierliche Bereitstellung kontextualisierter Daten zu potenziell bösartigen Aktivitäten in der Cloud-Umgebung für Security Operation Center (SOC)- und Incident Response (IR)-Teams beschleunigt CDR die Untersuchung von und Reaktion auf Cloud-Angriffe.
Da Unternehmen zunehmend von der Cloud abhängig sind, verlassen sich viele immer noch auf herkömmliche On-Premises-Tools, um Cloud-Angriffe zu erkennen und darauf zu reagieren. Dies führt zu eingeschränkten Einblicken, übersehenen Angriffen und hohen Raten an Fehlalarmen. CDR hilft Unternehmen, Transparenz und Bewusstsein für laufende Cloud-Angriffe zu gewinnen, ihre Reaktion zu beschleunigen und zu verbessern sowie den Umfang und Schweregrad von Vorfällen zu begrenzen.
Wie bei der On-Premises-Erkennung und -Reaktion umfasst CDR vier Phasen:
- Erkennung: Kontinuierliche oder häufige Überwachung auf Angriffe über Feeds von Cloud-Diensten hinweg mit Alarmierungsfunktionen.
- Untersuchung: Überprüfung von Angriffsschritten, Techniken und Zeitplänen sowie Analyse verfügbarer Daten, um die erforderliche Reaktion auf die Bedrohung zu bestimmen.
- Reaktion: Funktionen, die darauf abzielen, Cloud-Bedrohungen einzudämmen, bevor sie Schaden anrichten können, wie z. B. automatische Behebung oder automatische Weiterleitung an Ticketing-Systeme.
- Resilienz: Unternehmen führen eine Post-Mortem-Untersuchung durch, ziehen Schlüsse und konzentrieren sich auf potenzielle Abhilfemaßnahmen basierend auf verfügbaren Daten. Nach der Bedrohungsabwehr untersuchen sie die Ursache und ergreifen Maßnahmen – Patching, Verschlüsselung, strengere IAM-Richtlinien –, die die Cloud-Umgebung härten.
Alternative Lösungen zu CDR sind unter anderem:
- Endpoint Detection and Response (EDR): EDR-Lösungen betrachten Endpunkte als potenzielle Angriffsvektoren. Sie nutzen Agenten, um Endpunktaktivitäten aufzuzeichnen und potenzielle Bedrohungen zu identifizieren, und stützen sich auf Anomalieerkennung, maschinelles Lernen und andere Ansätze.
- Network Detection and Response (NDR): NDR erkennt Bedrohungen durch die Analyse des Netzwerkverkehrs im Unternehmen. NDR-Lösungen suchen nach potenziellen Bedrohungen basierend auf anomalen oder unbefugten Protokollen, Port-Nutzung, ungewöhnlichem Timing, Übertragungsgrößen und mehr.
- Threat Detection & Response (TDR): TDR sammelt in der Regel Informationen, die für eine aktuelle Bedrohung am relevantesten sind. Endpunkt-TDR-Tools zeichnen Daten über eine identifizierte Bedrohung auf oder analysieren, ob ein Ereignis oder Prozess eine Bedrohung darstellt. Analytische TDRs nutzen vorhandene Daten und wenden Analysen an, um Bedrohungen zu identifizieren.
- Extended Detection & Response (XDR): XDR-Plattformen erkennen Bedrohungen durch die Erfassung von Endpunkt-Agenten-Daten, Informationen auf Netzwerkebene und Geräteprotokollen.
Diese Lösungen bieten jedoch keine echte Cloud-Telemetrie wie CDR und sind isolierte Tools ohne kontextbezogene Einblicke in bestehende Risiken der Cloud-Umgebung. Daher neigen diese Tools zu einer höheren Rate an False Positives, da sie die Gefahr bestimmter Aktionen nicht genau einschätzen können.
Die Orca Security Platform bietet eine Rund-um-die-Uhr-Überwachung von Cloud-Provider-Logs und Threat-Intelligence-Feeds. Orca erfasst diese Informationen und integriert sie mit unseren Erkenntnissen über bestehende Risiken in der gesamten Cloud-Umgebung und dem Standort der kritischsten Assets eines Unternehmens. Dies ermöglicht Orca die schnelle Erkennung potenziell gefährlicher Ereignisse, die sofortige Aufmerksamkeit erfordern.
Mit der CDR-Lösung von Orca können Sie laufende Cloud-Angriffe erkennen, untersuchen und darauf reagieren:
- Erkennen: Erhalten Sie priorisierte Alarme zu Ereignissen, die Ihre kritischsten Assets gefährden.
- Untersuchen: Erhalten Sie schnelle Einblicke in Sicherheitsereignisse, einschließlich der Frage, ob sie böswillig sind und ob sie Ihre kritischen Assets gefährden.
- Reagieren: Beheben Sie laufende Cloud-Angriffe schnell mit automatisierten Remediation-Schritten und Integrationen.

Chatten Sie mit uns
Orca Security in Aktion erleben
Erhalten Sie Sichtbarkeit, erzielen Sie Compliance und priorisieren Sie Risiken mit der Orca Cloud Security Platform.
 Mit einem Orca-Experten chatten
Kein Slack-Konto erforderlich.