

Multi-Cloud-Compliance
Erzielen Sie kontinuierliche Multi-Cloud-Security-Compliance mit über 150 Frameworks und CIS-Benchmarks.
Über 280 Bewertungen von


Die Herausforderung
Lückenhafte Abdeckung, Compliance-Lücken und isolierte Lösungen
Multi-Cloud-Compliance erfordert eine vollständige, kontinuierliche Abdeckung Ihrer gesamten Cloud-Umgebung. Die Abhängigkeit von Tools, die Agenten erfordern und Compliance pro Asset angehen, führt jedoch zu Abdeckungslücken, erhöhten Cybersecurity-Risiken, organisatorischen Reibungsverlusten und gescheiterten Audits. Zudem erhöht der Einsatz mehrerer Einzellösungen oder schlecht integrierter Angebote den manuellen Aufwand bei der Datenkorrelation und Richtlinienabstimmung.
Compliance ist ohne eine 100%ige Abdeckung Ihrer gesamten Cloud-Umgebung nicht erreichbar. Im Durchschnitt werden weniger als 50 % der Assets von agentenbasierten Lösungen abgedeckt.
Die meisten nativen CSP-Security-Tools sind plattformspezifisch, was dazu führt, dass Richtlinien über verschiedene Lösungen hinweg gepflegt und abgestimmt werden müssen.
Obwohl spezielle Compliance-Lösungen existieren, erfordern sie oft manuelle Prozesse, bieten keine Behebungstechniken und ermöglichen keine Erstellung benutzerdefinierter Frameworks.
Unser Ansatz
Eine zentrale Plattform für Multi-Cloud-Security und Compliance
Im Gegensatz zu anderen Lösungen ist die agentless-first Orca-Plattform in wenigen Minuten einsatzbereit. Sie gewährleistet eine 100 % kontinuierliche Abdeckung Ihrer gesamten Cloud-Umgebung und erfasst automatisch neu hinzugefügte Assets. Orca führt sofort einsatzbereite und anpassbare Compliance-Prüfungen für Cloud-Workloads, Konfigurationen, Identitäten und Daten durch. So wird sichergestellt, dass Security- und Compliance-Richtlinien über alle Cloud-Provider-Plattformen hinweg abgestimmt sind. Orca vereinfacht die kontinuierliche Compliance weiter, indem Probleme effektiv priorisiert, automatisierte und geführte Behebungen angeboten und bestehende Tools und Workflows integriert werden.
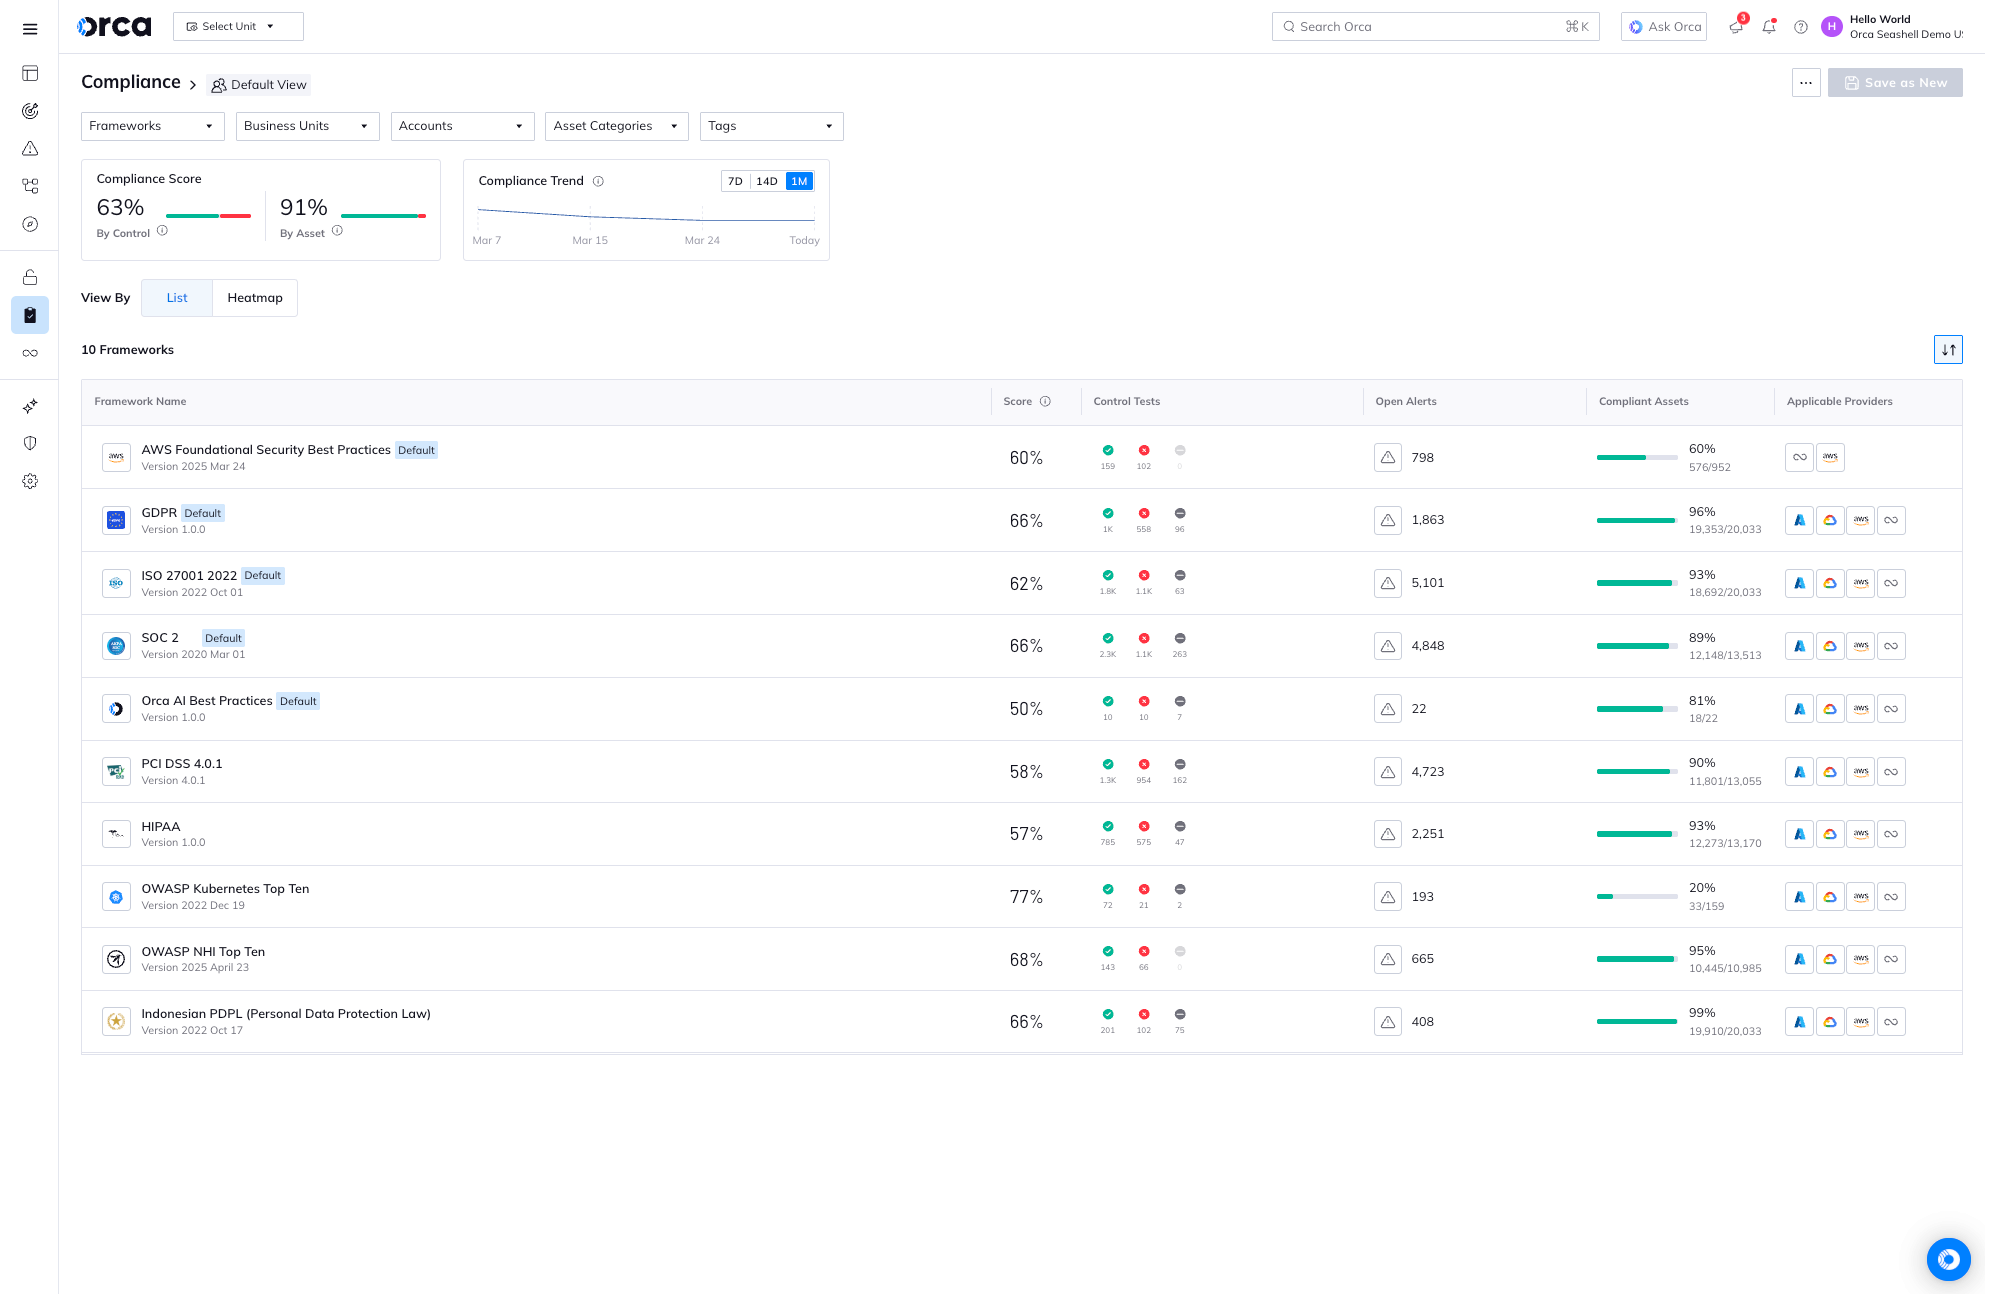
Zentralisieren Sie Cloud-Compliance über AWS, Azure, Google Cloud, Kubernetes, Alibaba Cloud und Oracle Cloud mit dem umfassenden Management-Dashboard von Orca.
Nutzen Sie kontinuierliche Compliance-Prüfungen in Ihrer gesamten Cloud, einschließlich Storage Buckets, Netzwerkkonfigurationen, Identitäten, Daten, Workloads und Anwendungen, APIs und mehr.
Probleme einfach über eine einzige automatisierte Lösung identifizieren und beheben, um manuelle Audits und das Compliance-Management zu reduzieren.
Cloud-Compliance mühelos meistern mit Orca Security
Frameworks einfach an Ihre Bedürfnisse anpassen
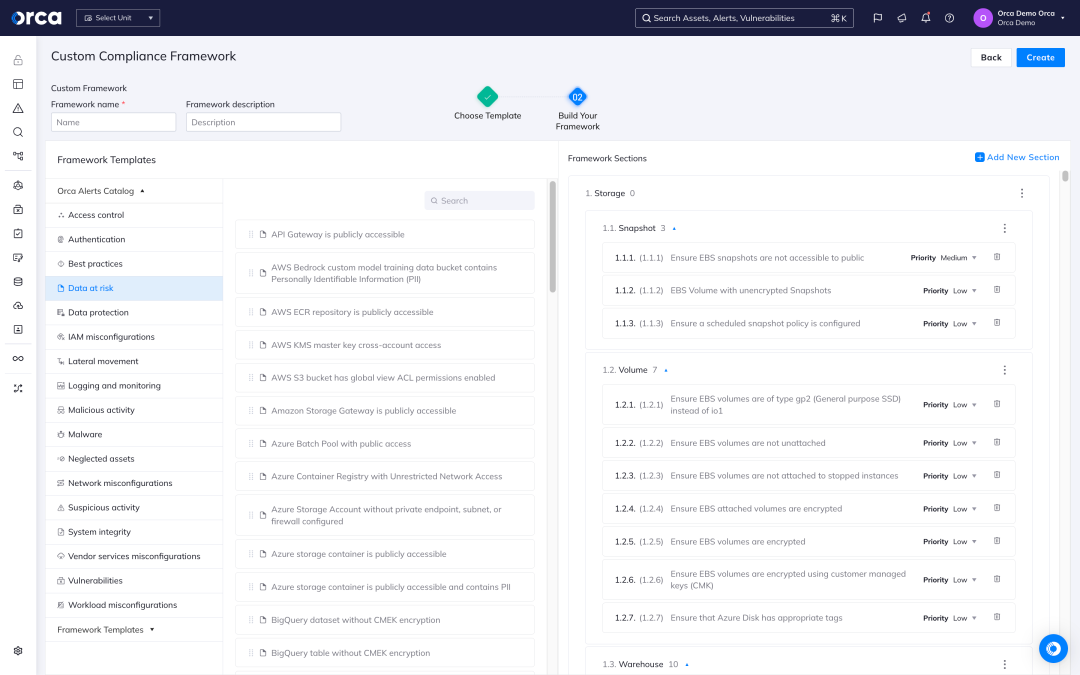
Da eine Einheitslösung nicht immer passt, bietet Orca den Nutzern auch die Möglichkeit, benutzerdefinierte Compliance-Frameworks zu konfigurieren.
- Vorhandene Vorlagen nutzen oder neue Frameworks von Grund auf erstellen.
- Bestehende Frameworks anpassen, Regeln aus zwei oder mehr Frameworks kombinieren oder eigene Regeln und Kontrollen festlegen.
- Benachrichtigungszeitpläne, Priorisierung von Kontrollen und andere Einstellungen anpassen.
Sensible Daten finden und schützen
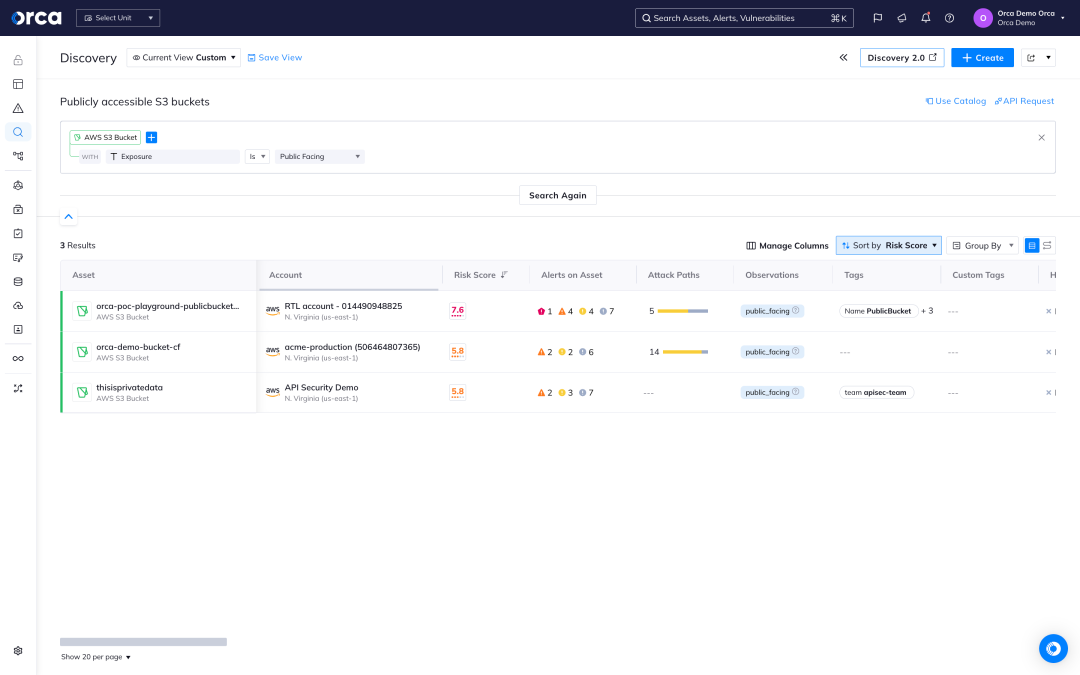
Orca scannt Ihre gesamte Cloud-Umgebung, um sensible Daten zu finden, die nicht ordnungsgemäß geschützt sind und eine Compliance-Lücke verursachen.
- Verstehen, wo sensible Daten in Ihrer Cloud liegen, einschließlich PII in verwalteten, selbst gehosteten und Shadow-Datenspeichern sowie Dateien.
- Wichtige Datenschutzvorgaben wie PCI-DSS, DSGVO, HIPAA, SOC 2 und CCPA erfüllen.
- Nutzen Sie die Risiko-Priorisierung von Orca, um sicherzustellen, dass Probleme, die Ihre sensiblen Daten und andere geschäftskritische Assets gefährden, zuerst angegangen werden.
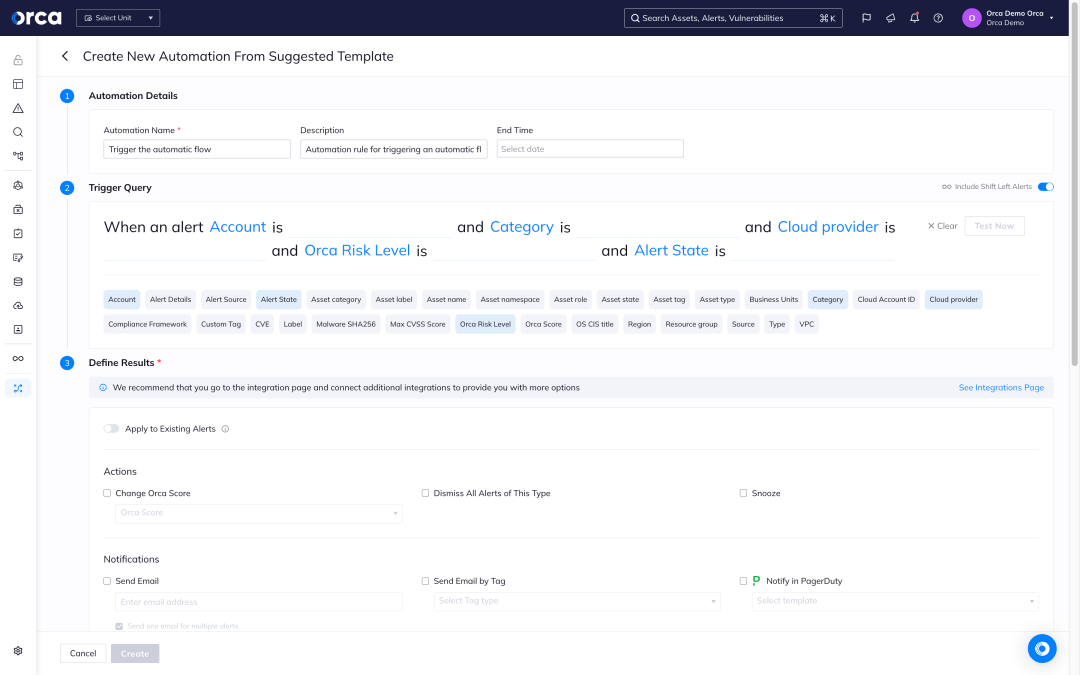
Behebungs-Workflows automatisieren
Durch die zahlreichen technischen Integrationen von Orca können Unternehmen Compliance-Alerts in ihre bestehenden Behebungs-Workflows integrieren und so sicherstellen, dass Probleme automatisch den richtigen Teams zugewiesen und von diesen bearbeitet werden.
- Compliance-Alerts automatisch an E-Mail, PagerDuty, OpsGenie oder Slack weiterleiten oder Probleme über Ticket-Systeme wie Jira oder ServiceNow zuweisen.
- Risiken schnell mit automatisierter und KI-gestützter geführter Behebung adressieren, um Compliance-Verstöße zu vermeiden.
- Alerts enthalten umfassende Kontextinformationen, damit Behebungs-Teams unabhängig und effizient arbeiten können.
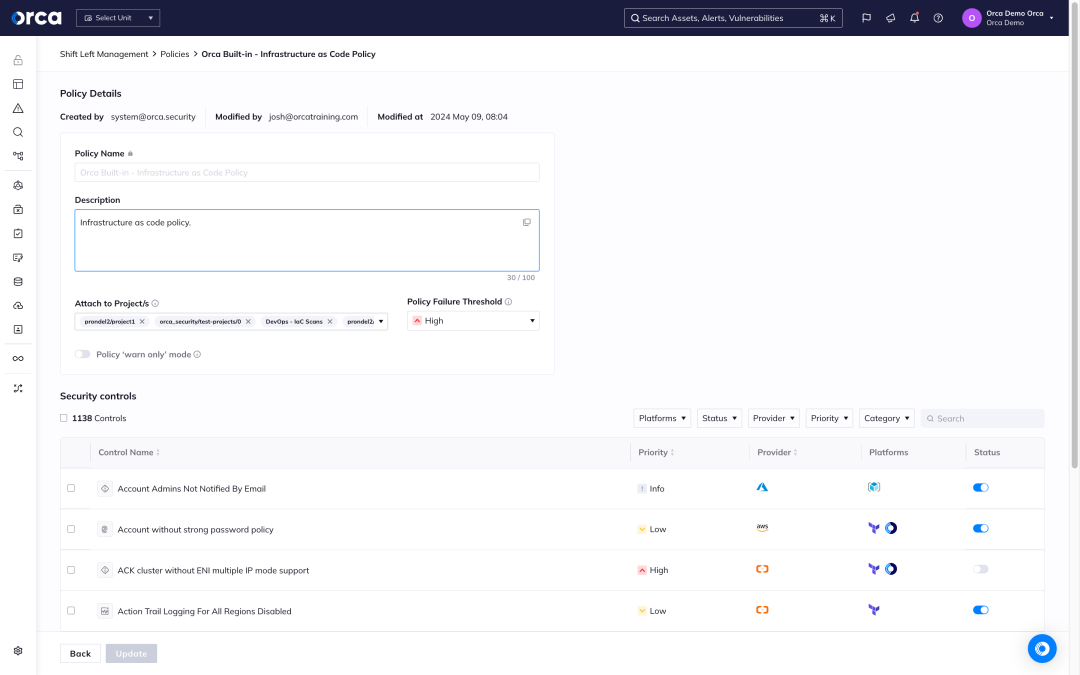
Die Freigabe nicht-konformer Anwendungen vermeiden
Orca bietet Compliance-Prüfungen über den gesamten Software-Entwicklungslebenszyklus (SDLC) hinweg, einschließlich Scans von IaC-Templates, Container-Images und Container-Registries, damit Teams:
- Risiken früh im Entwicklungslebenszyklus erkennen und beheben, bevor sie in die Produktion gelangen.
- Vorhersagen, ob Code-Änderungen in Kombination mit bestehenden Risiken in der Produktionsumgebung gefährliche Angriffspfade erzeugen könnten.
- Produktionsrisiken dem Pre-Deployment-Image oder dem IaC-Template zuordnen, das ursprünglich zur Erstellung der Produktionsinstanz verwendet wurde.
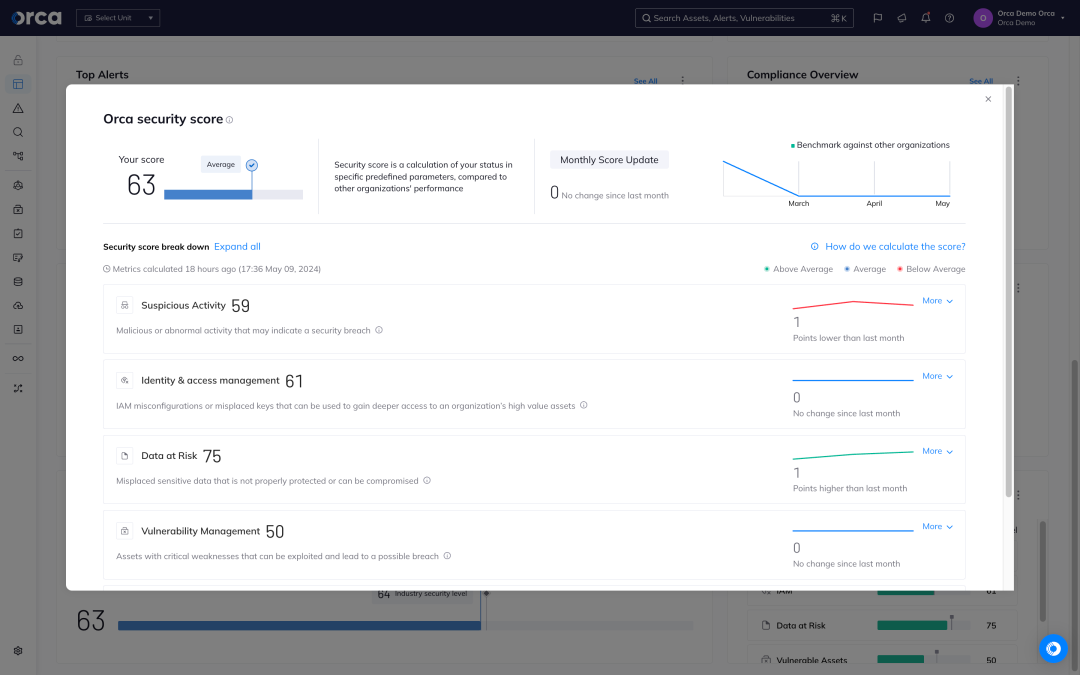
Compliance-Reporting vereinfachen
Orca erstellt umfassende Berichte, damit Teams leicht verstehen und kommunizieren können, welche Kontrollen adressiert werden müssen, um den Compliance-Status zu verbessern und über Fortschritte zu berichten.
- Berichten Sie internen Stakeholdern und Auditoren über den Compliance-Status – mit umfassenden Anpassungsmöglichkeiten.
- Executive Summaries teilen, um Compliance-Fortschritte und Trends im Zeitverlauf zu belegen.
- Erstellen Sie Ad-hoc- oder geplante Berichte in den Formaten CSV, JSON und PDF und teilen Sie diese automatisch über E-Mail, Slack und andere Kanäle.
Fallstudien

„Orca Security hat die Standards dafür erhöht, wie wir Risiken in unserer Cloud-Umgebung identifizieren, priorisieren und beheben.“

Zugehörige Ressourcen


So erreichen Sie SOC-2-Compliance in der Cloud
Laut dem PwC 2024 Global Digital Insights Report bewertet fast die Hälfte der Führungskräfte Cloud-Sicherheit als ihr wichtigstes Cyber-Anliegen – das…
Automatisierte ISO-27001-Compliance mit Orca Security aufrechterhalten
Das ISO 27001 Compliance-Framework hilft Unternehmen dabei, die Vertraulichkeit, Integrität und Verfügbarkeit ihrer Informationswerte zu wahren. Über die Notwendigkeit hinaus…
Fünf Best Practices für PCI-DSS-Compliance in der Cloud
Wenn Ihr Unternehmen Kreditkartenzahlungen verarbeitet, ist Ihnen wahrscheinlich PCI DSS bekannt – eine Compliance-Vorgabe, die ursprünglich…

Chatten Sie mit uns
Orca Security in Aktion erleben
Erhalten Sie Sichtbarkeit, erzielen Sie Compliance und priorisieren Sie Risiken mit der Orca Cloud Security Platform.
 Mit einem Orca-Experten chatten
Kein Slack-Konto erforderlich.