

Anwendungssicherheit
Sichern Sie Ihre Anwendungen von Code bis Cloud ab und beheben Sie Produktionsrisiken an ihrer Quelle.
Über 280 Bewertungen von


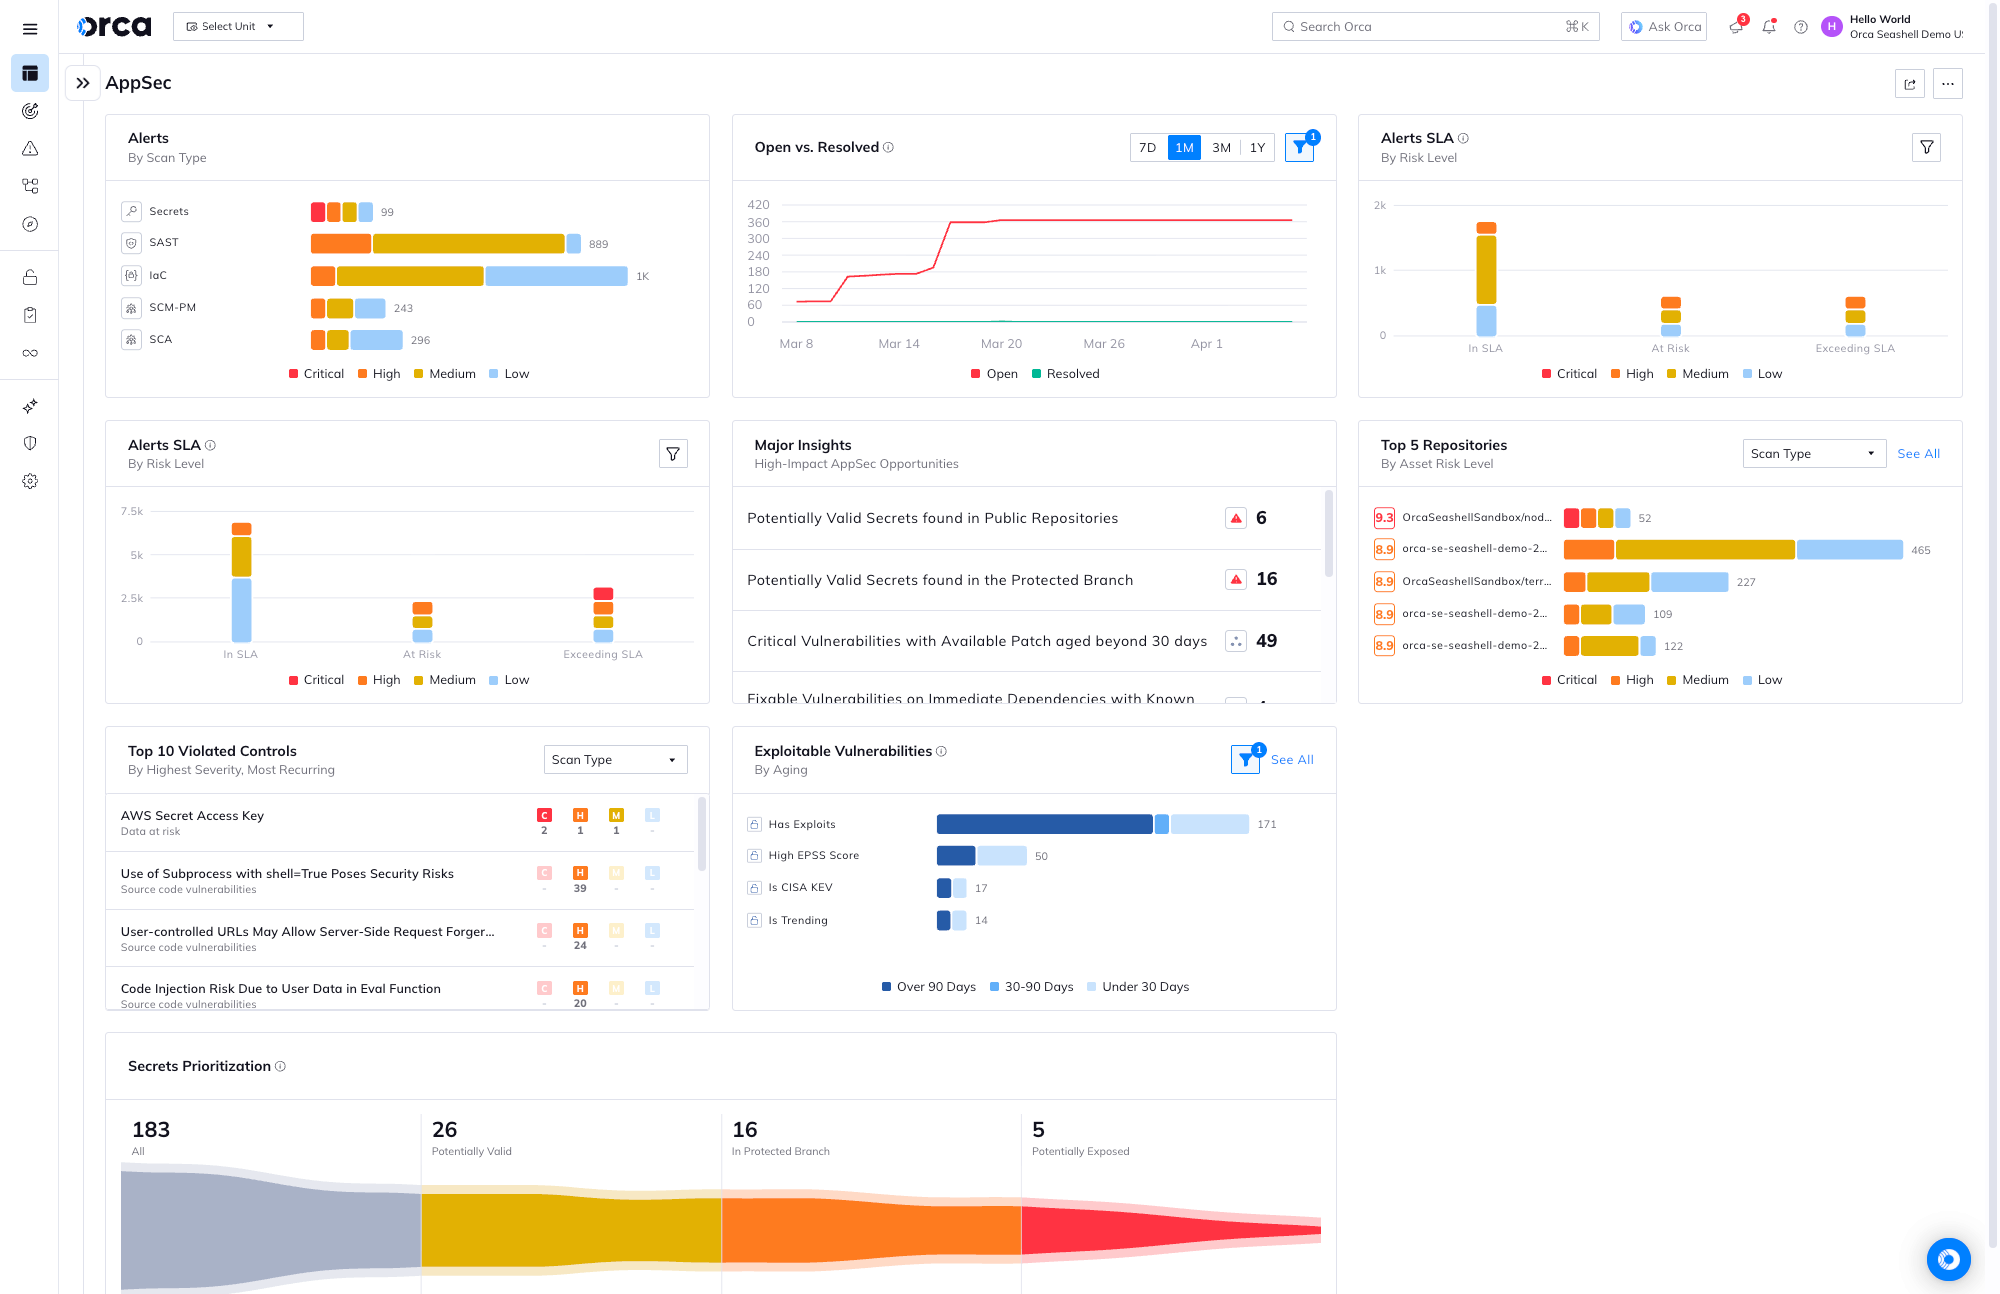
Die Herausforderung
Entwicklungs-, DevOps- und Security-Teams arbeiten in Silos
Die Absicherung von Anwendungen erfordert die Überbrückung der Lücke zwischen Cloud- und Application Security. Doch bestehende Tools und Ansätze stellen lediglich Hindernisse dar. Orca bietet vereinheitlichte Transparenz und Funktionen über die gesamte Applikations-Pipeline hinweg und ermöglicht einen vollständigen Lebenszyklusschutz sowie eine nahtlose Zusammenarbeit, die für Security-, Entwicklungs- und DevOps-Teams konzipiert wurde.
Entwickler müssen Schwachstellen und Security-Probleme identifizieren und gleichzeitig Code schnell bereitstellen.
DevOps-Teams müssen Richtlinien verwalten und Integrationen für mehrere Tools erstellen, was zu doppeltem Aufwand führt und die Konsistenz behindert.
Security-Teams kämpfen mit komplexen Integrationen, fehlendem gemeinsamen Kontext und widersprüchlichen Alerts.
Unser Ansatz
Eine vereinheitlichte Plattform, die Teams über den gesamten Applikationslebenszyklus zusammenbringt
Die Orca Cloud Security Platform bietet umfassende Security- und Compliance-Prüfungen über den gesamten SDLC hinweg und hilft dabei, Anwendungen während ihres gesamten Lebenszyklus abzusichern. Die Orca-Plattform bietet SCM Posture Management (SCM-PM) und fortschrittliche Code-Security, einschließlich Software Composition Analysis (SCA), Static Application Security Testing (SAST), Secrets Detection, IaC-Security und Container-Image-Scanning. Orca verfolgt zudem Cloud-Risiken bis zu ihrem Code-Ursprung mit Cloud-to-Dev-Funktionen zurück. So können Benutzer Alerts in sofortige Pull Requests (PRs) umwandeln, Behebungen beschleunigen und Probleme an der Quelle lösen.

Code
Entwickler-Code wird bei jedem Code-Review kontinuierlich gescannt und durchläuft SCA, SAST, IaC-Scanning und Secrets Detection.
Erstellen
Container-Images und IaC-Templates werden als Teil regulärer Continuous-Integration- (CI) / Continuous-Delivery- (CD) Workflows gescannt.
Deploy
Registries werden kontinuierlich überwacht, um sicherzustellen, dass Anwendungs-Images vor dem Deployment sicher sind. Guardrail-Richtlinien verhindern dabei unsichere Deployments.
Run (und wieder zurück)
Produktionsumgebungen werden mit kontextbezogenen und priorisierten Alerts überwacht, die Cloud-Risiken mit dem Quellcode verknüpfen und KI-gestützte Behebungen sowie One-Click-PRs ermöglichen.
Bericht
State of Application Security 2026
Sichern Sie Ihre IaC in jeder Phase der Applikations-Pipeline ab
Fehlkonfigurationen in Infrastructure-as-Code (IaC) können sich schnell auf hunderte oder tausende anfällige Cloud-Assets ausbreiten, wenn sie für andere Projekte wiederverwendet werden. Orca bietet detailliertes IaC-Scanning, um Probleme frühzeitig im SDLC zu erkennen, sowie Cloud-to-Dev-Tracing, KI-gestützte Behebung und One-Click-PRs zur Behebung von IaC-Problemen, die Cloud-Risiken verursachen.
- Legen Sie Richtlinien für das IaC-Scanning einfach fest und passen Sie diese an – einschließlich Guardrails –, um Ihre individuellen Security-Anforderungen abzubilden, und scannen Sie IaC-Code bei jedem PR automatisch auf neue Probleme oder Richtlinienverstöße.
- Validieren Sie IaC-Code auf gängigen IaC-Plattformen, einschließlich Terraform, AWS CloudFormation, Azure Resource Manager, Google Deployment Manager, Ansible, Kubernetes und mehr.
- Wandeln Sie Cloud-Alerts in KI-gestützte Code-Fixes und One-Click-PRs um, die Probleme an ihrem IaC-Ursprung beheben und verhindern, dass Risiken erneut auftreten.




Von der Beobachtung zum Handeln.
Überspringen Sie das Formular und treten Sie in Slack sofort mit einem Orca Cloud-Sicherheitsexperten in Kontakt. Erhalten Sie praktische und umsetzbare Anleitungen, die auf Ihre spezifische Umgebung zugeschnitten sind.
 Mit einem Orca-Experten chatten
Kein Slack-Konto erforderlich.

Secrets erkennen, bevor Code committet wird
Angreifer können exponierte Secrets in wenigen Minuten entdecken. Orca verhindert die Offenlegung von Secrets durch frühzeitige Erkennung im SDLC, lange bevor Code erstellt oder ausgeliefert wird – damit Ihre Secrets auch geheim bleiben.
- Integrieren Sie Secrets Detection in Entwicklungsplattformen für automatisches Scanning, dynamisches Alert-Scoring und Risikopriorisierung mit der GitHub App, GitLab App, Azure DevOps-Integration oder Orca CLI von Orca.
- Passen Sie Richtlinien für die Secrets Detection einfach an, um nach spezifischen Security-Problemen zu filtern und Guardrails zum Blockieren von Builds oder Benachrichtigen von Entwicklern festzulegen.
- Nutzen Sie den Pre-Commit-Hook von Orca, um Probleme zu erkennen, bevor sie Repositories erreichen. So entfallen Secrets-Rotationen, Risikoanalysen und andere Post-Commit-Maßnahmen.
Open-Source-Risiken mit Software Composition Analysis (SCA) identifizieren
Schwachstellen in Open-Source-Software, Fehlkonfigurationen und Lizenzierungsanforderungen sind keine Frage des „Ob“, sondern des „Wann“. Mit Orca können Sie Open-Source-Software in Ihrer Codebasis automatisch erkennen und absichern – für mehr Sicherheit und Vertrauen.
- Scannen Sie Ihre Codebasis, Container-Images und Repositories bei jedem Code-Push oder Pull Request kontinuierlich.
- Erhalten Sie eine vollständige SBOM Ihrer Code-Repositories, einschließlich transitiver Abhängigkeiten.
- Identifizieren Sie Schwachstellen, die durch Abhängigkeiten in einer Vielzahl von Paketen wie Ruby, Python, PHP, Node.js, .NET, Java, Golang und weiteren entstehen.
- Erkennen Sie OSS-Lizenzen von Drittanbieterpaketen und zeigen Sie zugehörige Anforderungen von Code bis Cloud an, um effektive Compliance zu ermöglichen.


Sichern Sie First-Party-Code mit Static Application Security Testing (SAST) ab
Security-Teams fehlt oft die Transparenz, um Risiken abzufangen, wenn Entwickler Schwachstellen in First-Party-Code einführen. Mit Orca können Security-Teams SAST-Scanning nutzen, um Probleme frühzeitig in der Development-Pipeline zu erkennen.
- Scannen Sie Quellcode, um Schwachstellen zu erkennen und verwertbare Erkenntnisse zu liefern, die Entwickler während des Codierungsprozesses nutzen können.
- Anzeige, Aktivierung oder Anpassung zentralisierter SAST-Richtlinien für das Scanning, um automatisierte Erkennungen maßzuschneidern, die über Code-Repositories hinweg skalieren.
- Nutzen Sie tiefgreifende Integrationen mit GitHub, GitLab und Azure DevOps für eine schnelle SAST-Bereitstellung und eine nahtlose, entwicklerzentrierte Benutzererfahrung.
- Nutzen Sie KI-gestützte Code-Fixes und One-Click-PRs, um Schwachstellen in eigenem Code von der Cloud bis zum Code zu beheben.
SCM-Konfigurationen sicher halten
SCM-Plattformen (Source Code Management) können erhebliche Sicherheitsrisiken darstellen, wenn sie nicht ordnungsgemäß konfiguriert sind. Mit Orca können Sicherheitsteams über die Codesicherheit hinausgehen, um Fehlkonfigurationen und Risiken in SCM-Konten und -Repositories zu erkennen und zu beheben.
- Erhalten Sie ein umfassendes und detailliertes Inventar Ihrer Repository-Instanzen, einschließlich neu erstellter Repositories.
- Scannen Sie SCM-Plattformen und Assets mithilfe von Best Practices der Open Source Security Foundation (OPSSF), Legitify und anderen Branchenstandards.
- Nutzen Sie die dynamischen Risikobewertungen und priorisierten Alerts von Orca, um die Behebung zu verbessern, Alert Fatigue zu reduzieren und die Produktivität zu maximieren.

Sicherheit in jeden CI/CD-Prozess integrieren
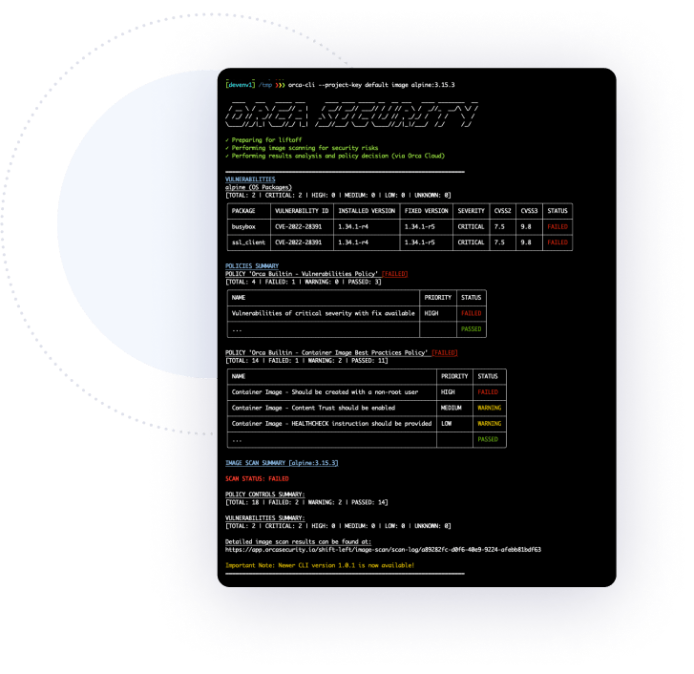
Integrieren Sie umfassende Cloud-Sicherheitsprüfungen in Ihren CI/CD-Prozess, indem Sie die nativen Integrationen von Orca oder die benutzerfreundliche Befehlszeilenschnittstelle (CLI) nutzen, um:
- Automatische Ausführung aller kritischen Sicherheits- und Compliance-Prüfungen anhand von CIS-Benchmarks und benutzerdefinierten Richtlinien.
- Befunde sowohl in nativen Entwicklungswerkzeugen als auch in der Benutzeroberfläche der Orca-Plattform anzeigen.
- Orca unterstützt gängige CI- und Entwicklungstools, einschließlich Jenkins, BitBucket, CircleCI, GitHub, GitLab und weitere.
Reibungslose Workflow-Integration und Automatisierung
Orca bietet verschiedene Standard-Integrationen an, damit Sie Orca in Ihre bestehenden Workflows einbinden können. Dies gewährleistet eine schnelle Behebung und vermeidet Unklarheiten bei den Teamzuständigkeiten.
- Leiten Sie Befunde an Benachrichtigungssysteme wie E-Mail, PagerDuty, OpsGenie und Slack weiter.
- Alerts mit Ticketing-Systemen wie Jira oder ServiceNow automatisch an Behebungsteams zuweisen.
- Sicherheitsrichtlinien durch unsere tiefgreifenden Integrationen direkt in GitHub, GitLab und Azure DevOps anwenden.
- Automatisierung der Behebung durch Integration von Orca in SOAR-Systeme wie Torq und Brinqa


Falsch-Positive mit dem AppSec Triage Agent analysieren und verwerfen
Falsch-Positive depriorisieren und Echt-Positive mit hoher Zuverlässigkeit durch den AppSec Triage Agent eskalieren. Anstatt starre Regeln zu verwenden, analysiert der AppSec Triage Agent den Code-Kontext des Befunds intelligent, um festzustellen, ob es sich um ein Falsch-Positiv handelt. Genau wie ein Mensch den Alert verwerfen oder depriorisieren würde, senkt der Agent die Bewertung. Endbenutzer können Schlussfolgerungen widerrufen, denen sie nicht zustimmen, oder ähnliche Alerts automatisch verwerfen.
Fokus auf das Wesentliche mit Code Reachability Analysis
Orca prüft die Erreichbarkeit auf Funktionsebene als eine von drei Arten der Reachability Analysis in der Plattform. So wird erkannt, wenn die spezifische anfällige Funktion tatsächlich aufgerufen wird, damit Sie nur die Risiken priorisieren, die Angreifer tatsächlich ausnutzen können.

Fallstudien

„Ich rate meinen Kollegen im Bankensektor, Orca auszuprobieren. Wenn sie es testen, werden sie es mit Sicherheit behalten.“


Chatten Sie mit uns
Orca Security in Aktion erleben
Erhalten Sie Sichtbarkeit, erzielen Sie Compliance und priorisieren Sie Risiken mit der Orca Cloud Security Platform.
 Mit einem Orca-Experten chatten
Kein Slack-Konto erforderlich.