

Cloud Infrastructure Entitlement Management (CIEM)
Sichern Sie Identitäten sowie Cloud-Berechtigungen (Entitlements) und gewährleisten Sie Least-Privilege-Berechtigungen.
Über 280 Bewertungen von


Die Herausforderung
Standalone-CIEM-Lösungen fehlt der umfassendere Cloud-Kontext
Cloud-Identitäten stellen Risiken für Unternehmen dar, da sie eine zentrale Komponente jeder Umgebung und Cloud-nativen Anwendung sind. Die Überwachung der effektiven Verwaltung und Prüfung von Cloud-Identitäten und -Berechtigungen über Multi-Cloud-Umgebungen hinweg erfordert umfassende Transparenz und Automatisierung, die herkömmlichen CIEM-Punktlösungen fehlt. Ohne Einblick in nicht verwaltete Identitäten wie SSH-Schlüssel, Passwörter oder Kontorollen haben Sicherheitsteams Schwierigkeiten, eine umfassende Cloud-Sicherheit im großen Maßstab zu erreichen.
Die manuelle Konfiguration und Prüfung von Cloud-Berechtigungen ist ineffizient und führt zu Fehlkonfigurationsfehlern.
Einzellösungen haben keine Einsicht in Workload-Risiken und nicht verwaltete Identitäten wie SSH-Schlüssel, Passwörter und andere kritische Probleme, was die Sichtbarkeit des gesamten Cloud-Kontexts einschränkt.
Das Ergebnis sind mangelhafte Risikopriorisierung, ungenaue oder kontextlose Behebung und unvollständige Compliance.
Unser Ansatz
Übernehmen Sie die Kontrolle über Ihre Identitäten
Anstatt die Verwaltung von Identitäts- und Zugriffsberechtigungen in einer isolierten Lösung anzubieten, kombiniert Orca Identitätsrisiken mit anderen Risikodaten – Schwachstellen, Fehlkonfigurationen, Malware, dem Speicherort sensibler Daten und dem Risiko von Seitwärtsbewegungen (Lateral Movement) –, um Ihnen zu helfen, die Risiken in Ihrer Umgebung ganzheitlich zu priorisieren.
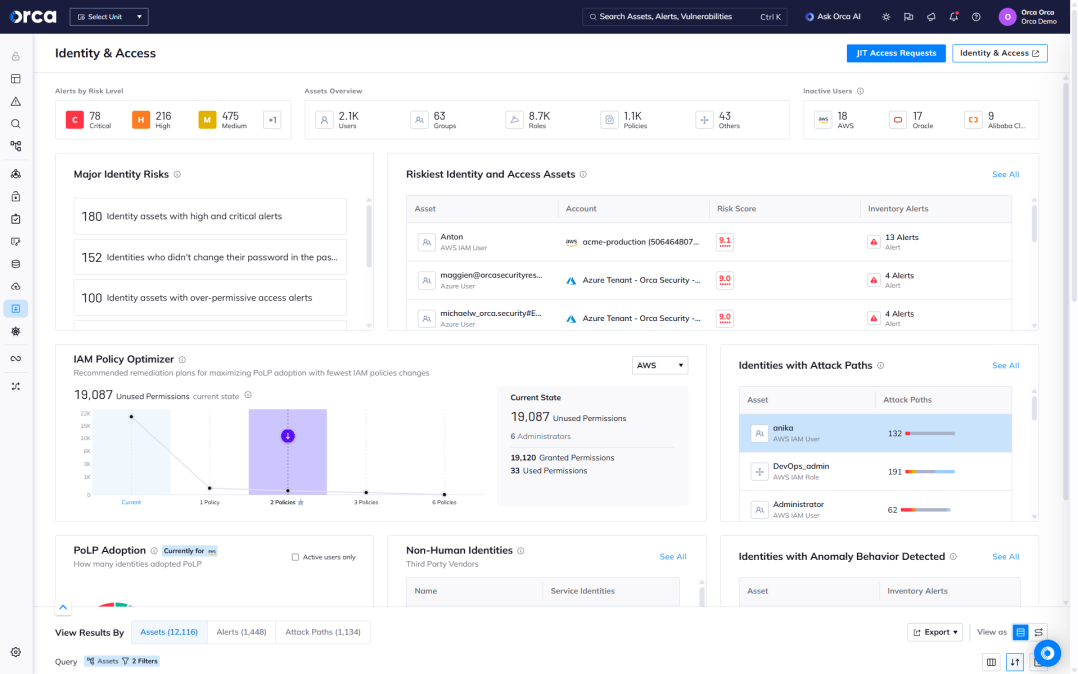
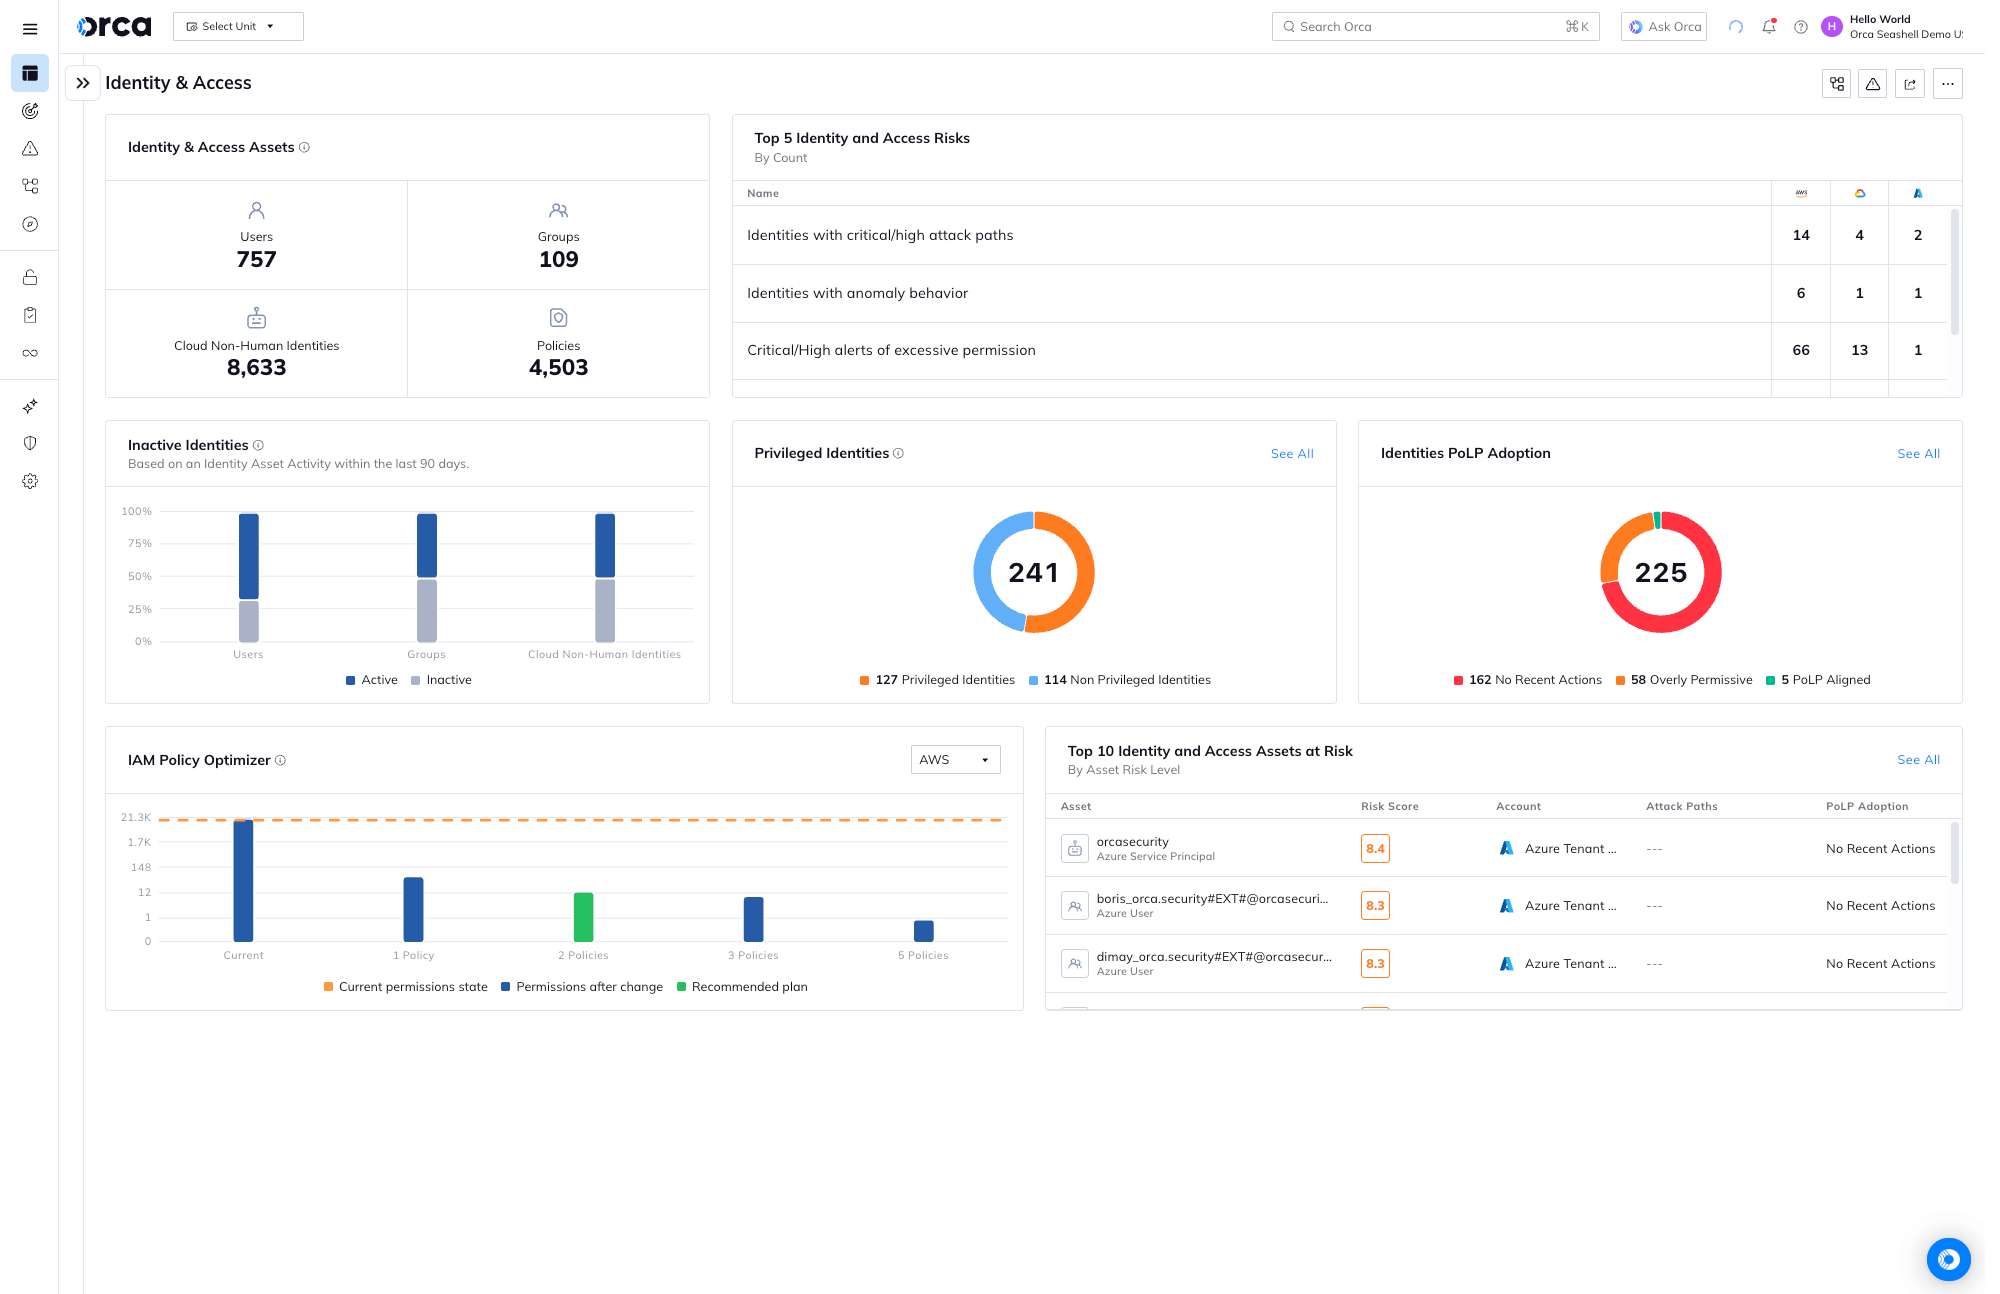
Überwachen Sie alle in Ihrer Cloud-Umgebung bereitgestellten Identitäten, Rollen, Gruppen, Berechtigungen und Richtlinien.
Erhalten Sie Warnmeldungen, wenn Sicherheits-Best-Practices, wie das Prinzip der geringsten Privilegien, nicht eingehalten werden.
Erhalten Sie Antworten auf Fragen wie: „Welche menschlichen und maschinellen Identitäten haben Zugriff auf diese Google Standard Storage-Ressource?“ oder „Welche AWS EC2-Instanzen haben Zugriff auf einen S3-Bucket mit PII?“
Das CIEM-Dashboard von Orca hilft Unternehmen, die Beziehung zwischen Zugriffsrechten und Cloud-Ressourcen zu verstehen. Orca warnt, wenn Identitäten mit übermäßigen Berechtigungen gefunden werden, und priorisiert diese nach den potenziellen Auswirkungen auf das Geschäft.
Bericht
2025 Gartner® Market Guide für CNAPP
Zentralisierte Multi-Cloud-Erkennung und Compliance
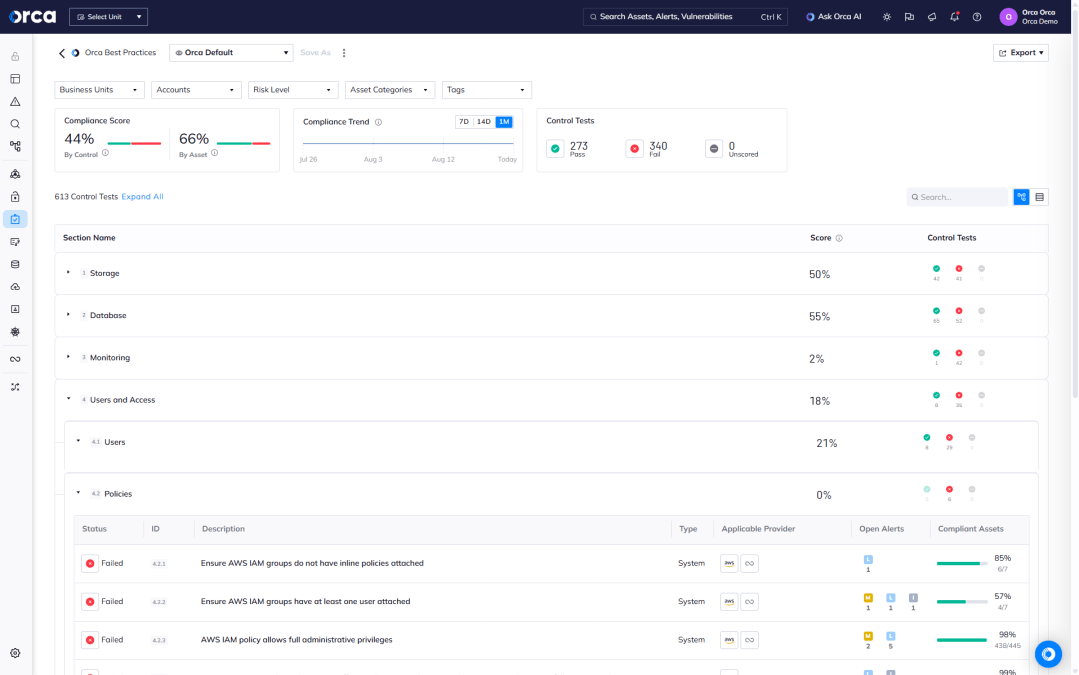
Die agentless Plattform von Orca ermöglicht es Ihnen, Cloud-Assets, Rollen und Berechtigungen über mehrere Cloud-Plattformen hinweg zu verfolgen und die Compliance mit gesetzlichen Standards und CIS-Benchmarks sicherzustellen.
- Erhalten Sie granulare, kontextbezogene Sichtbarkeit für alle Identitäten, Konfigurationen, Zugriffsrichtlinien, Berechtigungen (Entitlements), Berechtigungen und Aktivitäten in Ihrer Cloud.
- Sehen Sie Netzwerkzugriffe und öffentlich exponierte Ressourcen in Ihrer gesamten Cloud-Umgebung ein.
- Nutzen Sie Tausende von Kontrollen in über 20 Kategorien, einschließlich Authentifizierung, Datenschutz, Protokollierung und Überwachung, IAM-Fehlkonfigurationen und Systemintegrität.



Von der Beobachtung zum Handeln.
Überspringen Sie das Formular und treten Sie in Slack sofort mit einem Orca Cloud-Sicherheitsexperten in Kontakt. Erhalten Sie praktische und umsetzbare Anleitungen, die auf Ihre spezifische Umgebung zugeschnitten sind.
 Mit einem Orca-Experten chatten
Kein Slack-Konto erforderlich.
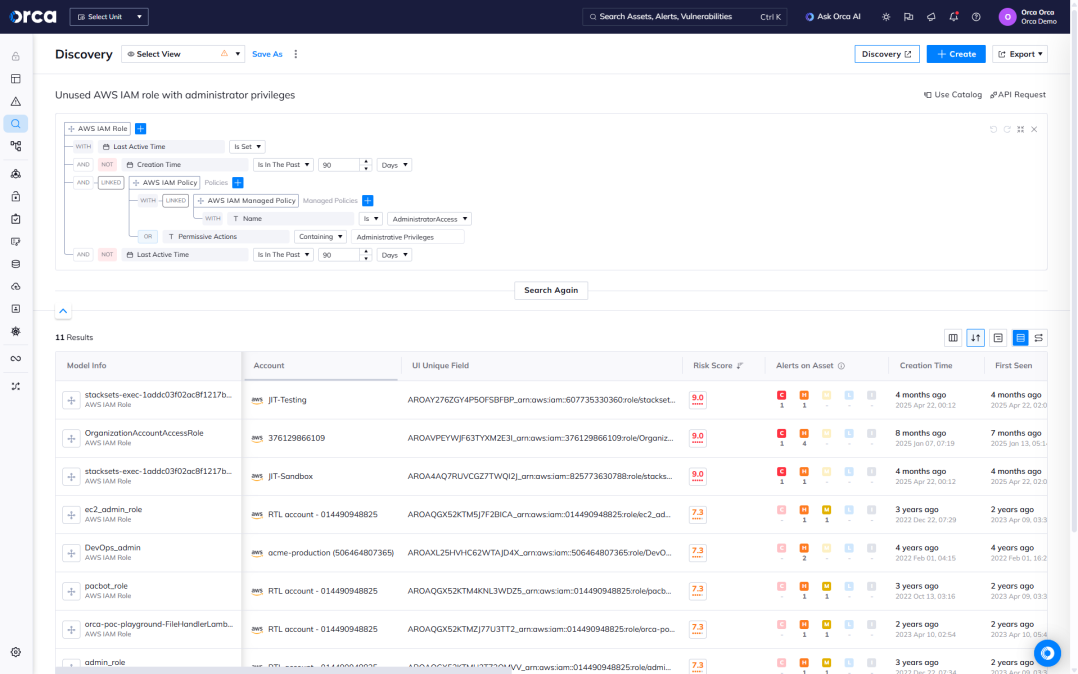
Fortgeschrittene Abfrage von Identitäts- und Berechtigungsrisiken
Orca ermöglicht die Durchführung fortgeschrittener Abfragen zu Berechtigungs- und Identitätsdaten unter Verwendung von Tausenden integrierter Warnvorlagen, dem intuitiven Query Builder von Orca, einem umfangreichen Abfragekatalog oder unserer KI-Integration für natürliche Sprache.
- Richten Sie benutzerdefinierte Warnmeldungen – mit Behebungsmaßnahmen – ein, um benachrichtigt zu werden, wenn Cloud-Entwickler gegen das Least-Privilege-Prinzip oder andere Sicherheitsrichtlinien verstoßen.
- Unterstützung von Abfragevorlagen für kontinuierliche Compliance, die auf über 185 regulatorische Frameworks und CIS-Benchmarks abgestimmt sind.
- Integrieren Sie Abfragen und Warnmeldungen in Ihre bestehenden Workflows und Ticketing-Systeme.
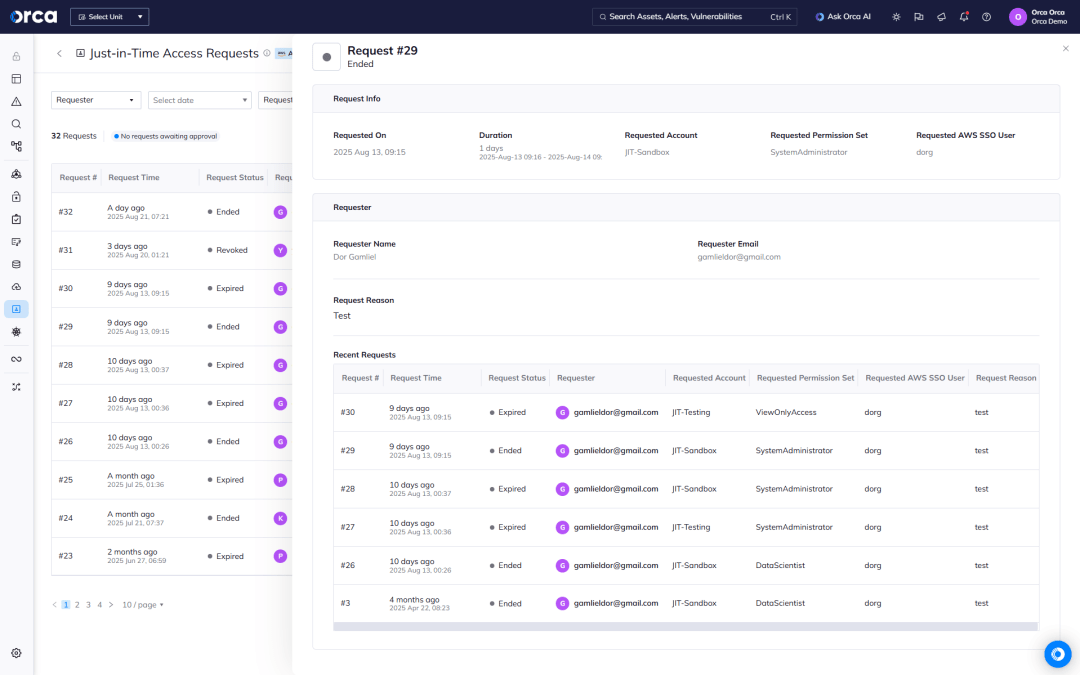
Nutzen Sie Just-in-Time (JIT) Access für die Least-Privilege-Kontrolle
Orca bietet Just-in-Time (JIT) Access für AWS, wodurch Teams dauerhafte Berechtigungen reduzieren und Least-Privilege-Zugriff in Multi-Cloud-Umgebungen durchsetzen können, ohne den Betrieb zu verlangsamen.
- Erteilen Sie zeitlich begrenzten, rollenspezifischen Zugriff nur bei Bedarf, um Risiken durch übermäßige oder ungenutzte Berechtigungen zu minimieren.
- JIT-Anfragen zentral einsehen und verwalten, vollständige kontextbezogene und historische Informationen für jede Anfrage erhalten und detaillierte Audit-Logs für kontinuierliche Compliance und Aufsicht nutzen.
- Machen Sie das Provisioning flexibel und schnell mit unserer bidirektionalen Slack-Integration und der Möglichkeit, JIT-Anfragen zu stellen und zu empfangen, unabhängig davon, ob Sie in der Orca-Plattform angemeldet sind.
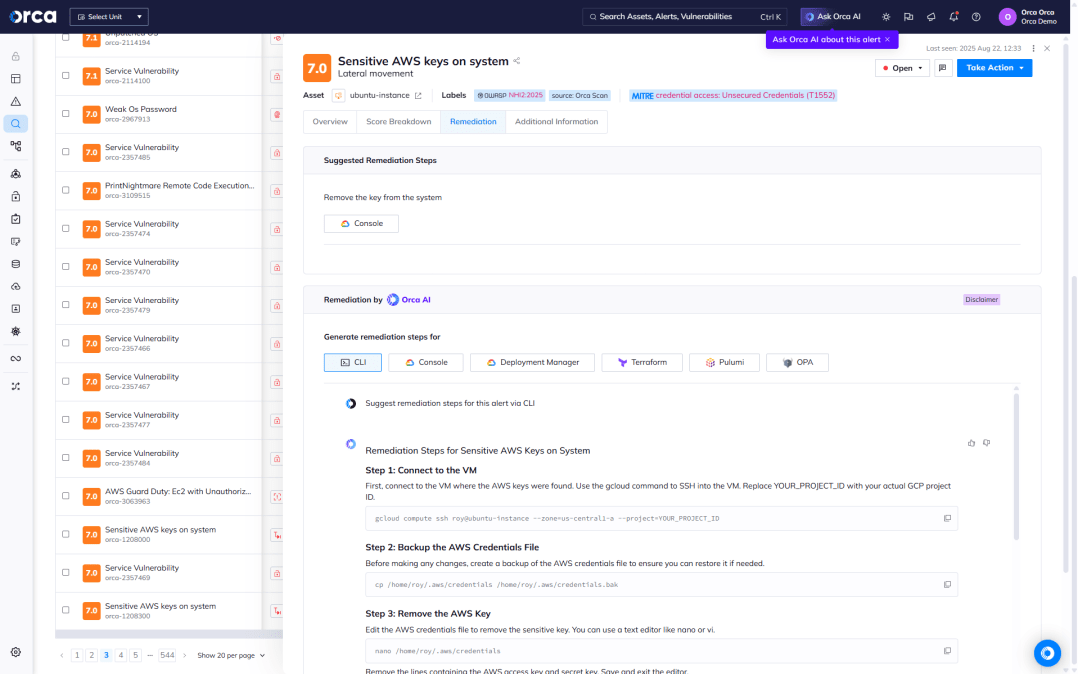
Unsicher gespeicherte Schlüssel finden, bevor Angreifer es tun
Im Gegensatz zu punktuellen CIEM-Lösungen scannt Orca Ihre nicht verwalteten Identitäten und andere Telemetrie-Daten im gesamten Cloud-Bestand auf offengelegte Schlüssel, Passwörter in der Shell-Historie und andere Informationen, die ein Angreifer für eine laterale Bewegung in Ihrer Umgebung nutzen kann.
- Orca scannt das Dateisystem jeder Maschine nach privaten Schlüsseln und erstellt Hashes von allen gefundenen Schlüsseln. Anschließend scannt Orca alle anderen Assets nach autorisierten Konfigurationen für öffentliche Schlüssel mit übereinstimmenden Hashes.
- Orca zeigt schlüsselrelevante Informationen auf, darunter Pfade zu unsicher gespeicherten Schlüsseln, Workloads, auf die mit offengelegten Schlüsseln zugegriffen werden kann, sowie gespeicherte Benutzerkonten und Berechtigungen.
- Orca findet alle Fernzugriffsschlüssel, einschließlich Schlüsseln von Cloud-Service-Providern, SSH-Schlüsseln und mehr, die Angreifern den Zugriff auf zusätzliche sensible Ressourcen ermöglichen könnten.
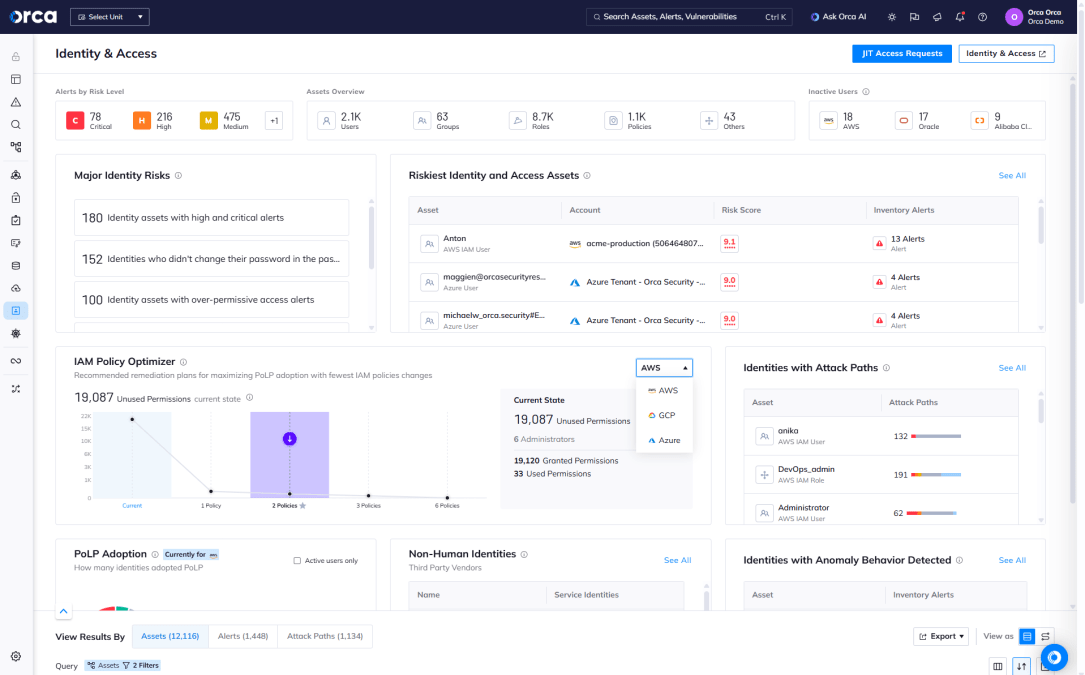
Optimale IAM-Richtlinienkonfigurationen anwenden
Mithilfe von präskriptiver Analytik und künstlicher Intelligenz berechnet Orca die größten Sicherheitsverbesserungen mit den geringsten Richtlinienänderungen und stellt einsatzbereite Konfigurationsdateien zur Verfügung.
- Orca vergleicht bestehende IAM-Richtlinien mit der tatsächlichen Nutzung der letzten 90 Tage, um die größten Sicherheitsverbesserungen mit minimalem Aufwand zu empfehlen.
- Orca schlägt die optimalen Konfigurationen vor, die ein hohes Maß an IAM-Hygiene und Compliance gewährleisten, ohne die Security-Teams zu überlasten.
- Die empfohlenen IAM-Richtlinien können heruntergeladen und sofort in Ihrem Cloud-Konto bereitgestellt werden.
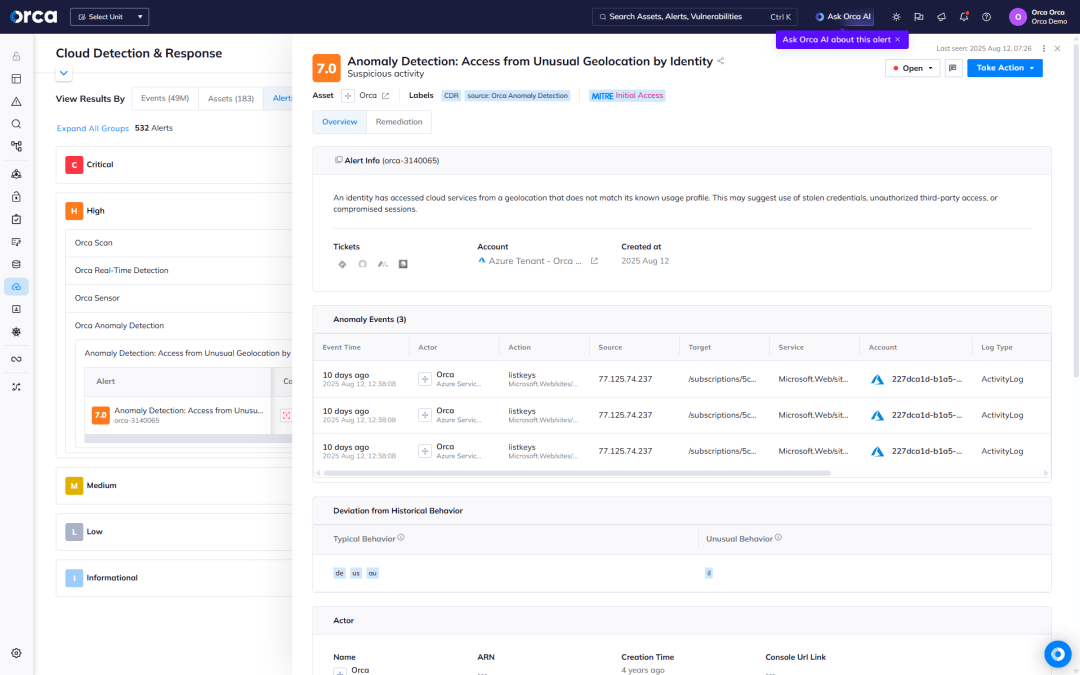
Cloud-Angriffe erkennen und darauf reagieren
Orca ermöglicht es Teams, Cloud-Angriffe schnell zu erkennen und darauf zu reagieren, indem Informationen aus Cloud-Feeds, Workloads, Konfigurationen und Identitäten kontinuierlich auf einer einzigen Plattform gesammelt und analysiert werden.
- Erkennen: Erhalten Sie Warnmeldungen bei bösartigen Benutzeraktivitäten wie kompromittierten Konten und gestohlenen Zugriffsschlüsseln.
- Untersuchen: Erforschen Sie markierte Aktivitäten, um schnell zu verstehen, ob es sich um bösartige Ereignisse handelt und ob kritische Assets des Unternehmens gefährdet sind.
- Reagieren: Fangen Sie Cloud-Angriffe ab, indem Sie Behebungsschritte nutzen und Probleme automatisch über die mehr als 20 technischen Drittanbieter-Integrationen von Orca (einschließlich SOAR, Benachrichtigungs- und Ticketing-Systeme) zuweisen.
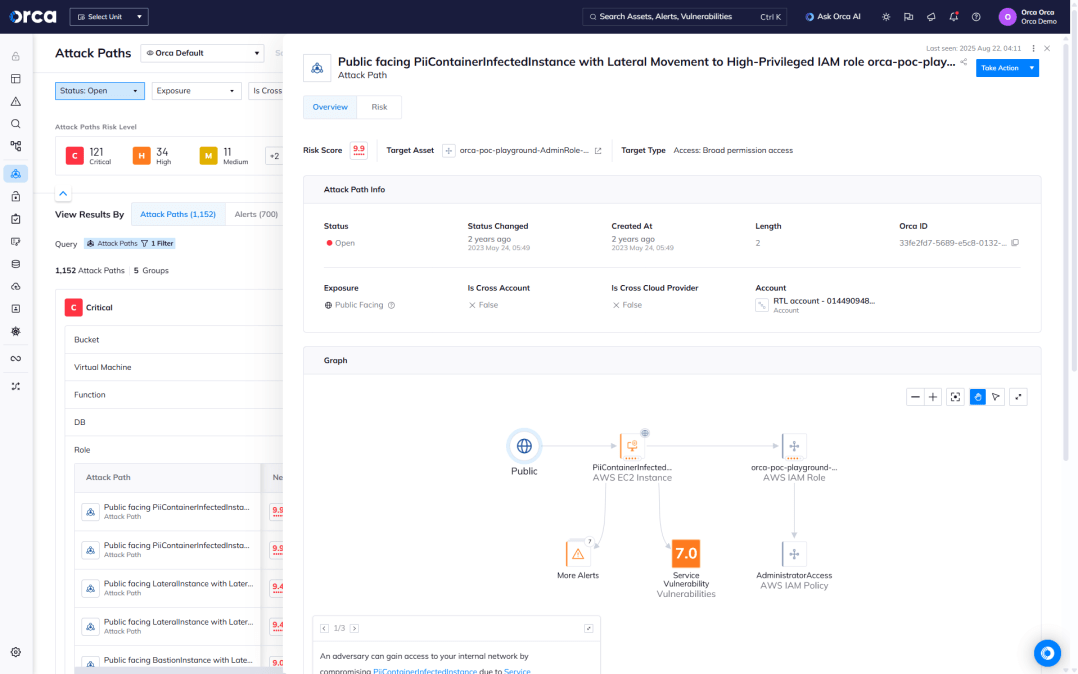
Visualisierung und Priorisierung von Angriffspfaden
Durch die Analyse aller Risiken und Schwachstellen über alle Ebenen Ihrer Cloud-Umgebung hinweg entdeckt Orca gefährliche Risikokombinationen, die einen direkten Pfad zu Ihren kritischen Assets eröffnen könnten, damit Security-Teams sich auf das Wesentliche konzentrieren können.
- Orca stellt jeden Angriffspfad in einem visuellen Graphen dar – mit kontextbezogenen Daten zu den relevanten Cloud-Entitäten (IAM, Compute, Storage usw.) und den Beziehungen zwischen ihnen.
- Durch die Konzentration auf eine deutlich geringere Anzahl priorisierter Angriffspfade müssen Teams nicht mehr hunderte isolierte Warnmeldungen durchsuchen.
- Orca zeigt Teams genau, welche Probleme behoben werden müssen, um den Angriffspfad zu entschärfen.
Fallstudien

Nordamerika
Versicherung
AWS, GCP, Azure
„Alles, was die Entwicklung beeinträchtigt, stößt auf Widerstand. Aber mit Orca SideScanning gibt es keinerlei Auswirkungen auf die Systeme. Zudem ist es einfach zu bedienen.“

„Orca hat die Transparenz unserer Cloud-Umgebung von Null auf 100 % gesteigert. Wenn ich jetzt mit meinem Team bespreche, was wir zuerst angehen sollen, tue ich das aus einer viel glaubwürdigeren Position heraus.“
Häufig gestellte Fragen
Cloud Infrastructure Entitlements Management (CIEM) ist eine Cloud-Sicherheitslösung zur Verwaltung von Zugriffsrechten und Berechtigungen für Cloud-Ressourcen-Entitäten. CIEM-Lösungen (ausgesprochen „KIM“) sind notwendig, um das Prinzip der geringsten Rechte (PoLP) umzusetzen – eine Sicherheitsstrategie, die sicherstellt, dass Benutzer nur Zugriff auf die Ressourcen erhalten, die sie für ihre Arbeit zwingend benötigen.
CIEM-Tools gewinnen angesichts der stetigen Zunahme von Cloud-Bereitstellungen, Infrastrukturen und der schieren Menge an verfügbaren Berechtigungen an Bedeutung.
CIEM ermöglicht es Unternehmen, den Identitäts- und Ressourcenzugriff in sich schnell verändernden Cloud-Umgebungen erfolgreich zu verwalten. Mit einer CIEM-Lösung können Unternehmen ihre Cloud-Sicherheitslage stärken und von Compliance-Sicherheit, skalierbarer Transparenz bei Berechtigungen, Rightsizing von Cloud-Berechtigungen sowie automatisierter Erkennung und Behebung von Zugriffsrisiken profitieren.
Drei wichtige Vorteile von CIEM sind:
- Support und Compliance für Multi-Cloud-Umgebungen: CIEM-Lösungen bieten zentrale Transparenz und Compliance für Multi-Cloud-Umgebungen. Damit können Security-Teams Cloud-Assets, Compute-Komponenten, Dienste, Rollen und Berechtigungen über mehrere Cloud-Plattformen hinweg verfolgen und gleichzeitig die Compliance sicherstellen.
- Automatische Behebung: CIEM-Tools können Probleme im Identity and Access Management (IAM) bei der Verwaltung von Berechtigungen automatisch erkennen und beheben.
- Kontinuierliche Validierung von Cloud-Infrastruktur-Berechtigungen: CIEM-Lösungen ermöglichen es Security-Teams, Berechtigungen in der Cloud-Infrastruktur einfach und effektiv zu bewerten. Diese Tools bieten Transparenz bei Cloud-Identitäten, Zugriffsrichtlinien, Berechtigungen, Konfigurationen und Aktivitäten.
Um sicherzustellen, dass Unternehmen Zugriffsrechte und Berechtigungen für Cloud-Assets gemäß dem Prinzip der geringsten Rechte verwalten, folgen CIEM-Lösungen einem kontinuierlichen Prozess, der die folgenden Aktivitäten umfasst:
- Umgebung scannen: CIEM-Lösungen analysieren die Cloud-Umgebung, um alle Cloud-Assets, Benutzer und Berechtigungen zu inventarisieren.
- Cloud-Bestand inventarisieren: CIEM-Tools nutzen diese Informationen, um eine umfassende Sicht auf den Cloud-Bestand und alle mit Berechtigungen verbundenen Risiken zu erstellen.
- Automatisierte Behebung durchführen: Nach dem Scannen der Cloud-Umgebung beheben CIEM-Tools identifizierte Probleme automatisch, unter anderem durch den Entzug unnötiger Privilegien bei Rollen mit zu vielen Berechtigungen und das Stoppen unbefugter Zugriffe.
- Kontinuierliche Überwachung und Alarmierung: CIEM-Lösungen überwachen die Cloud-Umgebung zudem kontinuierlich auf neue Probleme und alarmieren Security-Teams bei potenziellen Bedrohungen oder Richtlinienproblemen.
- Compliance-Berichte erstellen: CIEM-Tools erstellen Berichte, die Unternehmen bei Audits und der Einhaltung von regulatorischen Rahmenbedingungen und Branchen-Benchmarks unterstützen.
Die CIEM-Lösung von Orca identifiziert die folgenden Risiken:
- Privilegierte Rollen mit kontoübergreifendem Vertrauen
- Inaktive IAM-Rollen mit Admin-Berechtigungen
- Nicht zugewiesene privilegierte Richtlinien
- Aktivste Rollen mit kontoübergreifendem Vertrauen
- Kompromittierte Assets mit privilegierten IAM-Berechtigungen
- Privilegierte inaktive Identitäten
Zusätzlich zur Erkennung isolierter Identitätsrisiken nutzt Orca die Angriffspfadanalyse, um kombinierte Risiken zu identifizieren – also Fälle, in denen Identitätsrisiken mit anderen Risiken kombiniert werden können, um gefährliche Angriffspfade zu schaffen.
Orca bietet Cloud Infrastructure Entitlements Management (CIEM) durch:
- Förderung der Identitätshygiene, einschließlich der Durchsetzung des Prinzips der geringsten Privilegien (Principle of Least Privilege, PoLP).
- Erkennung von Abweichungen von Identity-Best-Practices.
- Nutzung von Identitätsdaten, um die in Ihrem System gefundenen Risiken besser zu verstehen und zu priorisieren.
- Berechnung optimaler Richtlinienkonfigurationen basierend auf der Rollennutzung der letzten 90 Tage mit dem IAM Policy Optimizer von Orca.

Chatten Sie mit uns
Orca Security in Aktion erleben
Erhalten Sie Sichtbarkeit, erzielen Sie Compliance und priorisieren Sie Risiken mit der Orca Cloud Security Platform.
 Mit einem Orca-Experten chatten
Kein Slack-Konto erforderlich.