

Agentless-First AWS Cloud-Sicherheitslösungen
Erhalten Sie vollständige Sichtbarkeit und Sicherheit für Ihre gesamte AWS-Umgebung, einschließlich Datenbanken, Storage Buckets, Workloads, Anwendungen und mehr – integriert über den gesamten Stack und Anwendungslebenszyklus hinweg.


Orca unterzeichnet strategische Kooperationsvereinbarung mit AWS zur Beschleunigung KI-gestützter Cloud-Sicherheit
Orca ist tief in AWS integriert
Orca ist ein AWS Security Software Partner mit AWS-Sicherheitskompetenz und ist AWS Service Ready für Amazon Linux 2. Orca ist in über 100 AWS-Services und -Produkte integriert, darunter EC2, ECS, EKS, Fargate, Lambda, GuardDuty, CloudTrail, Bedrock, Security Lake, Security Hub und mehr. Orca ist im AWS Marketplace erhältlich.
Kritische Risiken in Ihrer gesamten AWS-Umgebung erkennen
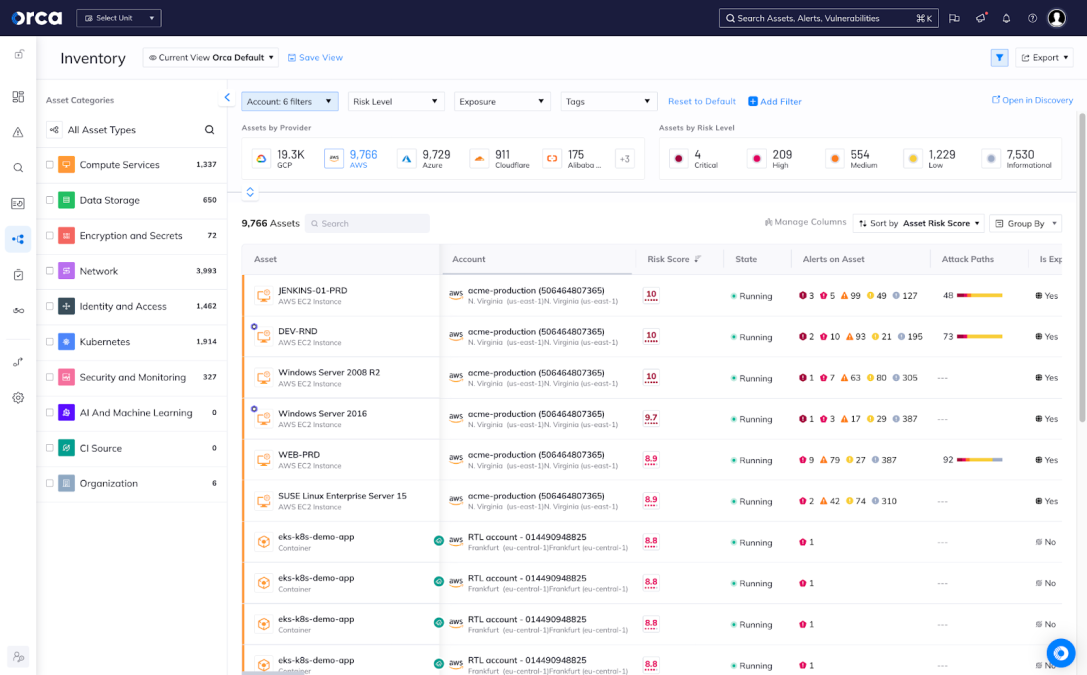
Die SideScanning™-Technologie von Orca liest Ihre Cloud-Konfiguration und den Runtime-Blockspeicher Ihrer Workloads out-of-band aus, um in wenigen Minuten ein vollständiges Risikoprofil Ihrer AWS-Cloud-Umgebung zu erstellen.
- Deckt alle Ihre AWS-Workloads ab – VMs, Container und Serverless, einschließlich EC2-, EKS-, ECS- und Lambda-Instanzen.
- Erkennt Schwachstellen, Malware, Fehlkonfigurationen, IAM-Risiken, Lateral-Movement-Risiken, API-Risiken, ungesicherte sensible Daten und vieles mehr.
- Durch die Integration in AWS-Services und einen Agentless-First-Ansatz bietet Orca schnell umfassende Sicherheit für Ihre gesamte AWS-Umgebung.
Vereinfachen Sie AWS-Compliance mit einer einzigen Plattform
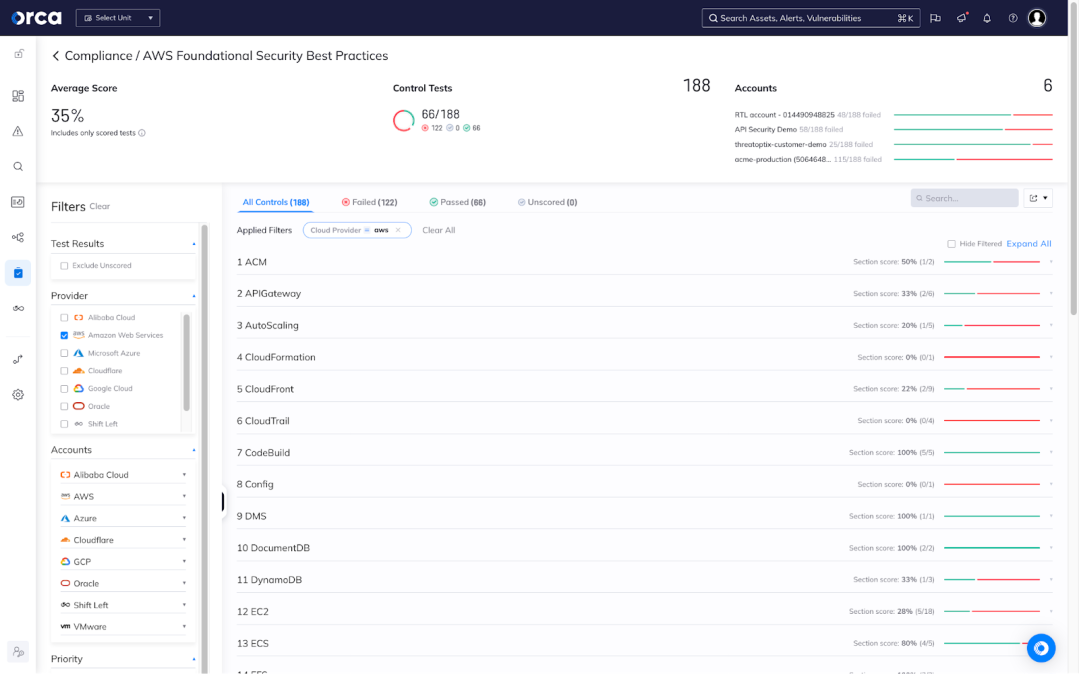
Erreichen Sie kontinuierliche Compliance einfacher als je zuvor mit einer einzigen Cloud-Sicherheitsplattform, die 100 % Ihrer AWS-Umgebung abdeckt und Compliance-Lücken sowie fehlgeschlagene Audits vermeidet:
- Erfüllen Sie über 100 Compliance-Frameworks und wichtige CIS-Benchmarks, darunter NIST 800-53, SOC 2, ISO 27001, AWS CIS, Docker CIS, Apache CIS und Windows CIS, um nur einige zu nennen.
- Erbringen Sie den Nachweis, dass Sie wichtige Datenschutzvorgaben in Ihrer AWS-Umgebung erfüllen, darunter PCI-DSS, DSGVO (GDPR), HIPAA und CCPA.
- Nutzen Sie die integrierten Compliance-Vorlagen von Orca oder passen Sie diese an Ihre spezifischen Anforderungen an.
Fallstudie
Sichere GenAI-Anwendungen entwickeln: Wie Autodesk mit AWS & Orca Security skaliert
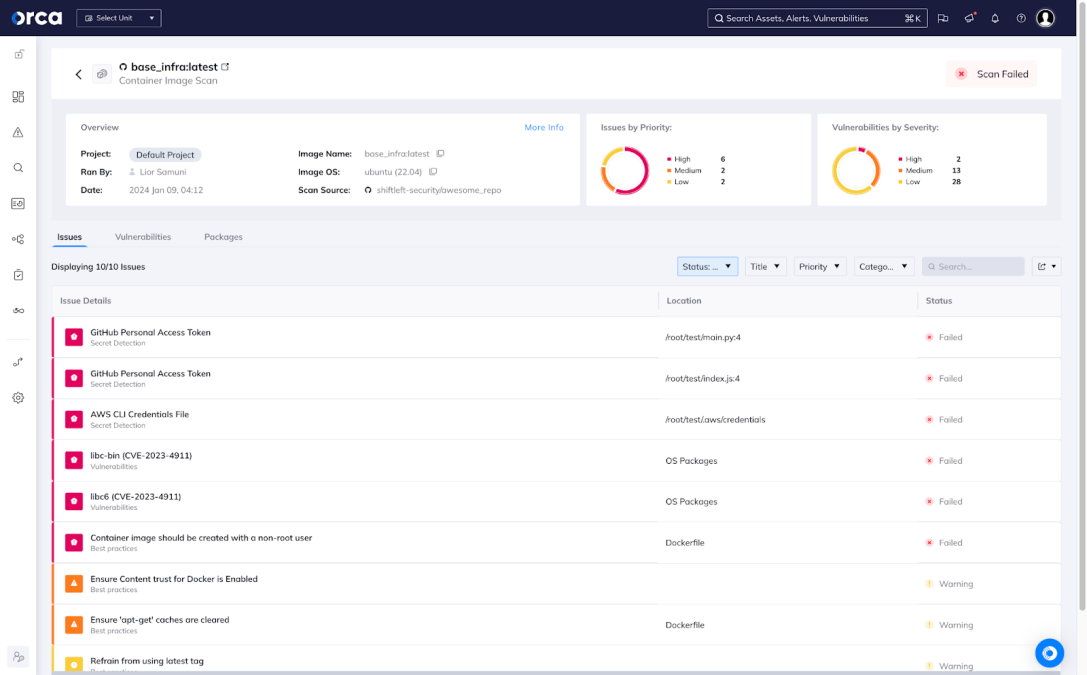
Autodesk transformiert Design mit generativer KI, unterstützt durch Amazon Bedrock Foundation-Modelle und Guardrails, um Security by Design zu verankern. Mit dem agentless Scanning von Orca Security erhält Autodesk Einblick in Cloud-Assets, Bibliotheken und Pakete und erkennt Risiken in großem Umfang. Tägliche Deployments auf AWS erfordern Geschwindigkeit und Sicherheit. Gemeinsam helfen AWS und Orca Autodesk dabei, innovative GenAI-Anwendungen ohne Kompromisse zu entwickeln.
Optimieren Sie Ihre Amazon GuardDuty Threat Intelligence
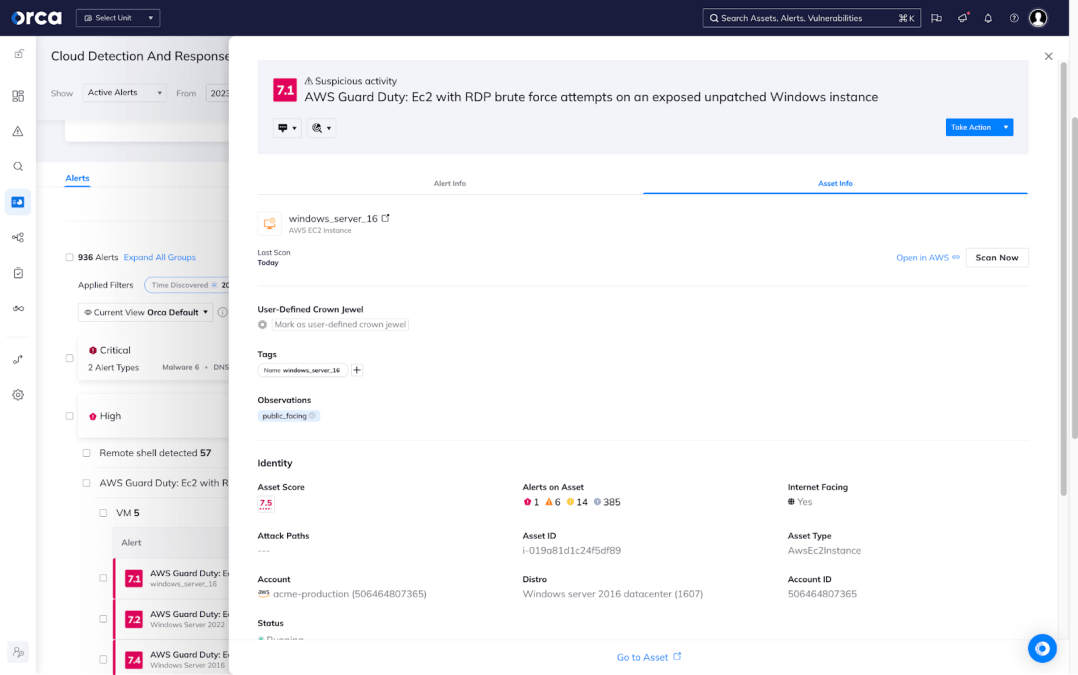
Orca verarbeitet Amazon GuardDuty-Alerts nativ und fügt Kontextinformationen hinzu, die als Basis für die Risikopriorisierung dienen. Gemeinsam ermöglichen die Plattformen Kunden die kontinuierliche Überwachung schädlicher Aktivitäten und unbefugten Verhaltens in ihren AWS-Accounts, Workloads und Daten, während solche Bedrohungen in den größeren, ganzheitlichen Kontext ihrer Cloud-Umgebung eingeordnet werden.
- Bessere Visualisierung: Sehen Sie, welche Rolle dieser Alert in einem weitaus größeren Angriffspfad spielen könnte, der zur Kompromittierung sensibler Daten führen kann.
- Mehr Kontext: Verstehen Sie mit einer Zusammenfassung und empfohlenen Behebungsmaßnahmen, warum ein Alert wichtig ist.
- Präzise Klassifizierung: Gruppieren Sie GuardDuty- und andere AWS-Alerts nach Compliance, Schweregrad, Asset- oder Risikotyp.
Beschleunigen Sie die Behebung durch KI-gestützte Remediation mit Amazon Bedrock
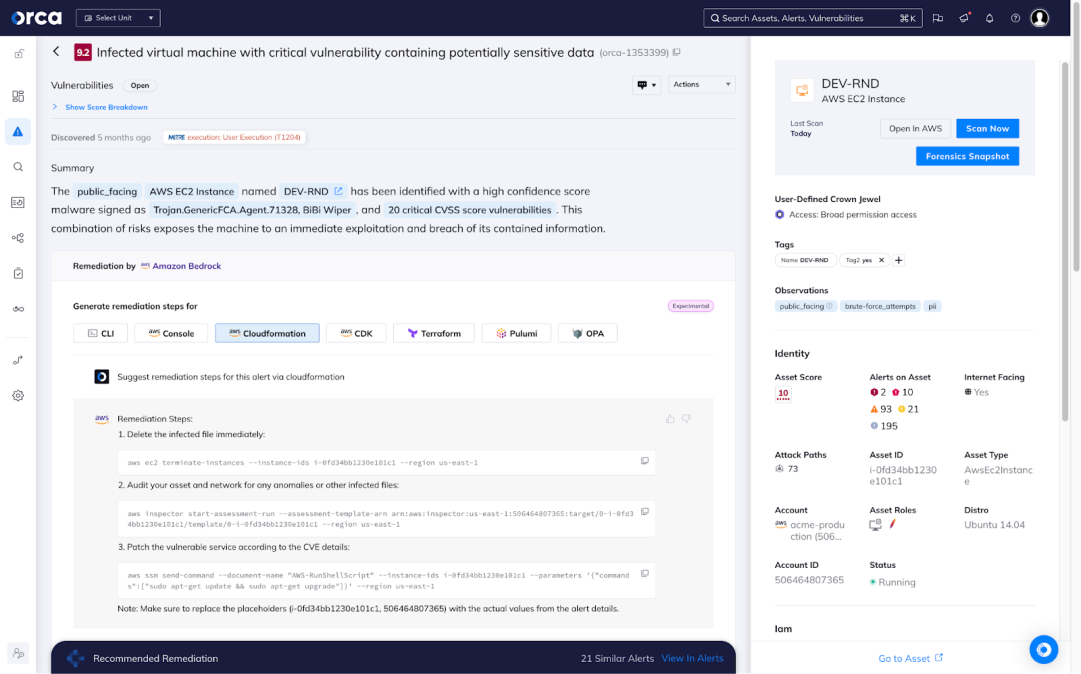
Erstellen Sie sofort hochwertige Behebungsanweisungen für jeden Alert direkt aus der Orca-Plattform. So kann Ihr Team Cloud-Schwachstellen und -Risiken 2-3 Mal schneller beheben. Der Datenschutz wird durch die Anonymisierung von Anfragen und das Maskieren sensibler Daten gewährleistet.
- Kopieren Sie den Behebungscode und fügen Sie ihn in ein Command Line Interface oder Infrastructure as Code (IaC) Provisioning-Tools ein, oder folgen Sie den Schritten in der Konsole.
- Nutzen Sie Amazon Bedrock als Ihre KI-Engine, um den Zeitaufwand und die Mühe Ihrer Teams zu reduzieren.
Integrieren Sie Sicherheit in Ihre CI/CD-Workflows
Orca lässt sich in alle AWS-Services und -Tools integrieren, die Sie für die Entwicklung und Bereitstellung Ihrer Anwendungen nutzen. Dies stellt sicher, dass kritische Risiken identifiziert werden, bevor sie Produktionsumgebungen erreichen – für Security by Design.
- Integration mit AWS-Tools: Orca lässt sich in Amazon CloudFormation sowie in CI/CD-Tools von Drittanbietern integrieren, um IaC- und Container-Image-Scans während der Erstellung und Bereitstellung Ihrer Anwendungen zu automatisieren.
- Unterstützung für IaC-Templates und Container-Images: Orca unterstützt AWS CloudFormation sowie HashiCorp Terraform oder Kubernetes-YAML sowie moderne Container-Image-Formate.
- Vereinfachtes Policy-Management: Verwalten und passen Sie über 1000+ Richtlinien mühelos an oder nutzen Sie die vordefinierten Best Practices von Orca, um die Codequalität vor dem Deployment zu verbessern.
Über Orca und AWS
Orca ist ein AWS Security ISV-Partner. Orca hat die AWS Security Competency erlangt und ist „AWS Service Ready“ für Amazon Linux 2. Orca ist zudem Mitglied im exklusiven AWS Co-Sell-Programm, ISV Accelerate, und in zahlreiche AWS-Services und -Produkte integriert, darunter EC2 Image Builder, Private Link und weitere. Orca ist im AWS Marketplace erhältlich.

Nordamerika
Versicherung
AWS, GCP, Azure
„Alles, was die Entwicklung beeinträchtigt, stößt auf Widerstand. Aber mit Orca SideScanning gibt es keinerlei Auswirkungen auf die Systeme. Zudem ist es einfach zu bedienen.“

„Orca bietet praktisch ab dem ersten Tag einen Mehrwert. Bei anderen Tools warten wir Monate, bis wir einen Nutzen sehen.“
Ausgewählte Inhalte von Orca Security zu AWS
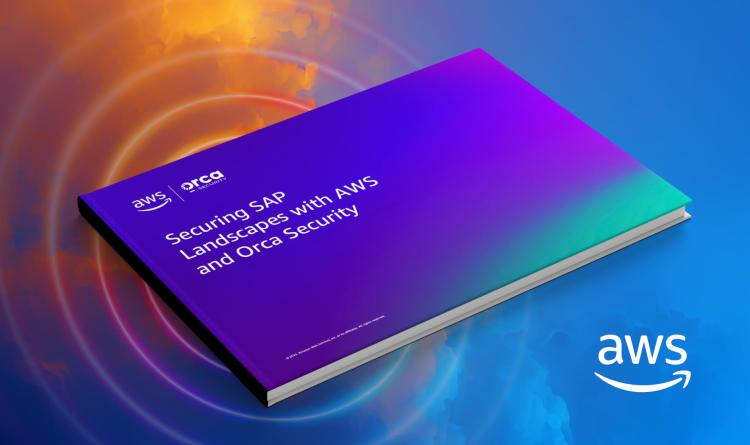


Sichern Sie Ihre SAP-Migration mit AWS und Orca Security
E-BOOK Sichern Sie Ihre SAP-Migration mit AWS und Orca Security SAP-Workloads bilden das Rückgrat von Zehntausenden von Unternehmen und …
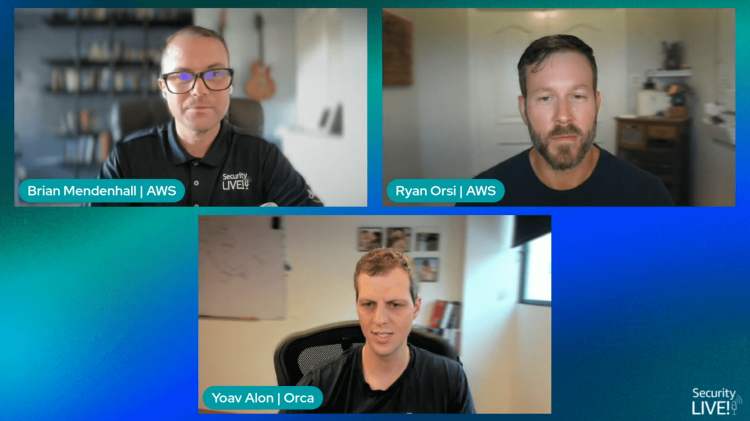
Wie Orca und AWS gemeinsam AI-Services in der Cloud sichern
Yoav Alon, CTO bei Orca Security, war bei AWS Security LIVE! zu Gast, um darüber zu sprechen, wie Orca gemeinsam mit AWS Risiken identifiziert und …
Der ultimative Leitfaden für AWS Cloud Asset Visibility
Der ultimative Guide für AWS Cloud Asset Visibility AWS-Deployments nehmen weltweit rasant zu, und der Druck wächst, sicherzustellen …

Chatten Sie mit uns
Orca Security in Aktion erleben
Erhalten Sie Sichtbarkeit, erzielen Sie Compliance und priorisieren Sie Risiken mit der Orca Cloud Security Platform.
 Mit einem Orca-Experten chatten
Kein Slack-Konto erforderlich.