

Agentless-First Cloud-Sicherheit für Google Cloud
Erhalten Sie vollständige Sichtbarkeit und Sicherheit für Ihre gesamte Google Cloud-Umgebung, einschließlich Datenbanken, Cloud-Speicher, Workloads, Anwendungen und mehr – integriert über den gesamten Stack und Anwendungslebenszyklus hinweg.

Orca ist tief in Google Cloud integriert
Orca ist Google Cloud-Partner und in über 100 Google Cloud-Services und -Produkte integriert, darunter GCE, GKE, Cloud Run, Cloud Functions, VirusTotal, Chronicle SOAR, Security Command Center, Google Pub/Sub, Workspaces, Vertex AI und mehr. Orca ist über den Google Cloud Marketplace erhältlich.
Erkennen Sie kritische Sicherheitsrisiken in Ihrer Google Cloud-Umgebung
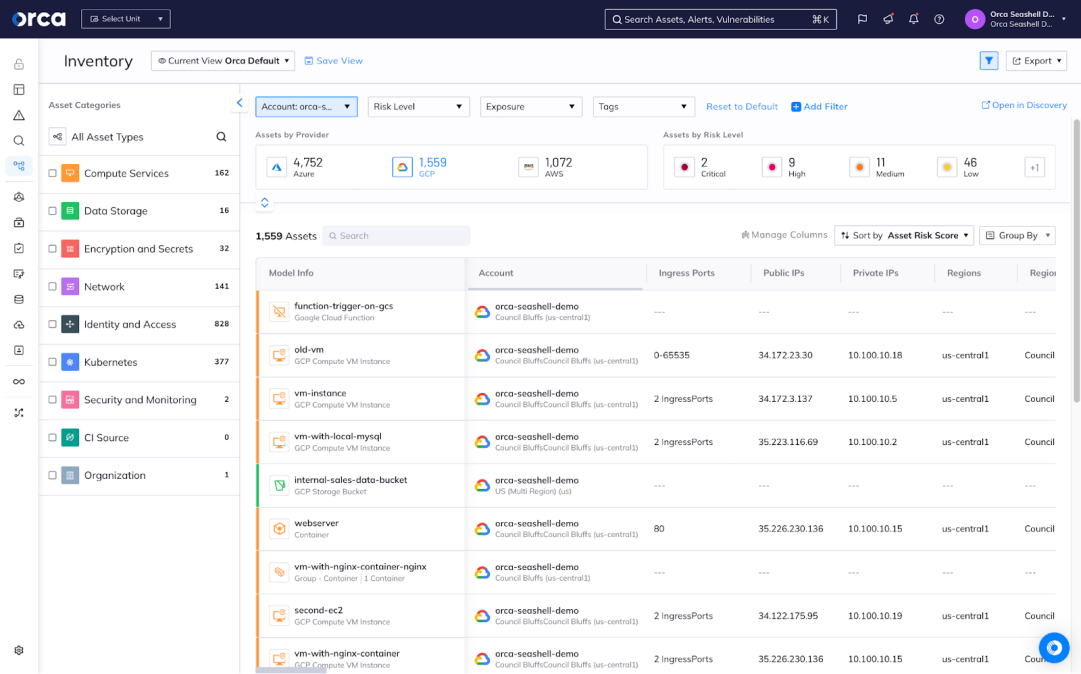
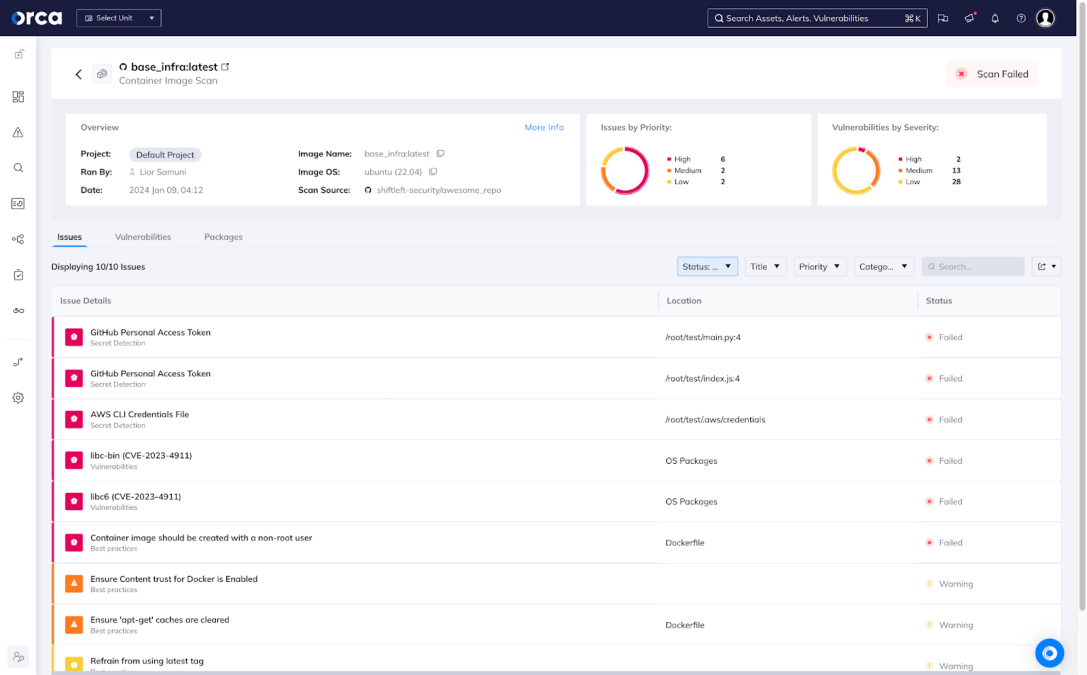
Die SideScanning™-Technologie von Orca liest Ihre Cloud-Konfiguration und den Block-Speicher der Workloads zur Laufzeit (runtime) Out-of-Band aus, um in wenigen Minuten ein vollständiges Risikoprofil Ihrer Google Cloud-Umgebung zu erstellen.
- Deckt alle Ihre Google Cloud-Workloads ab – VMs, Container und Serverless, einschließlich GCE, GKE, Cloud Run und Cloud Functions.
- Erkennt Schwachstellen, Malware, Fehlkonfigurationen, IAM-Risiken, Risiken durch Lateral Movement, API-Risiken, ungesicherte sensible Daten und vieles mehr.
- Durch die Integration in Google Cloud-Services und einen Agentless-First-Ansatz bietet Orca schnell umfassende Sicherheit für Ihre gesamte Google Cloud-Umgebung.
Vereinfachen Sie Google Cloud-Compliance mit einer einzigen Plattform
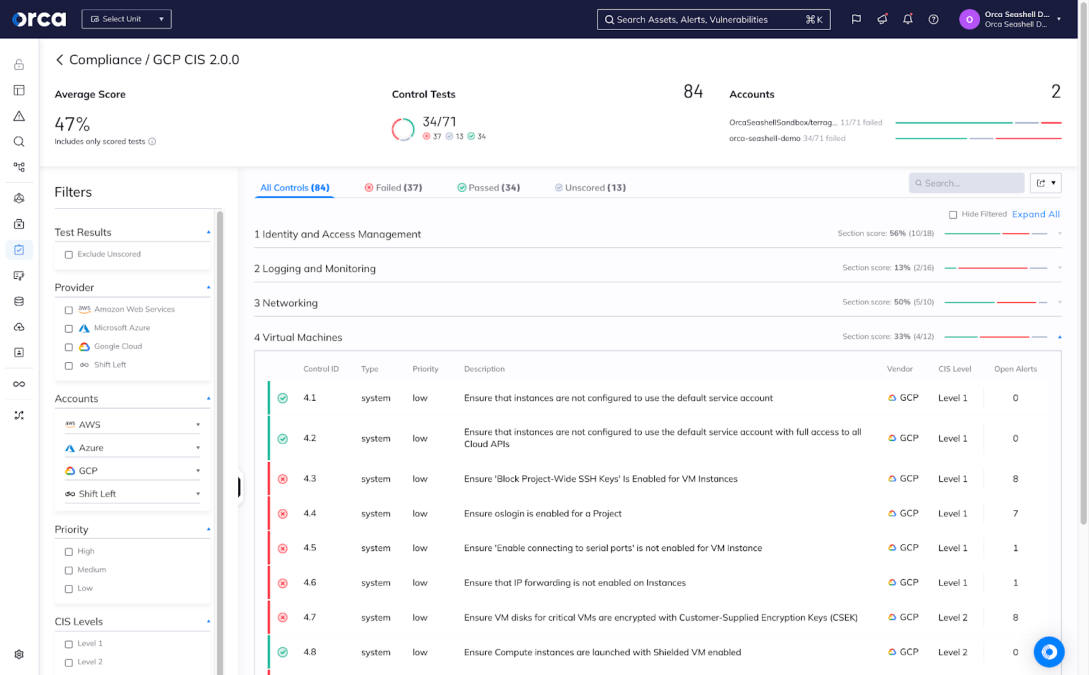
Erreichen Sie kontinuierliche Compliance einfacher als je zuvor mit einer einzigen Cloud-Sicherheitsplattform, die 100 % Ihrer Google Cloud-Umgebung abdeckt und Compliance-Lücken sowie fehlgeschlagene Audits vermeidet:
- Erfüllen Sie über 100 Compliance-Frameworks und wichtige CIS-Benchmarks, darunter NIST 800-53, SOC 2, ISO 27001, Google Cloud CIS, Docker CIS, Apache CIS und Windows CIS, um nur einige zu nennen.
- Belegen Sie Ihre Fähigkeit, wichtige Datenschutzvorgaben in Ihrer Google Cloud-Umgebung einzuhalten, einschließlich PCI-DSS, DSGVO, HIPAA und CCPA.
- Nutzen Sie die integrierten Compliance-Vorlagen von Orca oder passen Sie diese an Ihre spezifischen Anforderungen an.
Integriert in Google Cloud-Sicherheitsdienste wie VirusTotal und Chronicle
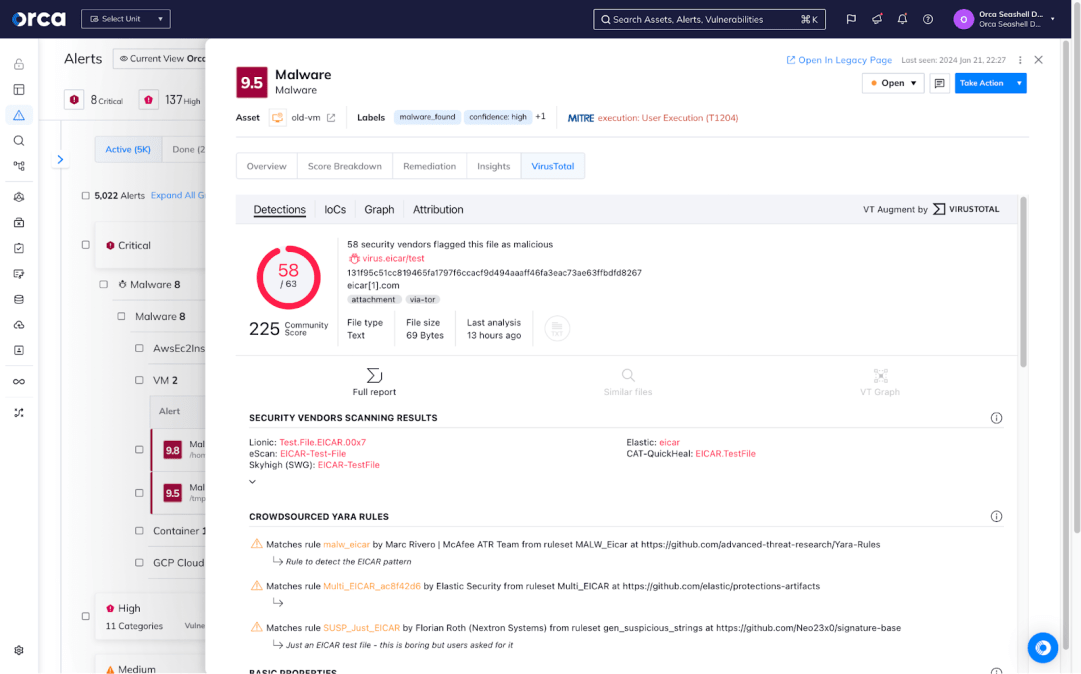
Orca integriert sich in führende Google Cloud-Sicherheitsdienste wie VirusTotal und Chronicle, um Alerts zu erweitern und Kontextinformationen als Basis für die Risikopriorisierung hinzuzufügen. Gemeinsam ermöglichen die Plattformen Kunden die kontinuierliche Überwachung bösartiger Aktivitäten und unbefugten Verhaltens bei gleichzeitig schnellerer Behebung.
- Bessere Visualisierung: Sehen Sie, welche Rolle dieser Alert in einem weitaus größeren Angriffspfad spielen könnte, der zur Kompromittierung sensibler Daten führen kann.
- Mehr Kontext: Verstehen Sie mit einer Zusammenfassung und empfohlenen Behebungsmaßnahmen, warum ein Alert wichtig ist.
- Präzise Klassifizierung: Gruppieren Sie VirusTotal- und andere Google Cloud-Alerts nach Compliance, Schweregrad, Asset- oder Risikotyp.
Beschleunigen Sie die Behebung mit KI-gestützter Remediation durch Google Vertex AI.
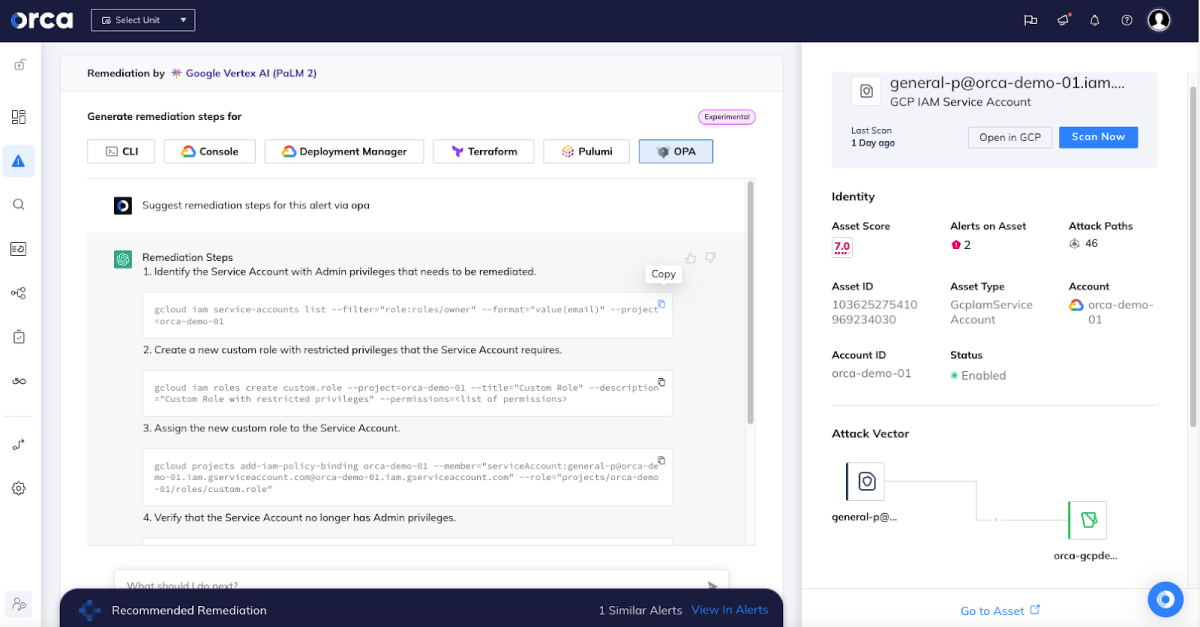
Erstellen Sie sofort hochwertige Behebungsanweisungen für jeden Alert direkt aus der Orca-Plattform. So kann Ihr Team Cloud-Schwachstellen und -Risiken 2-3 Mal schneller beheben. Der Datenschutz wird durch die Anonymisierung von Anfragen und das Maskieren sensibler Daten gewährleistet.
- Kopieren Sie den Behebungscode und fügen Sie ihn in ein Command Line Interface oder Infrastructure as Code (IaC) Provisioning-Tools ein, oder folgen Sie den Schritten in der Konsole.
- Nutzen Sie Google Vertex AI als Ihre KI-Engine, um Teams Zeit und Aufwand zu ersparen.
Integrieren Sie Sicherheit in Ihre CI/CD-Workflows
Orca integriert sich in alle Google Cloud-Services und -Tools, die Sie zum Erstellen und Bereitstellen Ihrer Anwendungen nutzen. Dies stellt sicher, dass kritische Risiken identifiziert werden, bevor sie Produktionsumgebungen erreichen, und garantiert Security by Design.
- Integriert in Google Cloud-Tools: Orca lässt sich in Google Cloud Build sowie CI/CD-Tools von Drittanbietern integrieren, um IaC- und Container-Image-Scans während der Erstellung und Bereitstellung Ihrer Anwendungen zu automatisieren.
- Unterstützung für IaC-Templates und Container-Images: Orca unterstützt CloudFormation, HashiCorp Terraform oder Kubernetes-YAML sowie moderne Container-Image-Formate.
- Vereinfachtes Policy-Management: Verwalten und passen Sie über 1000+ Richtlinien mühelos an oder nutzen Sie die vordefinierten Best Practices von Orca, um die Codequalität vor dem Deployment zu verbessern.
Über Orca und Google Cloud
Orca ist ein Google Advantage Partner. CapitalG, der unabhängige Wachstumsfonds von Alphabet, leitete die Serie-C-Finanzierung von Orca. Orca ist in mehrere GCP-Dienste und -Produkte integriert, einschließlich G Suite SSO- und Google Pub/Sub-Integrationen. Orca ist über den Google Cloud Marketplace erhältlich.

„Mit wenig Aufwand unsererseits haben wir sofort einen hohen Mehrwert und ROI durch Orca erzielt.“

Empfohlene Inhalte für Orca Security für Google Cloud
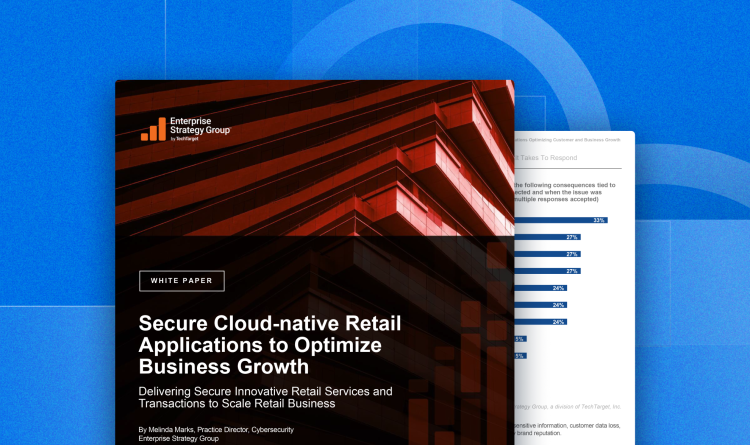


Whitepaper: Sichere Cloud-native Retail-Anwendungen zur Optimierung des Geschäftswachstums
Whitepaper: Sichere Cloud-native Retail-Anwendungen zur Optimierung des Geschäftswachstums. Whitepaper der Enterprise Strategy Group (ESG), im Auftrag von Orca Security und…
So sichern Sie dynamische Workloads mit Orca Security & Google Cloud
So sichern Sie dynamische Workloads mit Orca Security & Google Cloud. Ungefähr 60 % aller Unternehmensdaten befinden sich heute …
Cloud-Sicherheit & Compliance für Medien- und Unterhaltungsunternehmen, die Google Cloud nutzen
Cloud-Sicherheit & Compliance für Medien- und Unterhaltungsunternehmen, die Google Cloud nutzen. Medien- und Unterhaltungsunternehmen migrieren zunehmend zu …

Chatten Sie mit uns
Orca Security in Aktion erleben
Erhalten Sie Sichtbarkeit, erzielen Sie Compliance und priorisieren Sie Risiken mit der Orca Cloud Security Platform.
 Mit einem Orca-Experten chatten
Kein Slack-Konto erforderlich.