

Orca AI
Schaffen Sie Vertrauen und Skalierbarkeit mit dem Gehirn hinter agentenbasierten Abläufen
Orca AI ist der Reasoning-Layer der Orca-Plattform. Sie treibt Orcas Agenten und den KI-Assistenten an und erweitert die Plattform über den Orca MCP Server auf Claude, Codex, Cursor und jedes KI-Tool, das Ihr Team bereits nutzt.

Die Herausforderung
Jeder Anbieter liefert KI. Nur wenige unterstützen das gesamte KI-Ökosystem. Noch weniger analysieren das Gesamtbild.
KI-gestützte Sicherheit ist der neue Standard. Was Orca AI unterscheidet, ist die Grundlage ihrer Analysen und wo sie Ergebnisse liefert. Orca AI analysiert auf Basis des Unified Data Model – demselben kontinuierlich korrelierten Graphen, der Orcas Risikopriorisierung und Angriffspfadanalyse antreibt. Über den Orca MCP Server erweitert sie diese Analysefähigkeit auf Claude, Codex, Cursor und jedes KI-Tool, das Ihr Team bereits nutzt.
Das KI-Abfragetool ist bisher mein am häufigsten genutztes Feature. Ich kann damit leicht verstehen, was in den Umgebungen bereitgestellt ist, und Risiken in natürlicher Sprache analysieren. Ich musste keine spezielle Sprache oder Syntax lernen.“
Lorenzo Pedroncelli
Principal, Converged Security bei RSA
Unser Ansatz
Die Reasoning-Engine für KI-Agenten, Workflows und Assistenten
Orca AI profitiert von der Transparenz und dem Kontext, die das Herzstück der Orca-Plattform bilden. Erfahren Sie unten, wie Orca Code, Cloud und KI schützt.

Kennen Sie Ihre tatsächliche Cloud-Exposition und beweisen Sie dem Vorstand, dass Ihr Risiko unter Kontrolle ist.

Kontrollieren Sie jedes KI-System in Ihrer Cloud, bevor es unter Ihrer Aufsicht zum Risiko wird.

Stoppen Sie riskanten Code, bevor er in die Produktion gelangt.

Härten Sie jeden Cloud-Workload, ohne Ihre Pipelines zu verlangsamen.

Erkennen Sie Cloud- und KI-Angriffe in Echtzeit und begrenzen Sie den Explosionsradius.
Lernen Sie die Agenten kennen
Die Core-Agents von Orca sind spezialisierte KI-Teammitglieder, die in Pods zusammenarbeiten. Custom Agents ermöglichen es Ihnen, dieselbe Reasoning-Engine zu nutzen und Agenten an die individuellen Workflows Ihres Teams anzupassen.
Red Pod: Angreifen und validieren
Red Pod-Agents arbeiten aus der Perspektive eines Angreifers. Sie testen, was nach außen hin exponiert und was in Ihrem Code ausnutzbar ist. Sie validieren, bevor sie berichten. So erhalten Sie nur Informationen, die ein Angreifer tatsächlich nutzen könnte.
- Code Security Auditor: Scannen des gesamten Repositorys zum Schutz von Anwendungen vor KI-basierten Angriffen, die durch Frontier-Modelle der Mythos-Klasse ermöglicht werden.
- Attack Surface: KI-gesteuertes On-Demand-DAST und Penetration-Testing, das Ihre öffentlich zugänglichen Assets untersucht.
Blue Pod: Untersuchung und Triage
Blue Pod-Agenten untersuchen Alarme und Ergebnisse End-to-End. Sie sammeln Beweise in Ihrer gesamten Umgebung, um ein Urteil zu fällen: bösartig oder harmlos, echtes Risiko oder Fehlalarm. Was bewiesen ist, wird eskaliert. Was nicht, wird aussortiert. Sie übernehmen das tägliche Triage-Management, damit sich Ihr Team auf das Wesentliche konzentrieren kann.
- AppSec Triage Agent: Depriorisieren Sie Fehlalarme aus Code-Scans und weisen Sie Warnmeldungen künftig automatisch ab. Weniger Fehlalarme, weniger Reibung, mehr Harmonie in Ihrem Ökosystem.
- Threat Investigation Agent: Führen Sie den gesamten Untersuchungszyklus durch, um zu entscheiden, ob ein Alarm bösartig ist, lassen Sie sich die Argumentation erklären und empfehlen Sie automatisch Maßnahmen. Die KI übernimmt die Suche, Ihr Team setzt die Maßnahmen um (vorerst).
Green Pod: Der Weg zur Lösung
Green Pod-Agenten setzen dort an, wo ein Befund endet. Sie ermitteln, wer zuständig ist, was im Weg steht und wie die Lösung tatsächlich aussieht, und übergeben diese dann gebrauchsfertig. Hier schließt sich der Kreis: Ein validierter Befund von Red oder Blue Pod landet nicht in einer Warteschlange, bis ihn jemand in Entwicklungsarbeit übersetzt. Er wird mit einem bereits entworfenen Fix geliefert, in dem Format, das das Team bereits nutzt.
Eigene Agenten: Erstellen Sie Agenten, die zu Ihrer Umgebung passen
Automatisieren Sie Sicherheits-Workflows mit Ihren eigenen Anweisungen, Daten und Triggern. Starten Sie mit einer Orca Vorlage und passen Sie diese an, oder erstellen Sie eine komplett neue. In jedem Fall nutzt der Agent dasselbe Unified Data Model und dieselbe Analysestruktur wie jeder Core-Agent. Sie personalisieren ihn nach der Arbeitsweise Ihres Unternehmens.
Holen Sie Ihr Team in den KI-Tools ab, die es bereits nutzt
Der Orca MCP Server erweitert das Reasoning von Orca auf Claude, Codex, Cursor, VS Code und jeden MCP-kompatiblen Client. Der AI Skills Hub ist eine Sammlung von vorgefertigten Open-Source-Skills mit bereits integrierter, spezialisierter Security-Logik. Teams können jeden Skill forken, anpassen und erweitern.

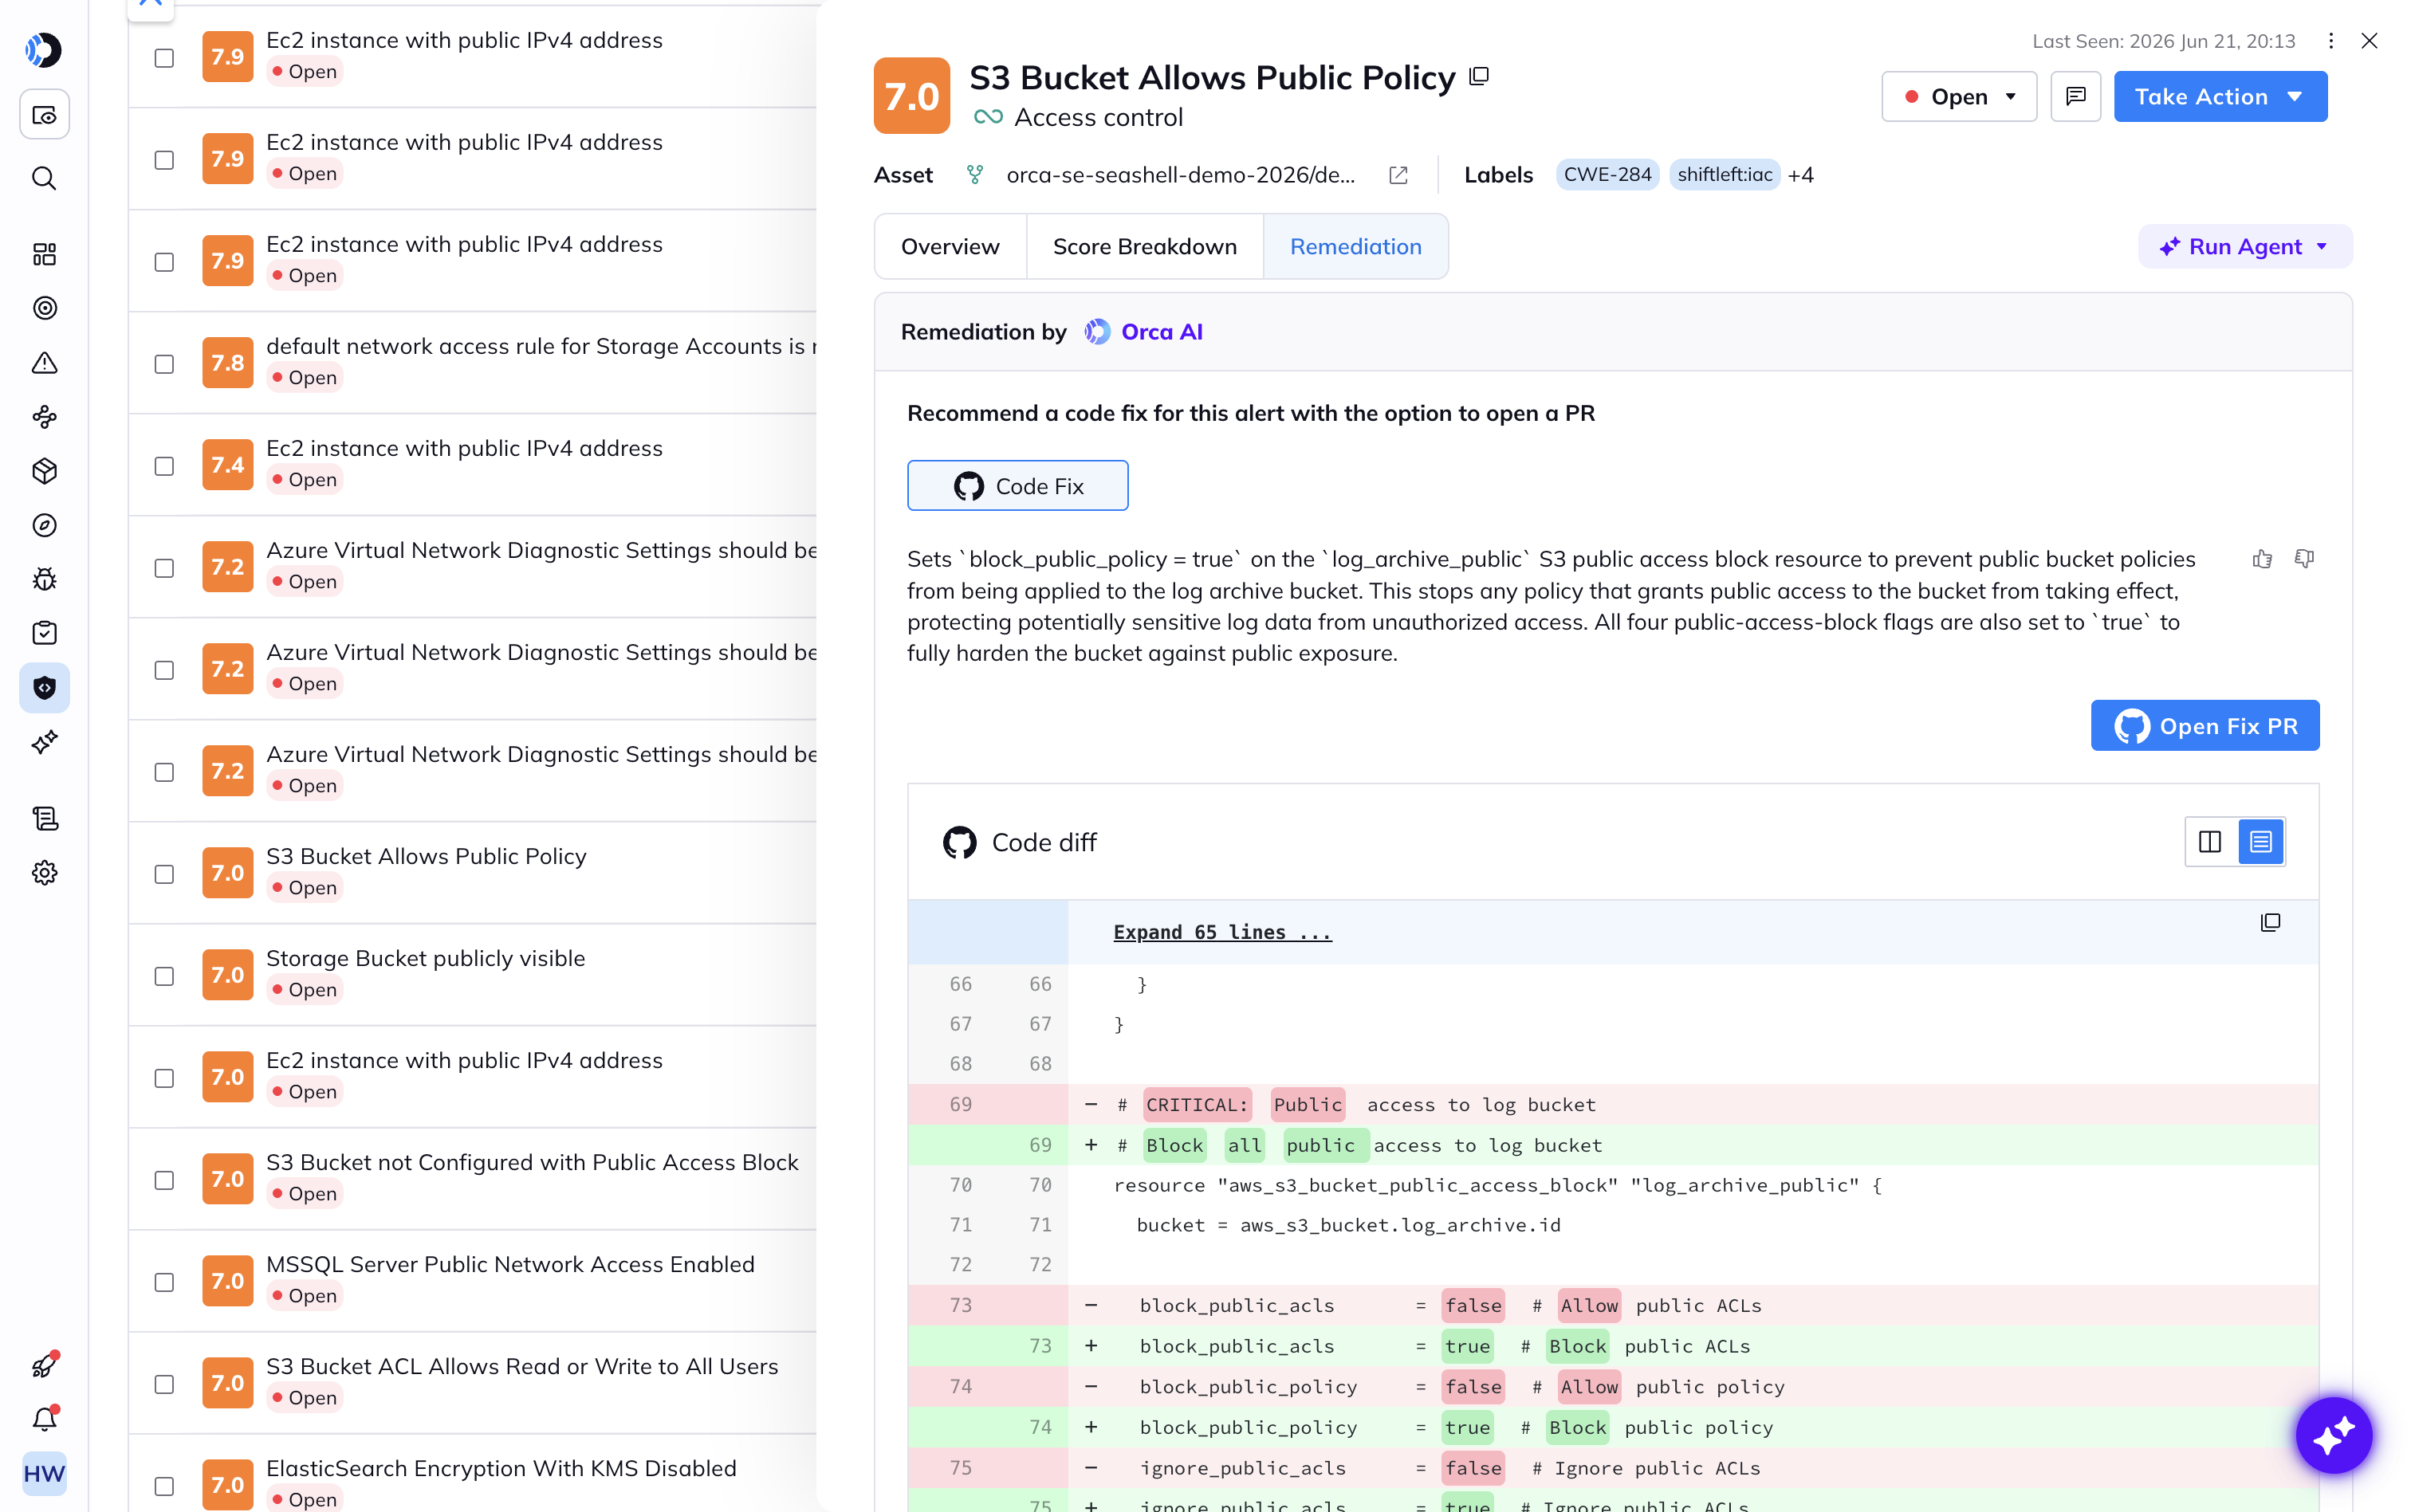
AppSec-Probleme schneller beheben mit KI-Code-Fixes
Orca AI generiert Code-Fixes mit der Option zu öffnen, einen PR zu öffnen. So kann Ihr Team Korrekturen direkt in den Workflows der Entwickler empfehlen.
- Kopieren Sie den Behebungscode und fügen Sie ihn in ein Command Line Interface oder Infrastructure as Code (IaC) Provisioning-Tools ein, oder folgen Sie den Schritten in der Konsole.
- Stellen Sie Rückfragen, um die Behebungsschritte bei Bedarf zu verfeinern.
- Datenschutz wird durch die Anonymisierung von Anfragen und das Maskieren sensibler Daten gewährleistet.
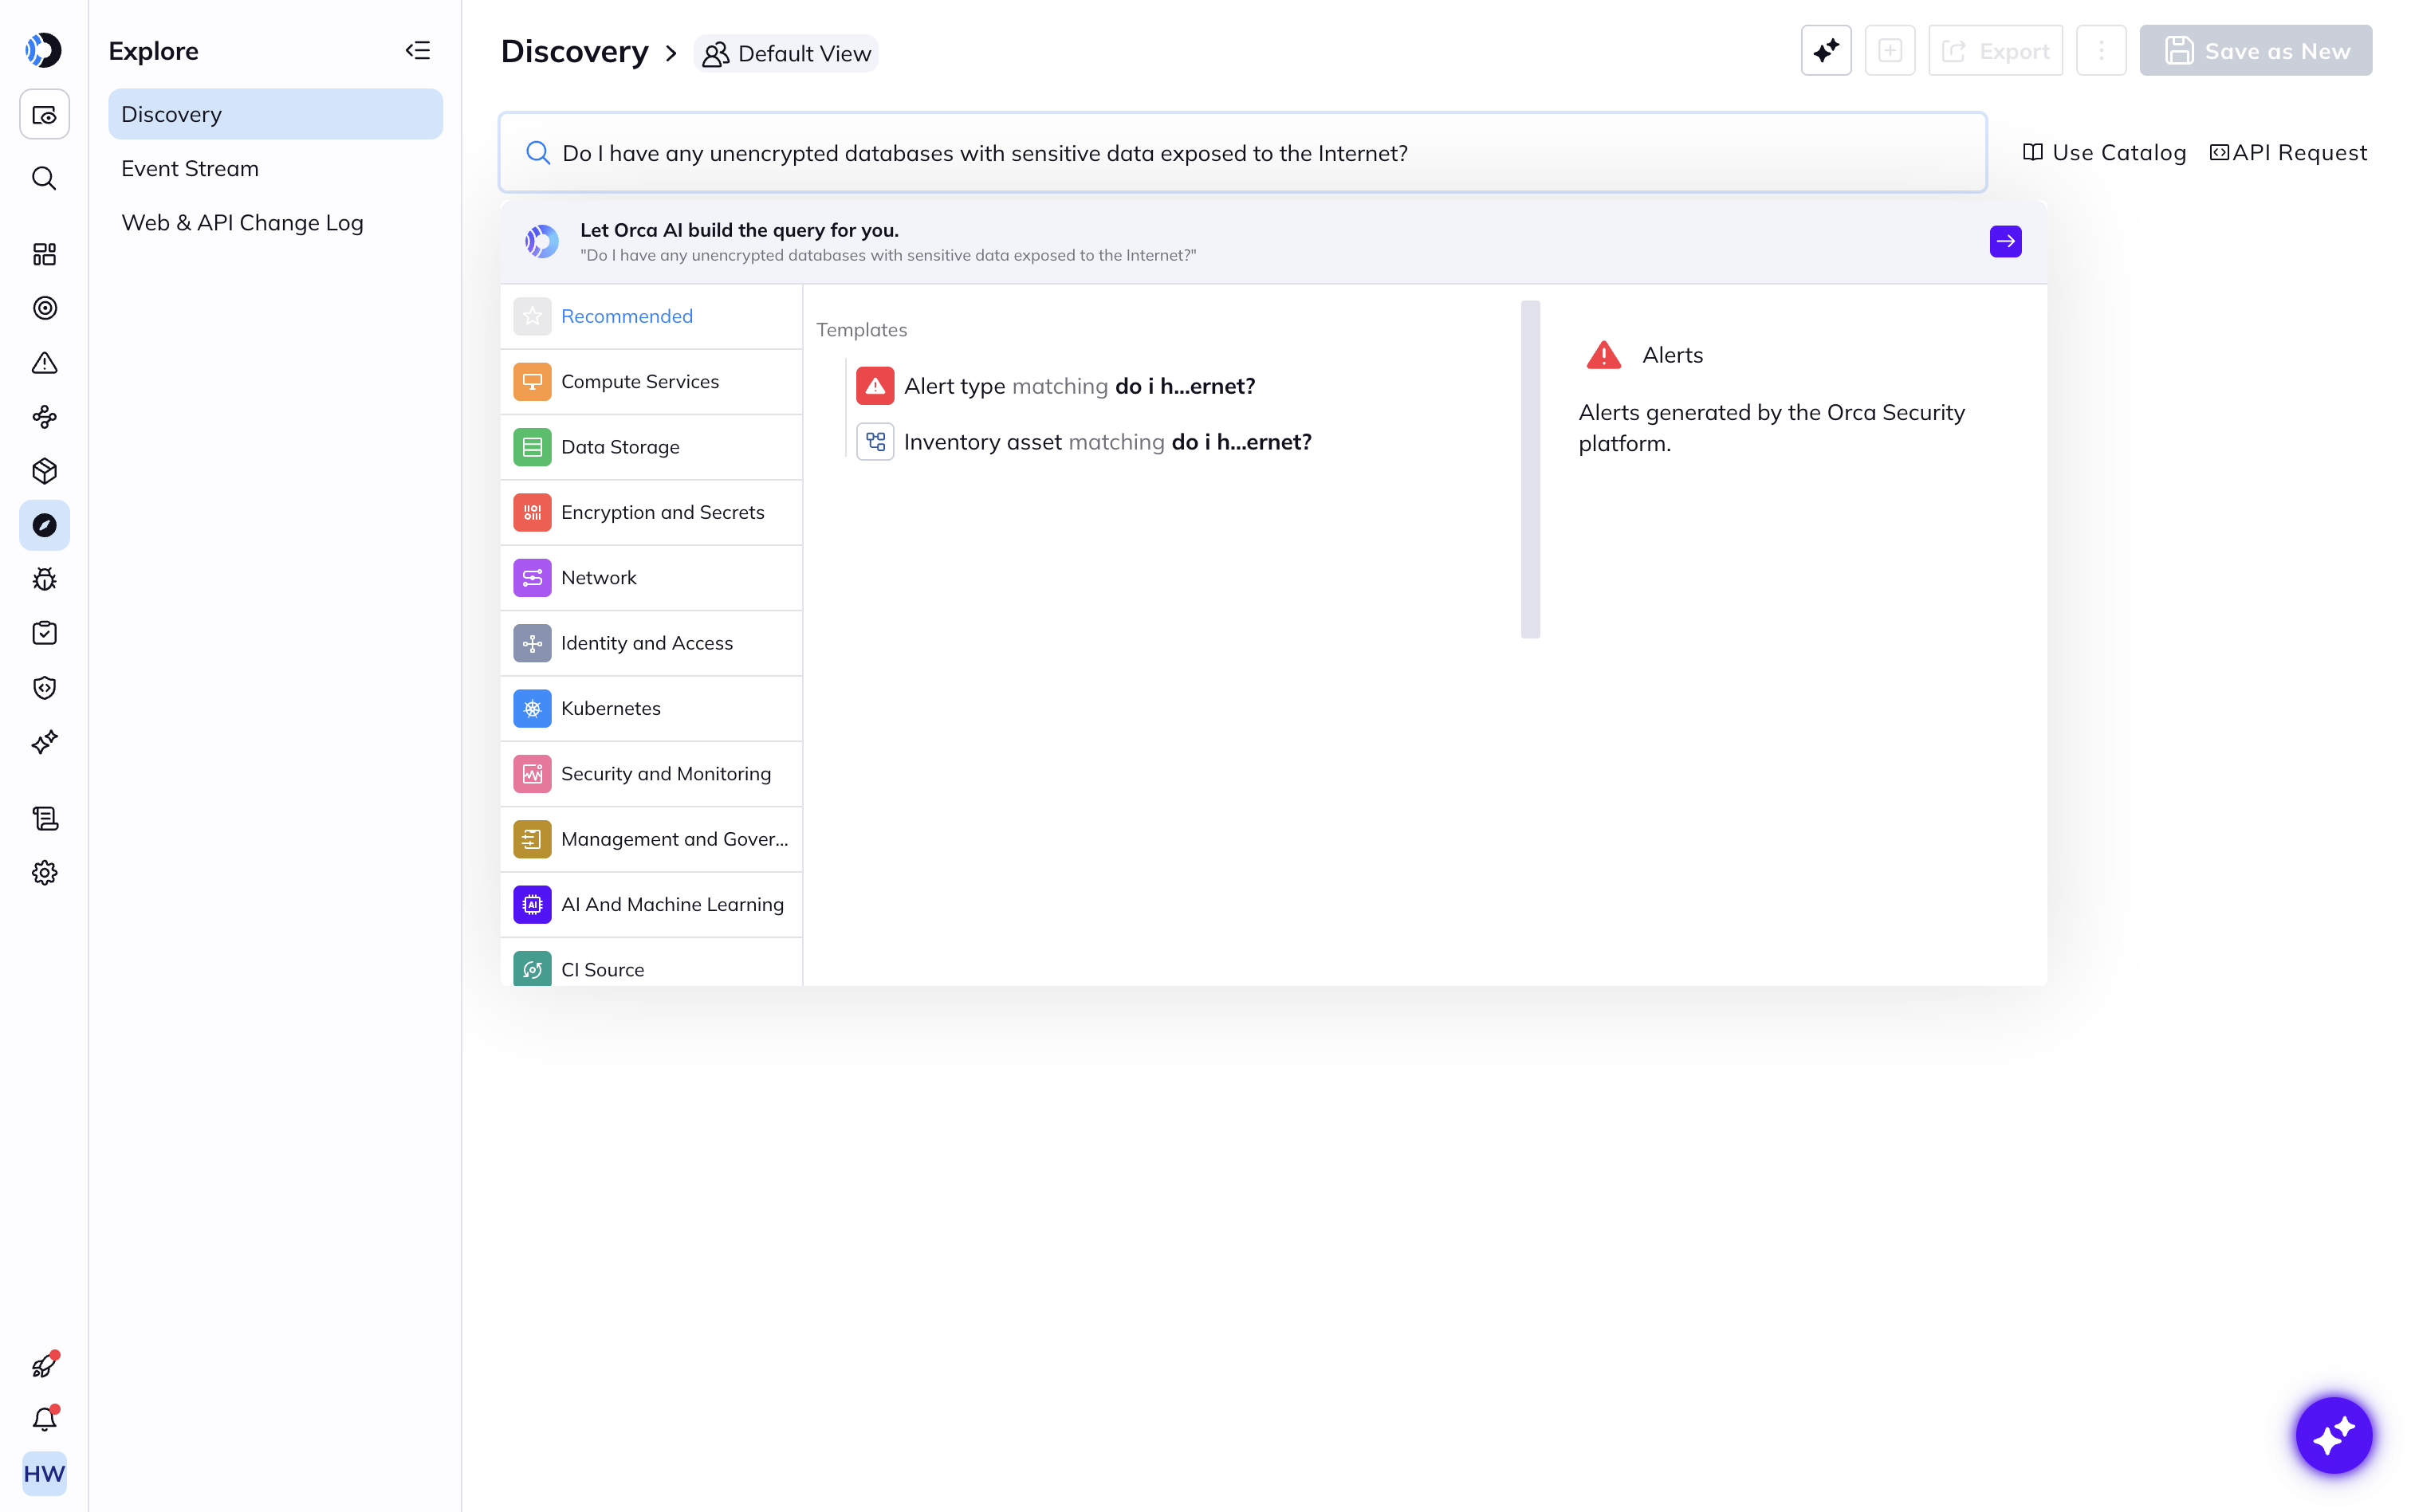
Vergessen Sie die Abfragesyntax. Finden Sie direkt, wonach Sie suchen.
Erhalten Sie Antworten auf Fragen wie „Habe ich öffentlich zugängliche log4j-Schwachstellen?“ oder „Gibt es unverschlüsselte Datenbanken mit sensiblen Daten, die im Internet exponiert sind?“. Dies verkürzt die Zeit bis zur Entdeckung erheblich und schließt Wissenslücken, um Risiken zu minimieren und Compliance zu verbessern.
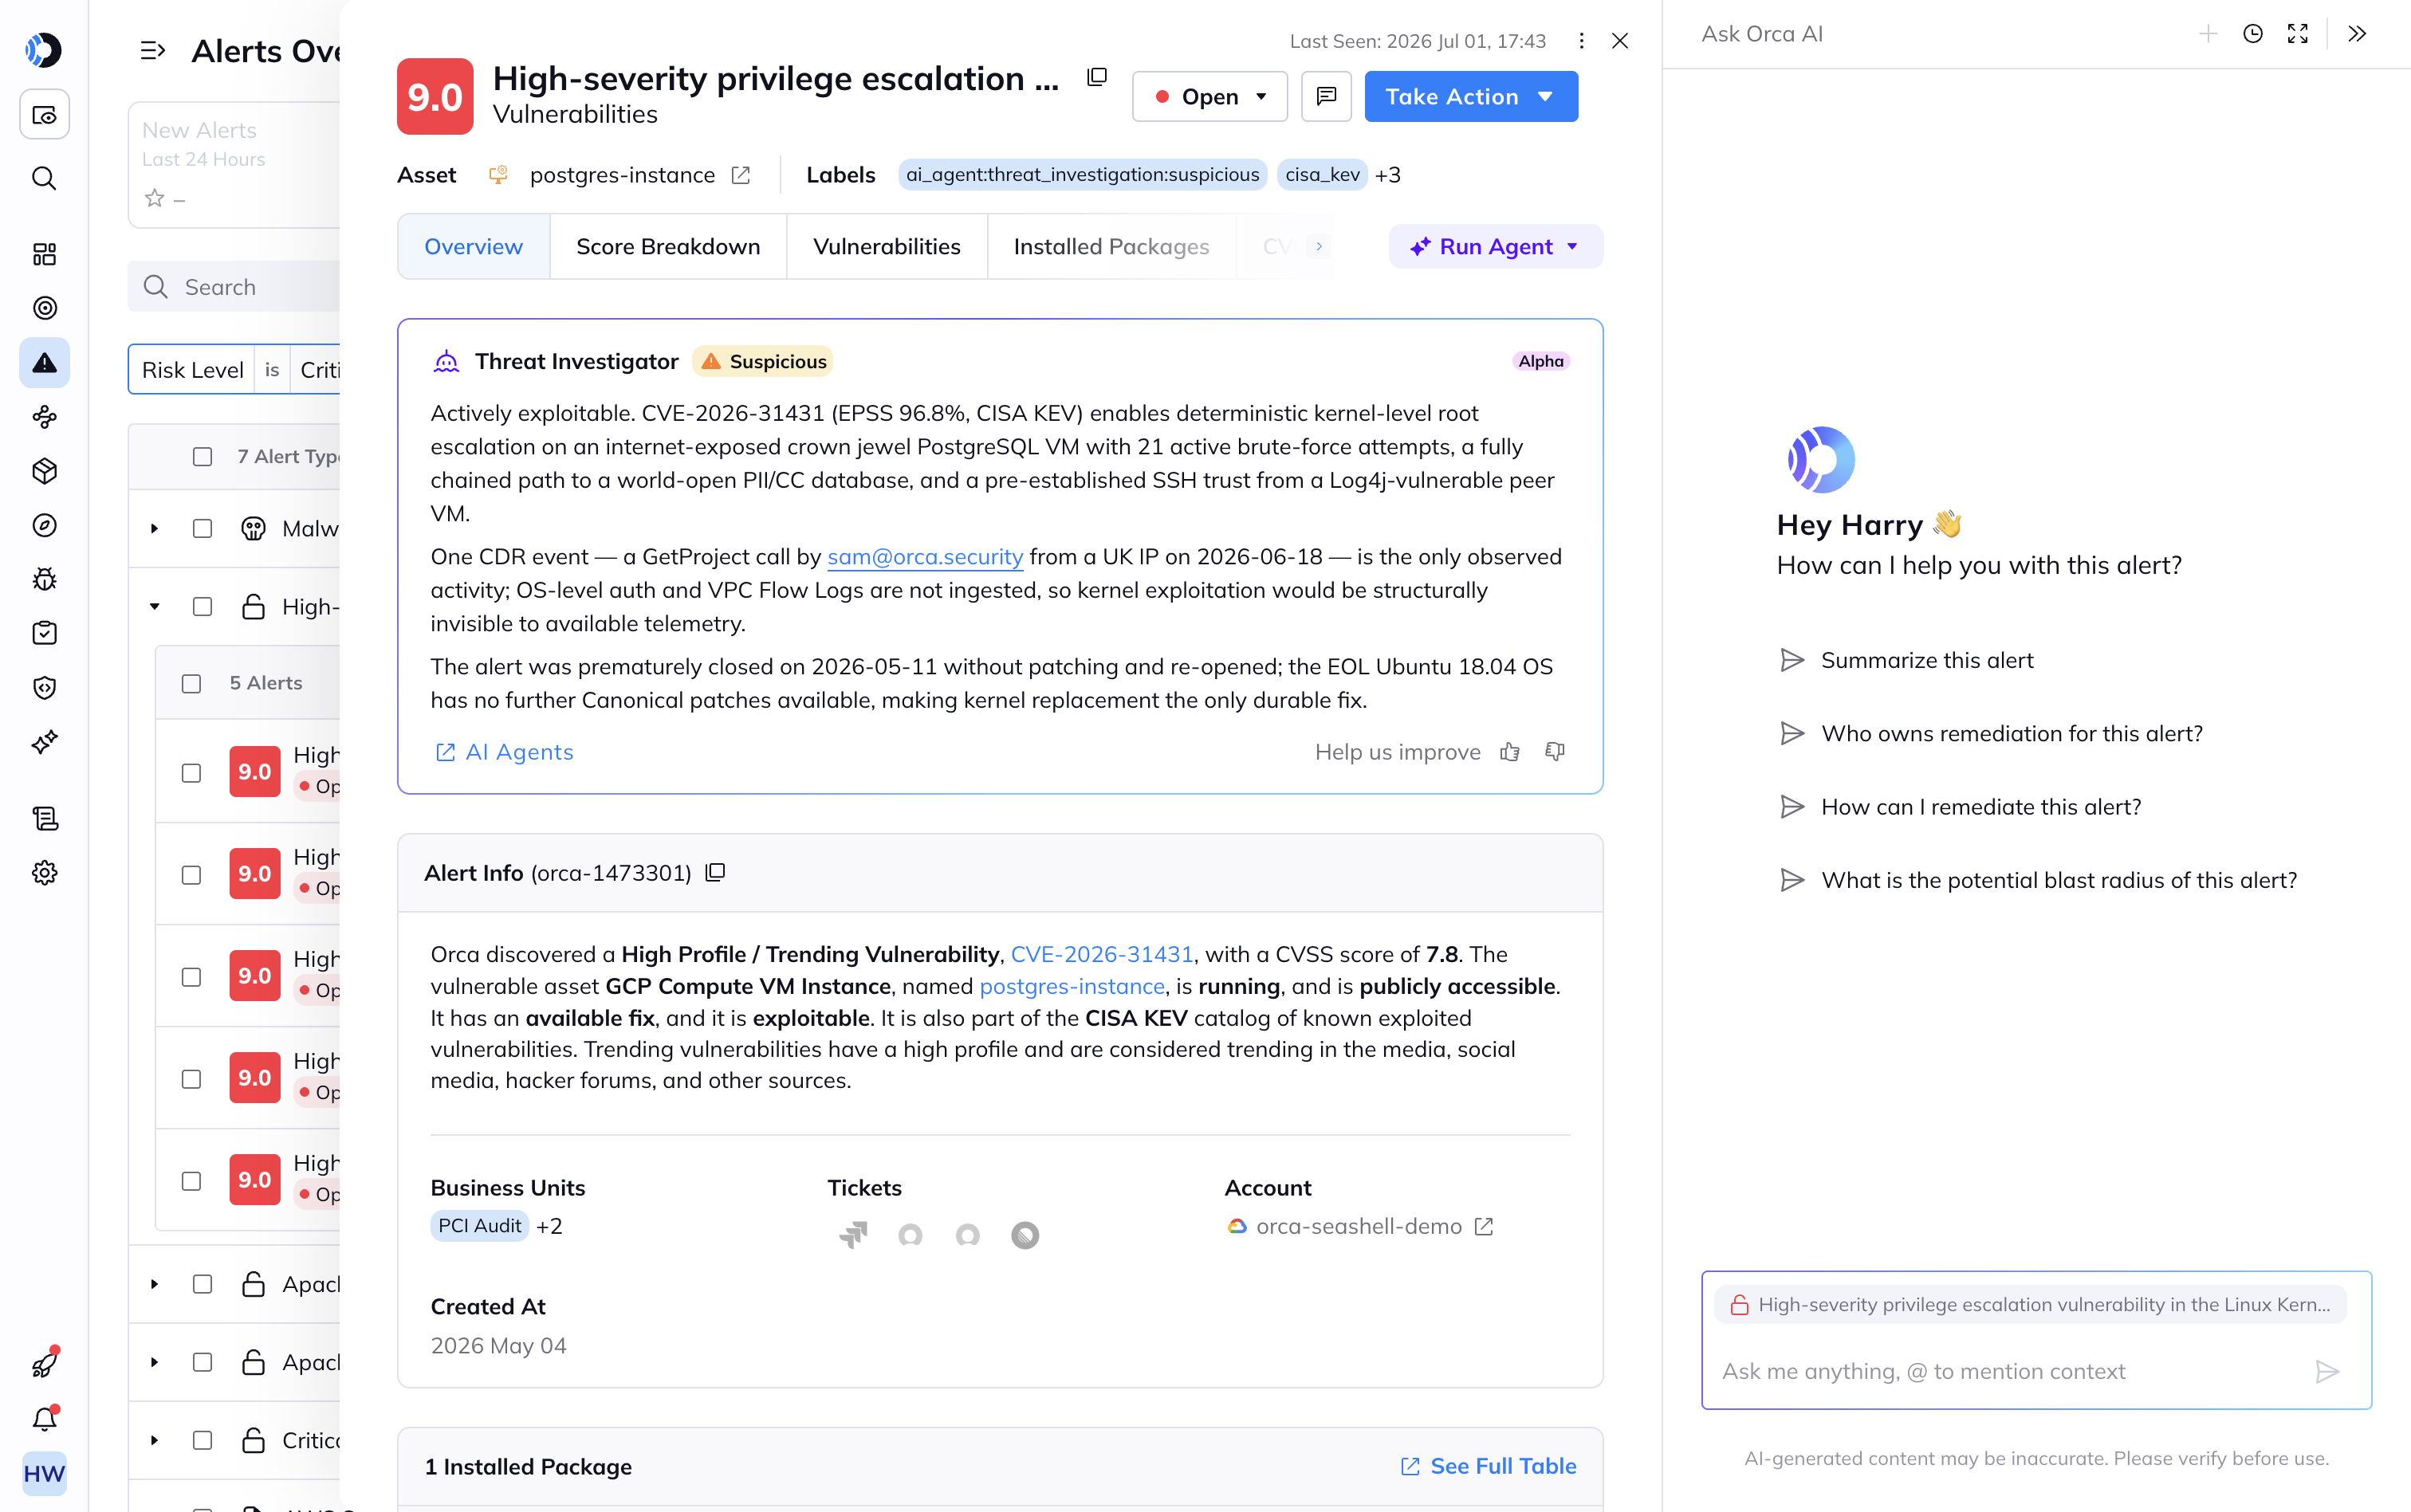
Chatten Sie mit Orca AI, um kontextsensitive Einblicke zu erhalten
Orca AI versteht Ihren gesamten Cloud-Kontext, sodass Sie auf jede Frage in Sekundenschnelle eine präzise, umsetzbare Antwort erhalten.
Zugehörige Ressourcen


Orca AI Solution Brief
Holen Sie sich den Orca AI Überblick und sehen Sie, wie die Core-Agenten von Orca, der KI-Assistent mit natürlicher Sprache und der MCP Server die Maschinengeschwindigkeit erweitern…
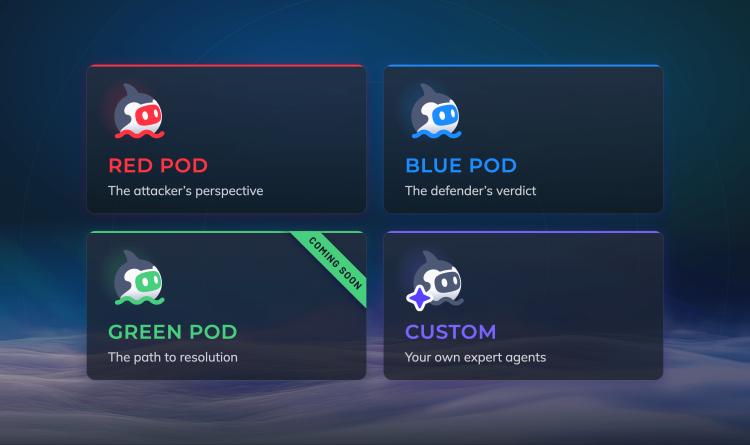
Ein Insider-Blick auf Orca AI Agent Pods
Wir sind überzeugt, dass moderne Security-Plattformen Sicherheit passend zur Arbeitsweise Ihres Teams ermöglichen müssen. In der Praxis bedeutet das …

Kontextbasiertes Testing aus Angreiferperspektive mit dem Attack Surface Red Agent von Orca
Wichtige Erkenntnisse Schnelles Bauen bedeutet kontinuierliche Veränderungen: neue Anwendungen, neue Dienste, neue Subdomains, neue Endpunkte, neue Integrationen. Jede einzelne …

Was Orca auf der Black Hat 2026 baut
Black Hat USA 2026 | Las Vegas | 1.–6. Aug. | Stand 5115 Jedes Jahr zieht die Black Hat …

Orca MCP: Wenn Text nicht mehr skaliert
Update 7. August 2026: Orca ist jetzt im Claude Connector Directory gelistet. Zeitweise war ein Chat-Fenster …
Ankündigung: Cloud Security Agent Skills für den Orca MCP Server
InhaltsverzeichnisDas Unified Data Model von Orca treibt zuverlässige KI-Workflows anWas die Verbindung mit dem Orca MCP Server bewirktAgent-Skills zur Operationalisierung von Orca…
Häufig gestellte Fragen
Der agentless-first Ansatz von Orca Security für Cloud-Sicherheit macht es schnell und einfach, kritische Sicherheits- und Compliance-Probleme in Cloud-Umgebungen von Unternehmen zu beheben. Gleichzeitig entfallen Kosten, organisatorische Reibungsverluste und Performance-Einbußen, die mit herkömmlichen Lösungen verbunden sind. Kunden von Orca profitieren sofort von der Bereitstellung der Orca Security Plattform, unter anderem durch:
- 100 % Transparenz in der gesamten Cloud-Umgebung: Bei Orca müssen keine Agenten oder Netzwerk-Scanner installiert werden. Alle Cloud-Assets werden innerhalb weniger Minuten nach der Bereitstellung erfasst, einschließlich inaktiver, pausierter und gestoppter Workloads, verwaister Systeme und Geräte, die von Agenten nicht unterstützt werden. Traditionelle agentenbasierte Lösungen können das nicht.
- Eine zentrale Schutzplattform, entwickelt für die Cloud: Orca bietet die Kernfunktionen von Cloud Security Posture Management (CSPM), Cloud Workload Protection Platforms (CWPP), Cloud Infrastructure Entitlement Management (CIEM), Vulnerability Management, Data Security Posture Management (DSPM), API-Sicherheit und KI-Sicherheit – alles in einer einzigen, einheitlichen Plattform.
- Risikopriorisierung: Die kontextsensitive Engine von Orca priorisiert Sicherheitsalarme basierend auf ihrem Schweregrad sowie der Exposition des betroffenen Assets und den geschäftlichen Auswirkungen einer potenziellen Sicherheitsverletzung.
- Einblick in Angriffspfade, die andere Lösungen übersehen: Die kontextbewusste Intelligenz von Orca erkennt, wenn scheinbar nicht zusammenhängende Probleme kombiniert werden können, um gefährliche Angriffspfade zu bilden.
- Kontinuierlicher Schutz, der mitwächst: Orca erkennt und überwacht neue Cloud-Assets automatisch beim Hinzufügen – ohne zusätzliche Installation oder manuelle Updates.
Die meisten Unternehmen setzen fünf oder mehr isolierte Security-Tools ein, viele davon agentenbasiert. Dies führt zu Alert Fatigue durch einen ständigen Strom von (teils doppelten) Warnungen ohne Kontext. Sie bieten kaum Erkenntnisse darüber, wie und wo auf die kritischsten Bedrohungen zu reagieren ist. Agentenbasierte Lösungen sind mühsam zu implementieren und zu warten und bieten nur eine lückenhafte Abdeckung. Mit wachsender Cloud-Umgebung sind ständig neue Agenten-Installationen nötig, was es für Security-Teams praktisch unmöglich macht, mit DevOps Schritt zu halten.
Im Gegensatz zu anderen Lösungen ist die agentless-first Orca-Plattform in wenigen Minuten in Ihrer gesamten Cloud-Umgebung einsatzbereit, erkennt automatisch neue Assets bei Erweiterung der Umgebung und beeinträchtigt Ihre Workloads nicht. Die kontextsensitive Engine von Orca trennt das 1 % der Alarme, die sofortiges Handeln erfordern, von den 99 %, bei denen dies nicht der Fall ist. So vermeiden Security-Teams Alert Fatigue und beheben die wirklich kritischen Sicherheitsprobleme, bevor Angreifer sie ausnutzen können.
Im Gegensatz zu Lösungen, die lediglich den Schweregrad isolierter Sicherheitsprobleme melden, priorisiert der multidimensionale Ansatz von Orca Risiken basierend auf einer konsolidierten Bewertung mehrerer Faktoren:
- Schweregrad: Um welche Art von Bedrohung handelt es sich? Wie hoch ist der CVSS- und EPSS-Score?
- Exploitierbarkeit: Wie einfach ist es für jemanden, dieses Risiko auszunutzen?
- Erreichbarkeit: Ist das Asset öffentlich zugänglich? Besteht das Risiko einer lateralen Bewegung?
- Geschäftliche Auswirkungen: Ist das Asset geschäftskritisch? Enthält es PII oder befindet es sich in der Nähe von Assets, die dies tun?
Die Orca Cloud Security Platform sichert Ihre KI-Modelle End-to-End – vom Training und Fine-Tuning bis hin zur Bereitstellung in der Produktion und Inferenz.
- KI- und ML-Inventar und BOM: Erhalten Sie eine vollständige Übersicht über alle in Ihrer Umgebung bereitgestellten KI-Modelle – sowohl verwaltete als auch nicht verwaltete.
- Vollständige AI-SPM-Abdeckung: Stellen Sie sicher, dass KI-Modelle sicher konfiguriert sind, einschließlich Netzwerksicherheit, Datenschutz, Zugriffskontrollen und IAM.
- Erkennung sensibler Daten: Lassen Sie sich benachrichtigen, wenn KI-Modelle oder Trainingsdaten sensible Informationen enthalten, damit Sie entsprechende Maßnahmen ergreifen können.
- Erkennung von Drittanbieter-Zugriffen: Erkennen Sie, wenn Schlüssel und Token für KI-Dienste – wie OpenAI oder Hugging Face – unsicher in Code-Repositories exponiert sind.
Die Vorteile umfassen:
- Verbesserte Risikoerkennung: Durch das Erkennen von Situationen, in denen scheinbar unabhängige Probleme mit niedriger Priorität zu gefährlichen Angriffspfaden kombiniert werden können, vermeiden Unternehmen das Übersehen kritischer Risiken.
- Alarmmüdigkeit reduzieren: Durch die Reduzierung hunderter Alarme auf eine Handvoll priorisierter Angriffspfade fühlen sich Sicherheitsteams deutlich weniger überfordert und stumpfen nicht ab.
- Fokus auf die „Kronjuwelen“: Indem die wichtigsten Assets des Unternehmens in den Fokus gerückt werden, können Sicherheitsteams Bedrohungen priorisieren, die zu folgenschweren Sicherheitsverletzungen führen könnten, anstatt alle Bedrohungen als gleich wichtig zu behandeln.
- Verbesserte Effizienz: Anstatt Zeit mit dem Sichten von Alarmen niedriger Priorität zu verschwenden, können sich Teams auf höherwertige Aktivitäten konzentrieren, um den Cloud-Sicherheitsstatus des Unternehmens weiter zu verbessern.
- Strategischer beheben: Anstatt zu versuchen, alle Alarme im Angriffspfad zu beheben, können Teams jetzt damit beginnen, diejenigen zu beheben, die die Kette unterbrechen, um die unmittelbarste Gefahr schnell einzudämmen.

Chatten Sie mit uns
Orca Security in Aktion erleben
Erhalten Sie Sichtbarkeit, erzielen Sie Compliance und priorisieren Sie Risiken mit der Orca Cloud Security Platform.
 Mit einem Orca-Experten chatten
Kein Slack-Konto erforderlich.