

Segurança de Aplicações
Proteja suas aplicações do código à nuvem e resolva os riscos de produção em sua origem.
Mais de 280 avaliações de


O Desafio
Equipes de Desenvolvimento, DevOps e Segurança estão operando em silos
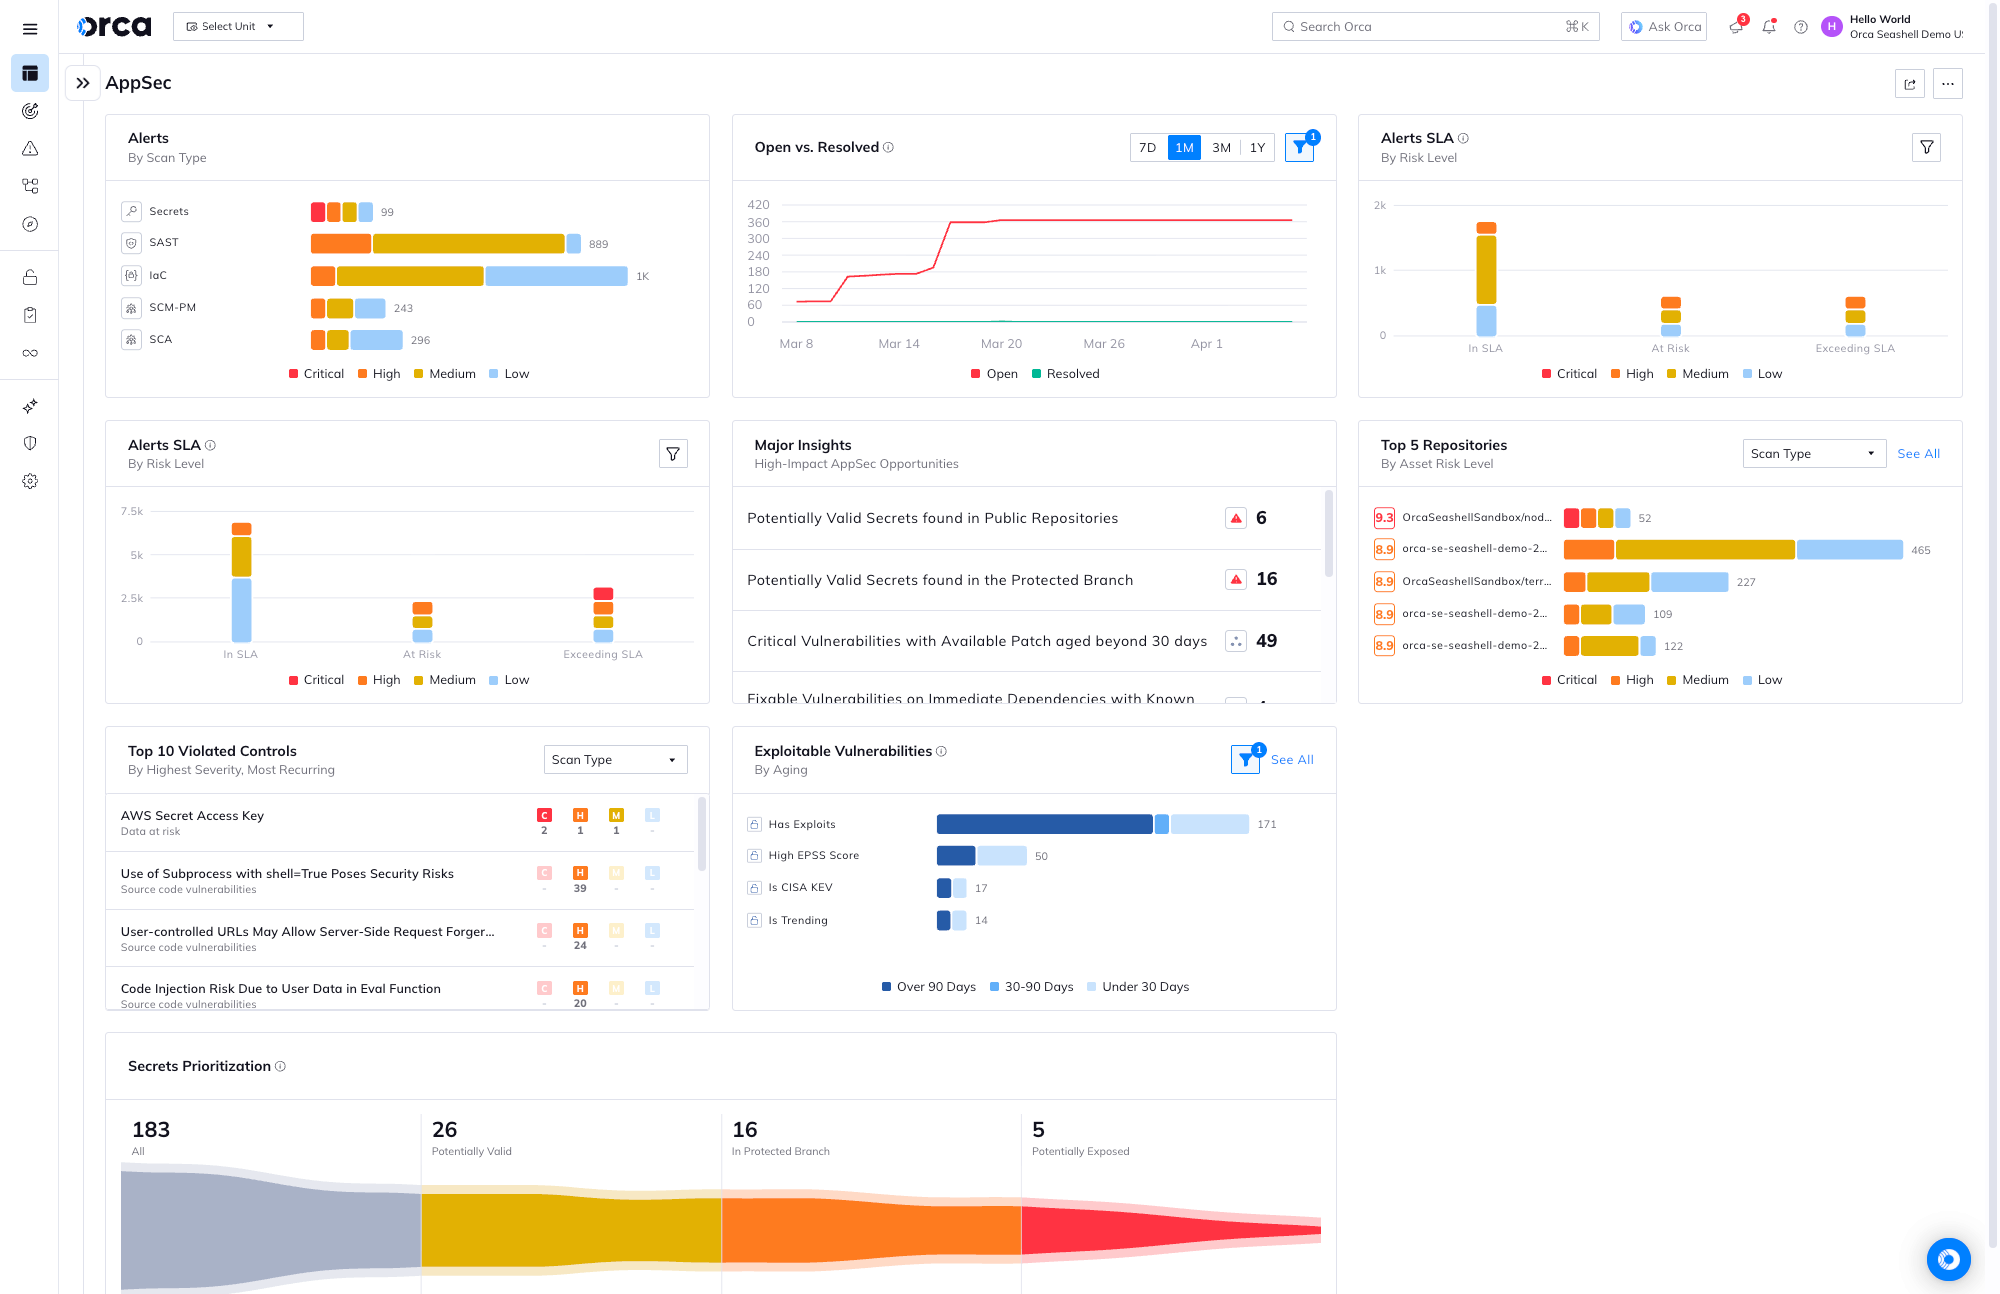
Proteger aplicações exige diminuir a lacuna entre a segurança da nuvem e a de aplicações. No entanto, as ferramentas e abordagens existentes apenas apresentam barreiras. A Orca fornece visibilidade e capacidades unificadas que abrangem todo o pipeline da aplicação, permitindo proteção completa do ciclo de vida e colaboração contínua projetada com as equipes de segurança, desenvolvimento e DevOps em mente.
Desenvolvedores precisam identificar vulnerabilidades e problemas de segurança enquanto entregam código rapidamente.
Equipes de DevOps devem gerenciar políticas e criar integrações para várias ferramentas, duplicando esforços e dificultando a consistência.
Equipes de segurança lutam com integrações complexas, falta de contexto compartilhado e alertas contraditórios.
Nossa Abordagem
Uma plataforma unificada para unir as equipes em todo o ciclo de vida da aplicação
A Plataforma Orca Cloud Security fornece verificações abrangentes de segurança e conformidade em todo o SDLC e ajuda a proteger aplicações em todo o seu ciclo de vida. A Plataforma Orca oferece SCM Posture Management (SCM-PM) e segurança de código avançada, incluindo Software Composition Analysis (SCA), Static Application Security Testing (SAST), detecção de segredos, segurança de IaC e varredura de imagens de contêiner. A Orca também rastreia riscos de nuvem até suas origens no código com suas capacidades Cloud-to-Dev, permitindo que os usuários transformem alertas em pull requests (PRs) instantâneos, acelerem correções e resolvam problemas em sua origem.

Código
O código do desenvolvedor é verificado continuamente durante cada revisão de código e passa por SCA, SAST, varredura de IaC e detecção de segredos.
Construir
Imagens de contêiner e templates de IaC são verificados como parte de workflows regulares de integração contínua (CI) / entrega contínua (CD).
Implementação
Registries são monitorados continuamente para garantir que as imagens de aplicação estejam seguras antes da implementação, com políticas de guardrail em vigor para evitar implementações inseguras.
Execução (e o caminho de volta)
Ambientes de produção são monitorados com alertas contextuais e priorizados que vinculam riscos de nuvem ao código-fonte e permitem correções orientadas por IA e PRs com um clique.
Relatório
Estado da Segurança de Aplicações 2026
Proteja sua IaC em qualquer estágio do pipeline da aplicação
Erros de configuração em infraestrutura como código (IaC) podem se propagar rapidamente para centenas ou milhares de ativos de nuvem vulneráveis quando reutilizados em outros projetos. A Orca oferece varredura detalhada de IaC para capturar problemas precocemente no SDLC, bem como rastreamento Cloud-to-Dev, correção orientada por IA e PRs com um clique para corrigir problemas de IaC que criam riscos na nuvem.
- Defina e personalize facilmente políticas para varredura de IaC — incluindo proteções — para refletir seus requisitos de segurança exclusivos e verifique automaticamente o código IaC em cada PR para detectar novos problemas ou violações de política.
- Valide código IaC em plataformas de IaC populares, incluindo Terraform, AWS CloudFormation, Azure Resource Manager, Google Deployment Manager, Ansible, Kubernetes e muito mais.
- Transforme alertas de nuvem em correções de código orientadas por IA e PRs com um clique que corrigem problemas em suas origens de IaC e evitam que os riscos ressurjam.




Da observação à ação.
Pule o formulário e conecte-se instantaneamente com um especialista em segurança em nuvem da Orca no Slack. Receba orientações práticas e acionáveis adaptadas ao seu ambiente específico.
 Converse com um especialista da Orca
Não requer conta no Slack.

Detecte segredos antes do commit de código
Atacantes podem descobrir segredos expostos em minutos. A Orca evita a exposição de segredos ao detectá-los precocemente no SDLC, muito antes do código ser compilado ou entregue, para que você possa manter seus segredos em segredo.
- Integre a detecção de segredos em plataformas de desenvolvimento para varredura automática, pontuação dinâmica de alertas e priorização de riscos usando o GitHub App, o GitLab App da Orca, a integração com o Azure DevOps ou a Orca CLI.
- Personalize facilmente as políticas de detecção de segredos para filtrar problemas de segurança específicos e definir proteções para bloquear builds ou notificar desenvolvedores.
- Aproveite o hook de pre-commit da Orca para detectar problemas antes que eles cheguem aos repositórios, eliminando a necessidade de rotações de segredos, análise de risco e outras medidas pós-commit.
Identifique riscos de código aberto com Software Composition Analysis (SCA)
Vulnerabilidades de código aberto, erros de configuração e requisitos de licenciamento são uma questão de “quando”, não de “se”. Com a Orca, você pode detectar e proteger automaticamente o software de código aberto em sua base de código para maior segurança e confiança.
- Verifique continuamente sua base de código, imagens de contêiner e repositórios durante cada push de código ou pull request.
- Obtenha um SBOM completo de seus repositórios de código, incluindo dependências transitivas.
- Identifique vulnerabilidades introduzidas por dependências em uma ampla gama de pacotes, incluindo Ruby, Python, PHP, Node.js, .NET, Java, Golang e muito mais.
- Detecte licenças de OSS de pacotes de terceiros e visualize requisitos associados do código à nuvem para permitir a conformidade eficaz.


Proteja o código proprietário com Static Application Security Testing (SAST)
As equipes de segurança geralmente carecem de visibilidade para capturar riscos quando desenvolvedores introduzem vulnerabilidades no código proprietário. Com a Orca, as equipes de segurança podem aproveitar a varredura SAST para detectar problemas precocemente no pipeline de desenvolvimento.
- Verifique o código-fonte para detectar vulnerabilidades e fornecer insights acionáveis que desenvolvedores podem usar durante o processo de codificação.
- Visualize, ative ou personalize facilmente políticas SAST centralizadas para varredura a fim de adaptar detecções automatizadas que escalam entre repositórios de código.
- Aproveite integrações profundas com GitHub, GitLab e Azure DevOps para garantir uma implementação rápida de SAST e uma experiência centrada no desenvolvedor.
- Aproveite as correções de código orientadas por IA e PRs com um clique para corrigir vulnerabilidades em código proprietário, da nuvem ao código.
Mantenha seguras as configurações de Source Code Management (SCM)
As plataformas de Source Code Management (SCM) podem apresentar riscos de segurança significativos se não forem configuradas corretamente. Com a Orca, as equipes de segurança podem ir além da segurança do código para detectar e corrigir configurações incorretas e riscos em contas e repositórios de SCM.
- Obtenha um inventário abrangente e detalhado de suas instâncias de repositório, incluindo novos repositórios assim que forem criados.
- Escaneie plataformas e ativos de SCM usando as melhores práticas da Open Source Security Foundation (OPSSF), Legitify e outros padrões do setor.
- Aproveite as avaliações de risco dinâmicas e os alertas priorizados da Orca para aprimorar a remediação, reduzir a fadiga de alertas e maximizar a produtividade.

Incorpore segurança em todos os processos de CI/CD
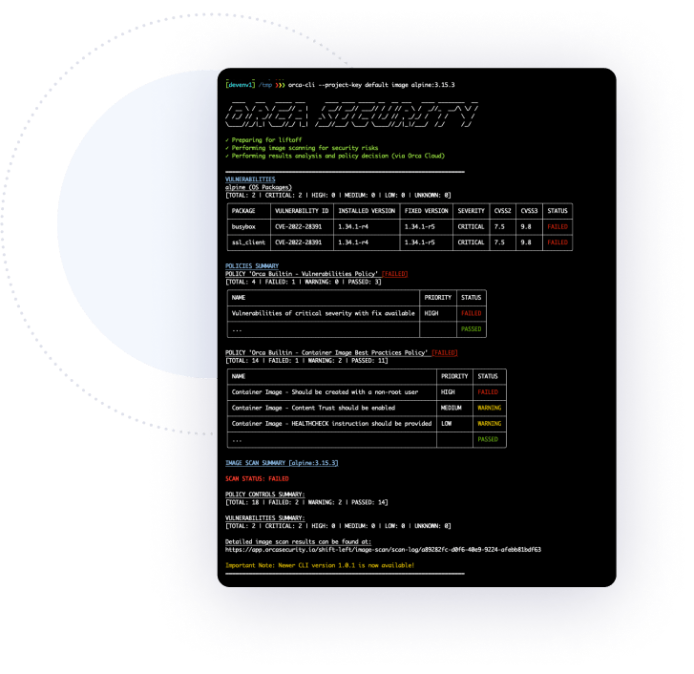
Incorpore verificações abrangentes de segurança em nuvem em seu processo de CI/CD aproveitando as integrações nativas da Orca ou a interface de linha de comando para:
- Execute automaticamente todas as verificações críticas de segurança e de compliance usando benchmarks do CIS e políticas personalizadas.
- Exiba descobertas em ferramentas de desenvolvimento nativas e na interface da plataforma Orca.
- A Orca suporta ferramentas comuns de CI e desenvolvimento, incluindo Jenkins, BitBucket, CircleCI, GitHub, GitLab e muito mais.
Integração e automação de workflow sem atritos
A Orca oferece várias integrações prontas para que você possa encaixá-la em seus fluxos de trabalho, garantindo uma remediação rápida e evitando confusão sobre as responsabilidades da equipe.
- Encaminhe descobertas para sistemas de notificação como e-mail, PagerDuty, OpsGenie e Slack.
- Atribua alertas automaticamente às equipes de remediação com sistemas de tickets como Jira ou ServiceNow.
- Aplique políticas de segurança diretamente no GitHub, GitLab e Azure DevOps usando nossas integrações profundas.
- Automatize a remediação integrando a Orca com sistemas de SOAR, incluindo Torq e Brinqa


Analise e descarte falsos positivos com o AppSec Triage Agent
Despriorize falsos positivos e escale verdadeiros positivos com alta confiança usando o AppSec Triage Agent. Em vez de usar regras rígidas, o AppSec Triage Agent analisa de forma inteligente o contexto do código da descoberta para determinar se ela é um falso positivo. Assim como um humano descartaria ou despriorizaria o alerta, o agente reduz a pontuação, permitindo que o usuário final reverta conclusões ou descarte alertas semelhantes automaticamente.
Foque no que importa com o Code Reachability Analysis
A Orca verifica a alcançabilidade em nível de função como um dos três tipos de Reachability Analysis na plataforma. Isso identifica quando a função vulnerável específica está sendo realmente chamada para que você priorize apenas os riscos que os invasores podem realmente explorar.

Estudos de Caso

“Digo aos meus colegas do setor bancário para experimentarem a Orca. Se experimentarem, com certeza ficarão com ela.”


Converse conosco
Veja a Orca Security em ação
Ganhe visibilidade, alcance conformidade e priorize riscos com a Orca Cloud Security Platform.
 Converse com um especialista da Orca
Não requer conta no Slack.