

Cloud Workload Protection Platform (CWPP)
Segurança para VMs, containers e Kubernetes fornecida com uma abordagem agentless-first.
Mais de 280 avaliações de


O Desafio
Aplicações modernas apresentam desafios às abordagens tradicionais de CWPP
CWPPs baseados em agentes e EDR exigem implantações e gerenciamento tediosos para cada workload, resultando em visibilidade limitada para as equipes de segurança e alta sobrecarga operacional. Os fornecedores tentaram oferecer uma "escolha" entre abordagens com agentes e agentless, mas apenas aumentam a complexidade e muitas vezes têm limites ocultos em suas capacidades "agentless". Além disso, os CWPPs cobrem apenas workloads em nuvem e perdem riscos no plano de controle da nuvem, como configurações incorretas e identidades excessivamente permissivas.
A implantação parcial de agentes causa sérios pontos cegos.
As equipes de TI precisam gastar inúmeras horas instalando, configurando e mantendo agentes.
Agentes e scanners de rede têm um impacto significativo no desempenho e podem representar um risco de segurança.
As equipes de segurança muitas vezes precisam sobrecarregar as equipes de desenvolvimento e DevOps para instalar agentes, criando atritos organizacionais.
Os CWPPs não têm visibilidade sobre configurações e identidades de nuvem, deixando lacunas de segurança importantes.
Nossa Abordagem
Segurança de nuvem completa para proteção Full Stack
Ao contrário de outros CWPPs, a Orca oferece uma abordagem agentless-first para implantação total em minutos com 100% de cobertura, e inclui visibilidade ampla e profunda de riscos em todas as camadas do seu ambiente de nuvem, incluindo configurações de nuvem e workloads. A Orca unifica toda a telemetria de segurança em nuvem – garantindo que você tenha o contexto necessário para priorizar riscos em seus workloads e aplicações nativas da nuvem.
A Orca coleta dados diretamente da sua configuração de nuvem e do armazenamento em bloco do runtime do workload de forma out-of-band.
A Orca encontra e prioriza rapidamente seus riscos de nuvem mais críticos, incluindo vulnerabilidades, malwares, configurações incorretas, riscos de movimento lateral, riscos de IAM e dados sensíveis em risco.
Ao contrário de outras abordagens, a Orca combina telemetria sobre seus workloads com metadados de configuração de nuvem em uma única plataforma.
A tecnologia patenteada SideScanning™ da Orca é uma abordagem radicalmente nova que aborda as falhas das soluções tradicionais de segurança em nuvem baseadas em agentes.
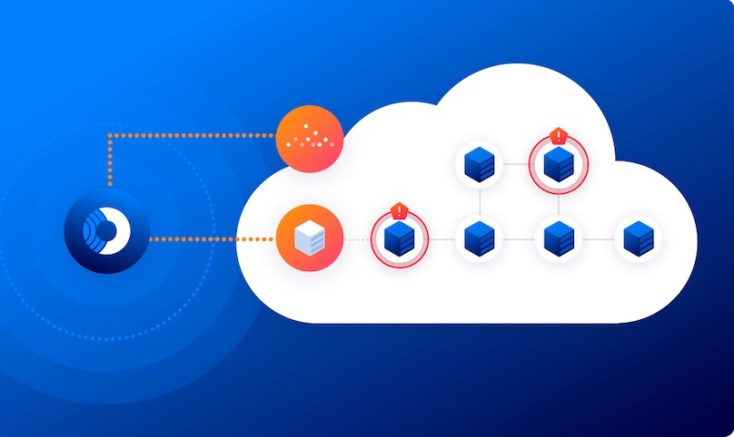
SideScanning™ está revolucionando a segurança na nuvem
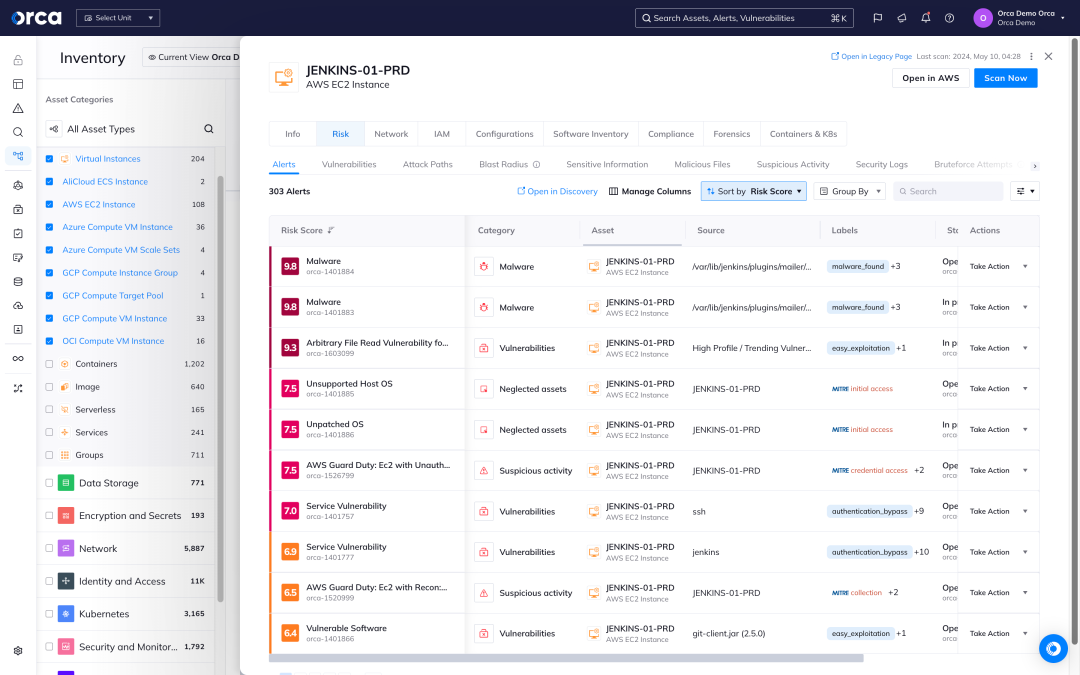
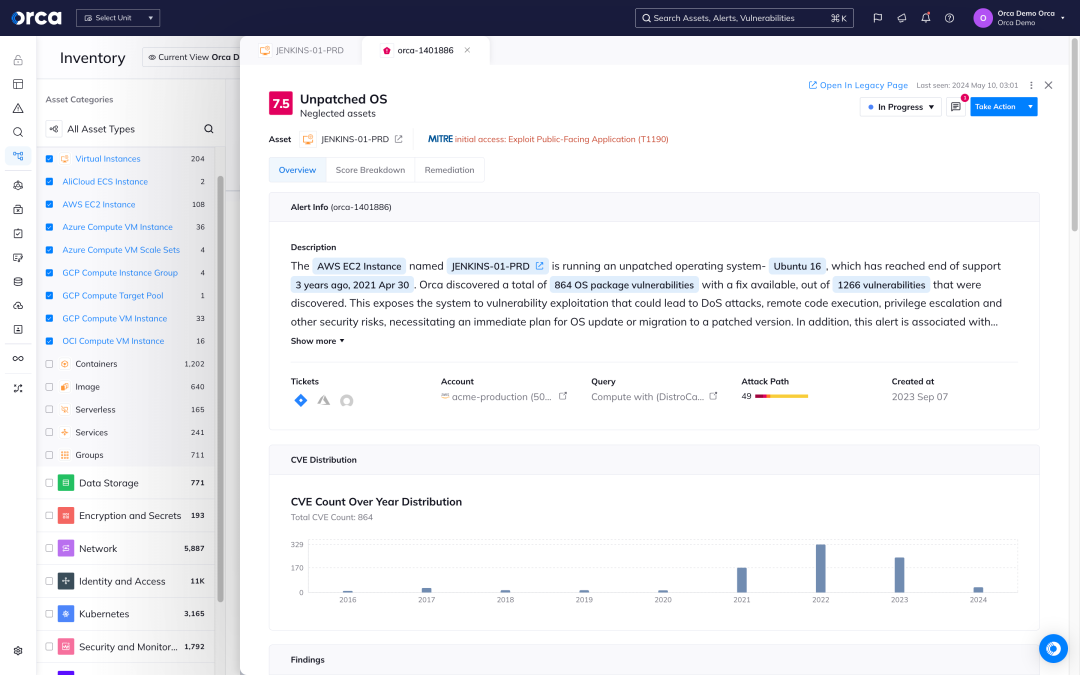
A proteção de workloads em nuvem começa com a priorização de riscos
A Orca identifica todas as suas VMs, containers, clusters Kubernetes e funções serverless e utiliza mais de 20 fontes de dados de vulnerabilidade para descobrir e priorizar vulnerabilidades em todo o seu ambiente de nuvem.
- O inventário de workloads da Orca inclui informações sobre pacotes de SO, aplicações, bibliotecas, bem como versões e outras características de identificação.
- A Orca vai além de uma simples pontuação CVSS para considerar o contexto dos ativos de nuvem, suas conexões e riscos, para entender quais vulnerabilidades precisam ser abordadas primeiro.
- Em situações de resposta rápida, como o Log4Shell, a Orca permite identificar rapidamente ativos de nuvem vulneráveis e priorizar a correção daqueles que representam o maior risco para o negócio.
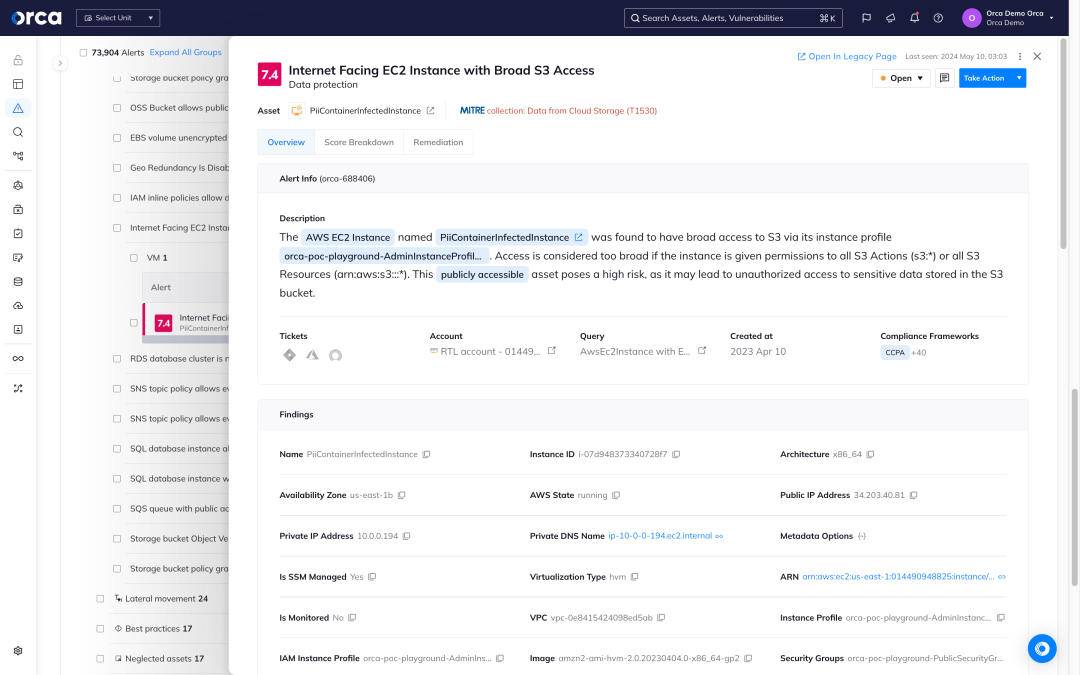
Proteja seus dados sensíveis com a cobertura de CWPP
A Orca varre os cantos ocultos do seu ambiente de nuvem, buscando dados sensíveis em risco, desde informações de identificação pessoal (PII) até informações de saúde protegidas e muito mais.
- Detecte dados sensíveis em risco em cada workload do seu ambiente de nuvem, independentemente de os ativos estarem em execução, ociosos, pausados ou interrompidos.
- A detecção de dados sensíveis inclui PII, abrangendo endereços físicos, e-mails, números de cartão de crédito e identificadores de Previdência Social.
- Entenda quais combinações de risco são um caminho de ataque direto aos seus ativos mais valiosos.
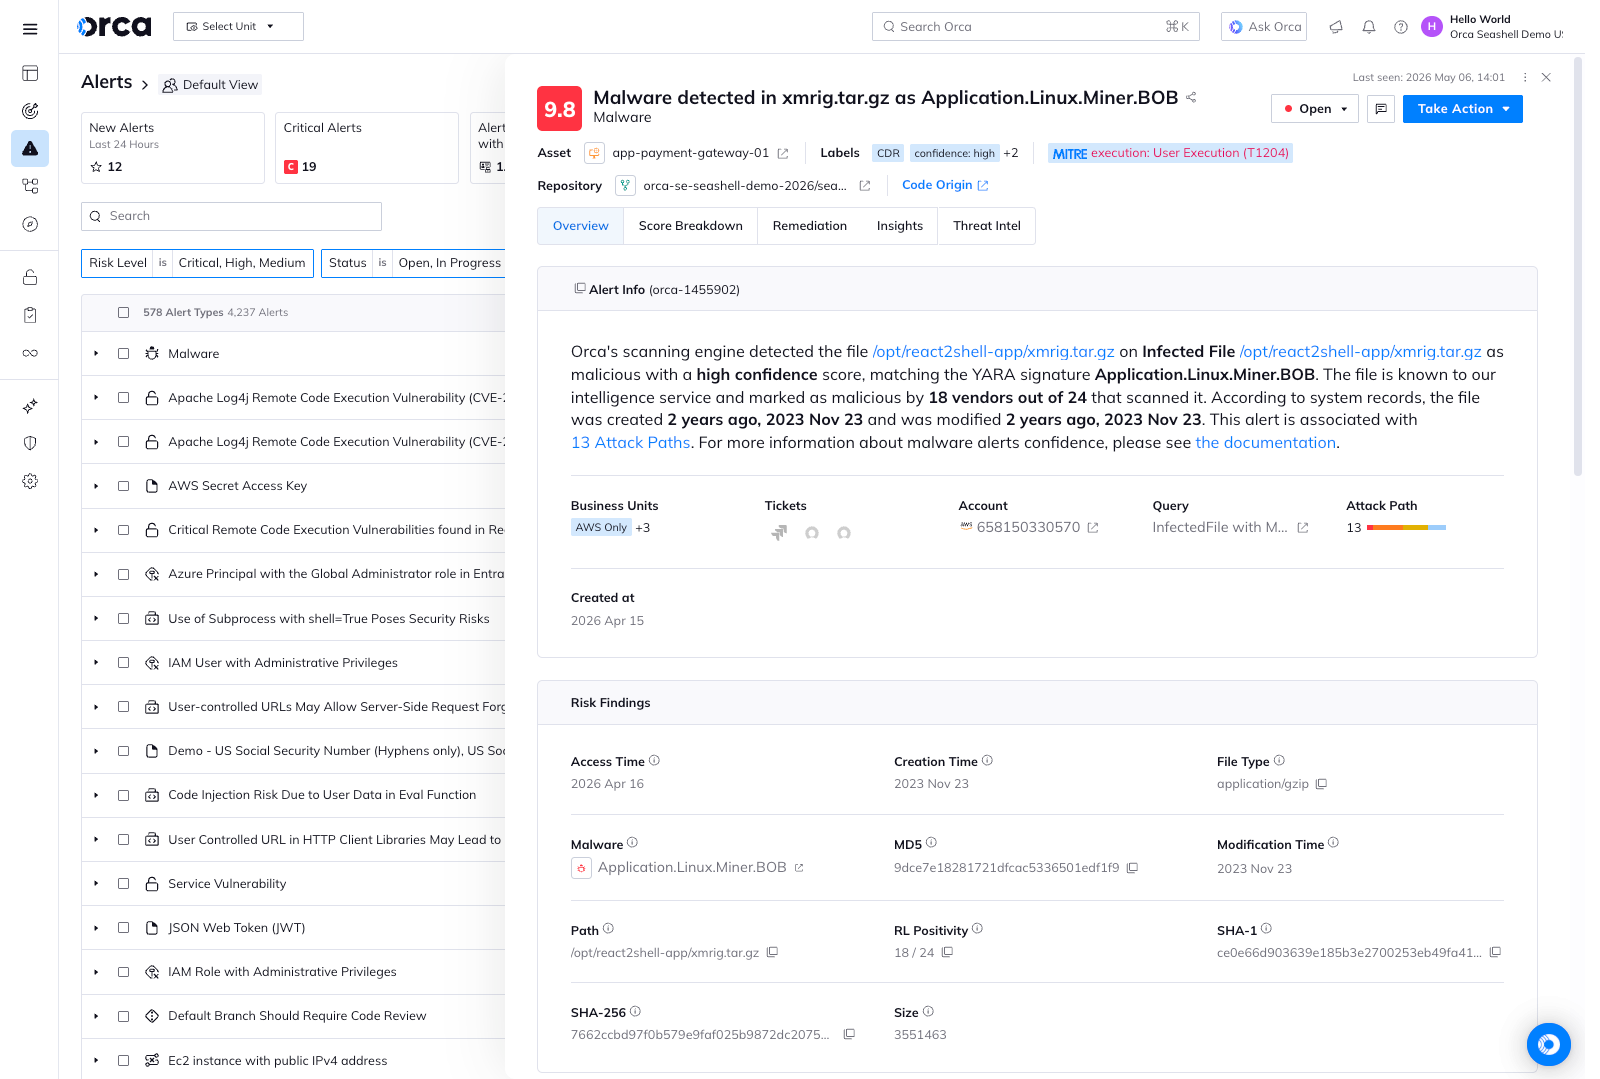
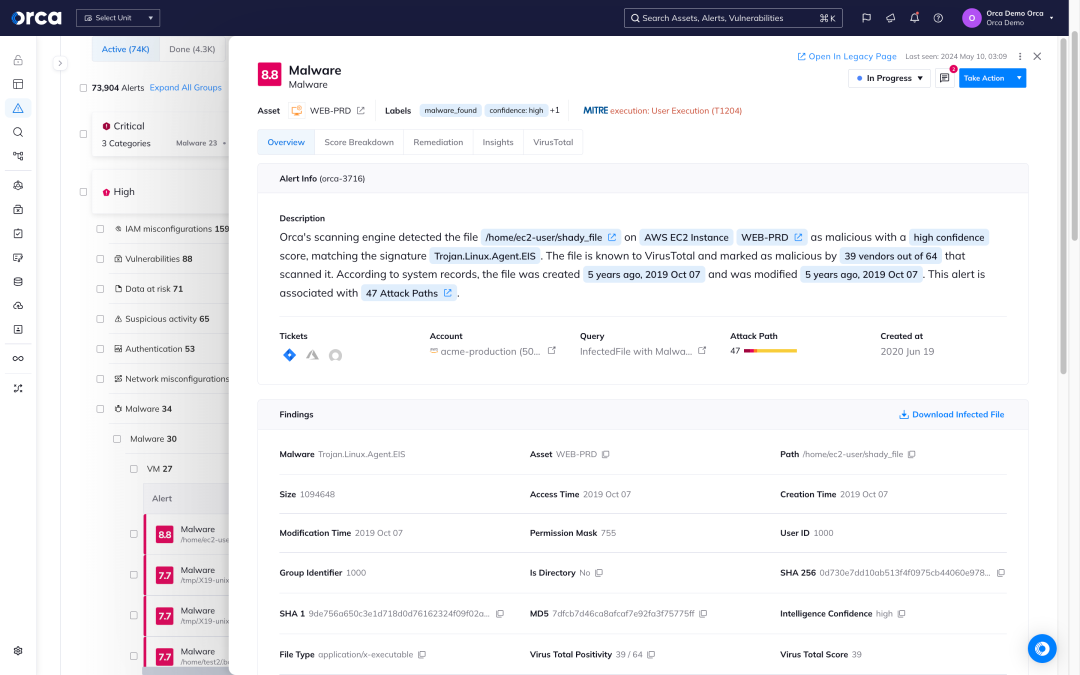
Detecte malwares conhecidos e desconhecidos
A Orca utiliza técnicas extensivas de detecção de malware para localizar códigos conhecidos e potencialmente maliciosos em seus workloads e recursos de nuvem.
- O escaneamento baseado em assinatura verifica hashes de arquivos de malwares conhecidos.
- A análise heurística de arquivos inspeciona detalhadamente os arquivos para determinar seu propósito, destino e intenção.
- O escaneamento dinâmico executa um arquivo em um ambiente virtual controlado para observar suas ações.
- A detecção de assinatura genética utiliza definições de malware anteriores para descobrir malwares dentro da mesma família.
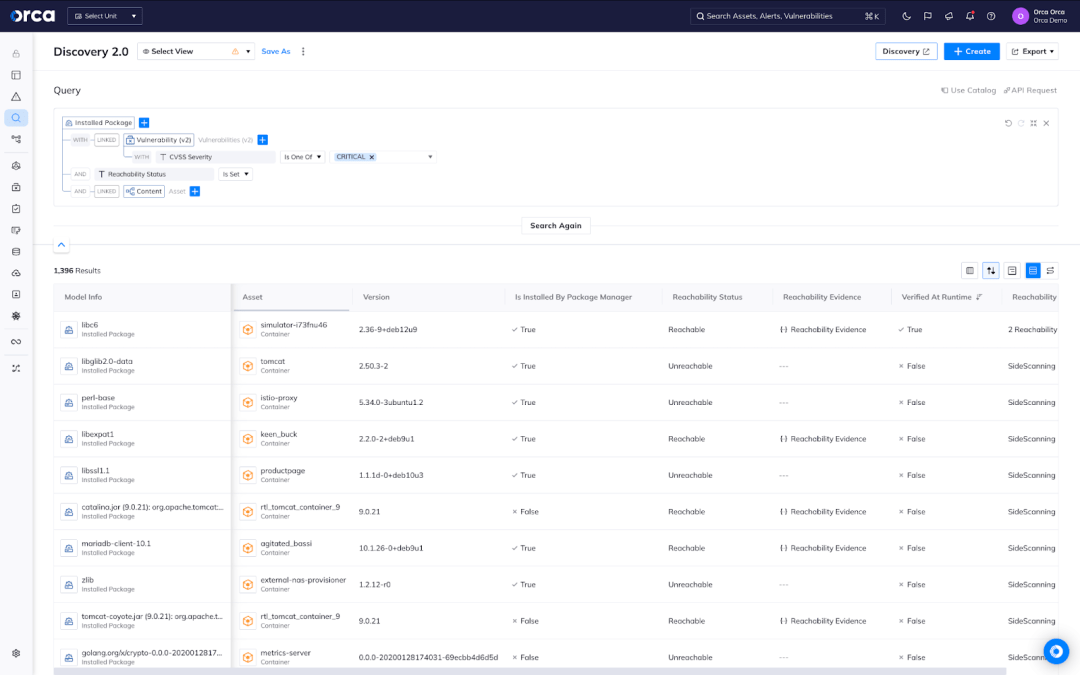
Saiba quais pacotes vulneráveis corrigir primeiro
A análise de alcançabilidade é a nova fronteira para reduzir vulnerabilidades em containers em 90%.
- Agentless Reachability Analysis pronta para uso – Detecte quais pacotes de software vulneráveis estão acessíveis a invasores em containers detectados pela tecnologia SideScanning™ da Orca.
- Dynamic Runtime Reachability Analysis – Verifique as descobertas de nossa Agentless Reachability Analysis usando o Orca Sensor para descobrir quais pacotes vulneráveis são realmente executados em runtime.
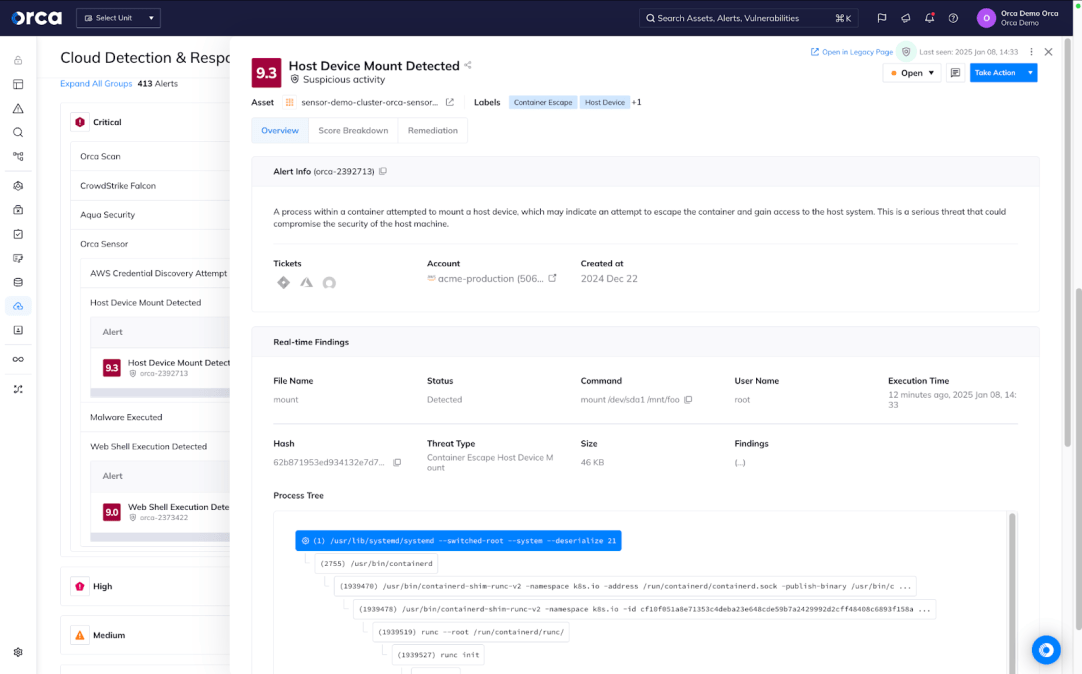
Aproveite a proteção em runtime leve para VMs e containers
O Orca Sensor permite que você obtenha uma proteção robusta em runtime para seus workloads críticos — tudo a partir de uma tecnologia leve baseada em eBPF, profundamente integrada à Plataforma Orca.
- Obtenha proteção avançada e confiável com implantações rápidas e simples, atualizações automáticas e manutenção mínima para uma segurança em runtime que não sobrecarrega suas equipes.
- Tenha uma visão em tempo real de atividades, ameaças e fluxos de comportamento malicioso diretamente da Plataforma Orca.
- Aproveite uma ampla gama de detecções em runtime que reforçam a descoberta abrangente de riscos da Orca, com a capacidade de criar detecções personalizadas conforme necessário.
Estudos de Caso

Global
Serviços Financeiros
AWS, GCP, Azure
“Temos 12 contas da AWS. Não sabíamos o que havia em todas elas, então as conectamos à Orca. Em 30 minutos, tivemos uma boa ideia do que estava sendo executado em todas as contas. Não poderíamos ter feito isso tão rápido de outra maneira.”
Perguntas Frequentes
Uma Cloud Workload Protection Platform (CWPP) é uma solução de segurança em nuvem dedicada a proteger workloads de servidor na nuvem pública. As soluções de CWPP descobrem e detectam riscos em workloads de nuvem, incluindo vulnerabilidades, malwares e dados sensíveis em risco. As capacidades de CWPP são oferecidas por meio de soluções independentes ou como parte de cloud-native application protection platforms (CNAPP).
Os serviços de nuvem pública operam de acordo com o chamado modelo de responsabilidade compartilhada, um acordo entre os provedores de serviços de nuvem e seus clientes. O modelo torna cada parte responsável por certos aspectos da segurança na nuvem:
- Os provedores de serviços de nuvem são responsáveis pelo acesso físico e pela infraestrutura de seus serviços.
- As organizações são responsáveis por proteger os aplicativos, serviços e dados que executam e armazenam em suas instâncias de nuvem.
As ferramentas de CWPP (seja como soluções independentes ou como parte de um CNAPP mais abrangente) são necessárias para fornecer visibilidade e segurança para as cargas de trabalho, o que é essencial para cumprir as obrigações do modelo de responsabilidade compartilhada.
Os CWPPs são fundamentais para proteger cargas de trabalho nativas da nuvem. Os CWPPs tradicionais exigem a instalação de um agente em cada ativo a ser monitorado, o que leva a uma cobertura incompleta, alto TCO e degradação de desempenho. No entanto, soluções modernas de CWPP, como a Plataforma Orca, oferecem 100% de cobertura das cargas de trabalho sem exigir um único agente.
Apesar de serem uma solução crucial de segurança em nuvem, as ferramentas CWPP apresentam limitações importantes, incluindo:
- Sem visibilidade do plano de controle: Os CWPPs fornecem visibilidade e segurança apenas para cargas de trabalho, não para o plano de controle da nuvem, incluindo configurações incorretas, como buckets de armazenamento expostos publicamente.
- Incapacidade de contextualizar riscos: Como as soluções CWPP não conseguem enxergar o plano de controle da nuvem, elas também não podem considerar fatores contextuais que podem tornar um risco mais ou menos grave. Como resultado, não conseguem alertar as equipes de forma eficaz nem priorizar seus esforços para focar nos riscos mais críticos.
- Cobertura limitada: Os CWPPs tradicionais são baseados em agentes e, portanto, exigem que agentes individuais sejam instalados e mantidos para cada ativo na nuvem. Isso cria pontos cegos na segurança da nuvem. No entanto, CWPPs modernos, como a Plataforma Orca, fornecem cobertura instantânea de 100% das cargas de trabalho e combinam CWPP com outros recursos de segurança em nuvem, como CSPM, CIEM, DSPM e muito mais.
- Sem detecção de movimentação lateral: Sem uma solução adicional, as ferramentas CWPP não conseguem identificar chaves que invasores poderiam explorar para se mover lateralmente e acessar outros ativos.
CWPPs baseados em agentes exigem implementações e gerenciamento tediosos para cada carga de trabalho, levando a um alto TCO. Fornecedores que oferecem uma escolha entre abordagens baseadas em agentes e agentless apenas aumentam a complexidade e, muitas vezes, possuem limites ocultos em suas capacidades 'agentless'. Além disso, os CWPPs cobrem apenas cargas de trabalho na nuvem e perdem riscos no plano de controle da nuvem, como configurações incorretas e identidades excessivamente permissivas.
Essa visibilidade limitada impacta a capacidade da ferramenta de fornecer cobertura total de segurança e priorização eficaz de alertas. Quaisquer riscos devido a configurações incorretas na nuvem (como MFA não habilitado para a conta de usuário 'root' ou chaves de criptografia KMS não rotacionadas) não podem ser detectados por um CWPP. Essa falta de visibilidade também significa que os CWPPs carecem do contexto necessário para entender as implicações completas de um problema de segurança e, portanto, são incapazes de priorizar alertas com base no contexto ambiental. Isso causa a triagem de alertas "swivel chair", que leva à fadiga de alertas.
A plataforma Orca fornece visibilidade full-stack do seu patrimônio em nuvem, abrangendo as camadas de infraestrutura de nuvem, SO, aplicação e dados, sem exigir um único agente e fornecendo cobertura contínua e instantânea de 100% dos seus ativos em nuvem.

Converse conosco
Veja a Orca Security em ação
Ganhe visibilidade, alcance conformidade e priorize riscos com a Orca Cloud Security Platform.
 Converse com um especialista da Orca
Não requer conta no Slack.