

Modelo de dados unificado
Finalmente, suas ferramentas mostram uma visão clara do risco
Cada ativo, configuração, identidade e risco de nuvem e IA integrados em um único modelo dinâmico. O contexto do qual cada decisão de segurança depende já está conectado antes mesmo de você fazer a pergunta.
O Desafio
Ferramentas fragmentadas produzem visões de risco conflitantes
A maioria das equipes não carece de ferramentas de segurança. Elas carecem de um veredito único e resolvido entre elas. Cada scanner vê um fragmento, atribui uma pontuação diferente e deixa para a equipe de segurança a tarefa de reconciliar manualmente seis visões conflitantes do mesmo ativo.
Ferramentas desconectadas têm apenas uma visão parcial, de modo que nenhum sistema isolado conhece o risco total de um ativo.
Correlacionar descobertas entre postura, identidade, dados e runtime torna-se um trabalho manual que não escala.
Cargas de trabalho de IA entram no ambiente mais rápido do que ferramentas fragmentadas conseguem descobrir ou contextualizá-las.
Nossa Abordagem
Seus dados, transformados em contexto que impulsiona decisões
Um único modelo unifica sinais em todo o seu ambiente de nuvem e IA, para que o risco seja compreendido em seu contexto total, não de forma isolada. Esse contexto compartilhado é o que torna a priorização precisa e os fluxos de trabalho de agentes (agentic workflows) confiáveis.

Conheça sua verdadeira exposição na nuvem e prove à diretoria que seu risco está sob controle.

Governe cada sistema de IA em sua nuvem antes que ele se torne um problema sob sua responsabilidade.

Detecte código de risco antes que ele chegue à produção.

Reforce a segurança de cada carga de trabalho em nuvem sem desacelerar seus pipelines.

Detecte ataques de nuvem e IA enquanto eles ocorrem e contenha o raio de explosão (blast radius).
Cada equipe trabalha a partir do mesmo contexto em todos os ambientes de nuvem e IA
Normalize dados entre provedores de serviços em nuvem sem esforço.
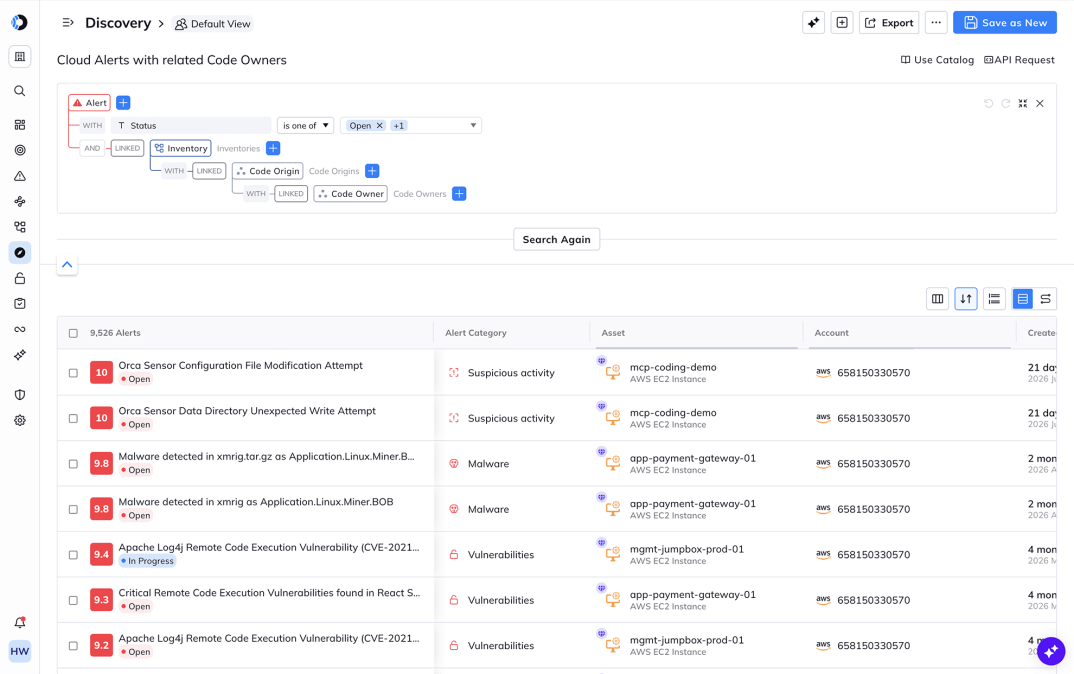
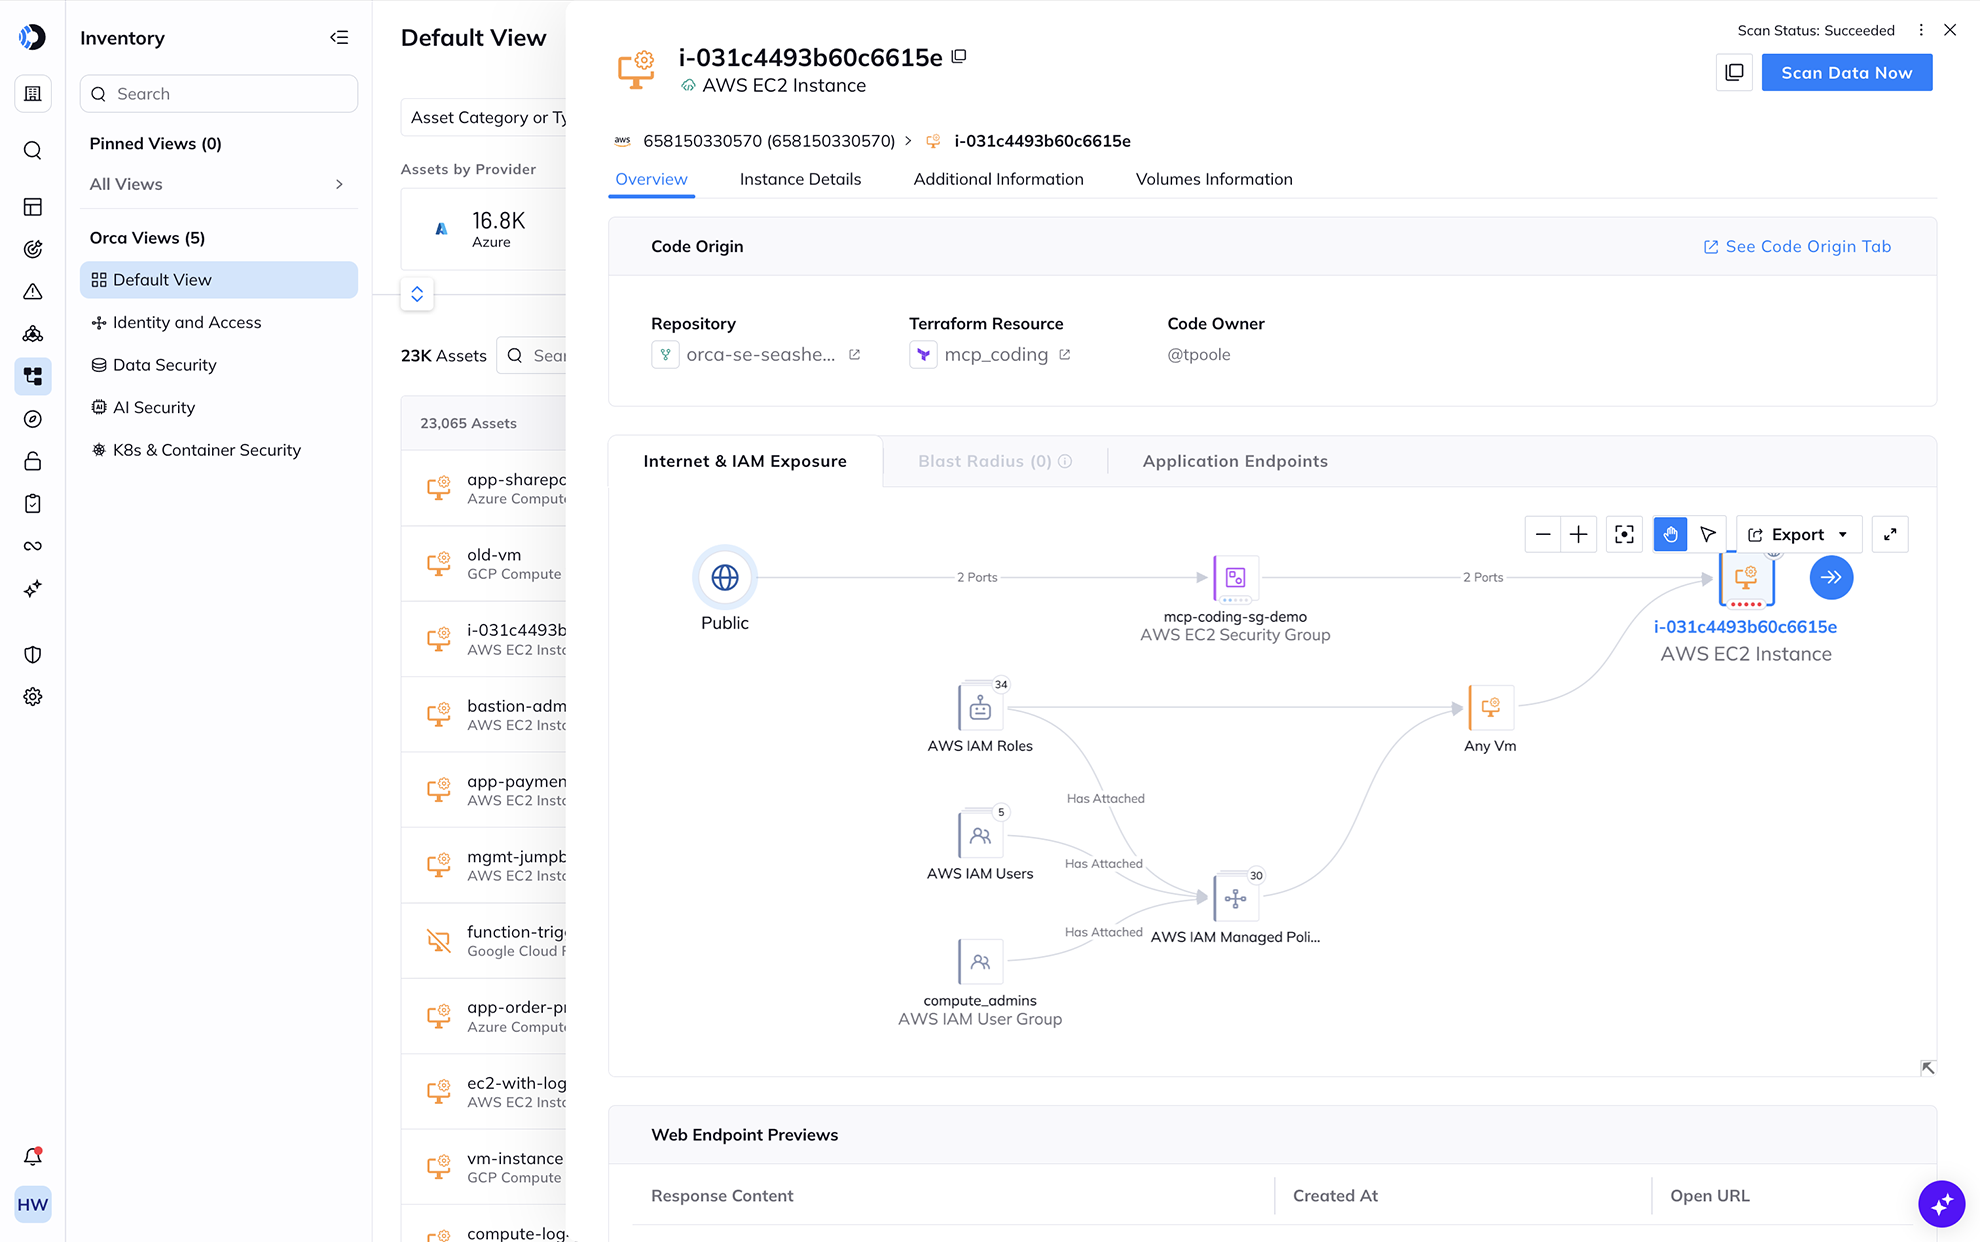
O Modelo de Dados Unificado da Orca mapeia continuamente cada ativo, configuração, identidade, caminho de rede e armazenamento de dados em AWS, Azure, GCP, Alibaba, Oracle, Tencent e muito mais em um único modelo. Cobertura completa significa que nenhum ativo e nenhum risco se escondem em lacunas entre ferramentas.
Contexto que muda a decisão, não apenas a contagem de alertas
Escale o risco que realmente importa.
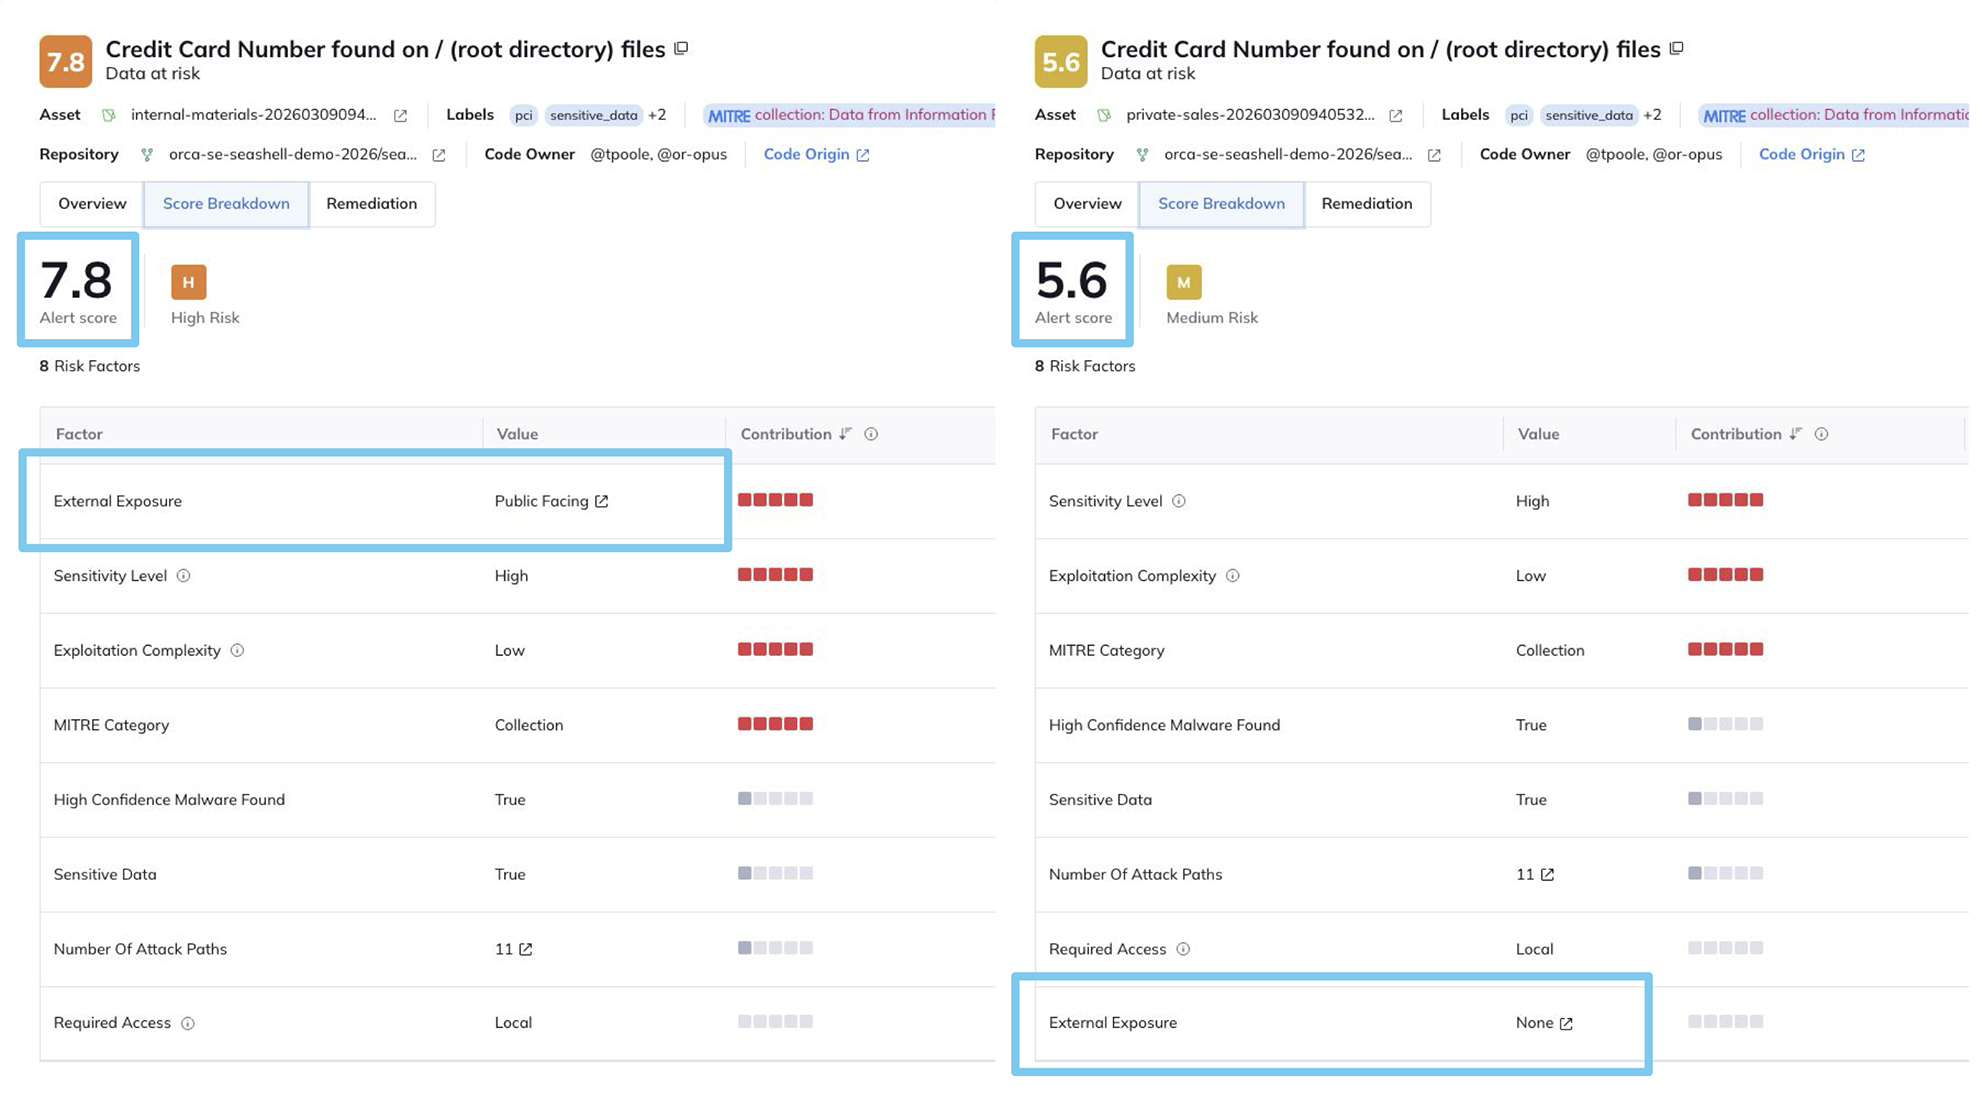
Uma CVE crítica em uma máquina de desenvolvimento isolada é ruído; a mesma CVE em uma carga de trabalho voltada para a internet com acesso a dados sensíveis apresenta um risco real. Como o modelo mantém todas as relações entre os ativos, a Orca prioriza avaliando o risco por meio da gravidade, exposição do ativo, raio de explosão, sensibilidade dos dados e muito mais.
Segurança que se adapta à forma como sua equipe já trabalha
O contexto só ajuda onde o trabalho acontece.
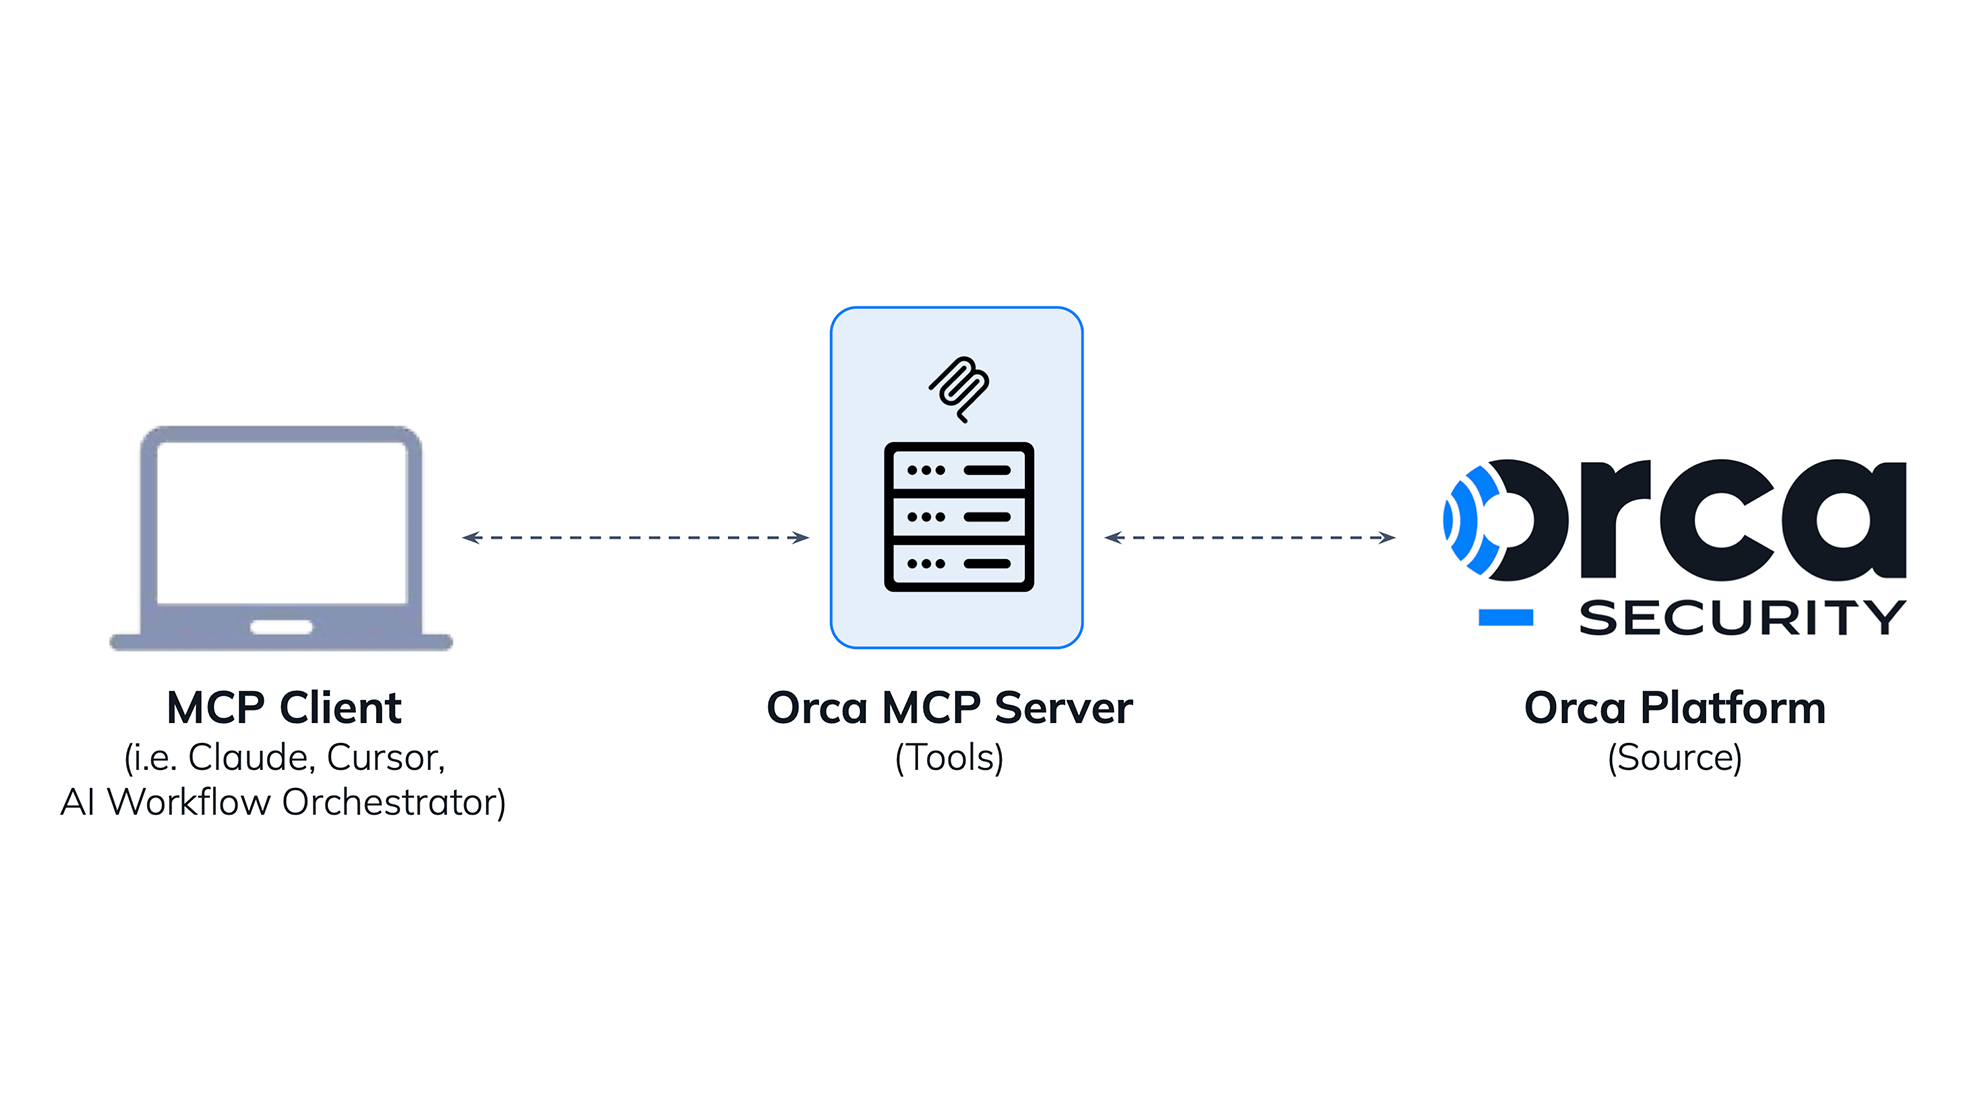
A Orca se conecta por meio de integrações nativas e um servidor MCP, para que o Modelo de Dados Unificado alimente os fluxos de trabalho e copilotos nos quais sua equipe já confia. O contexto de risco chega ao seu desenvolvedor, ao seu pipeline ou ao seu próprio LLM, sem forçar ninguém a usar outro console.
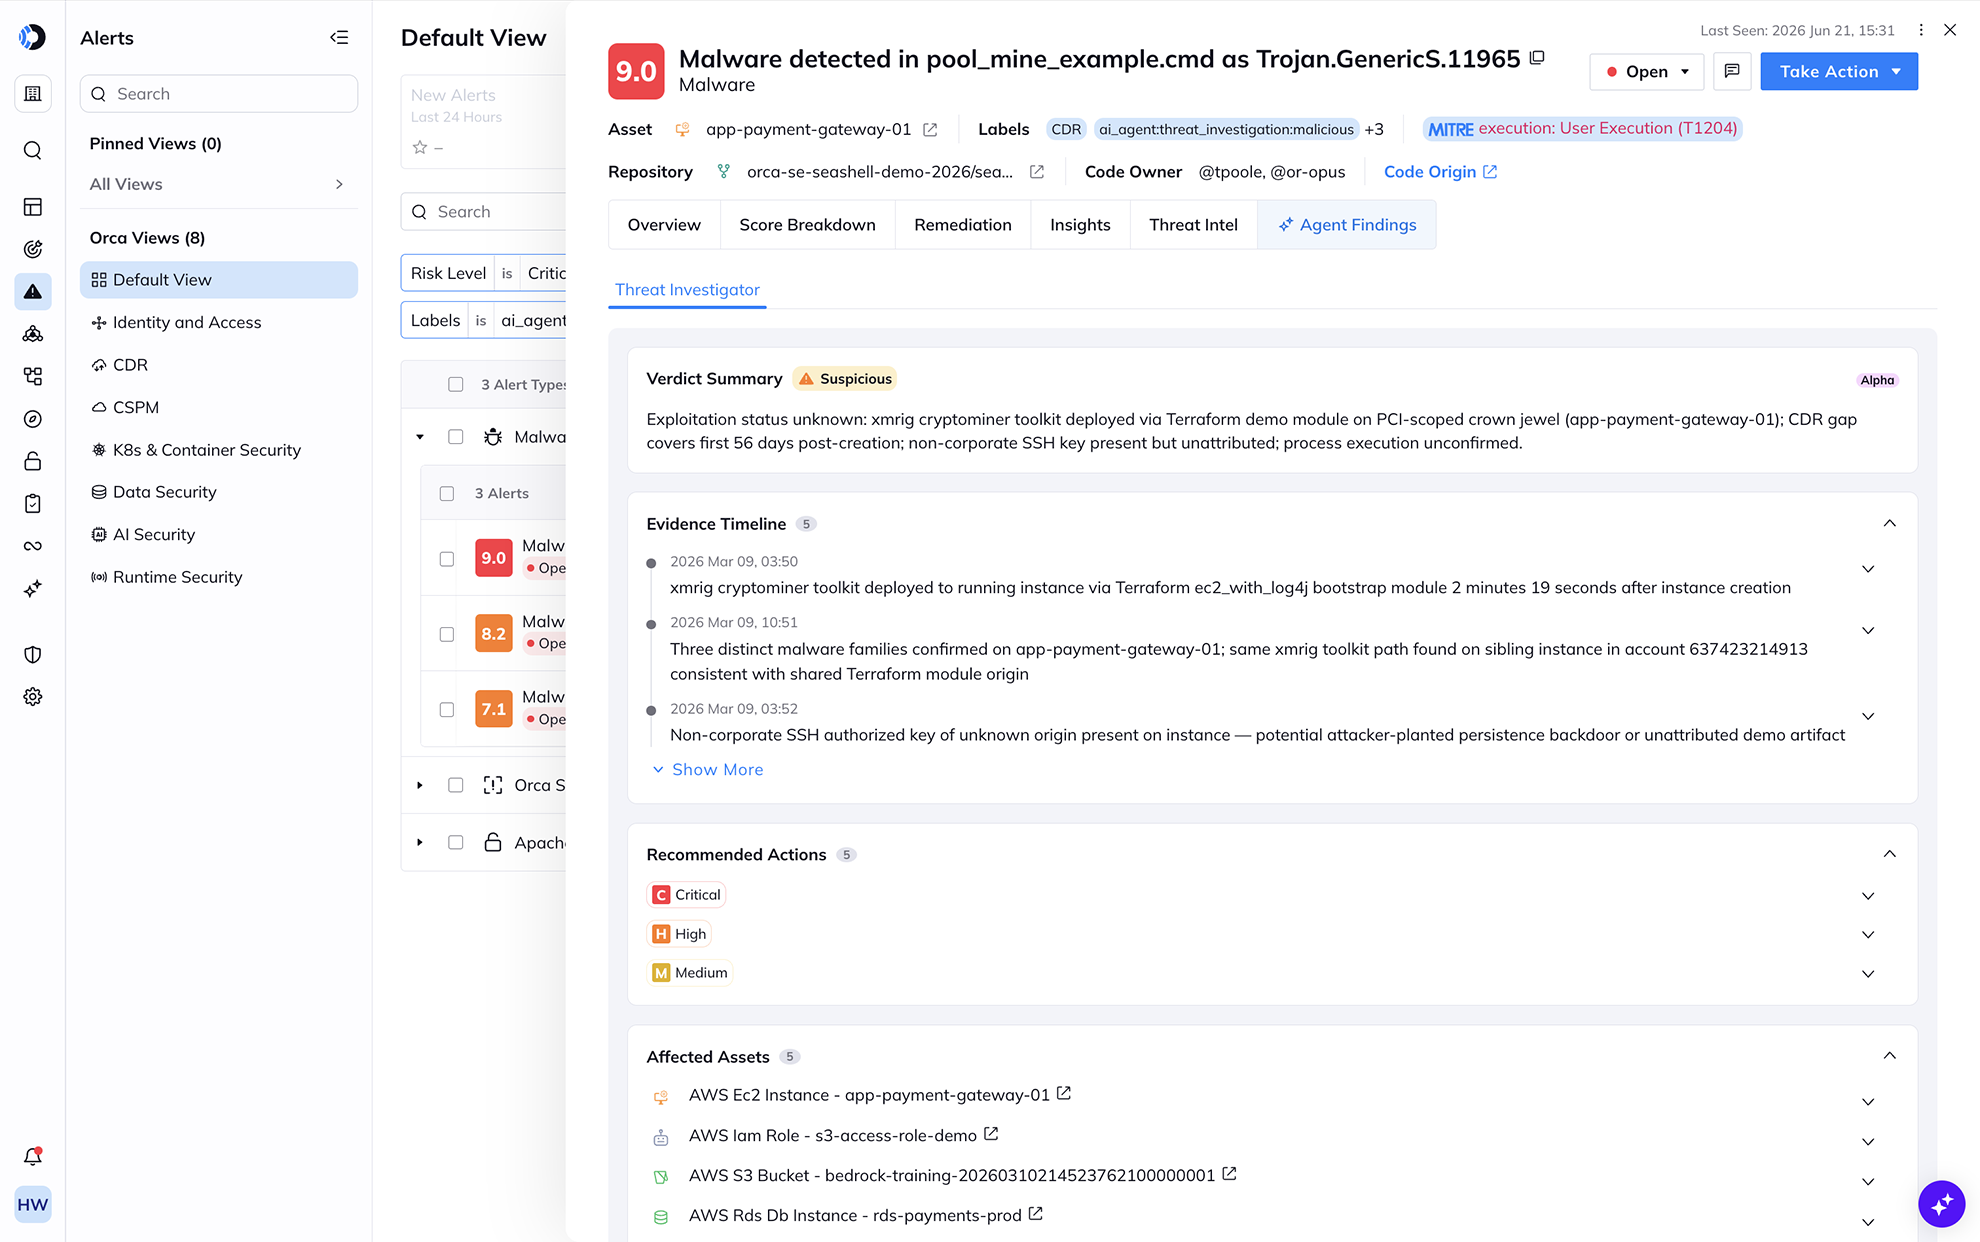
Conclusões de agentes nas quais você pode realmente confiar
Cada conclusão remete aos fatos conectados por trás dela.
Ao basear a Orca AI e agentes externos em um único Modelo de Dados Unificado, em vez de dados dispersos e conflitantes, as investigações e remediações ocorrem sobre uma base consistente. O resultado é uma automação que propõe a correção certa porque compreende o cenário completo, não apenas um palpite plausível.
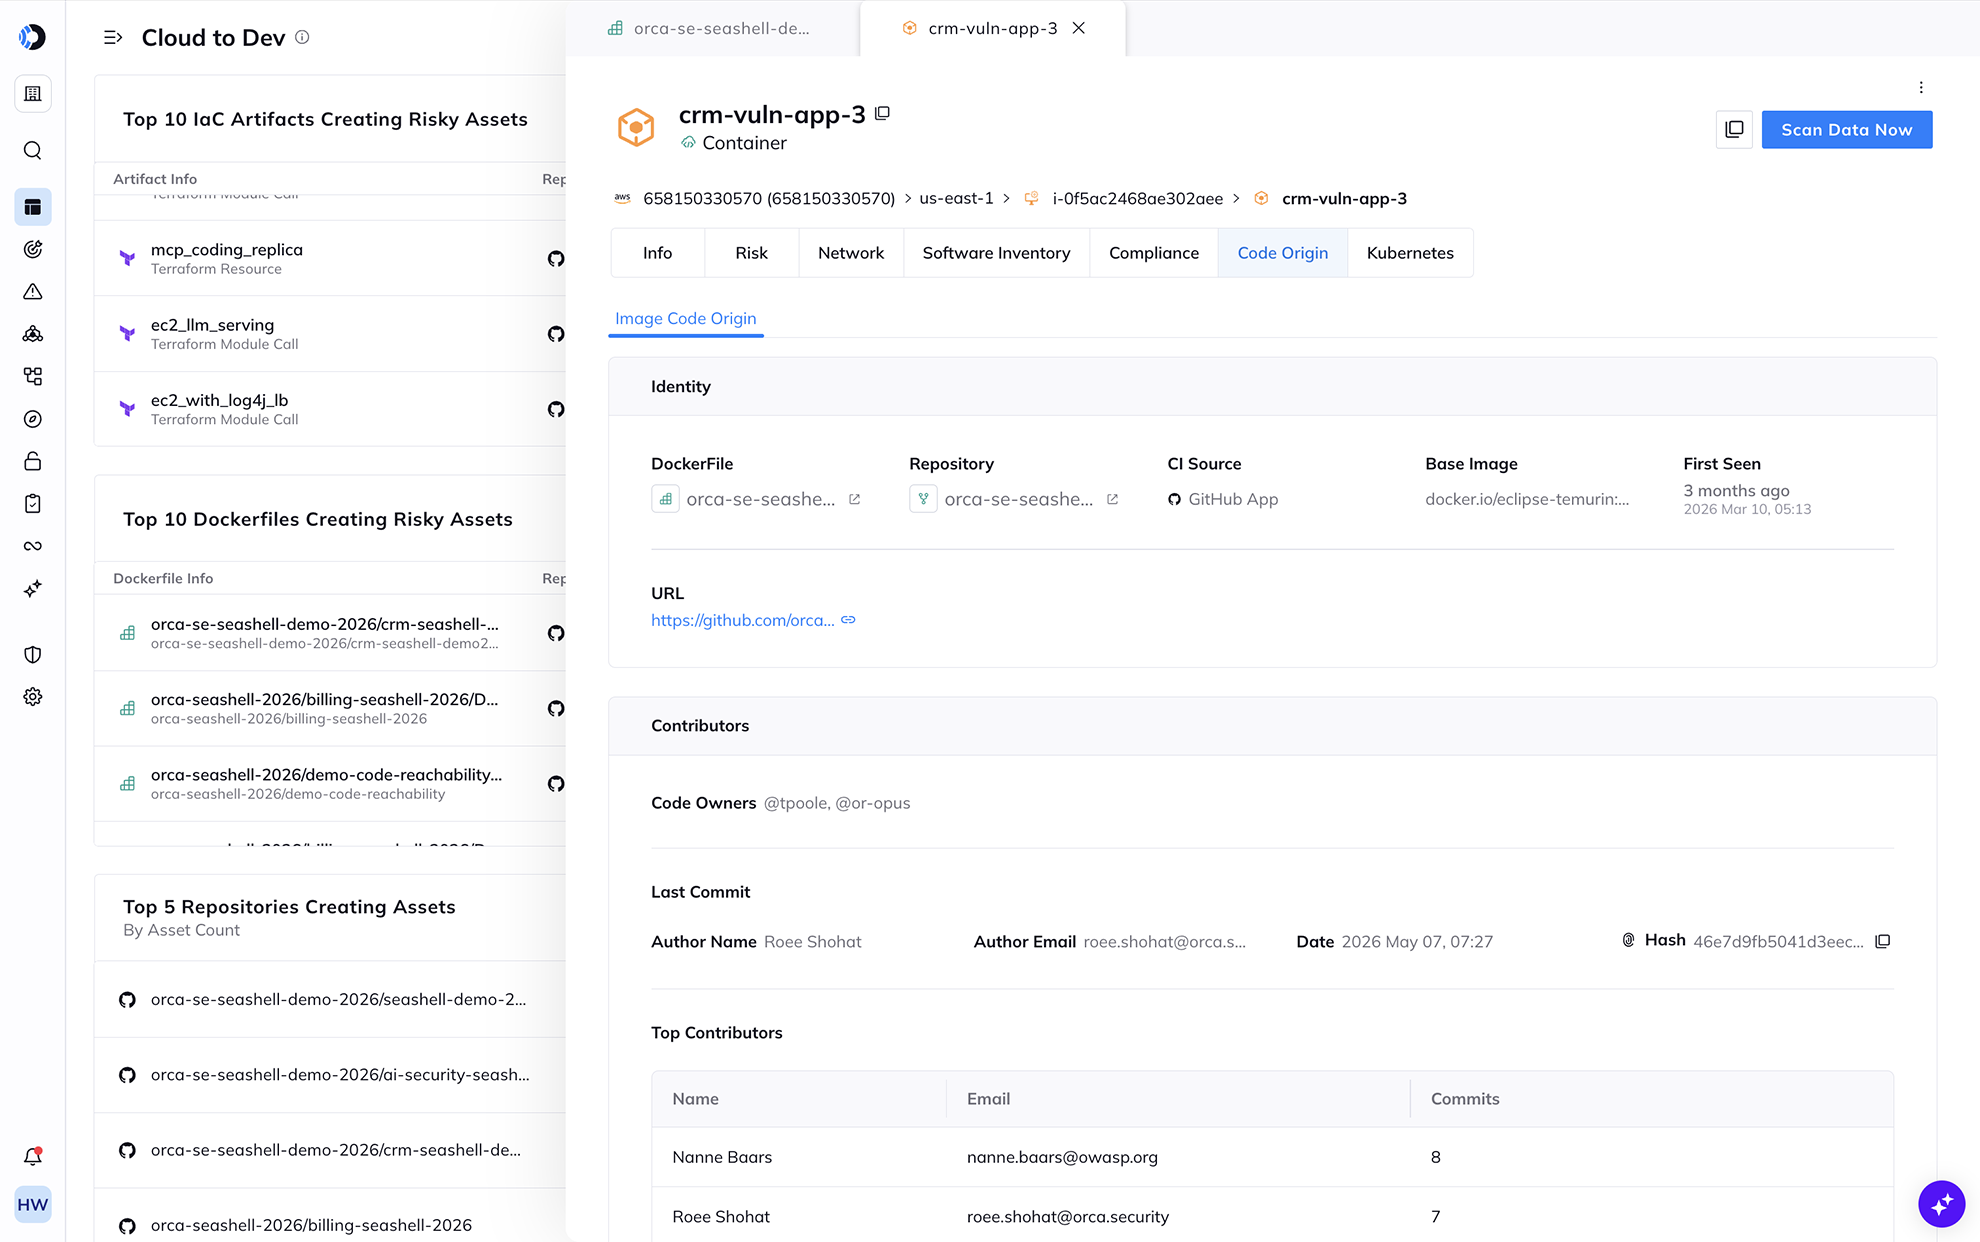
Do código à nuvem ao runtime em uma linhagem conectada
Rastreie a exposição em runtime até o commit de código que a causou.
Quando uma exposição em runtime aparece, a Orca já conhece o template de IaC, o repositório e o commit que a produziu. Essa linhagem fecha o ciclo entre detecção e prevenção. Você corrige a causa raiz no código em vez de corrigir a mesma configuração incorreta na produção novamente na próxima sprint.
Recursos Relacionados


Guia de Mercado Gartner® 2025 para CNAPP
2025 Gartner® Market Guide para Cloud-Native Application Protection Platforms (CNAPP). Leia o relatório para saber por que o Gartner recomenda que…
A Plataforma de Segurança em Nuvem Orca entrega 198% de ROI
Relatório: A Plataforma de Segurança em Nuvem Orca entrega 198% de ROI. Nesta análise atualizada de Retorno sobre o Investimento (ROI) de 2026, os analistas da TAG avaliaram…
Perguntas Frequentes
Ao contrário de soluções que simplesmente relatam a gravidade de cada problema de segurança isolado, a abordagem multidimensional da Orca prioriza riscos com base em uma avaliação consolidada em relação a múltiplos fatores:
- Gravidade: Que tipo de ameaça é esta? Qual é a pontuação CVSS e EPSS?
- Exploitability: Qual a facilidade de alguém explorar esse risco?
- Acessibilidade: O ativo está voltado para o público? Existe risco de movimento lateral?
- Impacto nos negócios: O ativo é crítico para os negócios? Ele contém PII ou está adjacente a ativos que contêm?
Os benefícios incluem:
- Detecção de riscos aprimorada: Ao reconhecer quando problemas de baixa prioridade e aparentemente não relacionados podem ser combinados para criar caminhos de ataque perigosos, as organizações podem evitar perder riscos críticos.
- Reduza a fadiga de alertas: Ao reduzir centenas de alertas a um punhado de caminhos de ataque priorizados, as equipes de segurança se sentirão muito menos sobrecarregadas e não ficarão dessensibilizadas.
- Foco nas joias da coroa: Ao usar as joias da coroa da empresa como ponto focal, as equipes de segurança podem priorizar ameaças que poderiam levar a violações prejudiciais, em vez de apenas tratar todas as ameaças como se tivessem a mesma importância.
- Eficiência aprimorada: Em vez de perder tempo filtrando alertas de baixa prioridade, as equipes podem focar em atividades de maior valor para melhorar ainda mais a postura de segurança em nuvem da organização.
- Remediação mais estratégica: Em vez de tentar corrigir todos os alertas no caminho de ataque, as equipes podem agora começar corrigindo aqueles que interrompem a cadeia para conter rapidamente o perigo mais imediato.
Na verdade, o CNAPP combina os recursos de CSPM (detectar configurações incorretas e conformidade), CWPP (detectar vulnerabilidades, malware e segredos expostos em cargas de trabalho baseadas em nuvem em máquinas virtuais (VMs), contêineres e funções serverless), CIEM (gerenciar direitos de acesso e permissões para seus recursos em nuvem), Data Security Posture Management (DSPM), segurança de Kubernetes e contêineres, segurança de API e muito mais.
A Orca Cloud Security Platform foi construída do zero como uma plataforma nativa em nuvem verdadeiramente unificada: uma única plataforma que oferece 100% de cobertura, detecta riscos em todas as camadas do seu ambiente de nuvem e enxerga o panorama geral para identificar efetivamente os riscos mais críticos nos quais as equipes de segurança devem se concentrar.
Como a Orca é agentless-first, a plataforma é implantada em minutos, sem tempo de inatividade e sem impactar o desempenho da carga de trabalho ou os fluxos de trabalho de DevOps — mantendo visibilidade total conforme seu ambiente de nuvem evolui. Além de contêineres, serverless e infraestrutura em nuvem, a Orca descobre e monitora cargas de trabalho ociosas, pausadas e interrompidas, sistemas órfãos e dispositivos que não suportam agentes.
Uma boa analogia para o SideScanning é um scanner de ressonância magnética médica. Em vez de usar agulhas e bisturis para realizar uma cirurgia exploratória invasiva, a máquina de ressonância magnética diagnostica problemas de saúde por meio de varredura não invasiva para obter uma imagem detalhada de todos os órgãos e tecidos. O paciente nunca é tocado pelo médico durante o procedimento.
O SideScanning é semelhante no sentido de que visualiza todos os ativos de nuvem e a conectividade para construir um modelo completo do seu ambiente de nuvem. Ele então usa esse modelo para determinar o risco no contexto adequado, sem afetar os ativos de nuvem ou sua funcionalidade de forma alguma.
O Orca SideScanning não é executado em suas cargas de trabalho, portanto, pode examinar 100% do seu ambiente de nuvem sem afetar o desempenho. E como o processo de SideScanning não utiliza agentes que exigem instalação, ele pode ser implantado a qualquer momento e não impactará suas equipes de TI ou DevOps.

Converse conosco
Veja a Orca Security em ação
Ganhe visibilidade, alcance conformidade e priorize riscos com a Orca Cloud Security Platform.
 Converse com um especialista da Orca
Não requer conta no Slack.