

Segurança em nuvem
Reduza o risco na nuvem com uma plataforma unificada
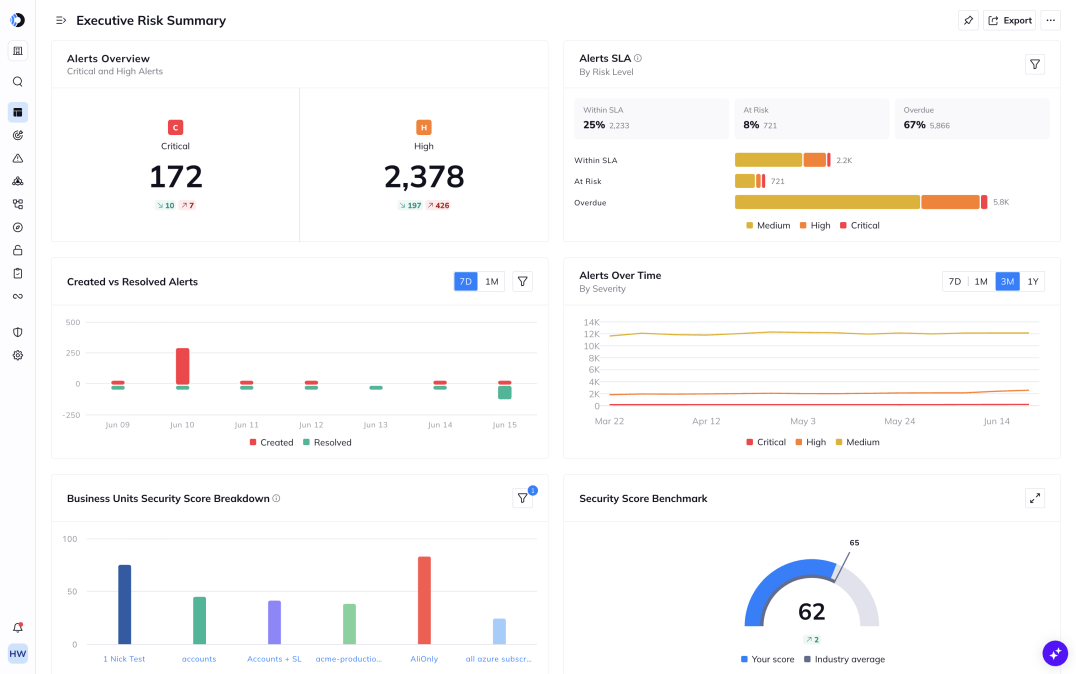
Uma visão conectada em infraestrutura multinuvem, cargas de trabalho, identidades, dados, IA e código. Saiba o que realmente importa, demonstre uma postura de segurança clara para sua diretoria e aja na escala que seu negócio exige.
O Desafio
Sua nuvem está crescendo mais rápido do que sua capacidade de ver riscos
Os ambientes de nuvem agora abrangem cargas de trabalho, identidades, APIs, armazenamentos de dados e sistemas de IA. A IA está acelerando o desenvolvimento mais rápido do que a segurança consegue acompanhar. Ferramentas pontuais veem sua fatia, mas nenhuma delas vê como as peças se conectam, que é exatamente onde os invasores se movem.
Lidar com 6 ou mais fontes de dados deixa as equipes de segurança com pontos cegos entre as ferramentas e menos tempo para corrigir os riscos que importam.
O volume de alertas superou o número de funcionários, sem uma maneira confiável de saber qual descoberta leva a uma violação.
Sem a correlação automatizada de riscos, exposições críticas em identidades, cargas de trabalho e dados parecem descobertas de baixa severidade em painéis separados.
Eu posso colocar isso na frente de um CEO e ele entende, e então um engenheiro pode remediá-lo.”
Erika Voss
Vice-presidente sênior, Chief Security Officer na Blue Yonder
Valor de negócio validado
ferramentas legadas substituídas
Redução do volume de alertas
Economia operacional anual
Retorno sobre o investimento
Implantação média
Obtenha uma visão de postura pronta para a diretoria e detalhes de configuração precisos para agir
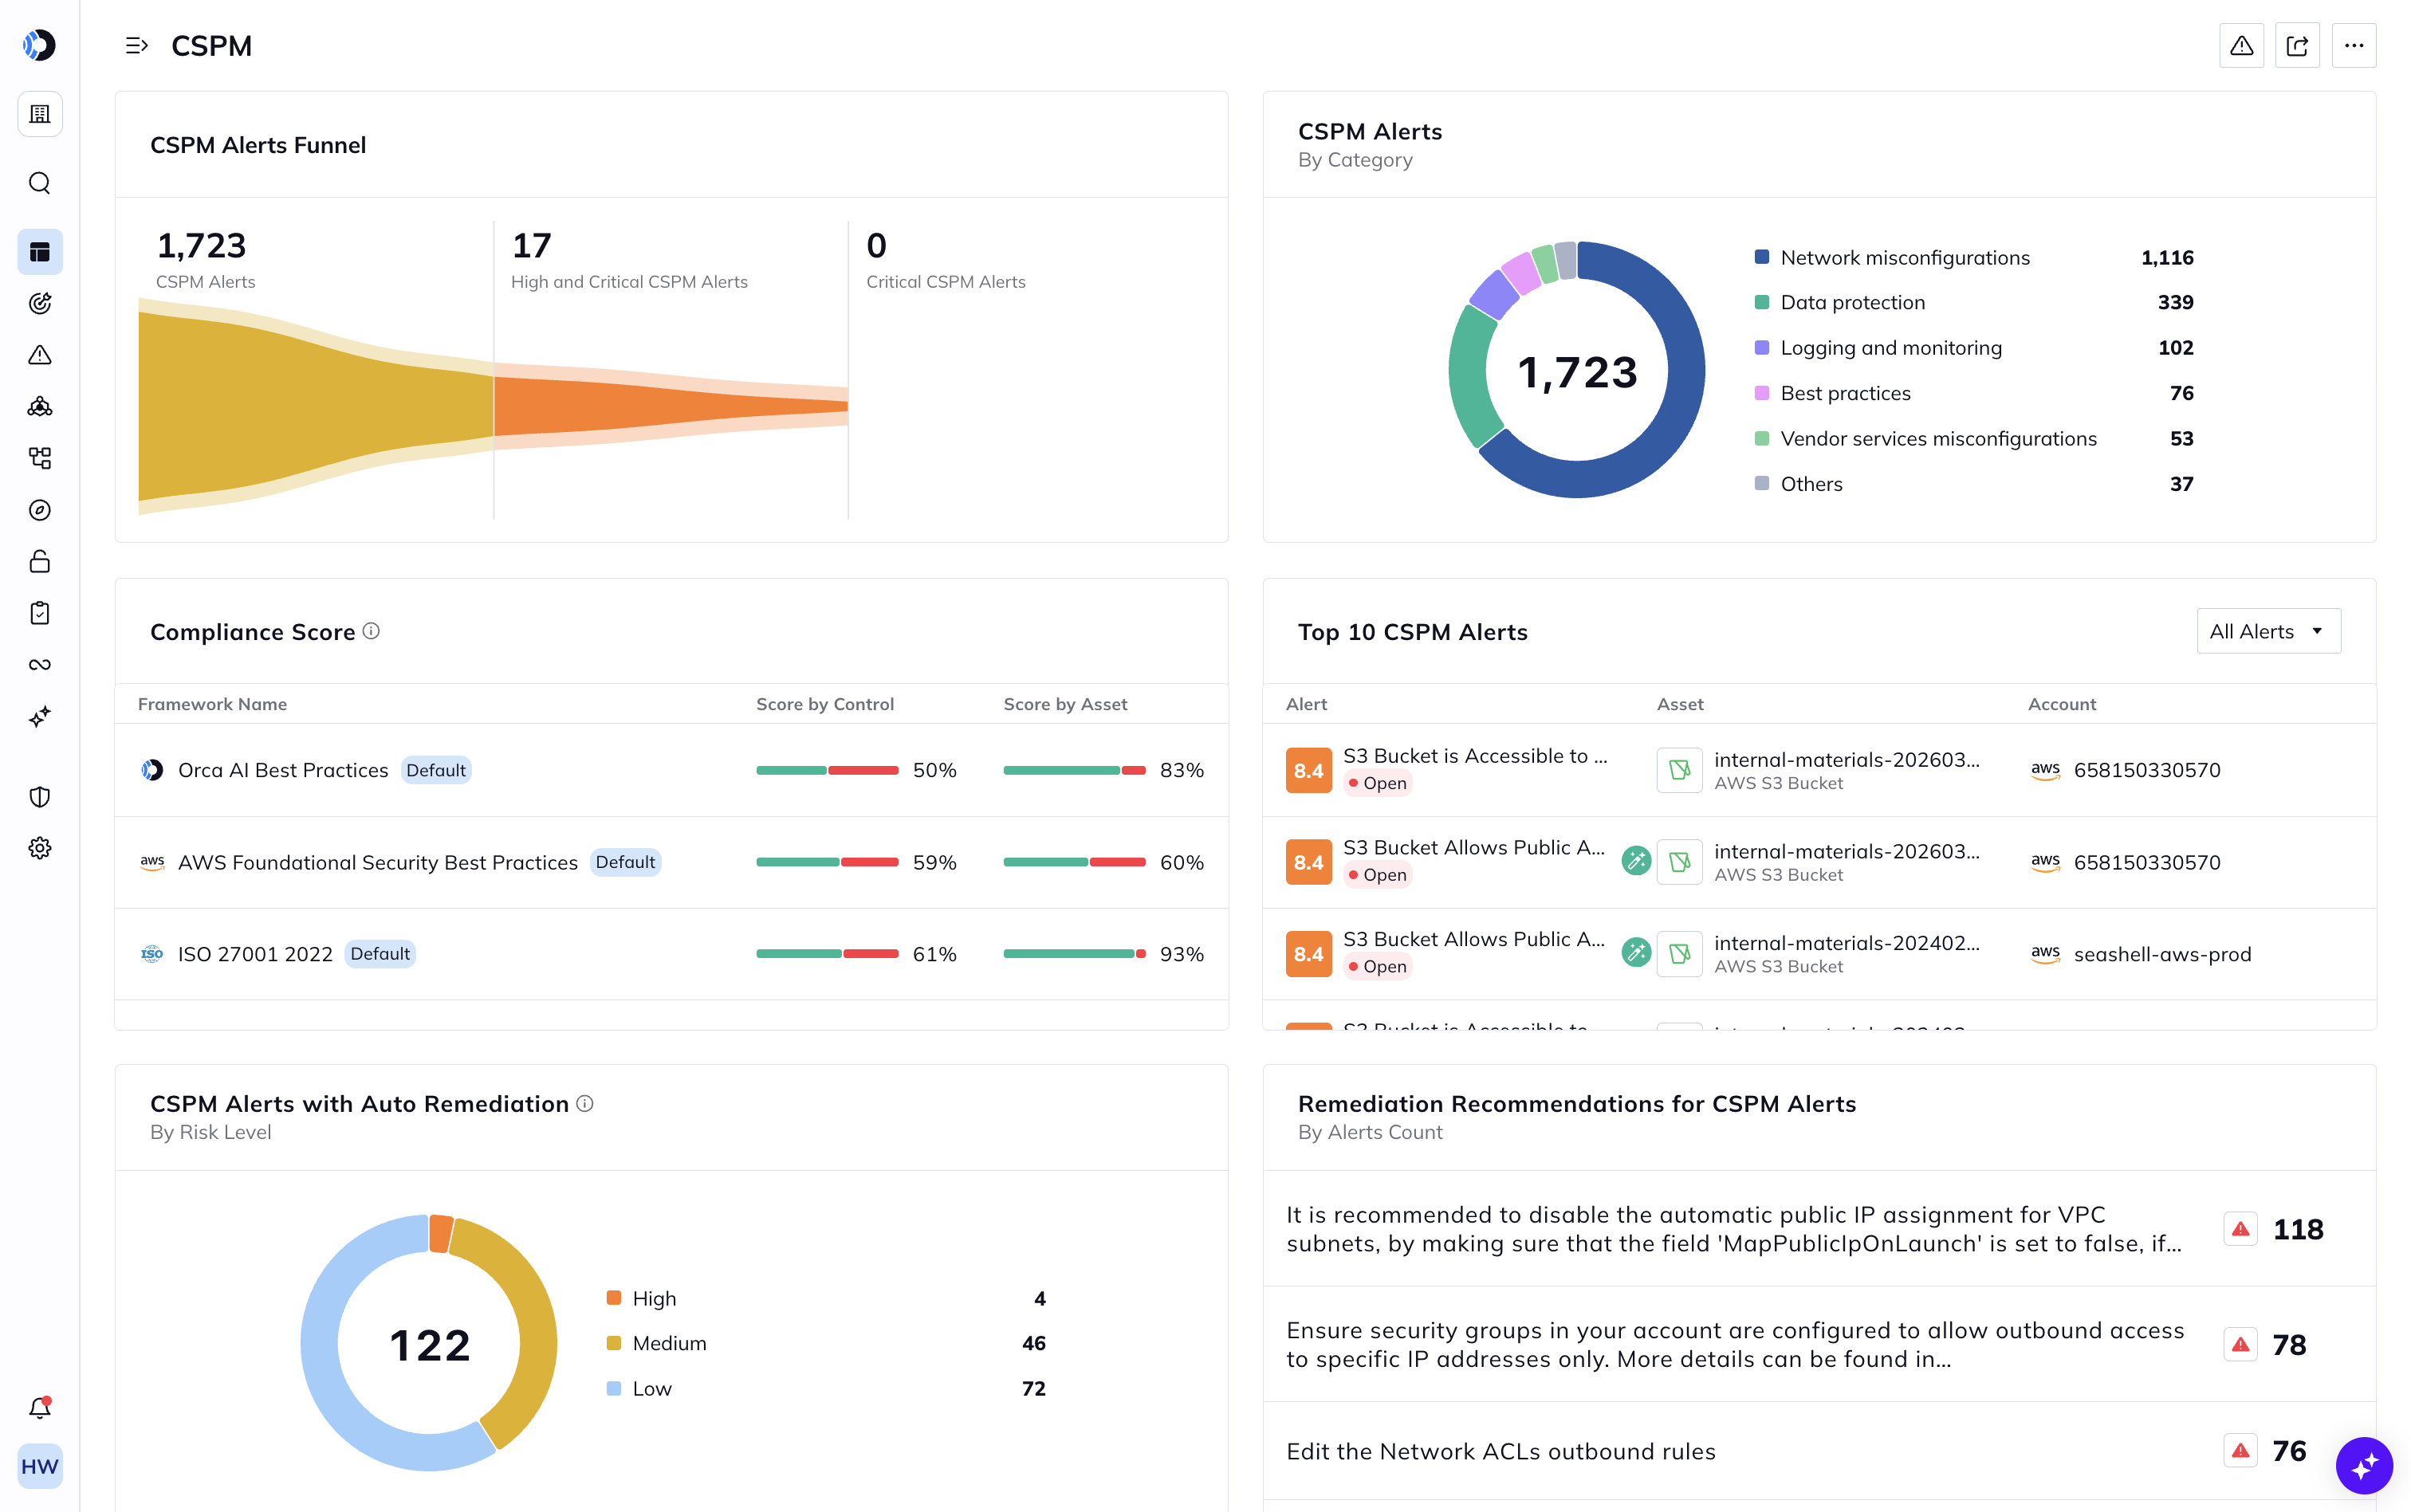
Feche as lacunas de segurança antes que os invasores as encontrem.
A Plataforma de Proteção de Aplicações Nativas da Nuvem (CNAPP) da Orca oferece visibilidade contínua e agentless sobre erros de configuração, violações de políticas e configurações de postura arriscadas em cada conta e serviço de nuvem. Os riscos são destacados com o contexto do caminho de ataque para que você não persiga descobertas isoladamente. Em vez disso, você está fechando as portas que os invasores realmente usam.
Interrompa o risco de identidade antes que ele se torne uma violação
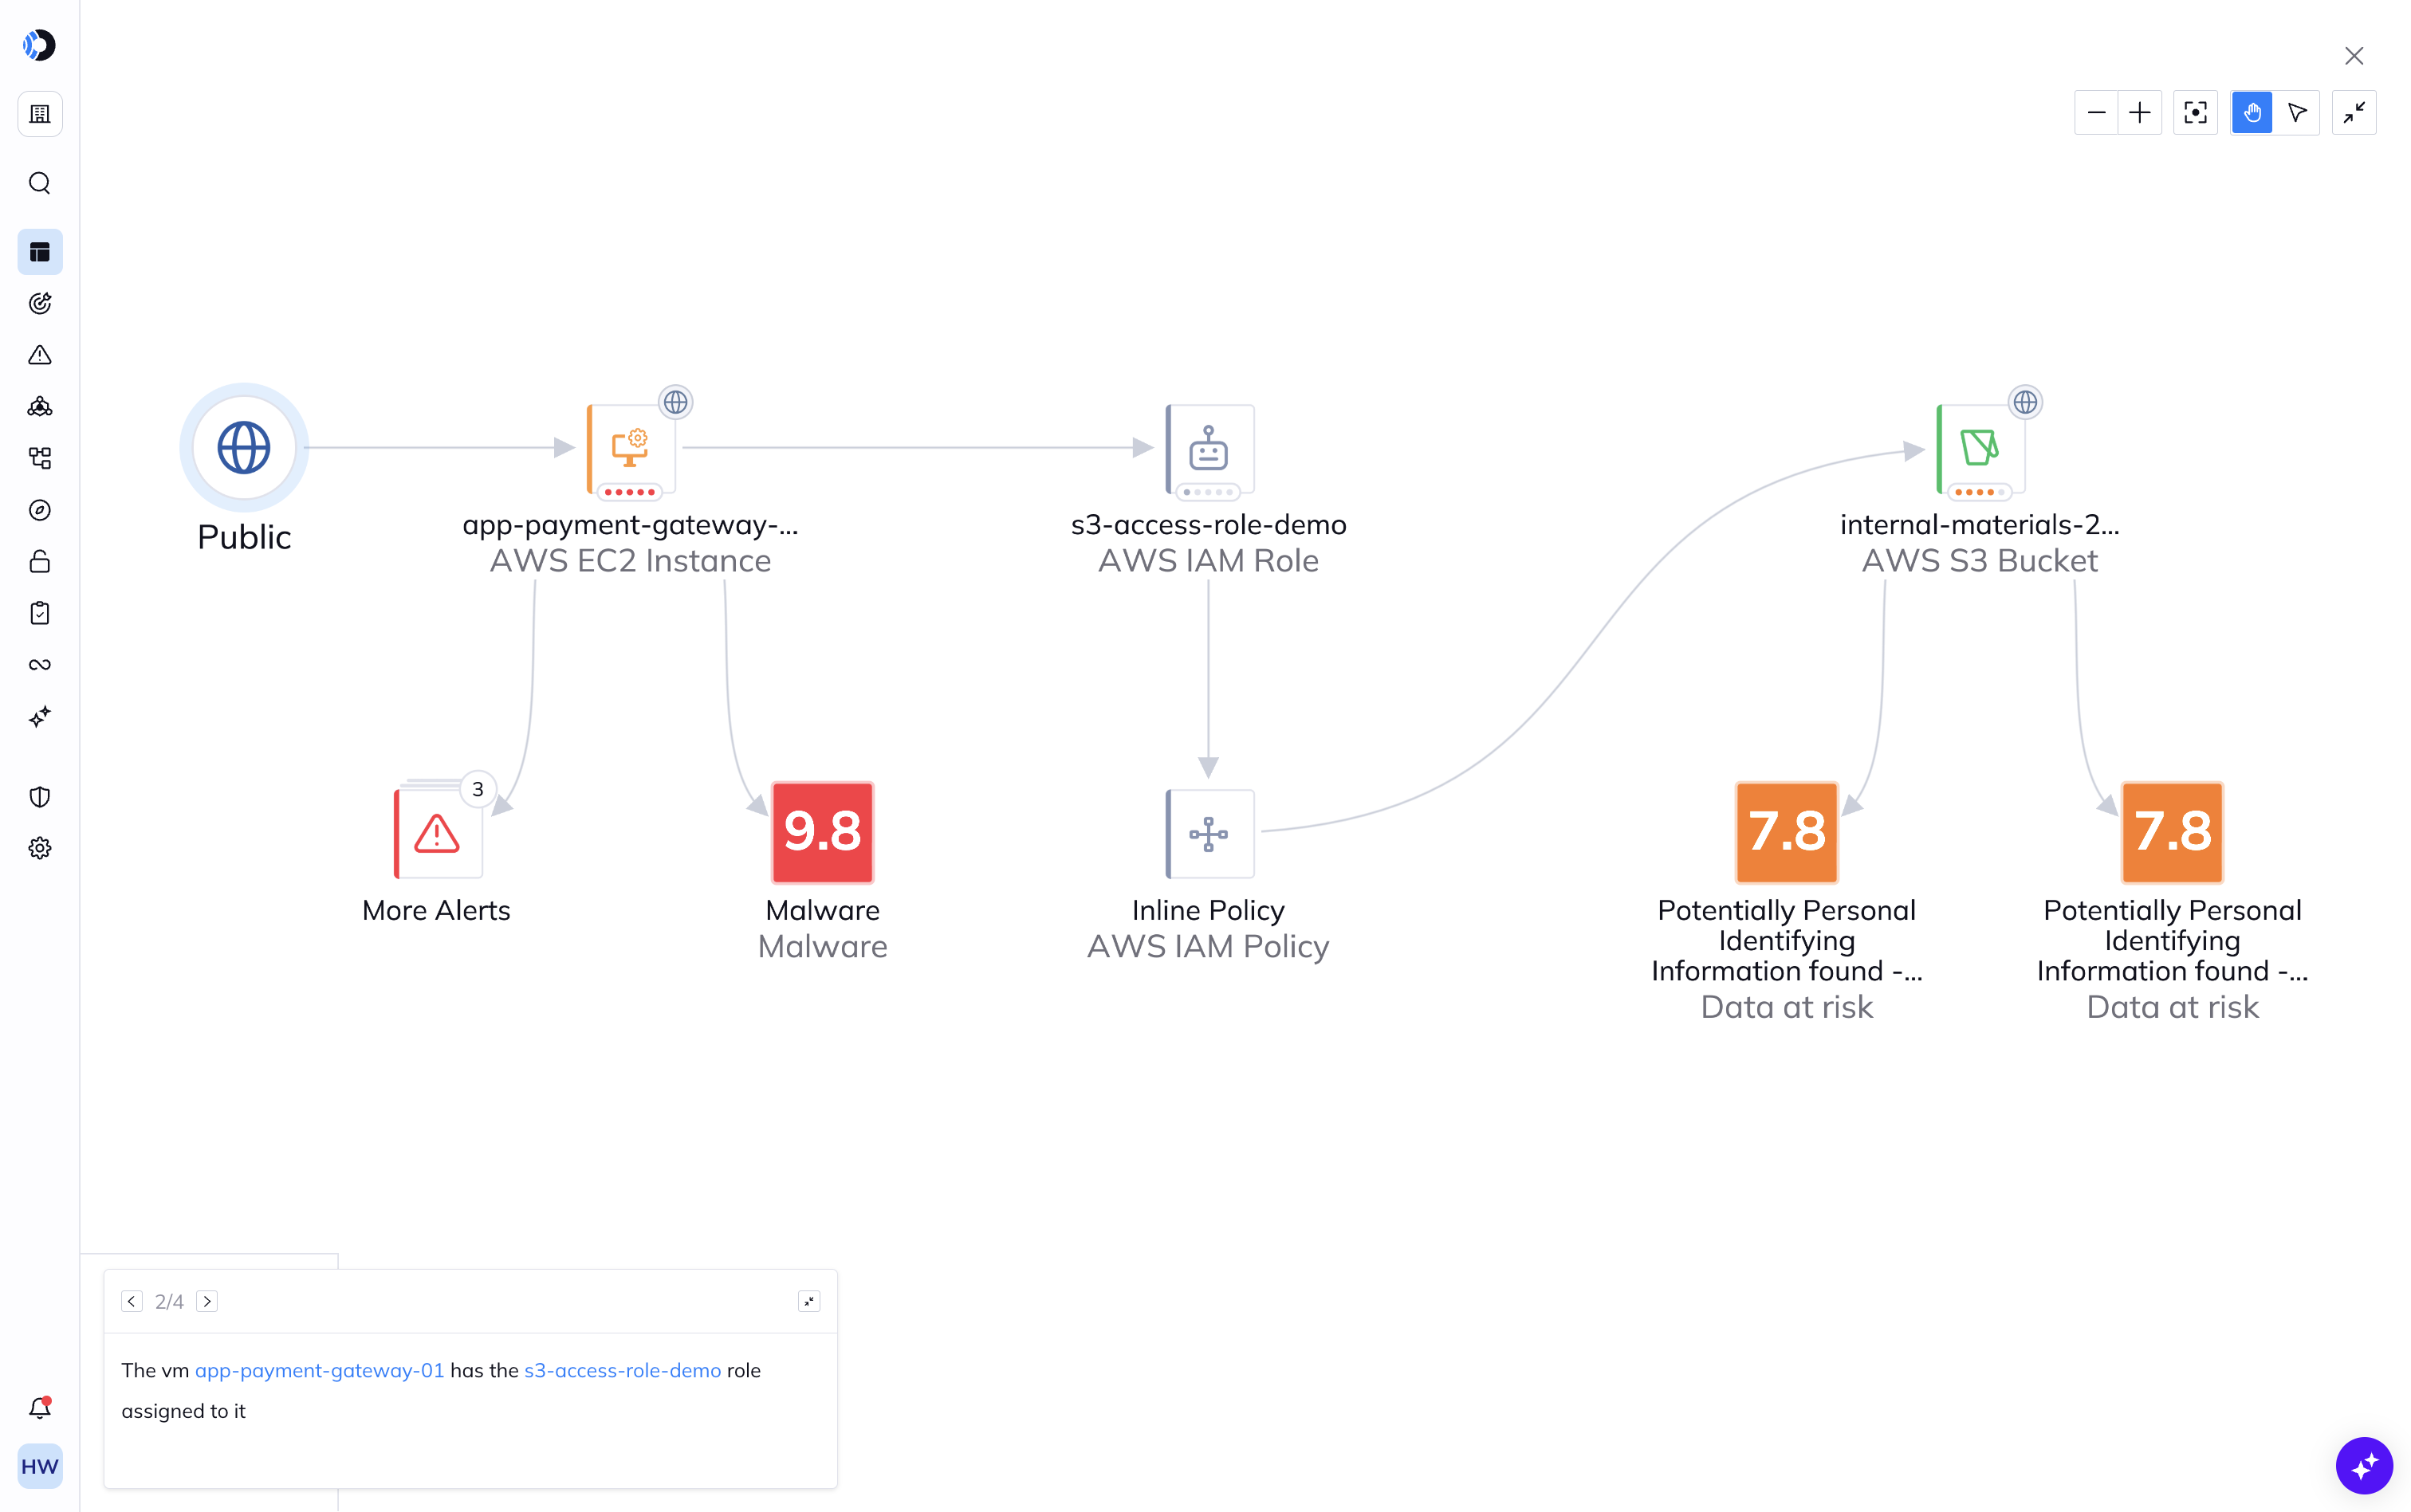
Veja uma visão priorizada de quais riscos de identidade levam a algo perigoso.
Identidades com privilégios excessivos — humanas e não humanas — são agora o vetor de acesso inicial mais comum em violações de nuvem. A Orca mapeia cada identidade, permissão e relação de acesso em seu ambiente de nuvem e destaca aquelas que criam exposição real: funções de administrador não utilizadas, erros de configuração de confiança entre contas e credenciais deixadas em ambientes de carga de trabalho.
Powered By Orca
O contexto de risco para escalar a segurança na nuvem com confiança
Entenda o que está no núcleo da Plataforma Orca para que sua equipe possa ver como as descobertas se conectam, quais criam exposição real e onde agir primeiro.

Escaneamento agentless em todas as cargas de trabalho.

Observabilidade e proteção em runtime.

O mecanismo de raciocínio para agentes de IA, fluxos de trabalho e assistentes.

Correlação de riscos para informar a ação com contexto, não apenas pontos de dados isolados.

Pontuação dinâmica e análise de caminhos de ataque.
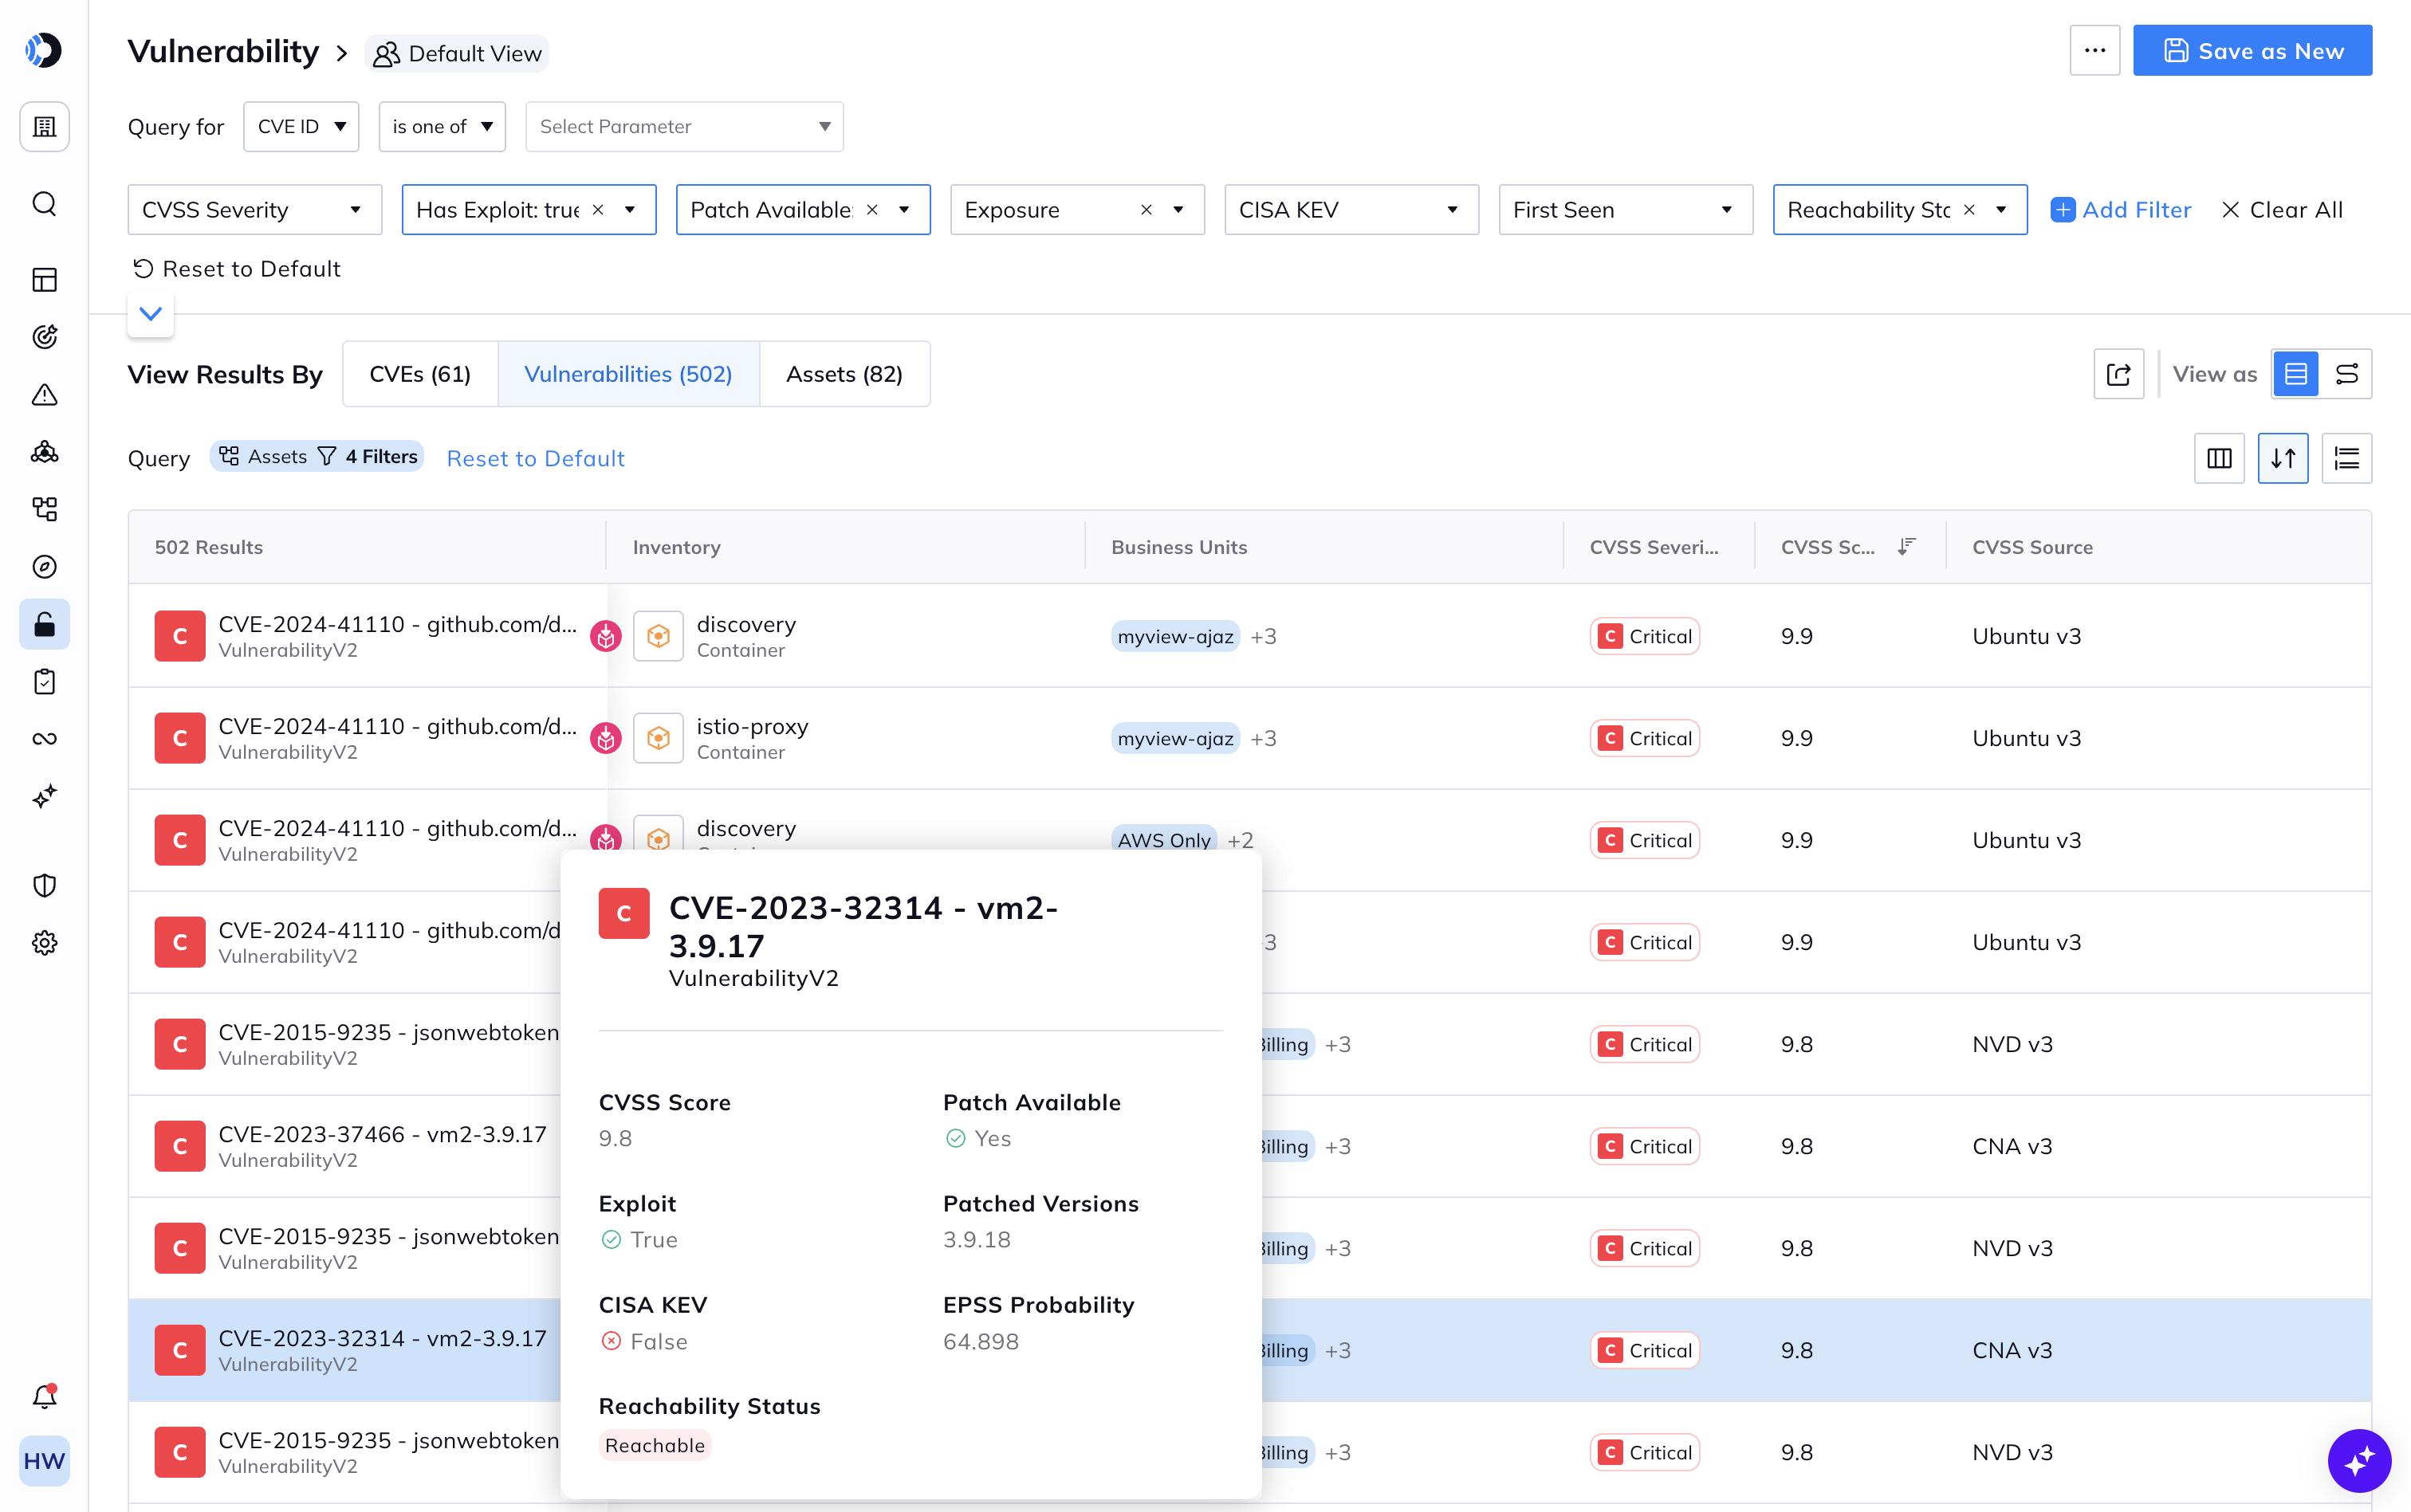
Corrija vulnerabilidades com base no risco real, não na severidade bruta
Promova ciclos de correção mais rápidos nas descobertas que importam. Defenda por que outras permanecem sem correção.
O gerenciamento de vulnerabilidades tradicional enterra as equipes de segurança em CVEs classificadas por pontuações CVSS que não levam em conta seu ambiente. A Orca adiciona análise de alcançabilidade para que as vulnerabilidades possam ser filtradas se um invasor puder realmente alcançar o ativo vulnerável. Combinado com o contexto de exposição (exposto à internet, dados sensíveis, caminhos de acesso), sua equipe trabalha nas vulnerabilidades que poderiam levar a uma violação, não apenas naquelas com uma alta pontuação de severidade.
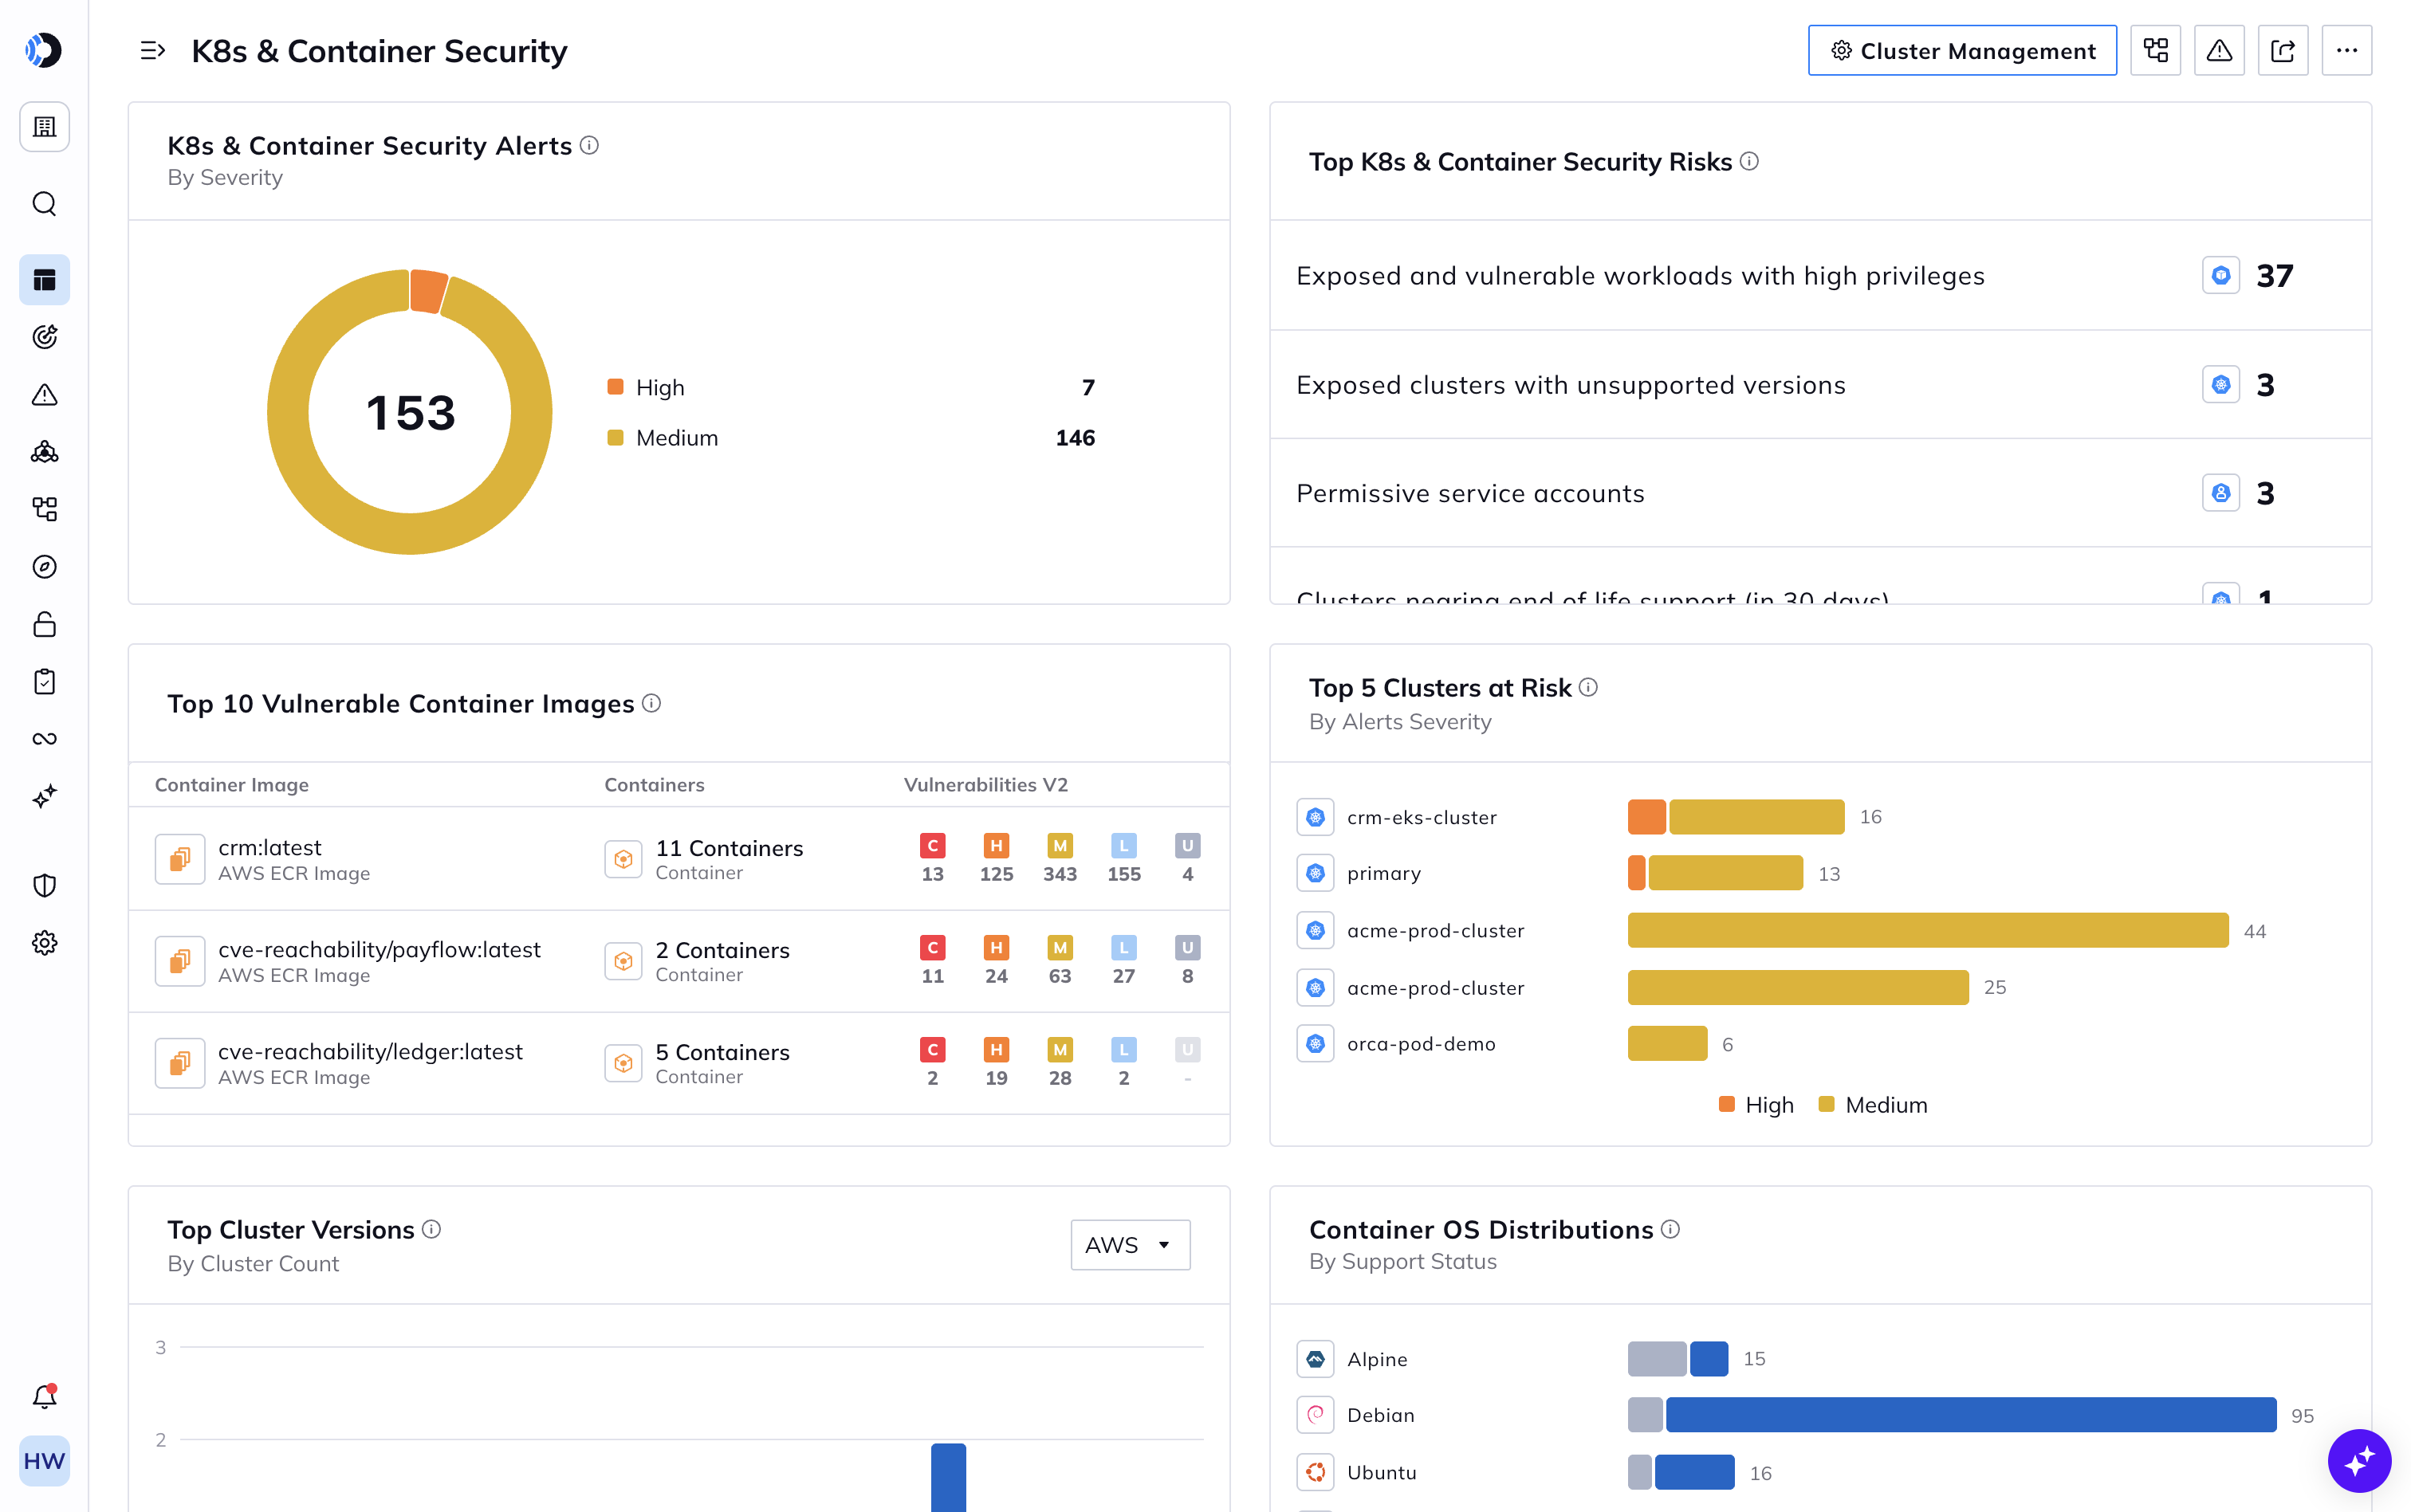
Proteja as cargas de trabalho sem desacelerar o DevOps
Tenha a garantia de que você está protegido e dimensione a cobertura de forma agentless com o ambiente.
As capacidades de Plataforma de Proteção de Cargas de Trabalho em Nuvem (CWPP), segurança de contêineres e segurança de API da Orca oferecem visibilidade em nível de runtime em contêineres, VMs, funções serverless e APIs — sem o impacto no desempenho ou a carga de gerenciamento de agentes. Para detecção e resposta avançadas em nuvem, o Orca Sensor pode ser implantado em cargas de trabalho.
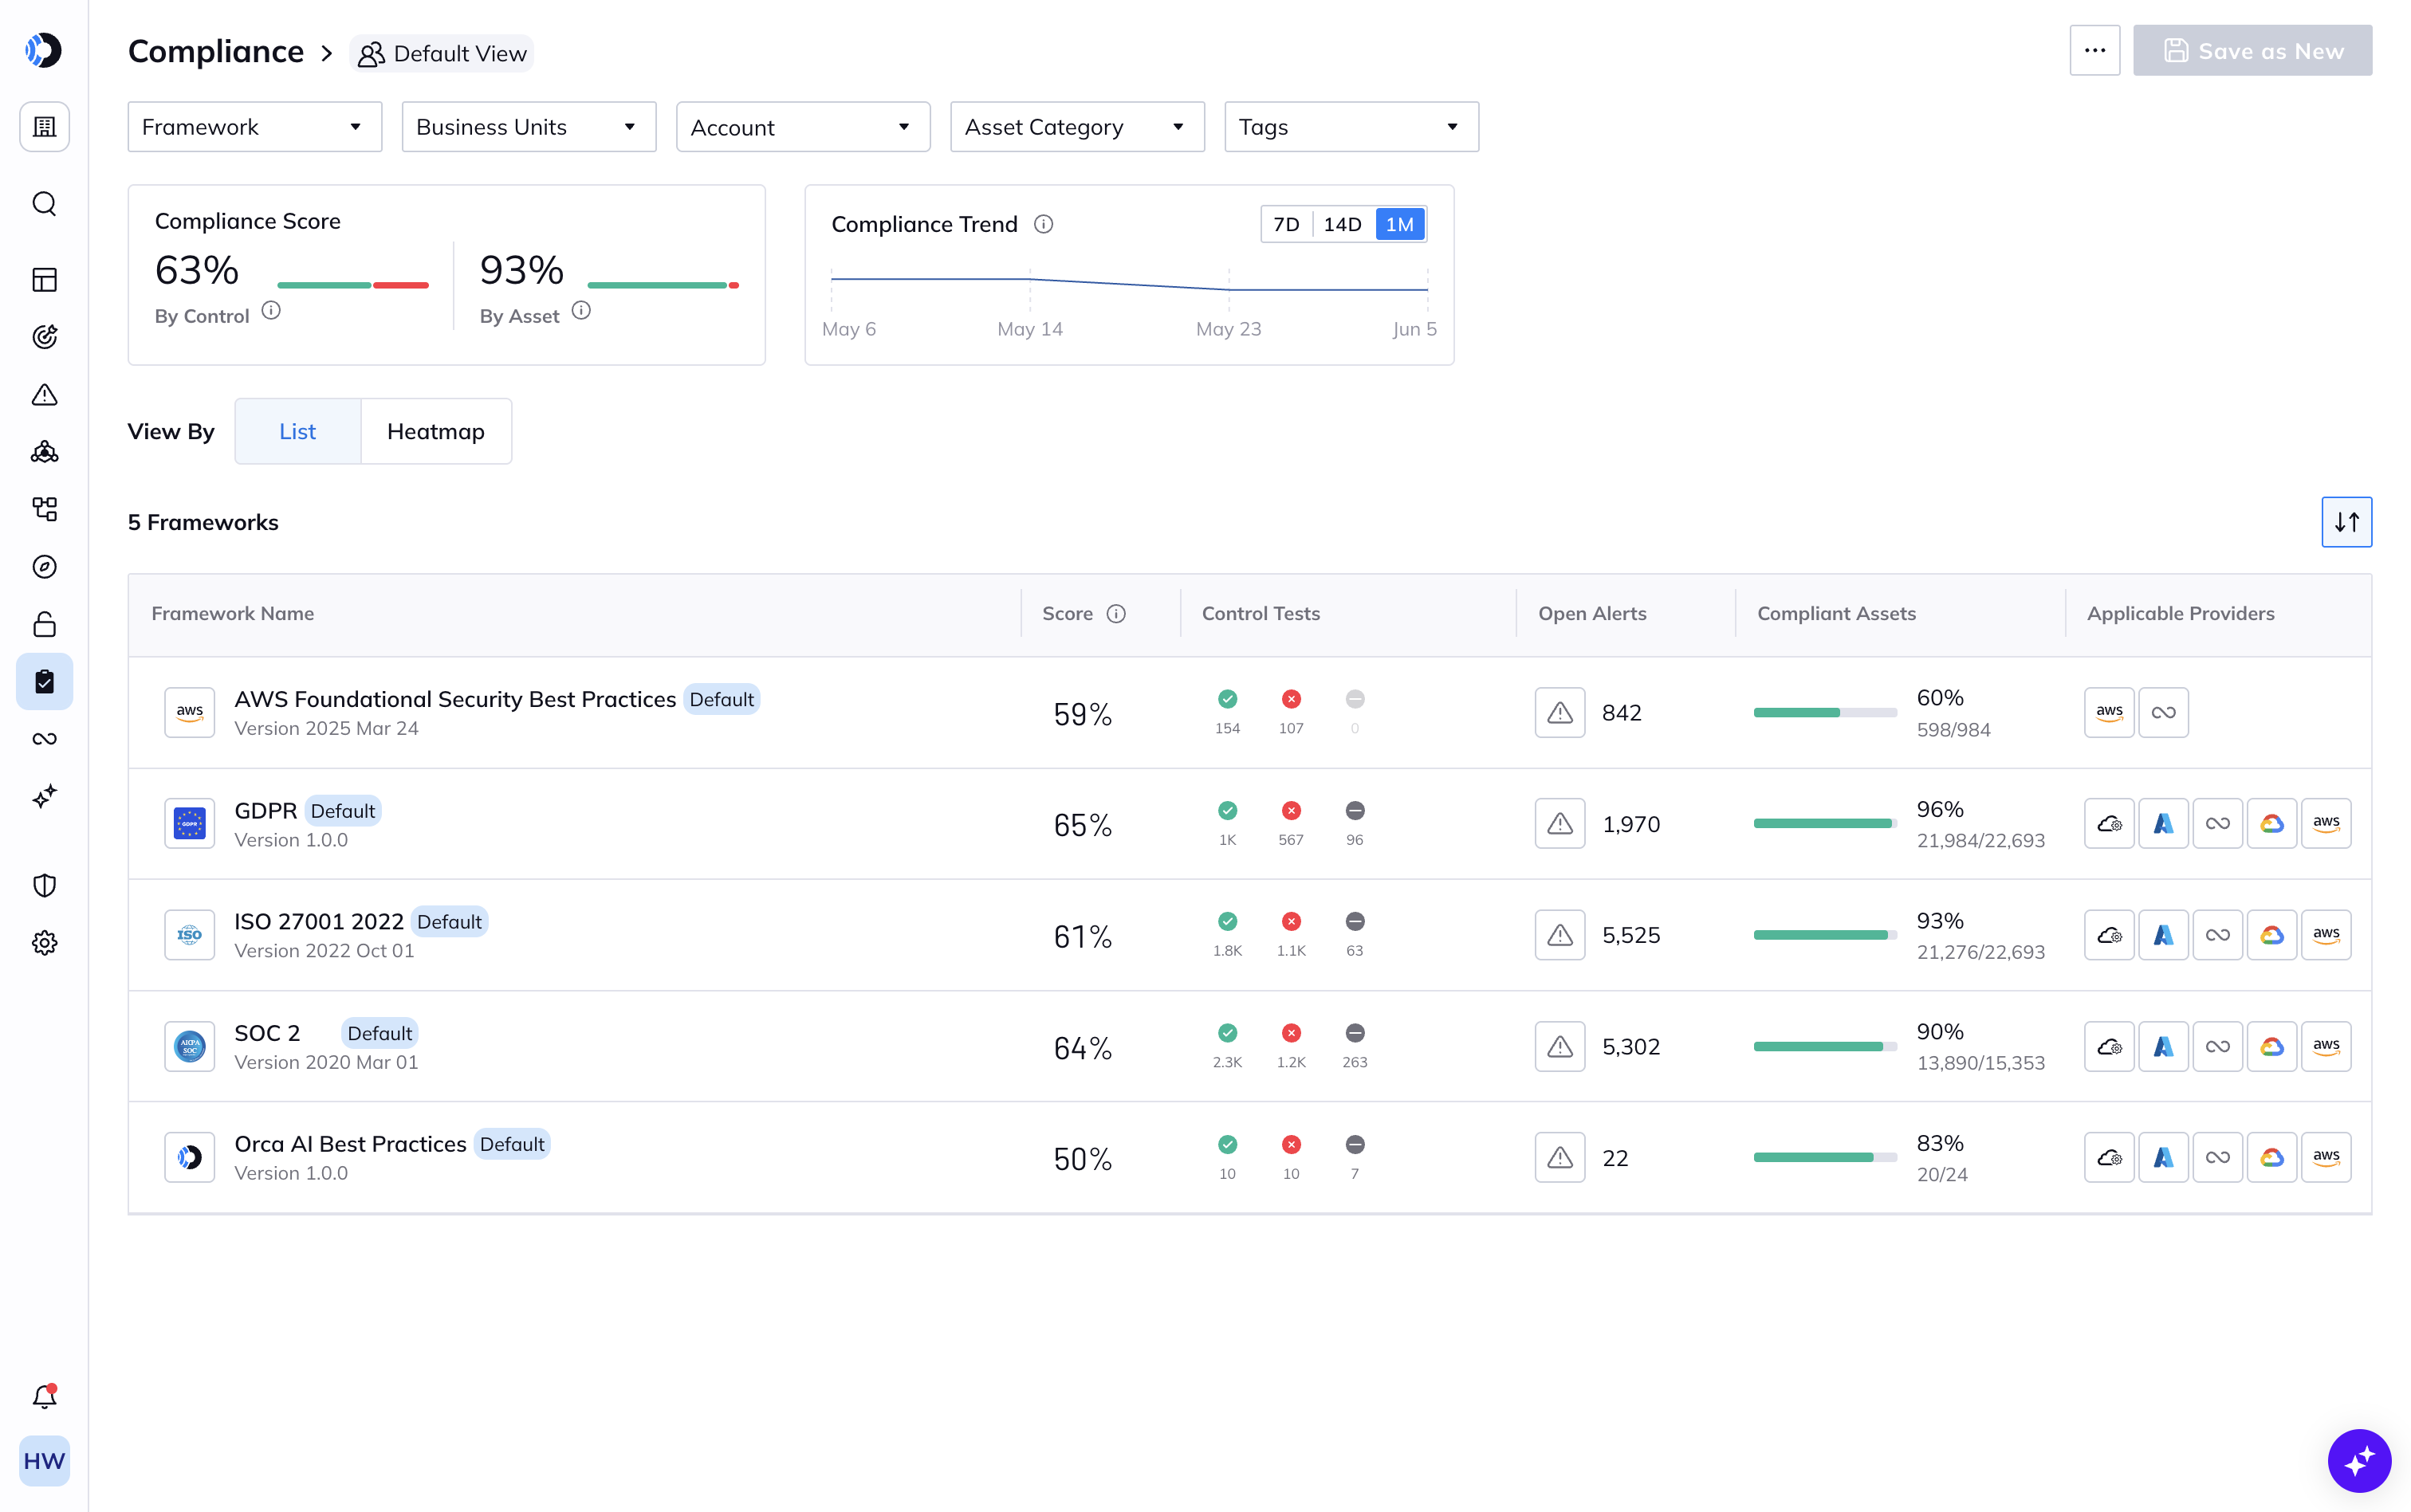
Saiba exatamente o que os auditores encontrarão, antes da auditoria
Aproveite a flexibilidade de controles personalizáveis. Baixe seu relatório com um único clique.
A Orca mapeia seu ambiente multinuvem em relação aos frameworks que importam para o seu negócio — PCI DSS, HIPAA, SOC 2, CIS, NIST, ISO 27001 e mais — prontos para uso, sem necessidade de configuração personalizada. As descobertas são mapeadas para requisitos de controle específicos para que sua equipe saiba exatamente o que corrigir.
Recursos Relacionados


A Plataforma de Segurança em Nuvem Orca entrega 198% de ROI
Relatório: A Plataforma de Segurança em Nuvem Orca entrega 198% de ROI. Nesta análise atualizada de Retorno sobre o Investimento (ROI) de 2026, os analistas da TAG avaliaram…
Guia de Mercado Gartner® 2025 para CNAPP
2025 Gartner® Market Guide para Cloud-Native Application Protection Platforms (CNAPP). Leia o relatório para saber por que o Gartner recomenda que…
Unificando a segurança do código ao runtime
FOLHA DE CONSULTA Unificando a segurança do código ao runtime Problemas de segurança geralmente começam no código, mas a maioria das equipes depende de ferramentas fragmentadas…
Perguntas Frequentes
A maioria das organizações implementa cinco ou mais ferramentas de segurança isoladas, muitas delas baseadas em agentes. Isso leva à fadiga de alertas, com um fluxo constante de alertas (possivelmente duplicados) que carecem de contexto e fornecem poucos insights sobre como e onde responder às ameaças mais críticas. Soluções de segurança baseadas em agentes são complexas de implementar e manter, oferecendo apenas cobertura parcial. Novas instalações de agentes são continuamente necessárias à medida que o ambiente em nuvem cresce, tornando virtualmente impossível para as equipes de segurança acompanharem o DevOps.
Ao contrário de outras soluções, a Plataforma Orca (prioritariamente agentless) é implementada em seu ambiente de nuvem em minutos, descobre automaticamente novos ativos conforme seu ambiente se expande e tem impacto zero em suas cargas de trabalho. E o mecanismo sensível ao contexto da Orca separa o 1% de alertas que exigem ação rápida dos 99% que não exigem, permitindo que as equipes de segurança evitem a fadiga de alertas e corrijam os problemas de segurança verdadeiramente críticos antes que os invasores possam explorá-los.
Os CSPMs são essenciais para a segurança na nuvem, no entanto, as soluções tradicionais de CSPM apresentam limitações importantes, incluindo:
- Cobre apenas o plano de controle: os CSPMs fornecem visibilidade das configurações de nuvem (plano de controle), mas não das cargas de trabalho de nuvem (plano de dados). Como resultado, eles não têm insight sobre vulnerabilidades, malware ou segredos expostos.
- Fadiga de alertas: sem visibilidade das cargas de trabalho, as soluções CSPM carecem do insight unificado para contextualizar totalmente os riscos e priorizar os alertas com base no contexto completo.
- Sem gerenciamento de identidade e permissões: as ferramentas CSPM também não gerenciam controles de acesso, permissões ou direitos. Para apoiar e aplicar o princípio do privilégio mínimo (PoLP), as organizações precisam de uma solução de gerenciamento de direitos de infraestrutura em nuvem (CIEM).
Por este motivo, as CNAPPs (Plataformas de Proteção de Aplicações Nativas da Nuvem) surgiram para enfrentar os desafios do uso de soluções de segurança de nuvem tradicionais isoladas. Uma CNAPP é uma solução de segurança em nuvem que detecta riscos em todo o stack de tecnologia (plano de controle e plano de dados), incluindo erros de configuração de nuvem, acesso de identidade mal gerenciado, vulnerabilidades, malware e dados em risco.
A Orca fornece Gerenciamento de Direitos de Infraestrutura de Nuvem (CIEM) através de:
- Promoção da higiene de identidade, incluindo a aplicação do Princípio do Privilégio Mínimo (PoLP).
- Detecção de desvios das melhores práticas de identidade.
- Uso de dados de identidade para ajudar a entender e priorizar os riscos encontrados em seu sistema.
- Cálculo de configurações de política ideais com base no uso de funções nos últimos 90 dias, usando o IAM Policy Optimizer da Orca.
Embora seja uma função necessária da segurança em nuvem, as soluções de gerenciamento de vulnerabilidades podem apresentar vários desafios, incluindo:
- A falta de visibilidade de todo o patrimônio de nuvem aumenta a probabilidade de uma vulnerabilidade passar despercebida.
- A falta de priorização de vulnerabilidades força as equipes de segurança a gastar tempo diagnosticando alertas e determinando quais merecem atenção imediata.
- Falsos positivos exacerbam a fadiga de alertas e atrasam o tempo de resposta às vulnerabilidades reais.
- O crescimento das vulnerabilidades torna o gerenciamento de vulnerabilidades um desafio contínuo, exigindo uma abordagem sustentável para garantir proteção contínua.
A Orca Cloud Security Platform simplifica a conformidade multinuvem na AWS, Azure, Google Cloud, Alibaba Cloud e Oracle Cloud. A Orca realiza verificações de conformidade prontas para uso em workloads, configurações, identidades e dados em nuvem, garantindo que as políticas de segurança e conformidade em todas as plataformas de provedores de nuvem estejam alinhadas. A Orca permite que as organizações alcancem conformidade contínua ao priorizar de forma eficaz os riscos mais críticos e oferecer opções de remediação automatizadas e guiadas.
A Orca também aprimora a conformidade ao permitir que as organizações criem frameworks personalizados com facilidade, gerenciem e adaptem relatórios internos e externos e utilizem fluxos de trabalho de automação e integrações.

Converse conosco
Veja a Orca Security em ação
Ganhe visibilidade, alcance conformidade e priorize riscos com a Orca Cloud Security Platform.
 Converse com um especialista da Orca
Não requer conta no Slack.