

Detecção de malware agentless
A Tecnologia SideScanning™ agentless da Orca realiza varreduras de malware baseadas em assinaturas e heurística sem impacto nas cargas de trabalho em nuvem para detectar e priorizar malwares de forma eficaz na AWS, Azure e GCP.
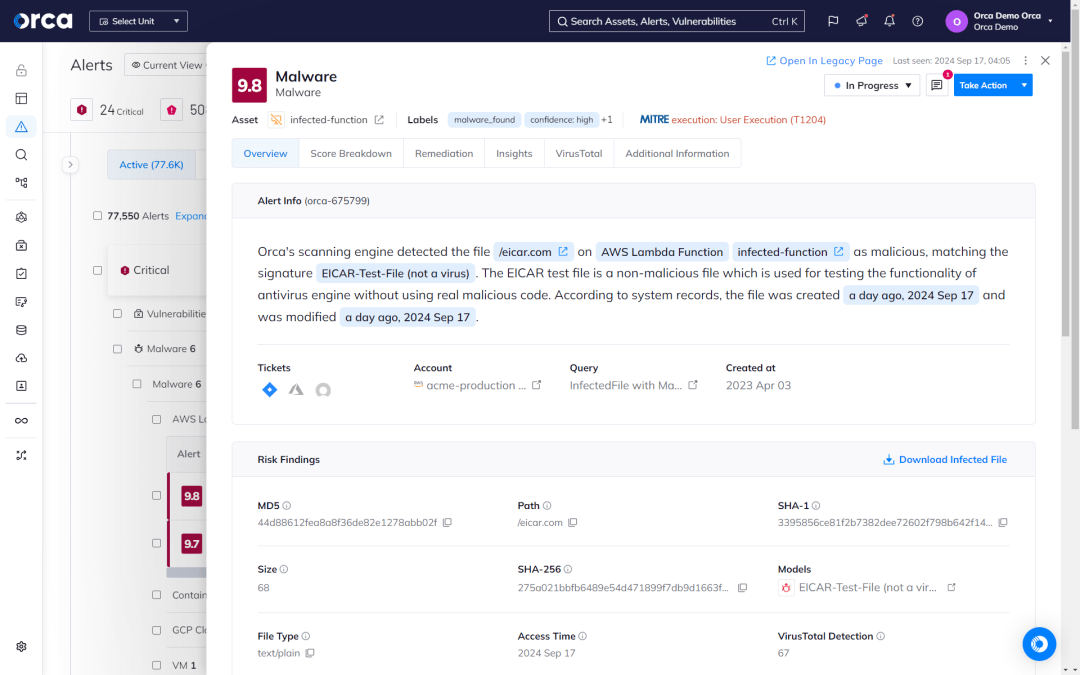
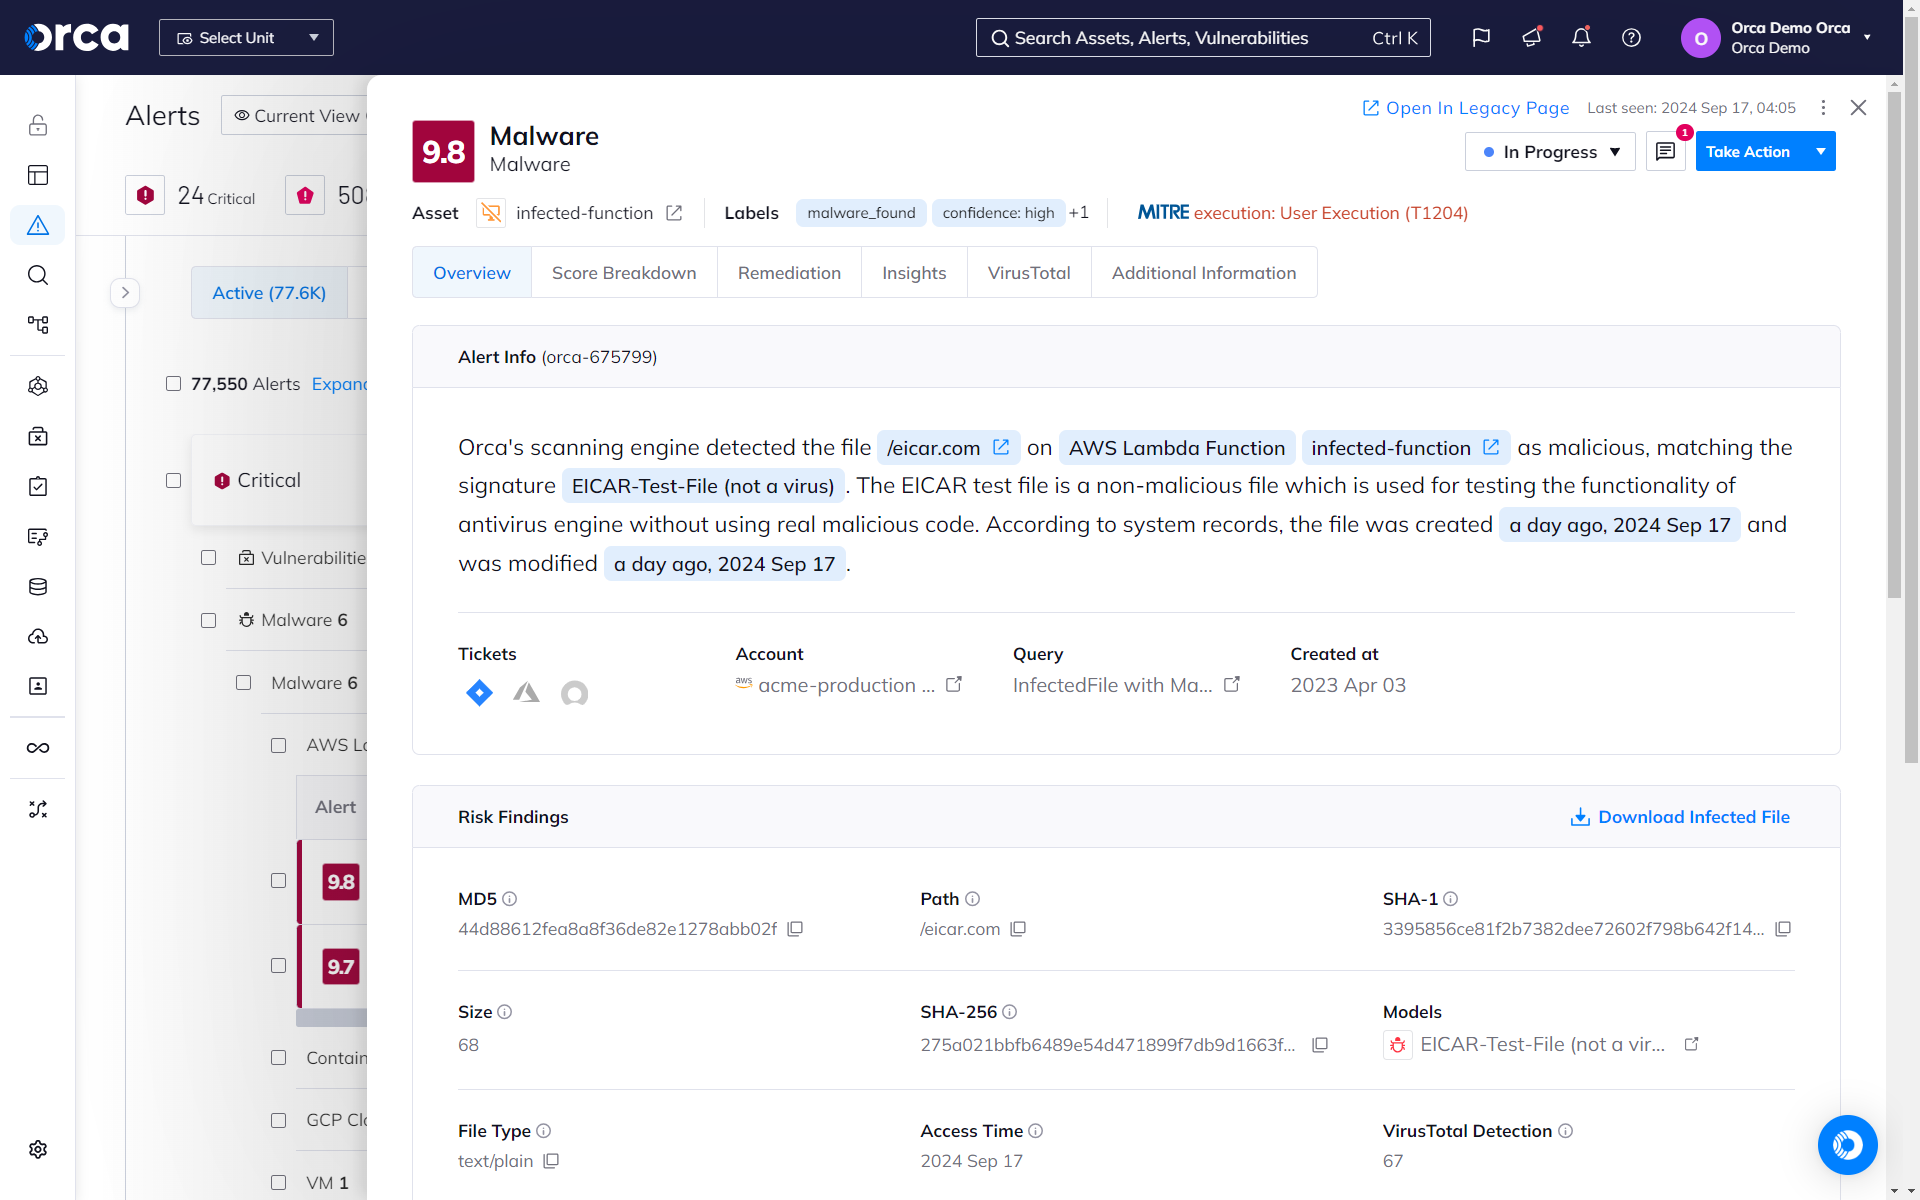
O Desafio
A detecção de malware na nuvem com agentes não funciona
Para que a detecção de malware seja eficaz, os ativos em nuvem devem ser verificados de forma completa e regular, sem impactar o desempenho. Soluções baseadas em agentes consomem muitos recursos e não escalam bem na nuvem, permitindo que ameaças passem despercebidas.
- A varredura de malware baseada em agentes impacta o desempenho das cargas de trabalho em nuvem.
- Menos de 50% dos ativos em nuvem são cobertos por soluções de segurança legadas.
- Depender de ferramentas baseadas em agentes para detectar malware exige manutenção contínua para cada ativo implantado em sua nuvem.
Nossa Abordagem
A Orca resolve a detecção de malware na nuvem
A abordagem agentless da Orca para detecção de malware na nuvem garante cobertura completa e contínua de 100% do seu patrimônio em nuvem, sem impacto no desempenho.
Implante uma vez —
proteja para sempre
A Orca oferece cobertura de malware abrangente e contínua para seus ativos em nuvem sem impacto no desempenho — abrangendo até mesmo seus sistemas ociosos, pausados e órfãos.
- A tecnologia SideScanning agentless da Orca examina cargas de trabalho em nuvem em busca de malware fora de banda, eliminando o impacto no desempenho e a sobrecarga operacional dos agentes.
- A Orca extrai snapshots de fora do seu ambiente em execução e faz a varredura de ativos em nuvem em busca de malware, para que não haja necessidade de agendar períodos de inatividade, nem risco às operações ou impacto aos dados.
- Garanta a conformidade contínua com regulamentações e padrões que exigem detecção de malware.
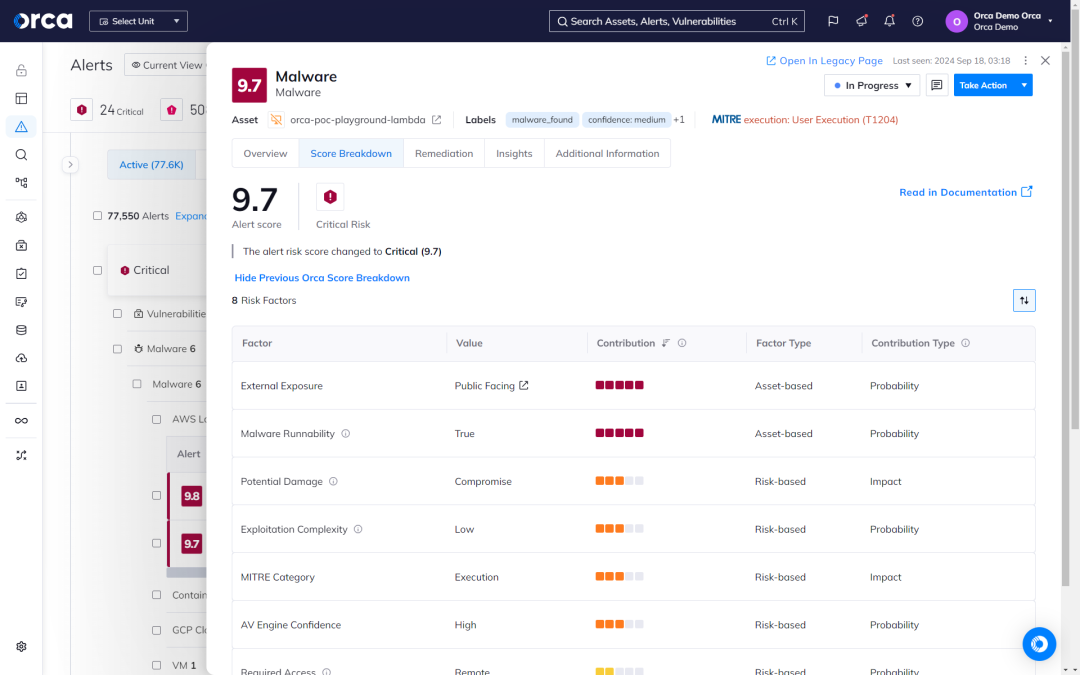
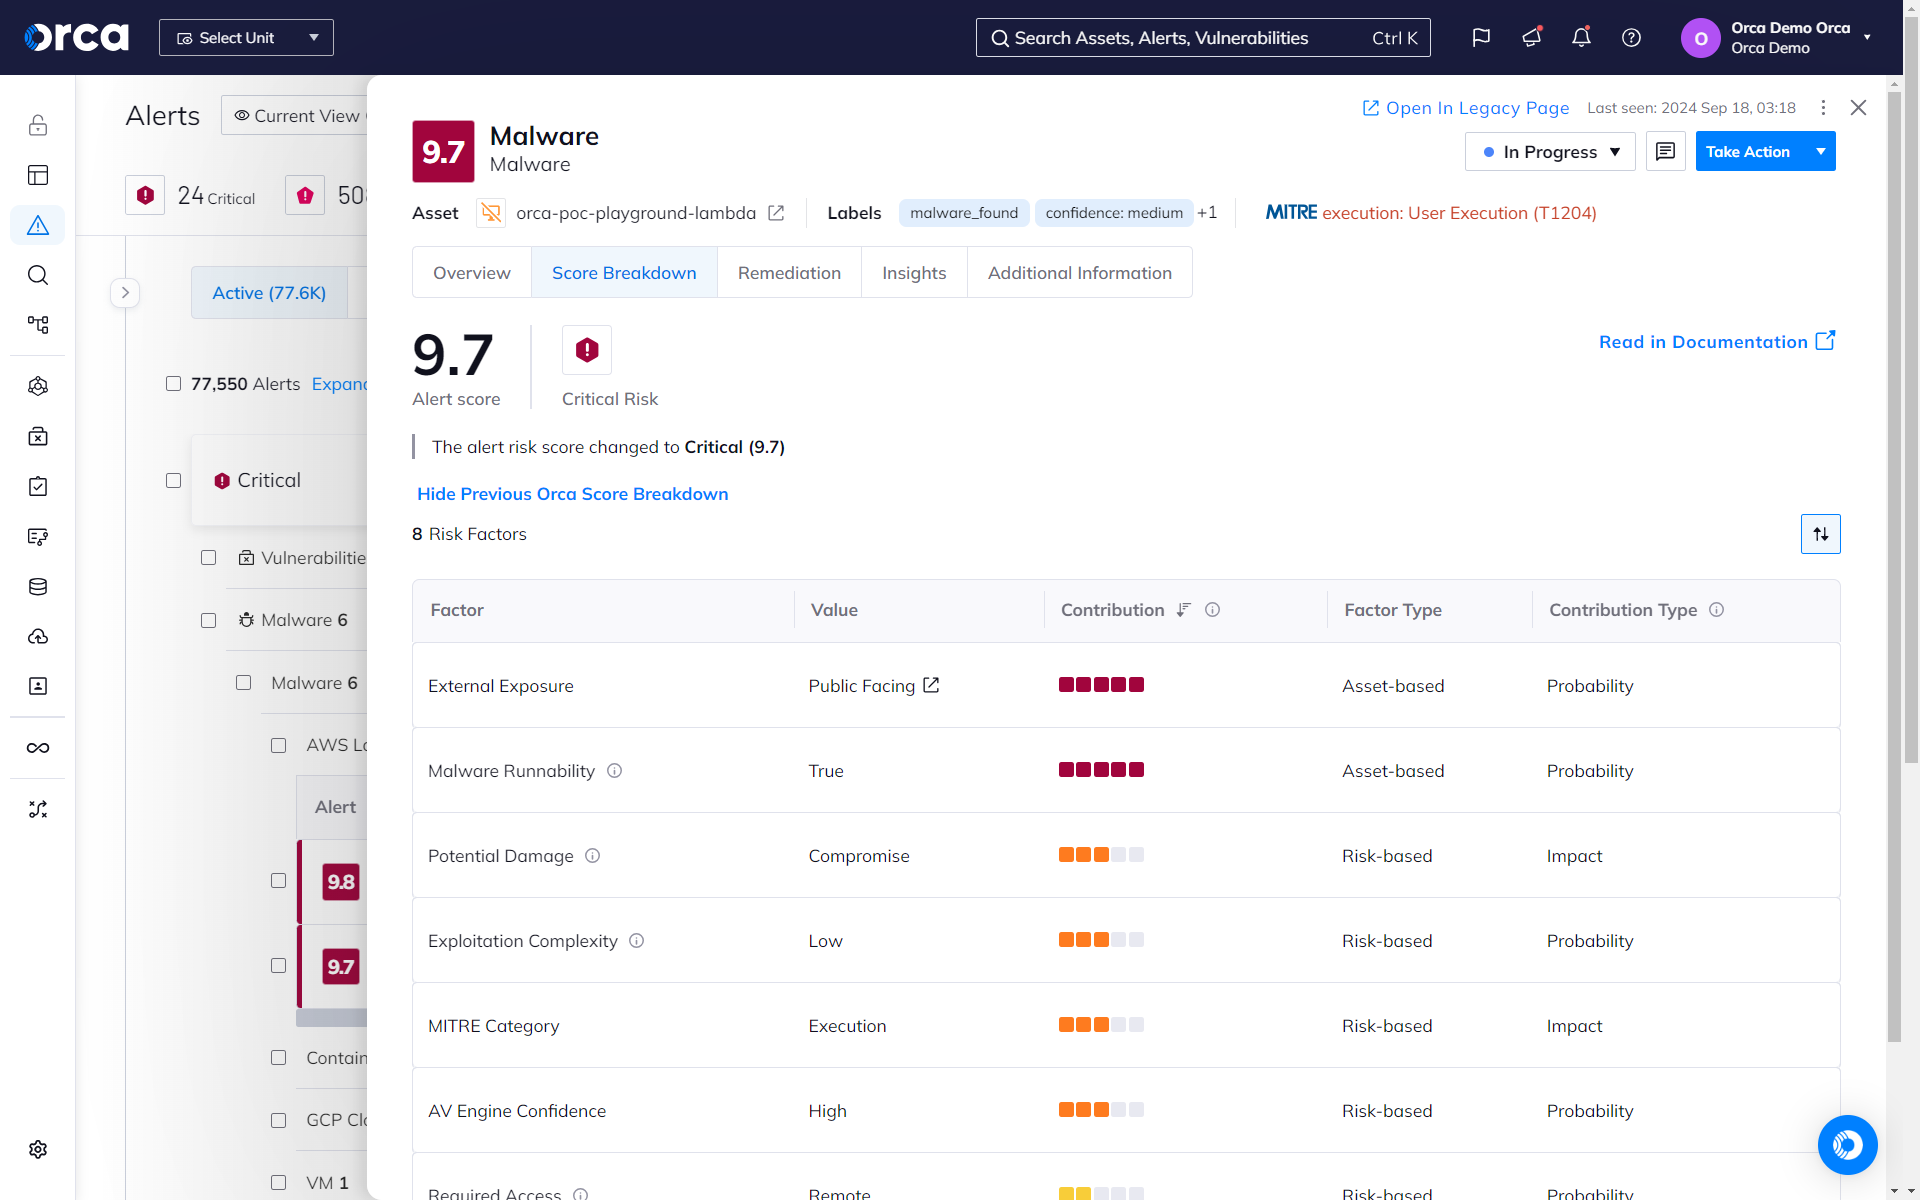
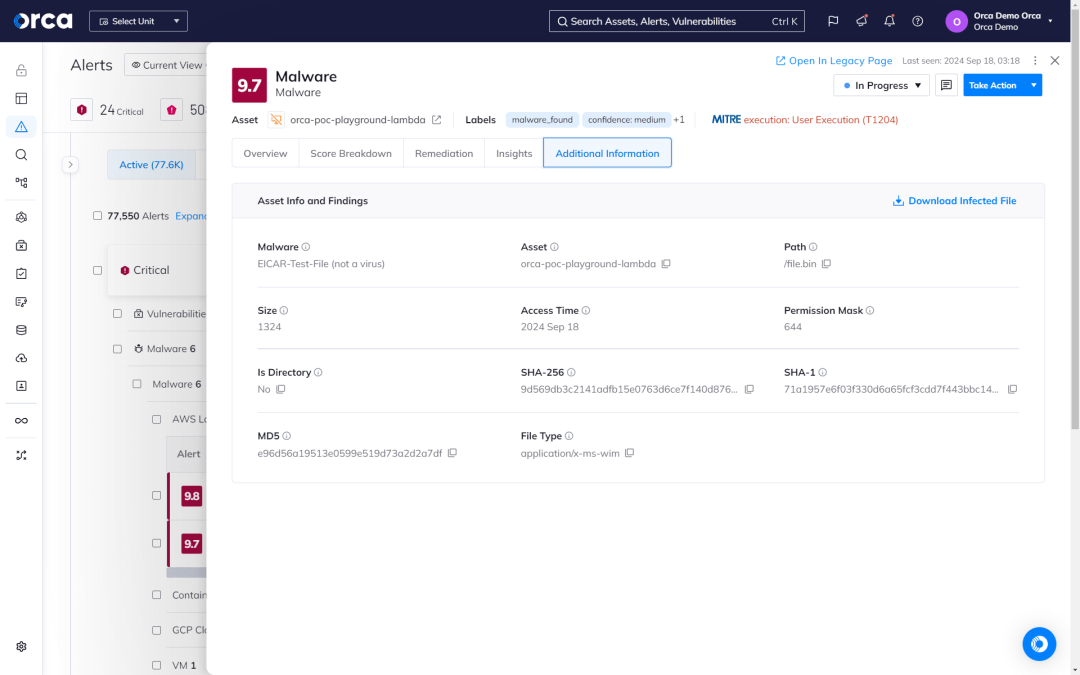
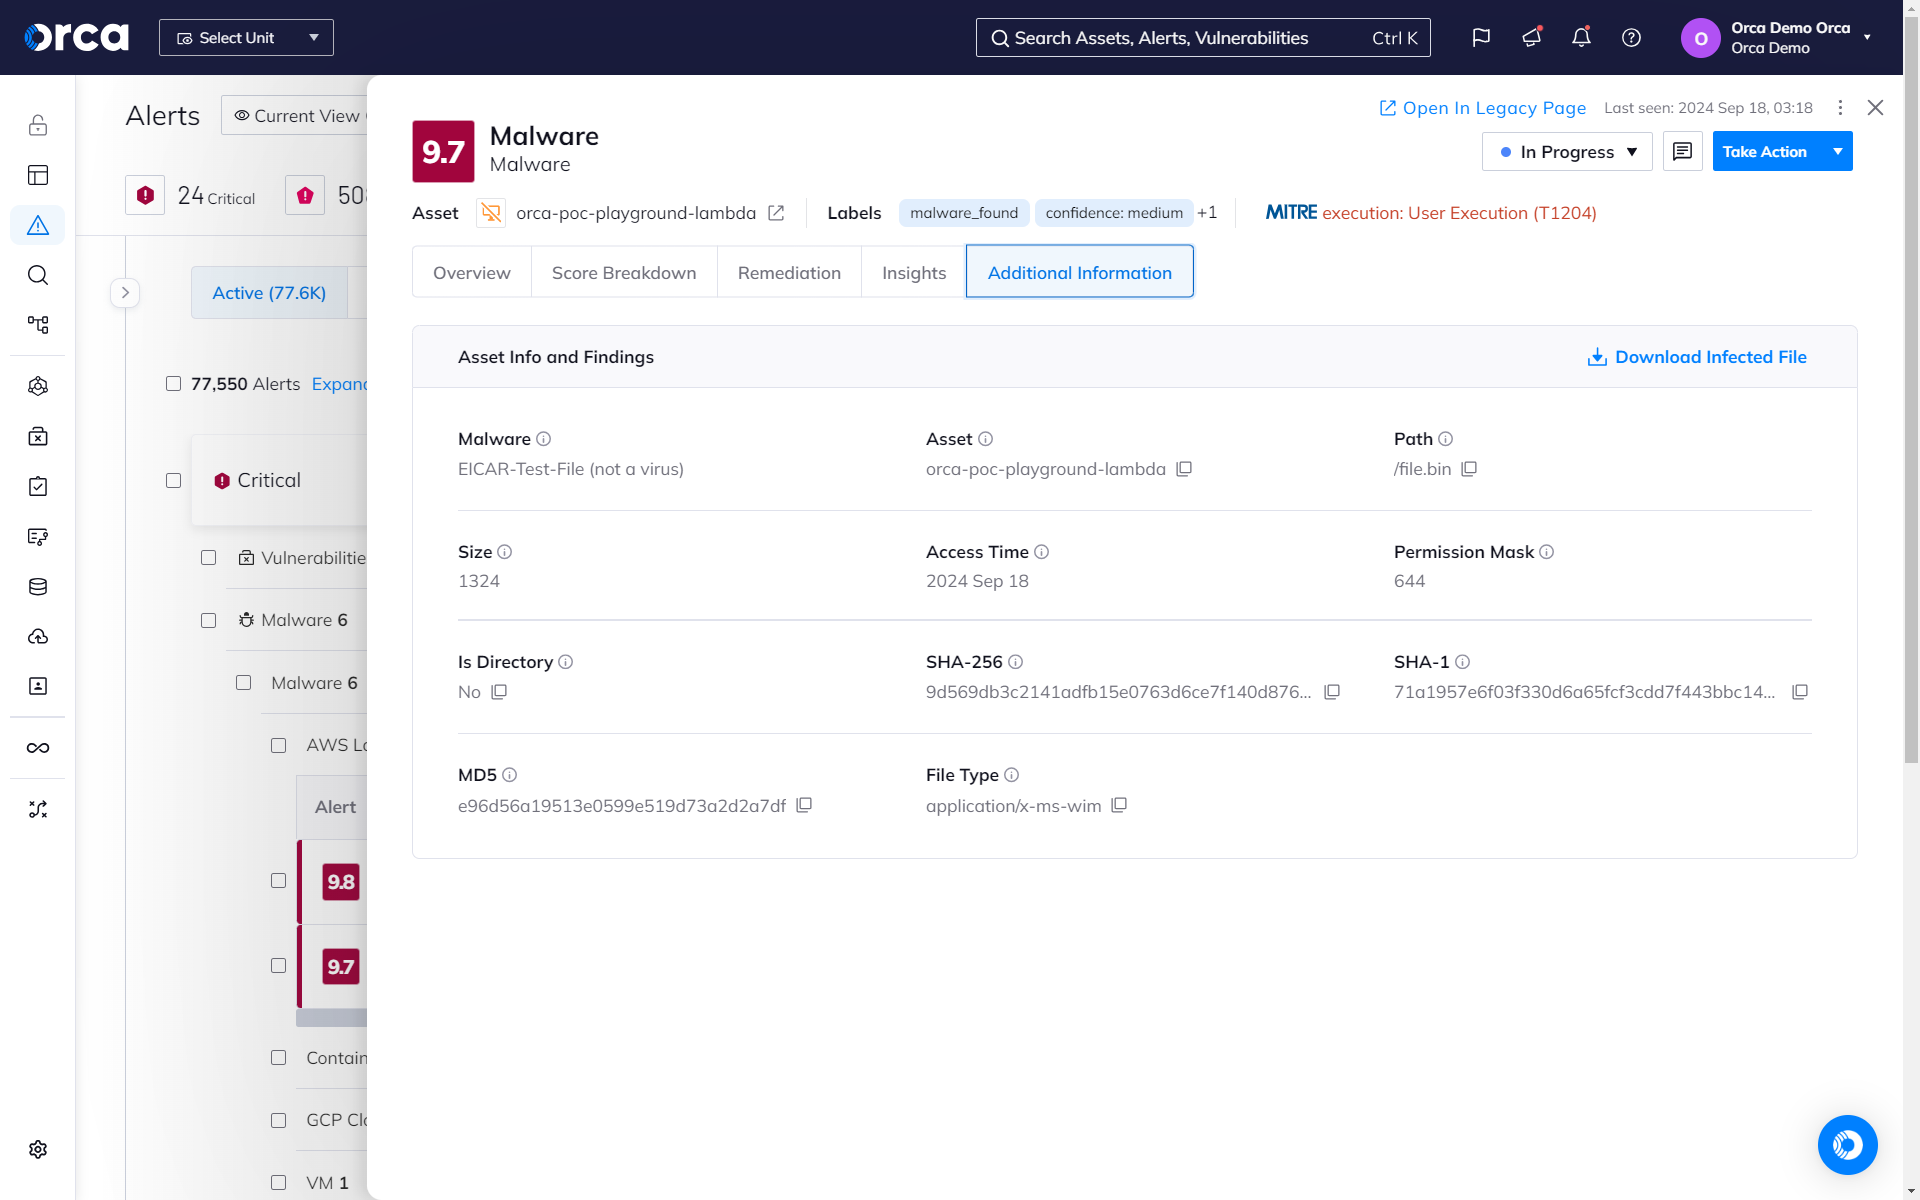
Uma abordagem multifacetada para detecção de malware
A Orca utiliza o SideScanning em conjunto com diversas técnicas de detecção de malware para localizar códigos conhecidos, desconhecidos e potencialmente maliciosos em suas cargas de trabalho e recursos em nuvem, como buckets de armazenamento.
- A varredura baseada em assinaturas busca hashes de arquivos (assinaturas) de malware conhecido.
- A análise heurística de arquivos inspeciona arquivos minuciosamente em busca de propriedades e comportamentos suspeitos, detectando malwares conhecidos e desconhecidos, incluindo variantes polimórficas e metamórficas.
- A varredura dinâmica executa um arquivo em um ambiente virtual controlado para observar seu comportamento.
- A detecção de assinaturas genéticas e as regras YARA usam definições e padrões de malware anteriores para descobrir malwares da mesma família.
A Orca detecta malwares sofisticados na nuvem

Paris, França
Software como Serviço
Azure, AWS, GCP
“Se você deseja ter visibilidade sobre quem está fazendo o quê em sua infraestrutura em nuvem e entender seu nível de maturidade de segurança, use a Orca.”


Converse conosco
Veja a Orca Security em ação
Ganhe visibilidade, alcance conformidade e priorize riscos com a Orca Cloud Security Platform.
 Converse com um especialista da Orca
Não requer conta no Slack.