

Cloud Detection and Response
疑わしいクラウドアクティビティを監視し、アクティブな脅威への迅速な対応を可能にします。
280件以上のレビュー:


課題
不完全なインサイトは不完全なセキュリティをもたらす
既存の脅威検出ソリューションはクラウド向けに構築されておらず、ワークロードのテレメトリを取得するためにエージェントに依存しています。これらは、ワークロード、クラウド設定、イベント、アイデンティティを含むクラウド攻撃対象領域全体に対するインサイトが不足しています。
EDR、TDR、XDR ソリューションはクラウドワークロードレベルのリスクのみを検出し、コントロールプレーンは検出しません。例えば、外部の攻撃者によって盗まれたアイデンティティが使用されても、ワークロードに焦点を当てたツールでは検出されません。
既存の多くの CDRツールは、オンプレミスのTDR、EDR、またはXDRソリューションを適応させたものであり、クラウドテレメトリを提供しなかったり、コンテキストインサイトの欠如によりブラインドスポットが生じたりします。
Detection & Responseツールでは、各資産にセキュリティエージェントをインストールする必要があります。
私たちのアプローチ
クラウドのために構築されたCDR
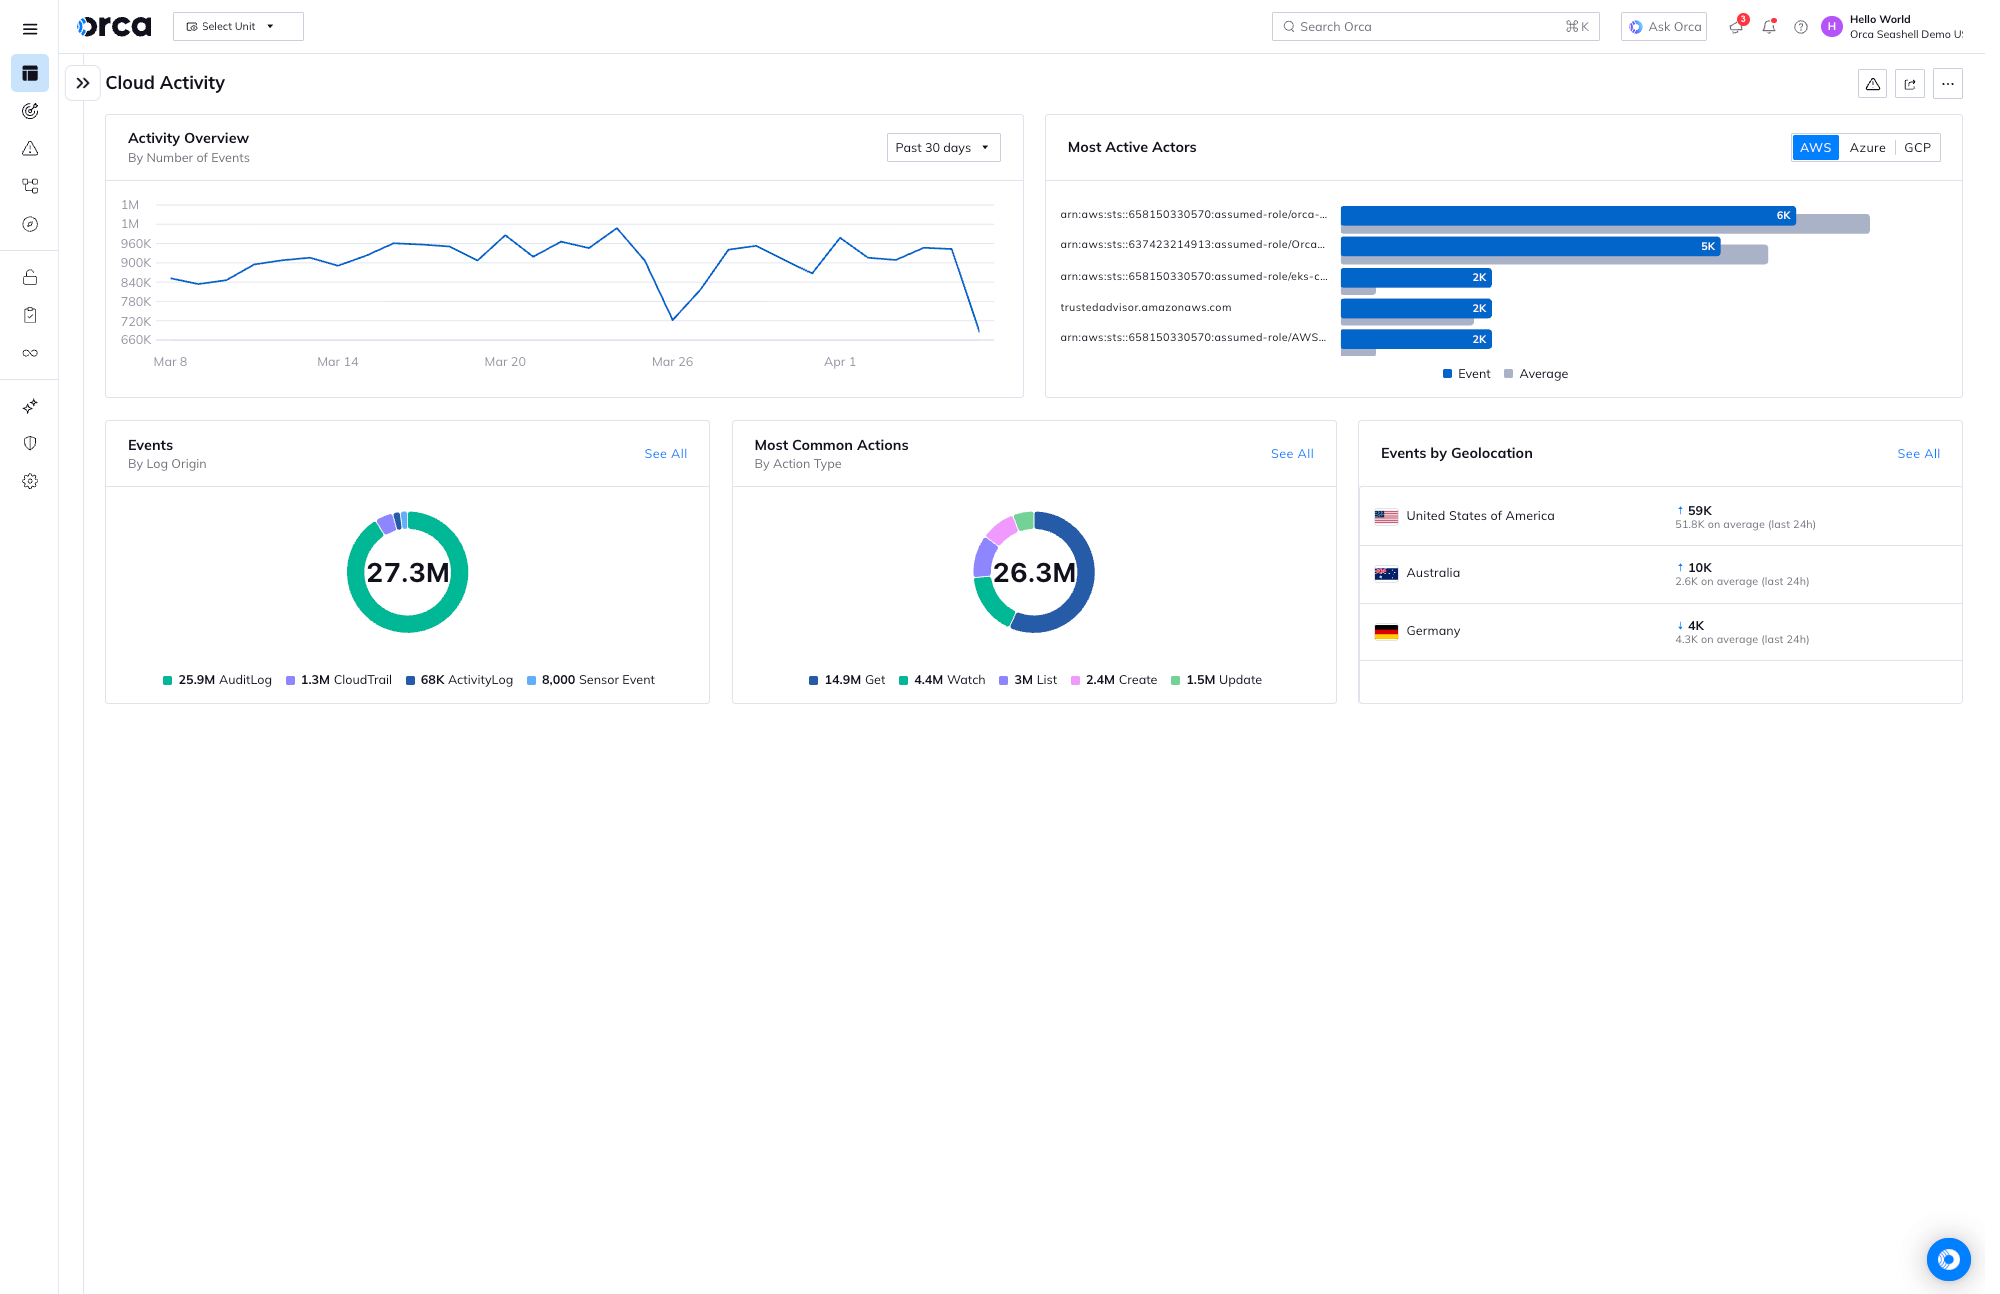
Orcaは、クラウドプロバイダーのログと脅威インテリジェンスフィードを24時間365日監視します。この情報と、クラウドワークロードや設定に見つかった既存のリスク、および企業の最も重要な資産の場所に関するOrcaのインサイトを独自に組み合わせることで、どのイベントが潜在的に危険で即時の注意が必要かを迅速に判断します。
検出
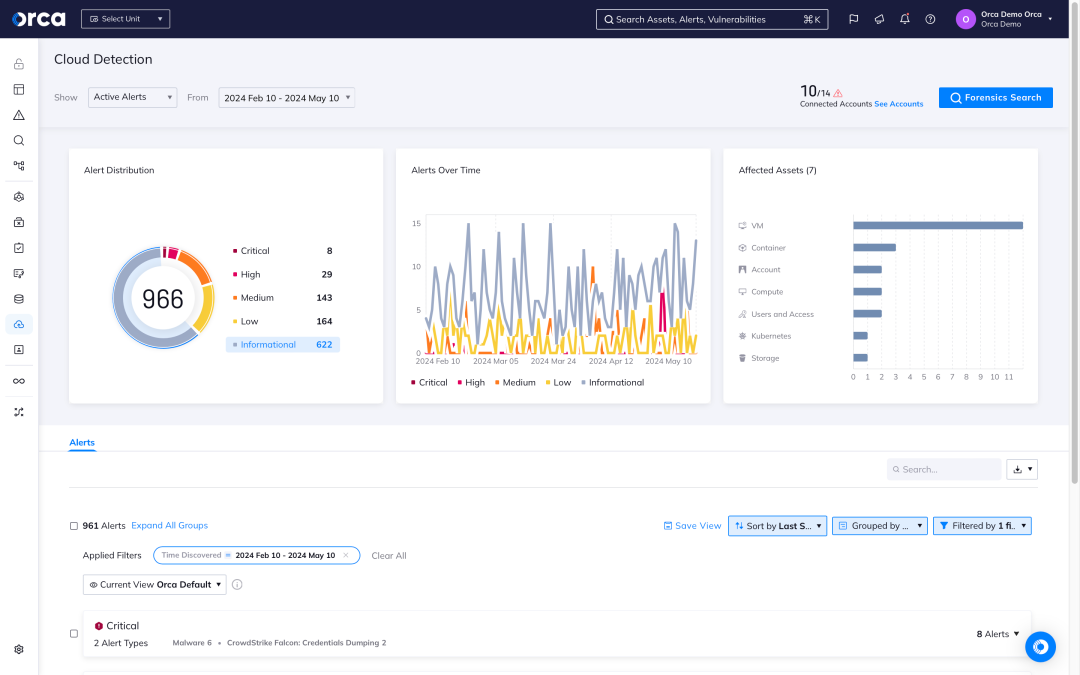
正常な動作とは異なる、悪意のある意図の可能性を示す変更や異常が発生したときにアラートを受信。企業の最も重要な資産を危険にさらすイベントを自動的に優先順位付けします。
調査
悪意のあるアクティビティをリサーチし、イベントが悪意のあるものかどうか、組織の重要な資産が危険にさらされているかどうかを迅速に把握します。
対応
Orcaの50以上のサードパーティ技術統合(SOAR、通知、チケット管理システムなど)を使用し、修復ステップの活用と問題の自動割り当てによってクラウド攻撃を阻止します。
OrcaのCDR機能により、組織は進行中のクラウド攻撃を検出、調査、対応できます。
Orca CDRが進行中のクラウド攻撃を検出する4つの例
エージェントを必要としない継続的な分析
Orcaの SideScanning™ テクノロジーは、エージェントベースのソリューションのようなブラインドスポット、組織的な摩擦、高いTCO、パフォーマンスへの影響なしに、ワークロード深部のインテリジェンスとクラウド設定のメタデータを収集します。
- 新しく追加された資産を含め、資産の100%を自動的にカバー。
- Orcaは、クラウドイベントや脅威インテリジェンスを、クラウドワークロード、設定、アイデンティティで見つかったリスクと組み合わせ、異常がいつ潜在的な危険につながるかを理解します。
- マルウェアベースの脅威に対し、Orcaプラットフォームはすべてのワークロードに対してシグネチャベースおよびヒューリスティックベースのマルウェア検出を行い、CDR機能を強化します。
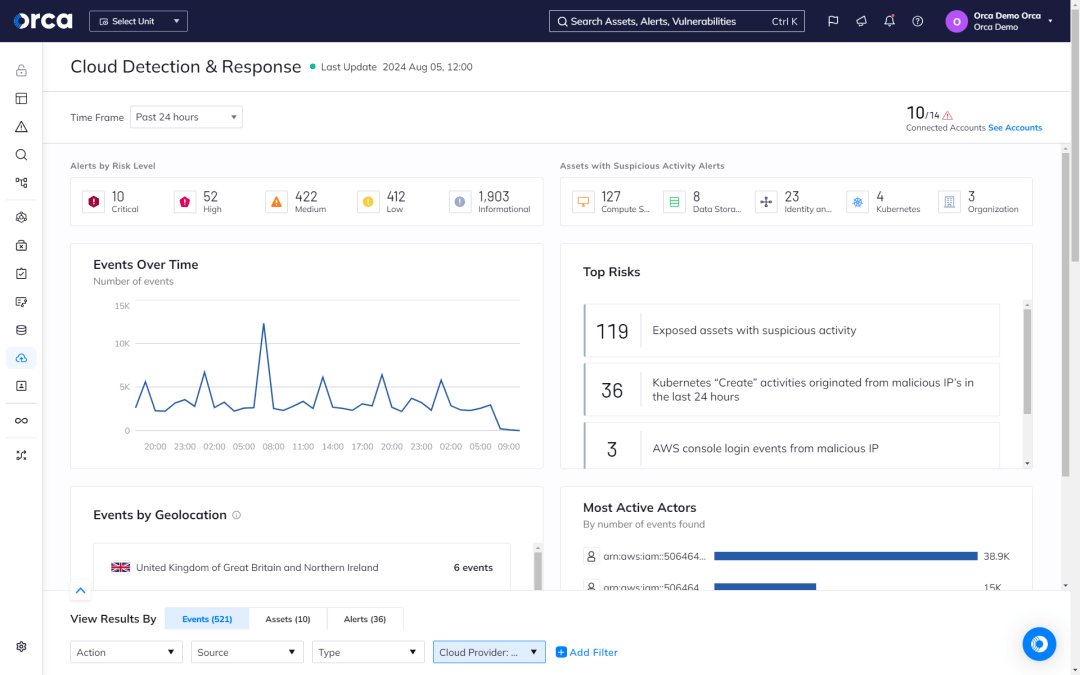
SOCおよびIRチームを強化
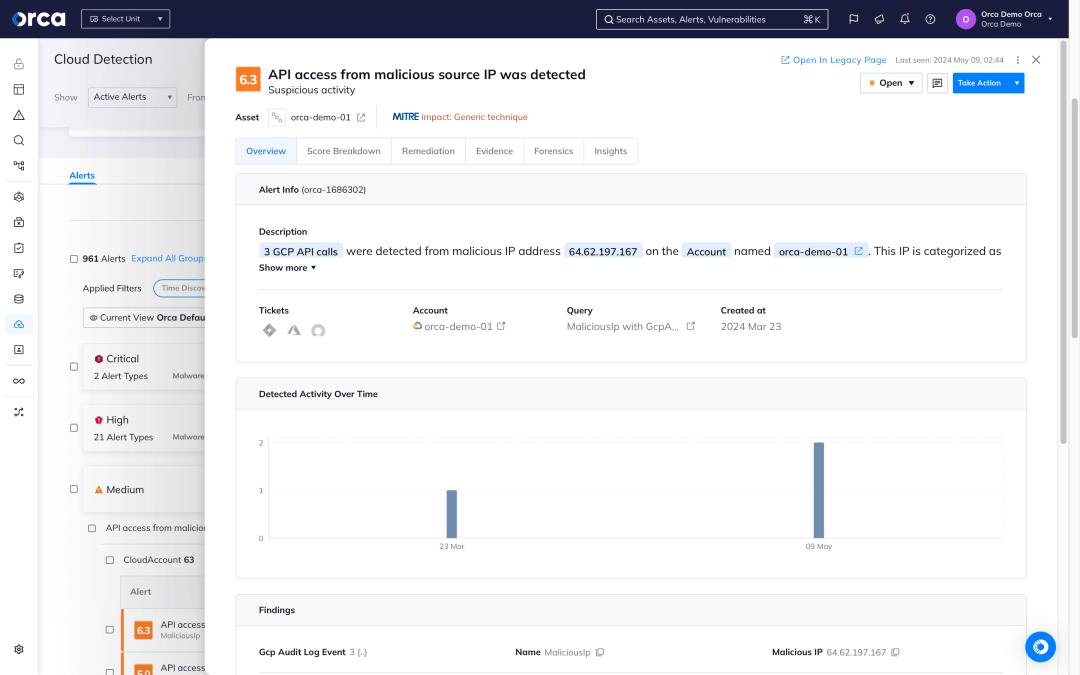
CDRを導入することで、チームは重要なテレメトリを活用してクラウド資産を綿密に監視し、即時の対応を必要とする疑わしい活動、イベント、または変更に迅速に対応できます。
- 調査と対応を迅速化するために、Orcaのイベント駆動型セキュリティダッシュボードから、タイムリーで実用的なインサイトを確認。
- ユニバーサルな用語を使用したクラウドに依存しないイベントパラメータを活用することで、少人数のチームでもクラウドプロバイダーの専門知識なしに調査を効率化できます。
- 任意のイベントパラメータ、SQLクエリ、またはOrca의カタログにある事前定義済みの調査ツールを使用して、単一の統合された場所からすべてのクラウドログを動的に検索およびフィルタリングします。
攻撃を阻止するための迅速な修復
Orcaはチームがリスクを迅速に発見して軽減するのを支援し、進行中の攻撃による潜在的な被害を最小限に抑えます。
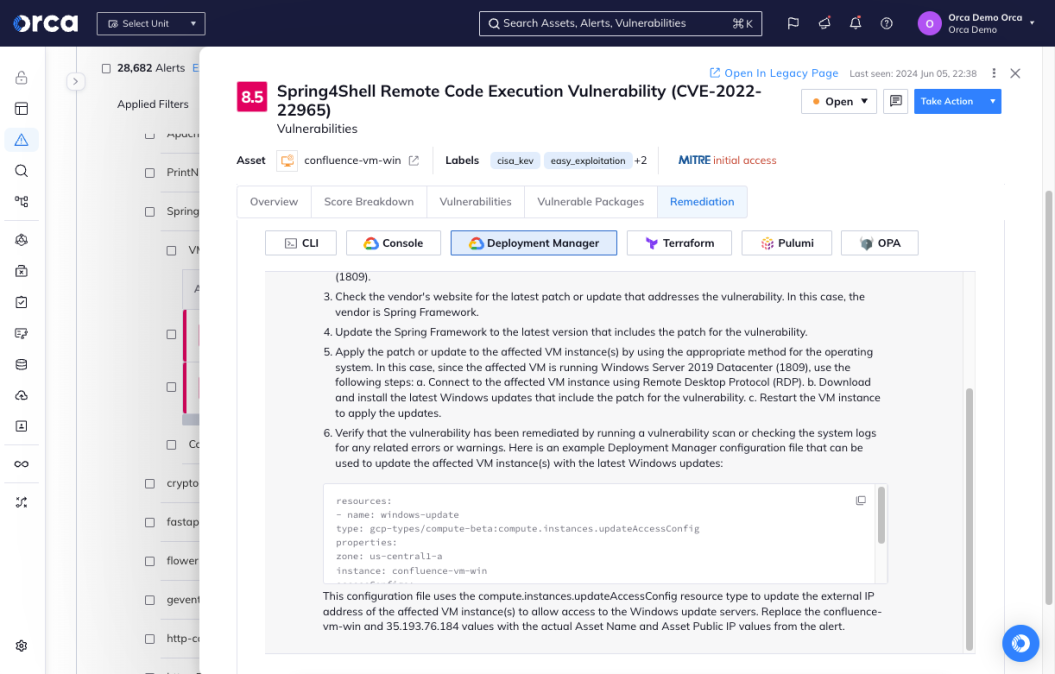
- すべてのCDRユースケースをカバーし、フォレンジック調査結果を完全にコンテキスト化し、柔軟な修復オプションを提供するOrcaの優先順位付けされたアラートにより、調査と対応を自動化します。
- 手動の介入を必要とせず、検出された特定のリスクを即座に解決する自動ワークフローにより、対応を加速。
- Orcaの AI-powered remediation 機能を活用して、各アラートに対して高品質な修復手順を生成。
摩擦のないワークフロー統合
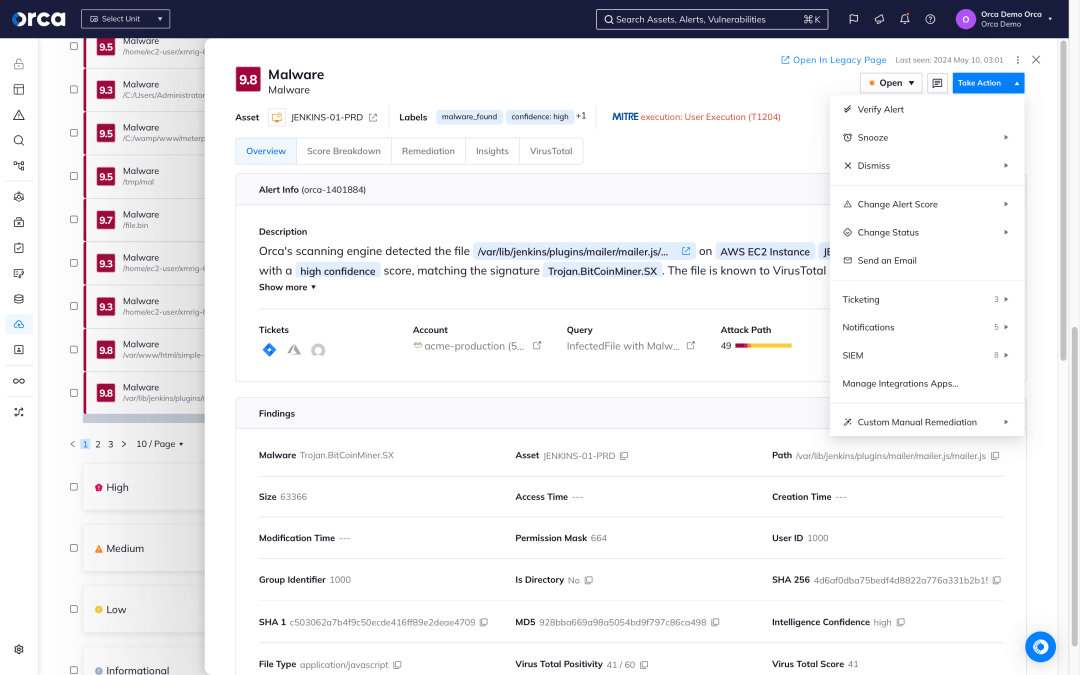
Orcaは、既存のツールやワークフローにシームレスに適合する 50以上のサードパーティ統合 を提供しています。
- AWS GuardDuty、Azure Defender for Cloud、GCP Security Command CenterからのCDRアラートをOrcaと統合し、包括的な検出を実現。
- OrcaのアラートからJiraやServiceNowのチケットを直接作成・監視し、部門横断的なコラボレーションを強化。
- OrcaのアラートをSIEMソリューション(Splunk、Sumo Logic、IBM QRadarなど)と統合し、迅速な調査と修復を実現。
重要なワークロードに対して、統合されたruntimeの可視性とセキュリティを確保。
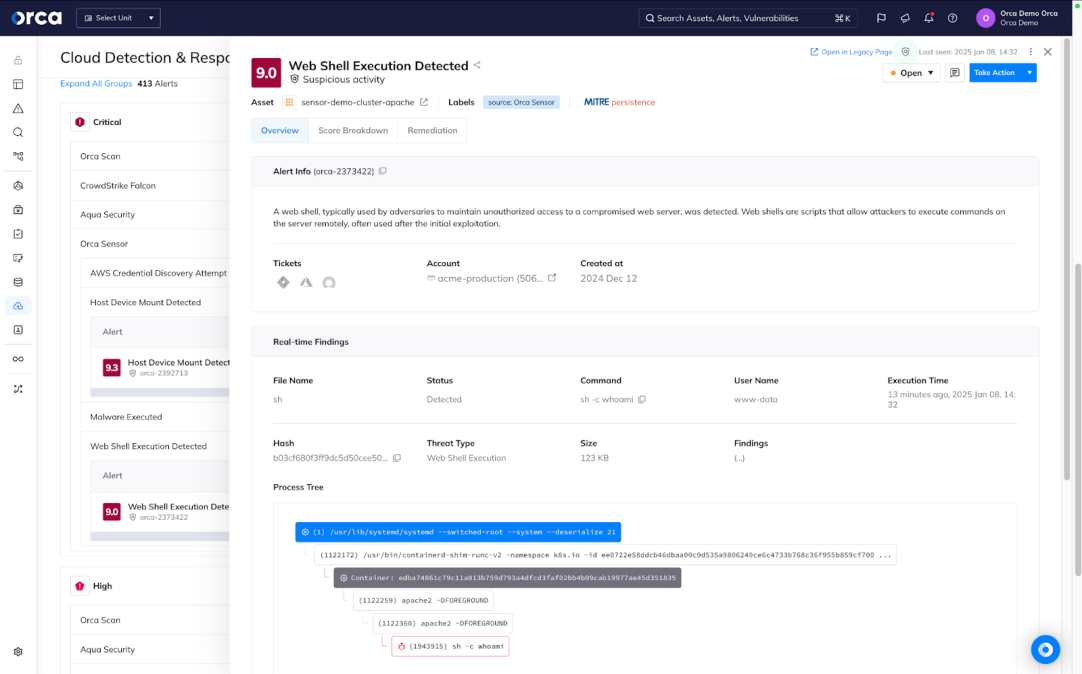
Orcaプラットフォームと統合された Orca Sensor により、重要なワークロードに対して強力なruntimeの可視性、検出、調査、防御が可能になります。
- アクティビティ、進行中の脅威、悪意のある挙動や不審な挙動のフローなどをリアルタイムに表示し、Orca Platformの可視性を深める豊富なテレメトリを活用してください。
- 組み込み検知の広範なライブラリを使用して、ファイルレス攻撃であってもメモリの永続化や実行を含む、幅広い脅威を検知・防止します。
- 予防的かつプロアクティブなセキュリティの未来を見据えて構築された、柔軟で軽量なソリューションにより、クラウドネイティブアプリケーションに最適化されたruntime保護を活用してください。
よくある質問
Cloud Detection and Response (CDR)は、クラウド環境における進行中の攻撃の検知に特化したクラウドセキュリティの一分野であり、セキュリティチームがこれらの攻撃を調査・対応するために必要な情報とツールを組織に提供します。
CDRの主な目的は、クラウドのリソースやアプリケーションの境界制御を突破したクラウド攻撃者を検知することです。クラウド環境における潜在的な悪意のある活動に関するコンテキスト化されたデータをSOCおよびインシデント対応(IR)チームに継続的に提供することで、CDRはクラウド攻撃への調査と対応を加速させます。
組織のクラウド依存度が高まる中、多くの組織はいまだにクラウド攻撃の検知と対応に従来のオンプレミスツールを使用しており、インサイトが限定的で、攻撃の見落としや高い誤検知率を招いています。CDRは、組織が進行中のクラウド攻撃に対する可視性と認識を獲得し、対応を加速・強化し、インシデントの範囲と深刻度を制限するのに役立ちます。
オンプレミスの検知・対応と同様に、CDRには4つのステージがあります。
CDRの代替ソリューションには、以下が含まれます。
- Endpoint Detection and Response (EDR): EDRソリューションは、エンドポイントを潜在的な攻撃ベクトルとして扱います。エージェントを使用してエンドポイントのアクティビティを記録し、潜在的な脅威を特定します。また、異常検知や機械学習などのアプローチを利用します。
- Network Detection and Response (NDR): NDRは、組織のネットワークトラフィックを分析して脅威を検出します。NDRは、異常なプロトコルや不正なプロトコル、ポートの使用状況、不自然なタイミングや転送サイズなどに基づいて潜在的な脅威を探索します。
- Threat Detection & Response (TDR): TDRは通常、現在の脅威に最も関連性の高い情報を収集します。エンドポイントTDRツールは、特定された脅威に関するデータを記録するか、イベントやプロセスが脅威を構成するかどうかを分析します。分析型TDRは、既存のデータを活用し、分析を適用して脅威を特定します。
- Extended Detection & Response (XDR): XDRプラットフォームは、エンドポイントエージェントのデータ、ネットワークレベルの情報、デバイスログを取り込むことで脅威を検出します。
しかし、これらのソリューションはCDRのような実際のクラウドテレメトリを提供しません。既存のクラウド環境のリスクに対するコンテキストに基づいた洞察がない、サイロ化したツールです。そのため、特定の動作の危険性を正確に評価できず、誤検知率が高くなる傾向があります。
Orca Securityプラットフォームは、クラウドプロバイダーのログと脅威インテリジェンスフィードを24時間体制で監視します。Orcaはこれらの情報を取り込み、クラウド資産全体に存在するリスクや組織の最重要資産の場所に関するインサイトと統合します。これにより、即座の対応が必要な危険性の高いイベントを迅速に検知できます。
OrcaのCDRソリューションにより、進行中のクラウド攻撃を検知、調査、対応できます:
- 検知:最も重要な資産を危険にさらすイベントについて、優先順位付けされたアラートを受け取ります。
- 調査:セキュリティイベントが、悪意のあるものか、重要な資産を脅かすものかなど、迅速なインサイトを得ることができます。
- 対応:自動修復ステップと連携機能により、進行中のクラウド攻撃を迅速に修復します。

チャットで相談
Orca Securityのデモを見る
Orcaクラウドセキュリティプラットフォームで、可視性を獲得し、コンプライアンスを実現し、リスクの優先順位付けを行いましょう。
 Orcaのエキスパートに相談する
Slackアカウントは不要です。