

データセキュリティ態勢管理 (DSPM)
すべての機密データを検出し、データリスクに対処し、プライバシー規制を遵守します。
280件以上のレビュー:


課題
クラウドデータセキュリティツールの限界
データが複数のクラウドやデータストアに分散しているため、セキュリティチームは、機密データがどこにあるか、誰がアクセス権を持っているか、どのデータがリスクにさらされているかを継続的に可視化する必要があります。しかし、既存のデータセキュリティツールは、自動化されたデータ検出、データインテリジェンスと他のクラウドリスクの統合、追加のツールや統合なしでのDSPMテレメトリの提供といった不可欠な領域において不足しています。
レガシーなDLPツールは、過重な負荷がかかっているITチームによる手動のデータ分類に依存しており、クラウドのスピードに追いつくことが困難です。
DSPM専用ツールには、クラウドの誤設定、脆弱性、公開されたAPI、横展開のリスク、その他の脅威といった広範なコンテキストが欠けています。
サードパーティのデータセキュリティツールとの統合が必要なプラットフォームは、コストの増大、アラートの矛盾、非効率性を招きます。
私たちのアプローチ
コンテキストを活用してクラウドデータのセキュリティリスクを検出・優先順位付け
Orcaクラウドセキュリティプラットフォームは、追加のツールを必要とせずに、クラウド環境全体のデータストアとセキュアなデータストアの両方を継続的に検出し、セキュリティとコンプライアンスのリスクをアラートで通知します。Orcaは、データセキュリティだけに焦点を当てるのではなく、機密データの露出に関するコンテキストに基づいた包括的な全体像を提供することで、組織がリスクの優先順位を効果的に付け、アラート疲れを軽減し、最も重要なことに集中できるようにします。これらすべてを単一のプラットフォームから実現します。

シャドウデータを含む、マルチクラウド環境内のデータストレージ資産、機密データ、攻撃パスを完全に把握します。
迅速で摩擦のないデプロイ。エージェントや追加のツール、統合を必要とせず、数分で正確なデータインベントリを取得できます。
暗号化の欠落、過剰な権限を持つアイデンティティ、横展開に対する脆弱性などの重大なデータ関連のリスクに加え、修復の推奨事項に関するアラートを受け取ります。
クラウド内のデータを検出して分類
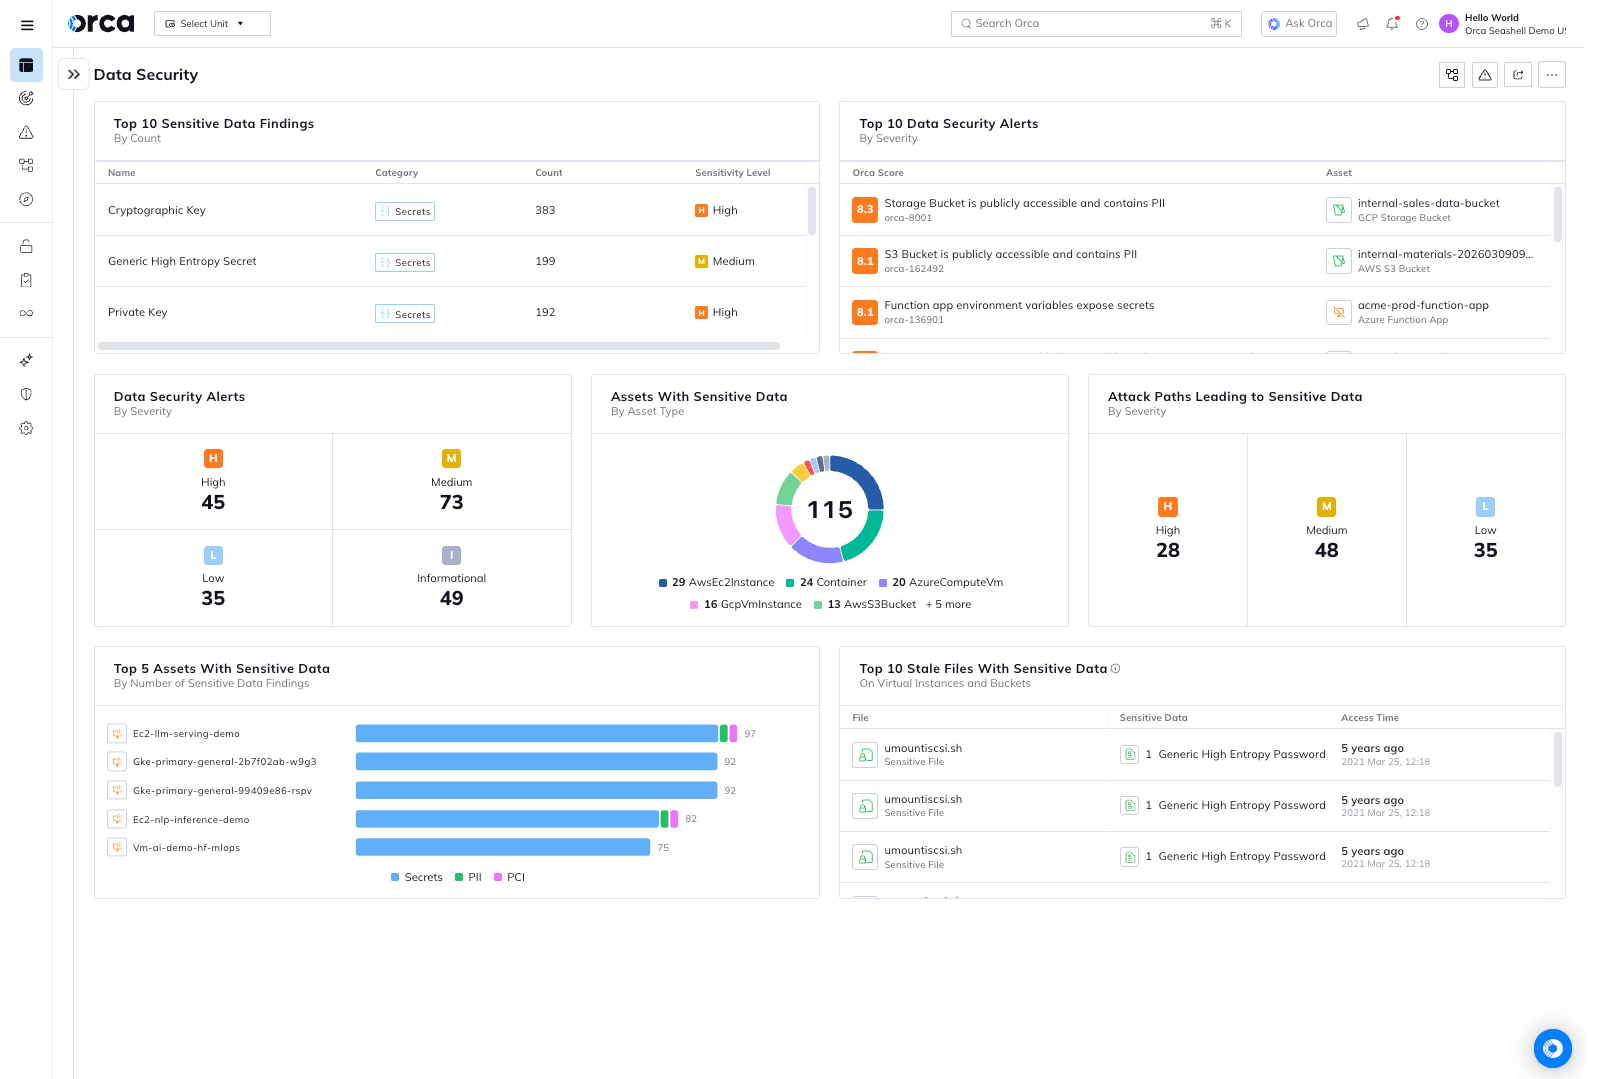
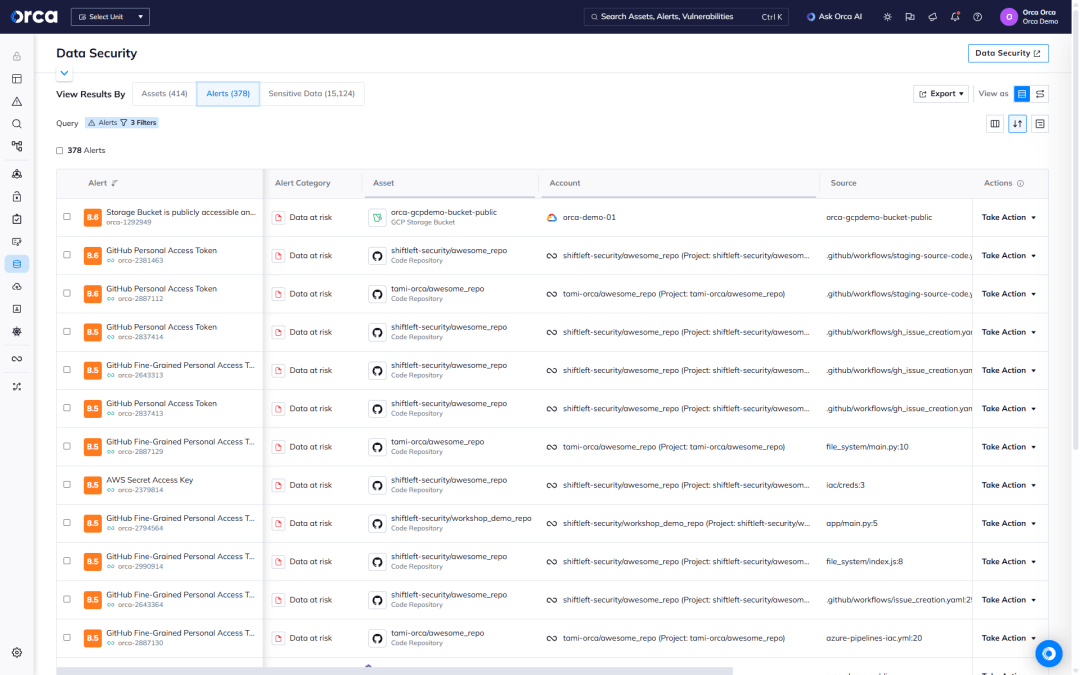
OrcaのDSPMダッシュボードは、クラウドデータストア、機密データ、セキュリティおよびコンプライアンスのアラートの概要をデータセキュリティチームに提供します。Orcaは、管理データ、非管理データ、シャドウデータをスキャンし、データがどこに存在するかについて、広範かつ詳細な可視性をセキュリティチームに提供します。
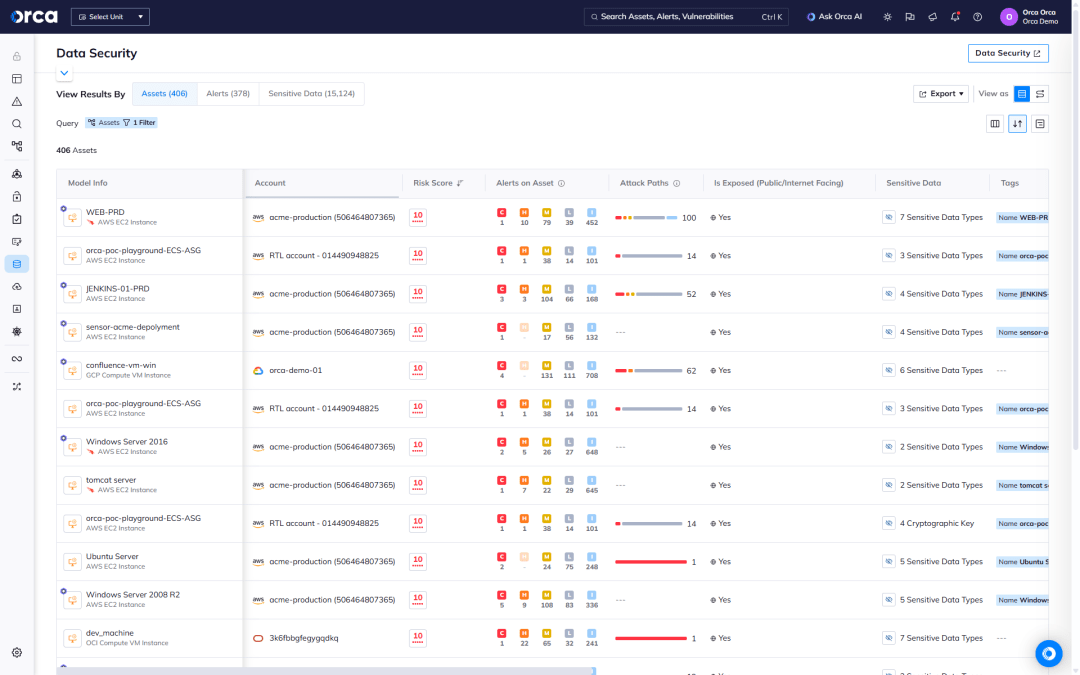
- データベースや仮想マシン内のファイル、ストレージバケット、コンテナなど、データストレージ資産のマルチクラウドインベントリを取得します。
- セキュリティと規制の両方の目的で、どのデータストアにどのような種類の機密データ(PII、PCI、PHI、財務情報など)が含まれているかを把握します。
- データストアと他のクラウドエンティティ間の場所と関係を示すインタラクティブなグラフを活用します。
OCRで画像ファイル内の機密データを検出
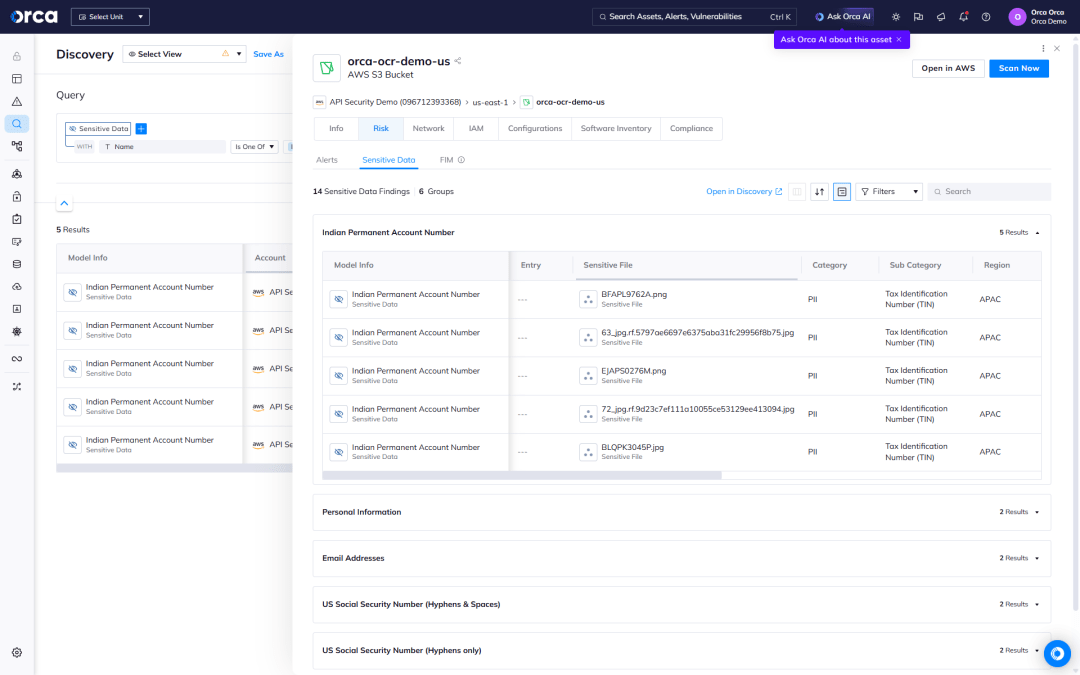
Orcaの高度な光学式文字認識 (OCR) 技術は、機密データの検出を、従来のテキストファイルやデータベースから、クラウドインフラストラクチャ全体に保存されている画像ファイルへと拡張します。この機能は、デジタル本人確認、ドキュメントのアップロード、その他のPIIを含む画像ベースのデータを扱う組織にとって不可欠です。
- 包括的な画像スキャン — クラウドストレージバケットに保存されている政府発行のID、パスポート、運転免許証、投票者カード、その他のドキュメントの写真に含まれる機密情報を自動的に検出して分類します。
- マルチフォーマット対応 — S3バケット、Azure Blob Storage、Google Cloud Storage内のJPG、PNG、PDF、およびその他の一般的な画像形式の画像ファイルをスキャンします。
- インテリジェントなPII抽出 — OCRを使用して、画像内に埋め込まれたパスポート番号、社会保障番号、口座番号、その他の個人を特定できる情報 (PII) を特定し、検証用に編集済みのサンプルを提供します。
- カスタム識別子の検出 — 画像ファイル内の組織固有の機密データパターンを検出するようにOrcaを構成し、標準的なPII分類を超えて独自のコンプライアンス要件を満たすことができます。
データ攻撃対象領域の縮小
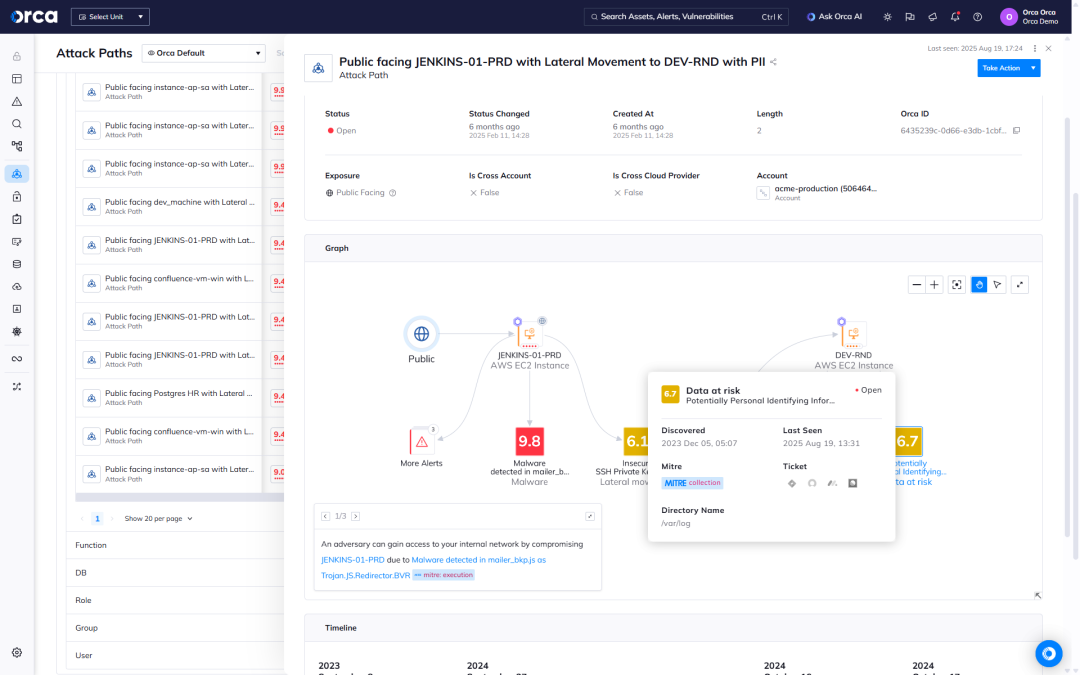
Orcaはクラウド環境全体をスキャンして、直接的および間接的なデータリスクを浮き彫りにし、セキュリティチームがデータの攻撃対象領域を減らすための予防的措置を講じられるようにします。
- 管理対象およびセルフホストのデータベース、およびクラウド環境全体のすべてのワークロードにおいて、機密データを脅かすリスクを検出して優先順位を付けます。
- データの誤設定と、脆弱性、マルウェア、横展開(ラテラルムーブメント)のリスク、APIリスクなどの他のクラウドリスクが組み合わさることで、いかに危険な攻撃パスが形成されるかを把握します。
- 実用的なリスクテレメトリを活用し、機密データの場所やマスクされたデータサンプルを特定することで、効率的なトリアージと修復を実現します。
継続的なデータコンプライアンスの確保
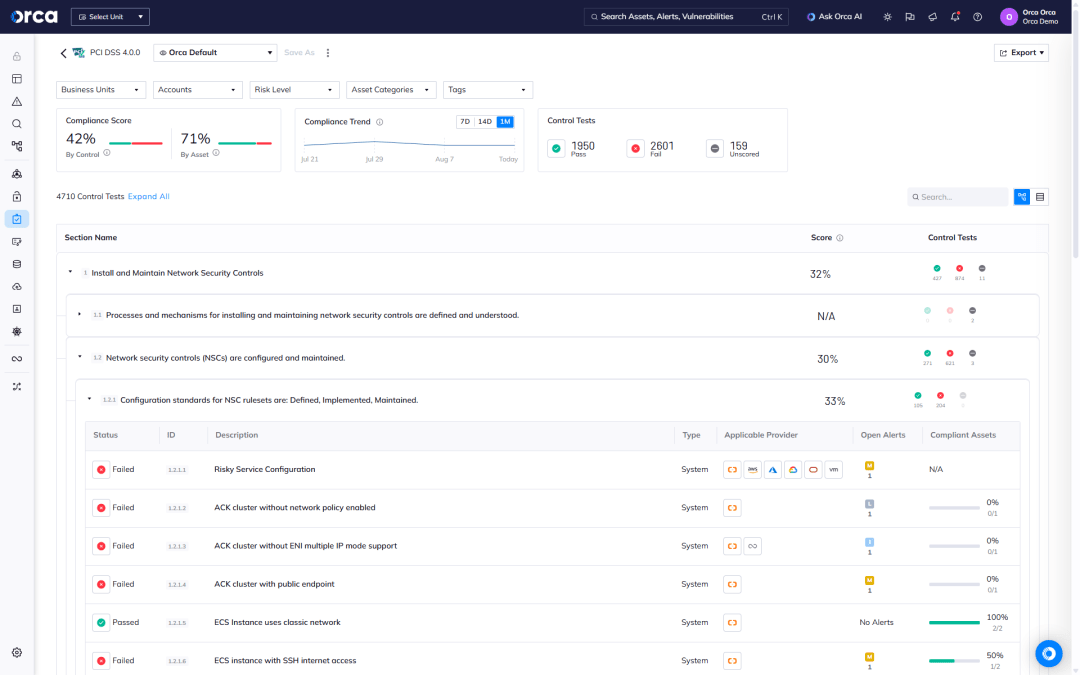
Orcaは、データプライバシー要件を含む、規制枠組みや業界ベンチマークに機密データストアが準拠しているかを確認するための、単一の統合クラウドセキュリティプラットフォームを提供します。
- 機密データの保存がコンプライアンス規制に違反した場合にアラートを受け取ります。
- 150以上の標準テンプレートやカスタムフレームワークを活用し、クラウド全体のコンプライアンス状況を迅速に把握・測定できます。
- PCI-DSS、GDPR、HIPAA、CCPAなどの一般的なコンプライアンスフレームワークに準拠し、監査に備えます。
データアクティビティの監視
Orcaは、組織の機密データを危険にさらす可能性のある不審なアクティビティを継続的に監視するため、潜在的な侵害を迅速に調査してトリアージできます。
- 潜在的なデータ流出の試みを示す可能性のある、進行中の異常なアクセスパターンやその他の不審なイベント、動作に関するアラートを受け取ります。
- すべてのアラートに対して、イベントの詳細なタイムラインと推奨される修復手順が提供されるため、セキュリティリスクを迅速に低減できます。
- ソフトウェア開発ライフサイクル全体にわたり、場所やセキュリティ態勢を含むすべてのクラウドデータのリアルタイムインベントリを維持します。
ケーススタディ


よくある質問
データセキュリティポスチャ管理(DSPM)は、PII(個人識別情報)、PHI(個人健康情報)、財務データ、知的財産などの機密データを検出し、関連するセキュリティリスクやコンプライアンス問題を分析・修復するクラウドセキュリティソリューションです。
2022年、Gartnerは新しいタイプのデータセキュリティソリューションを分類するために、「データセキュリティポスチャ管理(DSPM)」というカテゴリー名を初めて導入しました。従来のデータセキュリティテクノロジーとは異なり、DSPMはクラウド内のデータを保護するためにクラウドネイティブなアプローチを採用しています。
機密データの保護は、クラウドセキュリティの主要な焦点の一つです。企業がクラウドへのデータ移行を加速させる中、セキュリティチームにはこのデータの安全性を維持するという困難な任務が課せられています。
データセキュリティの現状に関する2022年のForresterのレポートによると、前年に侵害を経験した組織のセキュリティ意思決定者の46%が、PIIが標的になったと回答しました。さらに、世界的なパンデミックの最中、36%が個人健康情報(PHI)が侵害された一般的なデータタイプであると述べています。
DSPMソリューションは、データのセキュリティと整合性を確保するために、以下のような重要な機能をいくつか実行します。
- クラウド資産全体のデータをスキャンし、インベントリを作成する。
- 機密データの場所と、誰がアクセス権を持っているかを特定する。
- シャドウデータを検出・排除し、データの攻撃対象領域を最小限に抑える。
- 過剰な権限を持つアクセス、データストアの設定ミス、その他の環境内のリスクに対処し、機密データの露出を防止する。
- 機密データの保存要件に対し、継続的なマルチクラウドコンプライアンスを維持する。
その利点にもかかわらず、DSPMには以下のような重要な技術的課題も存在します。
- 統合されたコンテキストの欠如:スタンドアロンのソリューションとして提供されるDSPMは、クラウド資産に対する広範なリスクの可視性に欠けています。その結果、APIの設定ミス、ワークロードの脆弱性、その他のクラウド設定ミスなど、機密データをリスクにさらす要因を完全に把握できなくなります。
- ツールの乱立:スタンドアロンのDSPMソリューションでは、完全なカバレッジを得るために追加のクラウドセキュリティソリューションを購入する必要があります。これにより、セキュリティチームはサイロ化したソリューションの管理を強いられ、非効率な重複作業によって生産性が低下し、ライセンスコストも増大します。
- レガシーソリューション:組織はDSPMのニーズをデータ漏洩防止(DLP)ツールに依存している場合があります。もともとオンプレミス環境向けに設計されたレガシーソリューションであるDLPは、クラウド内の機密データのインベントリ作成や場所の把握に限界があり、データ漏洩を防ぐためにセキュリティチームが手動でデータを分類する必要があります。
対照的に、OrcaはCNAPPとして、DSPM、CSPM、CWPP、CIEMなどを単一のプラットフォームに統合し、クラウドインフラ、OS、アプリケーション、データ層にわたるクラウド資産のフルスタックの可視性を提供。完全なセキュリティとコンプライアンスを保証します。
OrcaクラウドセキュリティプラットフォームはDSPMソリューションの主要機能を提供します。クラウドセキュリティに対する当社の包括的なアプローチにより、データセキュリティは単一のプラットフォームにネイティブに組み込まれており、追加の統合は不要です。
さらに、データセキュリティのみに焦点を当てるDSPMツールとは対照的に、Orcaは包括的な視点で、データのインテリジェンスを他のクラウドリスクと組み合わせます。これには、脆弱性、マルウェア、誤設定、ラテラルムーブメントのリスク、アイデンティティとアクセスのリスク、APIリスクなどが含まれます。この包括的な洞察により、Orcaは直接的なリスクだけでなく、間接的なリスクがいかに機密データの露出につながるかを浮き彫りにします。
OrcaのSideScanning™テクノロジーは、エージェントを必要とせずにワークロードのruntimeブロックストレージからデータを収集し、パフォーマンスへの影響なしに完全なデータリスク分析を実行します。これにより、セキュリティチームはクラウド環境全体におけるデータストレージの包括的な可視性を確保し、不適切な場所に保管された機密データストアやシャドウデータも把握できます。

チャットで相談
Orca Securityのデモを見る
Orcaクラウドセキュリティプラットフォームで、可視性を獲得し、コンプライアンスを実現し、リスクの優先順位付けを行いましょう。
 Orcaのエキスパートに相談する
Slackアカウントは不要です。