

誰もがビルダーになれる時代。
AI AppGen Securityは、その歩みを止めません。
AIアプリケーションジェネレーターにより、組織内の誰もが数時間で本番アプリをリリースできるようになりました。既存のセキュリティスタックは、これに対応するようには作られていません。
課題
かつてのシャドーITはSaaSのサブスクリプションでした。今のそれは、従来のパイプラインの外で構築され、稼働しているアプリケーションです。
AIアプリジェネレーターを使うチームは、チケットの発行もセキュリティへの相談もしません。誰かに言われない限り、その存在すら把握できません。これは、あらゆる部門に存在する次世代のシャドーAIです。
シチズンデベロッパーがアプリを作る際に考えているのはビジネス上の課題であり、セキュリティではありません。
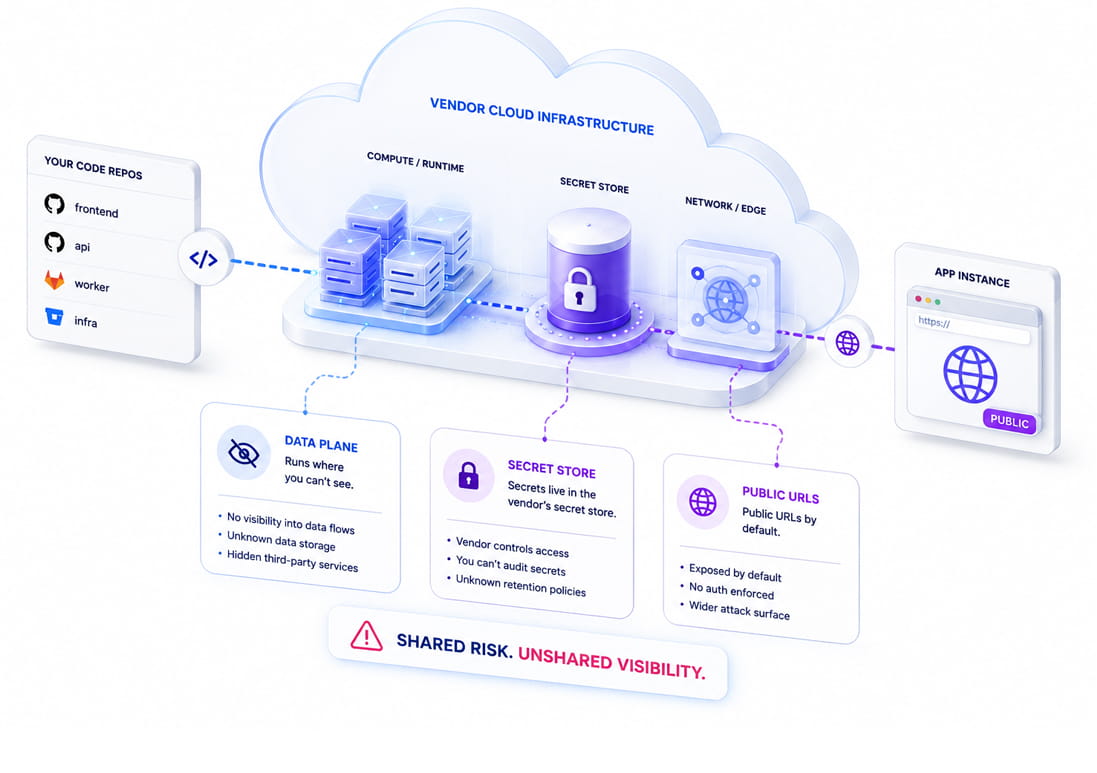
公開URLと重要資産へのアクセス権を持つAI生成アプリは、データをリスクにさらします。
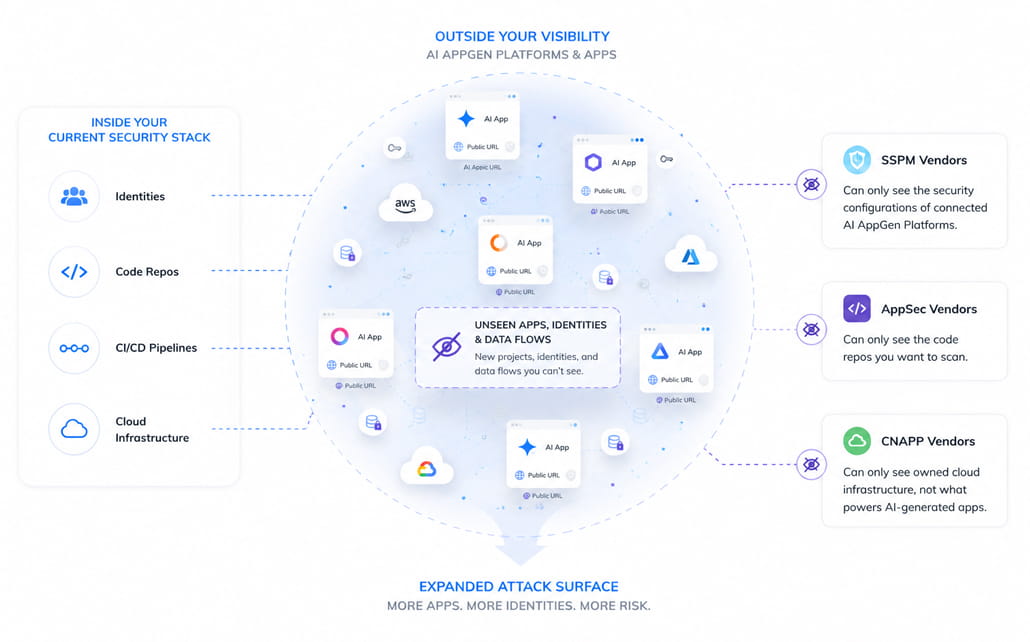
既存のセキュリティツールは、これらのAI生成アプリの断片しか捉えていません。
CEOの視点
共同創業者 兼 CEO ギル・ゲロンからのメッセージ
組織内のビルダーの数は、桁違いに増加しました
2年前まで、「デベロッパー」とは実際の人員を指していました。開発成果物はすべて会社が管理するパイプラインを経由していました。構築が困難だったからこそ、そのモデルは機能していたのです。
構築はもはや困難ではありません。「シチズンデベロッパー」と呼ばれる組織内の誰もが、監視対象外のレンタルインフラを利用して、わずか半日でアプリを公開できてしまいます。
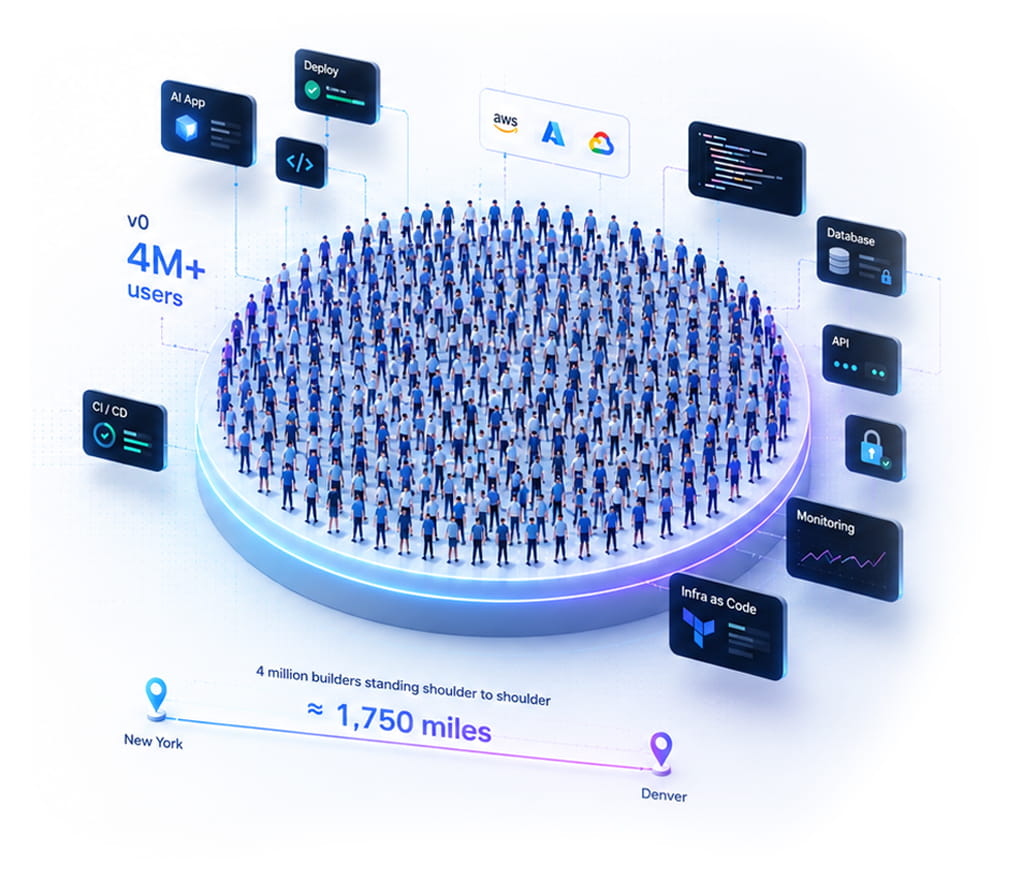
Vercelのv0は、2026年初頭にユーザー数400万人を突破しました。彼らが肩を並べて並ぶと、ニューヨークからデンバーまで約1,750マイルの列になります。
Orcaプラットフォームは、2つのビルダー集団を保護します。コード、クラウド、AIにわたる従来のデベロッパーと、AI AppGen Securityによって守られるシチズンデベロッパーです。
アタックサーフェスは、現在のセキュリティスタックを超えて広がっています
新たなビルダーの登場は、パイプライン外に新たなアイデンティティ、プロジェクト、そしてデータフローが生まれることを意味します。
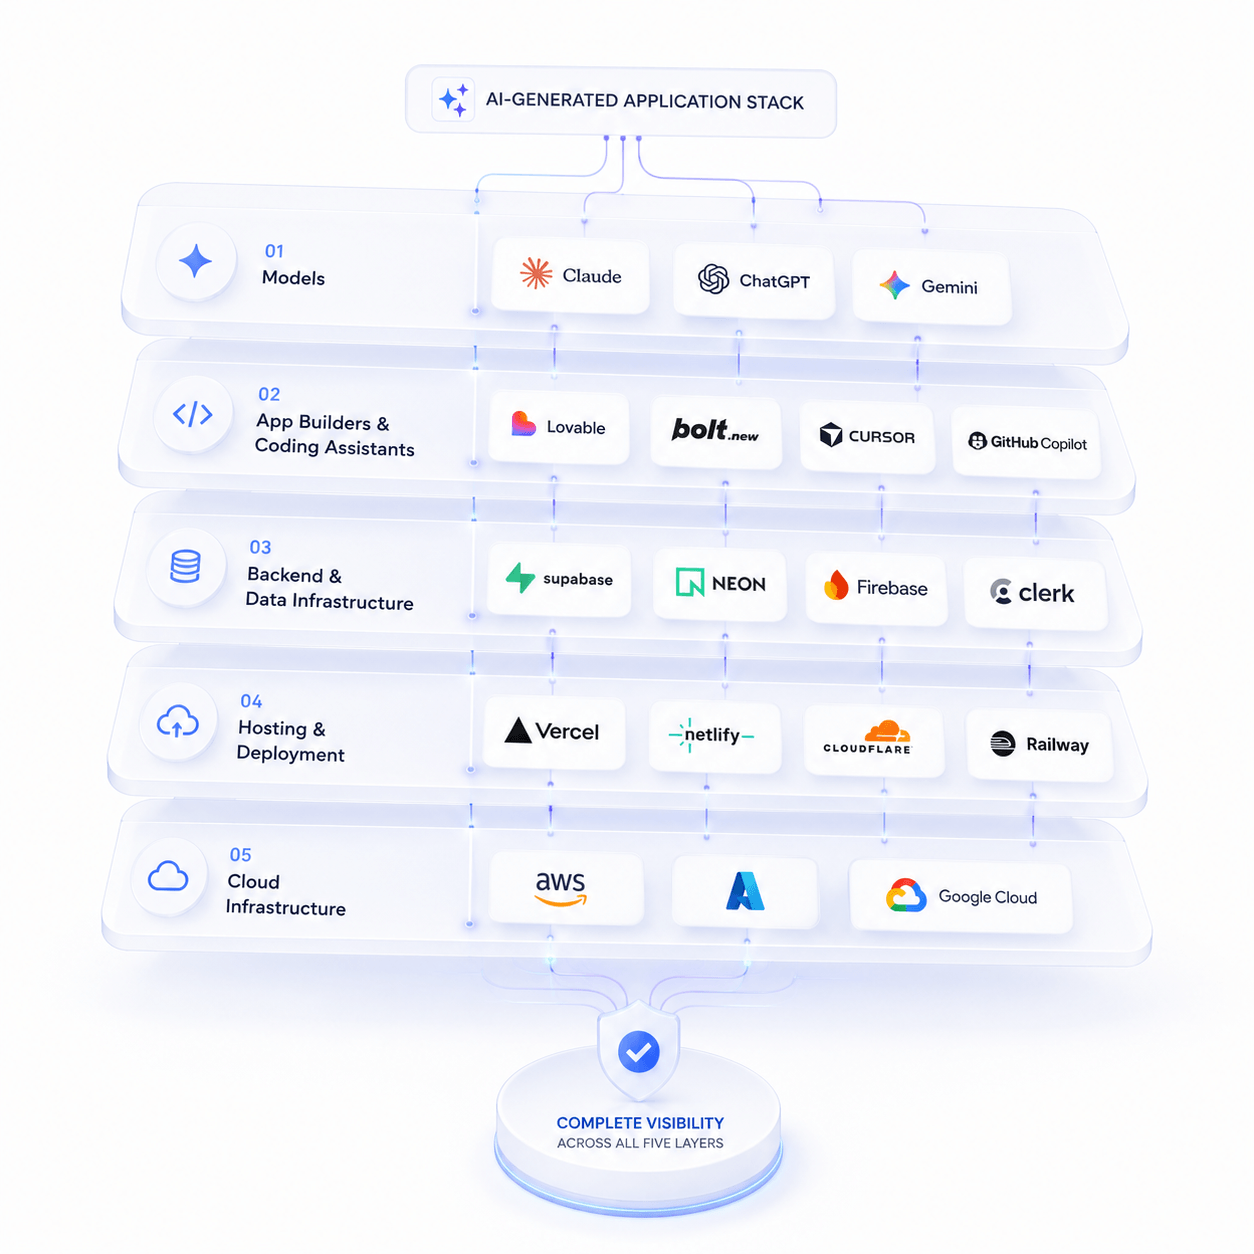
AI生成アプリの保護とは、5つのレイヤーすべてを保護することを意味します。
包括的な可視性を提供するため、AI AppGenセキュリティプラットフォームはAI生成アプリの5つの主要領域をカバーします。
- 基盤モデル
- AIアプリビルダー & コーディングアシスタント
- バックエンド & データインフラストラクチャ
- ホスティング & デプロイメントツール
- クラウドインフラストラクチャ
関連リソース


Orca Security、新世代のAIビルダー向けにプラットフォームを拡張
Black Hat USA 2026を前に、OrcaはAI AppGen SecurityとAI Code Security Auditorを発表しました。これにより、セキュリティチームは単一の…
チームの働き方に合わせたセキュリティ:Orca、ClaudeのコンプライアンスAPIと統合
Claudeにプロンプトを入力できる人は、誰もがビルダーです。エンジニアはコードを書き、アナリストは調査のドラフトを作成し…
よくある質問
AI AppGen Securityは、Replit、Lovable、Vercel、BoltなどのAIアプリジェネレーターで構築されたアプリケーション向けのポスチャ管理です。これらのツールにより、誰でも数分でアプリを作成・デプロイできますが、認証やアクセス制御がなく、ITやセキュリティ部門が関与しないことも少なくありません。AI AppGen Securityは、これらのアプリを継続的に発見し、デフォルト設定に潜むミスコンフィグレーションを特定。クラウド環境全体と紐付けることで、実際に何が危険にさらされているかを明確にします。
CNAPP、 AppSec、SSPMツールはすべて、保護対象のアプリやプラットフォームの存在を把握していることが前提です。CNAPPはプロビジョニングされたクラウド環境を、AppSecは指定されたリポジトリを、SSPMは接続済みの設定をチェックします。対照的にAI AppGen Securityは、ほとんどのAI生成アプリはセキュリティチームに報告されないという前提に立ち、スキャナーの指定に頼ることなく、クラウド資産全体からこれらのアプリを直接発見します。
AIアプリ生成ツールは「動くアプリ」を優先し、「安全なアプリ」を二の次にします。そのため、認証がスキップされたり、本番環境のURLがデフォルトで公開設定になっていたり、 シークレットをプレーンテキストで保存したりすることが頻繁にあります。第三者機関の調査によると、AI生成コードには人間が書いたコードの約2.7倍の割合で脆弱性が含まれていることが判明しています。また、ある有名なスキャン調査では、公開状態にあるAI構築アプリが数十万件発見され、そのうち数千件で企業の機密データが露出していました。これらのアプリは通常、ITやセキュリティのレビューを完全にバイパスするため、セキュリティライフサイクルを管理する担当者が不在となります。
Orcaは、クラウド環境全体のシャドーAI検出に使用しているものと同じagentless discoveryをAI AppGenプラットフォームに拡張し、これらのツールで構築されたアプリを可視化します。Orcaは、インターネットに公開されているか、機密データに接触しているか、IDや攻撃パスにどう関連しているかを確認し、広範なクラウド環境のコンテキストでリスクを評価します。この組み合わせこそが、誰かが指摘した後にしかアプリを評価できないツールと、Orcaのディスカバリー・ファーストなカバレッジを分ける決定的な違いです。
AI AppGen SecurityはOrcaの既存のAI Security内の一機能であり、スタンドアロンのツールではありません。すでにOrcaを使用してクラウド環境全体のシャドーAI、モデル、データを検出しているセキュリティチームは、同じプラットフォームを通じてAI生成アプリのカバレッジを確保できます。検出事項は、他のクラウド環境と同様に統合リスクモデルで優先順位付けされます。つまり、管理すべきコンソールが増えることも、肥大化するAIセキュリティスタックにポイントソリューションをさらに追加する必要もありません。
AI AppGen Securityの新機能に関する通知を受け取る
AIアプリ生成ツールにより、誰もがビルダーになれる時代です。Orcaはこの新たな攻撃対象領域(アタックサーフェス)に対し、ガバナンス、コントロール、セキュリティを提供します。最新情報を常に把握しましょう。