

APIセキュリティ
APIのインベントリ作成、露出の把握、コンプライアンス達成を可能にするインスタントなAPI security。
280件以上のレビュー:


課題
不完全な可視性
マルチクラウド環境全体のAPIと関連するセキュリティリスクを監視するには、包括的な可視性と継続的なAPI検出が必要ですが、WebトラフィックやAPIの保護に特化した既存のソリューションは、通常、深い可視性を得るためにエージェントベースまたはネットワークベースの制御を必要とします。その結果、高いメンテナンスコスト、不完全なカバレッジ、限られたAPIインベントリ、拡張性の課題、および広範なクラウドセキュリティコンテキストの欠如を招きます。
エージェントを必要とするソリューションは、ブラインドスポット(死角)、不完全なAPIインベントリ、拡張性の問題、パフォーマンスの低下、および高いTCOを招きます。
API Securityポイントソリューションは、クラウドの設定ミス、ワークロードの脆弱性、マルウェア、ラテラルムーブメントの露出、またはその他のリスクに関する広範なコンテキストを欠いています。
複数のセキュリティソリューションの維持とデータの相関分析は、アラート疲れやアラートの見落としにつながります。
私たちのアプローチ
完全なAPI検出、ポスチャ管理、およびドリフト検出
他のソリューションとは異なり、Orca Cloud Security Platformは、エージェントを1つも使わずに、クラウド環境内のAPIと関連Webドメインの完全なインベントリ、およびAPI関連のセキュリティとコンプライアンスのリスクを提供します。Orcaは、サイロ化されたAPIリスクを単独で見るのではなく、脆弱性、設定ミス、マルウェア、機密データの場所、ラテラルムーブメントのリスクなど他のリスクも考慮し、クラウド環境に最大の危険をもたらすAPIリスクを効果的に優先順位付けします。
包括的なカバレッジ
新しく追加された資産を含め、クラウド環境全体のAPIアタックサーフェスをブラインドスポット(死角)なしで広範に把握できます。
迅速かつ正確
迅速で摩擦のないデプロイメント:エージェントやエッジワーカーを必要とせず、ログ分析のためにベンダーを呼ぶこともなく、数分で正確なAPIインベントリを取得できます。
リスクの優先順位付け
Orcaは、APIに関する洞察と、クラウドのワークロード、設定、アイデンティティで見つかったリスクを柔軟に活用し、最大の危険をもたらすリスクの組み合わせを理解することで、リスクの優先順位付けを効果的に行います。
Orcaは、SideScanning™テクノロジーと、クラウドのワークロードおよび設定に関する包括的な洞察を活用し、セキュリティチームにAPIと関連リスクの360度ビューを提供し、クラウド環境の成長に合わせて容易にスケールします。
ビデオ
Orca Securityはクラウドにおいて摩擦のないAPI Securityを提供します
継続的なAPIの検出とインベントリ
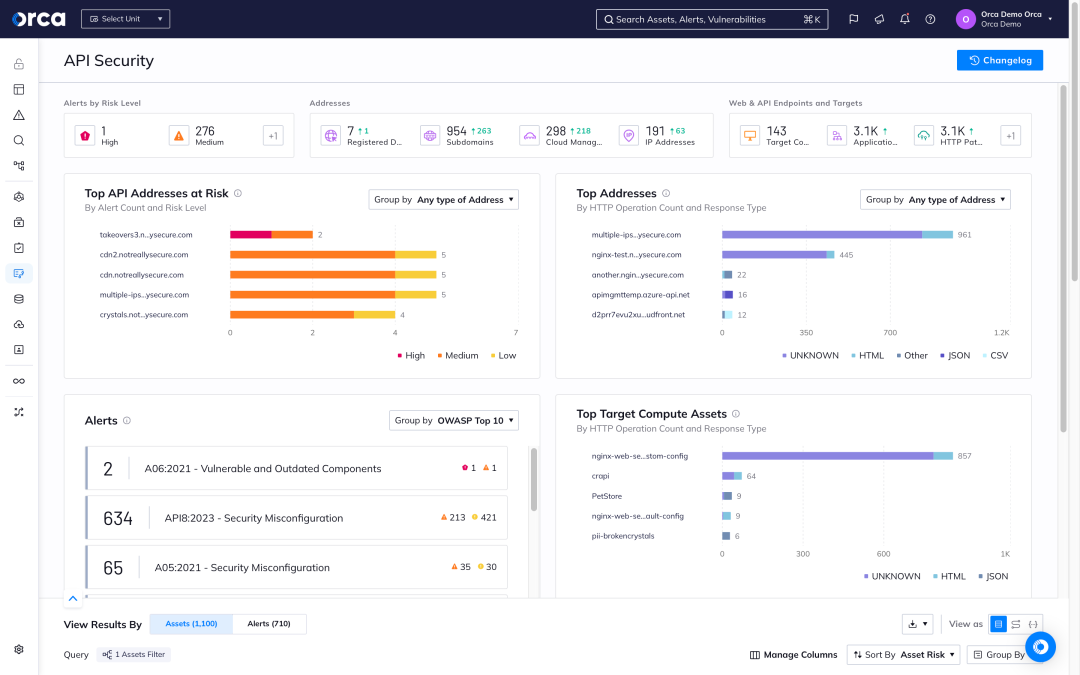
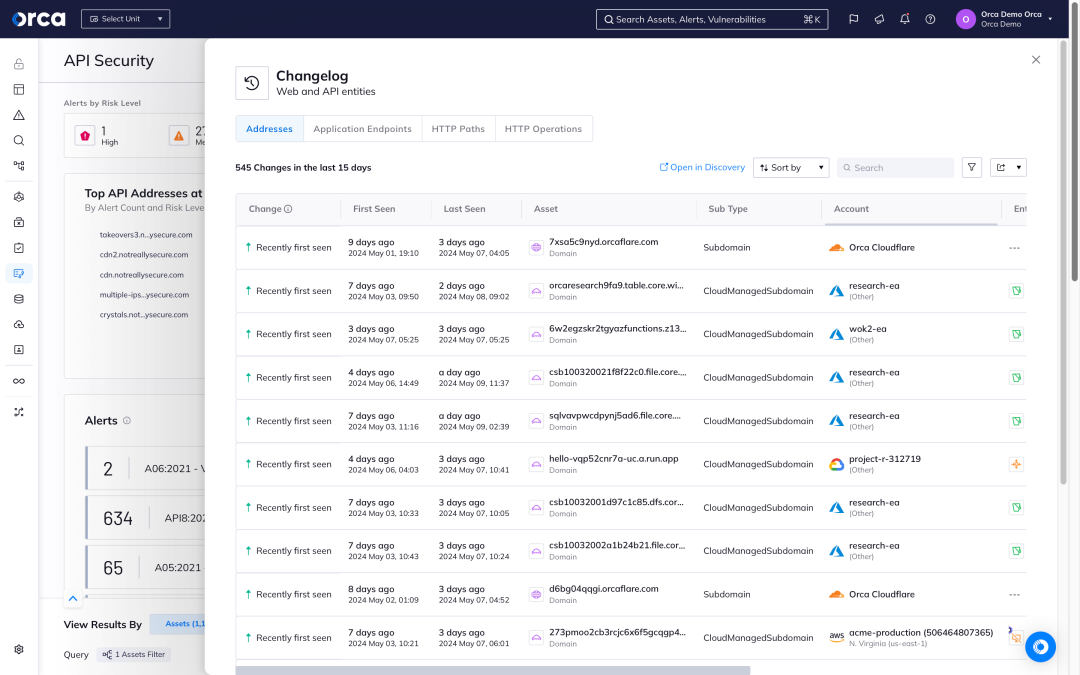
OrcaのAPIダッシュボードは、クラウドおよびアプリケーションセキュリティチームに、すべてのハイレベルなAPIデータとアラートの概要を提供します。OrcaのAPI検出は自動かつ継続的であり、クラウドにデプロイされたすべてのAPIを完全に可視化します。
- アプリケーション、ドメイン、サブドメイン、パスグループ、ユーザー、APIエンドポイントを含む、管理対象および非管理対象のAPI資産を追跡・分析します。
- すべてのAPIエンドポイント、リクエスト、サーバーレスポンスを表示するインタラクティブなAPIマップを確認できます。
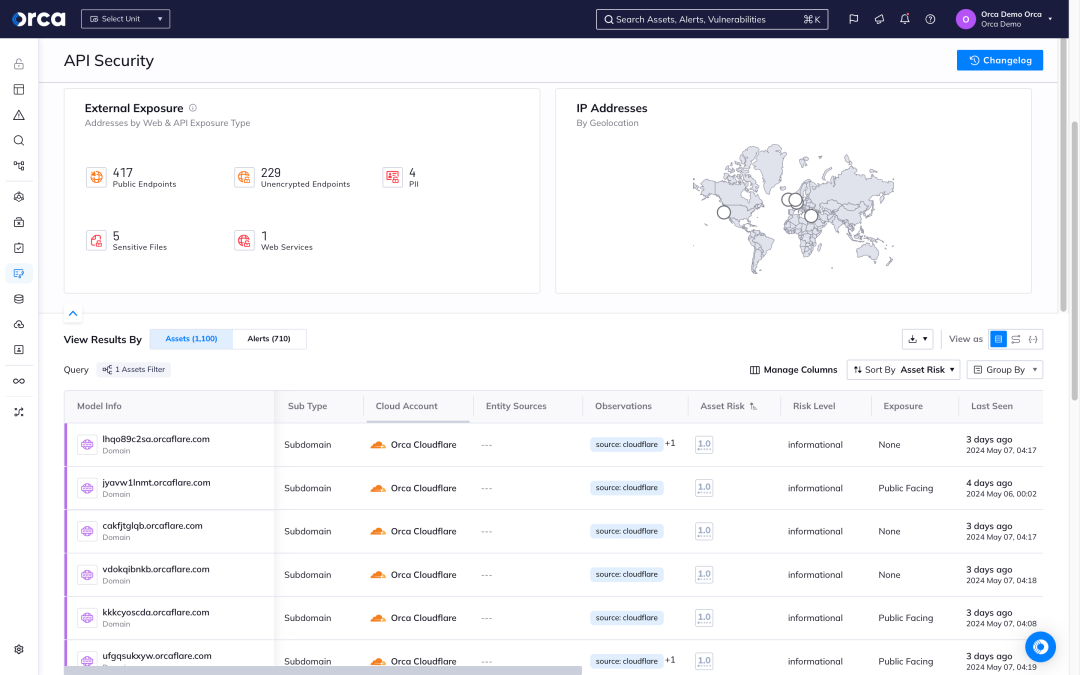
- 公開されているAPIの実際の状況を、アプリ内ですぐに確認できるスクリーンショットで把握できます。
- 「インターネットからアクセス可能な資産はどれか、何を公開しているか?」や「個人情報(PII)へのアクセスを含むAPIエンドポイントはいくつあるか?」といった疑問への答えが得られます。



監視からアクションへ。
フォームをスキップして、SlackでOrcaのクラウドセキュリティエキスパートに即座に相談。お客様の環境に合わせた、実践的で実効性のあるガイダンスを提供します。
 Orcaのエキスパートに相談する
Slackアカウントは不要です。
APIセキュリティリスクの優先順位付けとコンプライアンス
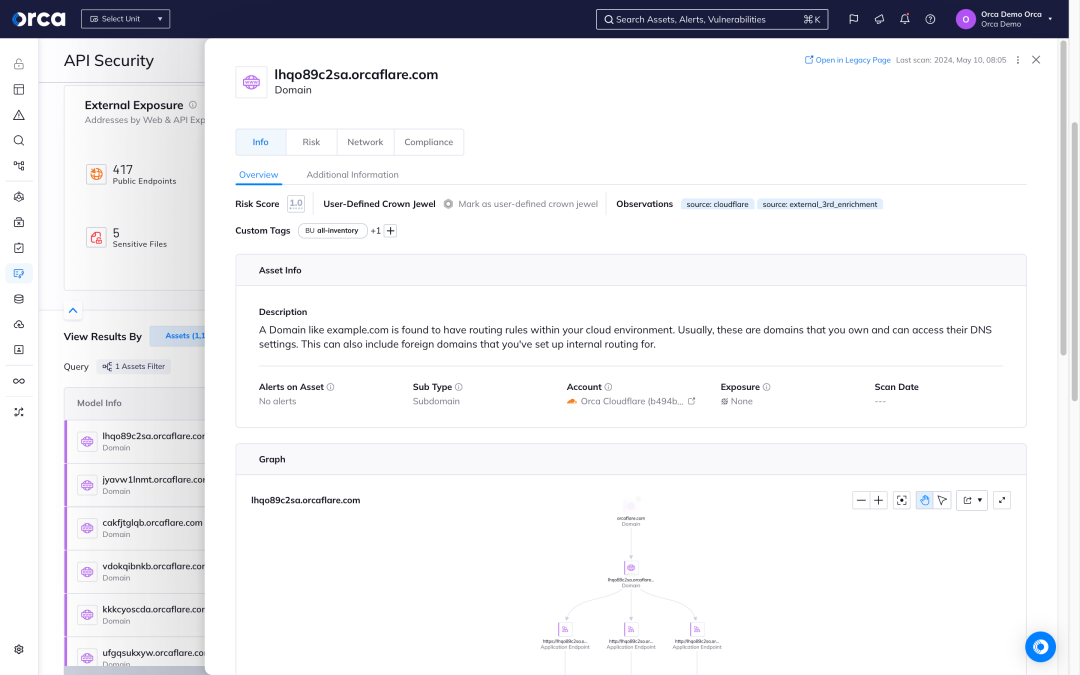
Orcaはクラウド環境全体をスキャンし、OWASP API Security Top 10のアラートを含む、潜在的に危険なAPIセキュリティリスクを表面化させ、実用的なデータと修復の提案を提供します。
- 重大度スコアと、PIIの場所やAPIの公開状況などの価値あるコンテキストデータに基づき、リスクの優先順位付けと修復のアクションを加速します。
- 自動提案機能により、「本来公開されるべきでない、外部に露出しているもの」を簡単に特定できます。
- APIアタックサーフェスを縮小するための予防的措置を講じます。特定のドメインやサブドメインに関連するリスク、または特定の期間のアラートを検索できます。
- Orcaが提供するリンクされたアラートにより、監査に先手を打ち、PCI-DSSなどの一般的なコンプライアンスフレームワークを遵守します。
APIセキュリティのドリフト検出と管理
Orcaは、リスクの高い可能性のあるAPIの変更や動作が、セキュリティおよびガバナンスチームによって見落とされないようにします。
- APIの動作と使用状況を継続的に監視し、望ましくない可能性のあるAPIドリフトをチームに通知します。
- 新しく追加または削除されたアプリケーション、ドメイン、サブドメイン、APIパス、およびそれらのパス上のAPIオペレーションを簡単に追跡できます。
- 意図したAPIポリシーと現在の使用状況を簡単に比較できるSwaggerドキュメントビューにアクセスできます。
ケーススタディ


よくある質問
API Securityは、脅威、脆弱性、設定ミス、露出、およびその他のリスクからAPIを保護します。この分野は、API(シャドーAPIを含む)を継続的に検出およびインベントリ化し、APIリスクを検出および修復し、追加・削除されたAPIやAPIドリフトを特定するための戦略、ソリューション、プラクティスを組み合わせたものです。
クラウドネイティブ・アプリケーション保護プラットフォーム(CNAPP)は、APIセキュリティを他の必要なクラウドセキュリティ機能と統合し、クラウドにおけるAPIセキュリティの人気ソリューションとして台頭しています。
毎日数十万もの新しいアプリケーションが導入されており、アプリケーション・プログラミング・インターフェース(API)の需要は急増し続けています。開発者や起業家の間でのAPIの普及は、ハッカーにとっても格好の標的となっています。
APIは、企業ウェブアプリケーションにおけるデータ漏洩の主要な攻撃ベクターです。APIのリスクは事業継続を阻害、あるいは停止させる可能性があり、運用、財務、レピュテーション、規制上の影響を及ぼします。
APIセキュリティには、強力なAPI管理フレームワークの実装と維持を可能にするテクノロジーの採用が求められます。実装後のAPIセキュリティは、以下を含むいくつかの重要なプラクティスに焦点を当てます。
- APIの発見とインベントリ作成
- APIリスクの検出と修復
- runtimeでのAPIセキュリティをサポート
- APIのリクエストとレスポンスの暗号化
- APIゲートウェイの実装
- アクセス制御の実装
- 脆弱性の特定
- クォータとスロットリングの使用
- APIパラメータの検証
- 脅威モデルの構築
従来のAPIセキュリティツールには、以下のような課題があります。
- APIスプロール(拡散):APIのインベントリを効果的に作成できないため、組織が不正なエンドポイントを発見することを妨げます。
- 未管理APIに対する可視性の欠如:未管理のAPIは、セキュリティインシデントにつながる脆弱性を生み出します。
- 優先度の高いAPIリスクと低いリスクの把握:APIセキュリティツールは、クラウドプレーンやワークロードデータへの可視性が不足しています。その結果、APIリスクを効果的に伝達したり、コンテキスト化したりすることができません。
- 高速かつ頻繁なAPIの変更:クラウドベースのアプリケーション開発スピードとCI/CDプロセスの採用拡大により、APIの変更を手動で追跡することは現実的ではありません。APIが変更されるたびに、従来のセキュリティツールの手動による再設定が必要になります。
- APIリスクのエクスポージャの把握が困難:不完全なAPIインベントリ、API変更の追跡不足、コンテキストへの不十分な洞察により、組織はAPIのエクスポージャに関する疑問に容易に回答を得ることができません。
しかし、Orca Cloud Security Platformは、agentlessなAPIセキュリティと、クラウドのワークロードおよび設定に関する包括的な洞察を組み合わせることで、これらの問題を解決します。セキュリティチームにAPIと関連リスクの360度の視界を提供し、クラウド環境の成長に合わせて容易に拡張できます。
Orca Cloud Security Platformは、agentlessでネットワークの変更を必要とせず、クラウド環境全体のAPI設定ミスやセキュリティリスクを即座に特定、優先順位付け、対処できるAPIセキュリティを提供します。ソリューション導入から数分以内に、Orcaは管理・未管理APIの完全かつ継続的に更新されるインベントリ、リスクの可能性があるAPIドリフトや変更に関するコンテキスト化されたアラート、そして実用的な修復手順を伴うAPI設定ミスや脆弱性への洞察を提供します。
Orcaは、検出されたAPIの弱点を他の特定されたクラウドリスクと組み合わせ、最も重要なAPIリスクを効果的に優先順位付けします。その結果、セキュリティチームは最も重要な緊急のアラートに集中できるようになり、時間の節約、レスポンスの迅速化、アラート疲れの解消につながります。

チャットで相談
Orca Securityのデモを見る
Orcaクラウドセキュリティプラットフォームで、可視性を獲得し、コンプライアンスを実現し、リスクの優先順位付けを行いましょう。
 Orcaのエキスパートに相談する
Slackアカウントは不要です。