

ワークロード保護
導入の摩擦なしにクラウドとAIのワークロードを保護
コンテナ、Kubernetesクラスター、VM、サーバーレスデプロイを保護します。ランタイムリスクをコードの発生源まで遡ります。チームは本番環境の露出を継承することなく迅速にリリースでき、エージェントの乱立を避けることができます。
課題
エージェントベースのセキュリティが追いつかないほど、ワークロードは高速に起動する
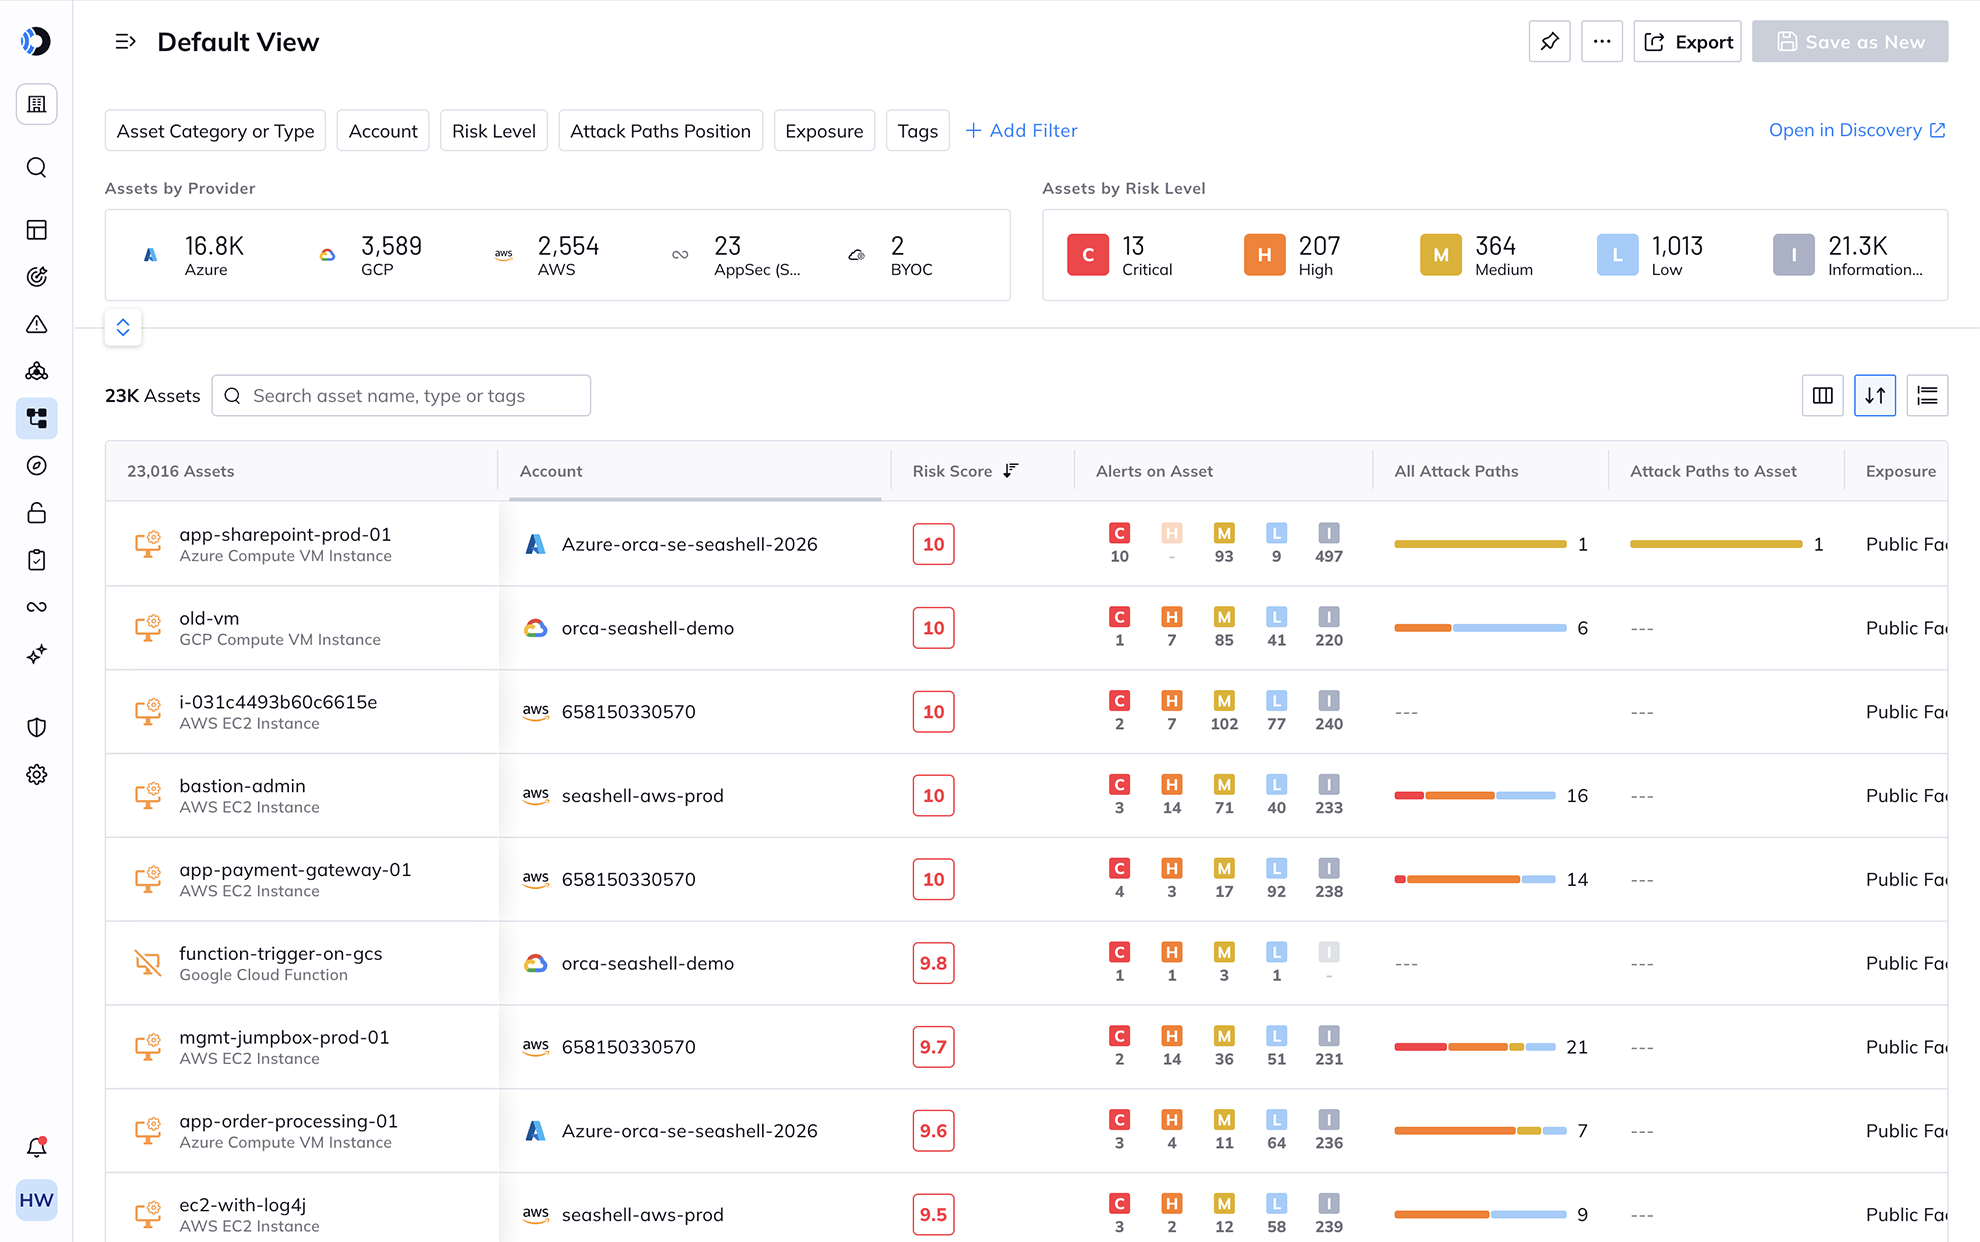
新しいコンテナ、ファンクション、クラスターが登場するたびに、セキュリティ担当者はそれらを見つけ、計測し、監視しなければなりません。エージェントベースのツールでは短命なインフラに追いつけず、ポスチャスキャナーは何千もの問題をフラグ立てするものの、どれが実際に稼働しているかを教えてくれません。
すべてのコンテナ、VM、ファンクションにエージェントをインストールし、パッチを適用し、管理し続ける作業は、現在の規模では終わりがありません。
ポスチャスキャナーは何千もの問題を検出しますが、どれが到達可能か、稼働中か、あるいは現在悪用されているかを特定することはできません。
ランタイムのチケットがコンテキストなしでバックログに溜まるため、修正が滞ります。
agentless機能によるシームレスなスキャンを提供することで、ソリューションは透過的です。Kubernetes内のコンテナのような管理リソースをスキャンでき、Orcaはロールやアイデンティティ管理に関する改善案を提示してくれます。agentlessがもたらすメリットはこれに留まりません。
Sébastien Gaucher
Mailinblack社 ITオペレーションマネージャー
検証済みのビジネス価値
リプレイスされたレガシーツール
アラート件数の削減
年間の運用コスト削減
投資収益率(ROI)
平均デプロイ時間
個別のエージェントを介さず、あらゆるコンピュートタイプをカバー
単一のプラットフォームからVM、コンテナ、サーバーレスファンクションを可視化して保護。わずか数分でagentlesslyに導入可能です。SideScanningがクラウドストレージを直接読み取るため、稼働中のワークロードへのパフォーマンスへの影響はゼロであり、新しいリソースが起動した瞬間にカバレッジのギャップが生じることもありません。現在維持している個別のワークロードツールは、この1つのプラットフォームで置き換えられます。
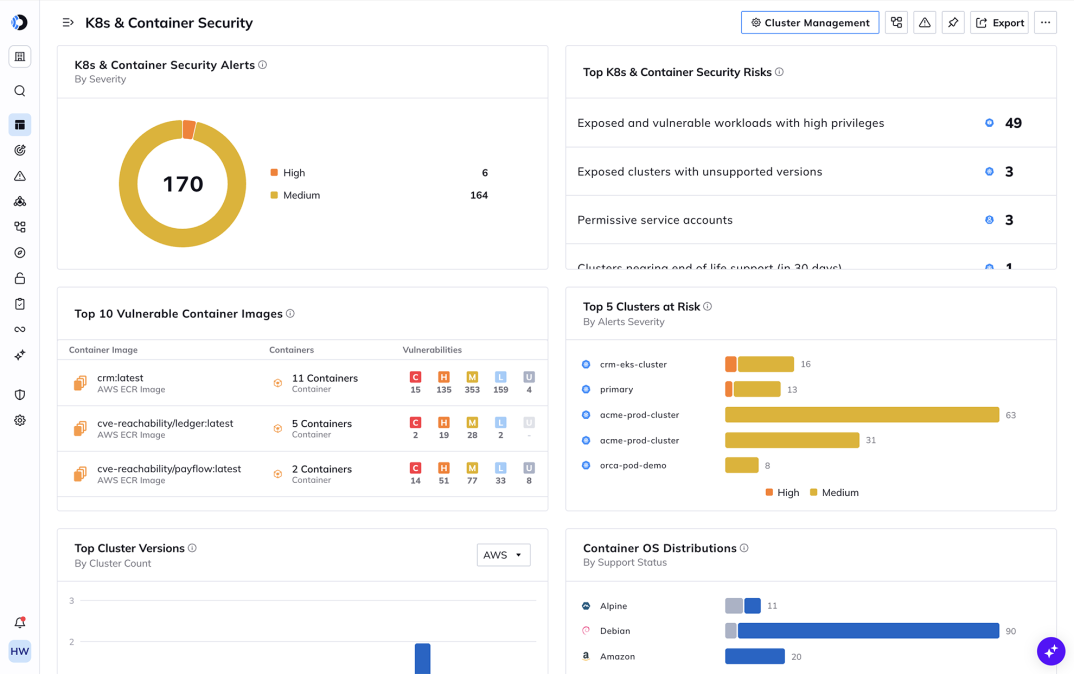
Kubernetesセキュリティの専門家にならずともKubernetesを保護
Orcaはクラスター、ワークロード、設定をマッピングし、実際にデータへのパスを作る設定ミスや露出を浮き彫りにします。検出事項はポッドレベルのアラートの羅列ではなく、実際の影響範囲(ブラストライディアス)に基づいてランク付けされるため、チームはどのクラスターの問題を優先的に修正すべきか把握できます。アドミッション制御は、ゲートを希望するチームの本番環境に到達する前に、リスクの高いワークロードを阻止します。
Powered By Orca
自信を持ってクラウドセキュリティを拡張するためのリスクコンテキスト
Orcaプラットフォームの中核を理解することで、チームは発見事項の関連性、実際のエクスポージャにつながるもの、そして最初に対処すべき場所を把握できます。

すべてのワークロードにわたるAgentlessスキャン。

runtimeのオブザーバビリティと保護。

AIエージェント、ワークフロー、アシスタントのための推論エンジン。

単なるバラバラなデータポイントではなく、コンテキストに基づいたアクションを可能にするリスク相関分析。

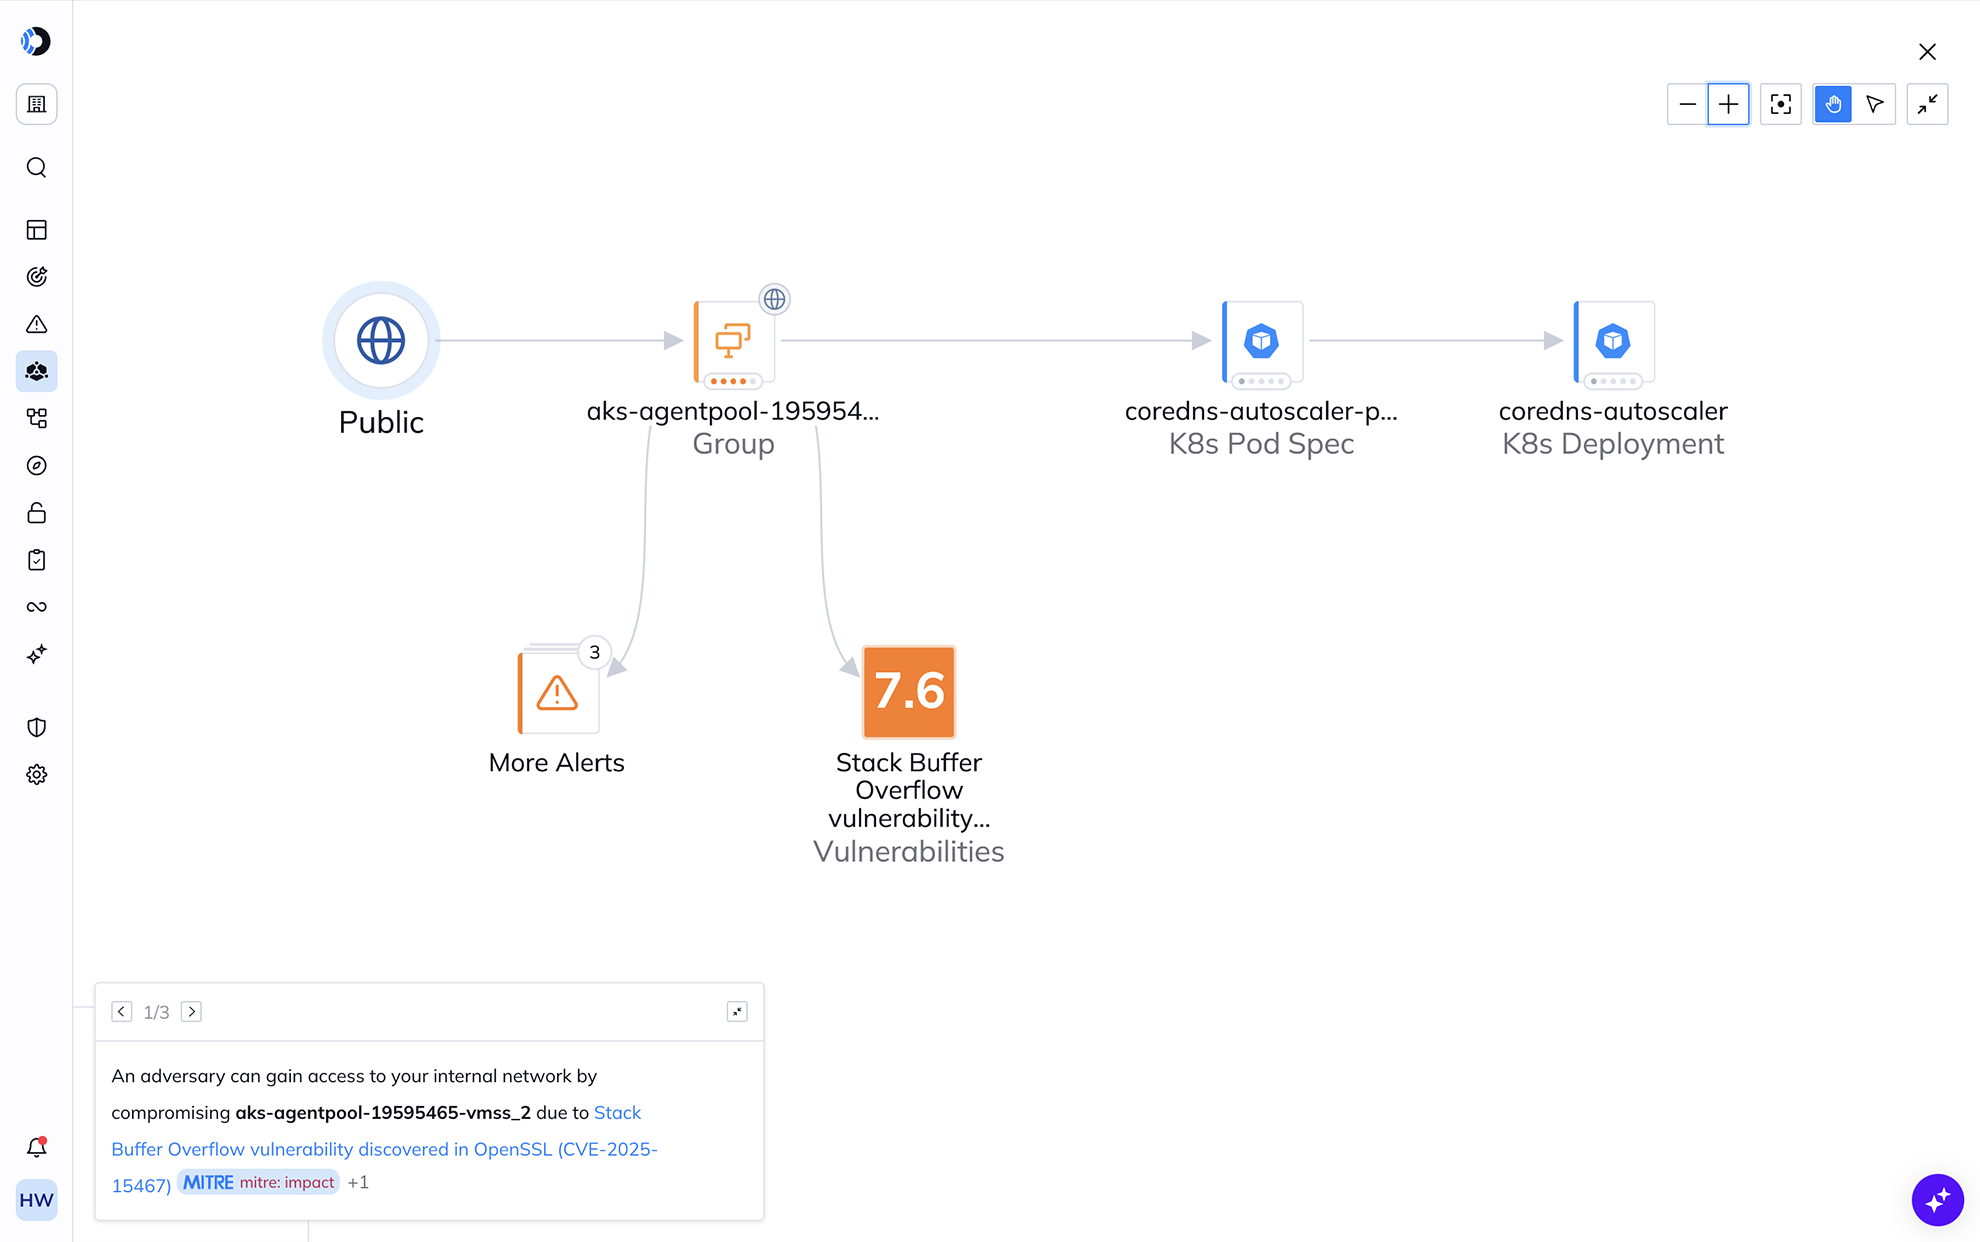
動的なスコアリングと攻撃パス分析。
本番環境で発生しているアクティブな脅威をリアルタイムで捕捉
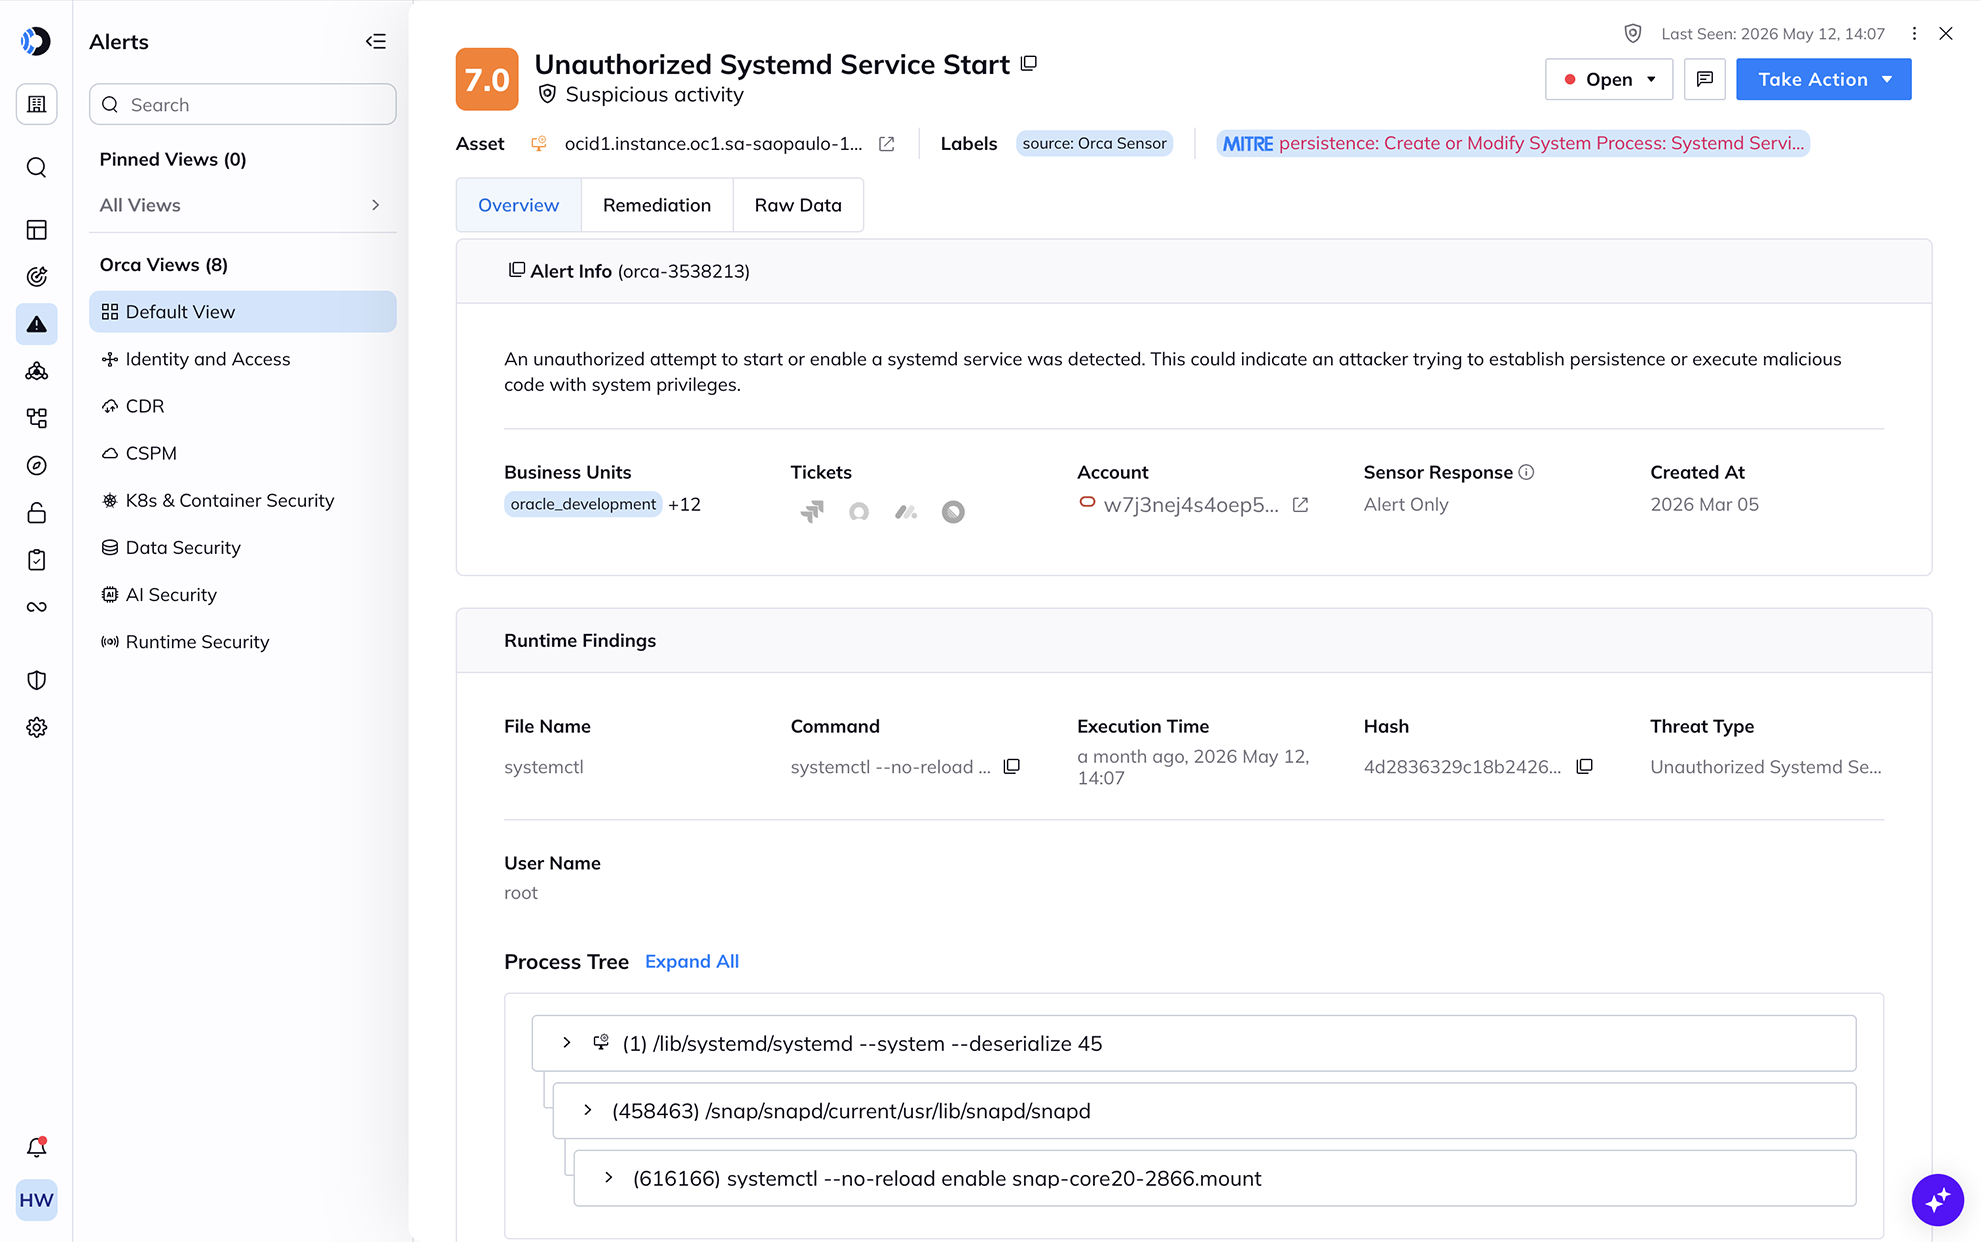
Orca Sensorは、稼働中のワークロード上の悪意のある動作、異常なアクティビティ、マルウェアをリアルタイムで検出します。検出結果は完全なクラウドコンテキストと相関付けられて届くため、別々のコンソールのシグナルを繋ぎ合わせることなく、そのイベントが単なるノイズか、あるいは最重要資産(クラウンジュエル)への到達可能な脅威かを即座に判断できます。
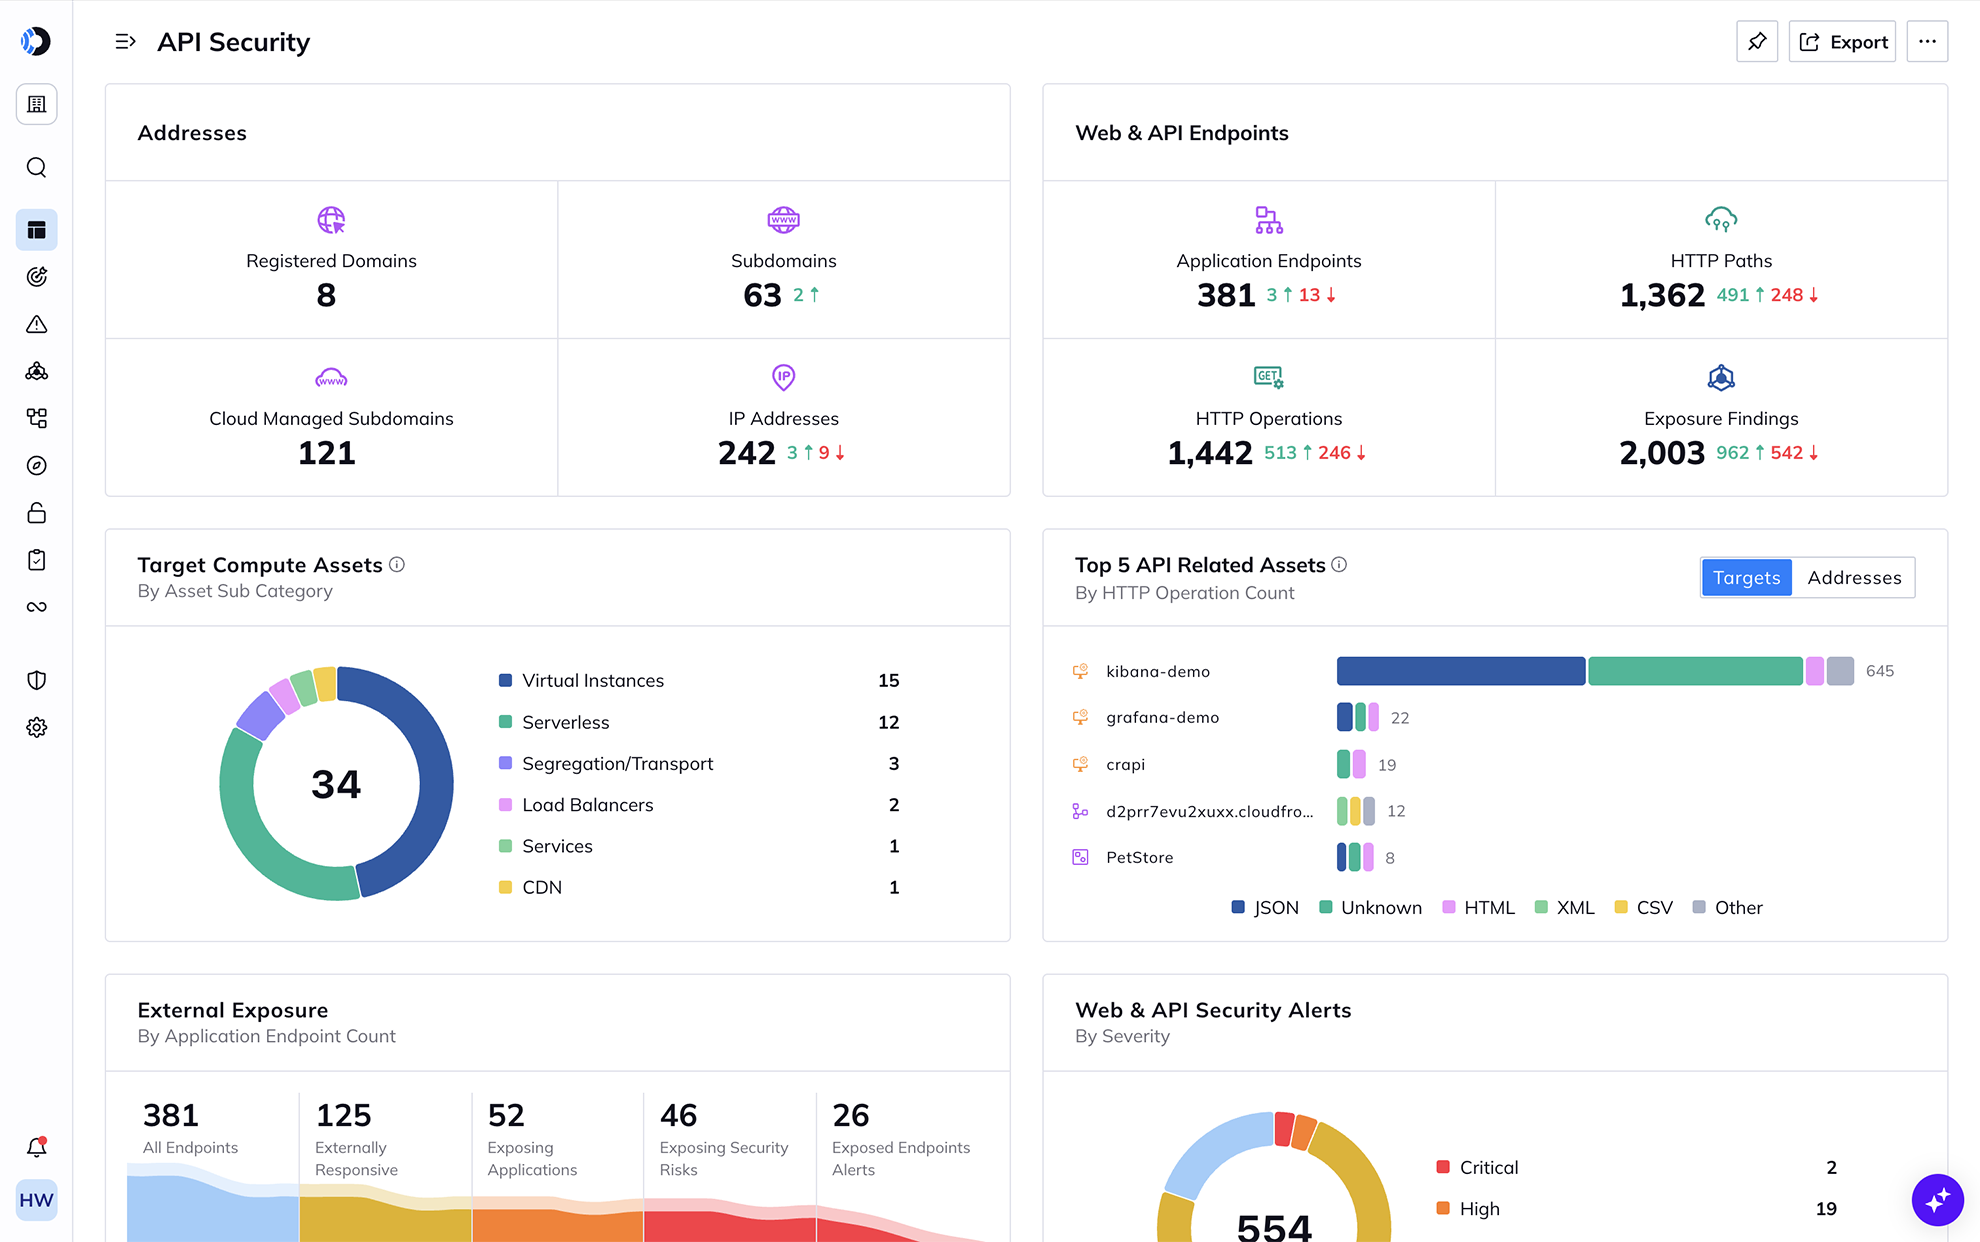
攻撃者よりも先に、すべてのAPIを見つけ出す
OrcaはAPIを検出し(ドキュメント化されていないものや忘れ去られたものを含む)、そのポスチャとドリフトを継続的にチェックします。露出した、あるいは設定ミスのあるエンドポイントは、単純な数ではなく、露出度やデータアクセスに基づいてランク付けされて表示されるため、チームは膨大なインベントリを整理する代わりに、重要な少数の問題の修正に専念できます。
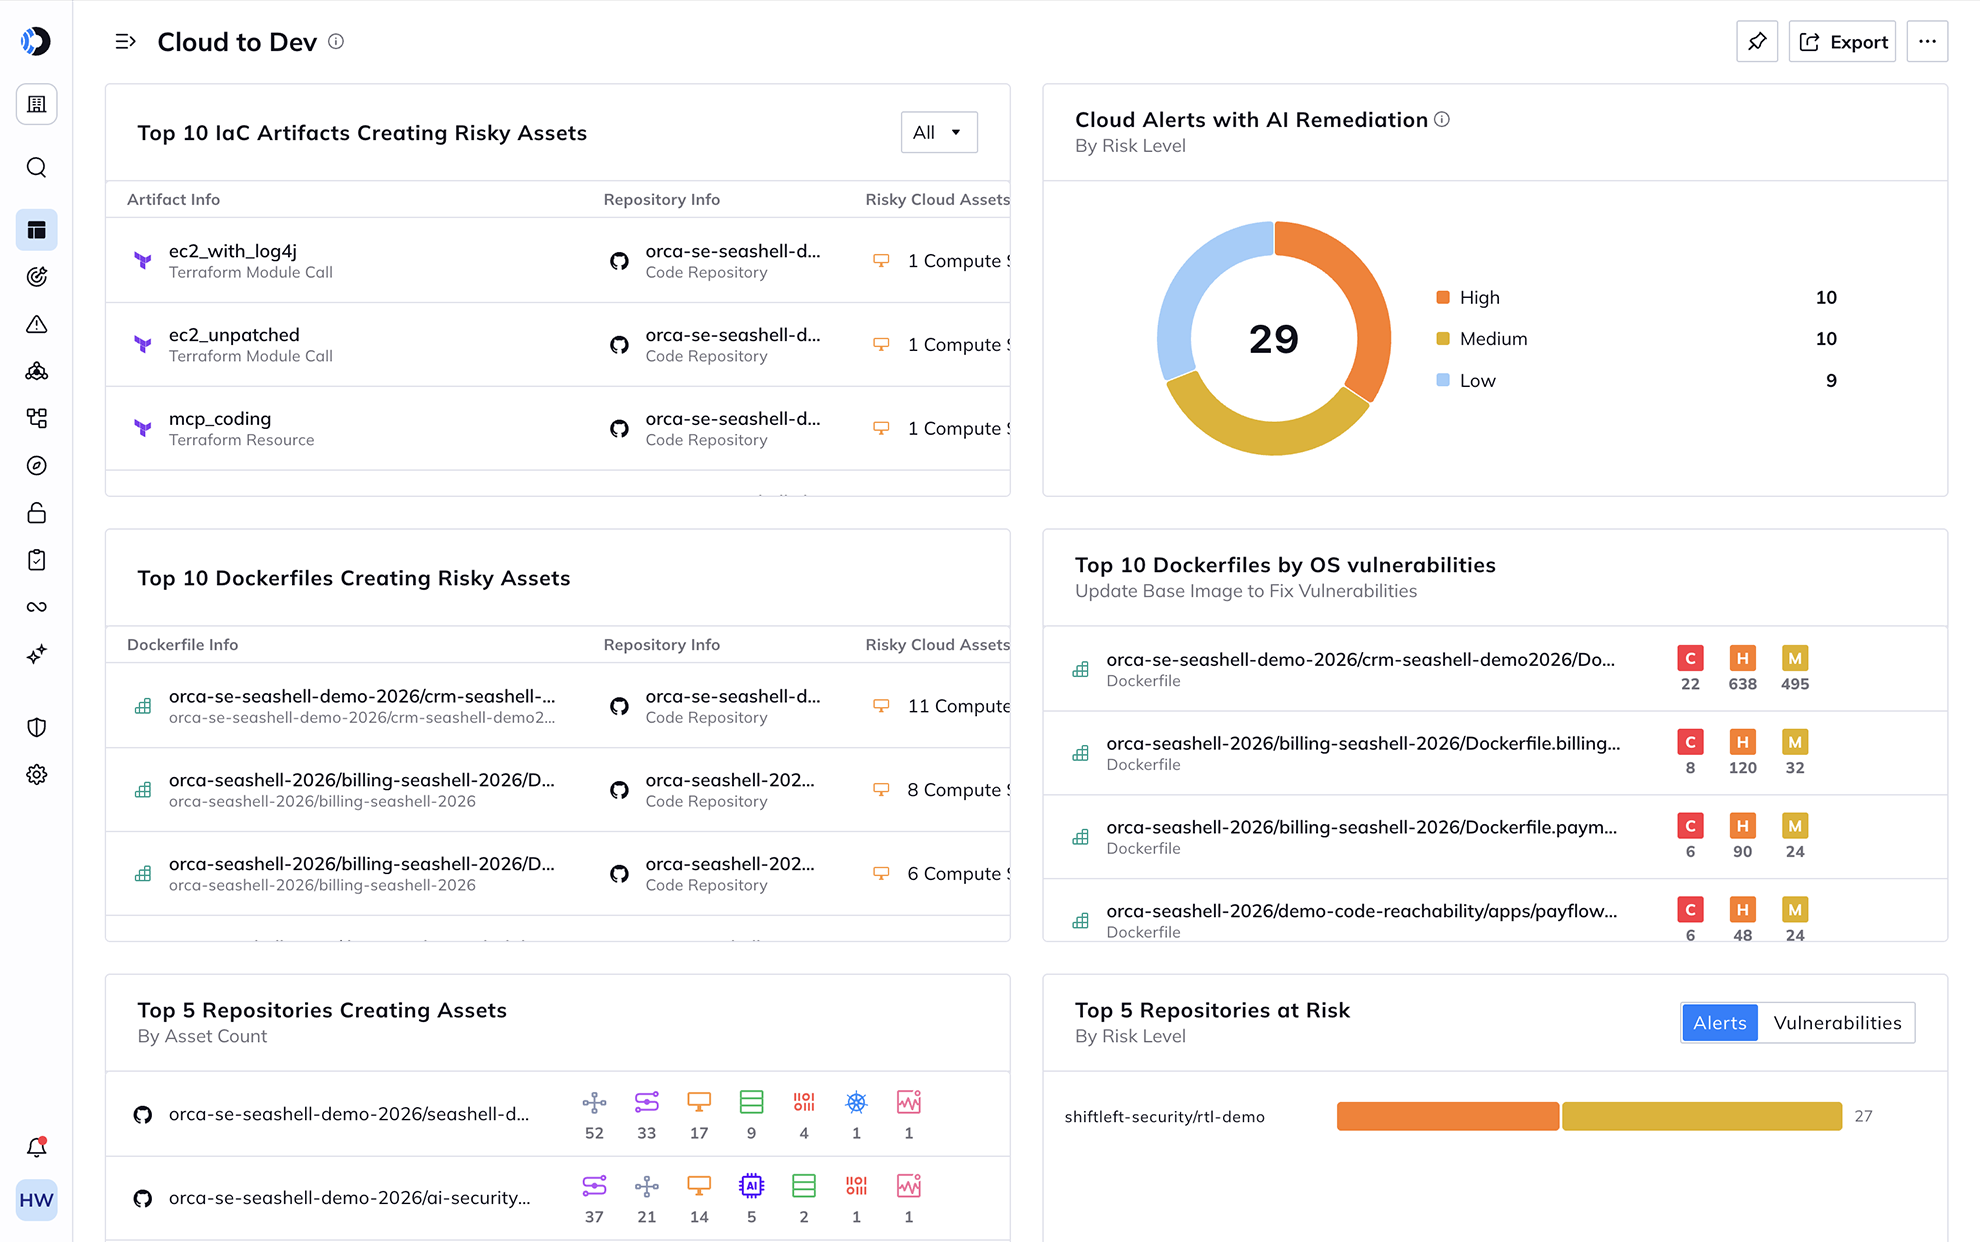
関連リソース
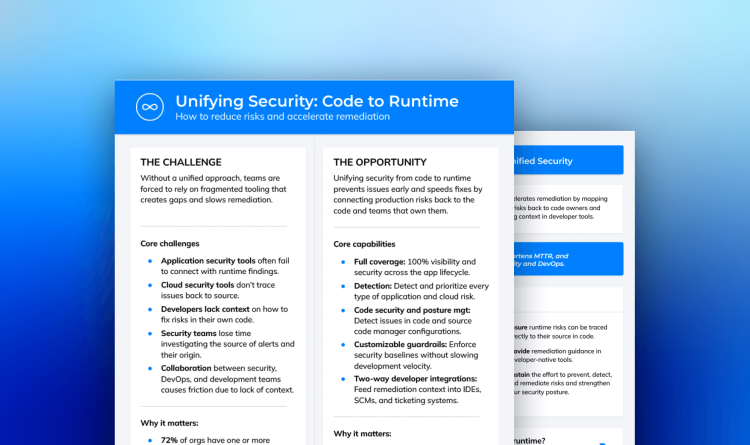


コードからruntimeまでセキュリティを統合
チートシート:コードからruntimeまでセキュリティを統合 セキュリティ問題はコードから始まることが多い一方で、ほとんどのチームは断片化されたものに頼っています…
2025年 GigaOm Radar CNAPPレポート:Orca Securityがリーダーに選出
レポート 2025年GigaOm Radar CNAPPレポート:Orca Securityがリーダーに選出 アナリスト企業のGigaOmは18のクラウドネイティブ・アプリケーション保護プラットフォームを評価し…
よくある質問
CWPPツールは重要なクラウドセキュリティソリューションですが、以下のような重大な限界があります。
- コントロールプレーンへの可視性なし:CWPPはワークロードの可視化とセキュリティのみを提供し、公開設定になっているストレージバケットなどの設定ミスを含むクラウドコントロールプレーンは対象外です。
- リスクのコンテキスト化が不可能:CWPPソリューションはクラウドコントロールプレーンを可視化できないため、リスクの深刻度を左右するコンテキスト要因を考慮できません。その結果、チームに効果的にアラートを通知し、最も重要なリスクに集中できるよう優先順位を付けることができません。
- 限定的なカバレッジ:従来のCWPPはエージェントベースであるため、すべてのクラウド資産に個別のエージェントをインストールして保守する必要があります。これがクラウドセキュリティの死角を生みます。しかし、Orcaプラットフォームのような最新のCWPPは、即座に100%のワークロードカバレッジを提供し、CWPPをCSPM、CIEM、DSPMなどの他のクラウドセキュリティ機能と統合します。
- ラテラルムーブメント(横方向の移動)の検出不可:追加のソリューションがなければ、CWPPツールはハッカーが悪用して横方向に移動し、他の資産にアクセスするための鍵を特定できません。
エージェントベースのCWPPは、ワークロードごとの煩雑な導入と管理が必要であり、TCOの高騰を招きます。エージェント型とagentless型を選択できると謳うベンダーは複雑さを増すだけで、その「agentless」機能には隠れた制限があることが少なくありません。さらに、CWPPはクラウドワークロードのみを対象とするため、設定ミスや過剰な権限を持つアイデンティティなど、クラウドコントロールプレーンのリスクを見逃してしまいます。
この限定的な可視性は、ツールの完全なセキュリティカバレッジの提供や、効果的なアラート優先順位付けの能力に影響を与えます。クラウドの設定ミス(「root」ユーザーアカウントでMFAが有効になっていない、KMS暗号化キーがローテーションされていないなど)に起因するリスクは、CWPPでは検出できません。また、可視性の欠如は、CWPPにセキュリティ問題の全体像を理解するために必要なコンテキストが不足していることを意味し、環境のコンテキストに基づいたアラートの優先順位付けができません。これにより「スィーベルチェア」式のアラート選別が発生し、アラート疲れを招きます。
Orcaプラットフォームは、単一のエージェントも必要とせずに、クラウドインフラ、OS、アプリケーション、データレイヤーにわたるクラウド資産のフルスタックな可視性を提供し、即座かつ継続的な100%のクラウド資産カバレッジを実現します。
コンテナおよびKubernetesの脆弱性は、データ漏洩、機密情報への不正アクセス、ビジネス継続性の阻害を招く可能性があります。コンテナとKubernetesは本来、セキュリティではなく機能を重視して設計されているため、設定ミス、脆弱なイメージやコンポーネント、サイドカーインジェクション、オーケストレーション層の権限昇格といった課題に対処するための重要なセキュリティ制御や機能が不足しています。Container and Kubernetes Securityを導入することで、組織はプロアクティブにセキュリティリスクを検出し、軽減し、不正アクセスを防止して、強固なセキュリティ体制を維持できます。
従来のAPIセキュリティツールには、以下のような課題があります。
- APIスプロール(拡散):APIのインベントリを効果的に作成できないため、組織が不正なエンドポイントを発見することを妨げます。
- 未管理APIに対する可視性の欠如:未管理のAPIは、セキュリティインシデントにつながる脆弱性を生み出します。
- 優先度の高いAPIリスクと低いリスクの把握:APIセキュリティツールは、クラウドプレーンやワークロードデータへの可視性が不足しています。その結果、APIリスクを効果的に伝達したり、コンテキスト化したりすることができません。
- 高速かつ頻繁なAPIの変更:クラウドベースのアプリケーション開発スピードとCI/CDプロセスの採用拡大により、APIの変更を手動で追跡することは現実的ではありません。APIが変更されるたびに、従来のセキュリティツールの手動による再設定が必要になります。
- APIリスクのエクスポージャの把握が困難:不完全なAPIインベントリ、API変更の追跡不足、コンテキストへの不十分な洞察により、組織はAPIのエクスポージャに関する疑問に容易に回答を得ることができません。
しかし、Orca Cloud Security Platformは、agentlessなAPIセキュリティと、クラウドのワークロードおよび設定に関する包括的な洞察を組み合わせることで、これらの問題を解決します。セキュリティチームにAPIと関連リスクの360度の視界を提供し、クラウド環境の成長に合わせて容易に拡張できます。
脆弱性管理ソリューションは、クラウドセキュリティに不可欠な機能ですが、以下のような複数の課題が生じる可能性があります。
- クラウド資産全体に対する可視性の欠如は、脆弱性が検出されない可能性を高めます。
- 脆弱性の優先順位付けの欠如により、セキュリティチームはアラートの診断や、どれが即時の対応に値するかの判断に時間を費やすことを強いられます。
- 誤検知はアラート疲れを悪化させ、実際の脆弱性への対応を遅らせます。
- 脆弱性の増加により、脆弱性管理は継続的な課題となっており、持続的な保護を確保するための持続可能なアプローチが求められています。

チャットで相談
Orca Securityのデモを見る
Orcaクラウドセキュリティプラットフォームで、可視性を獲得し、コンプライアンスを実現し、リスクの優先順位付けを行いましょう。
 Orcaのエキスパートに相談する
Slackアカウントは不要です。