

Orca AI
エージェンティック・オペレーションを支える頭脳で、信頼と拡張性を構築
Orca AIは、Orcaプラットフォームの推論レイヤーです。OrcaのエージェントとAIアシスタントの原動力となり、Orca MCP Serverを通じて、Claude、Codex、Cursor、そしてチームが既に使用しているあらゆるAIツールへとプラットフォームを拡張します。

課題
どのベンダーもAIを提供していますが、AIエコシステム全体で有効化できるベンダーは稀です。全体像を把握して推論できるベンダーは、さらに限られています。
AI主導のセキュリティは今や当たり前です。Orca AIが他と一線を画すのは、その推論の対象と提供場所です。Orca AIは、リスク優先順位付けと攻撃パス分析の基盤である、継続的に相関付けられたグラフ「Unified Data Model」に基づいて推論を行います。また、Orca MCP Serverを通じて、その推論機能をClaude、Codex、Cursor、そしてチームが既に使用しているあらゆるAIツールへと拡張します。
AIクエリツールは、おそらくこれまでで最も使用した機能です。自然言語を使用して、環境全体に何がデプロイされているかを簡単に把握し、リスクを理解することができます。特別な言語や構文を学ぶ必要はありませんでした。」
Lorenzo Pedroncelli
RSA、Converged Security、プリンシパル
私たちのアプローチ
AIエージェント、ワークフロー、アシスタントのための推論エンジン
Orca AIは、Orcaプラットフォームの核となる可視性とコンテキストを活用します。以下で、Orcaがコード、クラウド、AIをどのように保護するかをご覧ください。

クラウドの真の露出状況を把握し、リスクが制御下にあることを取締役会に証明しましょう。

監視中に負債となる前に、クラウド内のすべてのAIシステムをガバナンス下に置きます。

本番環境に到達する前に、リスクのあるコードを検知します。


エージェントの紹介
OrcaのCore Agentsは特化したAIチームメイトであり、セキュリティ分野ごとに連携するポッドとして構成されています。Custom Agentsでは、同じ推論エンジンを使用して、チーム独自のワークフローに合わせてエージェントをパーソナライズできます。
Red Pod: 攻撃と検証
Red Podエージェントは攻撃者の視点で動作し、外部に露出しているものやコード内で悪用可能なものをテストします。レポートの前に検証を行うため、手元に届くのは攻撃者が実際に利用可能な情報のみです。
- Code Security Auditor: Mythosクラスのフロンティアモデルによって可能となるAI主導の攻撃からアプリを保護する、フルリポジトリスキャン。
- Attack Surface: 外部公開アセットを精査する、オンデマンドのAI主導DASTおよびペネトレーションテスト。
Blue Pod:調査とトリアージ
Blue Podエージェントは、アラートと検出事項をエンドツーエンドで調査し、環境全体の証拠を収集して、悪意があるか無害か、実際のリスクか誤検知かという結論を導き出します。実証されたものはエスカレーションされ、そうでないものは業務の邪魔にならないよう排除されます。チームが最も重要な事項に集中できるよう、日々のトリアージを処理します。
- AppSecトリアージエージェント: コードスキャンで検出された誤検知の優先順位を下げ、今後はアラートを自動的に却下します。誤検知を減らし、摩擦を最小限に抑え、エコシステム全体の調和を高めます。
- 脅威調査エージェント: 調査ライフサイクル全体を実行して、アラートが有害かどうかを判断し、その理由を説明し、対策を自動的に推奨します。AIが探索を行い、チームは(現時点では)その対策を実行します。
Green Pod:解決への道のり
Green Podエージェントは、検出事項が特定された後のプロセスを引き継ぎます。誰が所有者か、何が障害となっているか、実際の修正方法は何かを特定し、すぐに適用できる状態で提供します。ここでループが完結します。Red PodやBlue Podによって検証された検出事項は、誰かがエンジニアリング作業に変換するのをキューで待つ必要はありません。チームが既に使用している形式で、修正案が作成された状態で届きます。
カスタムエージェント:自社の環境に適したものを構築
独自の指示、データ、トリガーを使用して、セキュリティワークフローを自動化します。Orcaのテンプレートから始めて調整することも、ゼロから構築することも可能です。いずれの場合も、エージェントはすべてのCore Agentが使用するのと同じ統合データモデルと推論基盤を継承します。自社の作業方法に合わせてパーソナライズできます。
チームが既に使用しているAIツールで連携
Orca MCP Serverは、Orcaの推論機能をClaude、Codex、Cursor、VS Code、およびあらゆるMCP対応クライアントへと拡張します。AI Skills Hubは、専用のセキュリティロジックがあらかじめ組み込まれたオープンソースの事前構築済みスキルセットです。チームはあらゆるスキルをフォーク、変更、拡張できます。

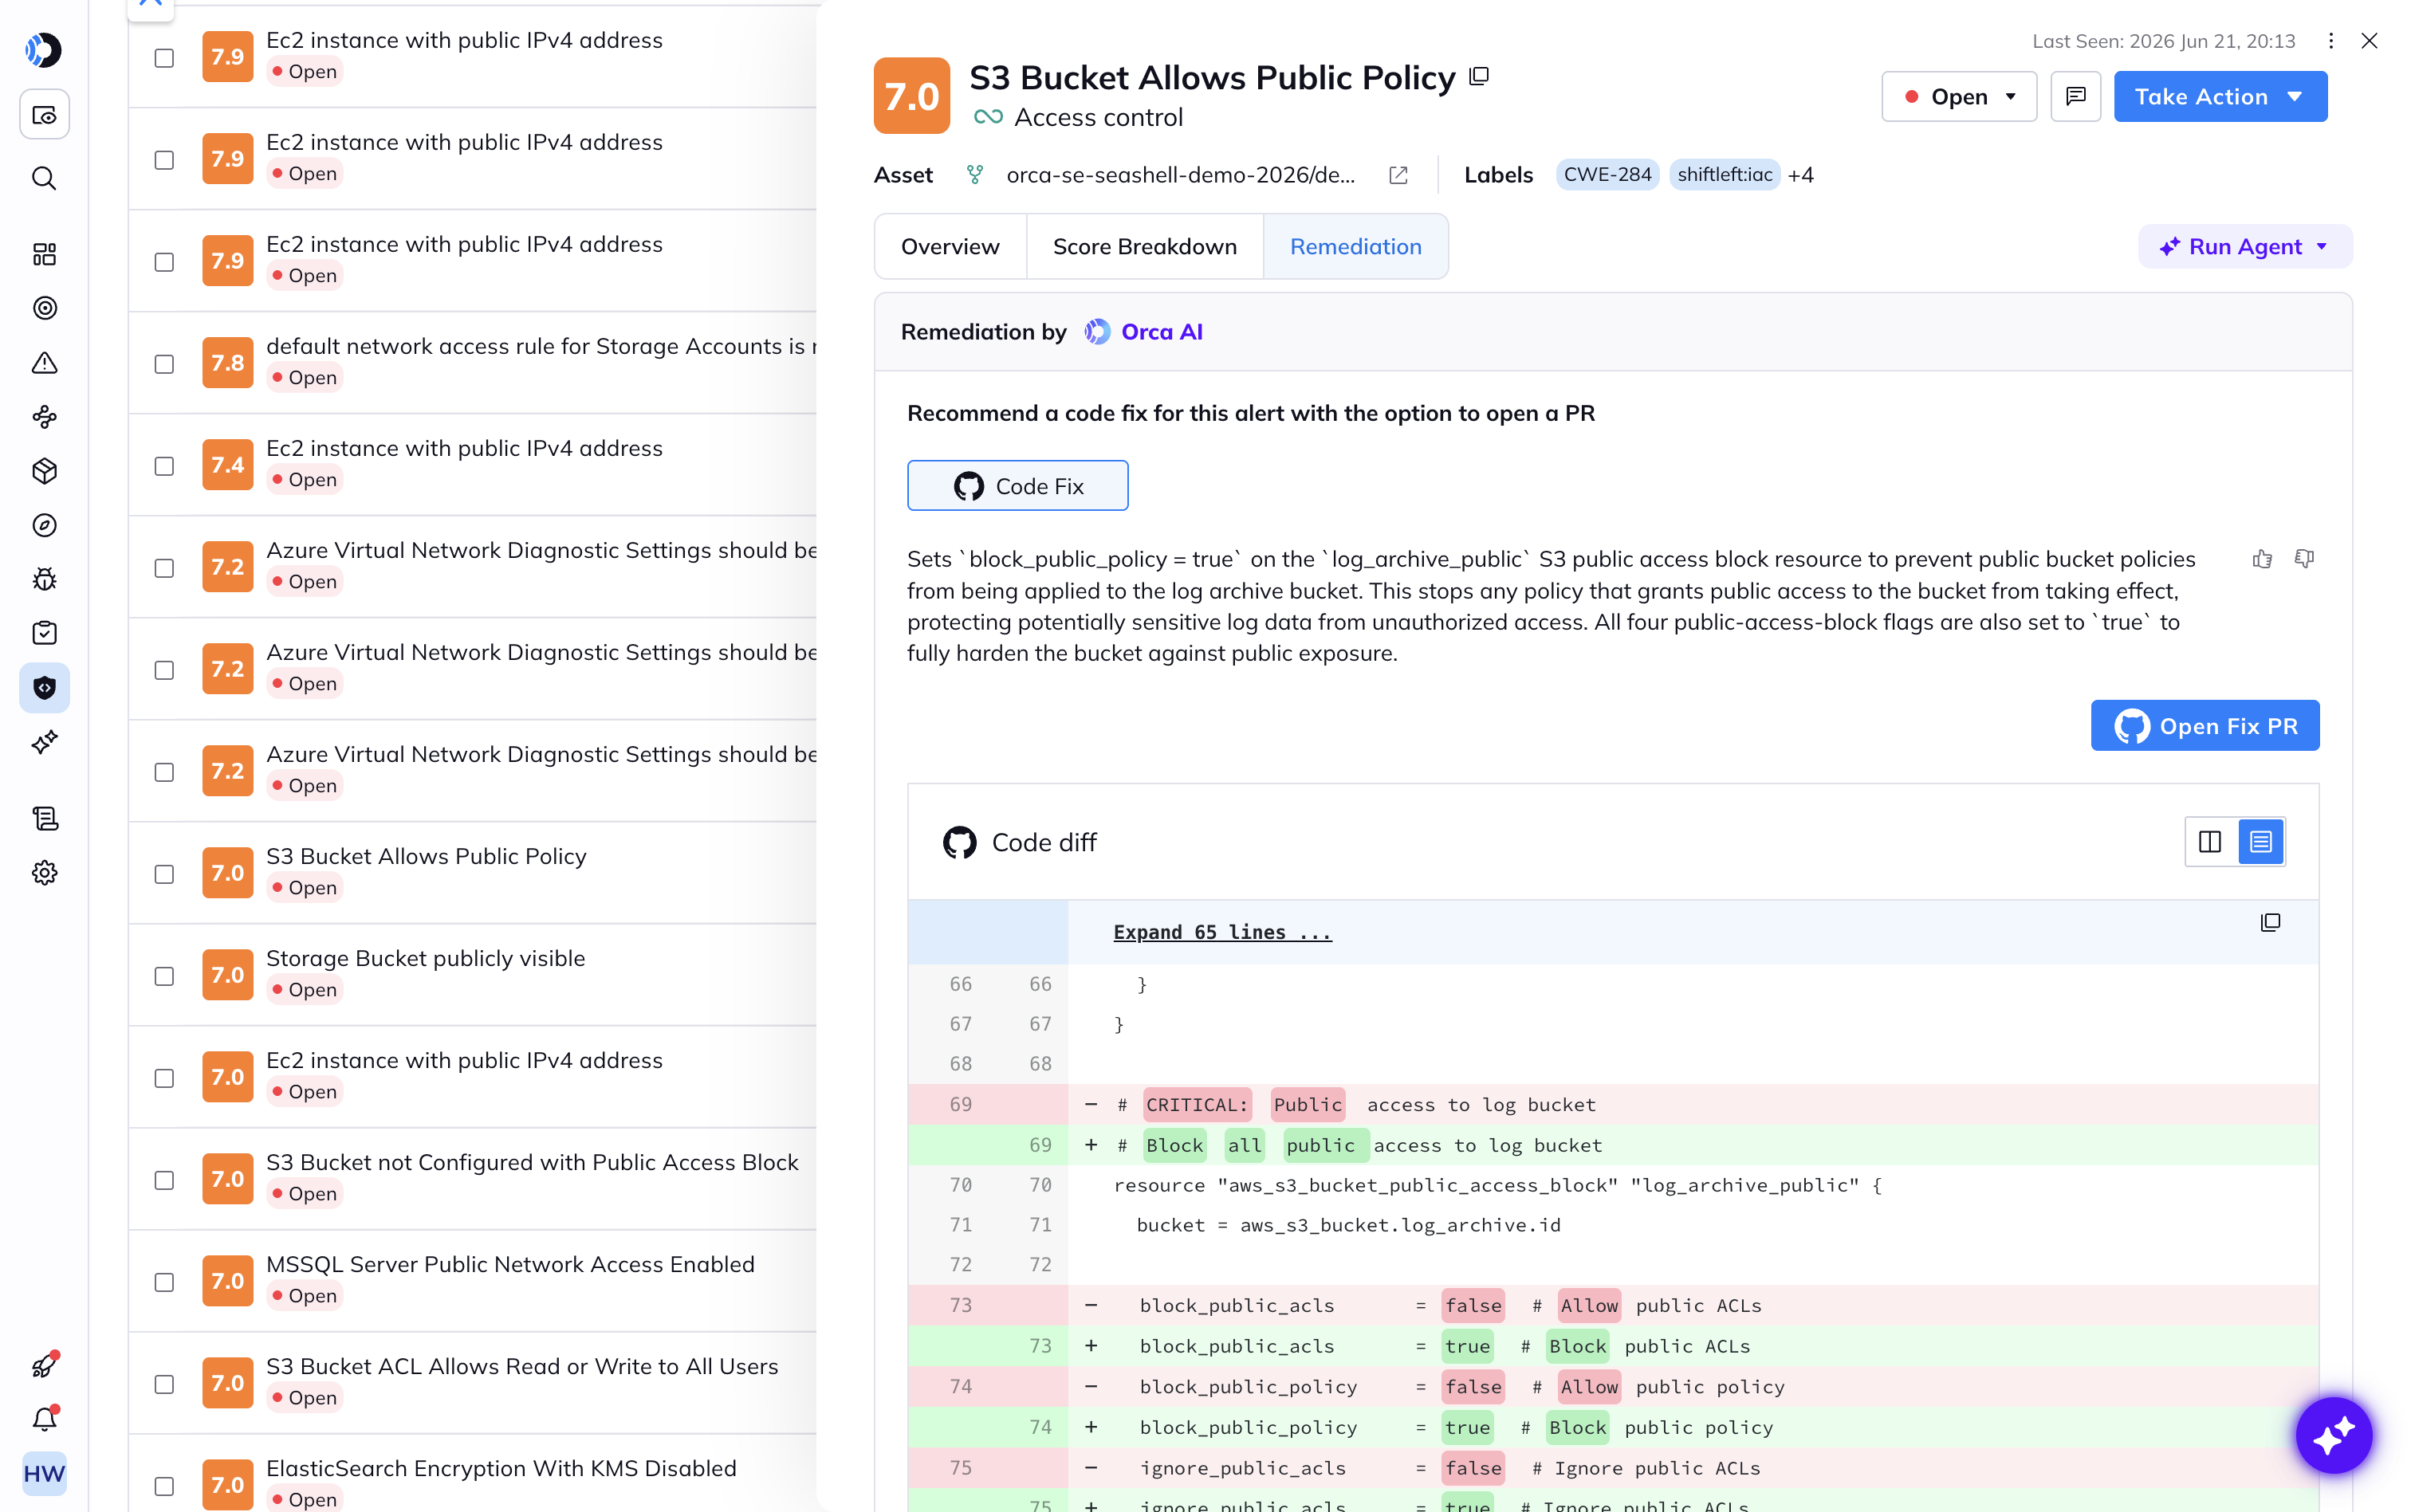
AIコード修正によりAppSecの課題をより迅速に修復
Orca AIはPR(プルリクエスト)を作成するオプション付きでコード修正を生成し、チームが開発ワークフロー内で直接修正を推奨できるようにします。
- 修復コードをコマンドラインインターフェースやIaCプロビジョニングツールにコピー&ペーストするか、コンソール内の手順に従います。
- 必要に応じて追加の質問を行い、修復手順を微調整します。
- リクエストの匿名化と機密データのマスキングにより、データのプライバシーが確保されます。
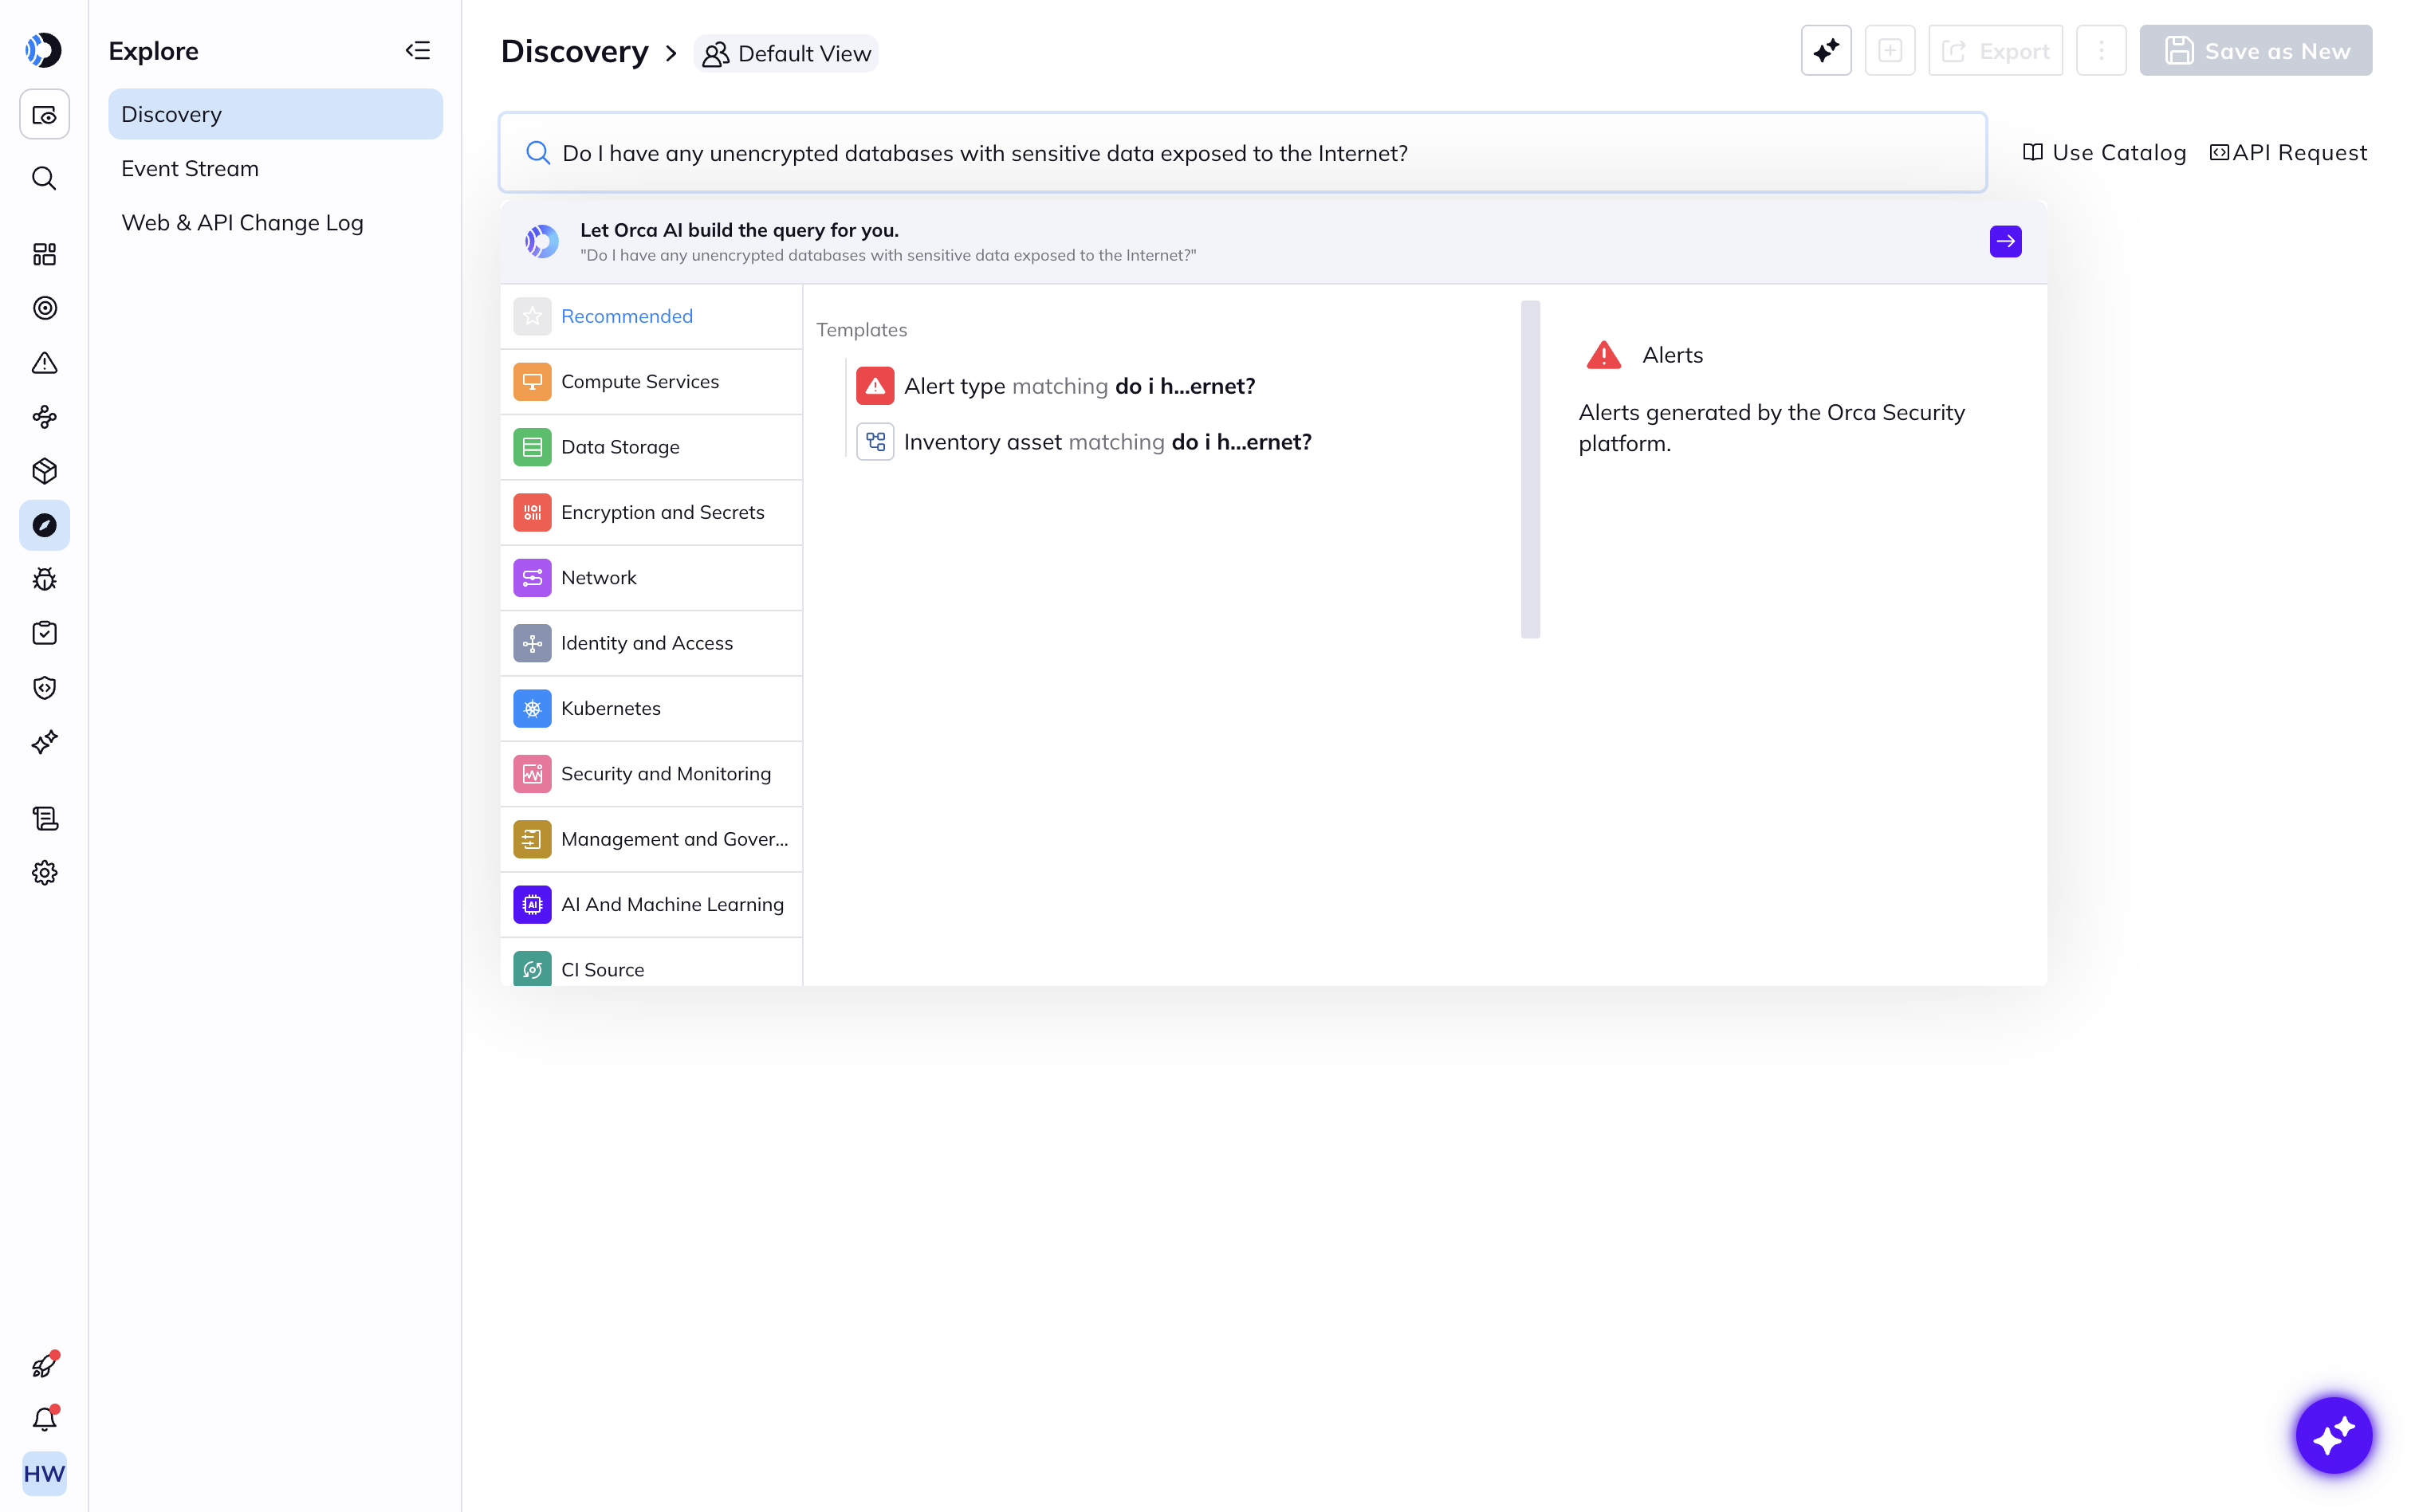
クエリ構文は不要。探しているものをすぐに見つける。
「外部に公開されているlog4jの脆弱性はあるか?」や「インターネットに露出している機密データを含む暗号化されていないデータベースはあるか?」といった質問への回答を取得できます。発見までの時間を大幅に短縮し、専門知識のギャップを埋めることで、リスクを軽減しコンプライアンスを向上させます。
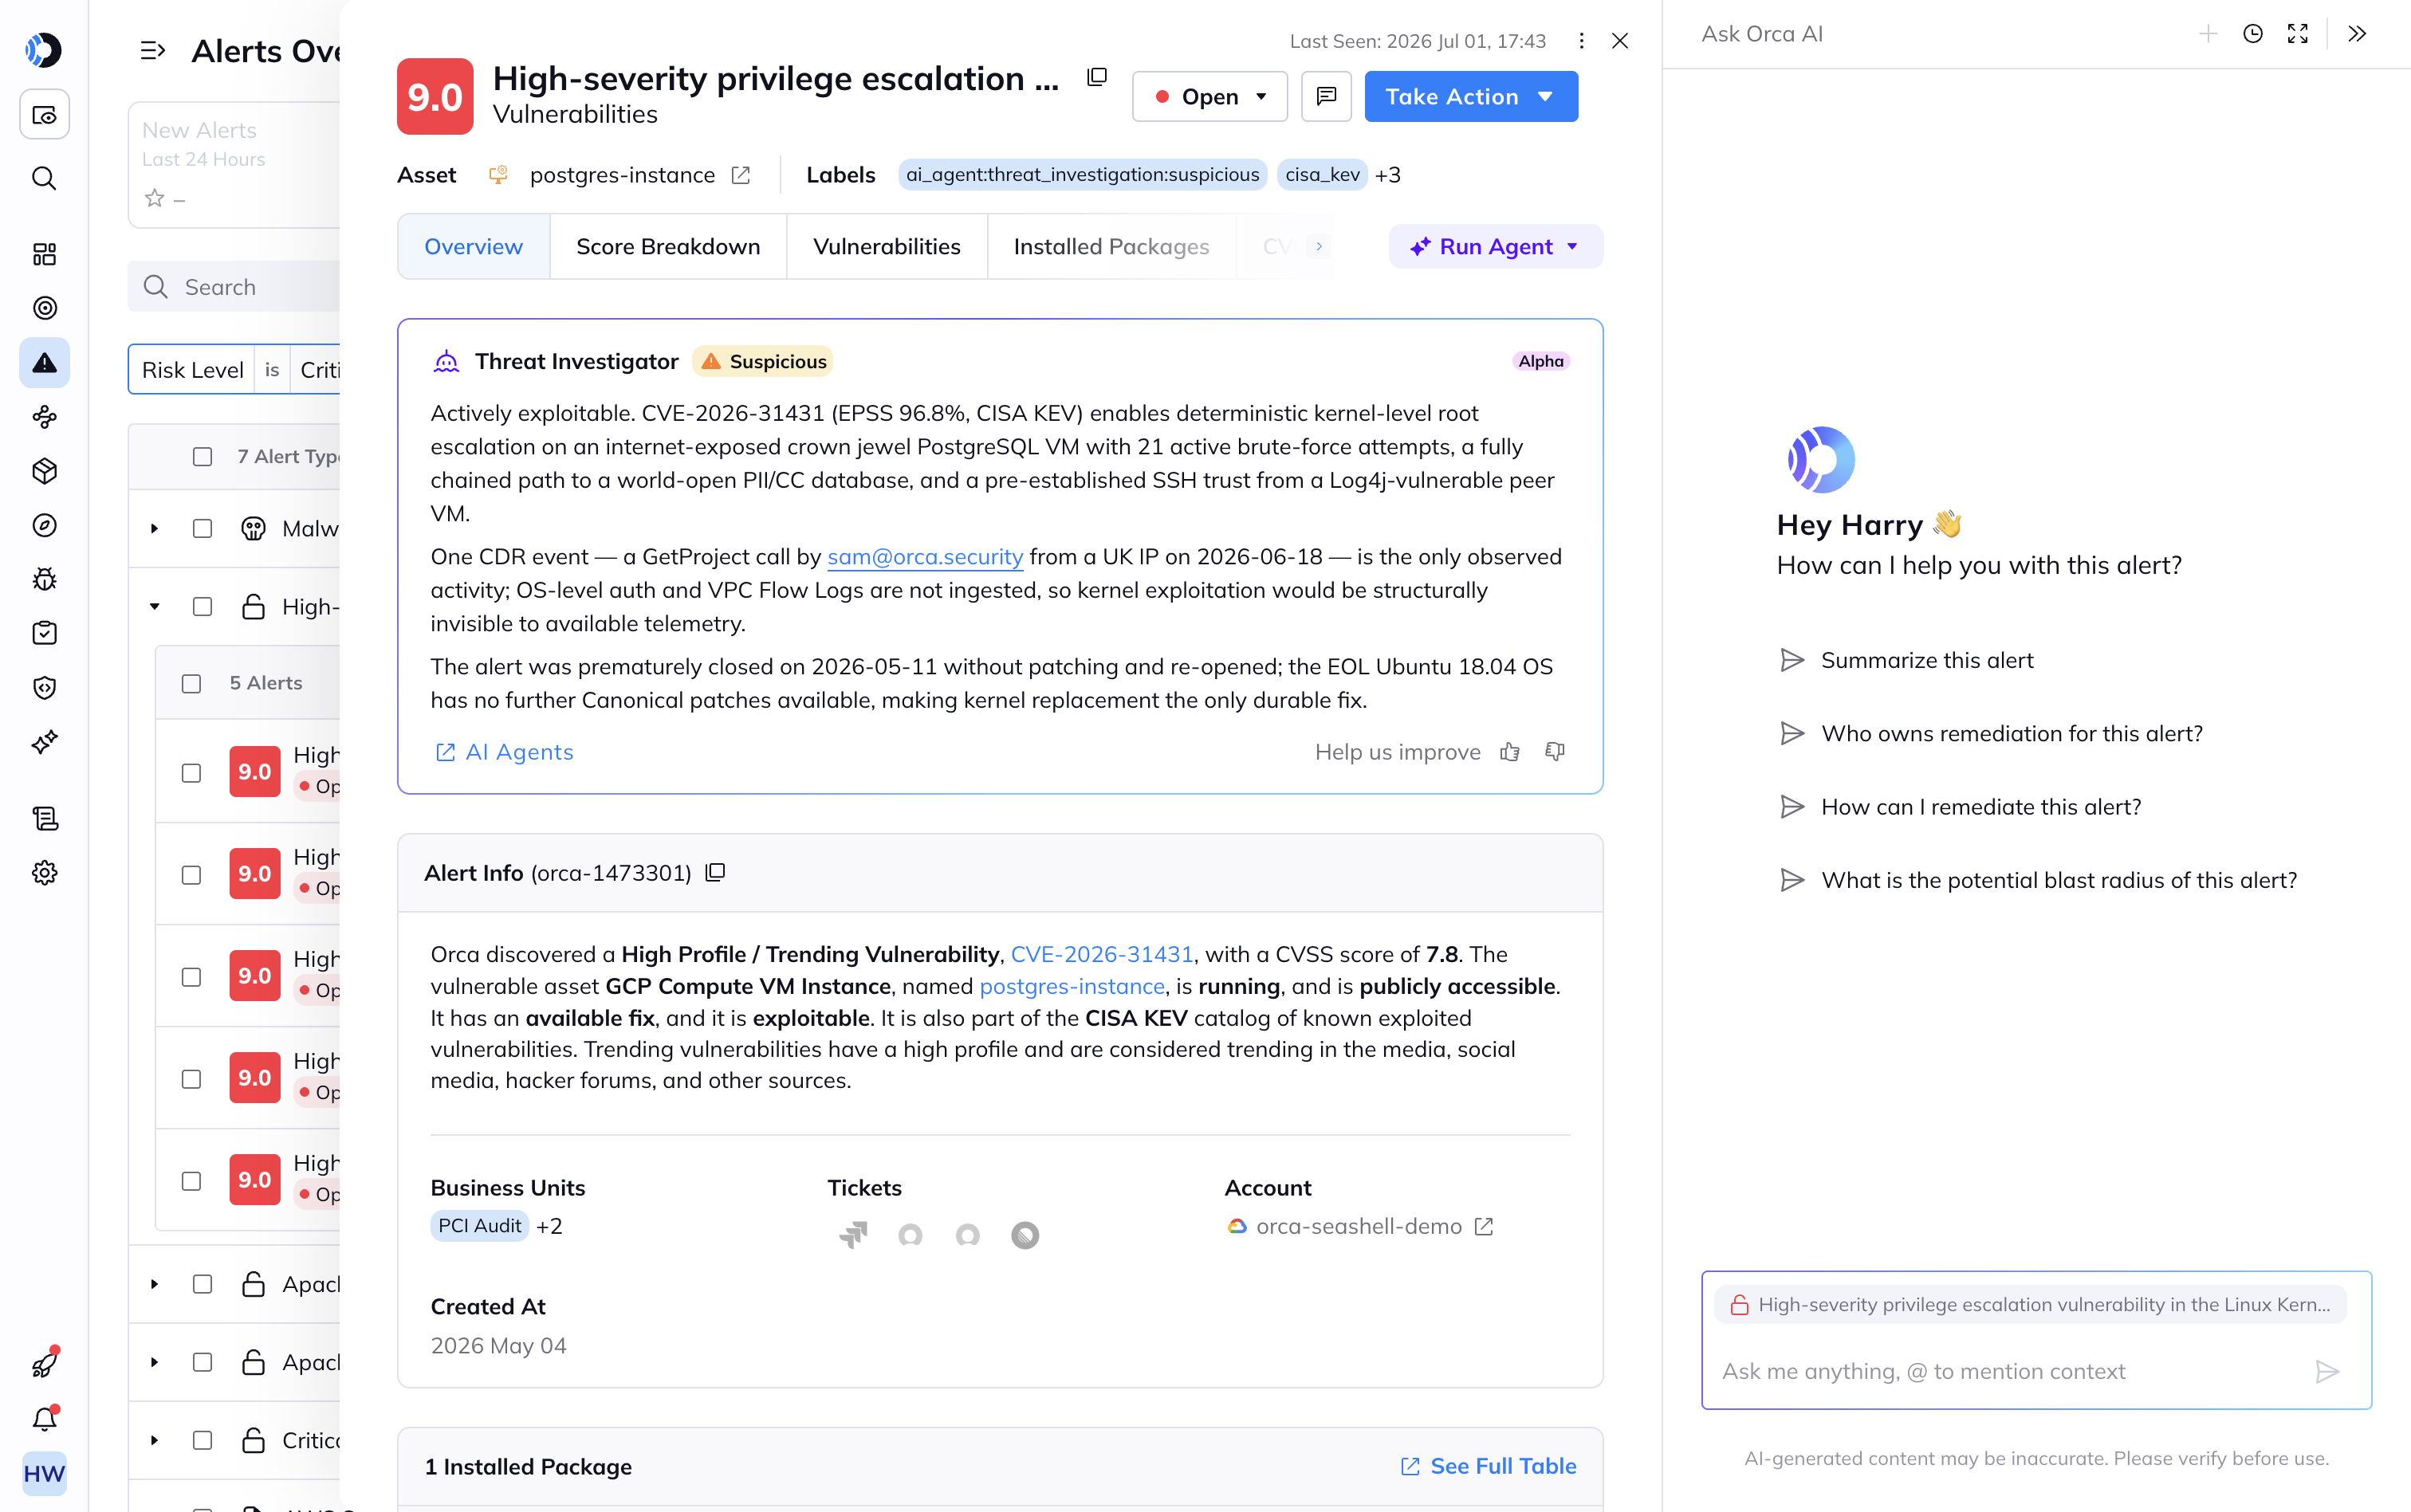
Orca AIとチャットして、コンテキストを考慮したインサイトを取得
Orca AIはクラウドのコンテキスト全体を理解しているため、どのような質問に対しても、数秒で正確かつ実用的な回答を提供します。
関連リソース


Orca AIソリューションブリーフ
Orca AIの概要をご覧ください。OrcaのCore Agents、自然言語AIアシスタント、およびMCP Serverが、マシンスピードの…をどのように拡張するかを紹介します。
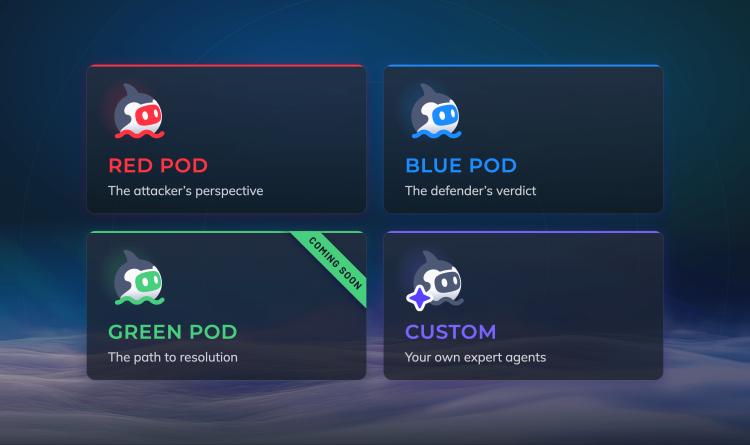
Orca AI Agent Podsの全貌
最新のセキュリティプラットフォームは、チームの実際の働き方に適合したセキュリティを実現すべきだと私たちは考えています。実際には、それは次のようなことを意味します…

OrcaのAttack Surface Red Agentによるコンテキスト主導の攻撃者視点テスト
主な調査結果:迅速な構築とは、絶え間ない変化のリリースを意味します。新しいアプリケーション、新しいサービス、新しいサブドメイン、新しいエンドポイント、新しい統合。そのすべてが…

OrcaがBlack Hat 2026で構築するもの
Black Hat USA 2026 | ラスベガス | 8月1日〜6日 | ブース 5115 毎年、Black Hatには…

Orca MCP:テキストだけではスケールしなくなった時に
更新情報(2026年8月7日):OrcaがClaude Connector Directoryに掲載されました。これまで、チャットボックスは…
OrcaのMCP Server向けCloud Security Agent Skillsを発表
目次Orcaの統合データモデルが信頼性の高いAIワークフローを促進Orca MCP Serverの接続による効果Orcaを運用化するエージェントスキル…
よくある質問
Orca Securityの「エージェントレス第一」のクラウドセキュリティアプローチにより、企業クラウド資産における重大なセキュリティおよびコンプライアンスの課題を迅速かつ容易に解決できる一方、レガシーなソリューションに伴うコスト、組織的な摩擦、パフォーマンスへの影響を排除します。Orcaの顧客は、Orca Securityプラットフォームの導入直後に、以下のようなメリットを享受できます。
- クラウド資産全体の100%の可視性: Orcaなら、エージェントやネットワークスキャナーをインストールする必要はありません。導入から数分以内に、アイドル状態、一時停止状態、停止状態のワークロード、孤立したシステム、エージェントがサポートしていないデバイスを含む、すべてのクラウド資産がカバーされます。従来のエージェントベースのソリューションでは不可能です。
- クラウド専用に構築された単一の保護プラットフォーム: Orcaは、クラウドセキュリティ動態管理(CSPM)、クラウドワークロード保護プラットフォーム(CWPP)、クラウドインフラ権限管理(CIEM)、脆弱性管理、データセキュリティ動態管理(DSPM)、APIセキュリティ、AIセキュリティの主要機能を、単一の統合プラットフォームで提供します。
- リスクの優先順位付け: Orcaのコンテキスト対応エンジンは、深刻度に加え、影響を受ける資産の露出度や、潜在的な侵害によるビジネスへの影響に基づいてセキュリティアラートを優先順位付けします。
- 他のソリューションが見落とすアタックパスの可視化: Orcaのコンテキスト対応インテリジェンスは、一見無関係な問題が組み合わさって危険なアタックパスが形成されるケースを認識します。
- 拡張性のある継続的な保護: Orcaは、追加のインストールや手動更新を必要とせずに、新たに追加されたクラウド資産を自動的に検出して監視します。
ほとんどの組織は5つ以上のサイロ化されたセキュリティツールを導入しており、その多くはエージェントベースです。これはアラート疲れを引き起こし、コンテキストが欠如した(重複の可能性がある)アラートが絶え間なく流れ込み、最も重大な脅威にいつどこで対応すべきかについての洞察がほとんど得られません。エージェントベースのセキュリティソリューションは導入と保守が煩雑で、部分的なカバレッジしか提供できません。クラウド環境の拡大に合わせて常に新しいエージェントのインストールが必要となり、セキュリティチームがDevOpsのスピードに追随することは事実上不可能です。
他のソリューションとは異なり、agentless-firstのOrcaプラットフォームは、クラウド資産全体に数分でデプロイされ、環境の拡大に合わせて新しいアセットを自動的に検出します。また、ワークロードへの影響はゼロです。さらに、Orcaのコンテキスト対応エンジンは、迅速な対応が必要な1%のアラートと、そうでない99%のアラートを切り分けます。これにより、セキュリティチームはアラート疲れを回避し、攻撃者に悪用される前に真に重大なセキュリティ問題を修正できます。
単に個々のサイロ化したセキュリティ問題の深刻度を報告するソリューションとは異なり、Orcaの多次元的なアプローチは、複数の要因に対する統合的な評価に基づいてリスクの優先順位を決定します。
- 深刻度: どのような種類の脅威ですか?CVSSおよびEPSSスコアはいくつですか?
- 悪用可能性: このリスクはどの程度容易に悪用される可能性があるか?
- アクセシビリティ: その資産は外部に公開されていますか?ラテラルムーブメント(横展開)のリスクはありますか?
- ビジネスへの影響: その資産はビジネスにおいて重要ですか?PII(個人識別情報)が含まれていますか?または、それらを含む資産に隣接していますか?
Orcaクラウドセキュリティプラットフォームは、トレーニングや微調整から本番環境へのデプロイ、推論に至るまで、AIモデルをエンドツーエンドで保護します。
- AIおよびMLのインベントリとBOM: 管理・未管理を問わず、環境にデプロイされているすべてのAIモデルの完全なビューを取得します。
- 包括的なAI-SPMカバレッジ: ネットワークセキュリティ、データ保護、アクセス制御、IAMを含め、AIモデルが安全に構成されていることを保証します。
- 機密データの検出: AIモデルやトレーニングデータに機密情報が含まれている場合にアラートを通知し、適切な対策を講じることができます。
- サードパーティアクセスの検出: OpenAIやHugging FaceなどのAIサービスへのキーやトークンが、コードリポジトリ内で安全でない状態で露出していることを検出します。
主なメリット:
- リスク検出の向上: 一見無関係な低優先度の問題が組み合わさって危険なアタックパスが形成されるケースを認識することで、組織は重大なリスクの見落としを防ぐことができます。
- アラート疲れの軽減: 何百ものアラートを優先順位付けされた少数のアタックパスに絞り込むことで、セキュリティチームの負担を大幅に軽減し、アラートに対する感度の低下を防ぎます。
- 最重要資産(クラウンジュエル)への注力: 最重要資産を重視することで、セキュリティチームは、すべての脅威を同等の重要度として扱うのではなく、甚大な被害をもたらす侵害につながる可能性のある脅威を優先的に処理できます。
- 効率の向上: 優先度の低いアラートの選別に時間を浪費する代わりに、チームは組織のクラウドセキュリティ体制をさらに改善するための、より価値の高い活動に集中できます。
- より戦略的な修復: アタックパス上のすべてのアラートを修正しようとするのではなく、チェーンを遮断するものを優先的に修正することで、最も差し迫った危険を迅速に阻止できます。

チャットで相談
Orca Securityのデモを見る
Orcaクラウドセキュリティプラットフォームで、可視性を獲得し、コンプライアンスを実現し、リスクの優先順位付けを行いましょう。
 Orcaのエキスパートに相談する
Slackアカウントは不要です。