

2022 State of Public Cloud Security Report
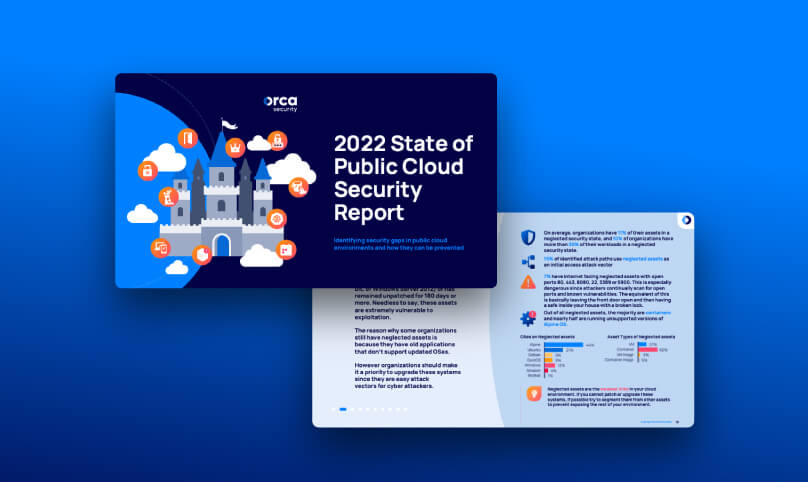
Der „2022 State of the Public Cloud Security Report“ ist eine Studie des Orca Research Pod – einem Team aus zwölf Forschern, die Workload-, Konfigurations- und Identitätsdaten aus Milliarden von Cloud-Assets auf AWS, Azure und Google Cloud analysiert haben, die von der Orca Cloud Security Platform gescannt wurden.
Die Studie zeigt: Obwohl viele Unternehmen Cloud-Sicherheit als eine ihrer wichtigsten IT-Prioritäten einstufen, werden elementare Sicherheitspraktiken nach wie vor oft vernachlässigt. Beim schnellen Umzug von Ressourcen in die Cloud fällt es Unternehmen schwer, mit den stetig wachsenden Cloud-Angriffsflächen und der zunehmenden Multi-Cloud-Komplexität Schritt zu halten. Der aktuelle Mangel an Cybersecurity-Fachkräften verschärft die Lage zusätzlich.
Wichtige Erkenntnisse im Überblick:
- Der durchschnittliche Angriffspfad benötigt nur 3 Schritte, um ein geschäftskritisches Asset (Crown Jewel) zu erreichen
- 78 % der identifizierten Angriffspfade nutzen bekannte Schwachstellen (CVEs) als Angriffsvektor für den Erstzugriff
- 70 % der Unternehmen haben einen Kubernetes-API-Server, der öffentlich zugänglich ist
Laden Sie den Report noch heute herunter, um die vollständige Studie zu lesen und konkrete Handlungsempfehlungen zur Reduzierung Ihrer Angriffsfläche zu erhalten.
Das könnte Sie auch interessieren …


Bericht zum Status der KI-Sicherheit 2026
Tiefgehende Forschung: 2026 State of AI Security Report. KI-Sicherheitsergebnisse von über 1.200 Produktionsorganisationen. Holen Sie sich den Bericht. KI-Adoption…
2026 State of AI Security: KI ist in Produktion. Security nicht.
Heute veröffentlichen wir den 2026 State of AI Security Report – eine umfassende Analyse darüber, wie künstliche Intelligenz den Weg von…
Orca Security im TAG Enterprise AI Security Handbook 2026 ausgezeichnet
InhaltsverzeichnisEin neues Kapitel für Enterprise-KI-SicherheitThema 1: KI-Sicherheit fehlt es an klarer, verlässlicher OrientierungThema 2: Vom Experimentieren zu…