

2022年パブリッククラウドセキュリティ動向レポート
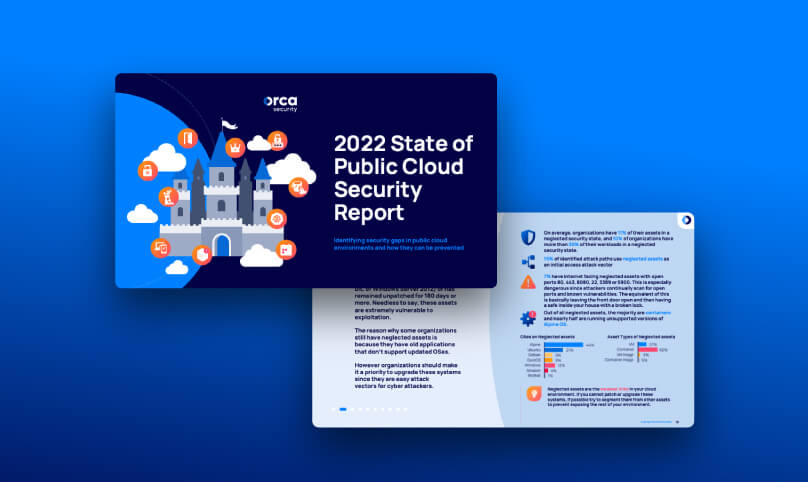
「2022年パブリッククラウドセキュリティ動向レポート」は、12名の研究者からなるOrca Research Podがまとめた調査レポートです。Orca Cloud Security PlatformによってスキャンされたAWS、Azure、Google Cloud上の数十億件に及ぶサイバー資産から得られた、ワークロード、構成、IDデータを分析しています。
本調査によると、多くの組織がクラウドセキュリティをITの最優先課題の1つに挙げている一方で、基本的なセキュリティプラクティスが依然として遵守されていない実態が浮き彫りになりました。クラウドへのリソース移行を急ぐあまり、拡大し続けるクラウドアタックサーフェス(攻撃対象領域)と高まるマルチクラウドの複雑さへの対応に苦慮しています。現在のサイバーセキュリティ人材の不足が、この状況にさらに拍車をかけています。
主な調査結果は以下の通りです:
- クラウンジュエル(最重要資産)に到達する攻撃経路は、平均わずか3ステップ
- 特定された攻撃経路の78%が、初期アクセスの攻撃ベクトルとして既知の脆弱性(CVE)を悪用
- 組織の70%で、Kubernetes APIサーバーがパブリックアクセス可能な状態に放置
調査の全容と、アタックサーフェスを縮小するために取るべき具体的なアクションについては、今すぐレポートをダウンロードしてご確認ください。
こちらもおすすめです:


データおよびAIセキュリティ
2026年 AIセキュリティ現状レポート:AIは本番稼働している。セキュリティは追いついていない。
本日、人工知能がどのように…から移行したかを包括的に分析した「2026年 AIセキュリティ現状レポート」を公開します。
データおよびAIセキュリティ
Orca Security、「2026 TAG Enterprise AI Security Handbook」で高く評価
目次エンタープライズAIセキュリティの新たな章テーマ1:AIセキュリティには明確で信頼できるガイダンスが不足しているテーマ2:実験から…