

Relatório sobre o Estado da Segurança na Nuvem Pública de 2022
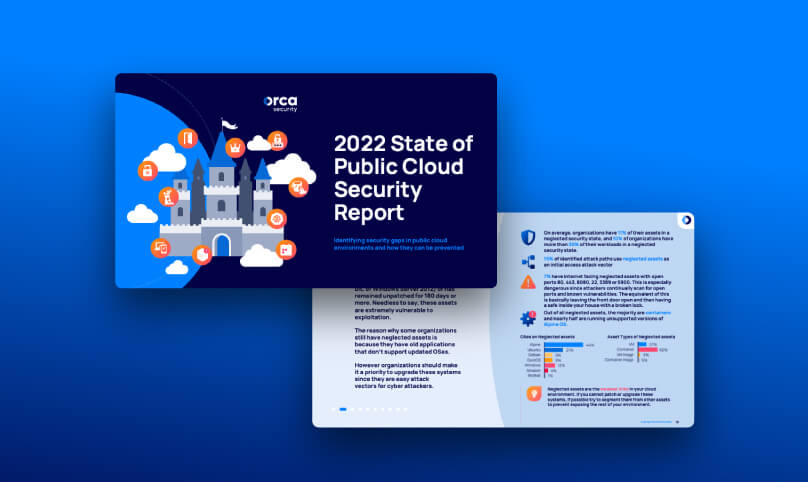
O Relatório sobre o Estado da Segurança na Nuvem Pública de 2022 é um estudo compilado pelo Orca Research Pod, uma equipe de doze pesquisadores que analisou dados de workload, configuração e identidade capturados de bilhões de ativos em nuvem na AWS, Azure e Google Cloud verificados pela Orca Cloud Security Platform.
Este estudo mostra que, embora muitas organizações listem a segurança na nuvem como uma de suas principais prioridades de TI, muitas práticas básicas de segurança ainda são ignoradas. Na pressa de migrar recursos para a nuvem, as organizações têm dificuldade para acompanhar superfícies de ataque em constante expansão e a complexidade crescente do ambiente multinuvem. A escassez atual de profissionais qualificados em cibersegurança agrava ainda mais a situação.
Alguns dos principais achados incluem:
- O caminho de ataque médio precisa de apenas 3 etapas para alcançar um ativo de valor crítico (crown jewel)
- 78% dos caminhos de ataque identificados usam vulnerabilidades conhecidas (CVEs) como vetor de ataque para acesso inicial
- 70% das organizações têm um servidor de API do Kubernetes acessível publicamente
Para ler o estudo completo e obter recomendações sobre as ações que você pode tomar para reduzir sua superfície de ataque, baixe o relatório hoje mesmo.
Você também pode se interessar por…


Relatório do Estado da Segurança de IA 2026
Pesquisa detalhada Relatório do Estado da Segurança de IA 2026 Descobertas de segurança de IA de mais de 1.200 organizações em produção Obtenha o relatório Adoção de IA…
State of AI Security 2026: A IA está em produção. A segurança não.
Hoje estamos lançando o Relatório State of AI Security 2026, uma análise abrangente de como a inteligência artificial passou de...
Orca Security reconhecida no TAG Enterprise AI Security Handbook 2026
SumárioUm novo capítulo para a segurança de IA corporativaTema 1: A segurança de IA carece de orientações claras e confiáveisTema 2: Da experimentação para...