

Walking the Line: GitOps and Shift Left Security

Open-Source-Software und moderne Entwicklungstechnologien wie IaC ermöglichen es DevOps-Teams, Anwendungen schnell in der Cloud bereitzustellen – während Security-Teams kaum Schritt halten können.
ESG Research hat 350 IT- und Cybersecurity-Experten befragt, um die Herausforderungen von Unternehmen bei aktuellen Sicherheitsprozessen und schnelleren Cloud-native-Entwicklungszyklen besser zu verstehen.
Tatsächlich gaben 45 % der Befragten an, dass Software ohne Sicherheitsprüfungen oder -tests freigegeben wird, und 43 % berichteten von mangelnder Transparenz und Kontrolle in den Entwicklungsprozessen. (1)
Laden Sie „Walking the Line: GitOps and Shift Left Security“ herunter und erhalten Sie Einblicke in folgende Themen:
- Die wichtigsten Sicherheitsbedenken und Herausforderungen von Security-Teams
- Die Verbreitung von GitOps, Security-as-Code und Cybersecurity User Stories
- Elemente des Cloud-native Application Stacks, die am anfälligsten für Angriffe sind
- Die besten Lösungen für effektive Software-Security ohne Beeinträchtigung der Entwicklungsprozesse
Erfahren Sie, wie Unternehmen Risiken minimieren, indem sie Sicherheit nahtlos und ohne Unterbrechungen in Entwicklungsprozesse integrieren.
(1) Marks, M. 2022. Walking the Line: GitOps and Shift Left Security. ESG Research.
Das könnte Sie auch interessieren …


Bericht zum Status der KI-Sicherheit 2026
Tiefgehende Forschung: 2026 State of AI Security Report. KI-Sicherheitsergebnisse von über 1.200 Produktionsorganisationen. Holen Sie sich den Bericht. KI-Adoption…
2026 State of Application Security Report
Tiefgehende Analyse: 2026 State of Application Security Report. Wenn Entwicklungsgeschwindigkeit die Sicherheit überholt. Zum Bericht. Ein klares Bild von…
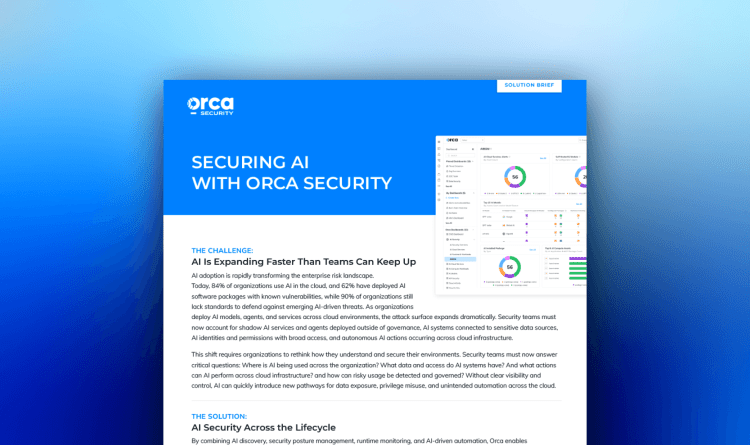
AI Security Solution Brief
Da Unternehmen AI rasant einführen, haben Security-Teams Mühe, mit der wachsenden Angriffsfläche und ‘Shadow AI’-Diensten Schritt zu halten...