

Walking the Line: GitOps and Shift Left Security

L'Open Source et les technologies de développement modernes comme l'IaC permettent aux équipes DevOps de déployer rapidement des applications dans le cloud, laissant les équipes de sécurité à la traîne.
ESG Research a interrogé 350 professionnels de l'IT et de la cybersécurité pour mieux comprendre les défis auxquels les organisations sont confrontées face aux processus de sécurité actuels et à l'accélération des cycles de développement cloud-native.
En réalité, 45 % des répondants ont indiqué que des logiciels sont déployés sans passer par des contrôles ou des tests de sécurité, et 43 % font état d'un manque de visibilité et de contrôle dans les processus de développement. (1)
Téléchargez Walking the Line: GitOps and Shift Left Security pour obtenir des éclairages sur :
- Les principales préoccupations et les défis majeurs rencontrés par les équipes de sécurité
- La prévalence du GitOps, du Security-as-Code et des user stories de cybersécurité
- Les éléments de la pile applicative cloud-native les plus exposés aux compromissions
- Les meilleures solutions pour sécuriser efficacement les logiciels sans perturber les processus de développement
Découvrez comment les organisations réduisent les risques en intégrant la sécurité aux processus de développement, sans aucune perturbation.
(1) Marks, M. 2022. Walking the Line: GitOps and Shift Left Security. ESG Research.
Vous pourriez également être intéressé par…


Rapport 2026 sur l'état de la sécurité de l'IA
Recherche approfondie : Rapport 2026 sur l'état de la sécurité de l'IA | Résultats de sécurité IA de plus de 1 200 organisations en production | Obtenir le rapport | Adoption de l'IA…
Rapport 2026 sur l'état de la sécurité des applications
Recherche approfondie : Rapport 2026 sur l'état de la sécurité des applications. Quand la vélocité du développement dépasse la sécurité. Obtenir le rapport. Une vision claire de...
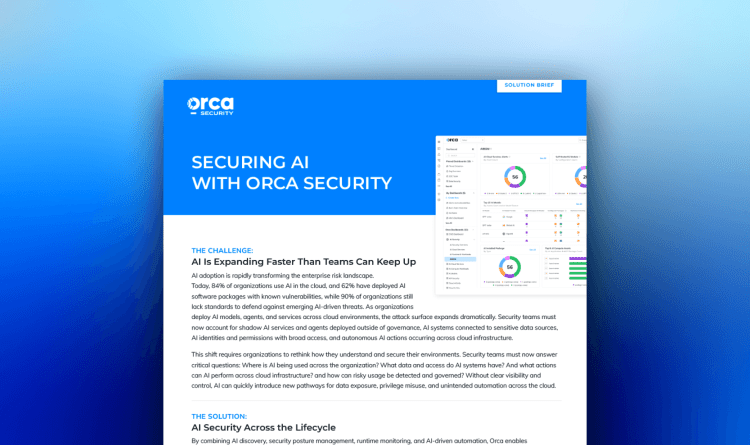
Fiche solution : Sécurité de l'IA
Alors que les entreprises adoptent rapidement l'IA, les équipes de sécurité peinent à suivre l'expansion de la surface d'attaque et des services de « shadow AI »...