

Detecção de risco de movimentação lateral
A Orca detecta riscos e vulnerabilidades que podem permitir a movimentação lateral no seu ambiente em nuvem e recomenda etapas de correção para fortalecer sua postura de segurança.
O Desafio
Chaves expostas possibilitam a movimentação lateral
Os invasores frequentemente exploram múltiplos ativos para atingir seu objetivo final. Eles usam o ponto de apoio inicial para varrer ativos conectados em busca de chaves não criptografadas e outras informações que permitam avançar para o próximo alvo.
- 90% das organizações têm pelo menos um ativo que permite movimentação lateral.
- 72% das organizações têm ativos expostos à internet em risco de movimentação lateral.
- Muitas soluções detectam a movimentação lateral apenas depois que ela já ocorreu ou não enxergam informações contextuais cruciais, como o acesso à internet pública, que normalmente disparariam um alerta.
Nossa Abordagem
Descubra e corrija o risco de movimentação lateral
A Orca Platform combina cobertura total da nuvem e insights profundos para descobrir chaves desprotegidas, senhas e outras informações que um invasor poderia usar para se movimentar lateralmente no seu ambiente. A Orca também evidencia os riscos interconectados entre ativos de nuvem que invasores podem explorar para colocar em perigo seus ativos mais críticos.
Detecte chaves privadas inseguras
A Orca faz a varredura do sistema de arquivos de cada máquina em busca de chaves privadas, cria hashes e depois verifica todos os outros ativos em busca de configurações de chaves públicas autorizadas com hashes correspondentes. Além das chaves, a Orca fornece informações relacionadas a elas, como:
- Caminhos para chaves armazenadas de forma insegura
- Identidades de ativos que podem ser acessados com chaves expostas
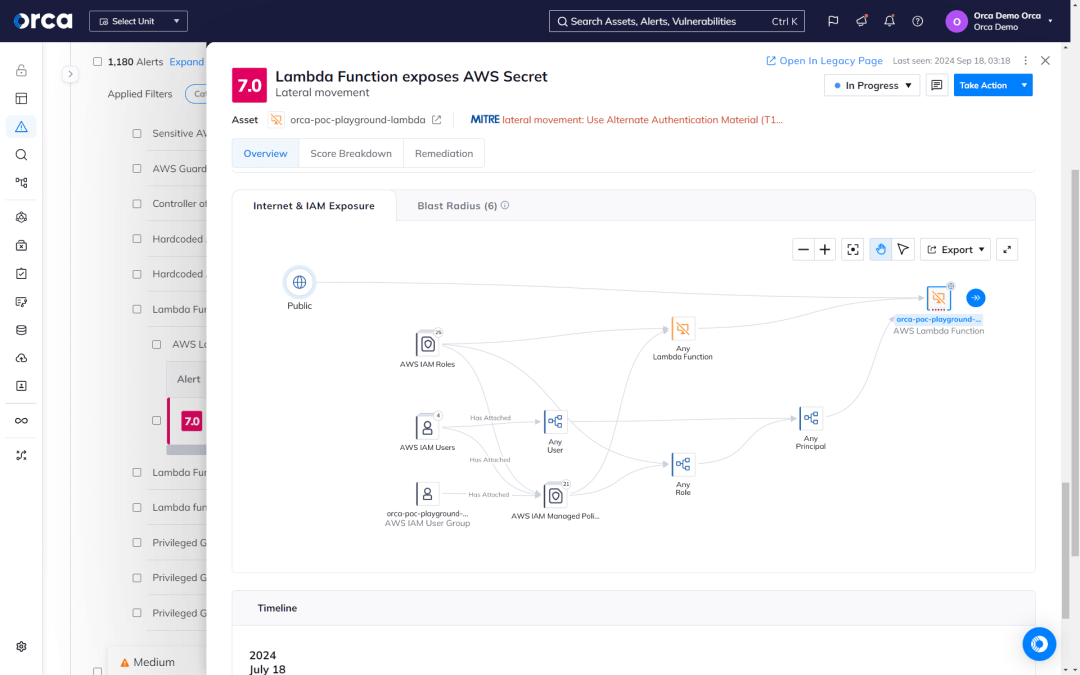
- Segredos expostos em recursos de computação de funções serverless


Previna ataques de movimentação lateral
A Máquina Virtual A tem um sistema operacional sem patches e uma conta de serviço permissiva que pode acessar a Máquina Virtual B, que expõe chaves confidenciais. A maioria das ferramentas não reconheceria o risco de movimentação lateral, o que exige uma visão profunda da relação entre ativos de nuvem e riscos. A Orca não apenas detecta e prioriza esse risco com eficiência, mas também avalia continuamente sua criticidade à medida que as condições do seu ambiente mudam.

Encontre credenciais expostas antes dos seus adversários
Invasores frequentemente procuram credenciais expostas inadvertidamente durante o processo de desenvolvimento de software. A Orca detecta esses riscos verificando o seguinte:
- Históricos de shell em busca de senhas armazenadas inadvertidamente
- Repositórios Git em busca de chaves e credenciais de acesso
- Sistemas relacionados ao desenvolvimento que possam estar armazenando chaves de nuvem pública


Cobertura e visibilidade completas

Converse conosco
Veja a Orca Security em ação
Ganhe visibilidade, alcance conformidade e priorize riscos com a Orca Cloud Security Platform.
 Converse com um especialista da Orca
Não requer conta no Slack.