

Détection des risques de déplacement latéral
Orca détecte les risques et vulnérabilités pouvant favoriser les déplacements latéraux au sein de votre parc cloud, puis recommande des mesures de remédiation pour renforcer votre posture de sécurité.
Le défi
Les clés exposées facilitent le déplacement latéral
Les attaquants exploitent souvent plusieurs ressources pour parvenir à leurs fins. Grâce à leur point d'accès initial, ils analysent les ressources connectées à la recherche de clés non chiffrées et d'autres informations susceptibles de leur permettre d'atteindre leur cible suivante.
- 90 % des organisations possèdent au moins une ressource facilitant le déplacement latéral.
- 72 % des organisations ont des ressources exposées sur Internet vulnérables au déplacement latéral.
- De nombreuses solutions ne détectent le déplacement latéral qu'après coup ou passent à côté d'informations contextuelles essentielles, telles qu'un accès à Internet, qui permettraient pourtant de déclencher une alerte.
Notre approche
Détectez et neutralisez les risques de déplacement latéral
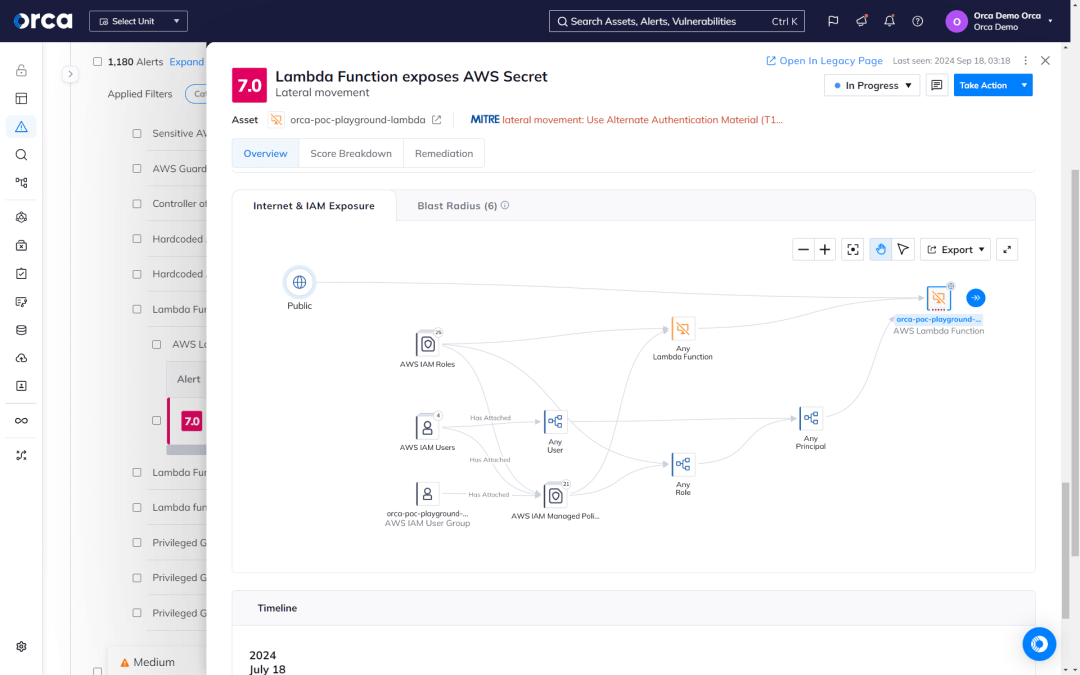
La plateforme Orca combine une couverture cloud complète et une analyse approfondie pour détecter les clés non protégées, mots de passe et autres données qu'un attaquant pourrait exploiter pour se déplacer latéralement dans votre environnement. Orca met également en lumière les risques interconnectés entre ressources cloud que les attaquants peuvent exploiter pour menacer vos données les plus critiques.
Détectez les clés privées non sécurisées
Orca analyse le système de fichiers de chaque machine pour détecter les clés privées, génère des empreintes de hachage, puis analyse toutes les autres ressources à la recherche de configurations de clés publiques autorisées correspondantes. Au-delà des clés elles-mêmes, Orca fournit des informations contextuelles clés telles que :
- Les chemins d'accès vers les clés stockées de manière non sécurisée
- Les identités des ressources accessibles via des clés exposées
- Les secrets exposés sur les ressources de calcul des fonctions serverless


Prévenez les attaques par déplacement latéral
La machine virtuelle A dispose d'un système d'exploitation non patché et d'un compte de service trop permissif pouvant accéder à la machine virtuelle B, qui expose des clés sensibles. La plupart des outils ne parviendraient pas à identifier ce risque de déplacement latéral, faute de visibilité approfondie sur les liens unissant les ressources cloud et les risques. Orca détecte et hiérarchise efficacement ce risque, tout en réévaluant continuellement sa criticité selon les évolutions de votre environnement.

Trouvez les identifiants exposés avant vos adversaires
Les attaquants recherchent fréquemment des identifiants exposés par inadvertance au cours du développement logiciel. Orca détecte ces risques en analysant les éléments suivants :
- Les historiques shell pour repérer les mots de passe stockés par erreur
- Les dépôts Git pour identifier les clés et identifiants d'accès
- Les systèmes liés au développement susceptibles de stocker des clés de cloud public


Couverture et visibilité totales

Discutez avec nous
Découvrez Orca Security en action
Gagnez en visibilité, assurez la conformité et priorisez les risques avec la plateforme de sécurité cloud Orca.
 Discutez avec un expert Orca
Aucun compte Slack requis.