

ラテラルムーブメントリスクの検出
Orcaは、クラウドアセットでラテラルムーブメントを可能にするリスクと脆弱性を検出し、セキュリティ体制を強化するための修復ステップを推奨します。
課題
露出したキーがラテラルムーブメントを可能にする
攻撃者は最終目標に到達するために、複数の資産を悪用することがよくあります。彼らは最初の足がかりを利用して接続された資産をスキャンし、次の標的への移動を可能にする暗号化されていないキーなどの情報を探します。
- 組織の90%が、ラテラルムーブメントを可能にする資産を少なくとも1つ保有しています。
- 組織の72%が、ラテラルムーブメントのリスクにさらされたパブリック公開アセットを保有しています。
- 多くのソリューションは、ラテラルムーブメントが発生した後にしか検知できないか、アラートのトリガーとなるべきパブリックインターネットへのアクセスといった極めて重要なコンテキスト情報を見逃しています。
私たちのアプローチ
ラテラルムーブメントリスクの検出と修復
Orca Platformは、包括的なクラウドカバレッジとディープインサイトを組み合わせ、攻撃者が環境内でラテラルムーブメントに使用できる保護されていないキー、パスワード、その他の情報を検出します。また、Orcaは攻撃者がクラウンジュエル(最重要資産)を危険にさらすために悪用可能な、クラウドアセット間の相互接続されたリスクを浮き彫りにします。
安全でない秘密鍵の検出
Orcaは各マシンのファイルシステムをスキャンして秘密鍵を検出し、ハッシュを生成した上で、一致するハッシュを持つ認可済み公開鍵設定がないか他のすべての資産をスキャンします。キー自体の検出に加えて、Orcaは以下のようなキー関連情報を提供します。
- 安全でない状態で保存されたキーへのパス
- 露出したキーでアクセス可能な資産のID
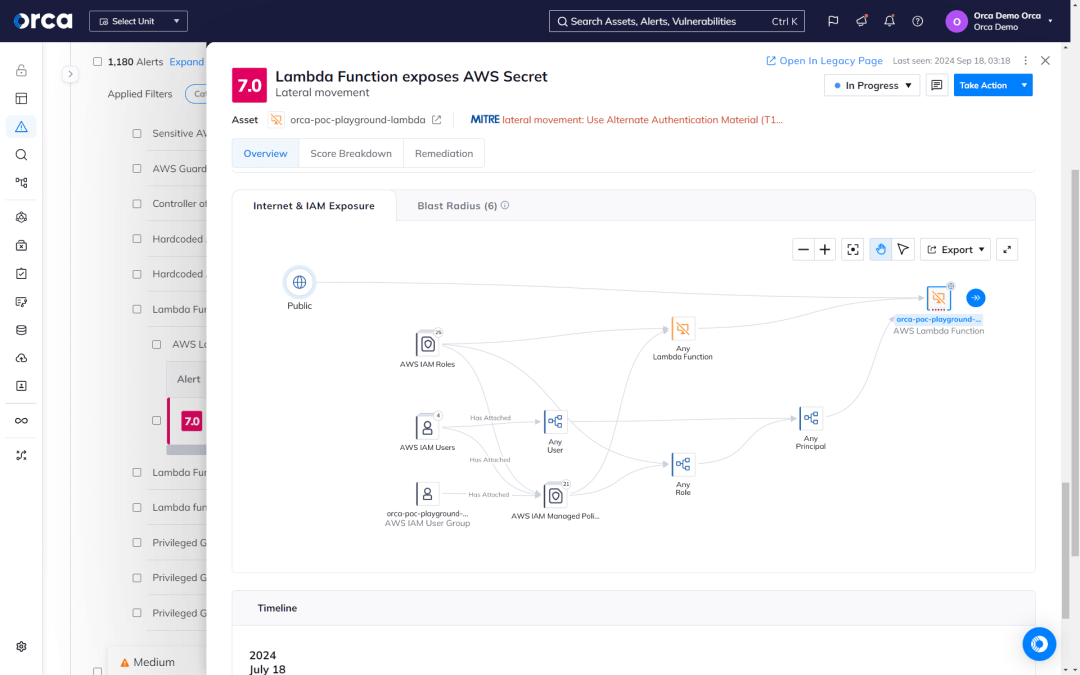
- サーバーレス機能のコンピュートリソース上で露出したシークレット


ラテラルムーブメント攻撃の阻止
仮想マシンAに未適用のOSパッチと寛容なサービスアカウントがあり、機密キーを露出している仮想マシンBにアクセスできるとします。多くのツールは、クラウドアセットとリスクの関係性についての深いインサイトが必要となるため、このラテラルムーブメントのリスクを認識できません。Orcaはこのリスクを検出して効果的に優先順位を付けるだけでなく、環境内の状態変化に応じてその重要度を継続的に評価します。

攻撃者よりも先に露出した認証情報を発見
攻撃者は、ソフトウェア開発プロセスで不用意に露出した認証情報を頻繁に探します。Orcaは以下をスキャンしてこれらのリスクを検出します。
- 不用意に保存されたパスワードがないか確認するシェル履歴
- キーやアクセス認証情報が含まれていないか確認するGitリポジトリ
- パブリッククラウドのキーが保存されている可能性がある開発関連システム


完全なカバレッジと可視性

チャットで相談
Orca Securityのデモを見る
Orcaクラウドセキュリティプラットフォームで、可視性を獲得し、コンプライアンスを実現し、リスクの優先順位付けを行いましょう。
 Orcaのエキスパートに相談する
Slackアカウントは不要です。