

Risikoerkennung für Lateral Movement
Orca erkennt Risiken und Schwachstellen, die Lateral Movement in Ihrer Cloud-Umgebung ermöglichen könnten, und empfiehlt Behebungsschritte zur Stärkung Ihrer Security-Posture.
Die Herausforderung
Exponierte Schlüssel ermöglichen Lateral Movement
Angreifer kompromittieren oft mehrere Assets, um ihr eigentliches Ziel zu erreichen. Sie nutzen ihren initialen Zugriffspunkt, um verbundene Assets nach unverschlüsselten Schlüsseln und weiteren Informationen zu durchsuchen, die ihnen den Weg zum nächsten Ziel ebnen.
- 90 % aller Unternehmen haben mindestens ein Asset, das Lateral Movement ermöglicht.
- 72 % aller Unternehmen verfügen über öffentlich zugängliche Assets mit Risiken für Lateral Movement.
- Viele Lösungen erkennen Lateral Movement erst, nachdem es bereits stattgefunden hat, oder übersehen entscheidende Kontextinformationen – wie den Zugriff auf das öffentliche Internet –, die eigentlich einen Alert auslösen müssten.
Unser Ansatz
Risiken für Lateral Movement aufdecken und beheben
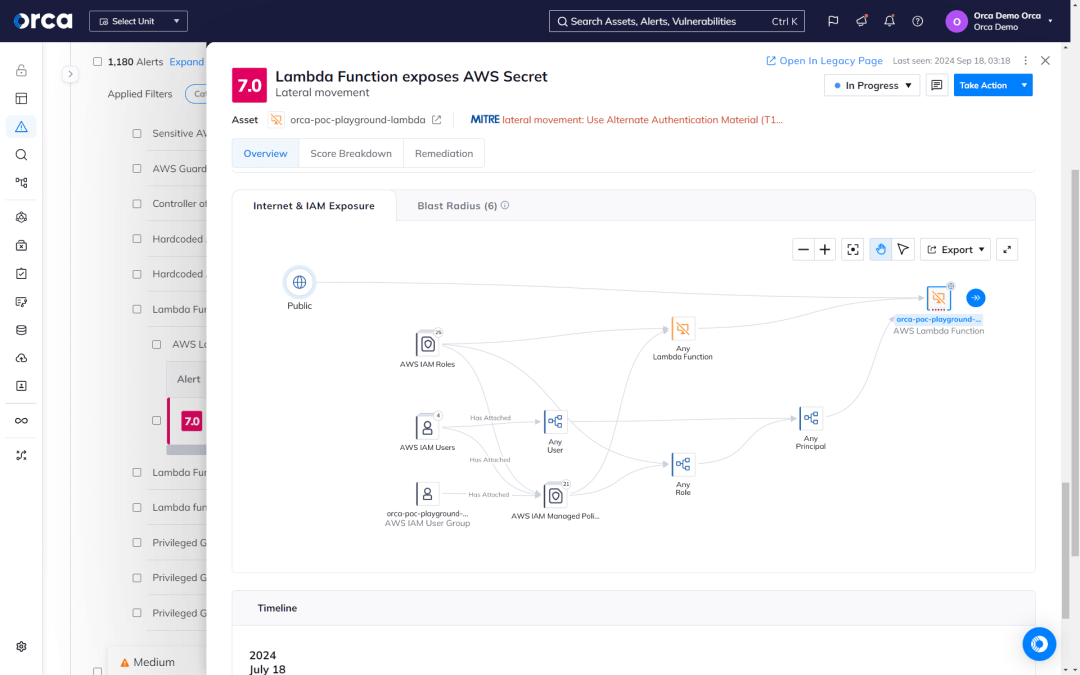
Die Orca-Plattform kombiniert lückenlose Cloud-Abdeckung mit tiefen Einblicken, um ungeschützte Schlüssel, Passwörter und andere Informationen aufzudecken, die ein Angreifer für Lateral Movement in Ihrer Umgebung nutzen könnte. Orca visualisiert zudem vernetzte Risiken zwischen Cloud-Assets, die Angreifer ausnutzen können, um Ihre Kronjuwelen zu gefährden.
Unsichere private Schlüssel erkennen
Orca scannt das Dateisystem jeder Maschine nach privaten Schlüsseln, generiert Hashes und prüft anschließend alle anderen Assets auf autorisierte öffentliche Schlüsselkonfigurationen mit passenden Hashes. Neben Schlüsseln liefert Orca schlüsselbezogene Informationen wie:
- Pfade zu unsicher gespeicherten Schlüsseln
- Identitäten von Assets, auf die mit exponierten Schlüsseln zugegriffen werden kann
- Exponierte Secrets auf Compute-Ressourcen serverloser Funktionen


Lateral-Movement-Angriffe verhindern
Virtuelle Maschine A verfügt über ein ungepatchtes Betriebssystem und ein permissives Service-Konto, das auf die virtuelle Maschine B zugreifen kann, welche wiederum sensible Schlüssel exponiert. Die meisten Tools erkennen das Risiko von Lateral Movement nicht, da hierfür ein tiefes Verständnis der Zusammenhänge zwischen Cloud-Assets und Risiken nötig ist. Orca erkennt und priorisiert dieses Risiko nicht nur effektiv, sondern bewertet dessen Kritikalität fortlaufend neu, sobald sich Bedingungen in Ihrer Umgebung ändern.

Exponierte Anmeldedaten vor Ihren Angreifern finden
Angreifer suchen häufig nach Anmeldedaten, die während des Software-Entwicklungsprozesses versehentlich offengelegt wurden. Orca erkennt diese Risiken durch das Scannen folgender Bereiche:
- Shell-Historien auf versehentlich gespeicherte Passwörter
- Git-Repositories auf Schlüssel und Zugangsdaten
- Entwicklungsbezogene Systeme, auf denen möglicherweise Public-Cloud-Schlüssel gespeichert sind


Vollständige Abdeckung und Sichtbarkeit

Chatten Sie mit uns
Orca Security in Aktion erleben
Erhalten Sie Sichtbarkeit, erzielen Sie Compliance und priorisieren Sie Risiken mit der Orca Cloud Security Platform.
 Mit einem Orca-Experten chatten
Kein Slack-Konto erforderlich.