

Connectez l'accès Zero Trust au risque cloud avec Orca Security et Zscaler
Orca intègre les adresses IP de confiance et les segments d'applications de ZPA dans l'analyse de l'exposition cloud, et transmet les données de renseignement sur les risques d'Orca dans Zscaler UVM. Les équipes peuvent ainsi voir quels actifs cloud sont publiés via ZPA et se concentrer sur les risques réels.
Zscaler : Accélérez la transformation numérique, en toute sécurité
Zscaler accélère la transformation numérique pour que ses clients gagnent en agilité, en efficacité, en résilience et en sécurité. Le Zscaler Zero Trust Exchange protège des milliers de clients contre les cyberattaques et la perte de données en connectant de manière sécurisée les utilisateurs, les appareils et les applications, quel que soit leur emplacement. Déployé dans plus de 150 centres de données à travers le monde, le Zero Trust Exchange basé sur SASE est la plus grande plateforme de sécurité cloud in-line au monde.
Mappez votre cloud avec votre stratégie Zero Trust
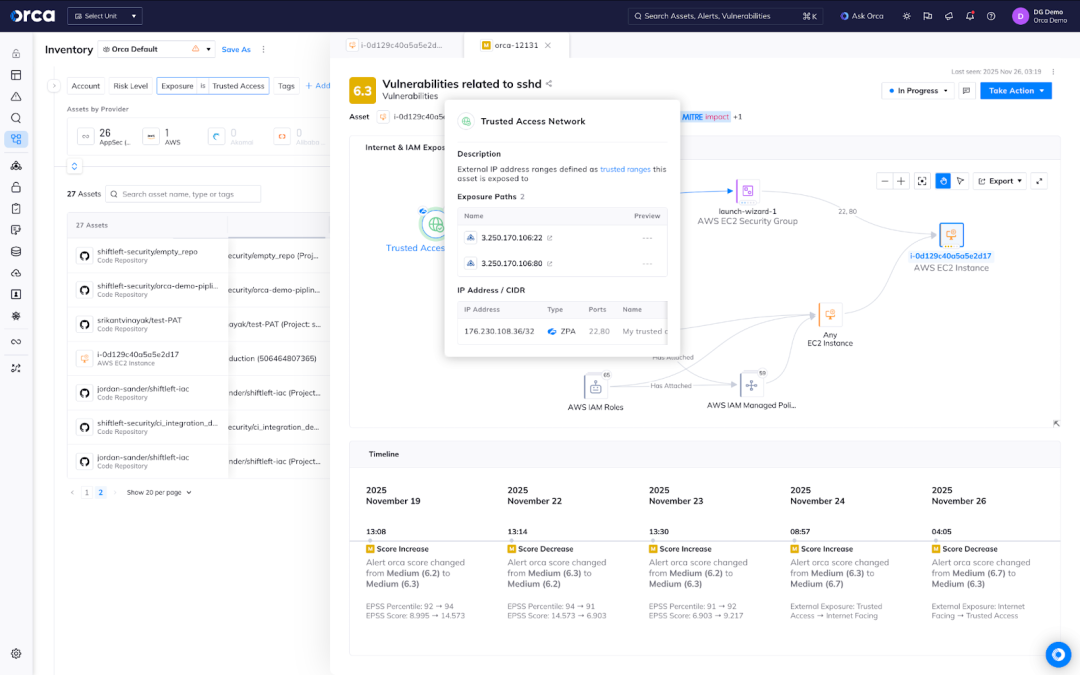
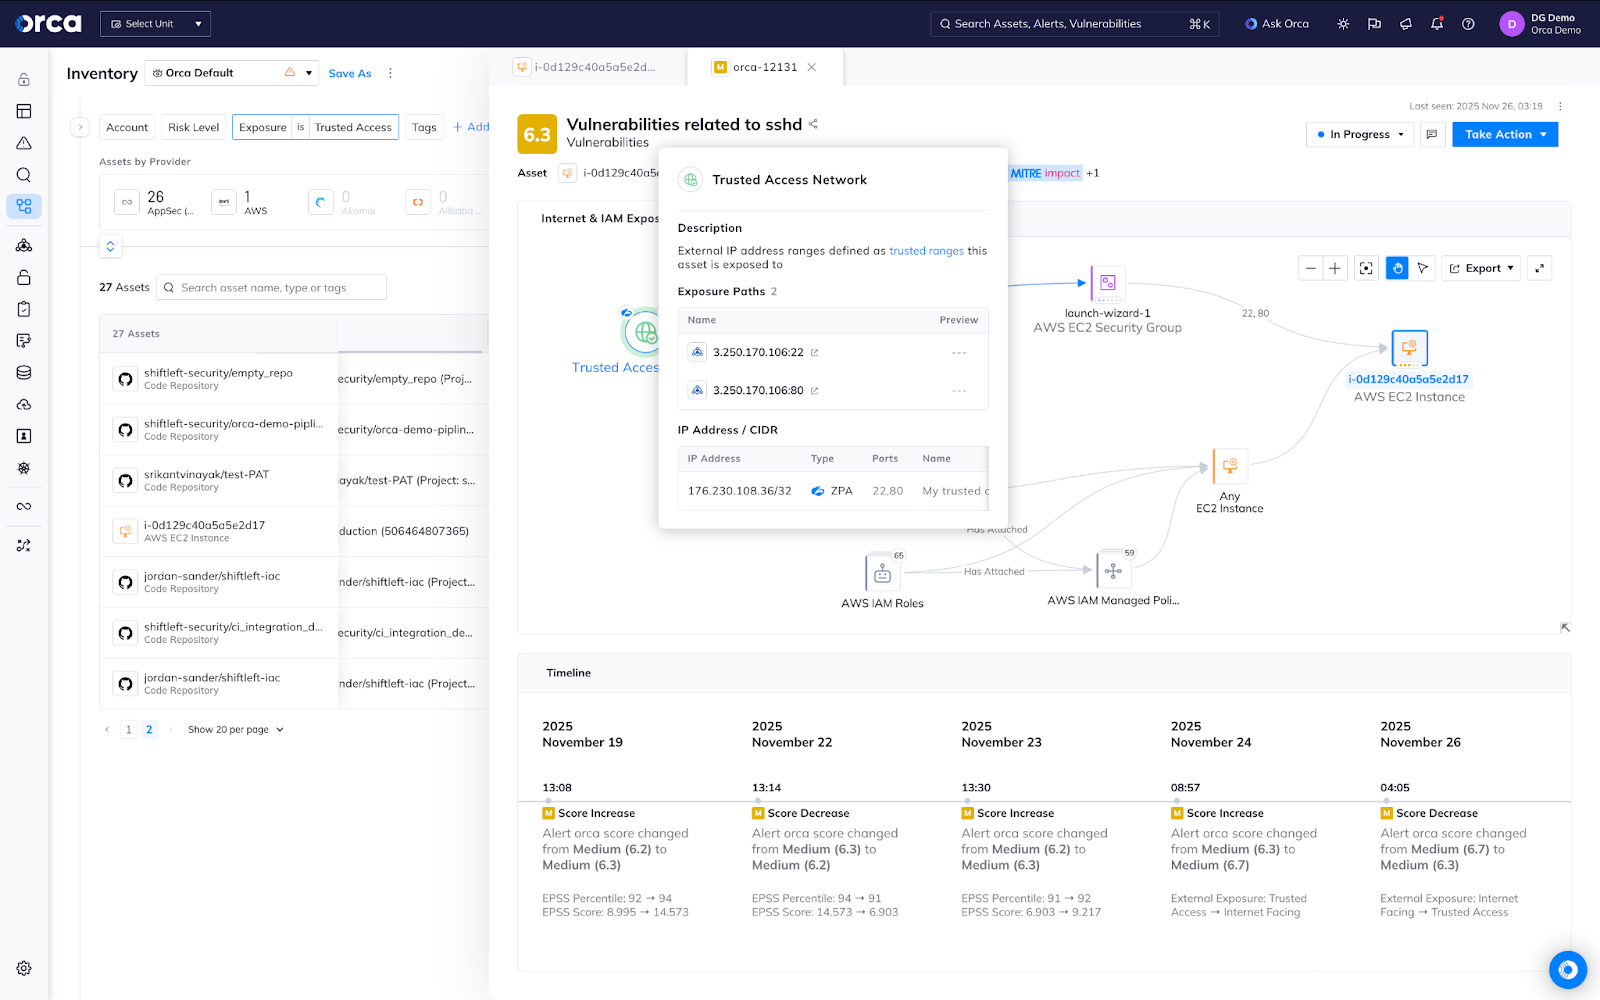
Les environnements cloud évoluent chaque jour, et les équipes de sécurité ont besoin d'une visibilité claire sur l'alignement de leur empreinte cloud avec leur stratégie Zero Trust. Orca réunit le contexte d'accès de ZPA dans la même vue que vos actifs, expositions et risques cloud.
Moins de bruit, un triage plus rapide. Orca identifie le trafic issu de sources de confiance ZPA et le distingue de l'exposition réelle. Les analystes passent moins de temps à traiter des alertes futiles et se concentrent sur les risques réels.
Une couverture ZPA claire. Visualisez d'un coup d'œil les actifs cloud publiés via ZPA. Les failles de couverture deviennent plus faciles à détecter, tout comme les actifs qui méritent une attention particulière.

Intégrez les données de renseignement sur les risques cloud d'Orca dans Zscaler UVM
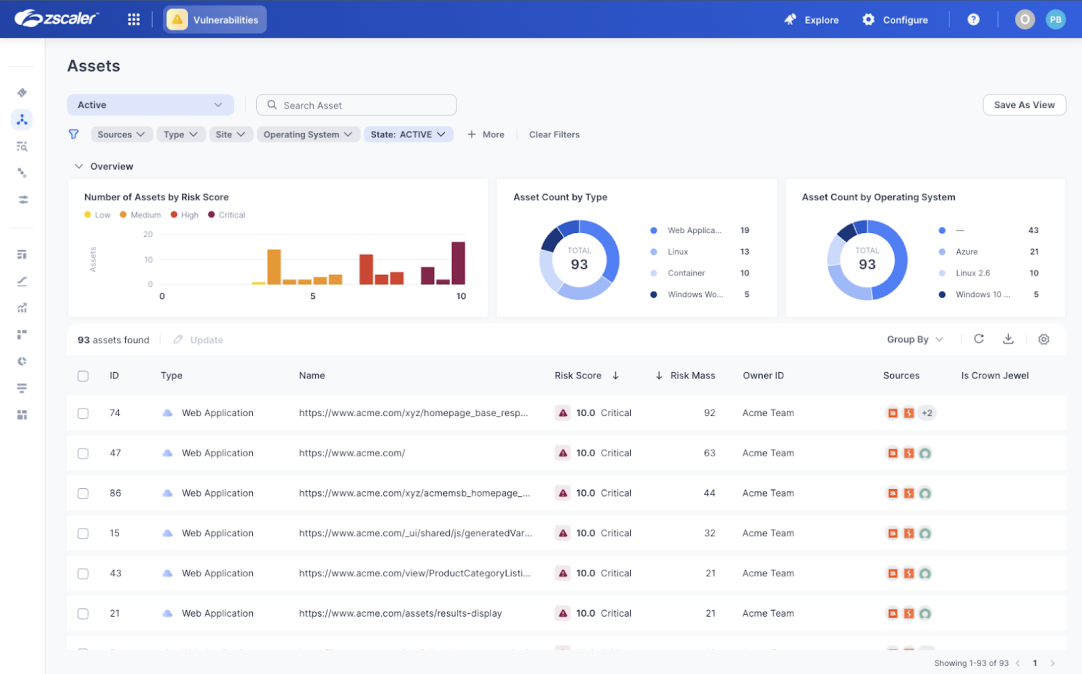
La plupart des équipes de sécurité disposent de données sur les vulnérabilités, mais manquent de contexte. Zscaler Unified Vulnerability Management (UVM) y répond en consolidant les données d'actifs et de vulnérabilités dans toute l'entreprise, avec une notation dynamique des risques, des flux de remédiation automatisés et des rapports intégrés. Grâce à la connexion avec Orca, un contexte approfondi sur les risques cloud s'intègre directement à cet ensemble.
Un contexte plus riche pour chaque résultat. Les alertes, vulnérabilités, CVE et actifs identifiés par Orca sont intégrés dans UVM avec l'ensemble de leur contexte : scores CVSS et EPSS, statut CISA KEV, disponibilité des correctifs et scores de risque basés sur 14 critères. La priorisation s'appuie enfin sur une vision complète.
Une remédiation accélérée. Les données d'Orca permettent d'ajuster le score de risque d'UVM en fonction des priorités de votre activité. Le traçage Cloud-to-Dev relie vos alertes cloud à leur source dans le code, réduisant au minimum le délai entre la détection et la remédiation.

Discutez avec nous
Découvrez Orca Security en action
Gagnez en visibilité, assurez la conformité et priorisez les risques avec la plateforme de sécurité cloud Orca.
 Discutez avec un expert Orca
Aucun compte Slack requis.