

Verknüpfen Sie Zero Trust Access mit Cloud-Risiken – mit Orca Security und Zscaler
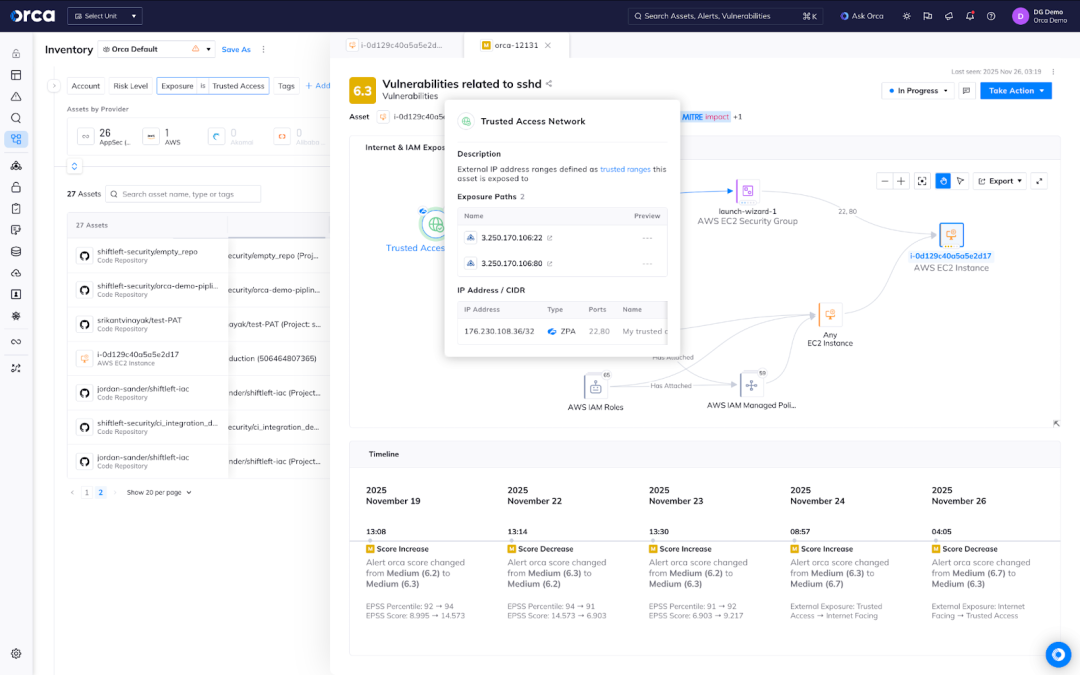
Orca bezieht vertrauenswürdige ZPA-IPs und Anwendungssegmente in die Analyse der Cloud-Exposition ein und übermittelt Orca-Risikodaten an Zscaler UVM. So sehen Teams sofort, welche Cloud-Assets über ZPA bereitgestellt werden, und können sich auf die wirklich relevanten Risiken konzentrieren.
Zscaler: Digitale Transformation sicher beschleunigen
Zscaler beschleunigt die digitale Transformation für mehr Agilität, Effizienz, Resilienz und Sicherheit. Die Zscaler Zero Trust Exchange schützt Tausende von Kunden vor Cyberangriffen und Datenverlust durch die sichere Verbindung von Benutzern, Geräten und Anwendungen an jedem Standort. Mit über 150 Rechenzentren weltweit ist die SASE-basierte Zero Trust Exchange die größte Inline-Cloud-Sicherheitsplattform der Welt.
Bringen Sie Ihre Cloud mit Ihrer Zero-Trust-Strategie in Einklang
Cloud-Umgebungen verändern sich täglich. Sicherheitsteams brauchen klare Transparenz darüber, wie ihre Cloud-Präsenz mit ihrer Zero-Trust-Strategie übereinstimmt. Orca bringt den ZPA-Zugriffskontext in dieselbe Ansicht wie Ihre Cloud-Assets, Exposures und Risiken.
Weniger Alert-Noise, schnellere Triage. Orca erkennt Datenverkehr aus vertrauenswürdigen ZPA-Quellen und unterscheidet ihn von echten Exposures. Analysten verbringen weniger Zeit mit der Jagd nach Fehlalarmen und konzentrieren sich auf Risiken, die wirklich zählen.
Transparente ZPA-Abdeckung. Sehen Sie auf einen Blick, welche Cloud-Assets über ZPA bereitgestellt werden. Lücken in der Abdeckung und Assets, die eine genauere Prüfung erfordern, fallen sofort ins Auge.

Orca Cloud Risk Intelligence in Zscaler UVM integrieren
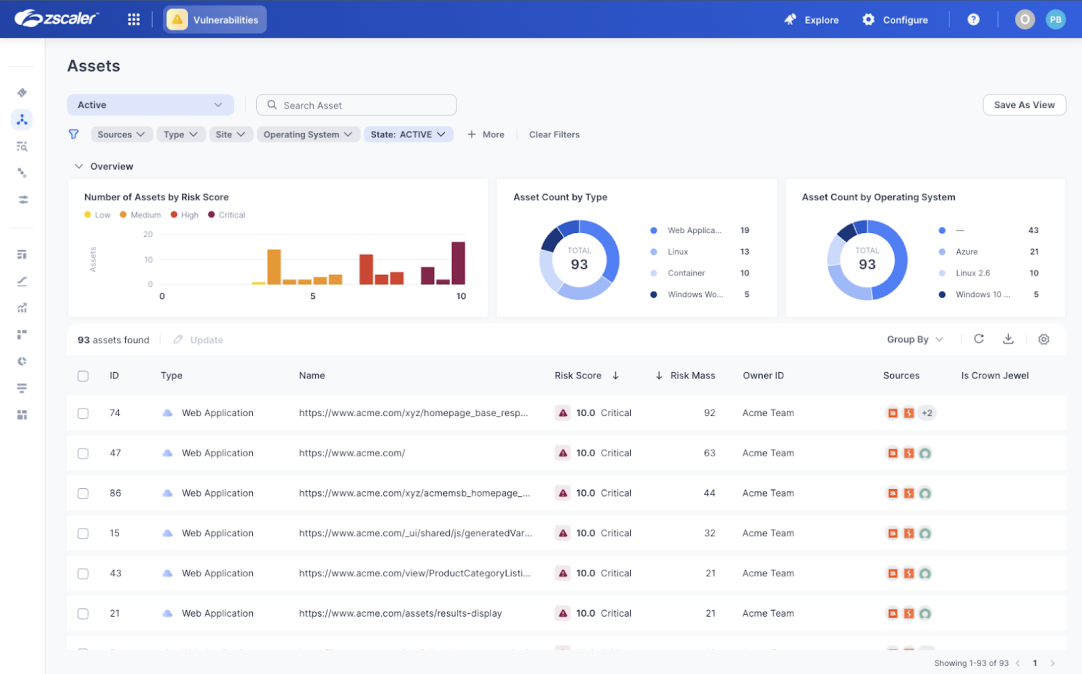
Die meisten Sicherheitsteams verfügen über Schwachstellendaten, benötigen jedoch besseren Kontext. Zscaler Unified Vulnerability Management (UVM) liefert genau das: Es konsolidiert Asset- und Schwachstellendaten im gesamten Unternehmen – inklusive dynamischem Risk Scoring, automatisierten Remediation-Workflows und integriertem Reporting. Durch die Anbindung von Orca fließt fundierter Cloud-Risikokontext direkt in diese Analyse ein.
Umfassenderer Kontext für jedes Finding. Alerts, Schwachstellen, CVEs und Assets aus Orca fließen mit ihrem vollständigen Kontext in UVM ein: CVSS- und EPSS-Scores, CISA-KEV-Status, Patch-Verfügbarkeit sowie Risk Scores, die auf 14 Faktoren basieren. Priorisierung beginnt mit einem lückenlosen Gesamtbild.
Schnellerer Weg zur Behebung. Die Daten von Orca tragen dazu bei, das Risk Scoring in UVM präzise an Ihren Geschäftsprioritäten auszurichten. Das Cloud-to-Dev-Tracing verknüpft Ihre Cloud-Findings direkt mit ihrem Ursprung im Code – das verkürzt den Zyklus von der Erkennung bis zur Remediation drastisch.

Chatten Sie mit uns
Orca Security in Aktion erleben
Erhalten Sie Sichtbarkeit, erzielen Sie Compliance und priorisieren Sie Risiken mit der Orca Cloud Security Platform.
 Mit einem Orca-Experten chatten
Kein Slack-Konto erforderlich.