

Orca SecurityとZscalerでゼロトラストアクセスをクラウドアセットのリスクと連携
OrcaはZPAの信頼できるIPとアプリケーションセグメントをクラウドのエクスポージャー分析に組み込み、OrcaのリスクインテリジェンスをZscaler UVMに送信します。これにより、チームはどのクラウドアセットがZPA経由で公開されているかを把握し、真に対処すべきリスクに集中できます。
Zscaler:デジタルトランスフォーメーションを安全に加速
Zscalerは、デジタルトランスフォーメーションを加速させ、お客様の俊敏性、効率性、レジリエンス、セキュリティを向上させます。Zscaler Zero Trust Exchangeは、場所を問わずユーザー、デバイス、アプリケーションを安全に接続することで、数千社のお客様をサイバー攻撃やデータ流出から保護します。世界150か所以上のデータセンターに展開されているSASEベースのZero Trust Exchangeは、世界最大規模のインライン型クラウドセキュリティプラットフォームです。
クラウドアセットをゼロトラスト戦略にマッピング
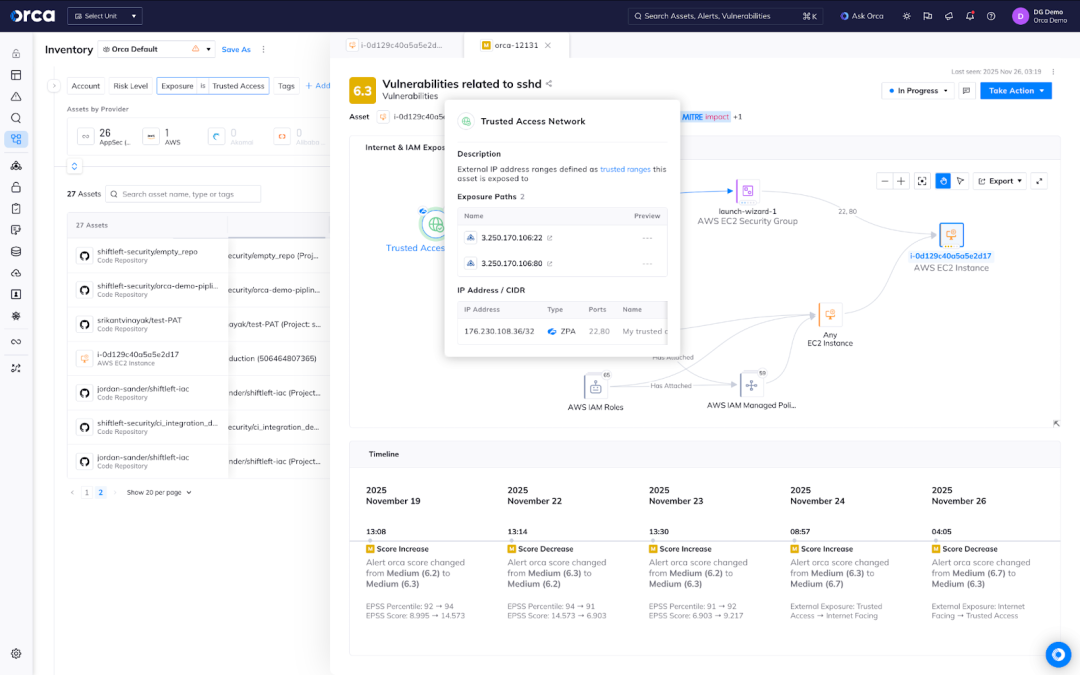
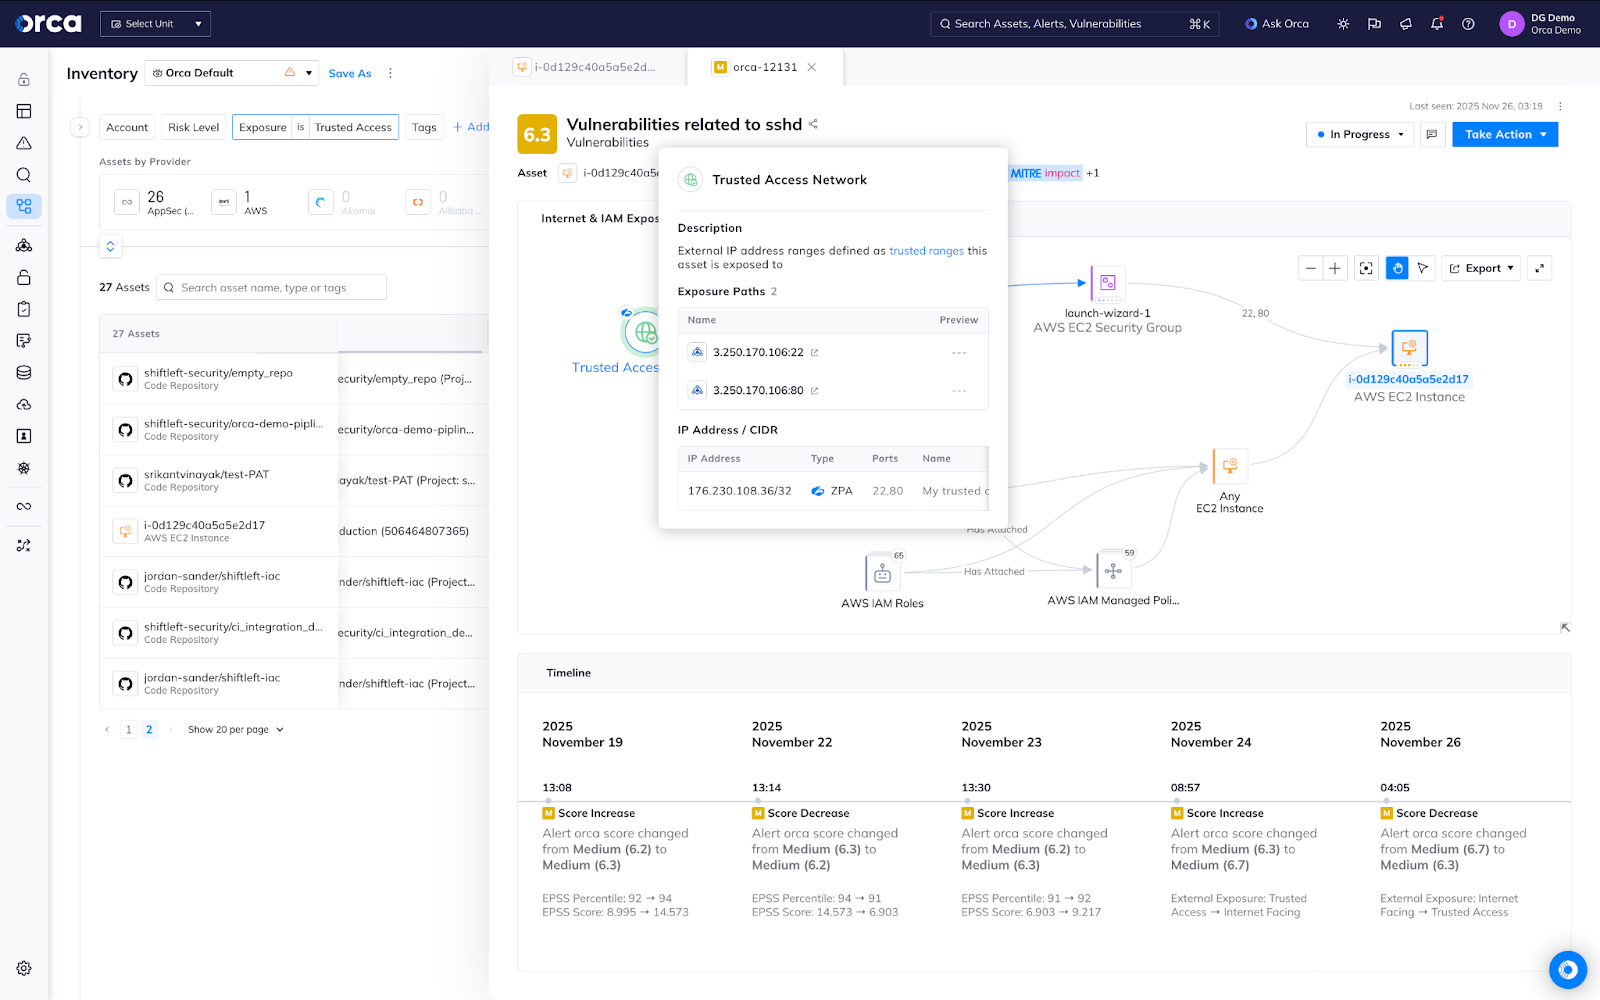
クラウド環境は日々変化しており、セキュリティチームはクラウドフットプリントが自社のゼロトラスト戦略とどう合致しているかを明確に把握する必要があります。OrcaはZPAアクセスのコンテキストを、クラウドアセット、エクスポージャー、リスクと同じビューに統合します。
ノイズを減らし、トリアージを迅速化。Orcaは信頼できるZPA送信元からのトラフィックを認識し、実際のエクスポージャーと区別します。アナリストはアラート対応に追われる時間を減らし、重要なリスクに集中できます。
ZPAカバレッジを可視化。ZPA経由で公開されているクラウドアセットを一目で確認できます。カバレッジのギャップや、より詳細な調査が必要なアセットの特定が容易になります。

OrcaのクラウドリスクインテリジェンスをZscaler UVMへ統合
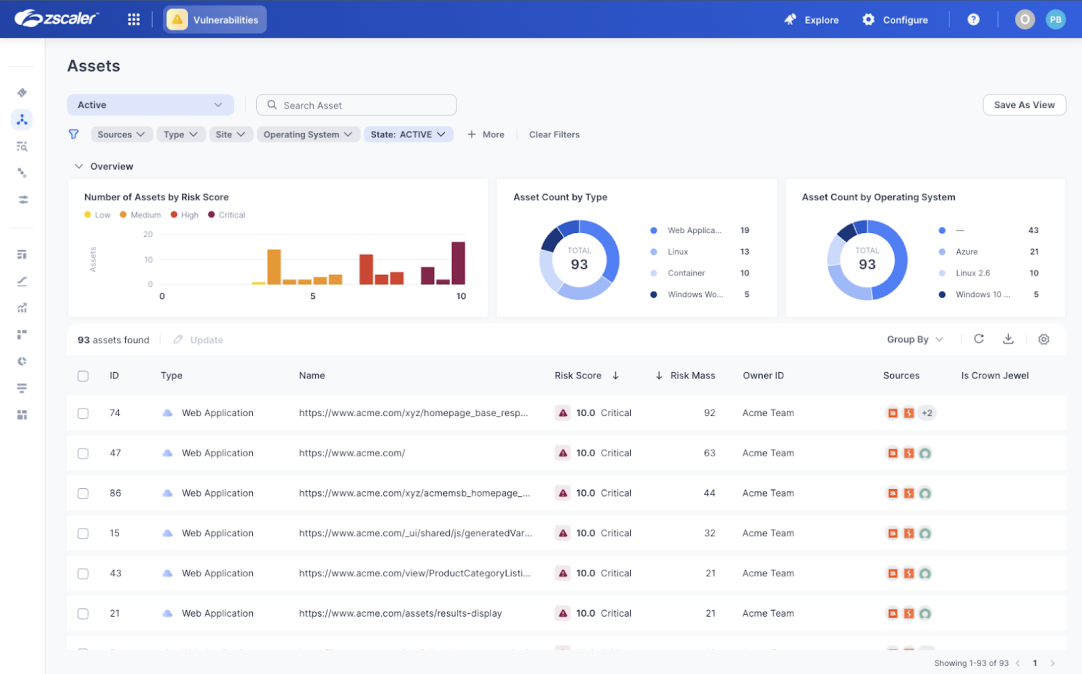
多くのセキュリティチームは脆弱性データを保有していますが、より適切なコンテキストを必要としています。Zscaler Unified Vulnerability Management(UVM)は、組織全体のアセットと脆弱性データを統合し、動的なリスクスコアリング、自動化された修復ワークフロー、組み込みのレポーティング機能によってそれを提供します。Orcaと連携することで、詳細なクラウドリスクのコンテキストがそのワークフローに組み込まれます。
すべての検出事項により豊かなコンテキストを。Orcaのアラート、脆弱性、CVE、アセットは、CVSSおよびEPSSスコア、CISA KEVステータス、修正プログラムの提供状況、14の要素に基づくリスクスコアなどのコンテキストを保持したままUVMに送られます。全体像の把握から優先順位付けを開始できます。
修復までの時間を短縮。Orcaのデータは、ビジネスにとって重要な要素を中心にUVMのリスクスコアリングを最適化します。Cloud-to-Devトレーシングにより、クラウド上の検出事項をコード内のソースに直接紐付け、検知から修復までのサイクルを最小化します。

チャットで相談
Orca Securityのデモを見る
Orcaクラウドセキュリティプラットフォームで、可視性を獲得し、コンプライアンスを実現し、リスクの優先順位付けを行いましょう。
 Orcaのエキスパートに相談する
Slackアカウントは不要です。