

Detecção de Risco de IAM
A Orca Cloud Security Platform detecta, prioriza e monitora continuamente configurações incorretas de gerenciamento de identidade e acesso (IAM), tanto comuns quanto obscuras, em todo o seu ambiente de nuvem, para atender a mandatos rigorosos de conformidade de IAM e melhorar a postura de segurança na nuvem.
O Desafio
Permissões excessivas entregam as chaves aos invasores
A má higiene no gerenciamento de identidade e acesso é uma das principais causas de exposições intencionais e acidentais em ambientes de nuvem pública. Atores de ameaças buscam constantemente maneiras de explorar configurações incorretas de IAM, como identidades excessivamente permissivas, práticas inadequadas de senhas e credenciais e exposição pública acidental.
- 90% das organizações têm pelo menos um ativo que permite movimentação lateral.
- 72% das organizações têm funções (roles) de IAM não utilizadas.
- 61% das organizações têm um usuário root ou proprietário de conta sem MFA.
Nossa Abordagem
Reduza sua superfície de ataque com uma boa higiene de IAM
A Orca detecta e prioriza configurações incorretas de gerenciamento de identidade e acesso, como senhas fracas ou vazadas, credenciais expostas e identidades excessivamente permissivas. O monitoramento contínuo de IAM em todo o seu ambiente de nuvem previne a exposição maliciosa e acidental.
Otimize suas políticas de IAM para limitar privilégios e melhorar a higiene
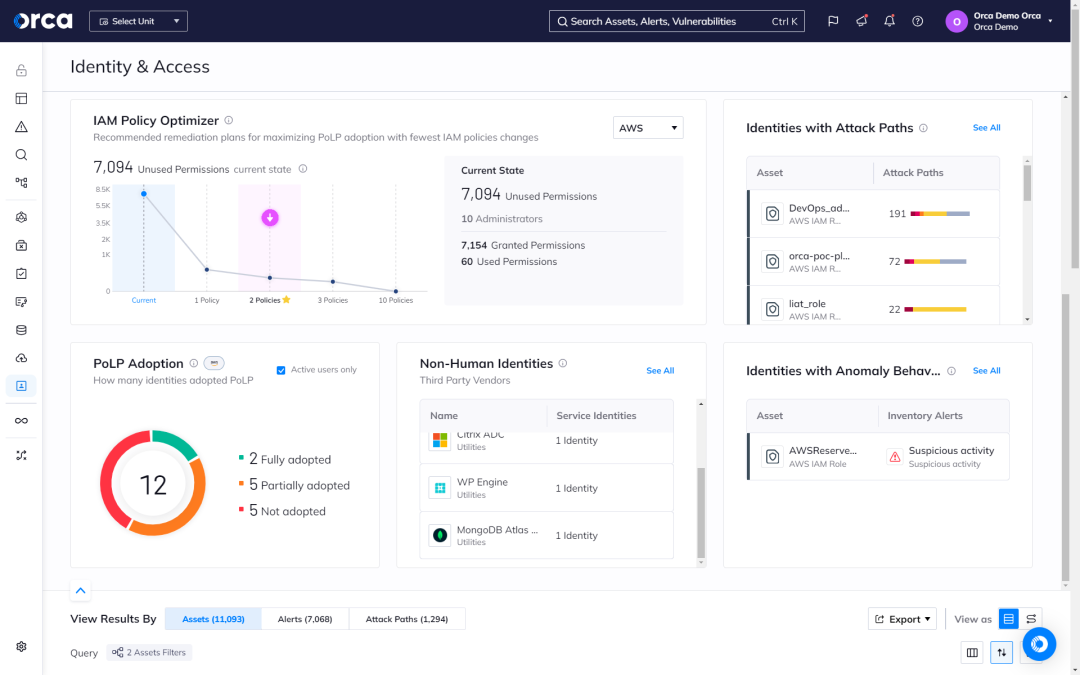
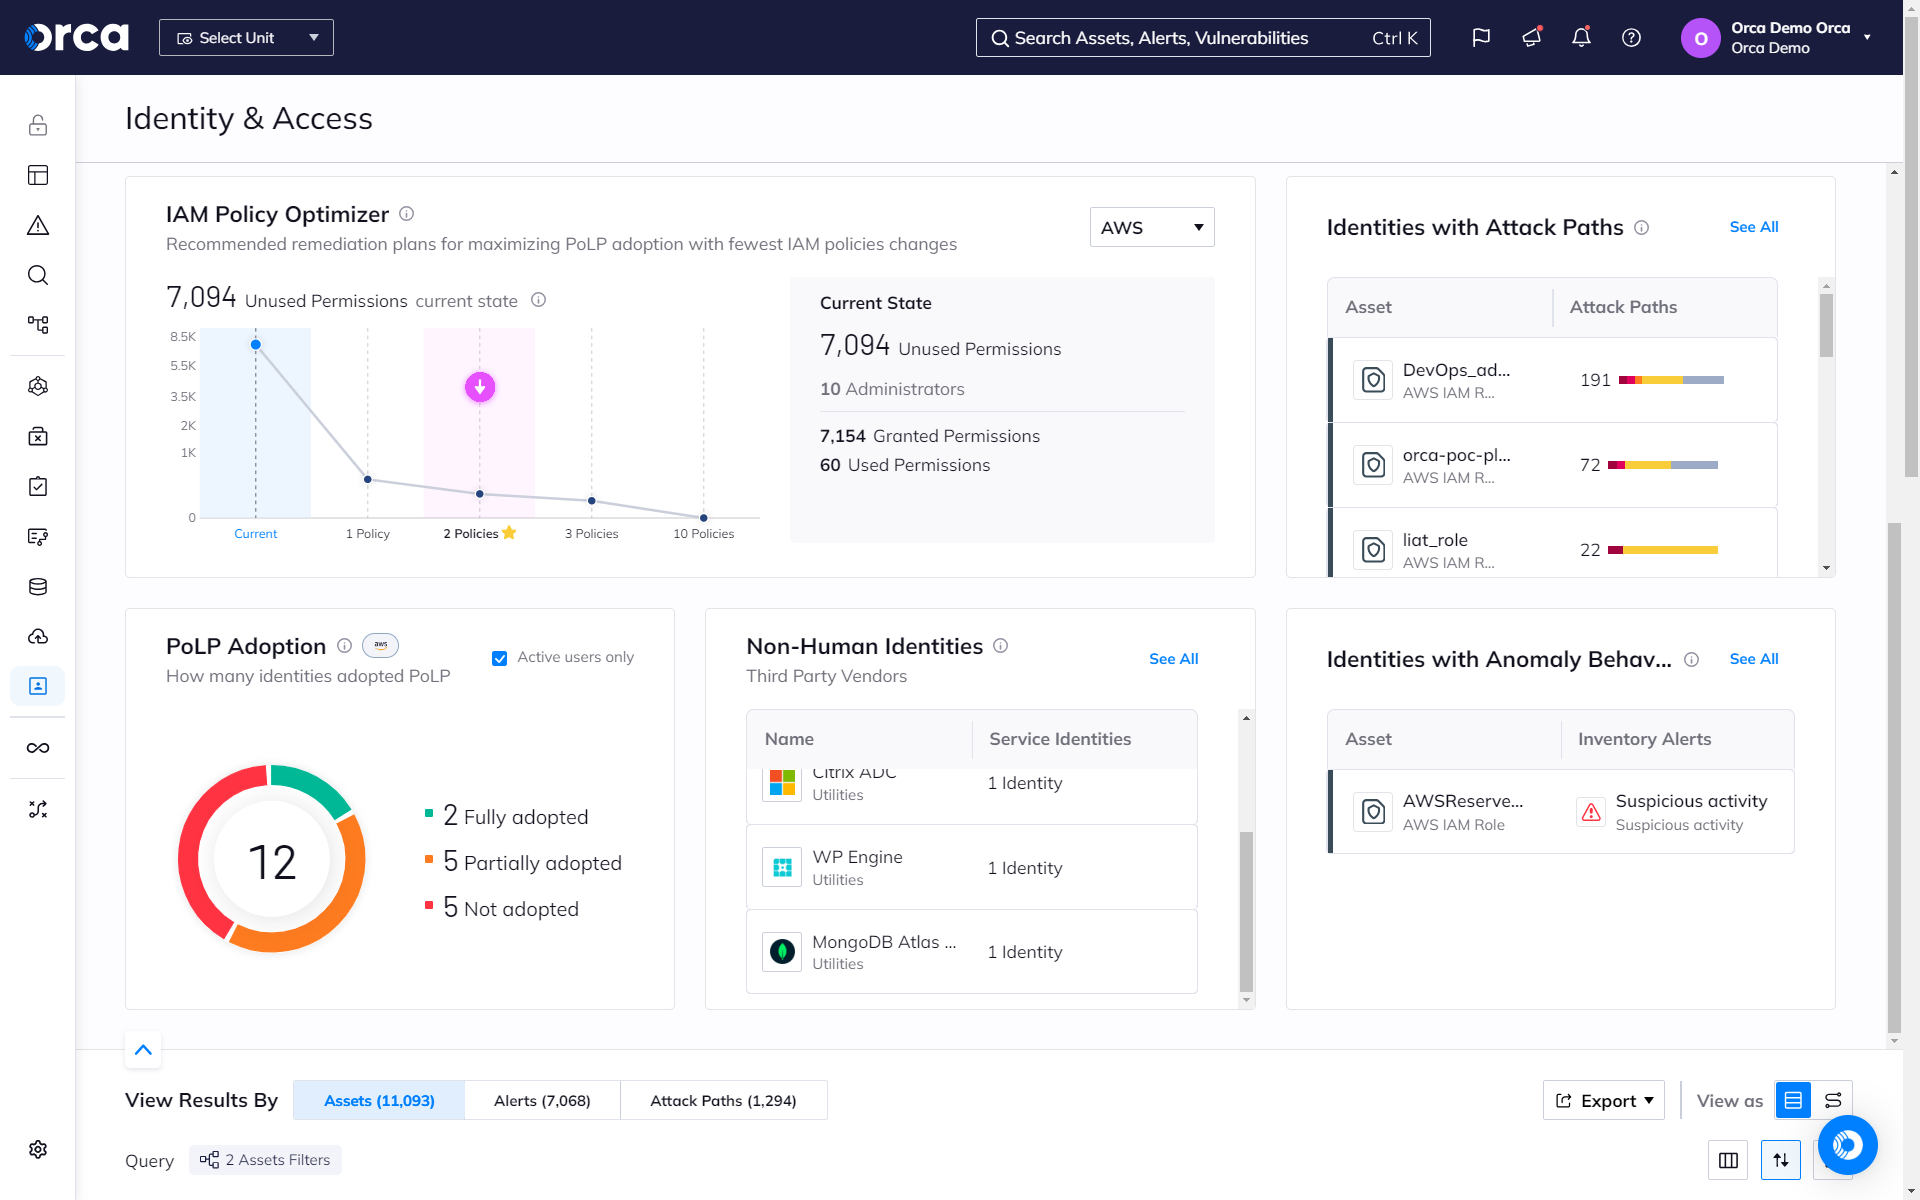
A Orca aproveita a IA para determinar a configuração ideal de políticas de IAM, maximizando a segurança com o menor número de alterações em políticas, usuários ou funções (roles). Isso economiza tempo, limita privilégios e reduz os riscos associados a contas e permissões desnecessárias.
- A Orca apresenta planos de correção recomendados para maximizar a adoção do PoLP (Princípio do Menor Privilégio) com o menor número possível de alterações de políticas.
- A Orca fornece automaticamente configurações otimizadas em um arquivo para download, que pode ser carregado nas suas plataformas de nuvem.
- Em um nível granular, a Orca faz recomendações automáticas de políticas para identidades ou funções (roles) excessivamente permissivas que as equipes podem aplicar.
Encontre chaves expostas antes dos invasores
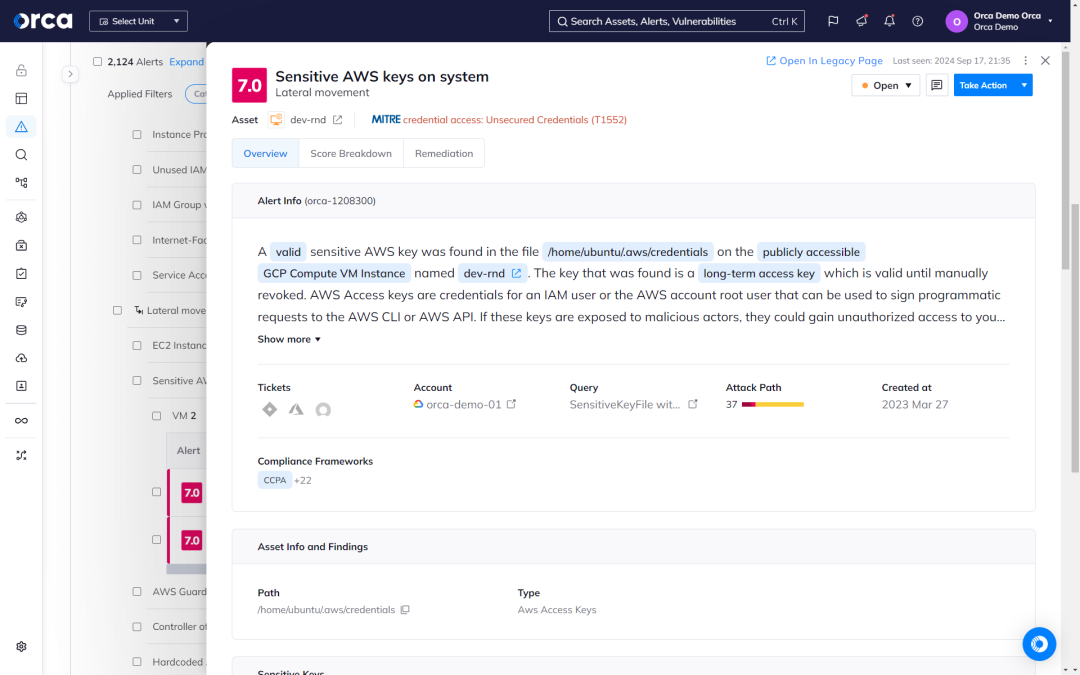
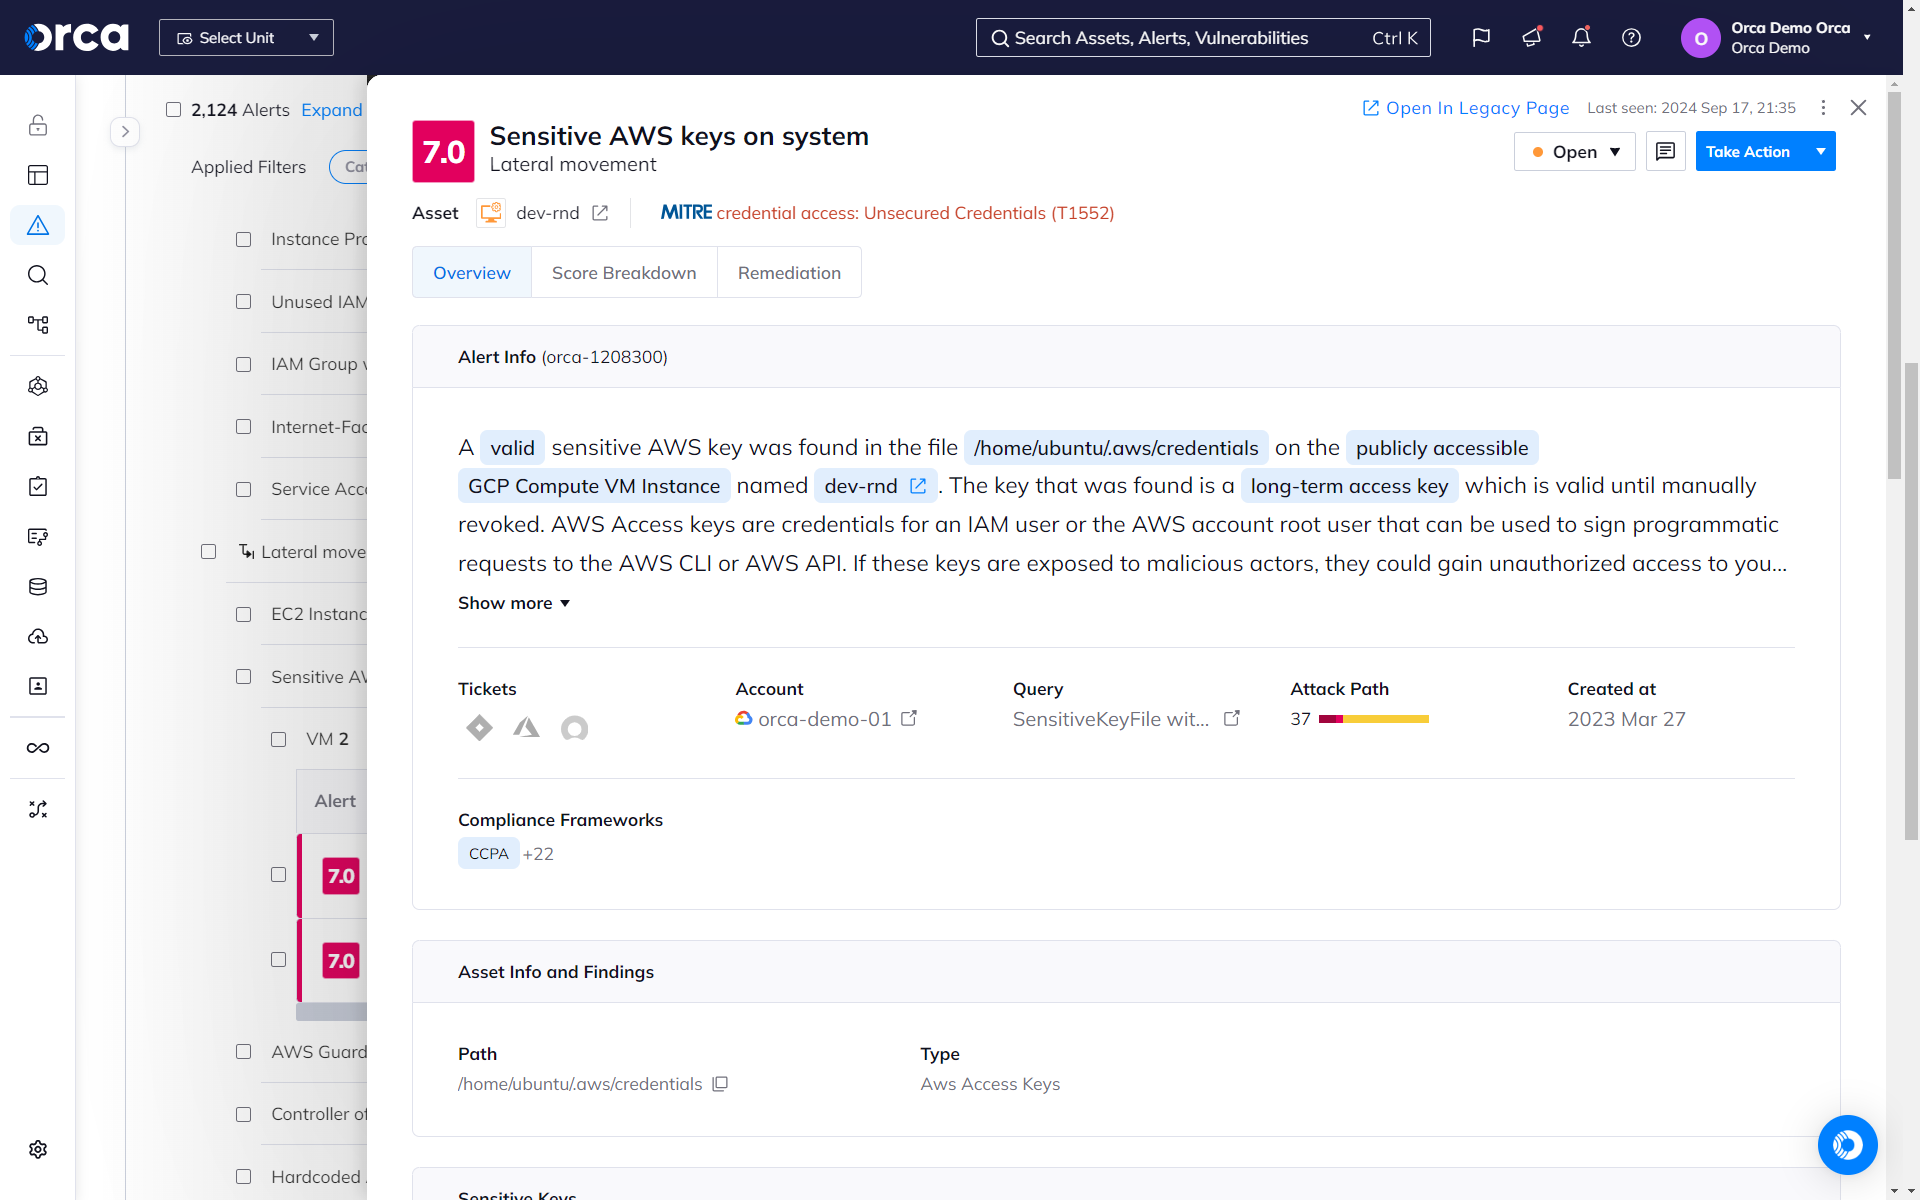
A Plataforma Orca verifica todo o seu ambiente de nuvem em busca de chaves expostas, vulnerabilidades, senhas no histórico do shell e outras informações que agentes mal-intencionados possam usar para realizar movimentação lateral.
- A Orca verifica o sistema de arquivos de cada máquina em busca de chaves privadas e gera hashes das chaves encontradas. Em seguida, a Orca verifica todos os outros ativos em busca de configurações de chaves públicas autorizadas com hashes correspondentes.
- A Orca revela informações críticas, incluindo caminhos para chaves armazenadas de forma insegura, workloads que invasores podem acessar com chaves expostas e contas e permissões de usuários armazenadas.
- A Orca detecta todas as chaves de acesso remoto — incluindo chaves de provedores de serviços em nuvem, chaves SSH e muito mais — que possam permitir o acesso de invasores a recursos confidenciais adicionais.
Assuma o controle
das suas identidades
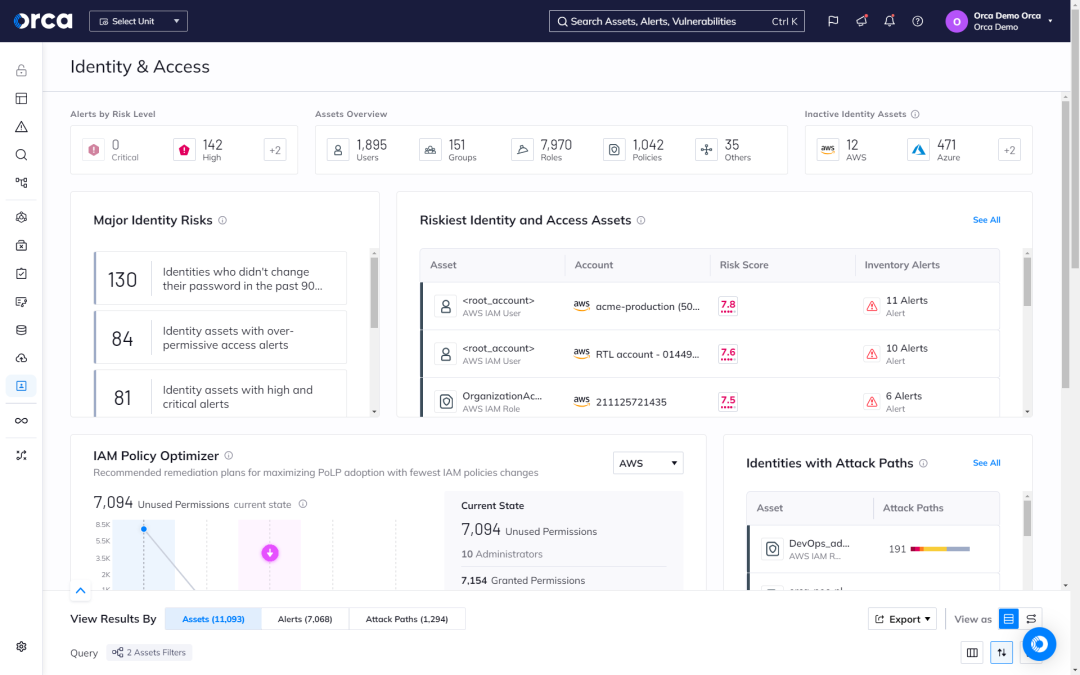
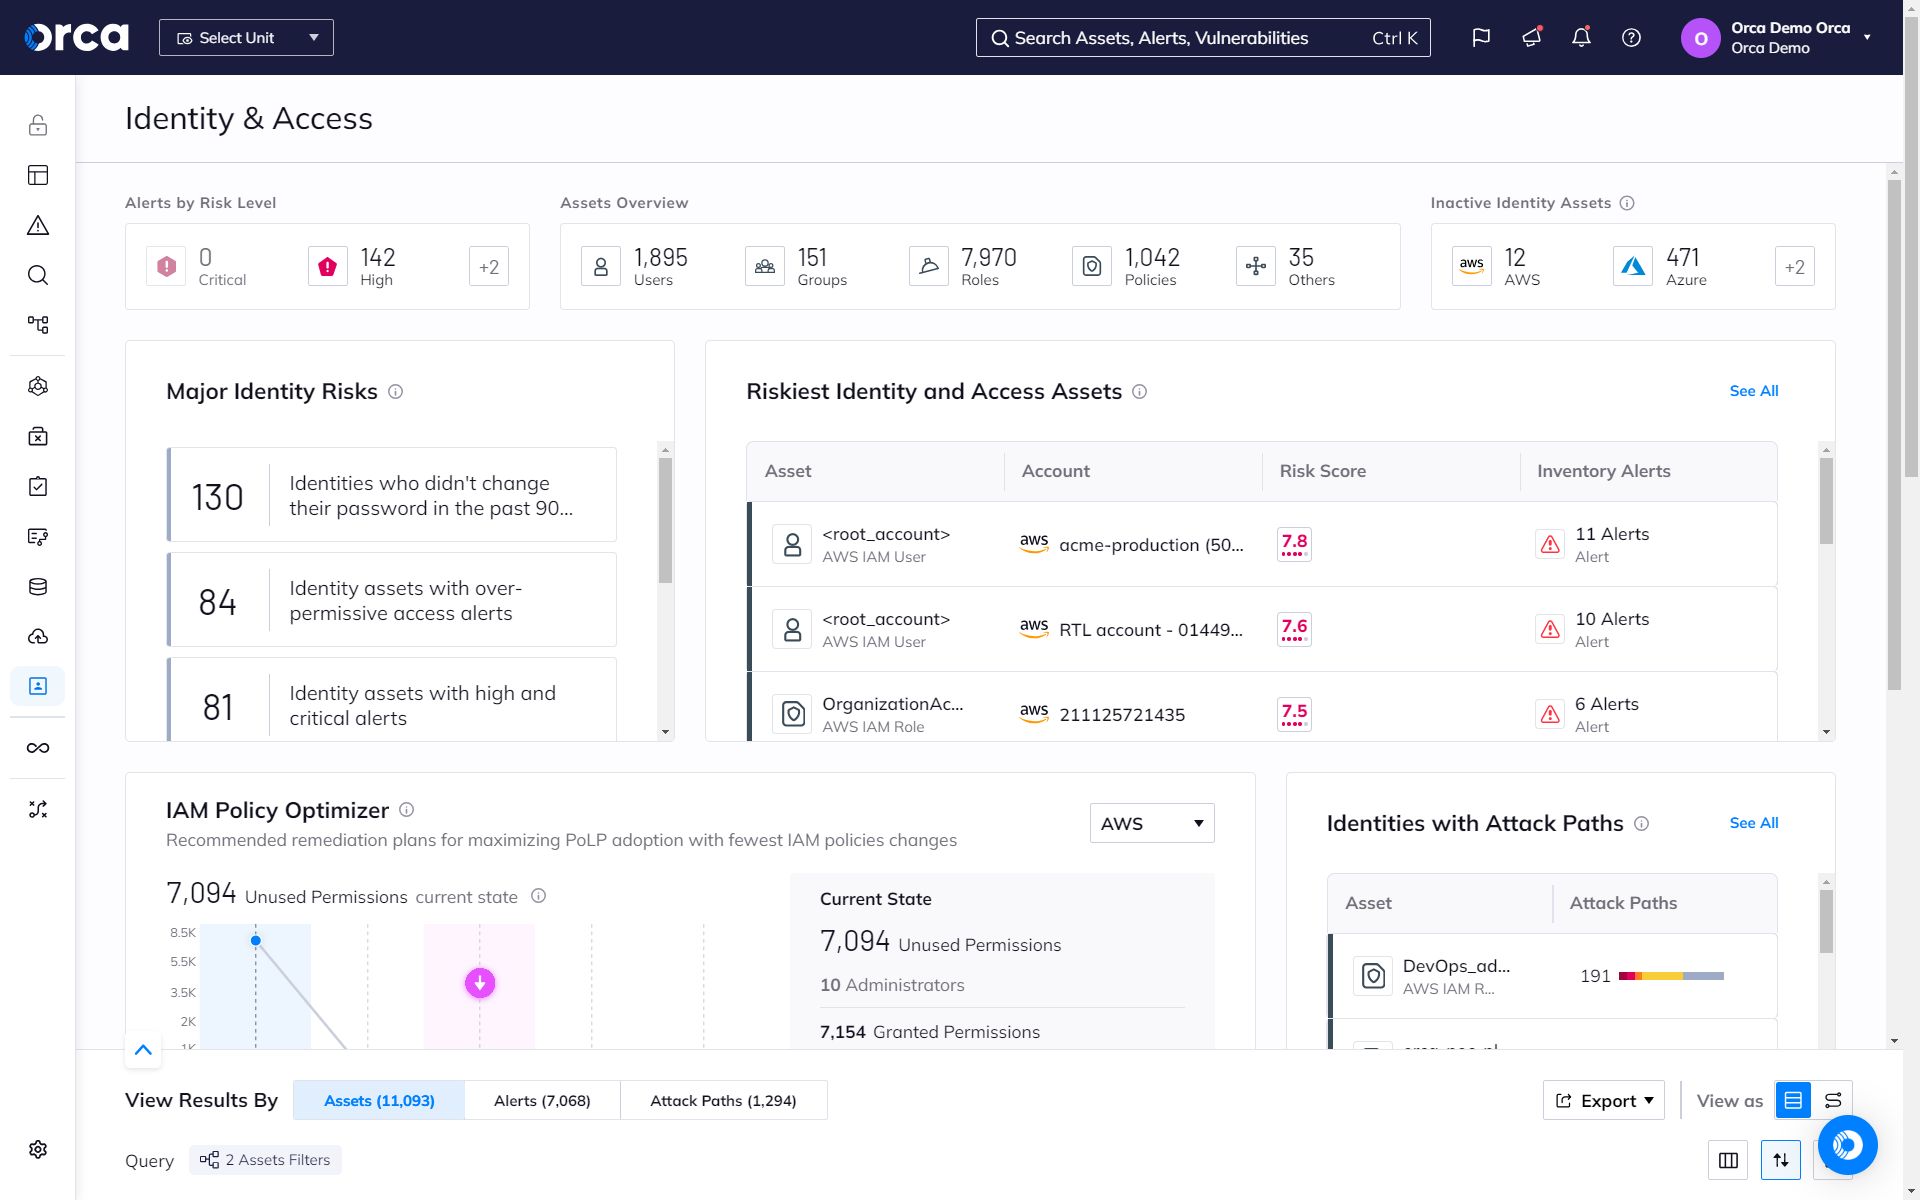
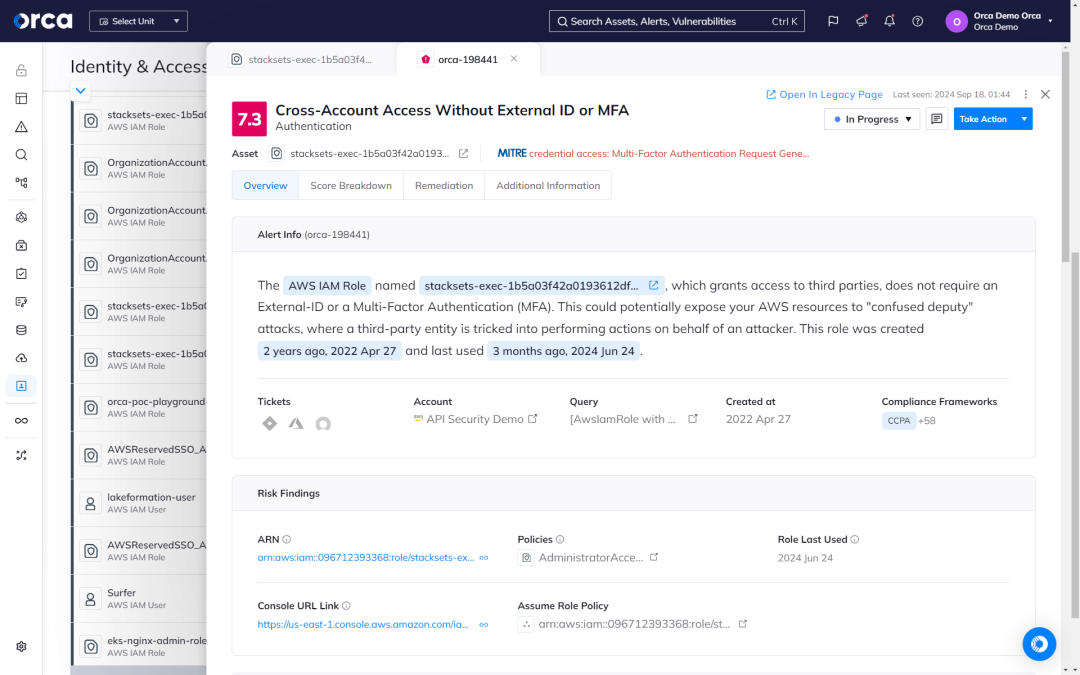
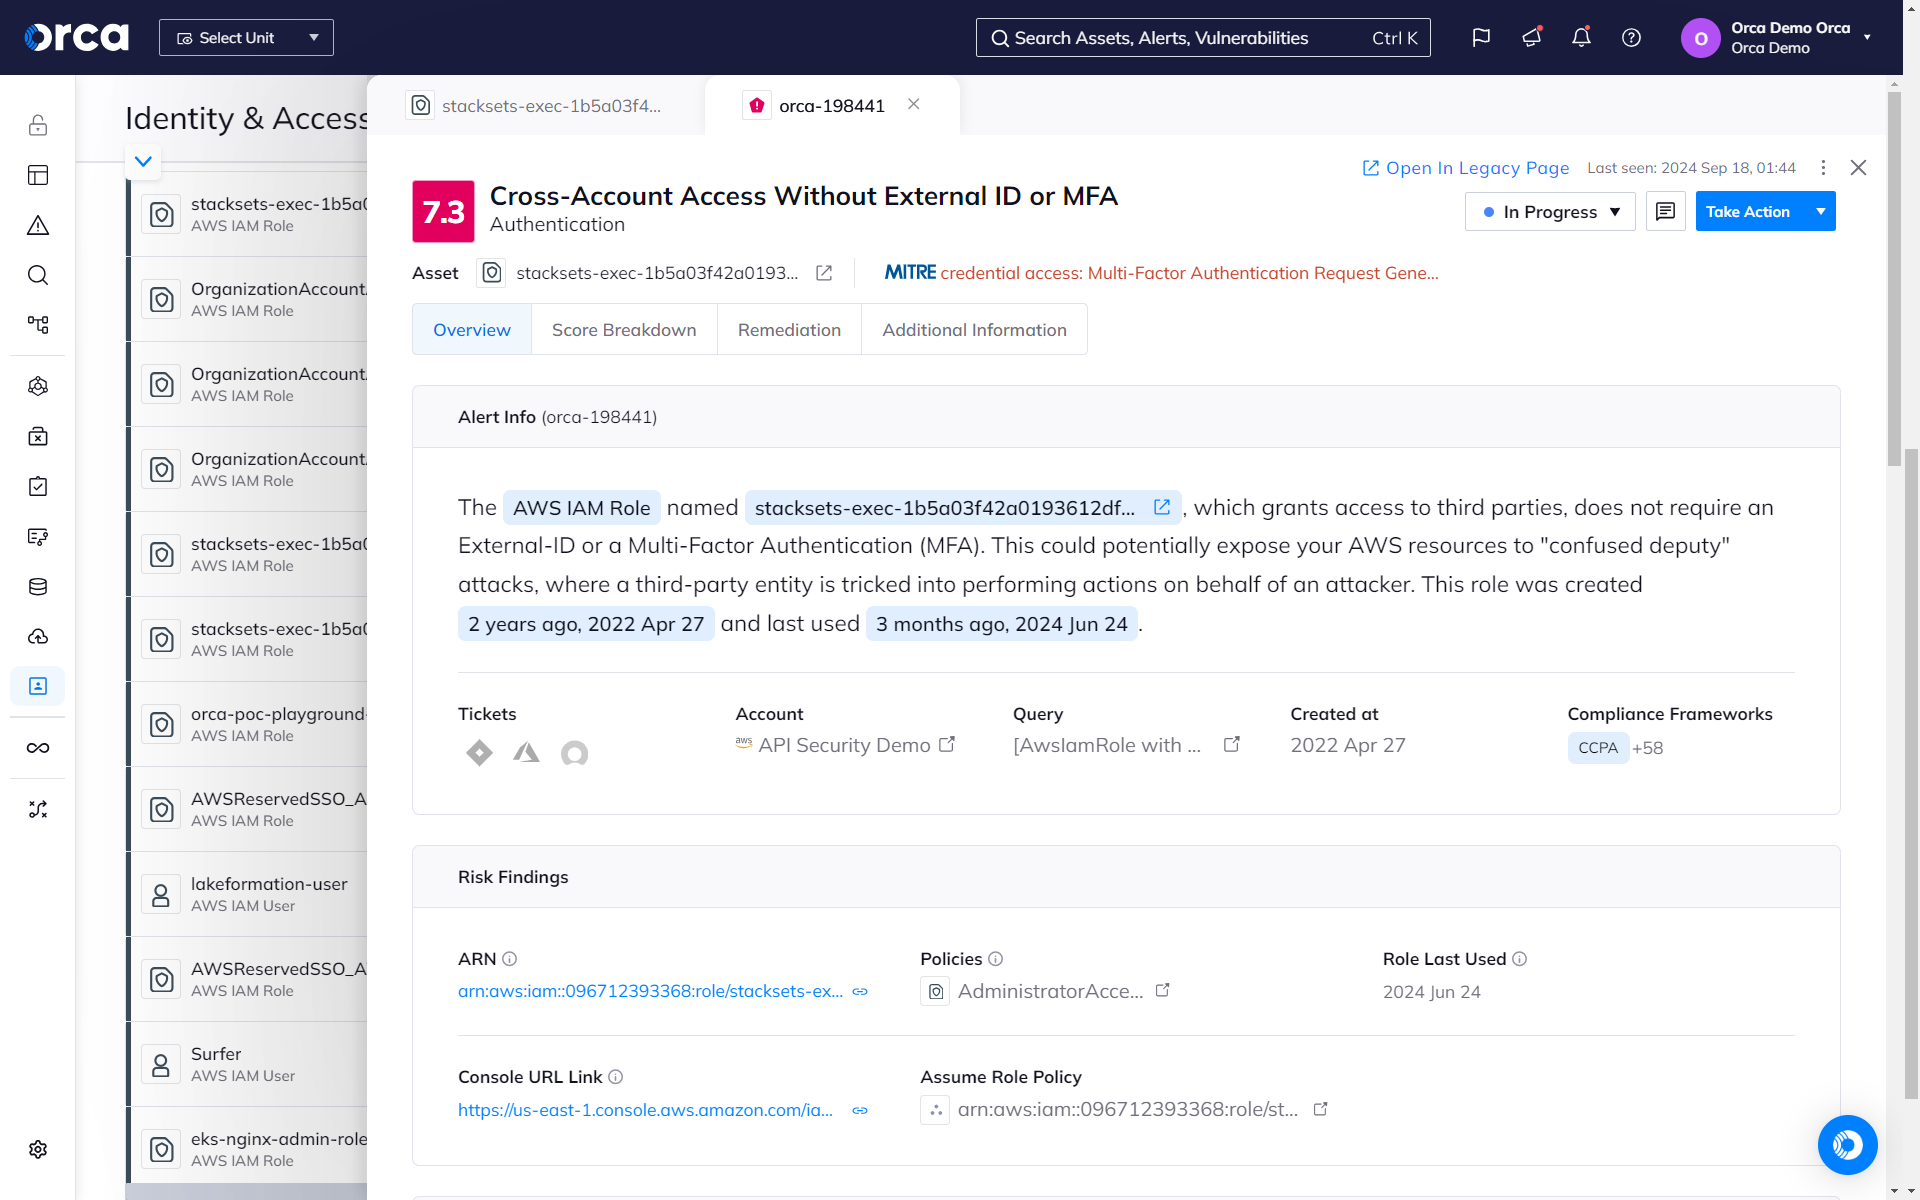
O painel de controle de Identidade e Acesso da Orca ajuda as organizações a entender a relação entre direitos de acesso e recursos de nuvem. A Orca alerta quando identidades excessivamente permissivas são encontradas e as prioriza de acordo com o impacto potencial nos negócios.
- A Orca monitora todas as identidades, funções (roles), grupos, permissões e políticas implementadas em seu ambiente de nuvem.
- A Orca alerta as equipes quando as práticas recomendadas de segurança, como o princípio do menor privilégio, não são seguidas.
- Obtenha respostas para perguntas como: “Quais identidades humanas e de máquina têm acesso a este recurso do Google Standard Storage?” ou “Quais instâncias do AWS EC2 têm acesso a um bucket S3 com dados de PII?”
A Orca mantém sua nuvem segura — e suas identidades e permissões sob controle

América do Norte
Seguros
AWS, GCP, Azure
“Qualquer coisa que cause impacto no desenvolvimento enfrentará resistência. Mas com o Orca SideScanning, o impacto nos sistemas é zero. Além disso, é fácil de usar.”

Tel Aviv, Israel
Segurança cibernética
AWS
“A Orca Security elevou os padrões de como identificamos, priorizamos e resolvemos riscos em nosso ambiente de nuvem.”


Converse conosco
Veja a Orca Security em ação
Ganhe visibilidade, alcance conformidade e priorize riscos com a Orca Cloud Security Platform.
 Converse com um especialista da Orca
Não requer conta no Slack.